Cybersecurity Ventures: Bericht 2023 zu Angriffen auf die Software-Lieferkette

10. Oktober 2023
0 Min. LesezeitCybersecurity Ventures prognostiziert, dass die weltweiten Kosten durch Angriffe auf Software-Lieferketten bis 2031 auf nahezu 138 Milliarden US-Dollar steigen werden.
Die kritische Infrastruktur und die betrieblichen Pipelines der meisten Unternehmen basieren auf einem komplexen Geflecht aus Software, Onlinediensten und Cloud-Anwendungen. Diese Komplexität macht das Risikomanagement in der Lieferkette zu einer der größten – wenn nicht der größten – Herausforderungen für CISOs.
Heute nehmen Angreifer lieber Schwachstellen in der Software-Lieferkette ins Visier, anstatt nur Endnutzer anzugreifen. Diese Angriffe auf die Software-Lieferkette haben in den vergangenen Jahren zu einigen der bekanntesten Cybersicherheitsvorfälle und Datenschutzverletzungen geführt.
Angriffe auf die Sicherheit der Software-Lieferkette werden in den kommenden Jahren weiter zunehmen und Unternehmen bis 2031 möglicherweise unglaubliche 138 Milliarden US-Dollar kosten. Diese Zahlen und weitere wichtige Erkenntnisse aus dem von Snyk gesponserten Bericht 2023 zu Angriffen auf die Software-Lieferkette unterstreichen, wie dringend es ist, proaktiv zu handeln und Software-Lieferketten sofort zu schützen.
Die heutige Bedrohungslage verstehen
Durch Angriffe auf die Software-Lieferkette können Cyberkriminelle mehrere Opfer gleichzeitig kompromittieren oder in eine Organisation eindringen, die direkt nur schwer erreichbar wäre. Angriffe auf die Software-Lieferkette sind weitaus effektiver als andere Methoden und daher für viele Angreifer heute besonders attraktiv.
Zu den häufigsten Methoden und Vorgehensweisen bei Angriffen auf die Lieferkette gehören:
Social Engineering
Gestohlene Zugangsdaten
Insider-Bedrohungen
Cloud-Hijacking
Ein aktuelles Beispiel für einen verheerenden Angriff
SolarWinds ist ein SaaS-Anbieter, der Orion entwickelt hat – eine Software zur Verwaltung und Überwachung der Unternehmensinfrastruktur. Im Jahr 2020 schleusten Cyberkriminelle eine Backdoor in ein Plugin ein, das SolarWinds als Orion-Update verbreitete. Dieses manipulierte Update betraf rund 18.000 Kunden, darunter Technologieunternehmen und Behörden. Anschließend nahmen die Angreifer mit Folgeangriffen hochkarätige Organisationen ins Visier, darunter das Cybersicherheitsunternehmen FireEye.
Der SolarWinds-Angriff war insofern außergewöhnlich, als er auch in der physischen Welt Folgen hatte. Er beeinträchtigte Anbieter kritischer Infrastrukturen und gefährdete dadurch den Energie- und Fertigungsbetrieb. Da viele große Unternehmen Orion-Software in irgendeiner Form einsetzen, sind die Folgen des Angriffs bis heute spürbar.
Zunehmende Häufigkeit von Angriffen auf die Software-Lieferkette
Die Zahl der Softwarepakete, die von Angriffen auf die Lieferkette betroffen waren, stieg von rund 700 im Jahr 2019 auf mehr als 185.000 im Jahr 2022.
Heute sind Unternehmen jeder Größe – vom Kleinunternehmen bis zum Fortune-500-Konzern – auf ein vielfältiges Ökosystem aus Systemen und Software angewiesen. Dazu gehören Open-Source-Komponenten, kommerzielle Software, proprietäre Anwendungen, virtuelle Netzwerke und Cloud-Technologien.
Angesichts der wachsenden Abhängigkeit von diesen vielfältigen Ökosystemen prognostiziert Gartner, dass bis 2025 weltweit 45 Prozent der Unternehmen von Angriffen auf ihre Software-Lieferketten betroffen sein werden – dreimal so viele wie 2021.
Gartner geht außerdem davon aus, dass bis 2025 60 % der Unternehmen in der Lieferkette und ihrer Chief Supply Chain Officers (CSCOs) Cybersicherheitsrisiken als wichtigen „bestimmenden Faktor“ für digitale Lieferketten, Transaktionen mit Drittanbietern und Geschäftsbeziehungen betrachten werden.
Die rapide zunehmende Häufigkeit von Angriffen auf Software-Lieferketten ist eine ernste Realität. Unternehmen müssen der Sicherheit ihrer Software-Lieferketten mehr denn je Priorität einräumen – bevor ein Glied ihrer Lieferkette kompromittiert wird.
Kostspielige Folgen
Die heutigen Software-Lieferketten sind komplexe Geflechte, in denen jedes Element als möglicher Einstiegspunkt in Ihr Unternehmen dienen kann.
Software lässt sich mit einer Backmischung für Brownies vergleichen. Jede Zutat – etwa Zucker, Kakaopulver oder Mehl – stammt aus einer eigenen Lieferkette. Ähnlich umfasst die Software-Lieferkette mehrere Ebenen aus Code, Entwicklungstools und Prozessen. Jede davon wird über eine eigene Software-Lieferkette bereitgestellt und ist für den Betrieb auf Abhängigkeiten angewiesen. Jede dieser Ebenen kann die Sicherheit des fertigen digitalen Produkts gefährden.
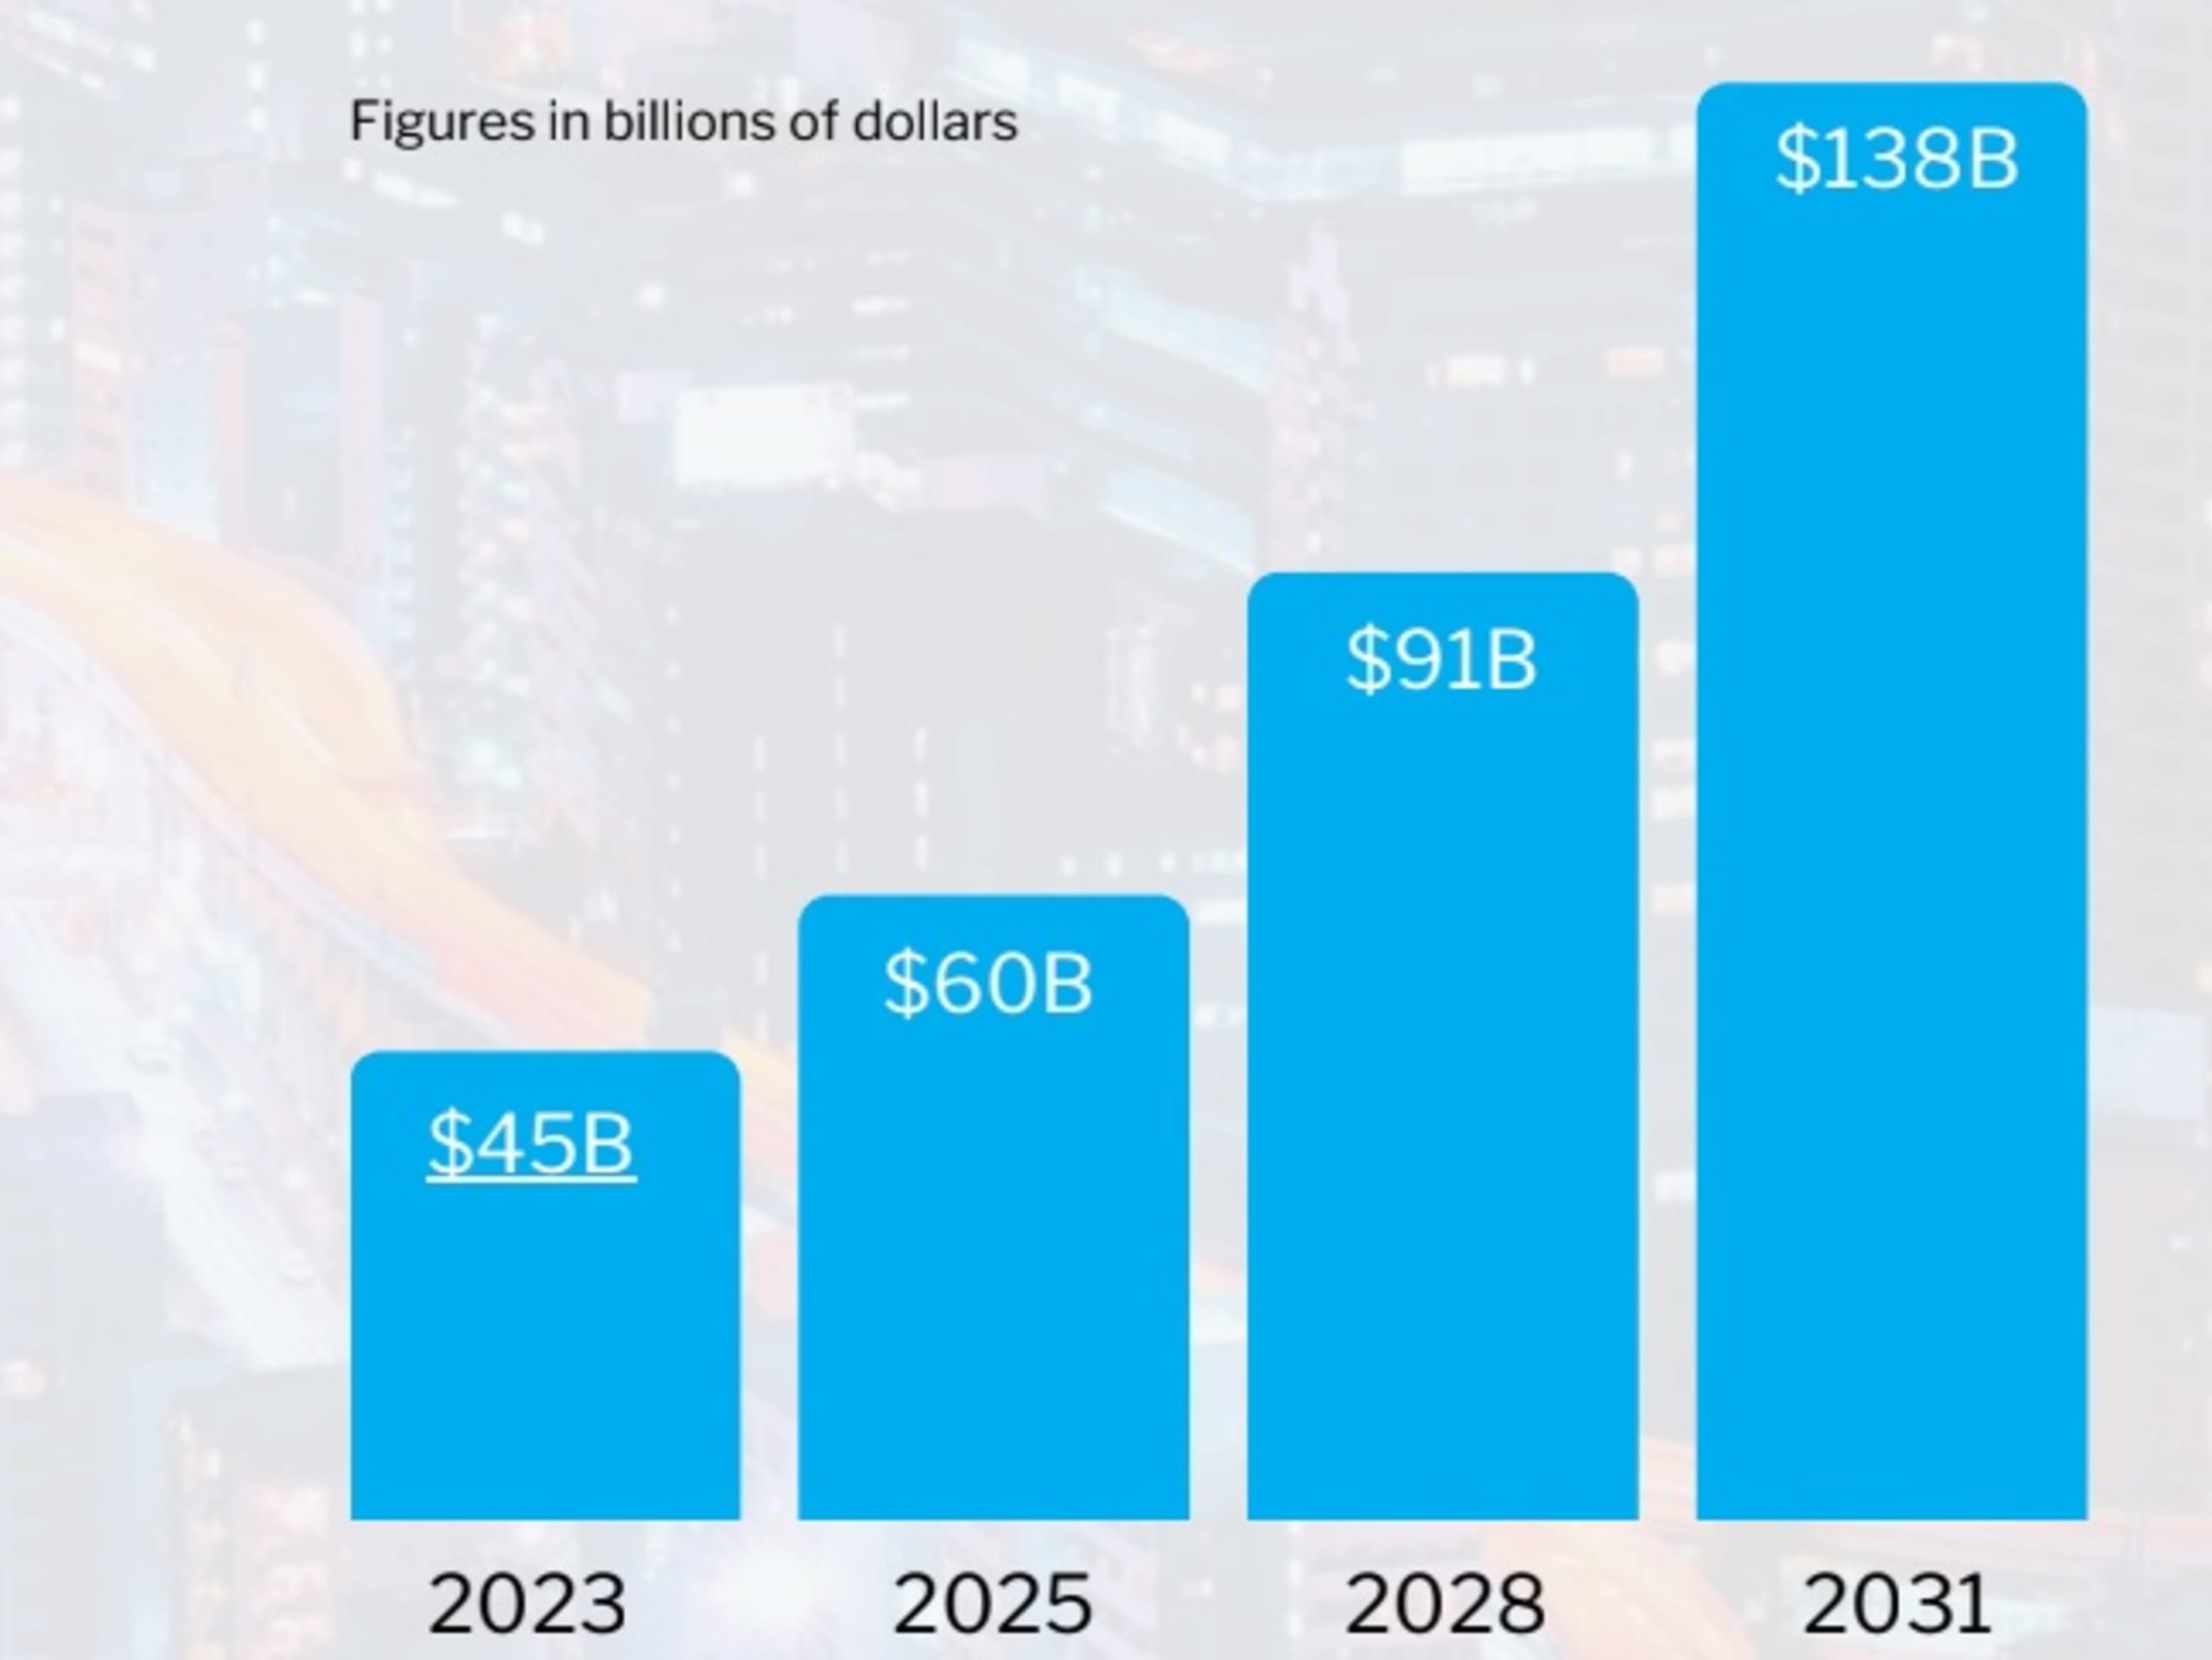
Die Komplexität der Software-Lieferkette macht deutlich, wie wichtig robuste Sicherheitsmaßnahmen für die Software-Lieferkette sind. Der Bericht von Cybersecurity Ventures prognostiziert, dass die weltweiten Kosten von Angriffen auf die Software-Lieferketten von Unternehmen zwischen 2024 und 2031 exponentiell steigen werden. Für die kommenden Jahre werden folgende Kosten erwartet:
2024: 51.750.000.000 US-Dollar
2025: 59.512.500.000 US-Dollar
2026: 68.439.375.000 US-Dollar
2027: 78.705.281.250 US-Dollar
2028: 90.511.073.437 US-Dollar
2029: 104.087.734.453 US-Dollar
2030: 119.700.894.621 US-Dollar
2031: 137.656.028.814 US-Dollar
Diese Zahlen unterstreichen, wie dringend proaktive Sicherheitsmaßnahmen für Software-Lieferketten erforderlich sind. Nur wenn Sie heute rechtzeitig handeln, können Sie die digitalen Assets Ihres Unternehmens vor Risiken für die Software-Lieferkette von morgen schützen.
Jetzt ist der richtige Zeitpunkt zum Handeln
Möchten Sie Ihre Anwendungen besser vor dem nächsten Angriff auf die Sicherheit der Software-Lieferkette schützen? Jetzt ist es an der Zeit, Ihre AppSec-Programme anzupassen!
Entwickler spielen eine entscheidende Rolle beim Schutz der Software-Lieferkette und sollten der Sicherheit beim Programmieren und in Produktentwicklungsprozessen Priorität einräumen, um das Angriffsrisiko zu mindern. Beziehen Sie Ihre Entwicklungsteams ein, indem Sie zunächst geeignete Sicherheitspraktiken einführen und mit Sicherheitsexperten zusammenarbeiten sowie Sicherheit von den frühesten Phasen der Produktentwicklung an integrieren.
Snyk setzt auf Developer-First-Sicherheit, Transparenz und Behebung von Schwachstellen in jeder kritischen Komponente moderner Anwendungen, darunter:
Vereinbaren Sie eine Live-Demo, um mehr über die Developer-First-Lösungen von Snyk zu erfahren, die AppSec neu definieren. Weitere Statistiken zur Sicherheit von Software-Lieferketten finden Sie, wenn Sie den vollständigen Bericht herunterladen.