Der zunehmende Trend bösartiger Pakete in Open-Source-Ökosystemen

23. März 2023
0 Min. LesezeitAnmerkung der Redaktion: 5. März 2025
Die Bedrohungslage durch schädliche Open-Source-Pakete entwickelt sich ständig weiter.
2024 identifizierte Snyk über 3.600 schädliche Pakete. Die Hauptziele waren npm (über 3.000) und PyPI (über 600). Bislang haben wir 2025 mehr als 1.000 neue Fälle gemeldet; das JavaScript-Ökosystem ist weiterhin am stärksten betroffen.
Snyk priorisiert die Aufnahme schädlicher Pakete in seine Datenbank, die aktiv genutzt werden und potenzielle Auswirkungen auf Kunden haben, statt solcher ohne reale Auswirkungen.
Seit Anfang 2023 hat Snyk rund 6.800 bösartige Pakete in PyPI und der npm-Registry dokumentiert, die kaum oder gar keine Interaktion erfordern. Fast 860 davon haben wir selbst entdeckt.
Ab Mitte 2022 beobachteten wir einen starken Anstieg der Zahl bösartiger Pakete, die in den Ökosystemen veröffentlicht wurden. Diesen neu hinzugekommenen 6.800 bösartigen Paketen ging eine massive Phishing-Kampagne einige Monate zuvor voraus – wie Checkmarx im Dezember 2022 aufdeckte, wurden mehr als 144.000 bösartige Pakete in Open-Source-Software-Registries veröffentlicht, die durch Typosquatting und Phishing-Versuche diese Ökosysteme verunreinigten. Auf diesen Vorfall folgte ein weiterer bekannter Phishing-Vorfall, der gezielt das npm-Ökosystem ins Visier nahm: Mehr als 17.000 bösartige npm-Pakete wurden hochgeladen, um Entwickler mit Phishing-Versuchen zu täuschen. Auch Python-Entwickler waren von einem Sicherheitsvorfall betroffen, der PyPI, die Registry für Python-Bibliotheken, ins Visier nahm. Dabei wurden mehr als 1.130 bösartige Pakete veröffentlicht.
In diesem Artikel möchten wir Ihnen einen umfassenderen Überblick darüber geben, wie das Snyk-Sicherheitsteam Sicherheitsvorfälle mit bösartigen Paketen überwacht und offenlegt. Angesichts der vielen Meldungen zu bösartigen Paketen möchten wir Ihnen weitere Einblicke in das tatsächliche Risiko und die Auswirkungen geben, die wir bei Snyk im Zusammenhang mit diesen Sicherheitsvorfällen beobachtet haben, und zeigen, wie sich das Risiko bis zu einem beherrschbaren Maß senken lässt.
Das jüngste Wachstum bei veröffentlichten bösartigen Paketen ist eindeutig ein zunehmender Trend. Im Jahr 2021 fügte Snyk 82 neue bösartige Pakete hinzu, doch 2022 und 2023 sah die Lage ganz anders aus. Snyk fügte mehr als 9.900 schädliche bösartige Pakete hinzu – ein Anstieg um 11.973 % im Vergleich zu 2021.
Dieses Wachstum ist größtenteils auf unsere verstärkten Investitionen in die Identifizierung und Neutralisierung der Auswirkungen bösartiger Pakete zurückzuführen, die eine Reaktion auf das wachsende Bewusstsein für dieses Phänomen sind.
Bei Snyk haben wir dynamische Analysetools entwickelt, mit denen wir bösartige Pakete in verschiedenen Ökosystemen wie PyPI und npm erkennen, ihren Quellcode abrufen, analysieren und zeitnah veröffentlichen können. Dank der Partnerschaft und Zusammenarbeit mit der Open-Source-Community können wir außerdem weitere Quellen verfolgen, die bösartige Pakete veröffentlichen, und auf dem neuesten Stand bleiben.
Die folgende Grafik verdeutlicht, wie sich die Zahl der seit 2021 zu Snyk Security Intelligence hinzugefügten bösartigen Pakete verändert hat:
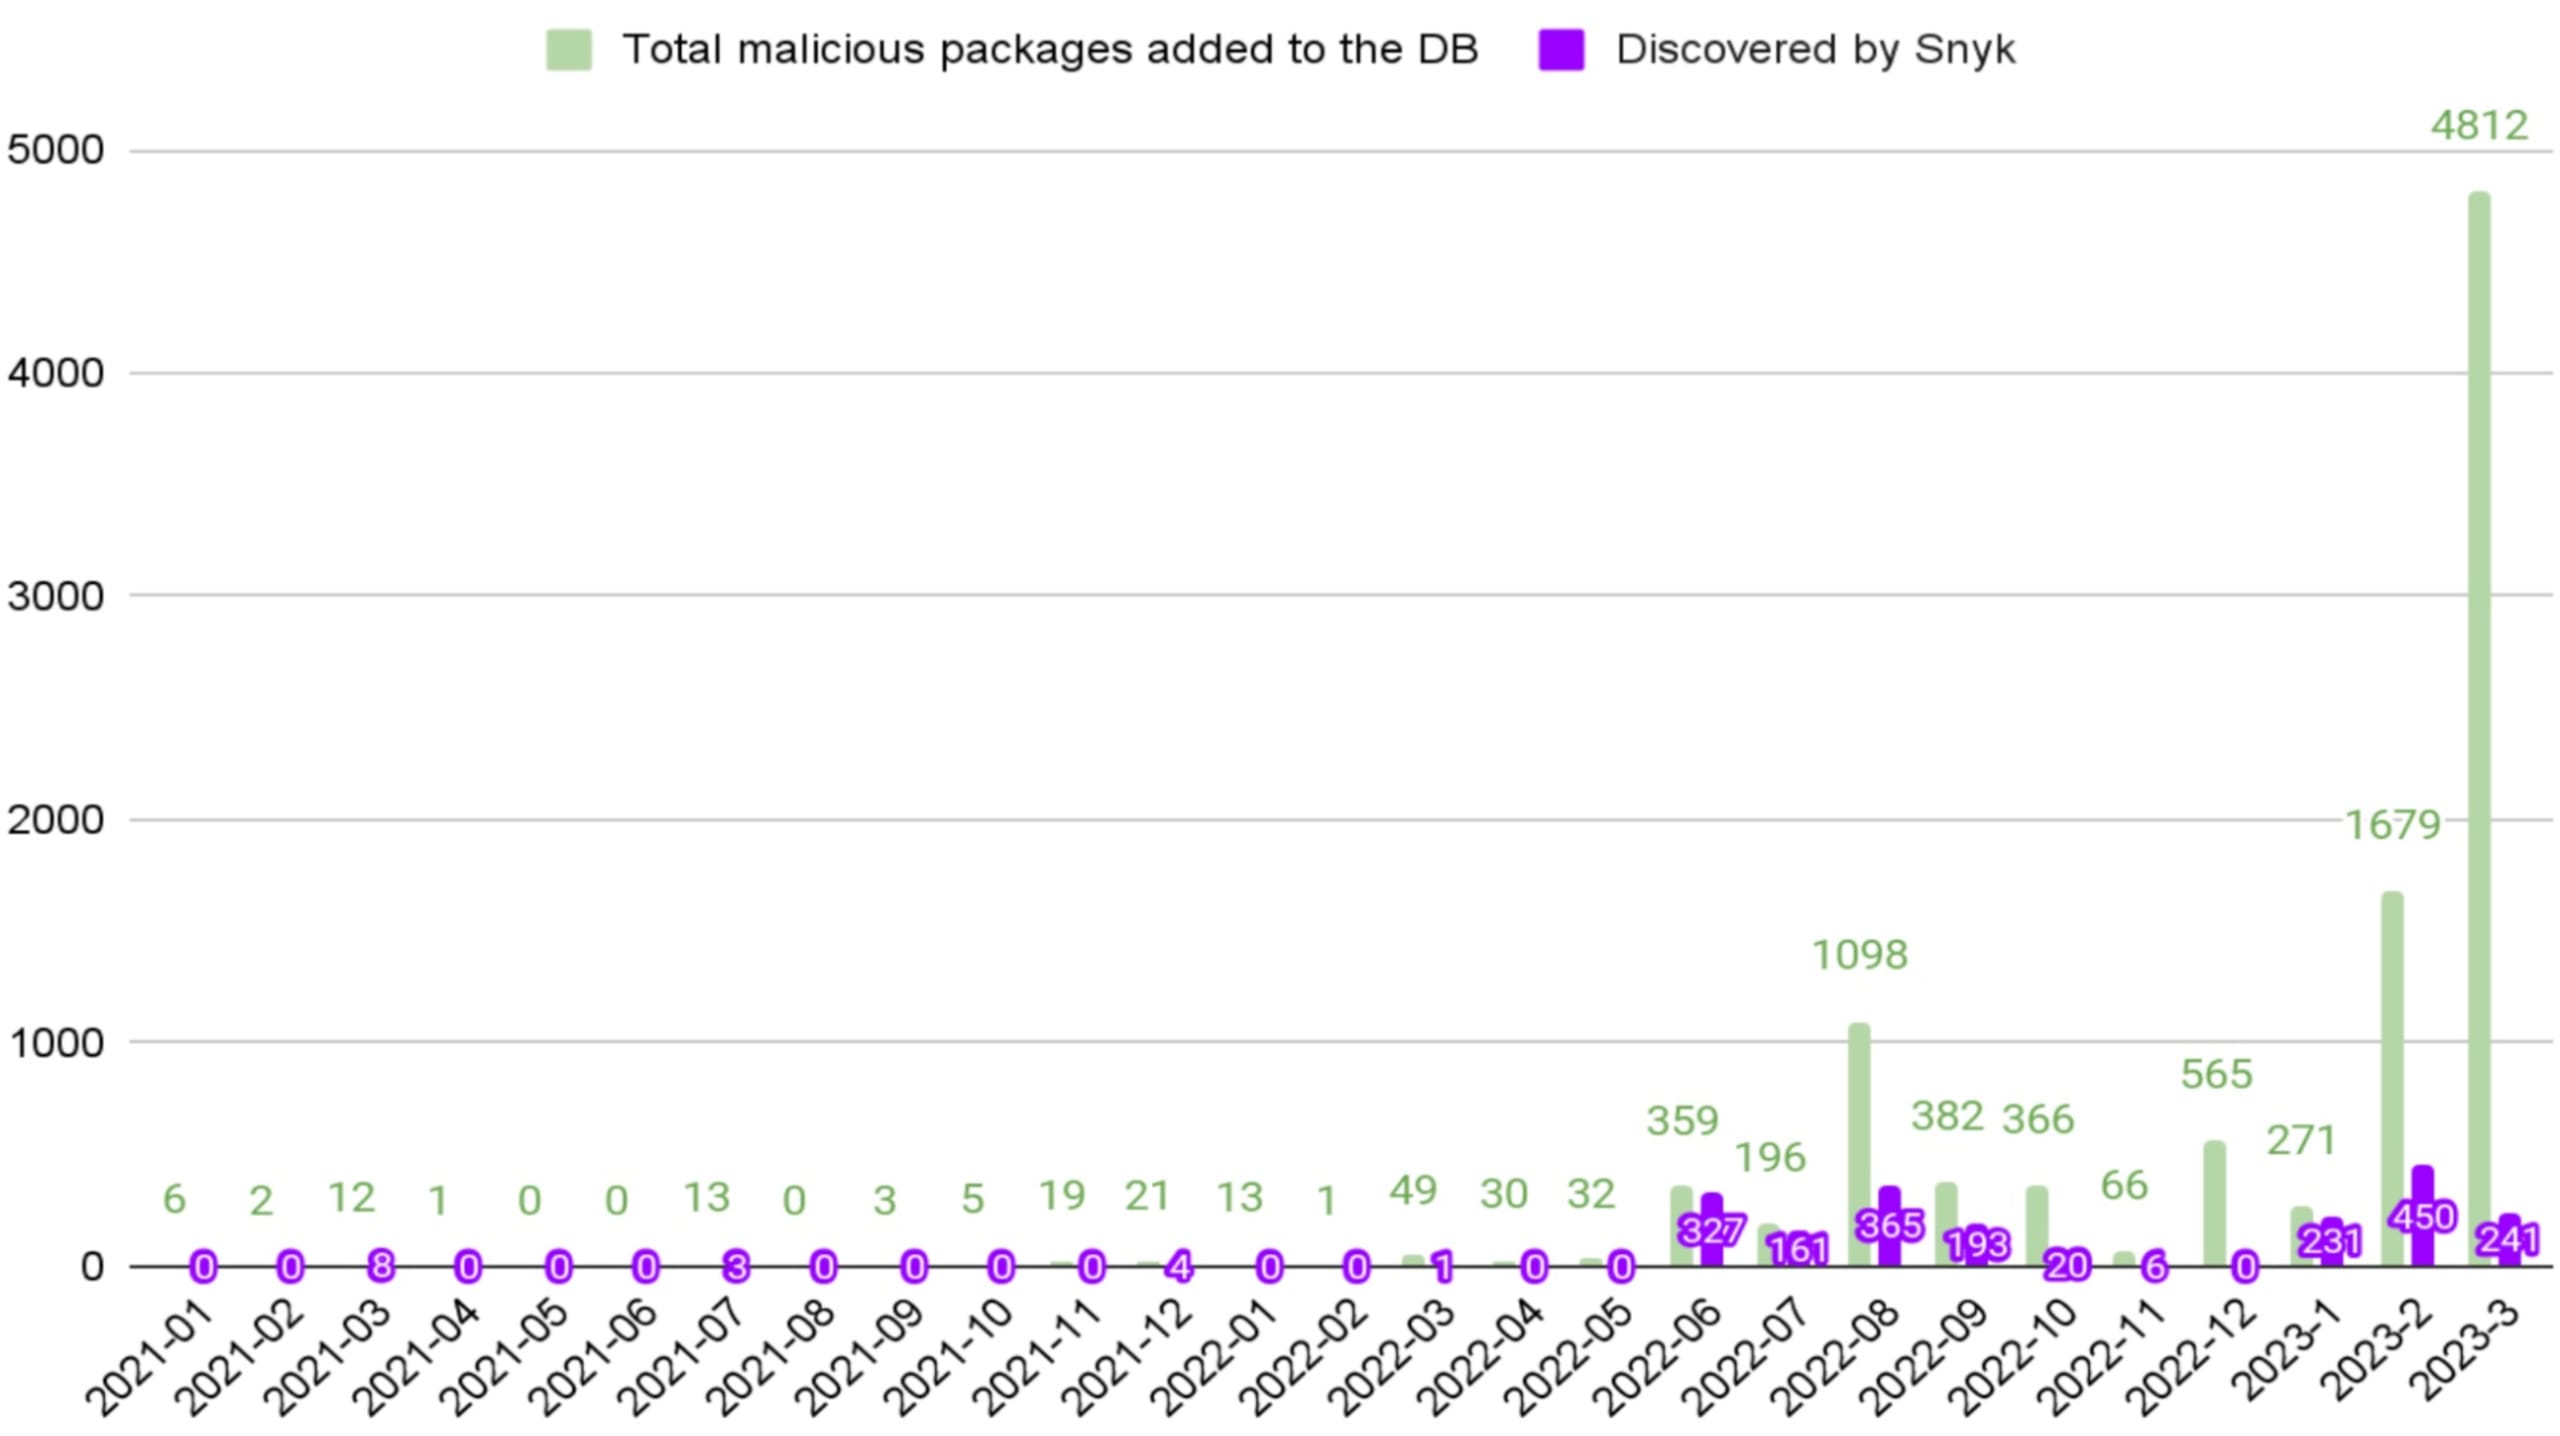
Die Zahl der veröffentlichten bösartigen Pakete nimmt zwar stark zu, doch ebenso wichtig ist die Frage, ob alle bösartigen Pakete für Entwickler dasselbe Risiko darstellen – was in Wirklichkeit nicht der Fall ist.
Bei vielen öffentlich bekannten bösartigen Paketen handelt es sich um gezielte Phishing-Versuche. Um sie auszunutzen, ist eine Interaktion des Nutzers erforderlich: Zusätzlich zum Herunterladen des Pakets muss das Ziel aktiv auf die Links klicken, um zu Phishing-Websites weitergeleitet zu werden. Andere schädliche bösartige Pakete hingegen, darunter solche, die Lifecycle-Hooks wie preinstall oder postinstall-Skripte verwenden, können Malware herunterladen oder vertrauliche Informationen vom Rechner des Ziels stehlen. Für diese Arten bösartiger Pakete ist keine Interaktion erforderlich, die über die Installation des Pakets hinausgeht. Sie stellen daher ein deutlich höheres Risiko dar als Pakete, für deren Ausnutzung eine aktive Interaktion erforderlich ist.
Seit 2023 hat Snyk 681 bösartige Pakete gefunden, die außer dem Herunterladen des Pakets keine Interaktion erfordern. Ein Beispiel dafür ist das JavaScript-npm-Paket django-yauth.
Bei der Untersuchung des Quellcodes stellten wir fest, dass er ein preinstall-Skript namens ./pre.sh enthält, das den folgenden Code umfasst:
Dieses preinstall-Skript wird ausgeführt, wenn Sie das Paket mit dem Befehl npm install django-yauth installieren.
In diesem konkreten Fall ist die Malware leicht zu verstehen. Sie sammelt vertrauliche Informationen, darunter den Hostnamen des Rechners, den Benutzernamen und das aktuelle Verzeichnis. Über eine POST-Anfrage an einen vom Angreifer kontrollierten Endpunkt können diese Daten weitergegeben werden.
Dieses Paket wurde von einem Nutzer namens ypvpctpbamdhxtkzdu auf npm hochgeladen. Derselbe Nutzer veröffentlichte weitere bösartige Pakete mit ähnlichem Code, darunter:
So schützen Sie sich vor bösartigen Paketen
Bevor Sie ein Paket installieren, sollten Sie überprüfen, ob der Paketname genau dem Paket entspricht, das Sie installieren möchten.
Außerdem sollten Sie Ihre Projekte und Anwendungen regelmäßig scannen, damit sich keine unbekannten bösartigen Pakete in Ihrem System befinden.
Als Entwickler sollten Sie auf verdächtige Anzeichen achten – etwa eine Veröffentlichung mit einer im Vergleich zu allen anderen Versionen sehr hohen Versionsnummer oder Namen, die durch Typosquatting täuschen sollen – und den Quellcode der heruntergeladenen Pakete überprüfen.
Weitere Tipps und Methoden zum Schutz Ihrer Projekte finden Sie in unserem früheren Beitrag über den Schutz vor bösartigen Paketen und Supply-Chain-Angriffen mit Snyk.
Sicherheit für die Zukunft
Auch wenn die Zahl bösartiger Pakete zunimmt, werden die Fähigkeiten von Organisationen für Open-Source-Sicherheit und der Open-Source-Community insgesamt damit Schritt halten. Es werden immer mehr Automatisierungs- und ML-Tools entwickelt, um solche Pakete rechtzeitig zu erkennen. Zudem hat die Open-Source-Community erkannt, dass Zusammenarbeit im „Kampf gegen bösartige Pakete“ entscheidend ist. Der Austausch von Informationen mit Fachkollegen und Experten hilft dabei, ein größeres Netz auszuwerfen und das Bewusstsein für bösartige Pakete zu schärfen, denen man begegnen könnte.
Obwohl die jüngsten Ereignisse mit der massenhaften Veröffentlichung bösartiger Pakete einhergingen, wurden alle Pakete schnell aus dem Ökosystem entfernt und hatten nur geringe Auswirkungen auf Snyk-Kunden.
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.

