Mit agentischer Behebung Ihren Schwachstellen-Backlog in Pull Requests verwandeln



22. Oktober 2026
0 Min. LesezeitDer Evo Remediation Agent ist jetzt in der öffentlichen Vorschau verfügbar und erweitert Evo Agentic AppSec um die automatisierte Auflösung von Abhängigkeiten. AppSec-Teams können jetzt kontinuierliche Behebungskampagnen über ihre Repositories hinweg durchführen und Entwicklern vorgeschlagene Korrekturen in Form validierter Pull Requests bereitstellen.
Die Behebung einer Schwachstelle in einer Abhängigkeit kann bedeuten, ein Upgrade auszuwählen, Abhängigkeitskonflikte zu lösen, die Anwendung anzupassen und/oder das Ergebnis zu überprüfen. Diese Arbeit konkurriert mit allem, woran Entwickler bereits arbeiten. Da Teams immer schneller Code und neue Schwachstellen einführen, braucht AppSec eine Möglichkeit, die Behebung in den geschützten Anwendungen zu beschleunigen.
Mit agentischer Behebung können AppSec-Teams zunächst Kampagnen starten, die auf eine festgelegte Auswahl an Repositories und Schwachstellen abzielen. Snyk stellt das Modell und eine gehostete Sandbox-Umgebung bereit. Entwickler erhalten vorgeschlagene Änderungen über ihren bestehenden SCM-Workflow (Source Code Management). Die endgültige Prüfung und das Zusammenführen bleiben weiterhin in ihrer Hand.

AppSec die Möglichkeit geben, Korrekturen voranzutreiben
In einer Behebungskampagne wird festgelegt, an welchen Schwachstellen der Agent in welchen Repositories und nach welchem Zeitplan arbeitet. AppSec-Teams legen den Umfang fest. Der Evo Remediation Agent arbeitet dann die infrage kommenden Schwachstellen ab und erstellt Pull Requests, die Entwickler prüfen können.
Ein AppSec-Team kann beispielsweise eine Kampagne starten, die auf Abhängigkeitsschwachstellen mit hohem oder kritischem Schweregrad in den Repositories einer Snyk Organization abzielt. Wiederkehrende Kampagnen wiederholen diese Arbeit nach einem festgelegten Zeitplan, während sich Repositories und Schwachstellenbefunde ändern.
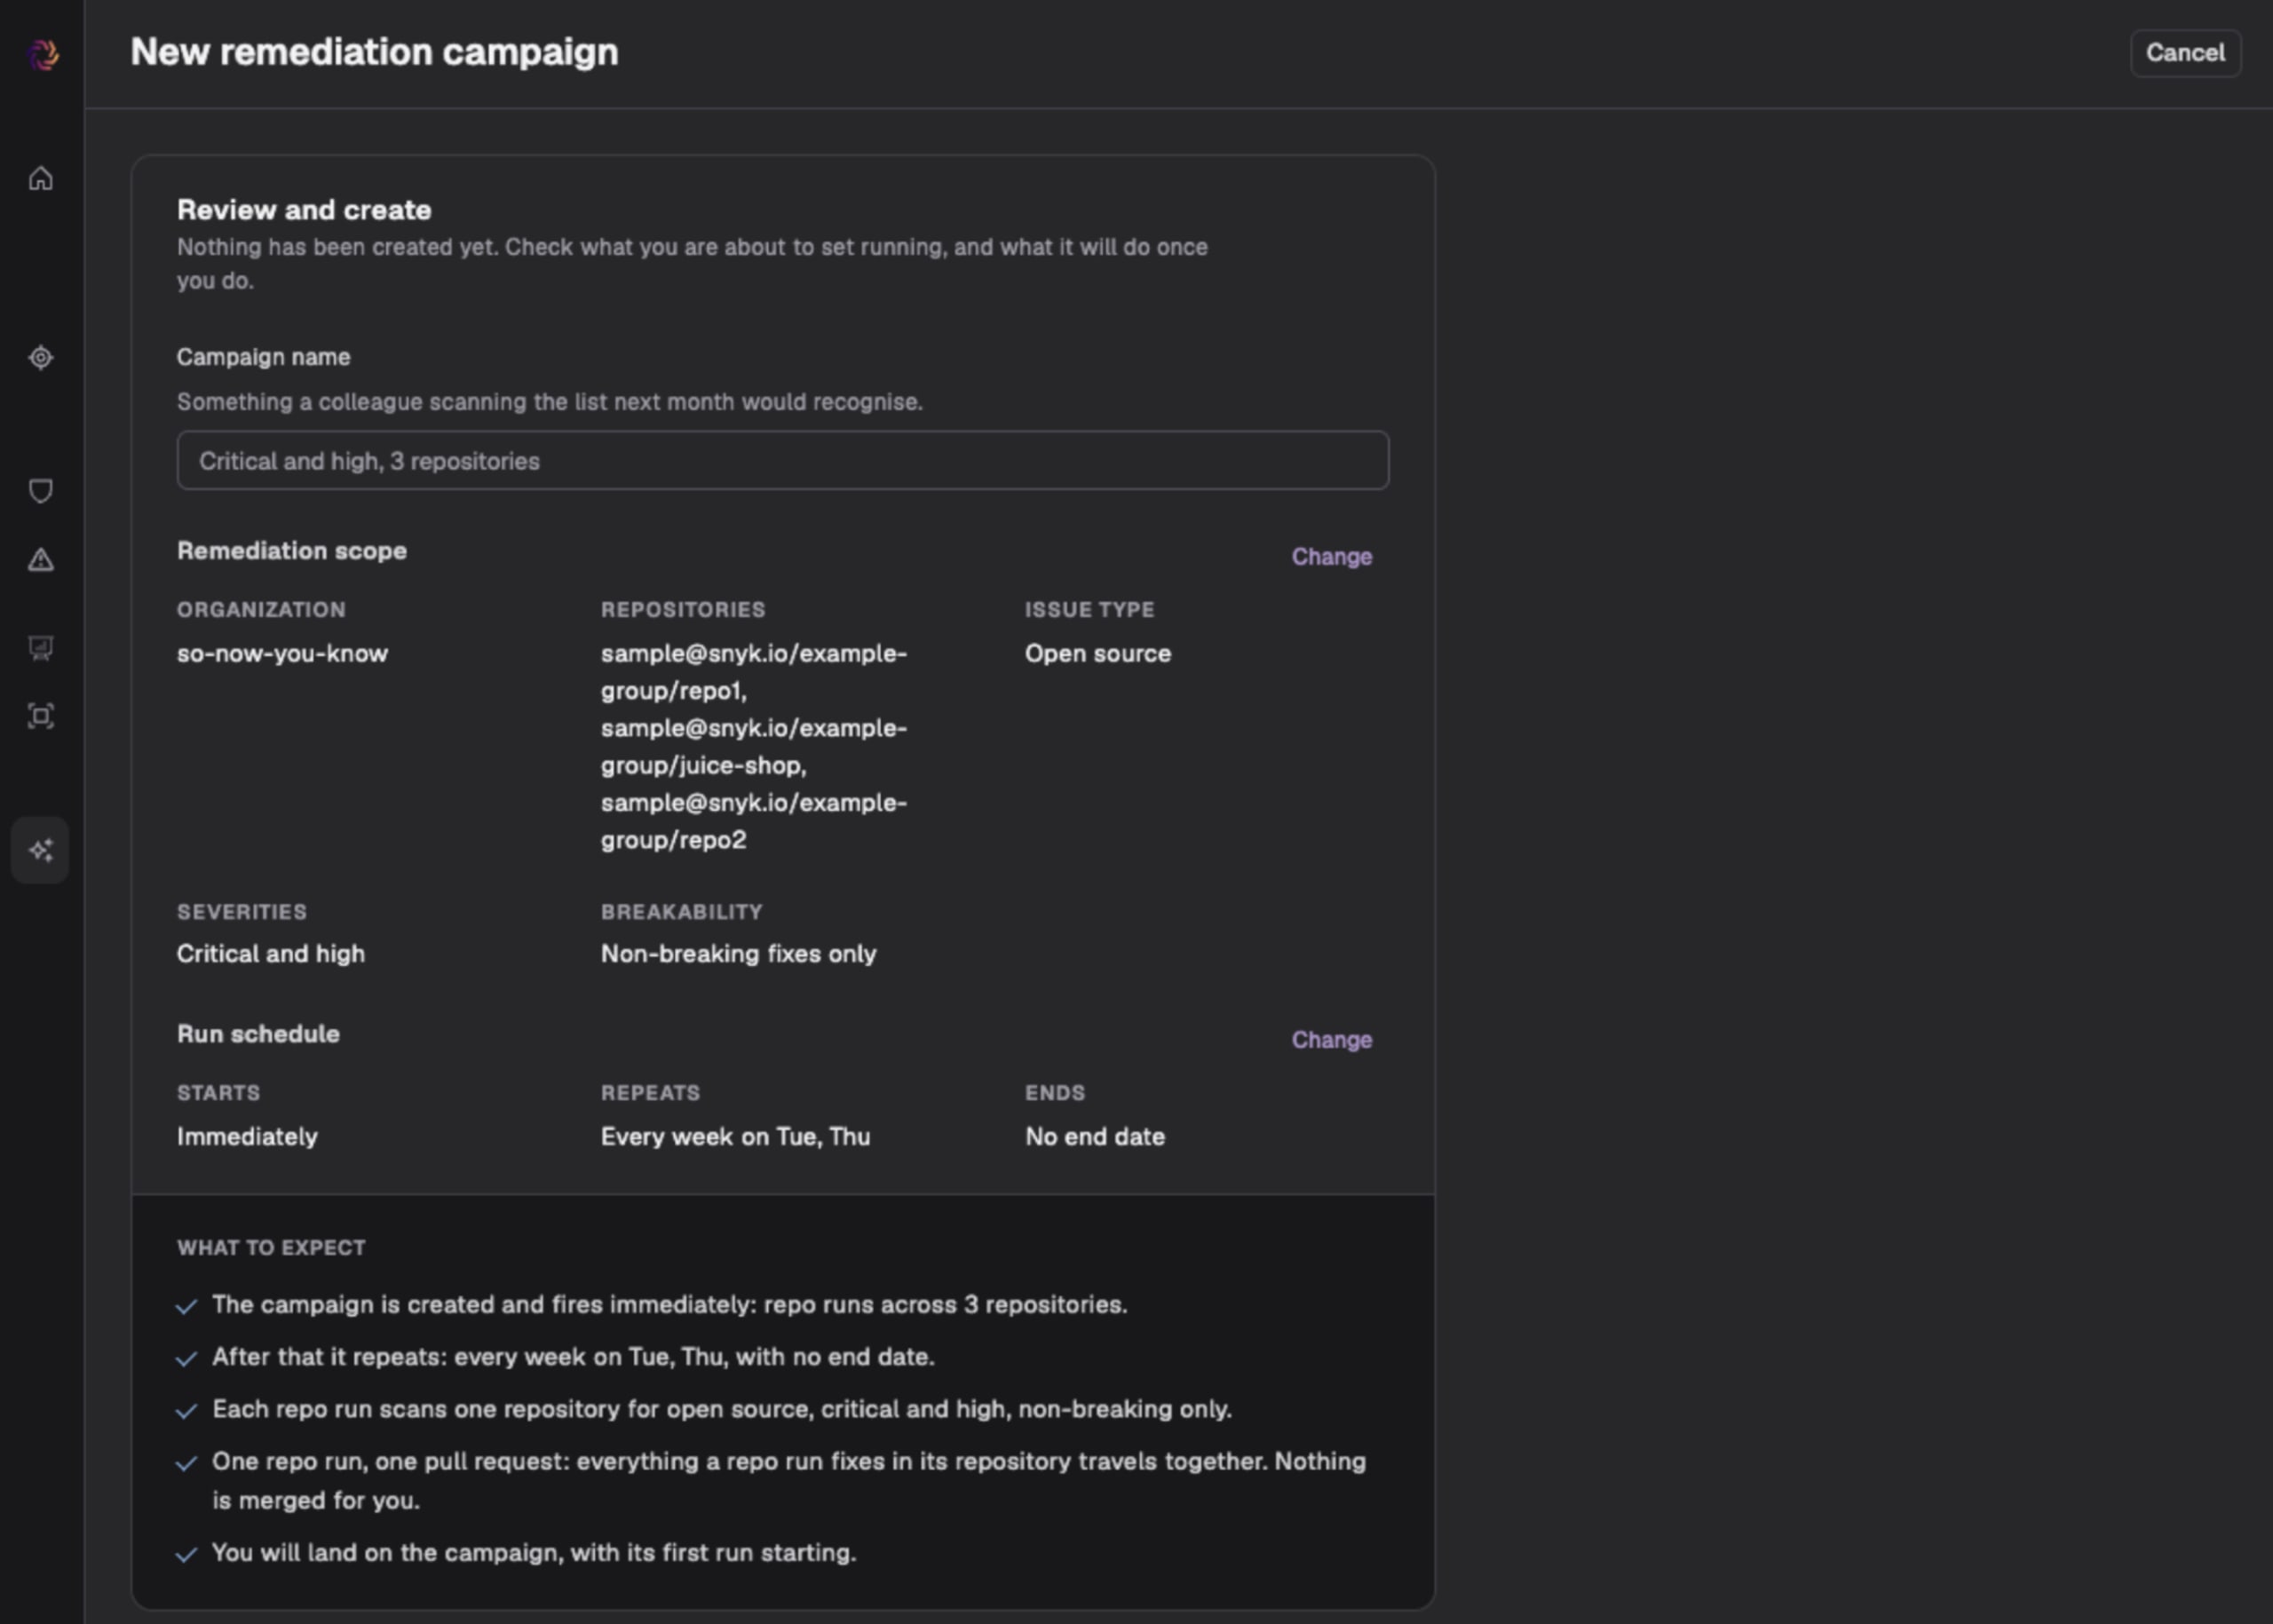
So können AppSec-Teams die Behebung anstoßen, ohne jeden Entwickler zu bitten, einen Agenten zu installieren und auszuführen. Teams können die Ergebnisse in den Repositories während einer Kampagne verfolgen, prüfen, wo der Agent Korrekturen vorgenommen hat, und untersuchen, wo weitere Maßnahmen zur Behebung nötig sind.
Snyk hat automatisierte Abhängigkeitsupdates zuerst mit automatischen Fix-PRs für SCA und Container in Entwickler-Workflows integriert. Agent Fix weitete die Behebung auf Quellcode-Schwachstellen aus, die von Snyk Code erkannt werden, unserer ersten KI-nativen Lösung zum Generieren und Prüfen vorgeschlagener Korrekturen. Der erste Evo Remediation Agent führte dann einen umfassenderen Workflow in CLI und ADE ein: die Korrektur planen, Änderungen anwenden und das Ergebnis in der Entwicklerumgebung validieren. Nach umfassender Validierung ermöglicht die nächste Generation des Evo Remediation Agent nun AppSec-Teams Kampagnen zur Automatisierung agentischer Behebung.
Ausgehend von Open-Source-Schwachstellen können Teams den Agenten jetzt repoübergreifend einsetzen und die Behebung zu einem kontinuierlichen Bestandteil ihres Sicherheitsprogramms machen.
Sicherheitskontext als Leitfaden für die Arbeit
Ein Abhängigkeitsupdate kann Änderungen in der gesamten Anwendung erfordern. Der Agent nutzt Snyk-Befunde, um Updates zu planen, wendet Änderungen in einer gehosteten Sandbox an und überprüft seine Arbeit anhand von Builds, verfügbaren Tests und erneuten Scans. Dieses Feedback hilft dem Agenten, die für ein Upgrade erforderlichen Änderungen umzusetzen.
Wenn der Agent eine Korrektur erstellt, öffnet er einen Pull Request und protokolliert jede mit der Änderung verbundene Aktion. Teams können Kampagnen auf Korrekturen beschränken, die als nicht inkompatibel eingestuft wurden. Der Agent führt keine Änderungen zusammen. Entwickler prüfen die vorgeschlagenen Änderungen und entscheiden, ob sie sie zusammenführen.

Belege für die Leistungsfähigkeit der Behebungs-Engine
Eine generierte Korrektur senkt das Risiko nur dann, wenn Entwickler sie zusammenführen können. Ein Pull Request, der den Build beschädigt, bestehende Tests nicht besteht oder die Schwachstelle nicht behebt, verursacht zusätzlichen Prüfaufwand und verkleinert den Backlog nicht. Eine hohe Quote zusammenführbarer Korrekturen macht aus Vorschlägen des Agenten einen Abbau des Backlogs, denn dadurch werden mehr Fix-Pull-Requests mit weniger Nacharbeit durch Entwickler zusammengeführt.
Der VulnBump-Benchmark misst die Quote zusammenführbarer Korrekturen der Engine, die den Evo Remediation Agent antreibt. Bei 307 Aufgaben zum Upgrade von Abhängigkeiten bestand der CLI-basierte Remediation Agent alle vier Verifizierungsprüfungen bei 90,2 % der Aufgaben. Claude Code mit Snyk-Befunden erreichte 77,5 %, Claude Code allein 59,6 %. Alle drei verwendeten dasselbe Modell.
Die Prüfungen decken die entscheidenden Ergebnisse einer Korrektur von Abhängigkeiten ab: Abhängigkeiten werden aufgelöst, die gezielten Schwachstellen verschwinden beim erneuten Scan, die Anwendung wird erfolgreich erstellt und zuvor bestandene Tests bestehen weiterhin. Die Ergebnisse zeigen, welchen Mehrwert die Kombination aus Sicherheitskontext und einem speziell entwickelten Behebungs-Workflow bietet.
Zuerst beheben. Den Rest priorisieren.
Behebungsprogramme beginnen in der Regel mit der Entscheidung, was behoben werden soll. Der Evo Remediation Agent kehrt diese Reihenfolge um und bietet AppSec-Teams eine weitere Möglichkeit, den Backlog anzugehen. Wiederkehrende Kampagnen bearbeiten infrage kommende Schwachstellen innerhalb des festgelegten Umfangs. Was Ihr Team anschließend erreicht, ist somit die Arbeit, die menschliches Urteilsvermögen erfordert.
Ergebnisse in Repositories und Protokolle helfen Teams zu erkennen, wo der Agent Fortschritte erzielt hat und wo noch Arbeit aussteht. AppSec-Teams erhalten einen aktuellen Überblick über den Backlog und die erstellten Pull Requests, während Entwickler nachvollziehen können, warum jede Änderung vorgenommen wurde. So wird die Behebung zu einem kontinuierlichen Bestandteil des Sicherheitsprogramms – und Ihr Team legt fest, was ausgeliefert wird.

Behebung in Ihr Team bringen
Der Evo Remediation Agent ist in der öffentlichen Vorschau für Snyk-Open-Source-Schwachstellen in Evo Agentic AppSec verfügbar. Für Kampagnen benötigen Sie:
Workspaces
SCM-Integration
Vorschauzugriff für Ihren Tenant.
Während der öffentlichen Vorschau gilt ein tägliches Kontingent für Korrekturen. Außerdem verwenden gehostete Sandboxes öffentliche Paketregister. Möchten Sie den Evo Remediation Agent für Ihren Backlog einsetzen? Wenden Sie sich an Ihr Snyk Account Team, um Zugang zur öffentlichen Vorschau zu erhalten.
LIVE-DEMO BUCHEN
KI-Einsatz sicher skalieren
Evo unterstützt Unternehmen dabei, KI sicher einzuführen und zu skalieren – mit Transparenz, Governance und Sicherheit für KI-gestützte Entwicklung und KI-Anwendungen.


