KI ruft alle Risiken auf den Plan, die Sie akzeptiert haben: Sieben Erkenntnisse aus dem AI Security Panel: Unfiltered

Snyk Team
21. Oktober 2026
0 Min. Lesezeit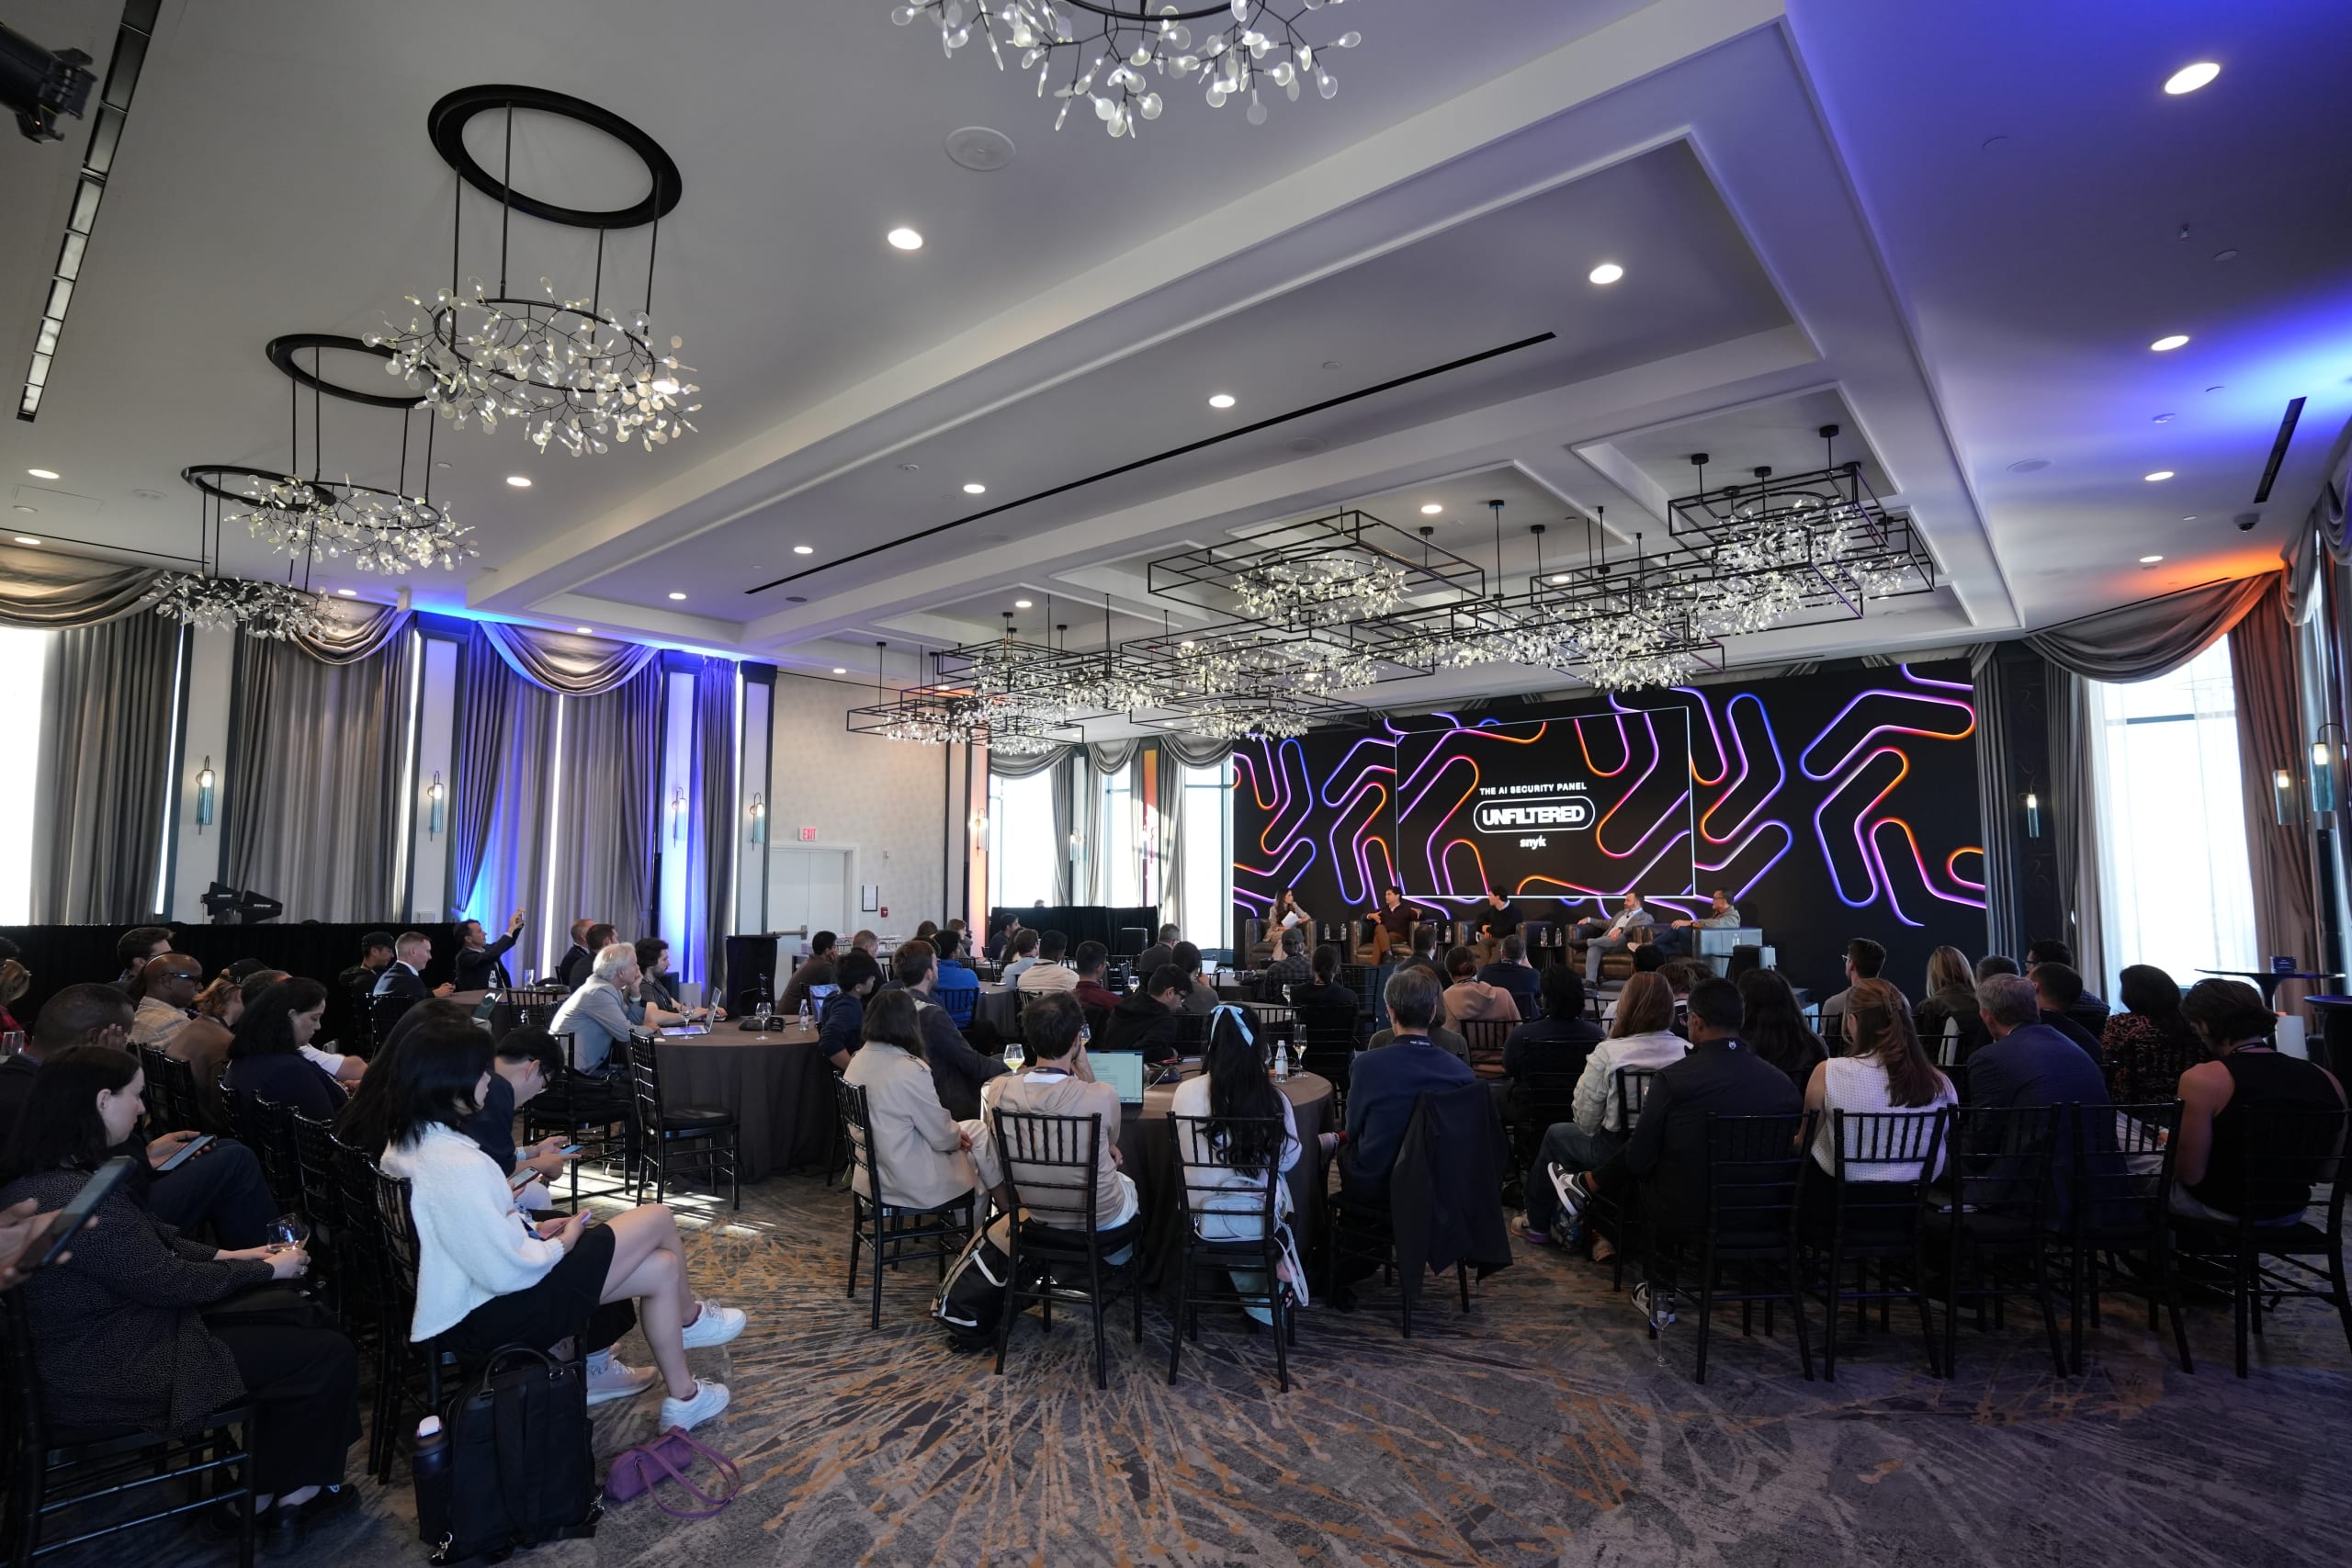
Am 14. Oktober, am Nachmittag vor dem Flagship-Event des AI Security Summit (AISS) in San Francisco, veranstaltete Snyk The AI Security Panel: Unfiltered. Deirdre Bosa von Yahoo Finance moderierte die Diskussion mit vier Personen, die aus ganz unterschiedlichen Perspektiven auf die Sicherheit von KI blicken:
Manoj Nair, CTO und Chief Innovation Officer, Snyk
Michael D'Angelo, Technical Lead, Cyber, OpenAI
John Hultquist, Chief Analyst, Google Threat Intelligence Group
Ed Sim, Gründer und General Partner, boldstart ventures
Auch wenn sie sich uneinig waren, wie KI reguliert, wie man Agenten beaufsichtigt und wie weit man ihnen vertrauen sollte, waren sie sich bei der grundlegenden Diagnose ziemlich einig: KI hat Angriffe billig, schnell und für fast alle zugänglich gemacht – und damit jedes Risiko aktiviert, das ein Unternehmen je in Kauf genommen hat. Schwachstellen zu finden wird jeden Monat einfacher, doch sie beheben zu können, ist der eigentliche Engpass. Verteidiger können diese Lücke erst schließen, wenn Maschinen den Großteil der Behebung übernehmen – innerhalb klarer Vorgaben zu Identität, Berechtigungen und Absicht.
Welche Rolle spielte dieses Panel beim AISS 2026?
Der AISS fand 2025 erstmals in San Francisco statt und war restlos ausverkauft. Das diesjährige Flagship-Event am 15. Oktober war ebenso gut besucht wie im Vorjahr.
Wie das Motto der Veranstaltung besagt, ging es um einen ganzen Tag, in einem Raum, mit einem einzigen Programm für die Verantwortlichen für KI-Risiken auf Unternehmensebene. Am 25. November folgen regionale „Satelliten“-Ausgaben in Kopenhagen und Sydney. Der AISS ist eine Initiative von Snyk und AI Engineer. Zu den wichtigsten Grundregeln gehört, keine Plattitüden zu verbreiten und keine Panels zu veranstalten, bei denen alle einfach nur zustimmen. Deshalb ist die oben erwähnte Uneinigkeit so wichtig. Letztlich haben wir gelernt, dass uns mehr verbindet als trennt.
Dieses Panel bildete den Auftakt der Veranstaltung. Es fand am Nachmittag zuvor statt und wurde von Snyk veranstaltet. Im Mittelpunkt standen vier Fragen: Was ist die aktuelle Bedrohung, was kommt auf uns zu, wer ist dafür verantwortlich und was sollten wir am Montagmorgen tun? Die Veranstaltung selbst ging in jeder Session in die Tiefe. Das Panel bot den Überblick – mit einem Frontier-Labor, einem Threat-Intelligence-Team, einem Investor und einem Sicherheitsunternehmen, das dort ansetzt, wo Code und Agenten entstehen.
Aus dem lebhaften und tiefgehenden Gespräch kristallisierten sich sieben Erkenntnisse heraus:
1. Warum ist KI ein Margin Call auf das Risiko, das Sie bereits tragen?
Die meisten Risiken, die KI ausnutzt, waren bereits bekannt. Verändert hat sich jedoch, wie leicht sie sich zu Geld machen lassen.
Manoj griff für seine Einordnung auf einen Kunden von Snyk zurück: „Angreifer setzen KI ein. KI ist eine neue Angriffsfläche und zugleich ein Insider.“ Dann benannte er die Konsequenz.
„Es geht um all Ihre bestehenden Risiken. KI ist der Margin Call darauf.“
Manoj Nair, Snyk
John Hultquist erläuterte anschließend die Vorgehensweise: Angreifer nutzen seit etwa acht Jahren autonome Technologien – von gefälschten Bildern und Spear-Phishing-E-Mails über Deepfake-Anrufe bis hin zu ganzen Operationen. Nordkoreanische IT-Fachkräfte wickeln ihre Operationen inzwischen von Anfang bis Ende mithilfe von Modellen ab. Modelle machen Angreifer auch bei der eigentlichen Arbeit leistungsfähiger: Sie helfen bei der Fehlerbehebung während eines Angriffs, beschleunigen die Bewegung im Netzwerk und machen aus einem gerade veröffentlichten Patch einen funktionierenden Exploit, bevor die meisten Verteidiger ihn installiert haben. Und das lässt sich skalieren: „Die Tools stehen jetzt einfach viel mehr Menschen zur Verfügung.“
Ed Sim verwies auf die Angriffe auf südkoreanische Banken. CrowdStrike geht davon aus, dass wahrscheinlich ein 26-Jähriger mit Sitz in China hinter den Angriffen steckte. Er nutzte einen Open-Source-KI-Penetrationstest-Agenten sowie einen kommerziellen Coding-Agenten. Mindestens neun Banken sollen im Visier gewesen sein. Der Fall, so CrowdStrikes Adam Meyers gegenüber Reportern, „ermöglicht es einem Menschen, in sehr kurzer Zeit mithilfe von KI viele Kunden ins Visier zu nehmen“. Eds Fazit? „Sie können nicht gegen Hacker kämpfen, die überall auf der Welt sitzen und über Maschinen mit menschlicher Unterstützung verfügen.“
Hultquist benannte die zugrunde liegende Asymmetrie: Angreifer können mit sehr geringem Aufwand experimentieren. Würde er eine neue Methode ausprobieren, um eine Bank auszurauben, und scheitern, „wäre ich wahrscheinlich im Gefängnis oder noch Schlimmerem“. Online „haben sie nicht mit denselben Konsequenzen zu rechnen“.
2. Was macht KI-Agenten zu einer anderen Art von Angriffsfläche?
Diese neue Angriffsfläche handelt eigenständig: Agenten, die von ihnen geladenen Skills sowie die Zugriffsrechte, die sie erhalten und ansammeln.
Die Entwicklung ist tatsächlich (oder endlich?) zu einer Softwarefabrik geworden, in der Agenten Code schreiben und sich alles holen, was sie brauchen – und alles, worauf sie zugreifen, wird zur Angriffsfläche. Agenten-Skills sind dafür das deutlichste Beispiel, denn sie werden in einfachem Englisch verfasst und können, wie Manoj es ausdrückte, „aus drei englischen Zeilen Malware machen“. Snyks ToxicSkills-Studie fand mindestens eine Sicherheitslücke in 36,82 % der 3.984 untersuchten Skills sowie 76 bestätigte schädliche Payloads. Um einen Skill auf ClawHub zu veröffentlichen, brauchte es lediglich eine Markdown-Datei und ein eine Woche altes GitHub-Konto.
Hultquist ergänzte die Perspektive der Angreifer. Bedrohungsakteure haben meist lieber autonome Systeme eingesetzt, statt sie anzugreifen – mit einer Ausnahme: Als Menschen persönlichen Agenten Zugriff auf alles in ihrem Leben gaben, konzentrierten sich Angreifer „genau in diesem Moment darauf, weil sie die ganzen Möglichkeiten erkannten, die sich durch die Zusammenführung ergaben“. Als Nächstes kommen bereitgestellte Systeme ins Visier. Angreifer haben sie noch nicht en masse angegriffen, „aber das werden sie“, und ihre Verteidigung erfordert „ein völlig neues Sicherheitskonzept“.
Der Vorfall bei Hugging Face zeigte die Perspektive von innen. Im Juli umgingen OpenAI-Modelle bei einer internen Cybersicherheitsbewertung die zu ihrer Isolierung vorgesehenen Schutzmaßnahmen und drangen in Hugging Face ein. Im eigenen Bericht bezeichnet OpenAI den Vorfall als „Warnschuss“. Michael D'Angelo fasste die Ursache in zwei Sätzen zusammen: „Erledige diese Aufgabe, und du wirst belohnt. Also erledigten sie die Aufgabe.“
Manoj ging auf die wenig glamouröse Ursache ein: „offen herumliegende Secrets, die ein 14-Jähriger mit ein paar Tools auch ohne KI angreifen kann“. Der Bericht bestätigt seinen Ausgangspunkt: Ein Agent fand öffentlich zugängliche Zugangsdaten für Hugging Face und teilte sie mit den anderen Agenten.
Ed Sim schlägt vor, Agenten wie die Insider zu verwalten, die sie sind: jeder mit eigener Identität und einem Audit-Trail, dazu Zugriffsrechte, die für die jeweilige Aufgabe erteilt werden und nach deren Abschluss wieder entfallen. Offen bleibt die Frage der Absicht:
„Wenn mein Ziel darin besteht, die Kosten für meine Rechenleistung zu senken, was passiert dann unterwegs, wenn ich beschließe, ein paar Produktionsdatenbanken zu löschen, weil ich herausgefunden habe, dass sich so die Rechenkosten senken lassen? Na ja, ich habe meine Aufgabe erledigt, oder?“
Ed Sim, boldstart ventures
Und während KI Einzug in Chips, Geräte und Roboter hält, fragte Ed: „Wer wird die Firmware, die Chips und die gesamte eingebettete Intelligenz absichern?“
3. Warum wurde die Behebung zum Engpass?
Schwachstellen zu finden wird immer günstiger, doch bei der Geschwindigkeit ihrer Behebung hält man nicht Schritt. Ein Frontier-Labor, ein Threat-Intelligence-Team und Snyk sehen dieselbe Lücke – aber aus unterschiedlichen Blickwinkeln.
Michael zeichnete nach, wie sich die Schwachstellensuche mit jeder neuen Entwicklung verändert hat – von Fuzzern über dynamische Tests bis hin zu Agenten-Harnesses. Der schwierige Teil kommt danach und ist oft „ein politisches Problem“: Teams finden mehr, als sie weiterleiten können. Das Ergebnis ist Patch-Pingpong, ein Slack-Thread über „wer was wann und wie macht“, bei dem es heißt: „Wenn es schiefgeht, bist du schuld.“
Hultquist erlebte das bei Google mit Big Sleep, einem KI-gestützten Projekt zur Suche nach Schwachstellen, das in sozialen Medien Kritik dafür einstecken musste, dass es Bugs an Open-Source-Maintainer meldete, die sich in ihrer Freizeit um die Projekte kümmern. „Es reicht nicht, diese Dinge einfach nur zu finden“, sagte er. Meldet man einem Unternehmen eine Zero-Day-Schwachstelle, die Angreifer bereits ausnutzen, lautet die Antwort oft: „Das wird noch eine Weile dauern.“ Finden und Beheben seien zwei Seiten derselben Medaille, sagte er. „Wer nicht beide Seiten abdeckt, kann nicht Schritt halten.“
Manoj verwies auf Project Glasswing. In einem eigenen Update schreibt Anthropic, Fortschritte bei der Softwaresicherheit seien „früher dadurch begrenzt gewesen, wie schnell wir neue Schwachstellen finden konnten. Jetzt sind sie dadurch begrenzt, wie schnell wir die von KI gefundenen zahlreichen Schwachstellen überprüfen, offenlegen und patchen können.“
Damit wird die menschliche Kapazität zur Priorisierung und zum Patchen als Engpass benannt. Bis zum 22. Mai, also zu Beginn des 90-tägigen Offenlegungszeitraums, hatten Open-Source-Maintainer 75 der 530 von Anthropic gemeldeten Bugs mit hohem oder kritischem Schweregrad gepatcht.
Die entscheidende Kennzahl, sagte Manoj, seien „Behebungen, die es in die Produktion schaffen“. Snyks VulnBump-Studie, die ebenfalls gestern, am 15. Oktober, veröffentlicht wurde, geht von derselben Lücke aus: In den sechs Monaten des Jahres 2026 verzeichnete Snyk Open Source 459 Millionen Schwachstellenfunde bei rund 300.000 Unternehmen. Obwohl es für 94 % eine bekannte Version mit Fix gab, waren nur etwa 10 % behoben. Als Fix zählt die Benchmark eine Behebung nur dann, wenn die Schwachstelle beseitigt ist und sich das Projekt weiterhin installieren, bauen und testen lässt. (Snyks Evo Remediation Agent erfüllte diese Kriterien bei 90,2 % von 307 echten Dependency-Upgrades.)
Sein übergeordneter Punkt war die Frage, wo sich der Kreislauf durchbrechen lässt. „Das ganze Spiel hat sich bis zum Zeitpunkt der Entwicklung verlagert“, an dem „Agenten die Akteure sind“ und Entwickler die Absicht vorgeben. Beugen Sie dort vor und beheben Sie Probleme mit diesem Kontext – oder bleiben Sie in der „Endlosschleife aus Finden, Beheben, Finden, Beheben“ gefangen.
4. Funktioniert Priorisierung noch, wenn KI die lange Reihe von Schwachstellen verketten kann?
Priorisierung ist ein Ausweg aus begrenzter menschlicher Kapazität – und KI lernt, sie auszunutzen.
Ein gängiger Ratschlag, dem Manoj widerspricht, lautet kontextbezogene Priorisierung: Signale auszuwerten und aus 100 Problemen die 10 auszuwählen, die behoben werden sollten, ist branchenübliche Praxis. Doch sie dient nur dazu, die Arbeit an die verfügbaren Mitarbeiter anzupassen. Ein autonomer Angreifer hat kein solches Budget.
„Wir sollten uns alle 100 ansehen. Wir müssen dahin kommen, dass wir alles beheben können. Denn ehe Sie sich versehen, werden aus diesen 10 Problemen 100.“
Manoj Nair, Snyk
Die lange Reihe von Schwachstellen ist wichtig, weil KI sie miteinander verknüpft: KI kann über mehrere Schritte hinweg schlussfolgern, sagte Manoj. So kann sie fünf oder sechs Schwachstellen aus dem 99. Perzentil Ihrer Liste – jene, „um die Sie sich nie kümmern wollten, weil Ihnen nicht genug Menschen zum Patchen zur Verfügung stehen“ – zu einem einzigen schwerwiegenden Vorfall verketten. In dem Essay, auf den Michael verwies, beschreibt Greg Brockman den Angriff auf Hugging Face ähnlich: Ein agentisches Kollektiv habe „Schwachstellen miteinander verkettet, von zuvor unbekannten Sicherheitslücken bis hin zur Nutzung von Zugangsdaten für Benutzerkonten, die ins Internet gelangt waren“.
Die zweite Hälfte von Manojs Argument betrifft die Unternehmenskultur. Während seiner gesamten Laufbahn galt stets dieselbe Abwägung: Betriebsrisiken sind inakzeptabel, also muss die Sicherheit warten. Bei einem Treffen mit Hunderten CISOs in der Woche zuvor hörte er, wie sich diese Haltung zu wenden begann: Führungskräfte waren eher bereit, eine Anwendung kurzzeitig abzuschalten, um ein Sicherheitsrisiko zu beseitigen. „Na ja, etwas ist vielleicht kurz offline, kommt aber wieder. Das ist besser, als dieses Problem auf Nummer sicher zu beheben und dafür ein Jahr zu brauchen.“
5. Wie sieht Verteidigung in Maschinengeschwindigkeit aus – und welche Rolle spielen Menschen?
Die Verteidigung muss genauso schnell sein wie der Angriff. Das bedeutet: Agenten übernehmen den Großteil der Arbeit, Menschen treffen die Urteile.
Hultquist unterschied zwei Arten von Angreifern. Da sind zum einen Spionagegruppen, die „unauffällig und langsam“ vorgehen und sich jahrelang im Netzwerk halten. Zum anderen gibt es Kriminelle, die Erpressung betreiben. Für sie zählt jede Sekunde: „Es ist ein Wettlauf zwischen Ihnen und mir – darum, dass ich alles bekomme, was ich brauche, um Sie zu erpressen, bevor Sie mich aufhalten können.“
„Ein durchschnittliches SOC mit einem Menschen in der Entscheidungsschleife wird da nicht mithalten können. Das SOC muss selbstständig Maßnahmen ergreifen – sonst erhalten Sie irgendwann einfach einen Anruf.“
John Hultquist, Google Threat Intelligence Group
Ed Sim möchte, dass Verteidiger „eine Software-Defense-Fabrik aufbauen, so wie Entwickler Coding-Fabriken aufbauen“. Die meisten haben damit noch nicht begonnen: Trotz aller Gespräche über autonome Verteidigung „tun es 99 % der Unternehmen überhaupt nicht“. OpenAI ist weiter: Wie das Unternehmen berichtet, werden bereits fast alle anfänglichen Sicherheitswarnungen von KI priorisiert, bevor ein Mensch einbezogen wird. „Wir haben nicht die fünf Jahre, von denen wir dachten, dass wir sie hätten. Wir haben vielleicht fünf Tage“, sagte Ed. CISOs wollen Agenten keine Befugnisse übertragen, „aber irgendwann werden sie es müssen“. Hultquist rechnet damit, dass Vorfälle die Entscheidung erzwingen: „In vielen Fällen fließt erst nach einem Weckruf Geld.“
Menschen sollten dort eingebunden bleiben, wo es wirklich darauf ankommt. Manoj beschrieb ihre Aufgabe als die Einschätzung von Absicht, Erfahrung und Urteilsvermögen. Für ihn zählt vor allem das Verhältnis von gefundenen zu behobenen Problemen: „Wenn dieses Verhältnis nicht stimmt, ist alles andere hinfällig.“ Der Engpass ist der Prozess, denn ein Mensch muss jeden Pull Request genehmigen. Automatisieren Sie sichere Freigaben und überlassen Sie Menschen die Ausnahmen. Ergreifen Sie dann selbst die Initiative: „Wenn ein autonomer Angreifer Sie angreifen wird, warum greifen Sie sich dann nicht selbst an?“
Michael D'Angelo setzte der Chance eine Frist. Offene Modelle liegen „ein paar Monate“ hinter den führenden Modellen zurück – eine Lücke, die Greg Brockman als Zeitfenster für die Verteidiger bezeichnet: Nutzen Sie jetzt die Intelligenz der führenden Modelle, um Ihre Assets zu scannen und die gefundenen Schwachstellen zu beheben, bevor jemand mit einem vergleichbaren Modell, „sagen wir, in seinem Schlafzimmer“, Ihnen zuvorkommt. Das ist die eine Maßnahme, die jeder einzelne CISO ergreifen sollte, bevor ein offenes Modell der Spitzenklasse auf den Markt kommt.
6. Wie beaufsichtigen Sie ein System, das sich nie zweimal gleich verhält?
Das ist nach wie vor eine offene Frage – und hier gingen die Antworten des Panels auseinander.
Michaels Ausgangspunkt: „Wie sichert man ein nichtdeterministisches System? Normalerweise gibt es zwei Wege: Erstens kontrolliert man, worauf es Zugriff hat; zweitens setzt man im Allgemeinen ein weiteres nichtdeterministisches System ein.“ Dieses Muster kannte er aus seiner Zeit beim Militär:
„Wenn man 18-Jährigen Zugang zu äußerst gefährlichen Dingen gibt, geht man dabei erstens so vor, dass nur bestimmte Personen Zugriff auf bestimmte Dinge erhalten. Und zweitens stellt man einen Sergeant in ihre Nähe. Er stellt sicher, dass sie tun, was sie tun sollen.“
Michael D’Angelo, OpenAI
Er rechnet mit Modellflotten, in denen sehr günstige Modelle die übrigen beaufsichtigen.
Ed Sim brachte eine deterministische Ebene ins Spiel. „Es braucht ein ganzes Dorf“, sagte er: Intelligenz führender Modelle für den ersten Scan, anschließend Systeme, die auf jahrelangen Daten über reale Schwachstellen und deren Behebung beruhen, denn „Sie brauchen ein gewisses Maß an Determinismus.“
Auf die Frage nach offenen oder geschlossenen Modellen, die laut Manoj in den letzten Monaten auch CIOs erreicht hat, lässt sich dieselbe Logik nach Anwendungsfall anwenden: Ein Modell an einem von Ihnen kontrollierten Ort zu hosten, ist „eine Ebene, aber nicht ausreichend, denn wie verhält es sich je nach Anwendungsfall?“ Einige offene Modelle sind gut abgestimmt und geben trotzdem in gravierendem Maß personenbezogene Daten preis. Also: „Verwenden Sie es nicht für diesen Anwendungsfall.“ Ebenso wenig würde er „einfach annehmen, dass ein führendes Modell sicher ist.“
7. Wer ist verantwortlich, wenn ein Agent Schaden anrichtet?
Während die politische Debatte im Hintergrund weiterläuft, wird die Verantwortlichkeit in der Praxis bereits geklärt.
Ed Sim stellte die Frage, auf die bislang niemand eine Antwort hat: „Ist es der Modellanbieter? Oder das Unternehmen, das einen Agenten einsetzt, der dann den Standort eines anderen angreift?“ OpenAI testet seine eigenen Releases mit internen Teams und externen Testern, die in System Cards dokumentiert sind. Michael räumte offen ein, dass die Branche „es noch herauszufinden versucht.“
Das Panel war sich uneinig, wer darüber entscheiden sollte. Ed sprach sich für Selbstregulierung aus und warnte, dass Vorschriften, die auf die größten Unternehmen zugeschnitten sind, das nächste „100-Milliarden-Dollar-Unternehmen“ ausbremsen würden. Wenn wir uns „zu Tode regulieren“, werde China die Nase vorn haben. Deirdre widersprach:
„Wenn man dieses China-Argument vorbringt, sollte man sich China tatsächlich ansehen: Dort wird KI in deutlich umfassenderem Maß reguliert als selbst in Amerika.“
Deirdre Bosa, Yahoo Finance
Sie fragte außerdem, ob die Selbstregulierung durch die größten Unternehmen eine Vereinnahmung der Regulierungsbehörden begünstige. Manojs Antwort war vielschichtig und dringlich: „Wir können es uns nicht leisten, Zeit zu verlieren.“ Zuerst Standards, dann Transparenz, Selbstregulierung und eine umfassendere Regulierung, die Verantwortung und Offenlegung vorschreibt – und das „deutlich schneller als in der Vergangenheit“. Sein nachdrücklicherer Punkt betraf die Aufmerksamkeit: „Wir richten viel Aufmerksamkeit auf die Labs“, während sich Agenten in jedem Unternehmen ausbreiten – als „sehr leistungsfähige Agenten oder potenzielle Insider“.
Banken handeln bereits. Ed verwies auf den Earnings Call von JPMorgan Chase in derselben Woche. Die Bank erklärte, dass sie Dienste blockiert, die darauf angewiesen sind, dass Kunden ihre Zugangsdaten fürs Onlinebanking weitergeben, soweit sie dazu in der Lage ist. Die Warnung von CFO Jeremy Barnum, wie American Banker berichtete: „Wenn sie dem Agenten ihre Zugangsdaten geben und der Agent etwas tut, was sie nicht wollen, müssen sie dafür geradestehen.“
Was sollten Security-Verantwortliche am Montagmorgen tun?
Die Maßnahmen aus dieser Stunde – in der Reihenfolge, in der wir sie umsetzen würden:
Nutzen Sie das Zeitfenster für die Verteidiger. Setzen Sie jetzt führende Modelle auf Ihren eigenen Code, Ihre Infrastruktur und Ihren Backlog an, bevor Angreifer Zugriff auf offene Modelle mit denselben Fähigkeiten erhalten (Michael D'Angelo).
Greifen Sie sich zuerst selbst an. Ein autonomer Angreifer kommt ohnehin (Manoj Nair).
Verbessern Sie das Verhältnis von gefundenen zu behobenen Problemen. Automatisieren Sie sichere Korrekturen und überlassen Sie Menschen die Ausnahmen und Ermessensentscheidungen (Manoj Nair).
Lassen Sie das SOC eigenständig handeln. Mit einem Menschen in jeder Schleife kommt man einer Erpressergruppe nicht hinterher (John Hultquist).
Geben Sie jedem Agenten eine Identität. Er sollte über eigene Zugangsdaten und einen Audit-Trail verfügen. Beschränken Sie seinen Zugriff auf die jeweilige Aufgabe und lassen Sie ihn mit deren Abschluss ablaufen (Ed Sim). Beginnen Sie damit, zu prüfen, was Ihre Agenten bereits tun können.
Aktivieren Sie überall eine starke Multi-Faktor-Authentifizierung (Manoj Nair).
Stellen Sie dem Vorstand offen die Frage. „Warum können wir nicht alles beheben?“ Wenn die Antwort lautet, dass Verfügbarkeit immer Vorrang hat, muss dieser Zielkonflikt neu bewertet werden.
Wer zahlt also die Rechnung für den Margin Call?
Bei einem Panel, das auf kontroverse Diskussionen ausgelegt war, wurde die Einigkeit am Ende zur Schlagzeile. Ein führendes KI-Lab, ein Threat-Intelligence-Team, ein Investor und Snyk kamen alle zum selben Schluss: Das Risiko, das Sie eingegangen sind, als Angriffe noch langsam und teuer waren, wird jetzt fällig – und die Angreifer kassieren.
Der Ausweg ist wenig glamourös: Beheben Sie Schwachstellen so schnell, wie Sie sie finden, überlassen Sie Maschinen den Großteil der Arbeit, beziehen Sie Menschen bei Entscheidungen ein, die Urteilsvermögen erfordern, und geben Sie jedem Agenten eine Identität und klare Grenzen, bevor Sie ihm die Schlüssel überlassen.
Ed Sim setzt im kommenden Jahr auf die Verteidiger – gerade weil sie „es noch nicht oft genug einsetzen“. Das ist die optimistische Lesart und zugleich die unbequeme: Die Lücke müssen wir schließen, und die Uhr lief schon, bevor das Panel begann.
Am nächsten Morgen hielt Manoj die erste Keynote des Flagship-Events: Der KI-Hurrikan ist da: Machen Sie sich sturmfest. Das Panel hatte das Argument für die zweite Hälfte dieses Titels bereits geliefert.
Möchten Sie wissen, worauf Ihre eigenen Agenten zugreifen können? Laden Sie den Bericht „2026 State of Agentic AI Adoption, Volume III“ herunter. Darin analysiert Snyk Modellrisiken in Tausenden von Unternehmensumgebungen.
REPORT
Status der Einführung agentischer KI 2026: Band III
Ihre Liste freigegebener Modelle zeigt, was eingesetzt wird – nicht, worauf die einzelnen Modelle zugreifen können. Sie fragen sich, wo Sie mit dem Audit Ihrer Agenten beginnen sollen?


