Sicherheitsverstoß legt persönliche Daten aller 6,5 Millionen israelischen Wähler offen

Ran Bar zik

12. Februar 2020
0 Min. LesezeitAm 10. Februar 2020 legte ein Sicherheitsproblem die persönlichen Daten aller 6.453.254 israelischen Wähler offen. Zu den offengelegten personenbezogenen Daten (PII) gehörten vollständige Namen, Ausweisnummern, Geschlecht, Adressen und Wahlinformationen.
Ran Bar Zik, Journalist für Informationssicherheit und Softwareentwickler bei der Verizon Media Group, erklärte, dies sei das schwerwiegendste und beispielloseste Sicherheitsproblem, das er bis dahin aufgedeckt habe.
In diesem Artikel untersucht Ran den Vorfall und seine Auswirkungen genauer. Den Originalbeitrag auf Hebräisch finden Sie hier.
Ich bin seit vielen Jahren Programmierer. Im Laufe meiner Karriere habe ich viel erlebt, aber einen solchen Sicherheitsverstoß noch nie. Kein Mechanismus konnte mich daran hindern, mir unbefugten Zugriff zu verschaffen – obwohl ich mich von einer nicht-israelischen Quelladresse aus verband.
Am 7. Februar 2020 erhielt ich über den „Leak-Posteingang“ des israelischen Podcasts CyberCyber einen anonymen Hinweis. In einer auf Englisch verfassten Nachricht erhielt ich einen Proof of Concept und Anweisungen, wie ich die Website von Elector überprüfen sollte – eine Website mit einem umfangreichen Wahlmanagementsystem, das die Likud-Partei (eine israelische Rechtspartei) für das Kampagnenmanagement nutzt. Die Nachricht enthielt Bedenken und Warnungen zu diesem System. Auf der Elector-Website befinden sich die vollständigen personenbezogenen Daten aller israelischen Wähler.
Rechtsanwalt Shachar Ben Meir hat bei der Wahlkommission einen Sonderantrag eingereicht, in dem er fordert, die Wahlen wegen Datenschutzbedenken abzusagen. RaFa Refaella Goichman veröffentlichte einen interessanten Artikel, der die Bedenken von Datenschutzaktivisten und anderen hinsichtlich eines Systems schildert, das die persönlichen Daten von uns allen enthält.
Elector und seine Redaktion versicherten der Öffentlichkeit, dass die Website sehr sicher sei. Hier ein Zitat des CEO des Unternehmens zur Sicherheit der Website:
„Das System wurde von erfahrenen Fachleuten für Informationssicherheit und Softwareentwicklern entwickelt. Beim Aufbau eines Systems, das lediglich seinen Zweck erfüllen sollte, sind wir keine Kompromisse eingegangen – wir wollten ein System, das gut funktioniert und strengsten Sicherheitsstandards entspricht.“
Waren diese laut Unternehmen strengen Sicherheitsstandards also ausreichend? Innerhalb einer Minute konnte ich auf der Website die Daten aller Wähler einsehen.
Was war nötig, um dieses geschützte und abgesicherte System zu „hacken“? Achten Sie genau darauf:
1. Rufen Sie die Website auf und klicken Sie im Browser mit der rechten Maustaste auf „Seitenquelltext anzeigen“.
2. Suchen Sie nach diesem API-Aufruf: /get-admin-users, der ganz am Anfang des Codes erscheint:
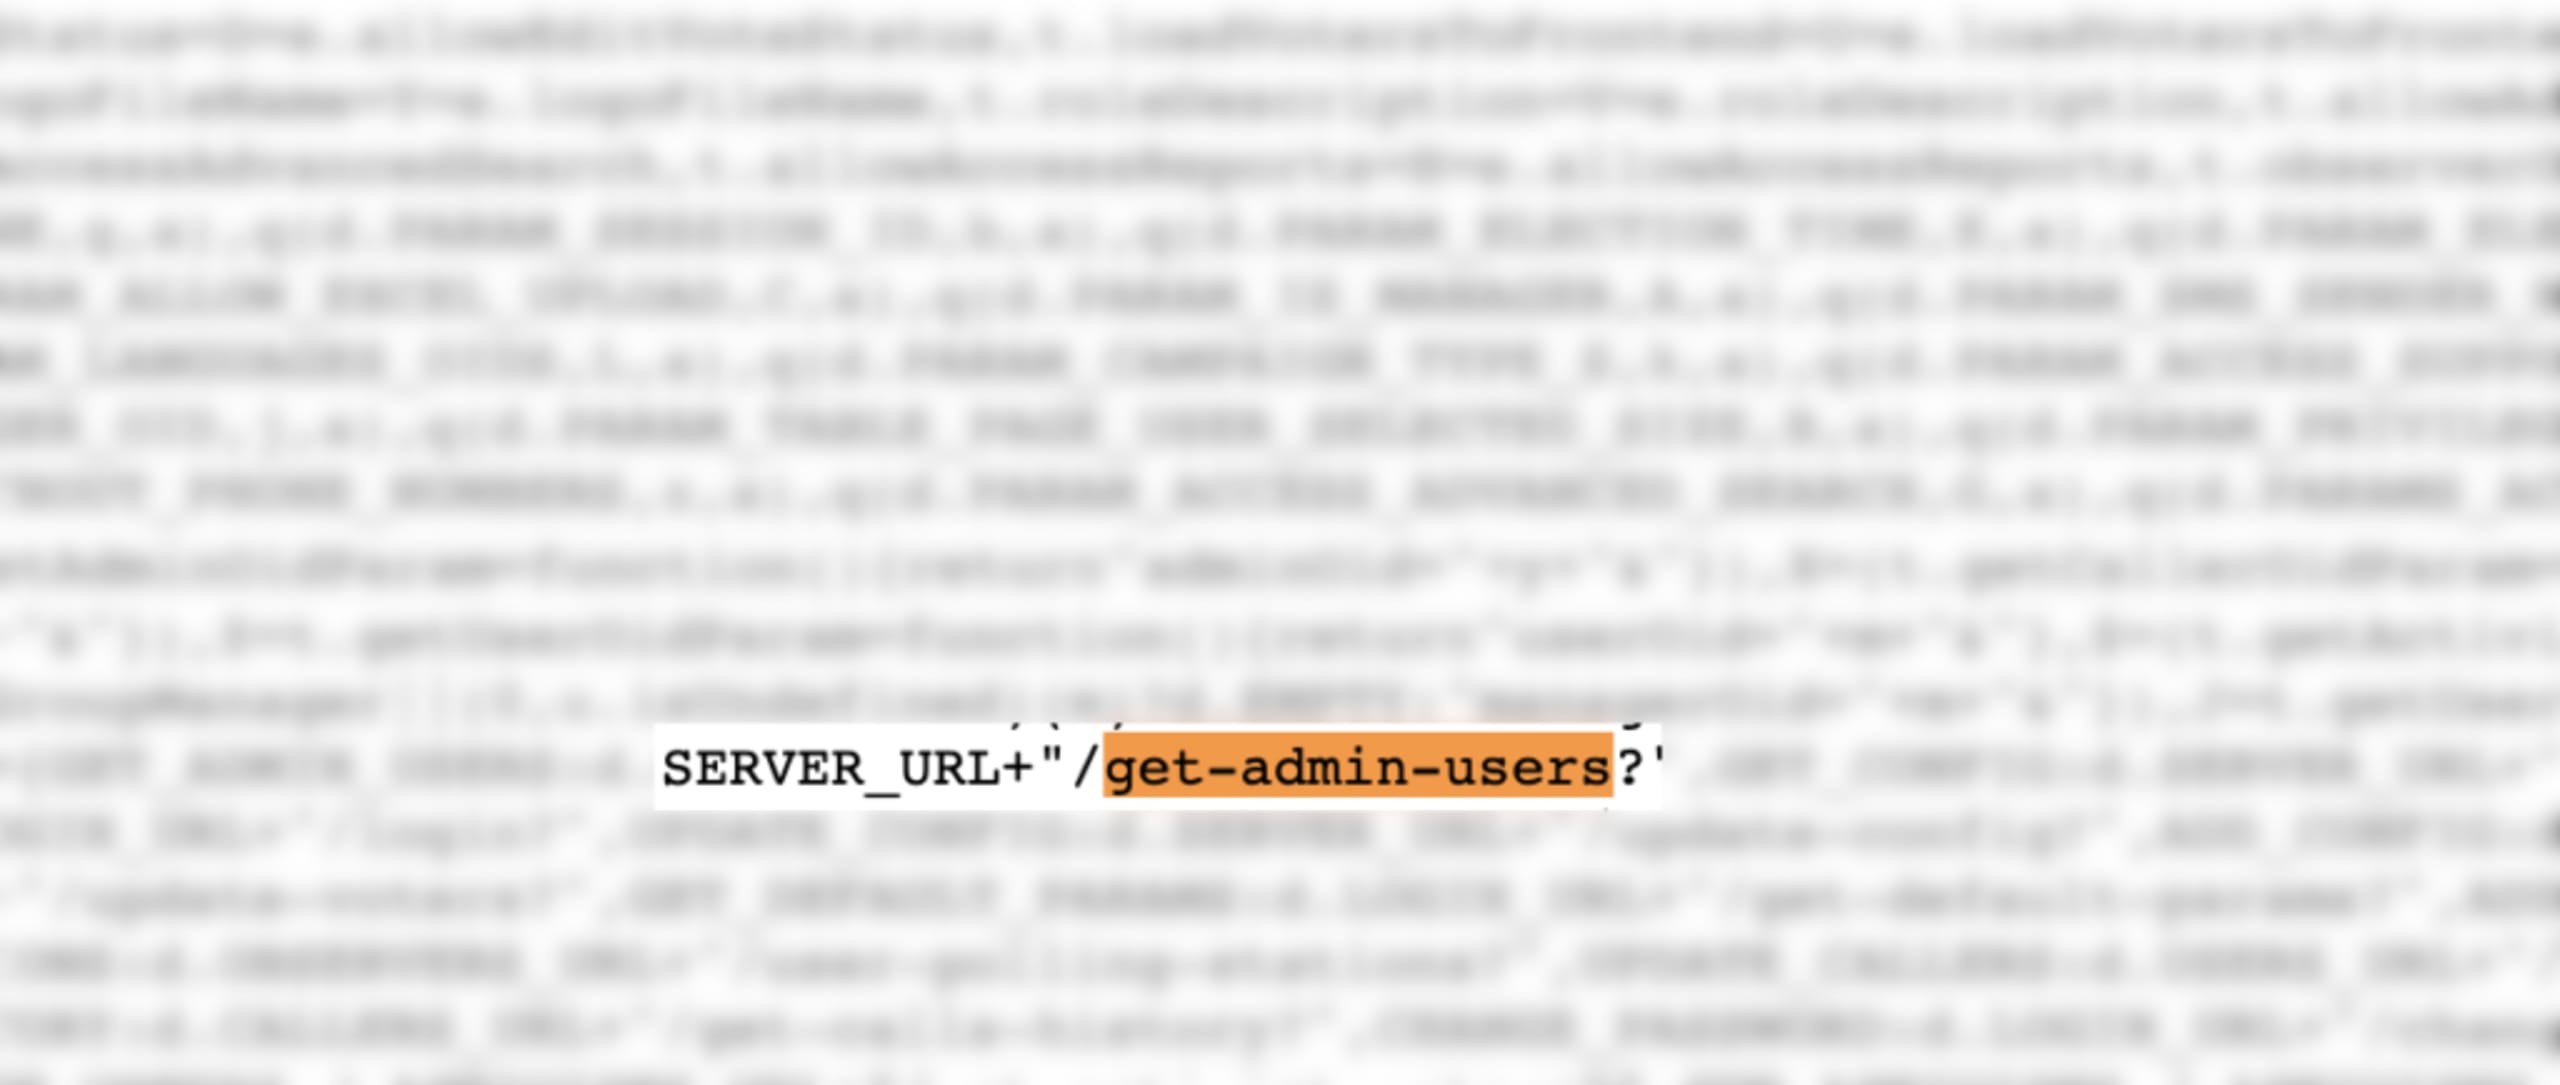
3. Dadurch wird eine JSON-Antwort mit den folgenden Angaben ausgegeben, darunter Klartextpasswörter, mit denen man sich beim System anmelden kann:
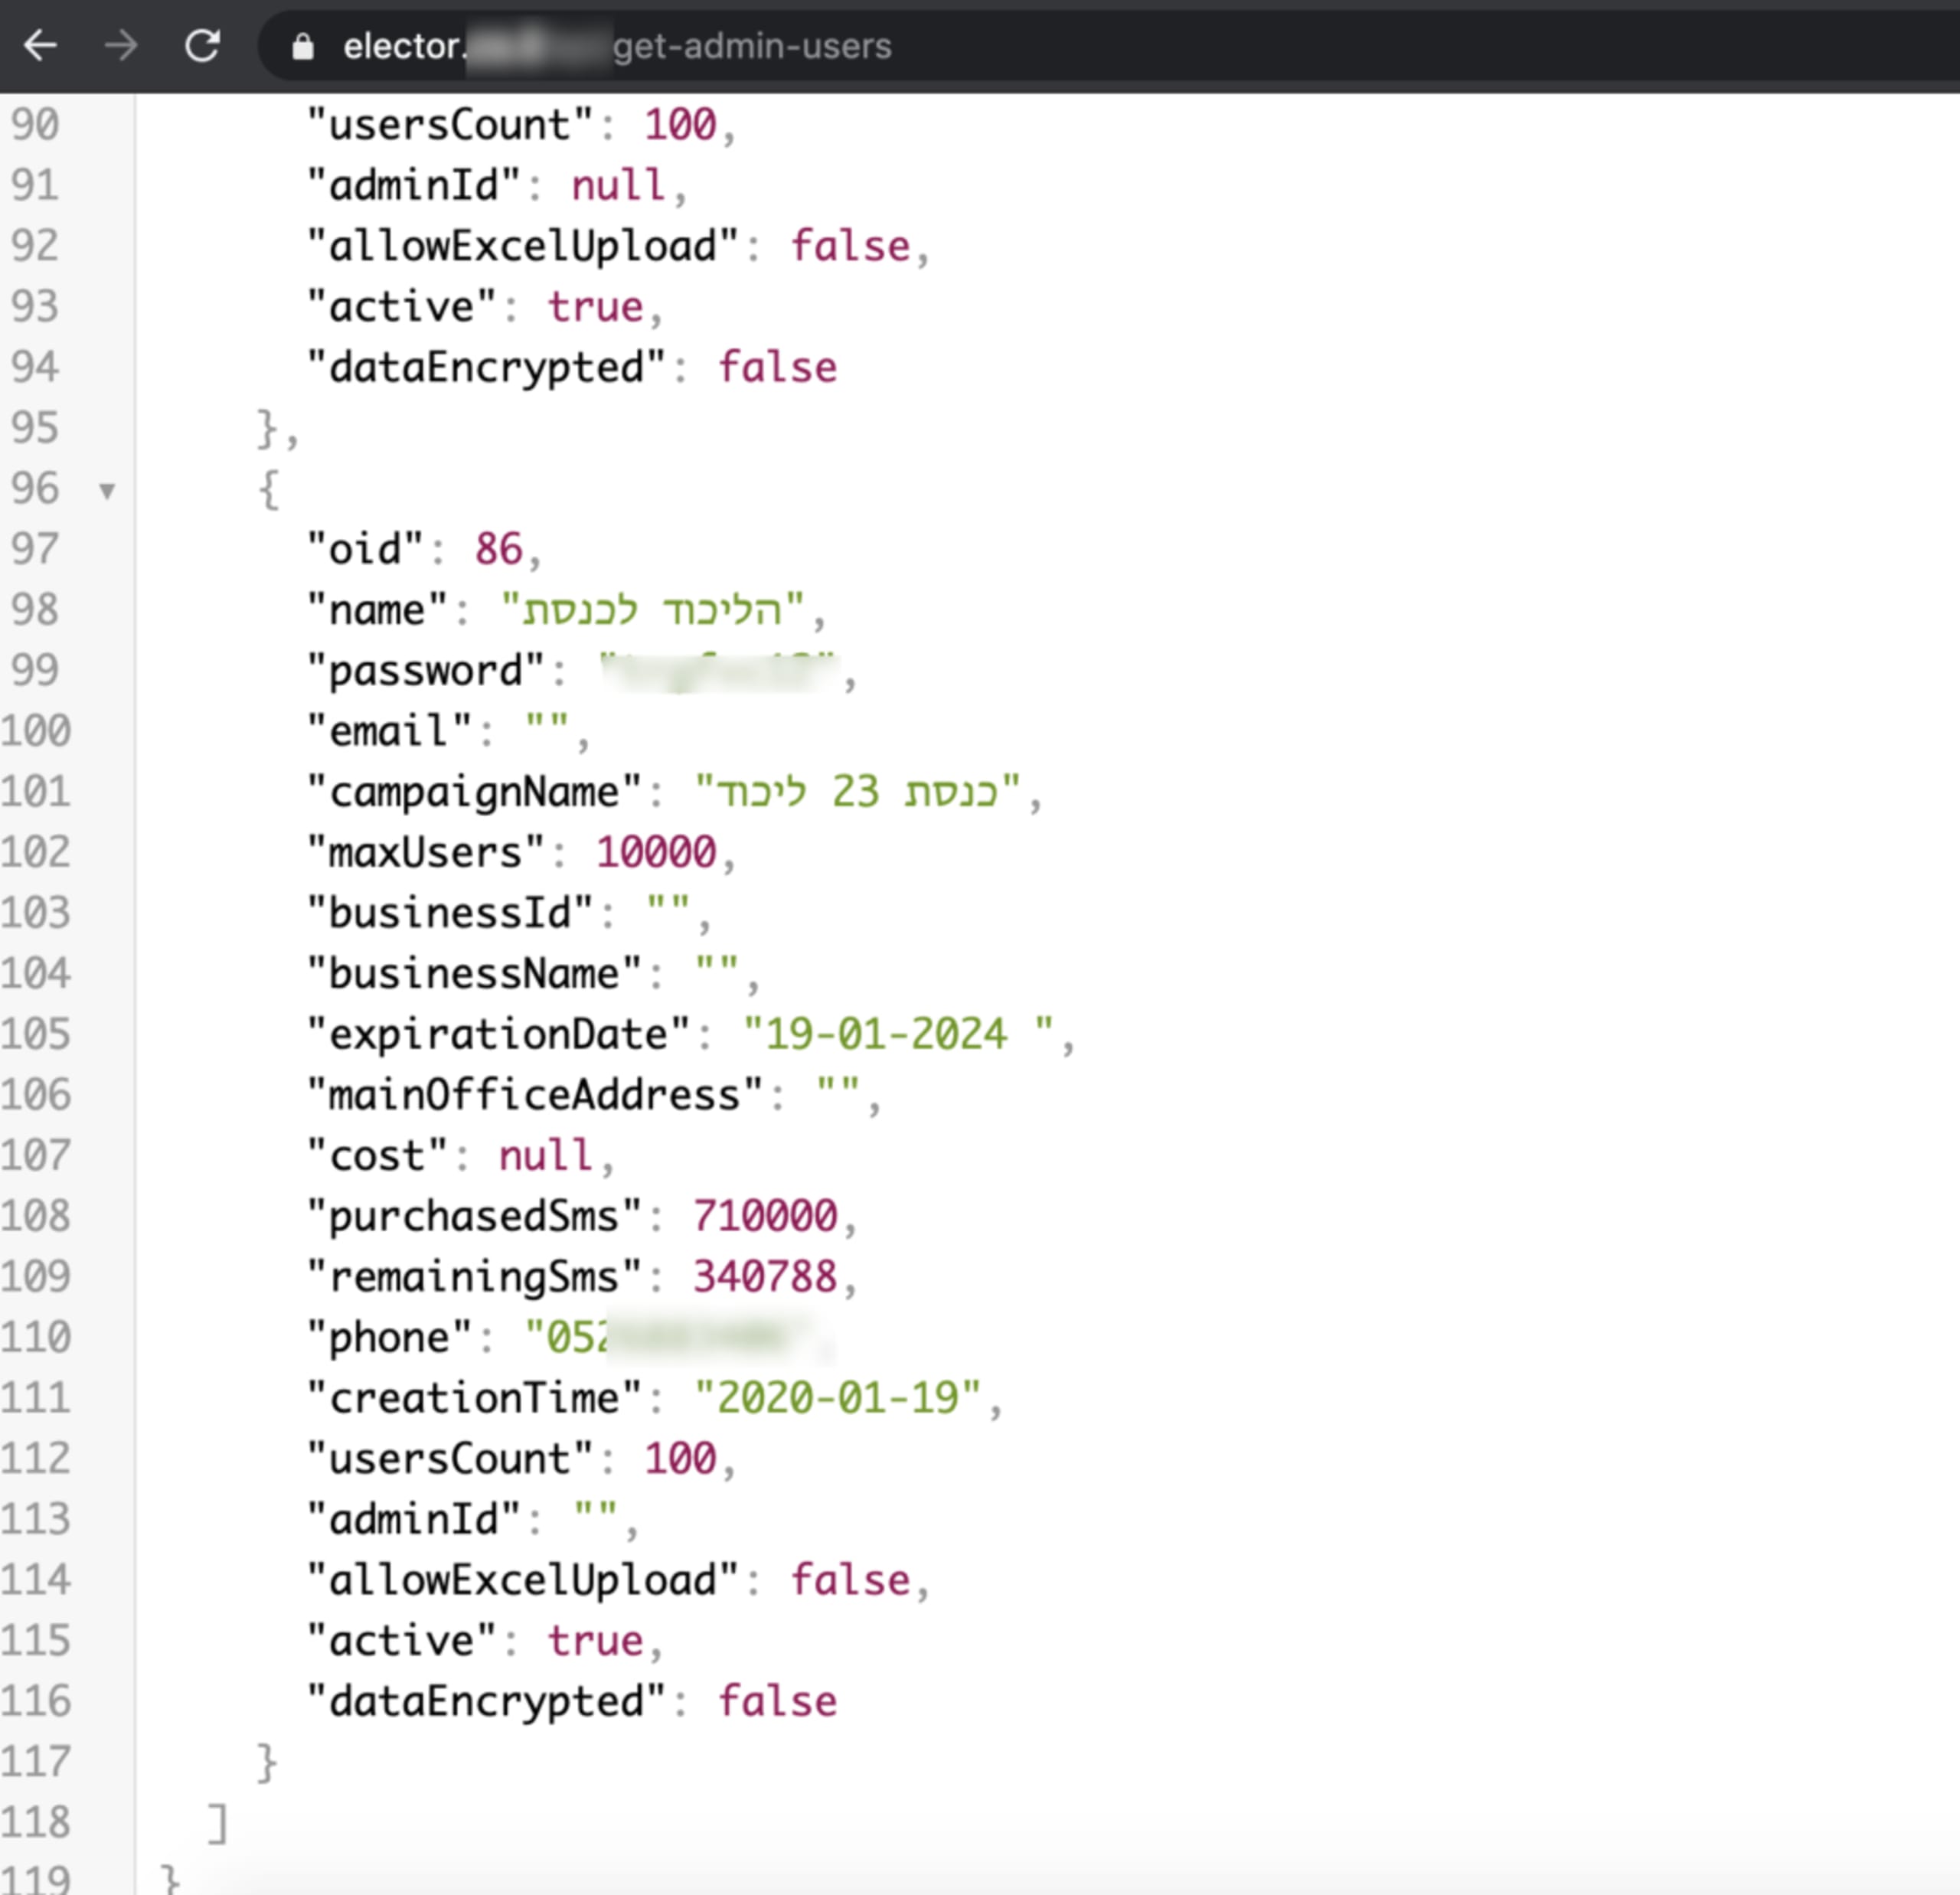
4. Melden Sie sich mit den oben genannten Angaben auf der Elector-Website an:
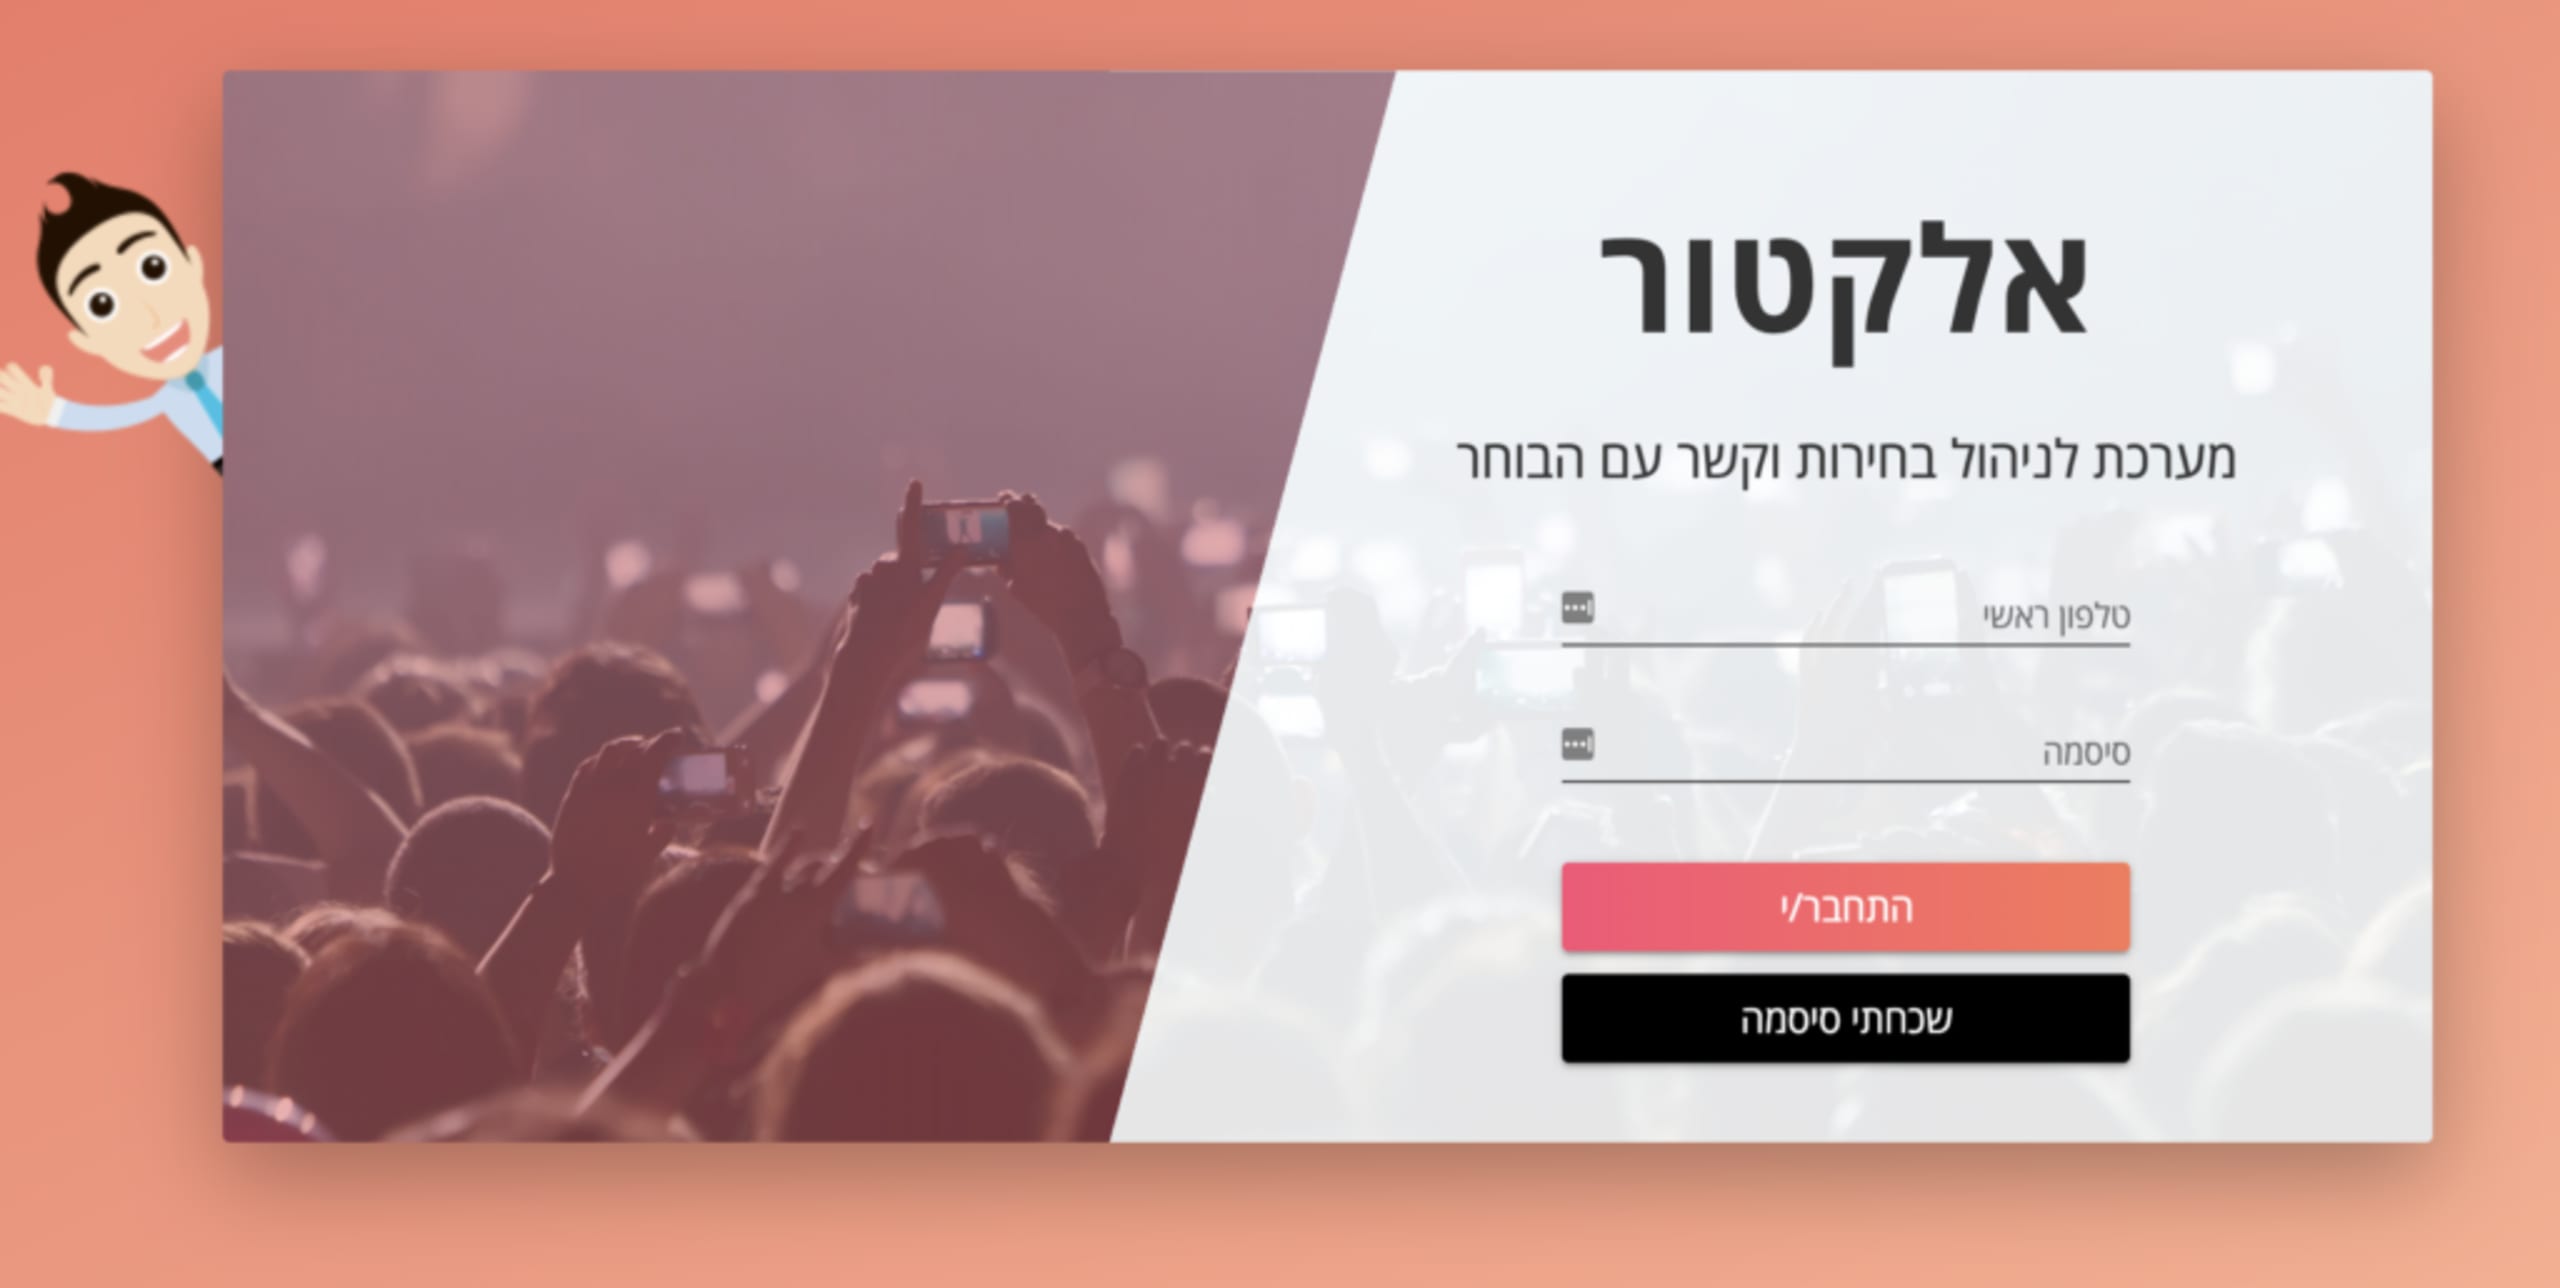
5. Rufen Sie die Liste der Manager und ihrer Passwörter auf:
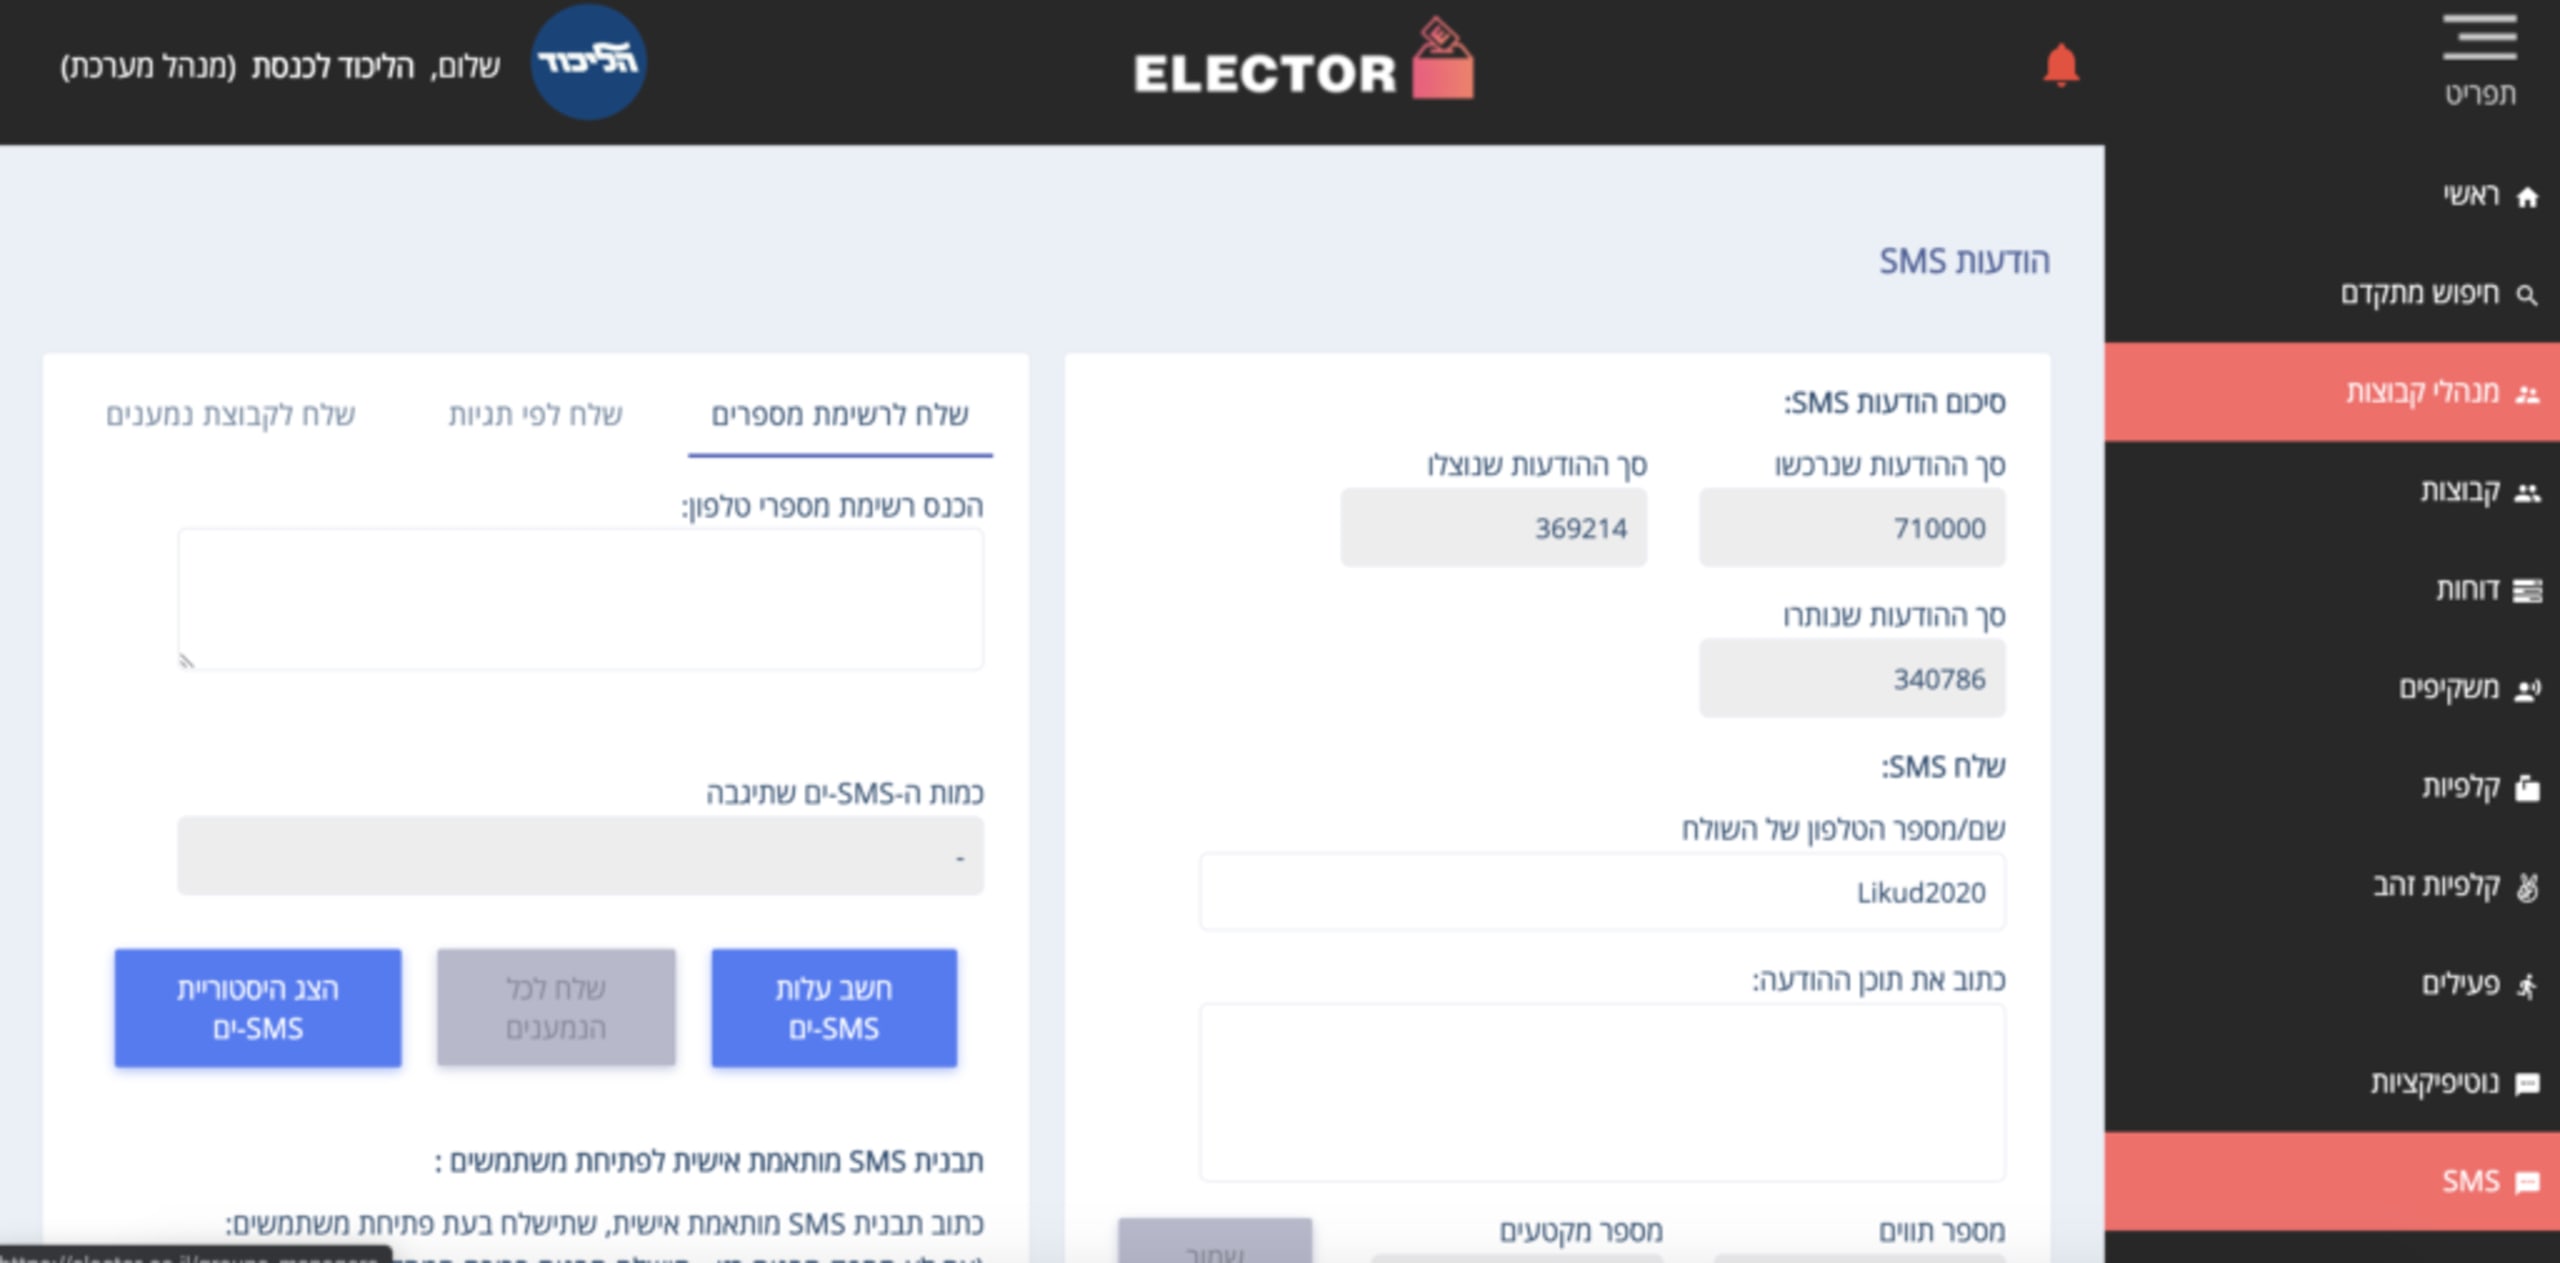
Hier sind alle Daten – das war's.
Wer diese Website „gehackt“ hätte, hätte vollen Zugriff auf sämtliche Systeminformationen sowie uneingeschränkten Zugriff auf die vollständige Liste der israelischen Wähler und ihre persönlichen Daten erhalten.
Beachten Sie, dass ich mich nur begrenzte Zeit auf der Website aufgehalten habe. Ich unterliege dem Computer Act von 1995 und habe sehr darauf geachtet, keinen Schaden anzurichten, sondern die Website ausschließlich aufzurufen, um das Ausmaß des Schadens zu verstehen.
Bürgersinn und nichts anderes war meine einzige Motivation. Sobald mir das Ausmaß dieses Sicherheitsverstoßes klar wurde, meldete ich mich ab und berichtete den zuständigen israelischen Cybersicherheitsbehörden umgehend von dem Problem. Sie reagierten prompt.
Wenn Sie mehr über diesen Vorfall erfahren möchten, finden Sie hier weitere Berichte von Ran Bar Zik: