Container-Sicherheitstrends 2022: Zuständigkeiten, Schulungen, Fachwissen und mehr

27. April 2022
0 Min. LesezeitDa Container jedes Jahr stärker zum Einsatz kommen, benötigen Entwickler die besten verfügbaren Lösungen für Container-Sicherheit. Diese Lösungen müssen sich nahtlos in bestehende Entwicklungs-Workflows integrieren lassen. Unsere Partnerschaft mit Sysdig hat uns dabei geholfen, unser Engagement für die Entwicklung von Tools für Container-Sicherheit und deren Weiterentwicklung entsprechend den sich wandelnden Anforderungen von Entwicklern zu stärken. Und als Unternehmen, bei dem Entwickler an erster Stelle stehen, schätzen wir Feedback, das direkt von Entwicklern kommt, ganz besonders.
Deshalb haben wir uns kürzlich mit Techstrong Research zusammengetan, um Daten zu den Prioritäten von Entwicklern beim Schutz von Cloud-Umgebungen zu erheben. Techstrong führte Blitzumfragen in seiner Community durch, der Menschen angehören, die sich für DevOps, Cloud-native Technologien, Entwicklung, Sicherheit und digitale Transformation interessieren. Mehr als 1.700 Community-Mitglieder nahmen an den Umfragen teil. Ihre Antworten liefern wertvolle Einblicke darin, wie Sicherheitsaspekte Deployments beeinflussen, welche Komplexität mit dem Schutz von Cloud-nativen Umgebungen und Containern verbunden ist und wie Sicherheitsaufgaben in Unternehmen verteilt sind. All diese Daten werden im Bericht zu Container-Sicherheitstrends 2022 vorgestellt und analysiert.
Zunächst geht die Umfrage der Frage nach, ob Entwickler den Eindruck haben, dass Sicherheit Cloud-Deployments verlangsamt. Traditionell galt Sicherheit als zusätzlicher Schritt, der den gesamten Workflow ausbremsen könnte. Die Umfrageergebnisse zeigen jedoch, dass Sicherheit allmählich zu Application- und DevOps-Teams aufschließt und während des Deployments zunehmend als gleichberechtigter Stakeholder wahrgenommen wird. (Interessanterweise gaben fast 20 % der Befragten an, dass Sicherheit ihnen hilft, schneller voranzukommen – eine Haltung, die unserer Meinung nach viele Teams als Teil ihrer „Idealvorstellung“ von DevSecOps teilen.)
Anschließend befasst sich die Umfrage mit der Frage, wer sich mit Sicherheitspraktiken auskennt und wie Entwickler im Bereich Sicherheit geschult werden können. Das Scannen nach Schwachstellen ist keine neue Praxis. Dennoch verstehen manche Unternehmen nur unzureichend, wie sich Schwachstellen auf Container-Deployments auswirken können. Viele Container- und Kubernetes-Plattformen verfügen beispielsweise standardmäßig über integrierte Sicherheitskontrollen. Je nach Geschäftsmodell benötigen Sie jedoch möglicherweise strengere und granularere Sicherheitseinstellungen. Kubernetes ist mit einer Lernkurve verbunden, und die Feinheiten beim Anwenden von Sicherheitsrichtlinien auf Namespaces und Cluster sind komplex. Für Application-Teams ist das möglicherweise nicht intuitiv.
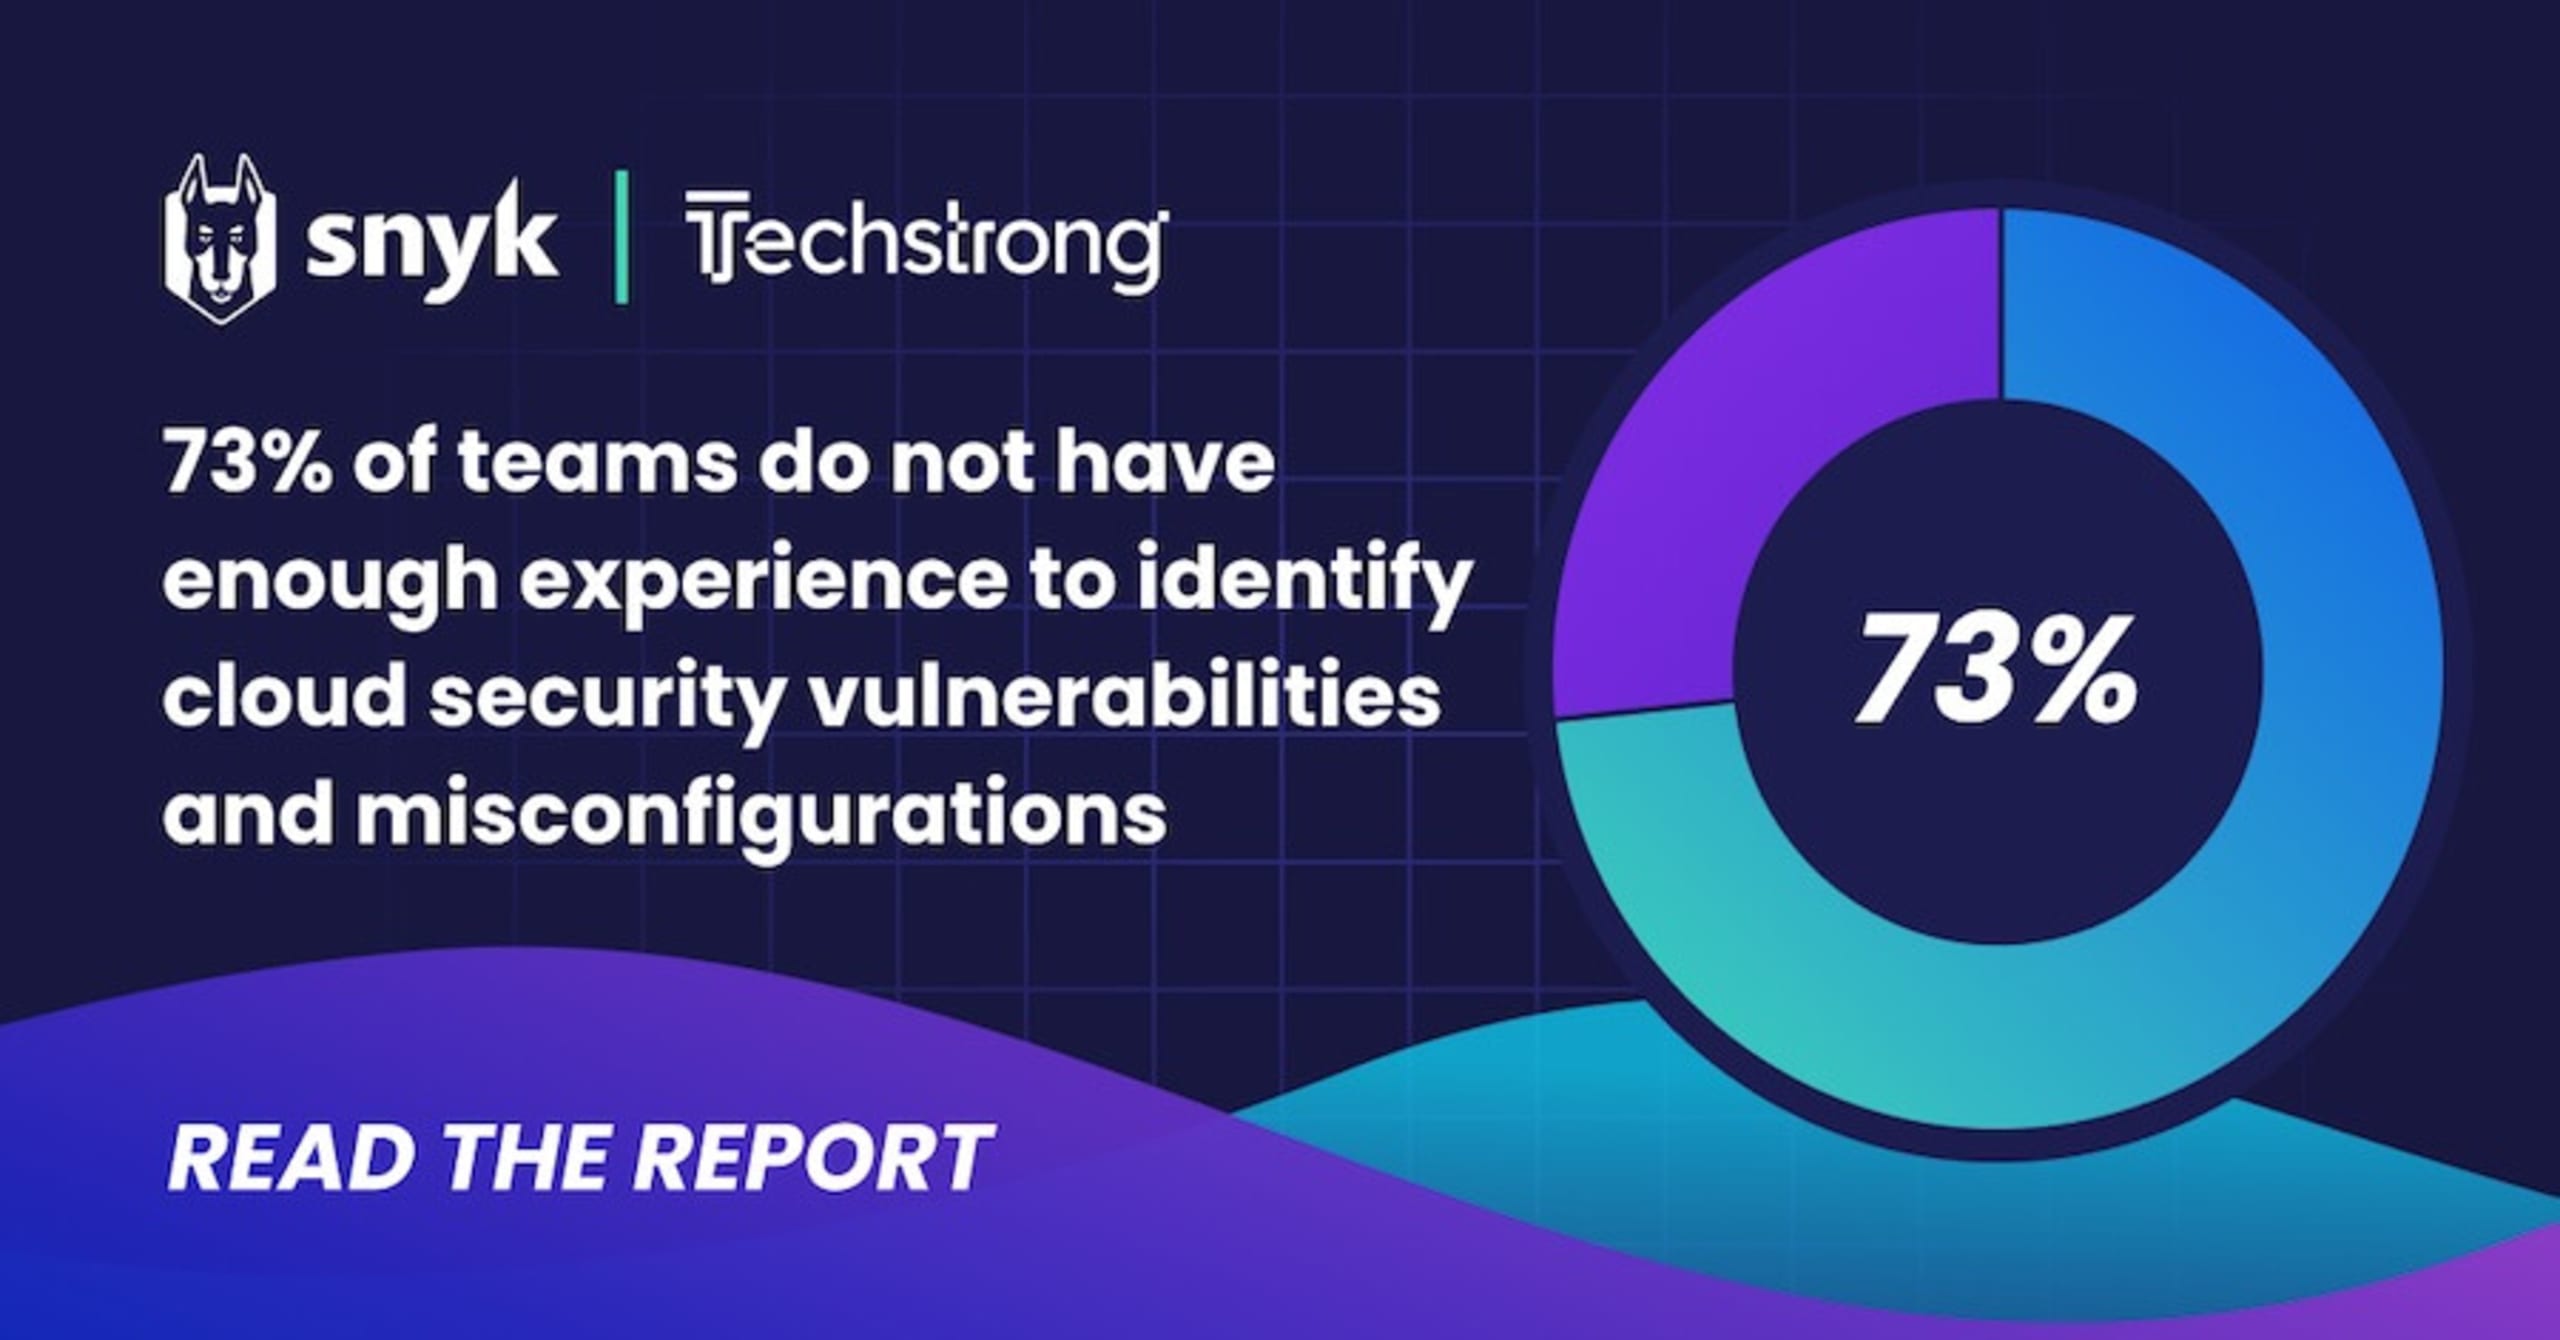
Vor diesem Hintergrund wurden die Befragten gefragt, ob Application-Teams ihrer Meinung nach über genügend Erfahrung verfügen, um Schwachstellen in der Cloud-Sicherheit zu erkennen. Die Mehrheit antwortete mit Nein. Das verdeutlicht erneut die hohen Erwartungen an Entwickler: Sie sollen großartige Nutzererlebnisse schaffen, Bugs beheben, benutzerfreundliche Anwendungen entwickeln und nun auch noch Sicherheit und Tests verantworten. Bei dem Begriff „Full-Stack-Entwickler“ denken Sie vielleicht zunächst an jemanden, der sowohl das Frontend als auch das Backend einer Anwendung entwickeln kann. Bei Cloud-nativen Apps kann „Full-Stack“ jedoch den gesamten technischen Stack umfassen – bis hin zu Containern und IaC. Eine gute Möglichkeit, Application-Teams den nötigen Sicherheitskontext zu vermitteln, besteht darin, ihnen Tools an die Hand zu geben, mit denen sie Schwachstellen verstehen und beheben können.
„Wenn Sie [Snyk und Sysdig] miteinander verknüpfen und integrieren, erhalten Sie all diese wertvollen Informationen darüber, was im Cluster läuft. Die wichtigen Details aus Container-Sicht werden zurückgespielt, sodass Entwickler sich nicht selbst durch all diese Informationen arbeiten müssen – sie sehen die benötigten Details direkt in ihren Tools.“


Jim Armstrong
Product Marketing, Snyk
Nicht alle Entwickler können Sicherheitsexperten sein. Manche Unternehmen haben jedoch Entwickler als Security Champions benannt, die Stakeholder zusammenbringen, um Sicherheitsbedenken innerhalb eines Projekts zu besprechen. So wird Sicherheit zur gemeinsamen Verantwortung. Die Umfrageantworten zeigen einen entsprechenden Trend: Der größte Anteil der Befragten gab an, dass Sicherheit in ihrem Unternehmen eine gemeinschaftliche Aufgabe ist.
Dieser Trend setzt sich fort: Etwa die Hälfte der Befragten berichtete, dass das Erstellen von Cloud-Infrastrukturkonfigurationen sowie das Entwerfen und Konfigurieren von Containern eine gemeinsame Aufgabe von Cloud-, Betriebs-, Entwicklungs- und Sicherheitsteams ist. Da der Schutz von Cloud-Umgebungen und Containern in immer mehr Unternehmen zur gemeinsamen Aufgabe wird, gewinnen Tools, mit denen Teams Sicherheit in ihre Prozesse integrieren können – wie Snyk Container – weiter an Bedeutung.
„Es wird tatsächlich etwas kniffliger [wenn Sie mit Containern arbeiten]. Es gibt Sicherheitsteams, die sagen: ‚Wir sollten uns schnell darüber informieren, was Container mit sich bringen. Was ist daran anders? Und wenn es Unterschiede gibt: Müssen wir etwas daran ändern, wie wir damit umgehen und welche Tools wir verwenden?‘“


Eric Carter
Director of Product Marketing, Sysdig
Eine Plattform, mit der Mitarbeitende aus verschiedenen Teams Probleme mit der Container-Sicherheit erkennen und beheben können, kann Ihrem Workflow erhebliche Leistungsfähigkeit und Flexibilität verleihen.
Webinar ansehen
Erfahren Sie in einem von Techstrong veranstalteten Webinar mit Diskussionsteilnehmenden von Snyk und Sysdig mehr über die wichtigsten Erkenntnisse des Berichts.