CISO-Leitfaden: 3 Aspekte beim Aufbau einer Sicherheitskultur


9. März 2023
0 Min. LesezeitDer Aufbau einer erfolgreichen Sicherheitskultur in Ihrem Unternehmen hängt maßgeblich von Ihren Entwicklerteams ab. Deshalb ist es entscheidend, sie frühzeitig und regelmäßig einzubeziehen, während Sie Ihr Sicherheitsprogramm aufbauen.
In diesem Leitfaden für Chief Information Security Officers (CISOs) erfahren Sie, wie Sie eine Sicherheitskultur in Ihrem Unternehmen aufbauen können. Dabei betrachten wir die folgenden drei Aspekte:
Die Unterstützung durch Entwickler ist entscheidend für den Erfolg eines Sicherheitsprogramms.
Die drei Arten von Entwicklerteams (Vorreiter, Übernehmer und Teams mit Beharrungstendenz).
Wie Sie mit Ihren Entwicklerteams zusammenarbeiten, um Herausforderungen in den Bereichen Kultur, Prozesse und Tools zu bewältigen.
1. Die Unterstützung durch Entwickler ist entscheidend für den Erfolg eines Sicherheitsprogramms
Um Application Security zu skalieren, muss sie direkt in Entwicklungs-Workflows integriert werden – das ist jedoch leichter gesagt als getan. Entwicklerteams stehen einer Sicherheitskultur möglicherweise skeptisch gegenüber oder übernehmen sie nur zögerlich, da sie Workflows stören und die Einhaltung von Produktionszeitplänen erschweren kann. Das gilt insbesondere, wenn die Einführung nicht durchdacht und empathisch erfolgt und das Feedback und die Perspektiven der Entwickler nicht ausreichend berücksichtigt werden.
Bevor Sie also ein AppSec-Programm einführen, müssen alle, die mit den Entwicklungsteams zusammenarbeiten und sie unterstützen, die Probleme, Reibungspunkte und Frustrationen dieser Teams genau verstehen.
Anschließend können Sie realistische Erwartungen festlegen, bestimmen, wie und wo Entwickler Änderungen vornehmen können, und überlegen, wie Sie sie am besten befähigen und unterstützen – denn Empathie kann für mehr Abstimmung sorgen.
Ohne Empathie und Verständnis für die Prozesse Ihrer Entwicklerteams schaffen Sie Reibung und verringern die Chancen, dass die Teams eine unternehmensweite Sicherheitskultur unterstützen.
Wenn Sie die Denkweise Ihrer Entwicklungsteams kennen, können Sie am besten mit ihnen zusammenarbeiten, um gemeinsame Interessen und Ziele für Ihr AppSec-Programm zu finden.
2. Die 3 Arten von Entwicklerteams
Wenn es für den Erfolg von AppSec entscheidend ist, Entwicklerteams zu unterstützen und zu stärken, müssen Sie sie dort abholen, wo sie stehen. Dafür müssen Sie zunächst verstehen, um welchen Typ von Team es sich handelt.
Manche Entwicklungsteams interessieren sich für die neueste Technik und probieren gerne neue Tools, Technologien und Programmiermodelle aus. Andere Teams übernehmen neue Technologien oder Prozesse erst, wenn sich gezeigt hat, dass damit ein konkretes Problem gelöst wird. Und dann gibt es natürlich Teams, die Veränderungen vermeiden, weil sie nach dem Motto „Was nicht kaputt ist, muss auch nicht repariert werden“ handeln.
Wir unterscheiden zwischen Vorreitern, Übernehmern und Teams mit Beharrungstendenz.
Vorreiterteams
Vorreiterteams sind leistungsstark und machen in Unternehmen oft nur einen kleinen Teil der Teams aus. Sie sind seltener überlastet und legen eher Standards und Best Practices fest, an denen sich andere Teams im Unternehmen orientieren können. Vorreiterteams übernehmen häufig als Erste neue Prozesse und Technologien, wenn diese dem Team oder der Bereitstellung zugutekommen.
Teams, die Neues übernehmen
Teams, die Neues übernehmen, liefern in der Regel zuverlässig. Sie führen neue Prozesse, Methoden oder Technologien erst ein, wenn ein Vorreiterteam deren Nutzen im Unternehmen nachgewiesen hat. Diese Teams stellen gewöhnlich den größten Teil des Unternehmens.
Teams mit Beharrungstendenz
Teams mit Beharrungstendenz wehren sich am stärksten gegen Veränderungen. Sie entwickeln schon lange auf ihre eigene Weise und möchten aus Gründen der Vertrautheit und Kontinuität daran festhalten. Auch sie machen im Unternehmen häufig nur einen kleinen Teil der Teams aus.
3. So arbeiten Sie mit Ihren Entwicklerteams an der Lösung konkreter Herausforderungen
Damit die Sicherheit von Software erfolgreich verbessert werden kann, müssen Kultur, Prozesse und Tools angepasst werden.
Kein Team ist wie das andere – auch wenn es demselben Typ angehört. Hier sind einige Ideen, wie Sie mit Ihrem Entwicklungsbereich und den einzelnen Teams zusammenarbeiten können, um Herausforderungen in den Bereichen Kultur, Prozesse und Tools zu bewältigen.
Kultur
Um die Kultur in Ihrem Entwicklungsbereich zu etablieren, sind Empathie, klare Prioritäten von oben, Zusammenarbeit, Schulungen und Anerkennung erforderlich.
Empathie
Zunächst müssen Sie Ihre Teams und ihre grundsätzliche Bereitschaft für Veränderungen verstehen. Wenn Sie anschließend die Kapazitäten der einzelnen Teams in den Bereichen Bereitstellung, Leistung und Zuverlässigkeit kennen, können Sie realistische und erreichbare Ziele festlegen.
Sobald Sie wissen, wer Ihre Teams sind und was sie leisten können, können Sie festlegen, wie Projektverantwortung und Zuständigkeiten verteilt werden, damit Ihr AppSec-Programm erfolgreich ist.
Prioritäten von oben festlegen
Übernehmen Sie die Sicherheitsprioritäten der Unternehmensführung und kommunizieren Sie diese unmissverständlich. So erhalten Entwicklungsteams den Auftrag, sich mit Sicherheitsthemen zu befassen, weil diese für das Unternehmen und die Führungskräfte im Engineering wichtig sind – statt erst dann, wenn die sonstige Entwicklungsarbeit erledigt ist, sofern dafür noch Zeit bleibt.
Zusammenarbeit fördern
Erwägen Sie den Aufbau eines Security-Champions-Programms, um die Zusammenarbeit einfacher und zugänglicher zu machen. Tun Sie alles, um mit den Entwicklern zusammenzuarbeiten und Vertrauen aufzubauen, statt sich darauf zu verlassen, dass sie aus Angst handeln.
Schulungen anbieten
Das klingt selbstverständlich, aber wir sagen es trotzdem: Schulen Sie Ihre Entwicklerteams, bevor Sie Programme einführen. Das kann schon bedeuten, die Entwickler über anstehende Änderungen, deren Gründe und vor allem über die Auswirkungen und erforderlichen Maßnahmen zu informieren, bevor die Änderungen umgesetzt werden. Bedenken Sie gleichzeitig, dass nicht alle Schulungsthemen für jedes Team relevant sind. Stimmen Sie Ihre Materialien daher auf die Bedürfnisse der Teams ab.
Verfolgen Sie den Lernfortschritt und gestalten Sie Schulungen nach Möglichkeit mit Scorecards spielerisch. Machen Sie daraus etwas, das Entwickler gerne tun und nicht nur tun müssen. Oder, wie wir gerne sagen: Verantwortung statt mit Druck mit Anreizen fördern.
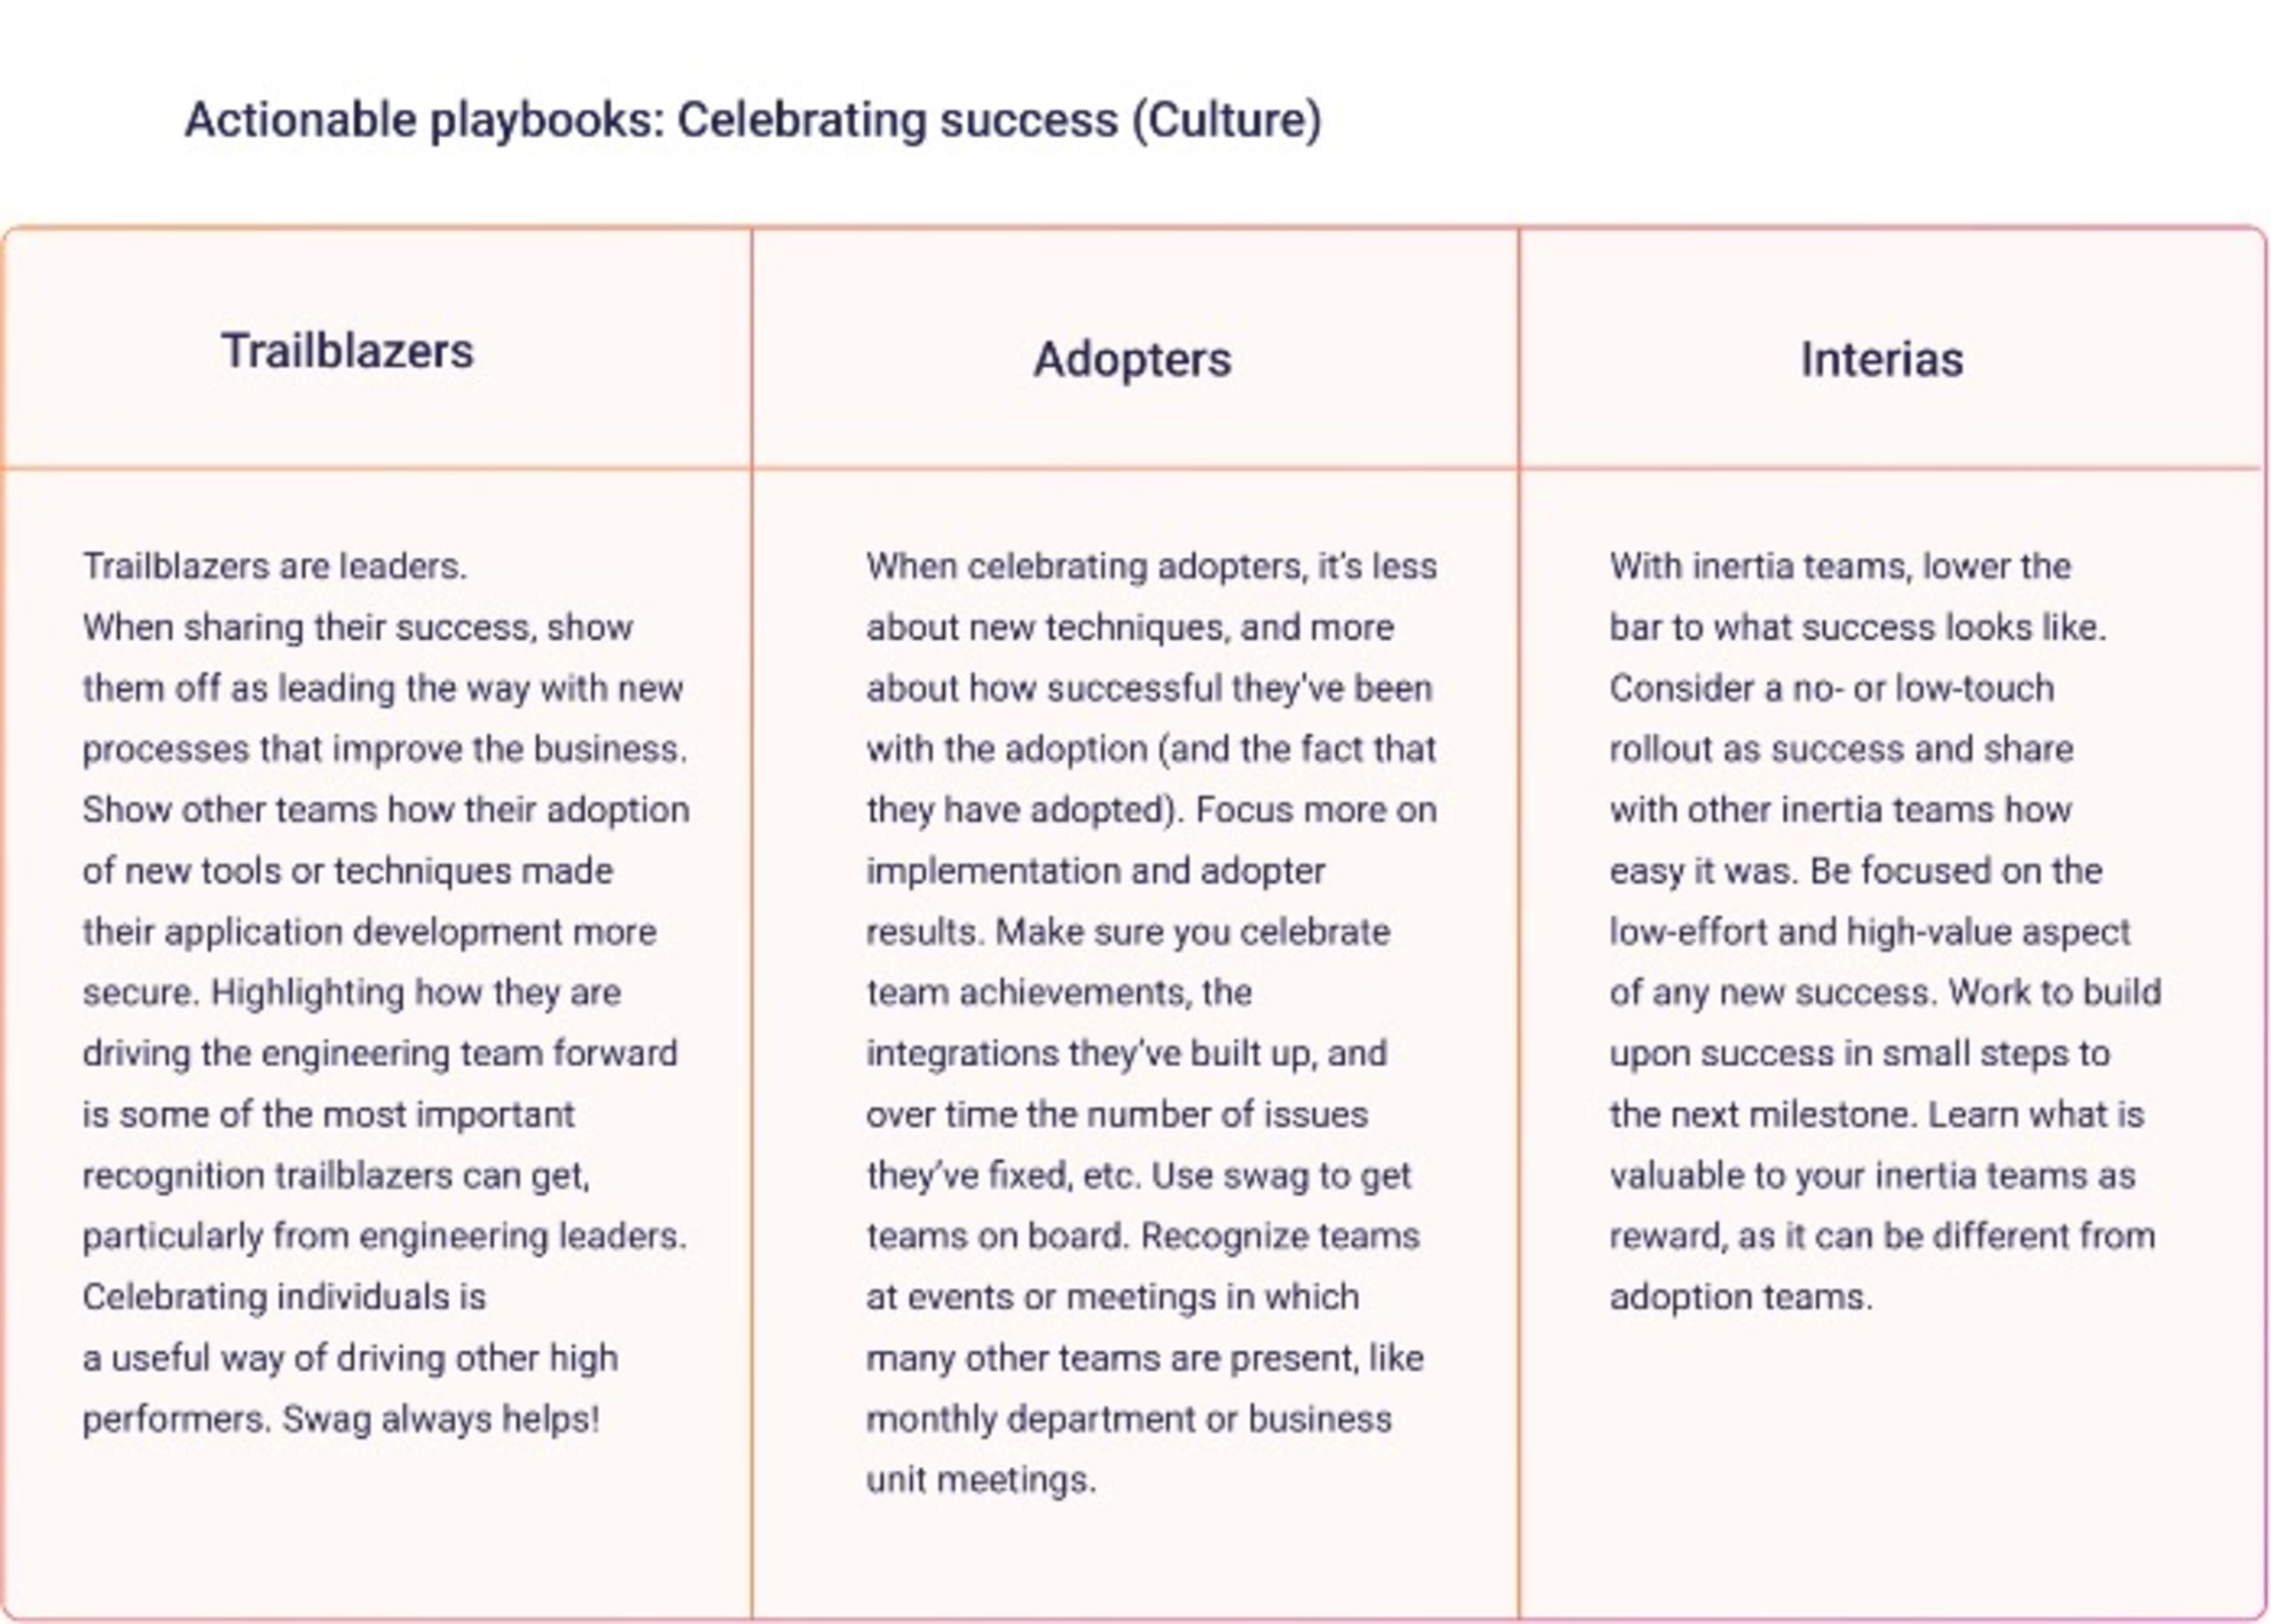
Erfolge feiern
Um eine Sicherheitskultur aufzubauen, müssen Sie einzelne Personen für ihre Leistungen und Verbesserungen im Sicherheitsbereich hervorheben und Erfolge von Teams anerkennen. Anreize wie Geschenke und Merch oder die Würdigung besonders leistungsstarker Teams bei monatlichen Meetings sind ein guter Anfang.
Bei der Zusammenarbeit zwischen Teams kann das beispielsweise so aussehen:
Prozesse
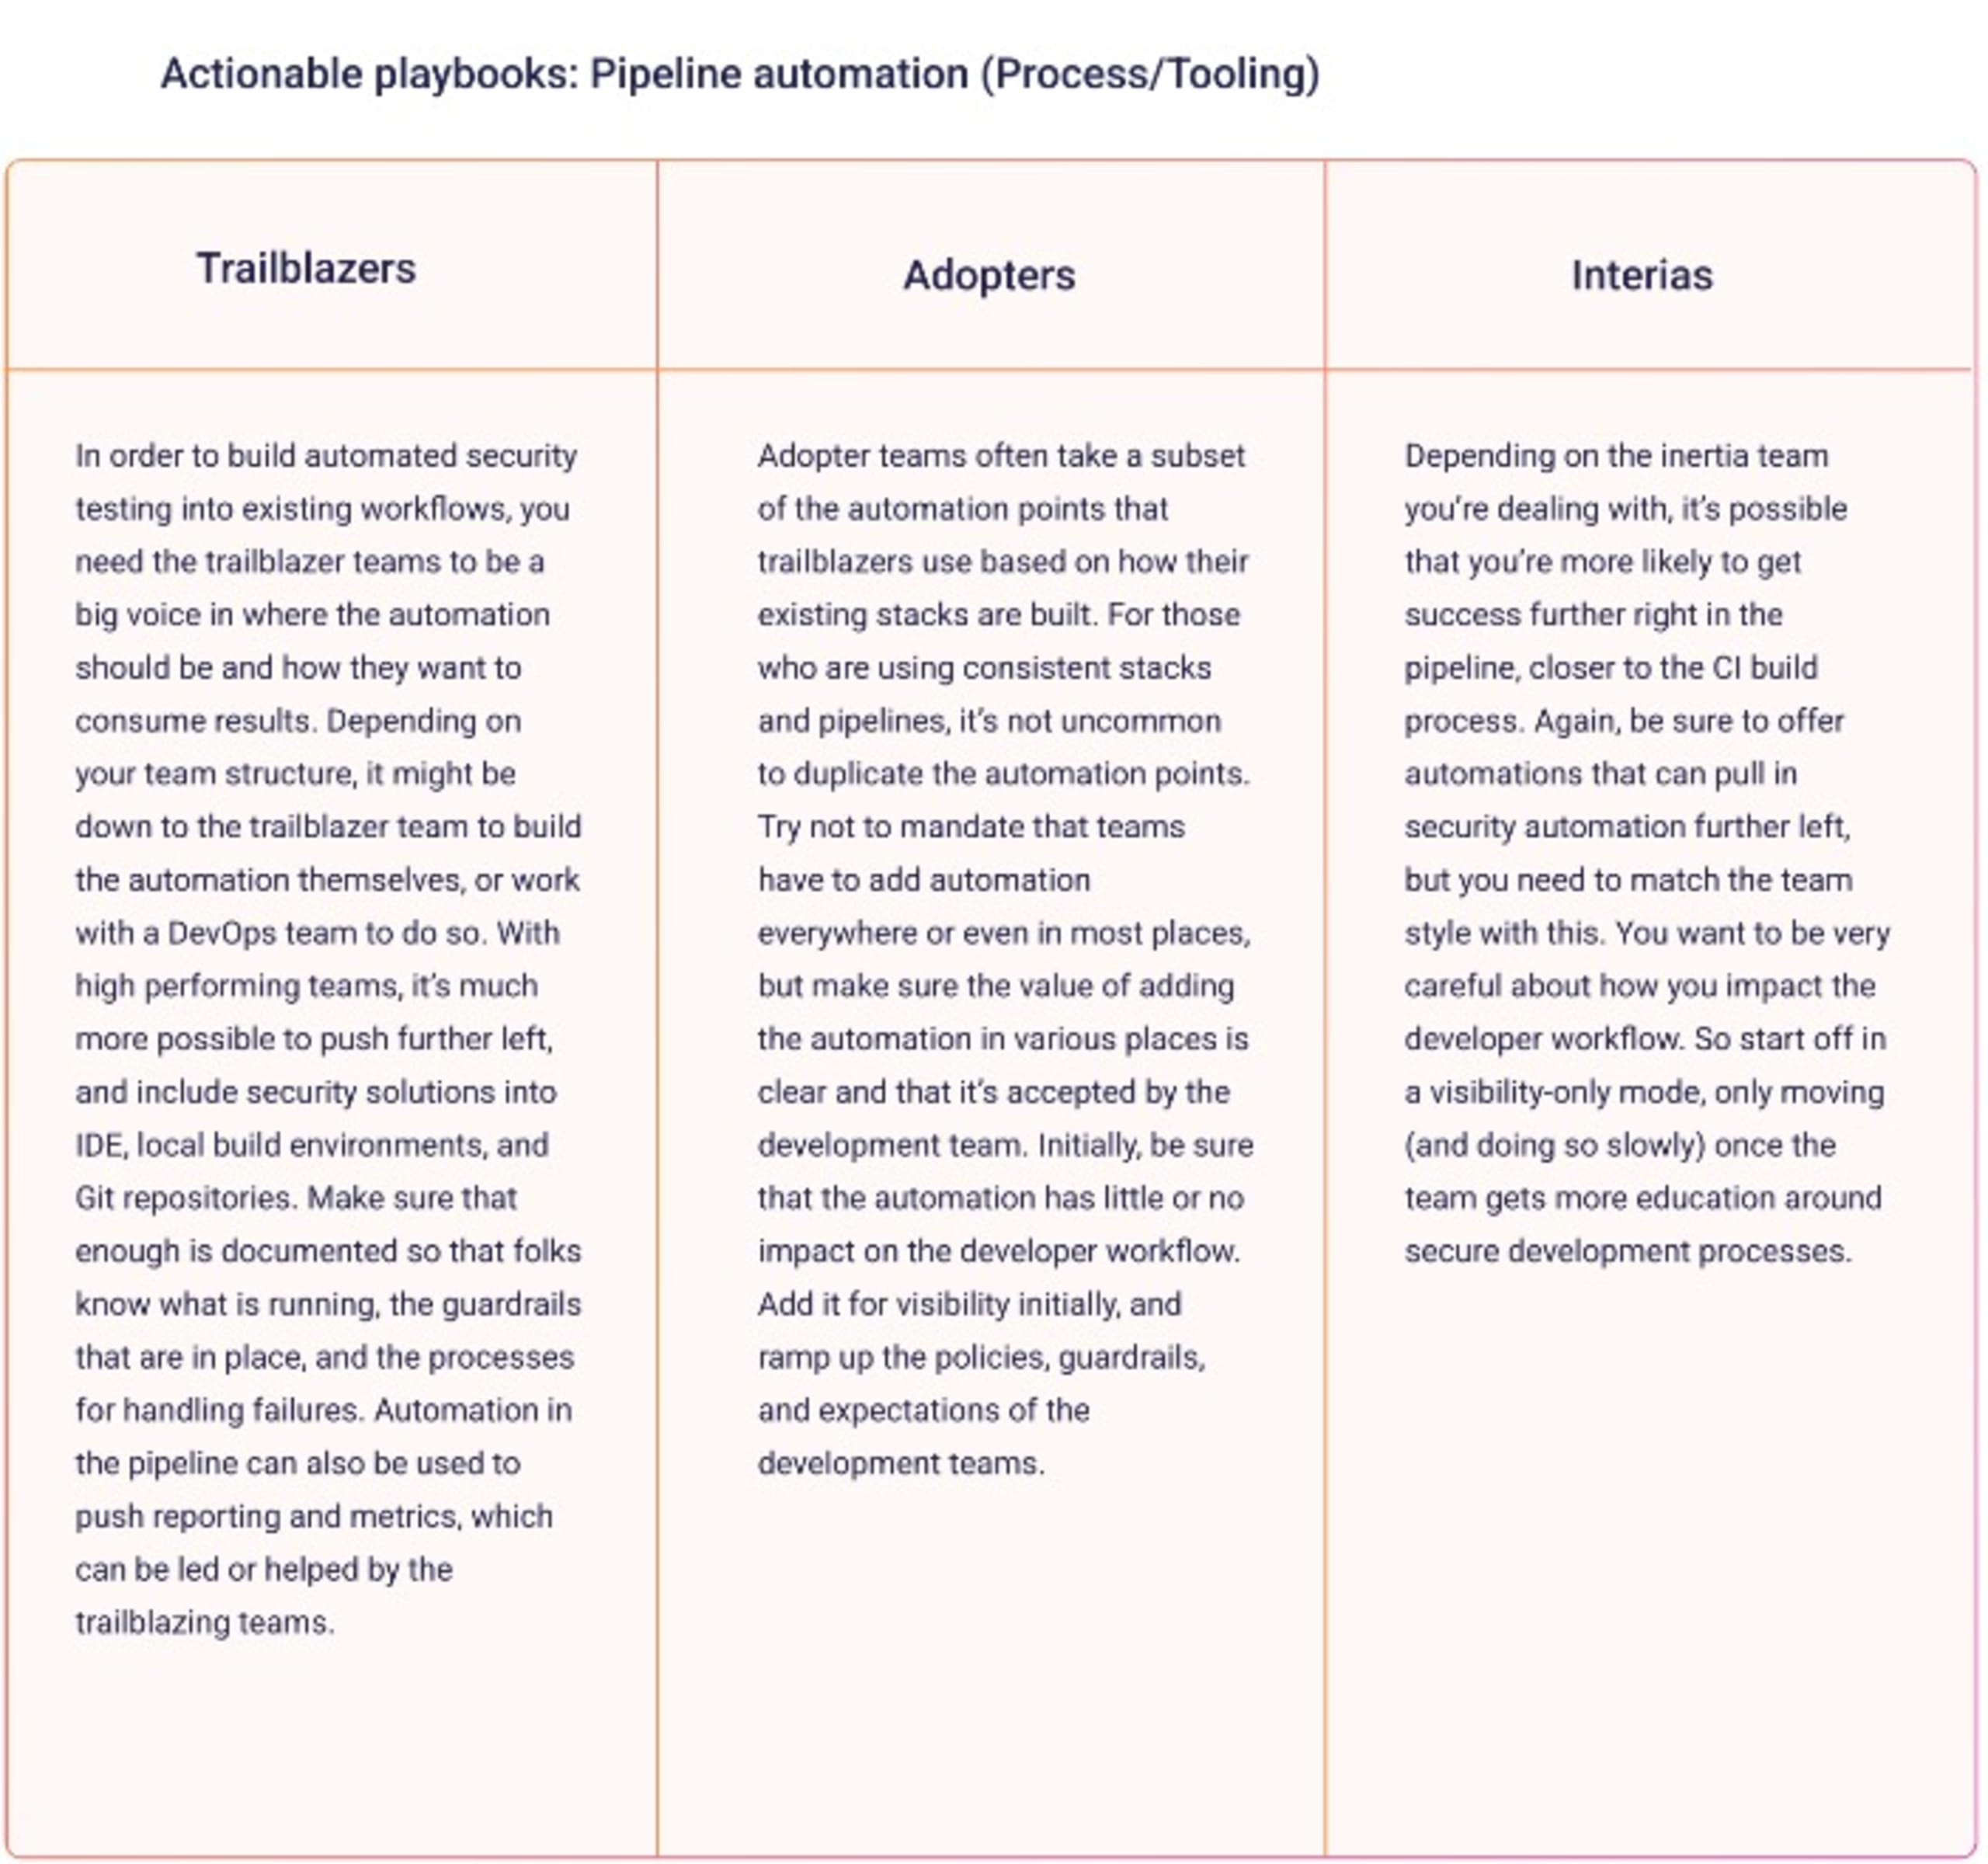
Beim Aufbau einer Sicherheitskultur müssen Sie neue Prozesse entwickeln. Behalten Sie dabei Ihre Entwicklerteams im Blick und:
Suchen Sie nach Möglichkeiten, Prozesse in bestehende Workflows zu integrieren, statt neue Workflows zu schaffen.
Legen Sie gemeinsam mit den Entwicklerteams Schwellenwerte und Arbeitsweisen fest, bevor neue Sicherheitsregeln oder Prozesse eingeführt werden.
Arbeiten Sie mit dem Entwicklungsteam daran, den Prozess einfach zu halten und eine gute Dokumentation für das nächste Team bereitzustellen.
Im gesamten Entwicklungsbereich kann das beispielsweise so aussehen:
Tools
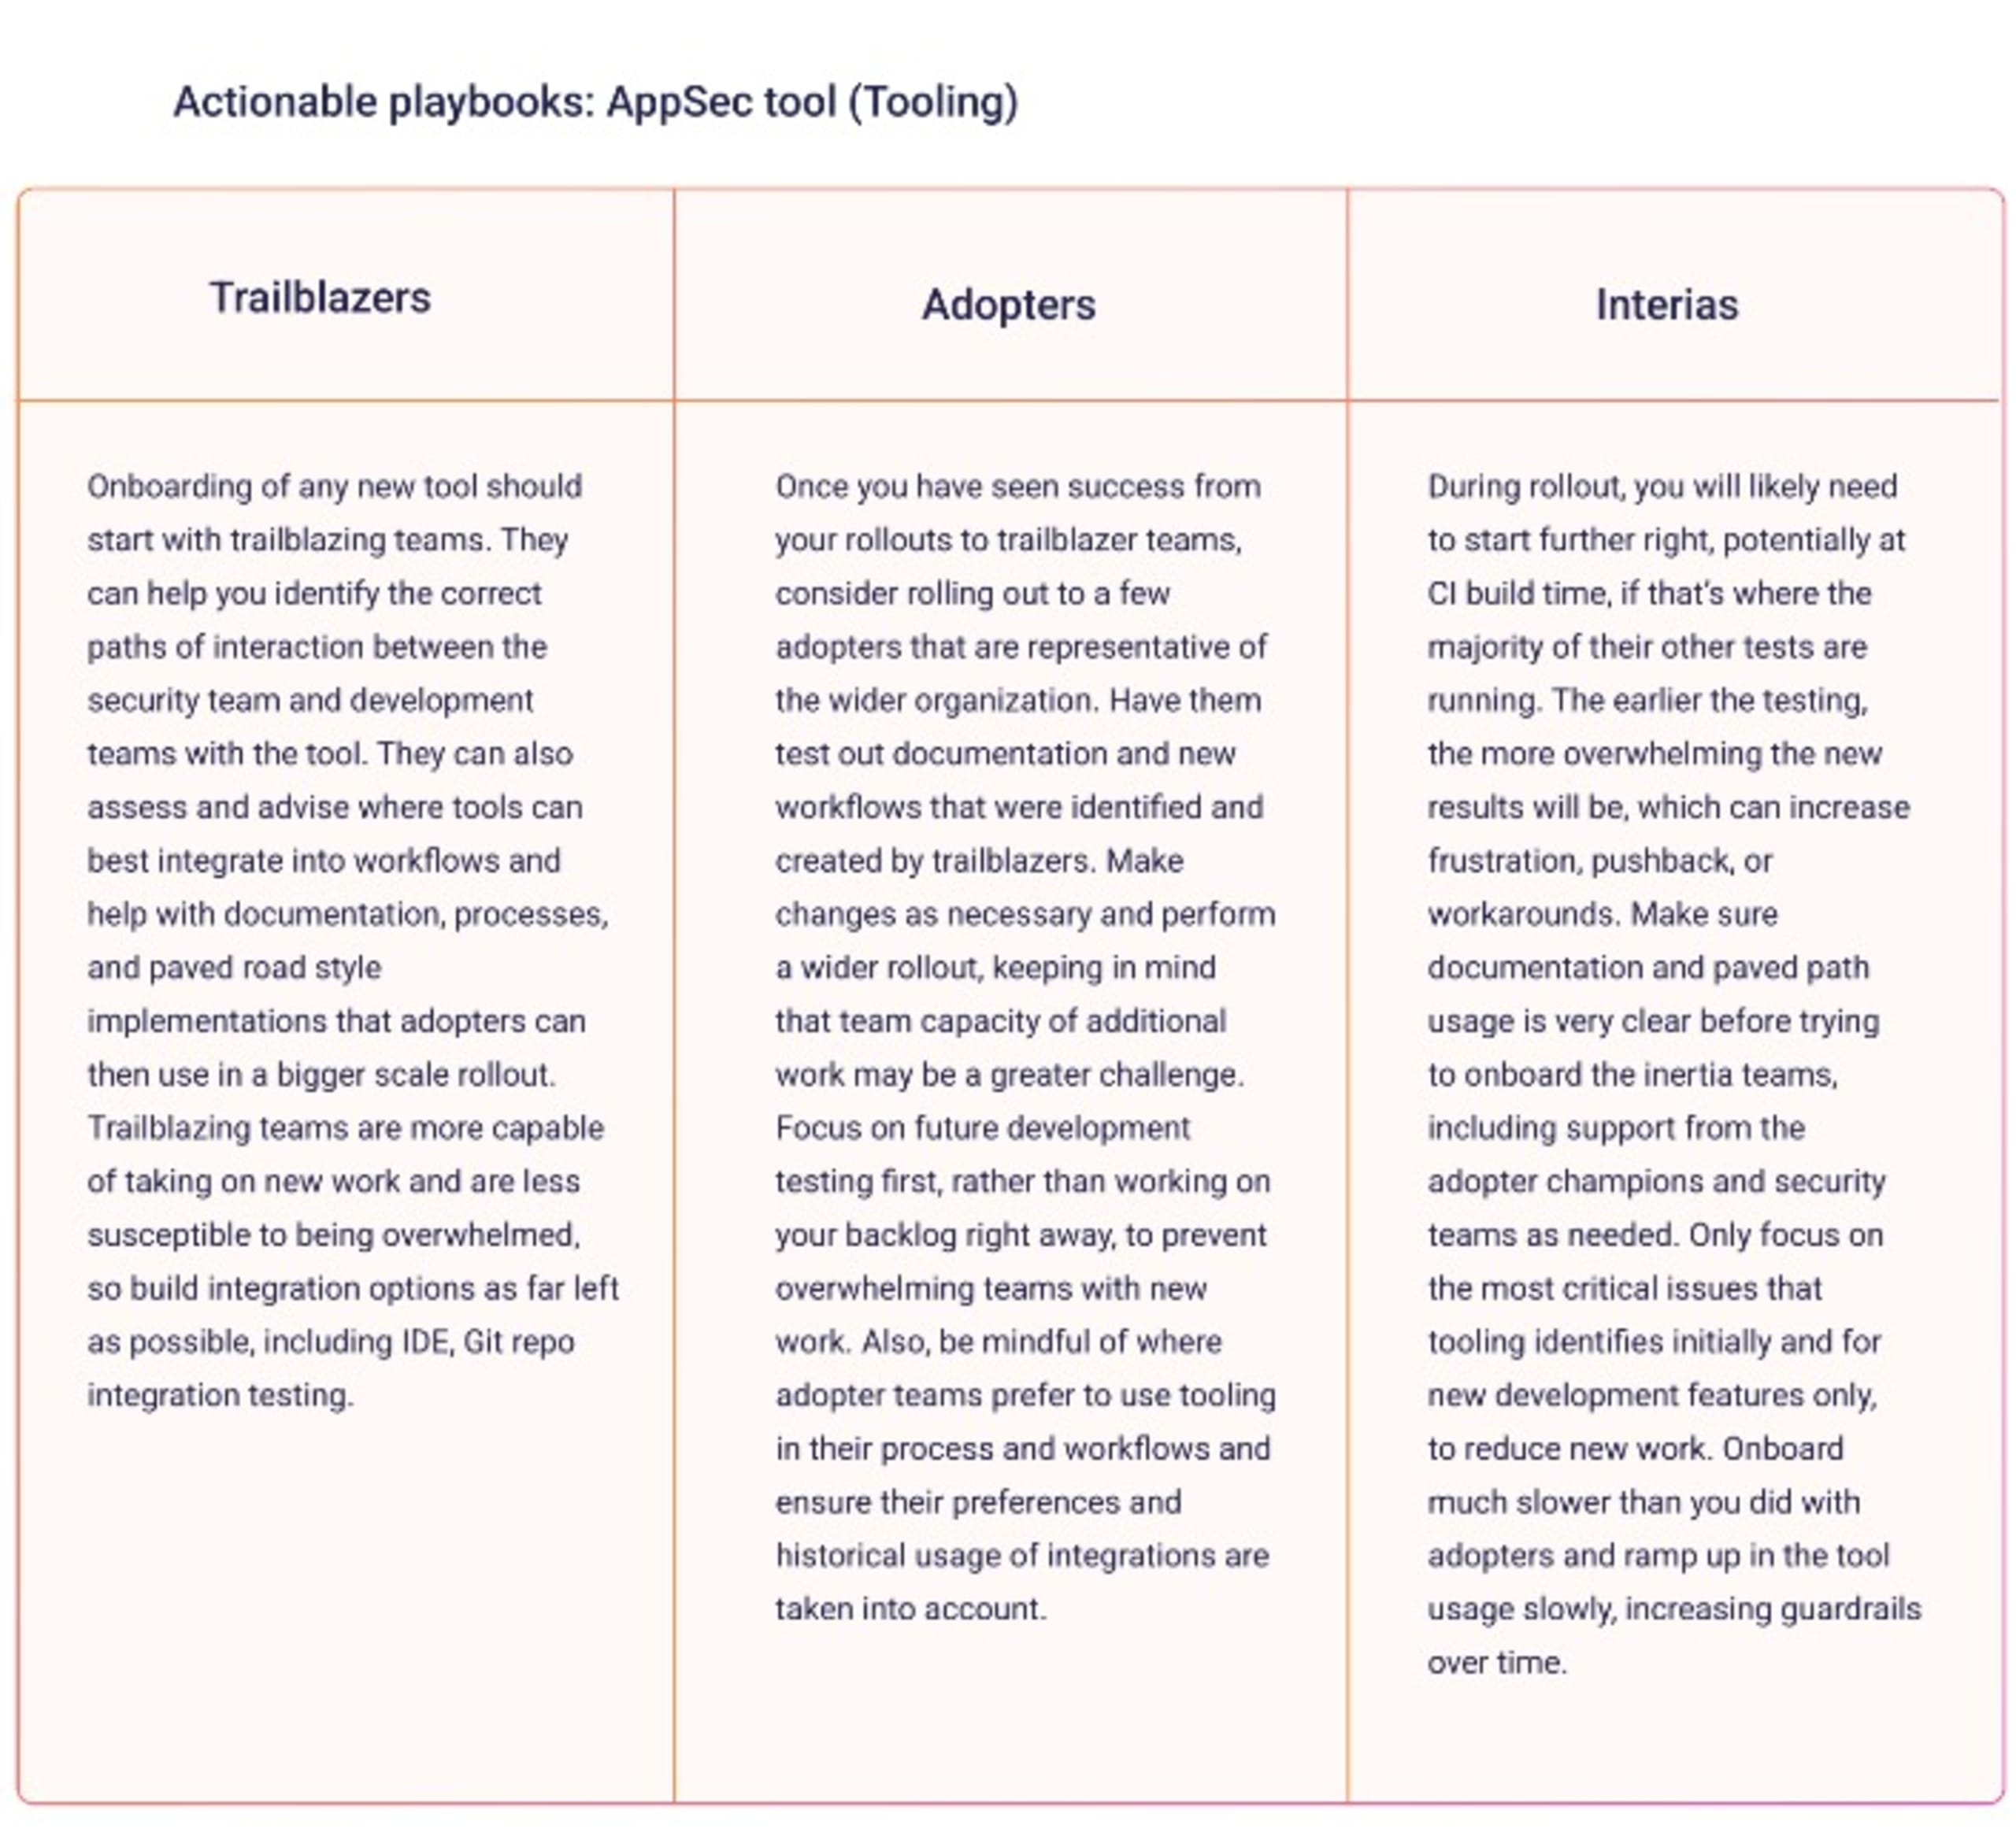
Neue Prozesse bringen neue Tools mit sich. Setzen Sie auf entwicklerfreundliche Tools:
mit leistungsfähigen APIs, die sich gut automatisieren lassen.
mit Fokus auf Behebung und Korrektur statt auf das Finden und Melden von Problemen.
die in der Open-Source- und Security-Community weit verbreitet sind.
Konzentrieren Sie sich bei den Tools zunächst auf die Bereitstellung neuen Codes und anschließend auf Probleme im Backlog, um die Belastung der Entwickler zu verringern.
Überfordern Sie die Entwickler nicht – das können wir gar nicht oft genug sagen! Wenn Sie einem Team neue Tools vorstellen, sorgen Sie zunächst für Transparenz. Verschärfen Sie dann nach und nach die Regeln und Leitplanken durch Richtlinien, um den sicheren Entwicklungsprozess zu verbessern.
Automatisieren Sie schließlich alles. Die Integration in einen Workflow muss automatisiert und passend zum jeweiligen Team an der richtigen Stelle erfolgen. Das gilt auch für Tests im Workflow. Suchen Sie nach allen Möglichkeiten, Tools miteinander zu verbinden, etwa für Tickets, Berichte und Warnmeldungen.
Im gesamten Entwicklungsbereich kann das beispielsweise so aussehen:
Nächste Schritte
Snyk ist eine Developer-Security-Plattform, die sich direkt in Entwicklungstools, Workflows und Automatisierungs-Pipelines integrieren lässt. Snyk hilft Entwicklerteams dabei, Sicherheitslücken in Code, Abhängigkeiten, Containern, Infrastructure as Code und Cloud-Umgebungen zu finden, zu priorisieren und zu beheben.
Weitere hilfreiche Informationen dazu, wie Sie die Akzeptanz von Sicherheit in Ihrem Entwicklungsbereich aufbauen oder verbessern, finden Sie in unseren praxisorientierten Leitfäden. Oder buchen Sie noch heute eine Demo mit einem Security-Experten, um mehr zu erfahren.
Beschleunigen Sie die sichere Entwicklung
Snyk bringt Entwickler und Sicherheitsteams zusammen, damit Sie Geschwindigkeit und Sicherheit in großem Maßstab gewährleisten können.