Halten Sie Ihre Abhängigkeiten auf dem neuesten Stand – aktivieren Sie automatische Upgrades mit Snyk

Dan Mckean
6. November 2019
0 Min. LesezeitWir freuen uns, Ihnen eine neue Möglichkeit vorzustellen, die tiefgreifenden Einblicke von Snyk in die Sicherheit und den Zustand Ihrer Projekte in konkrete Maßnahmen umzusetzen: automatische Upgrades.
Die automatisierten Pull Requests (PRs) von Snyk zur Fehlerbehebung beheben gezielt Schwachstellen und nehmen dabei so wenige Änderungen wie möglich vor. Automatische Upgrades halten Ihre Abhängigkeiten dagegen auf dem neuesten Stand und tragen so zum allgemeinen Zustand Ihres Projekts bei. Auch ohne Schwachstellen zu beheben, ist es äußerst wertvoll, Abhängigkeiten aktuell zu halten. Snyk unterstützt Sie dabei jetzt, indem automatisch Pull Requests zum Aktualisieren Ihrer Abhängigkeiten erstellt werden. Derzeit werden npm- und Maven-Central-Pakete über GitHub (Cloud und Enterprise) sowie Bitbucket Cloud unterstützt. Weitere Programmiersprachen und Code-Management-Systeme folgen.
Halten Sie Ihre Abhängigkeiten aktuell und in gutem Zustand
Aktuell und sicher bleiben
Diese Funktion erweitert das Sicherheits-Toolkit von Snyk um eine wichtige Möglichkeit: Sie können damit nicht nur Schwachstellen beheben, sondern auch stets die neueste Version verwenden – oft die sicherste Version, für die Schwachstellen zudem am schnellsten behoben werden.
Sicherheitseinblicke
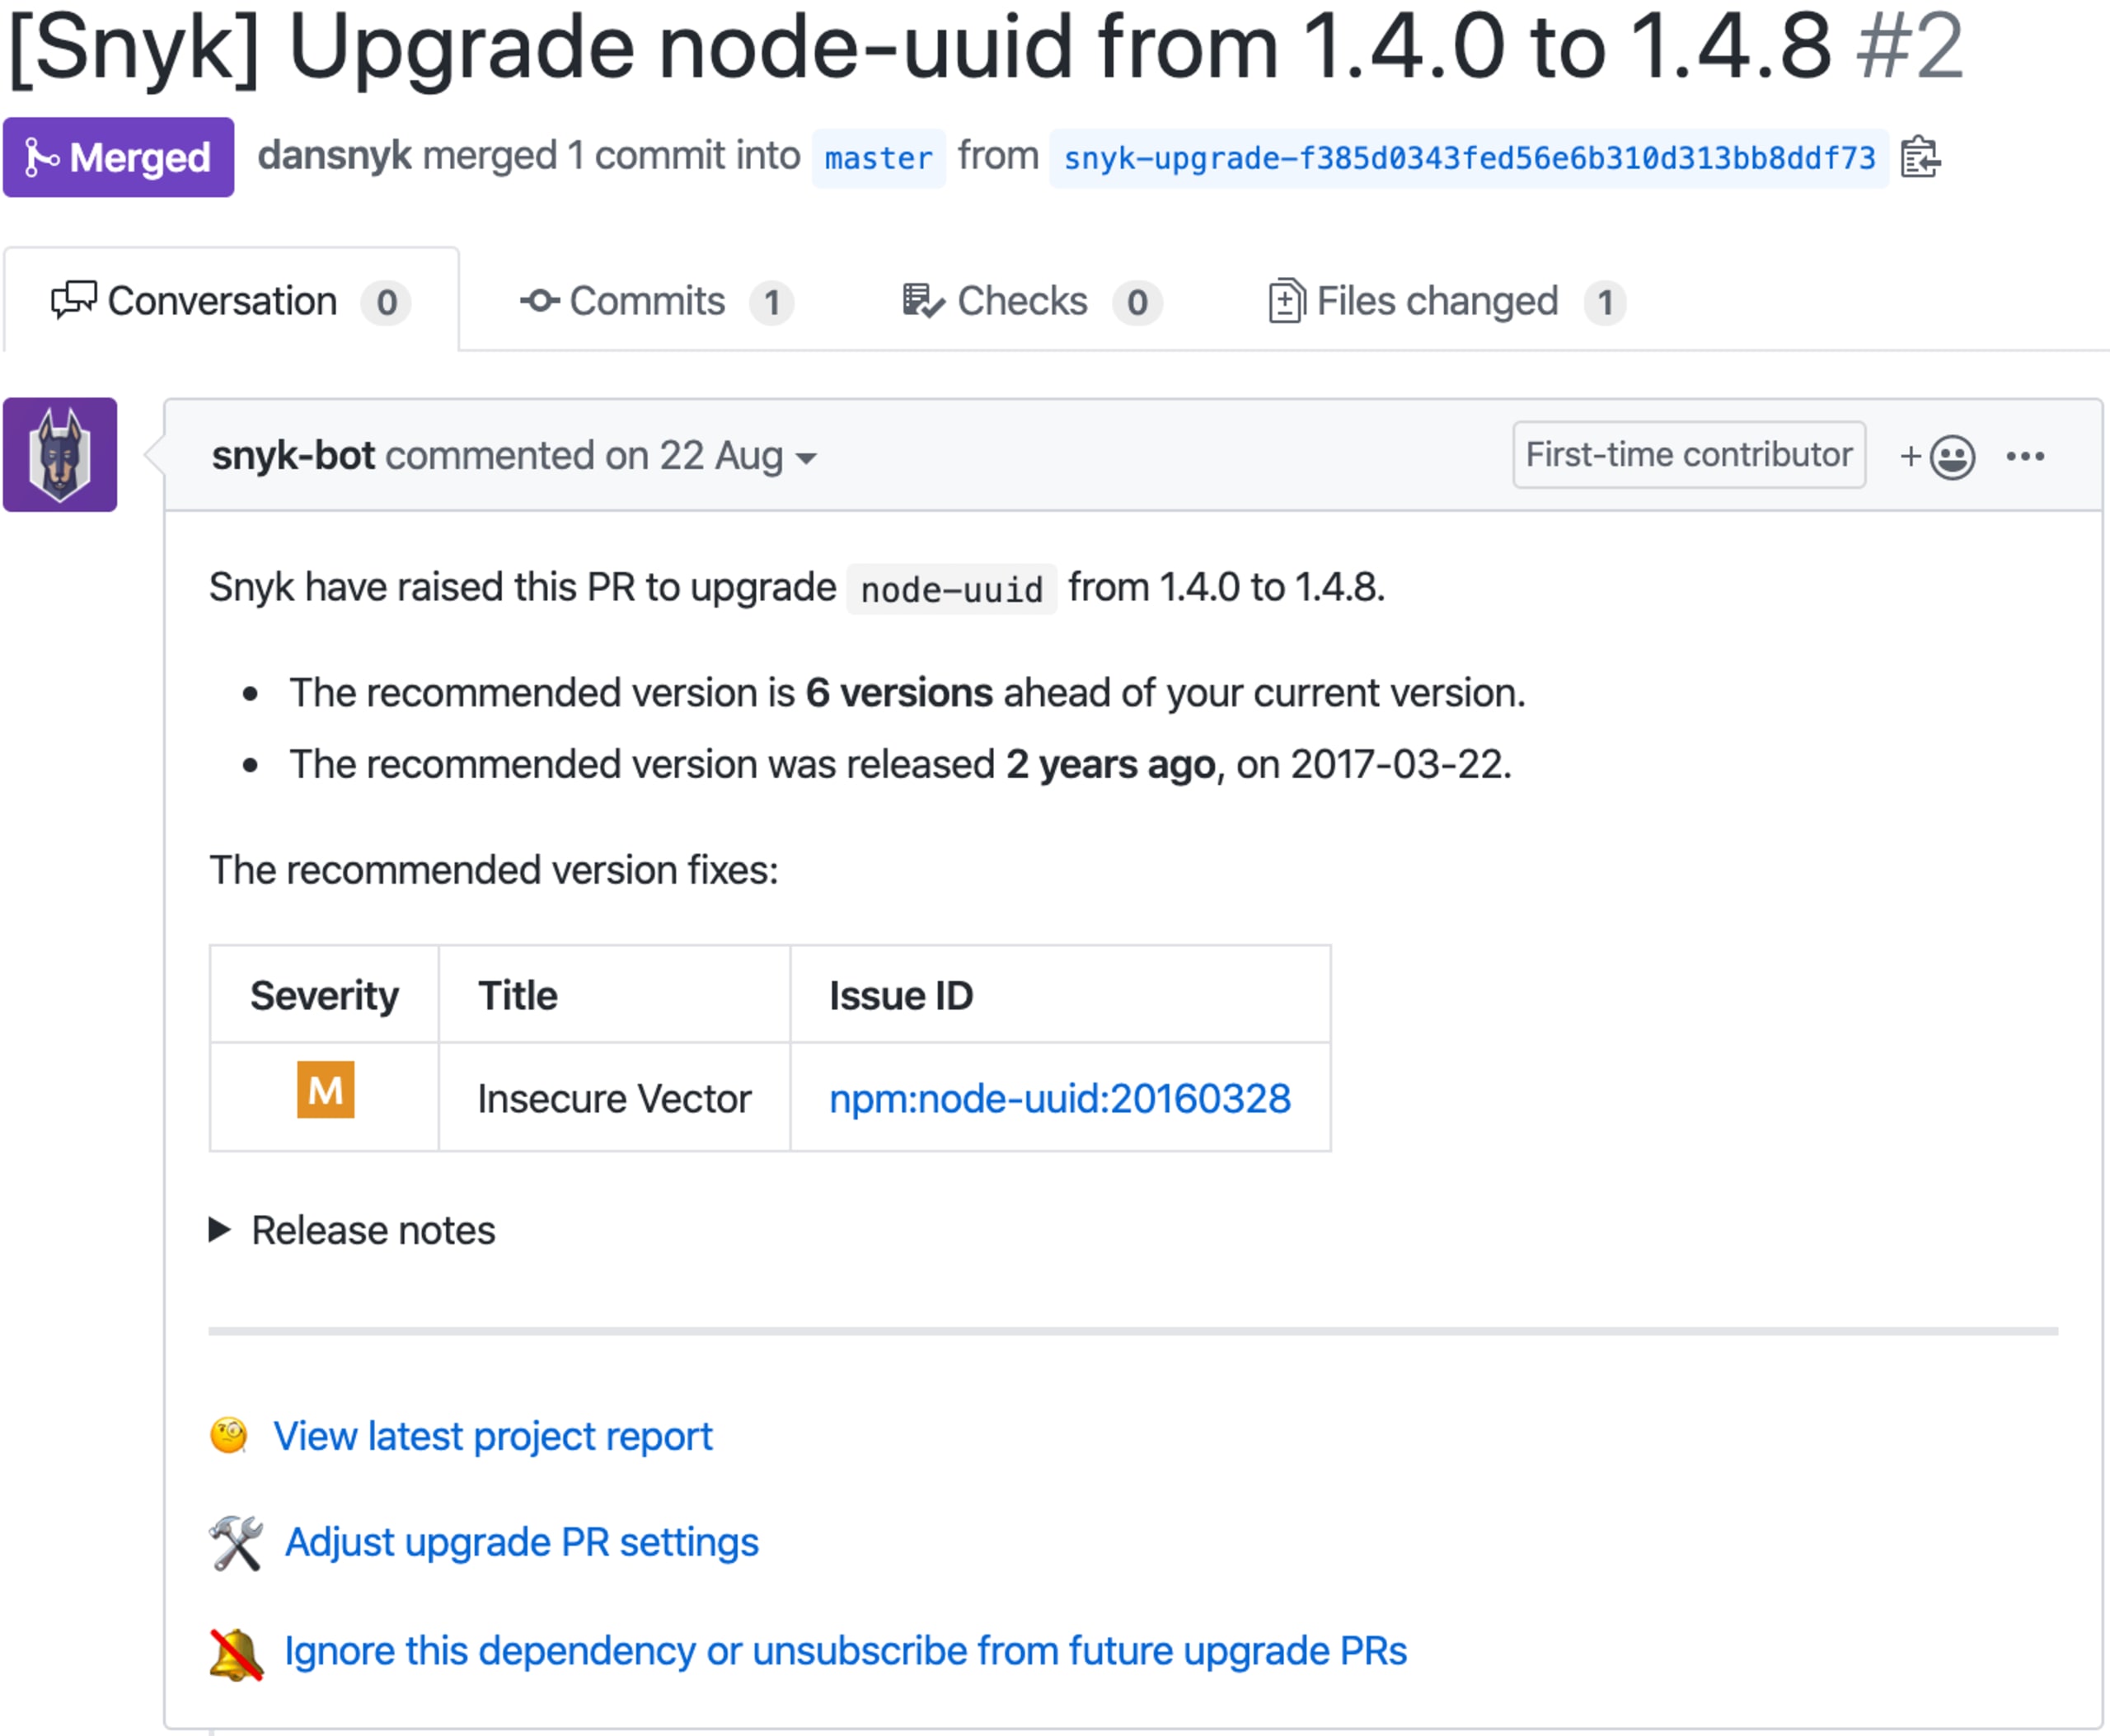
Snyk möchte vor allem das Bewusstsein für Schwachstellen stärken – und das gilt auch für Auto Upgrades. Jeder PR führt die im Rahmen des Upgrades behobenen Schwachstellen auf und führt keine neuen Schwachstellen ein.
Den Umfang begrenzen
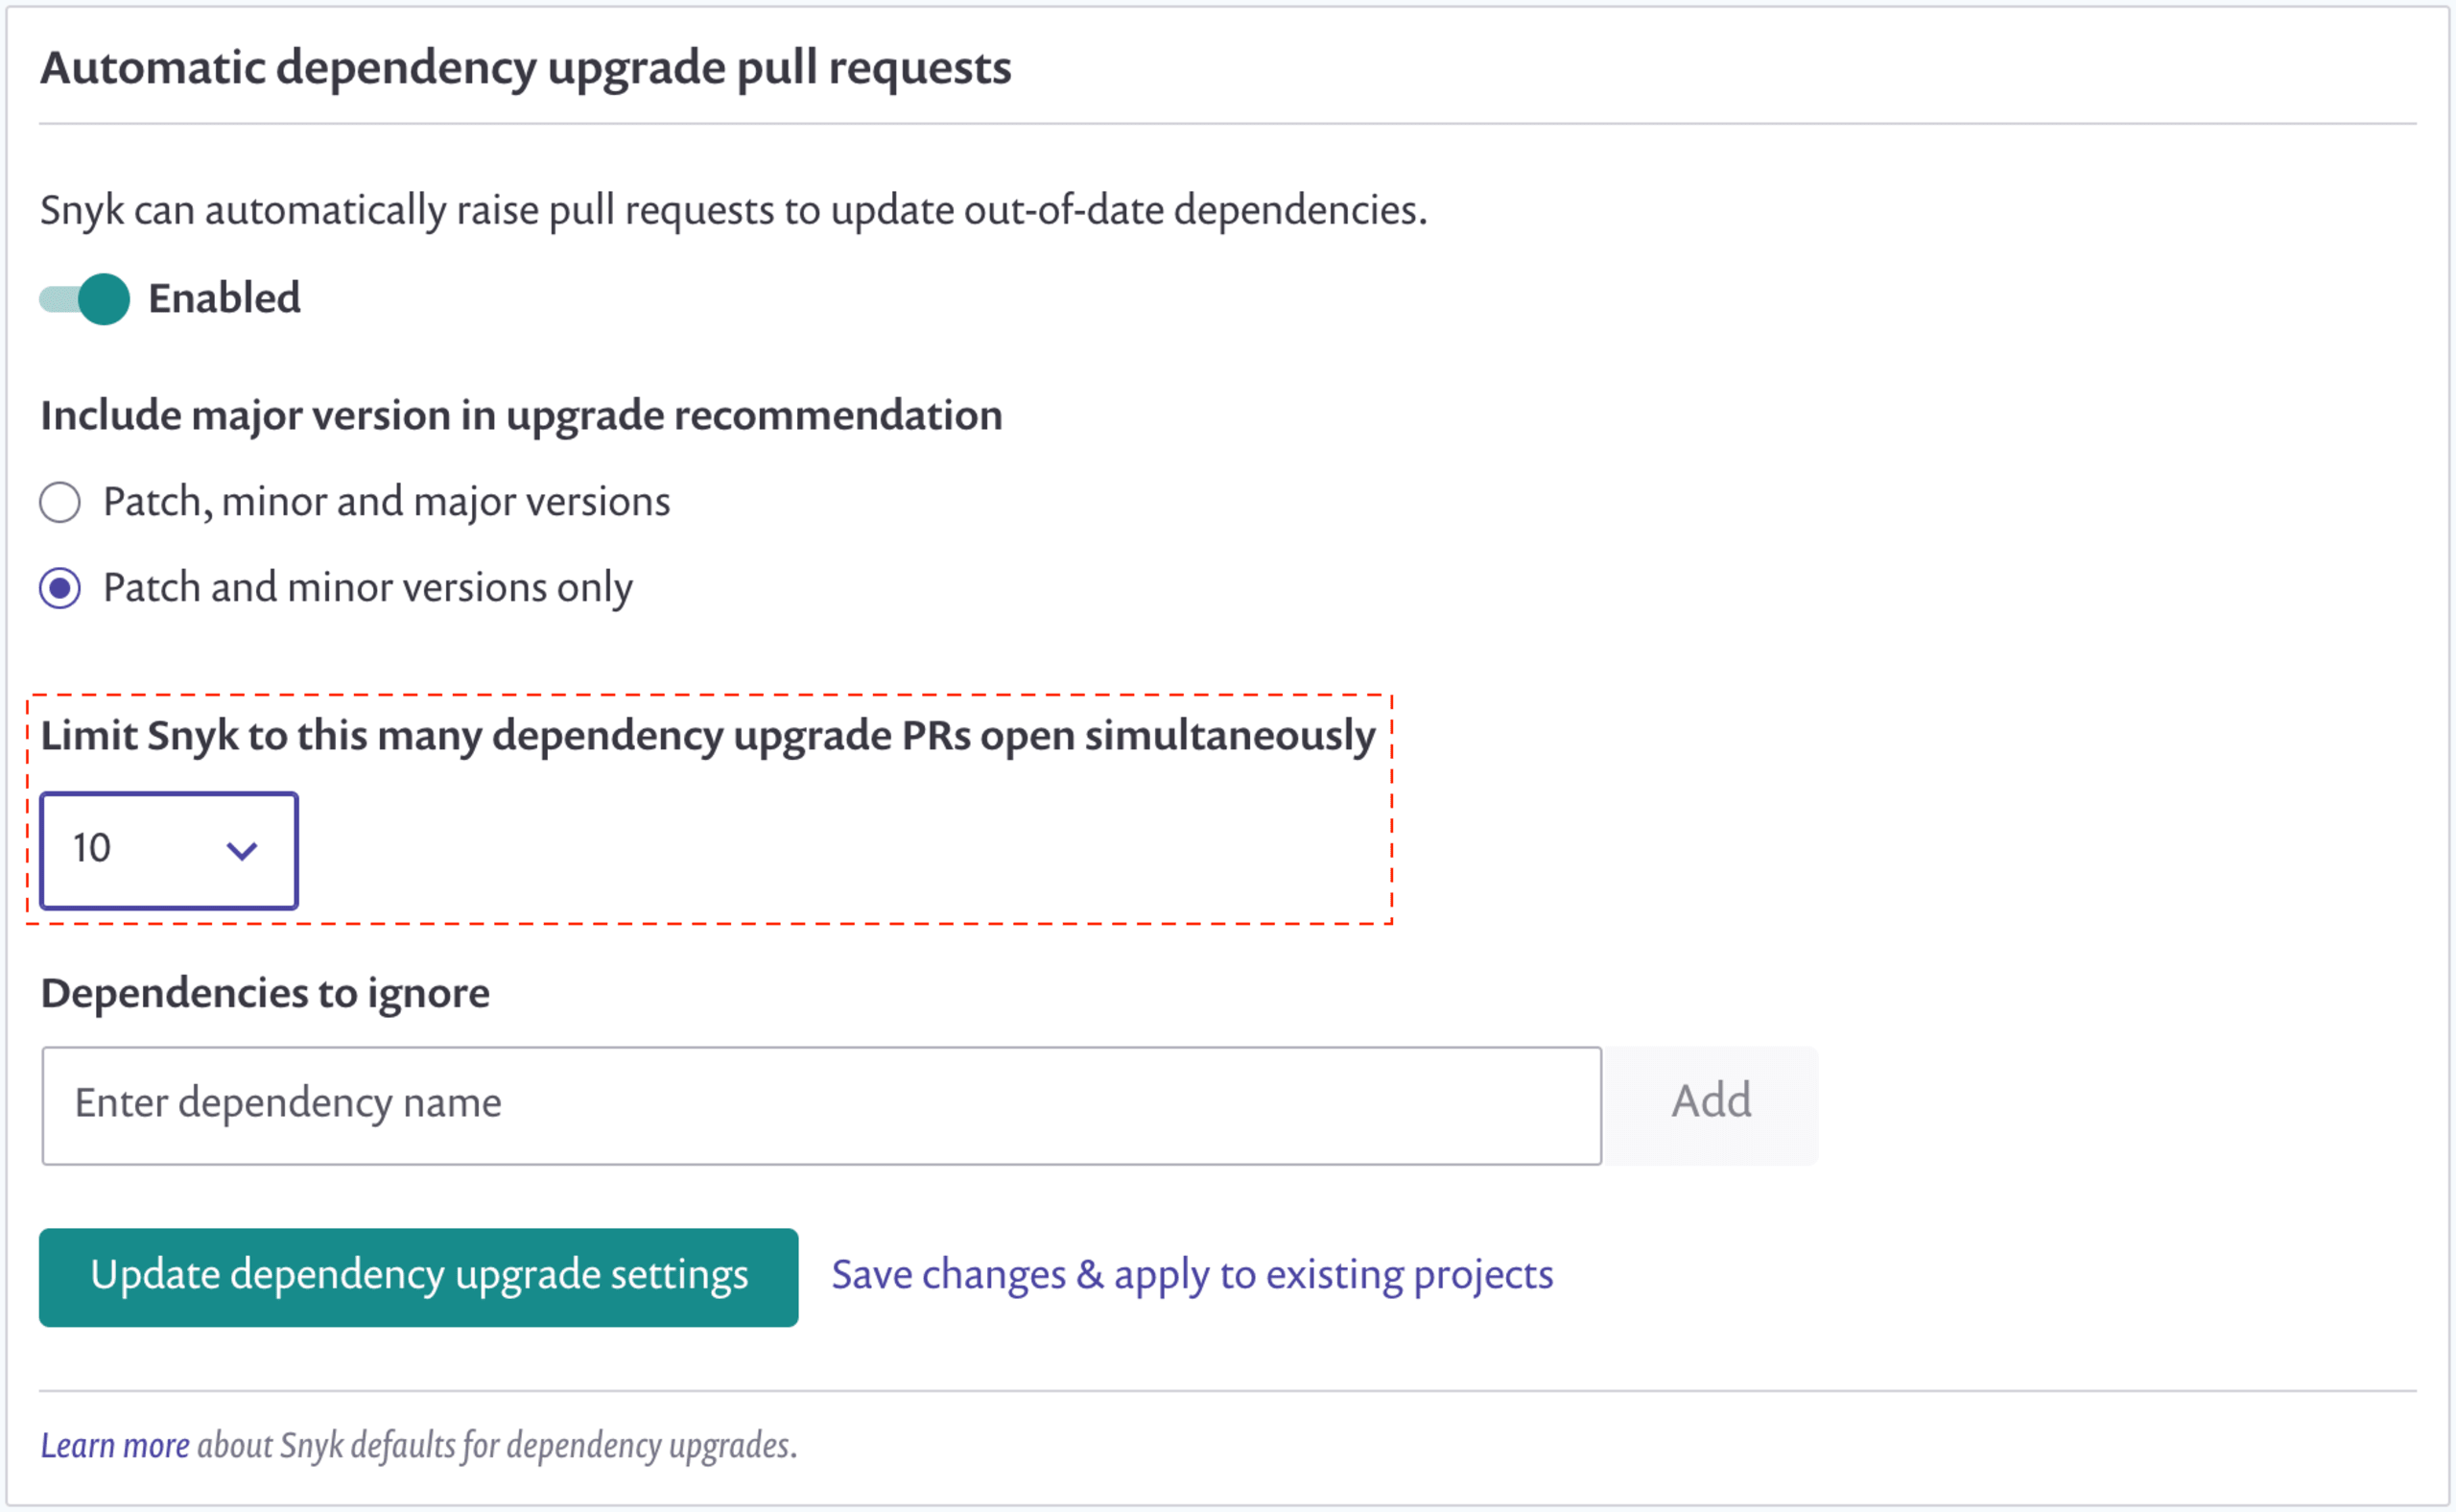
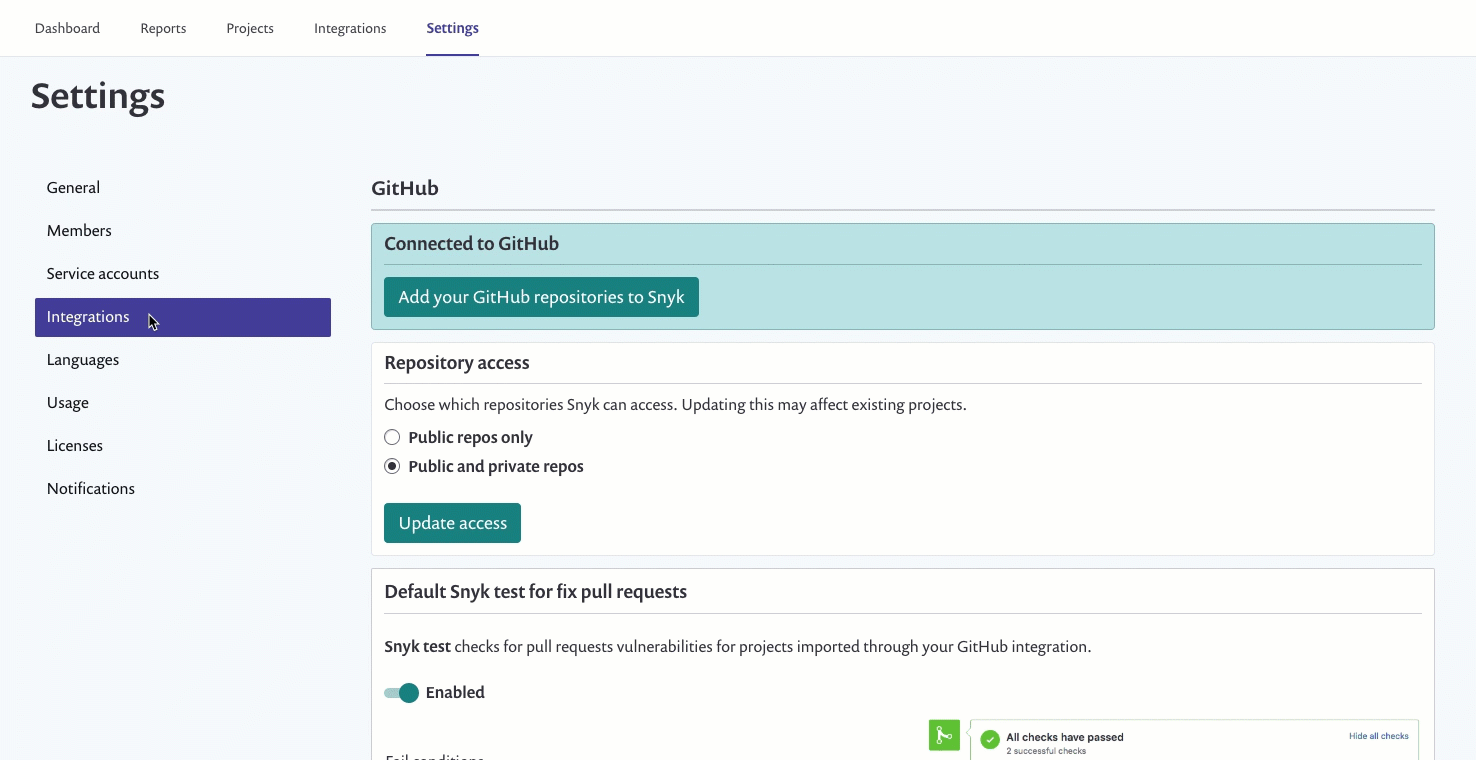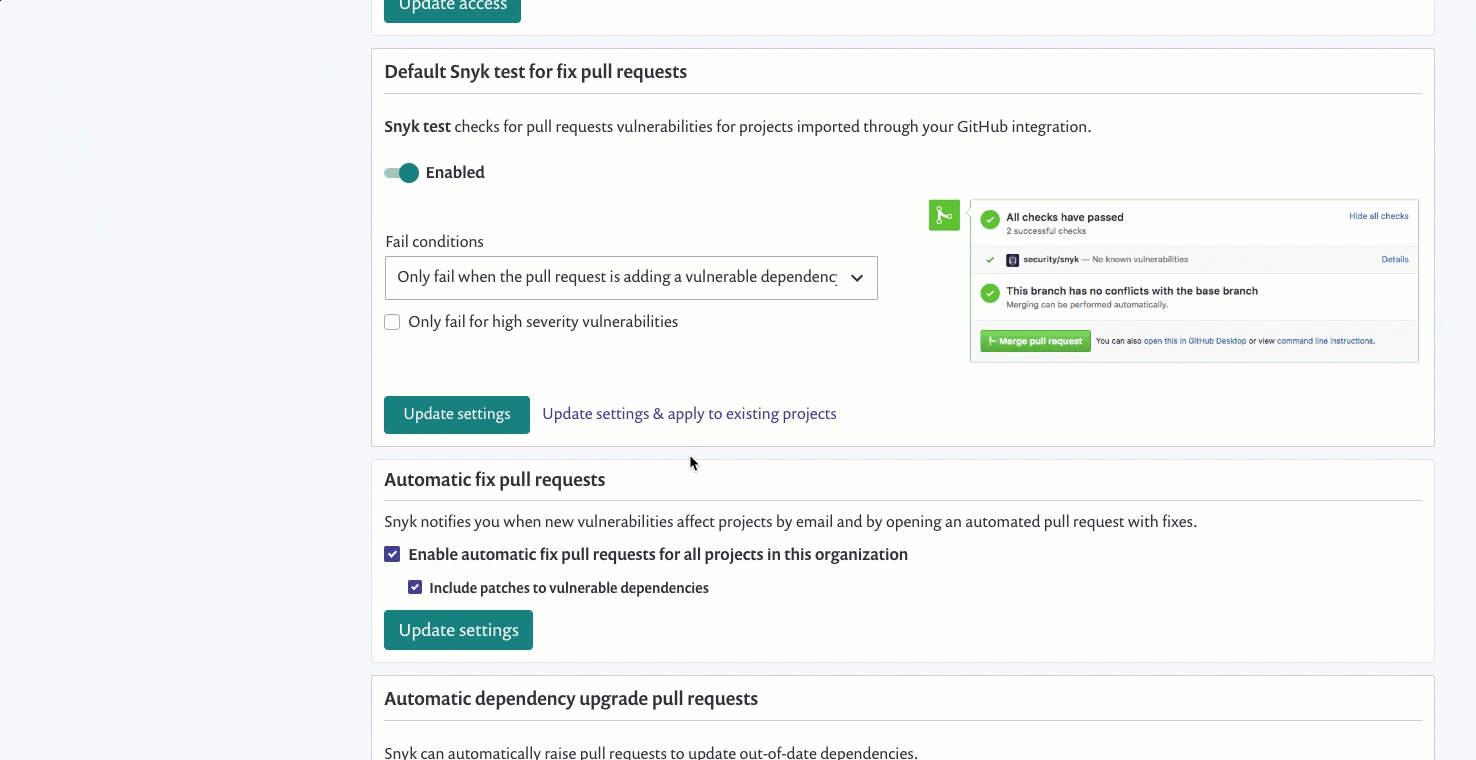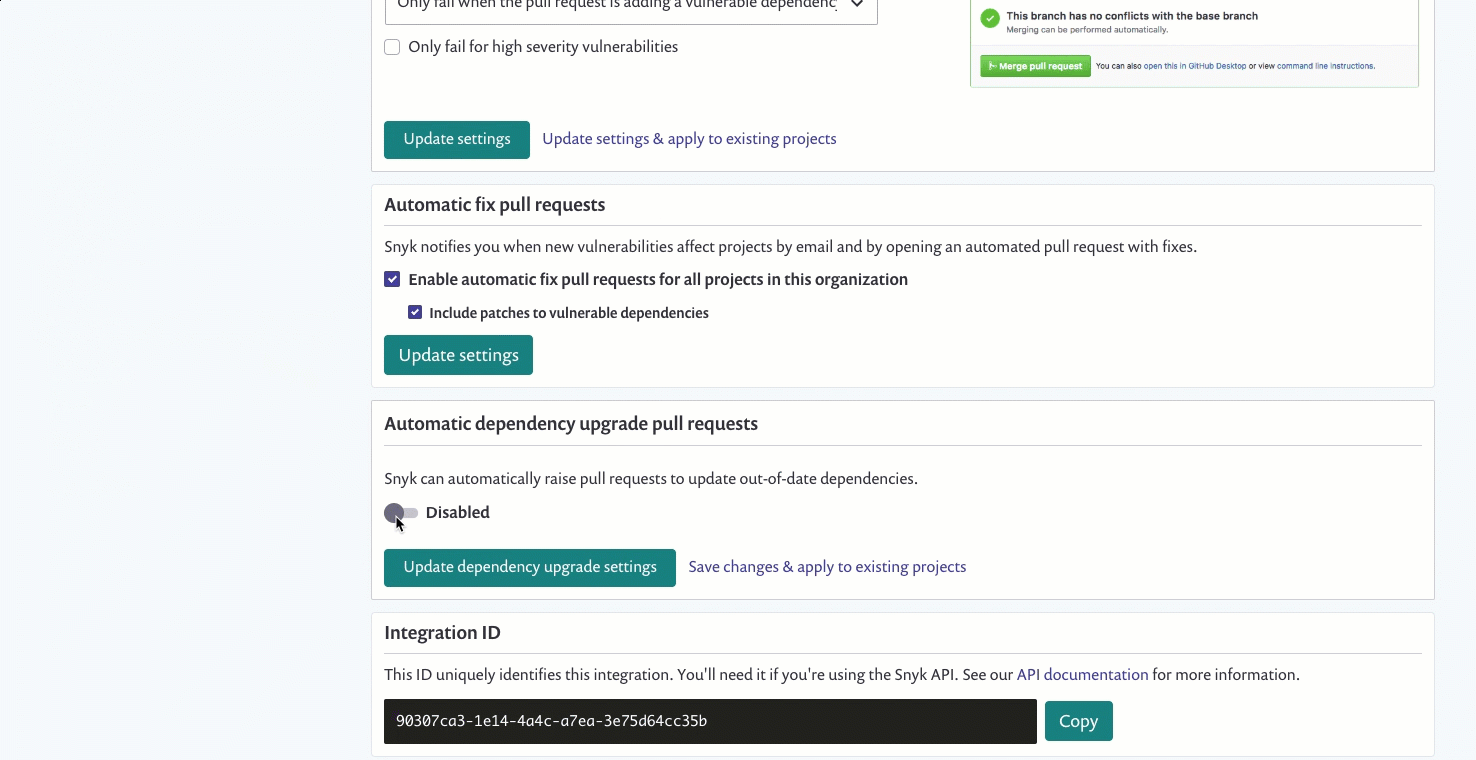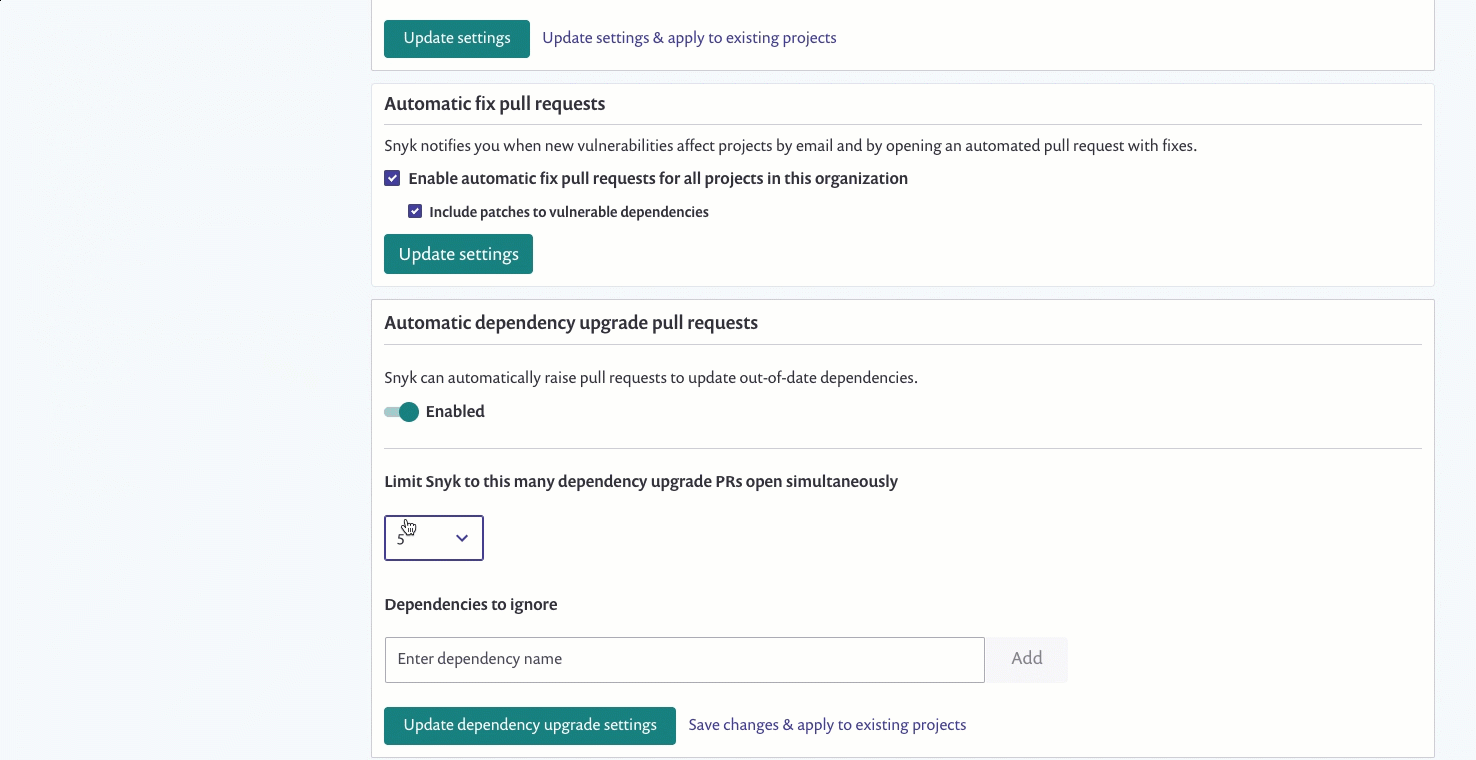
Snyk erstellt zwar automatisch Upgrade-PRs in Ihrem Namen, hilft Ihnen aber auch dabei, die mögliche Flut von PRs einzudämmen: Mit einer konfigurierbaren Einstellung legen Sie fest, wie viele offene PRs gleichzeitig zulässig sind. Sobald dieses Limit erreicht ist, erstellt Snyk keine neuen Upgrade-PRs mehr. (Keine Sorge: Snyk-PRs zur Behebung von Schwachstellen sind von diesem Limit nicht betroffen!)
Erste Schritte
Der Einstieg ist ganz einfach. Rufen Sie einfach Ihre GitHub-Integrationseinstellungen auf und aktivieren Sie die Funktion (oder wechseln Sie zu den Projekteinstellungen, um die Einstellungen detaillierter anzupassen). Die Pull Requests (PRs) für Dependency-Upgrades sollten bei den nächsten regelmäßigen Tests von Snyk (standardmäßig täglich) eingehen. Weitere Informationen finden Sie in unserer Dokumentation zu automatisierten Dependency-Upgrades. Für anwendbare Projekte werden nach der Aktivierung dieser Funktion standardmäßig die Einstellungen der Integration übernommen. Außerdem können Sie die Einstellungen detaillierter anpassen, indem Sie sie für einzelne Projekte konfigurieren und die Integrationseinstellungen überschreiben.
Wie geht es weiter?
Wir arbeiten kontinuierlich daran, Ihnen umsetzbare Einblicke zu liefern und Sie dabei zu unterstützen, daraus konkrete Maßnahmen abzuleiten. Deshalb möchten wir dafür sorgen, dass sich der Zustand von Abhängigkeiten einfach nachverfolgen und verwalten lässt. Wir prüfen einige spannende Ideen: Könnten wir beispielsweise alternative Pakete empfehlen, die Ihren Anforderungen entsprechen, besser gepflegt werden oder weniger Schwachstellen aufweisen? Bleiben Sie dran!
Bleiben Sie sicher!
Starten Sie mit Capture-the-Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Challenges lösen.