2022年、Snykの開発者向けセキュリティプラットフォームをさらに強化

2023年1月9日
0 分で読めます2022年も、Snykプラットフォームにとって記録的な一年となりました。
増え続けるお客様が、アプリケーションを構成するあらゆる要素に潜む問題を発見して修正できるよう支援しました。Snykプラットフォームは2022年に2,500社を超えるお客様を支援し、プロジェクトのインポート数は670万件超、テスト実行数は30億回超、問題の修正数は500万件超に達しました。
舞台裏では、SnykのプラットフォームR&Dチームが、プラットフォームのモジュール性、拡張性、一貫性、スケーラビリティ、そしてもちろんセキュリティの開発と強化を続けました。こうした基盤により、パフォーマンスやレジリエンスを損なうことなく、Snykプラットフォーム全体に新機能を迅速に提供できます。
2022年は、Snykプラットフォームにとってイノベーションの年でもありました。新たなプラットフォーム機能を次々と提供し、Snykの開発者向けセキュリティプラットフォームを構成するすべての要素で、最適化された共通のユーザー体験を実現するための継続的な投資を示しました。また、お客様とパートナーがSnykを拡張、カスタマイズし、それぞれのワークフローに合わせて活用できるようにしました。
2022年の主なプラットフォームの成果を詳しく見ていきましょう。
Snykを驚くほど簡単に活用できるように
最適化されたユーザー体験の提供は、開発者向けセキュリティのあり方を考えるうえで重要な要素です。そのため、2022年も引き続き重点的に取り組みました。
開発チームとセキュリティチームが日々のセキュリティプロセスでSnykプラットフォームをできるだけ簡単に使えるよう、まったく新しいユーザーインターフェースを導入しました。標準化されたUIコンポーネントや更新されたカラーパレットなどを取り入れ、Snykをさらに活用しやすくしています。目に見える変更点として、新しい縦型サイドバー、パンくずリストによるナビゲーション、グループと組織の切り替え機能を追加しました。
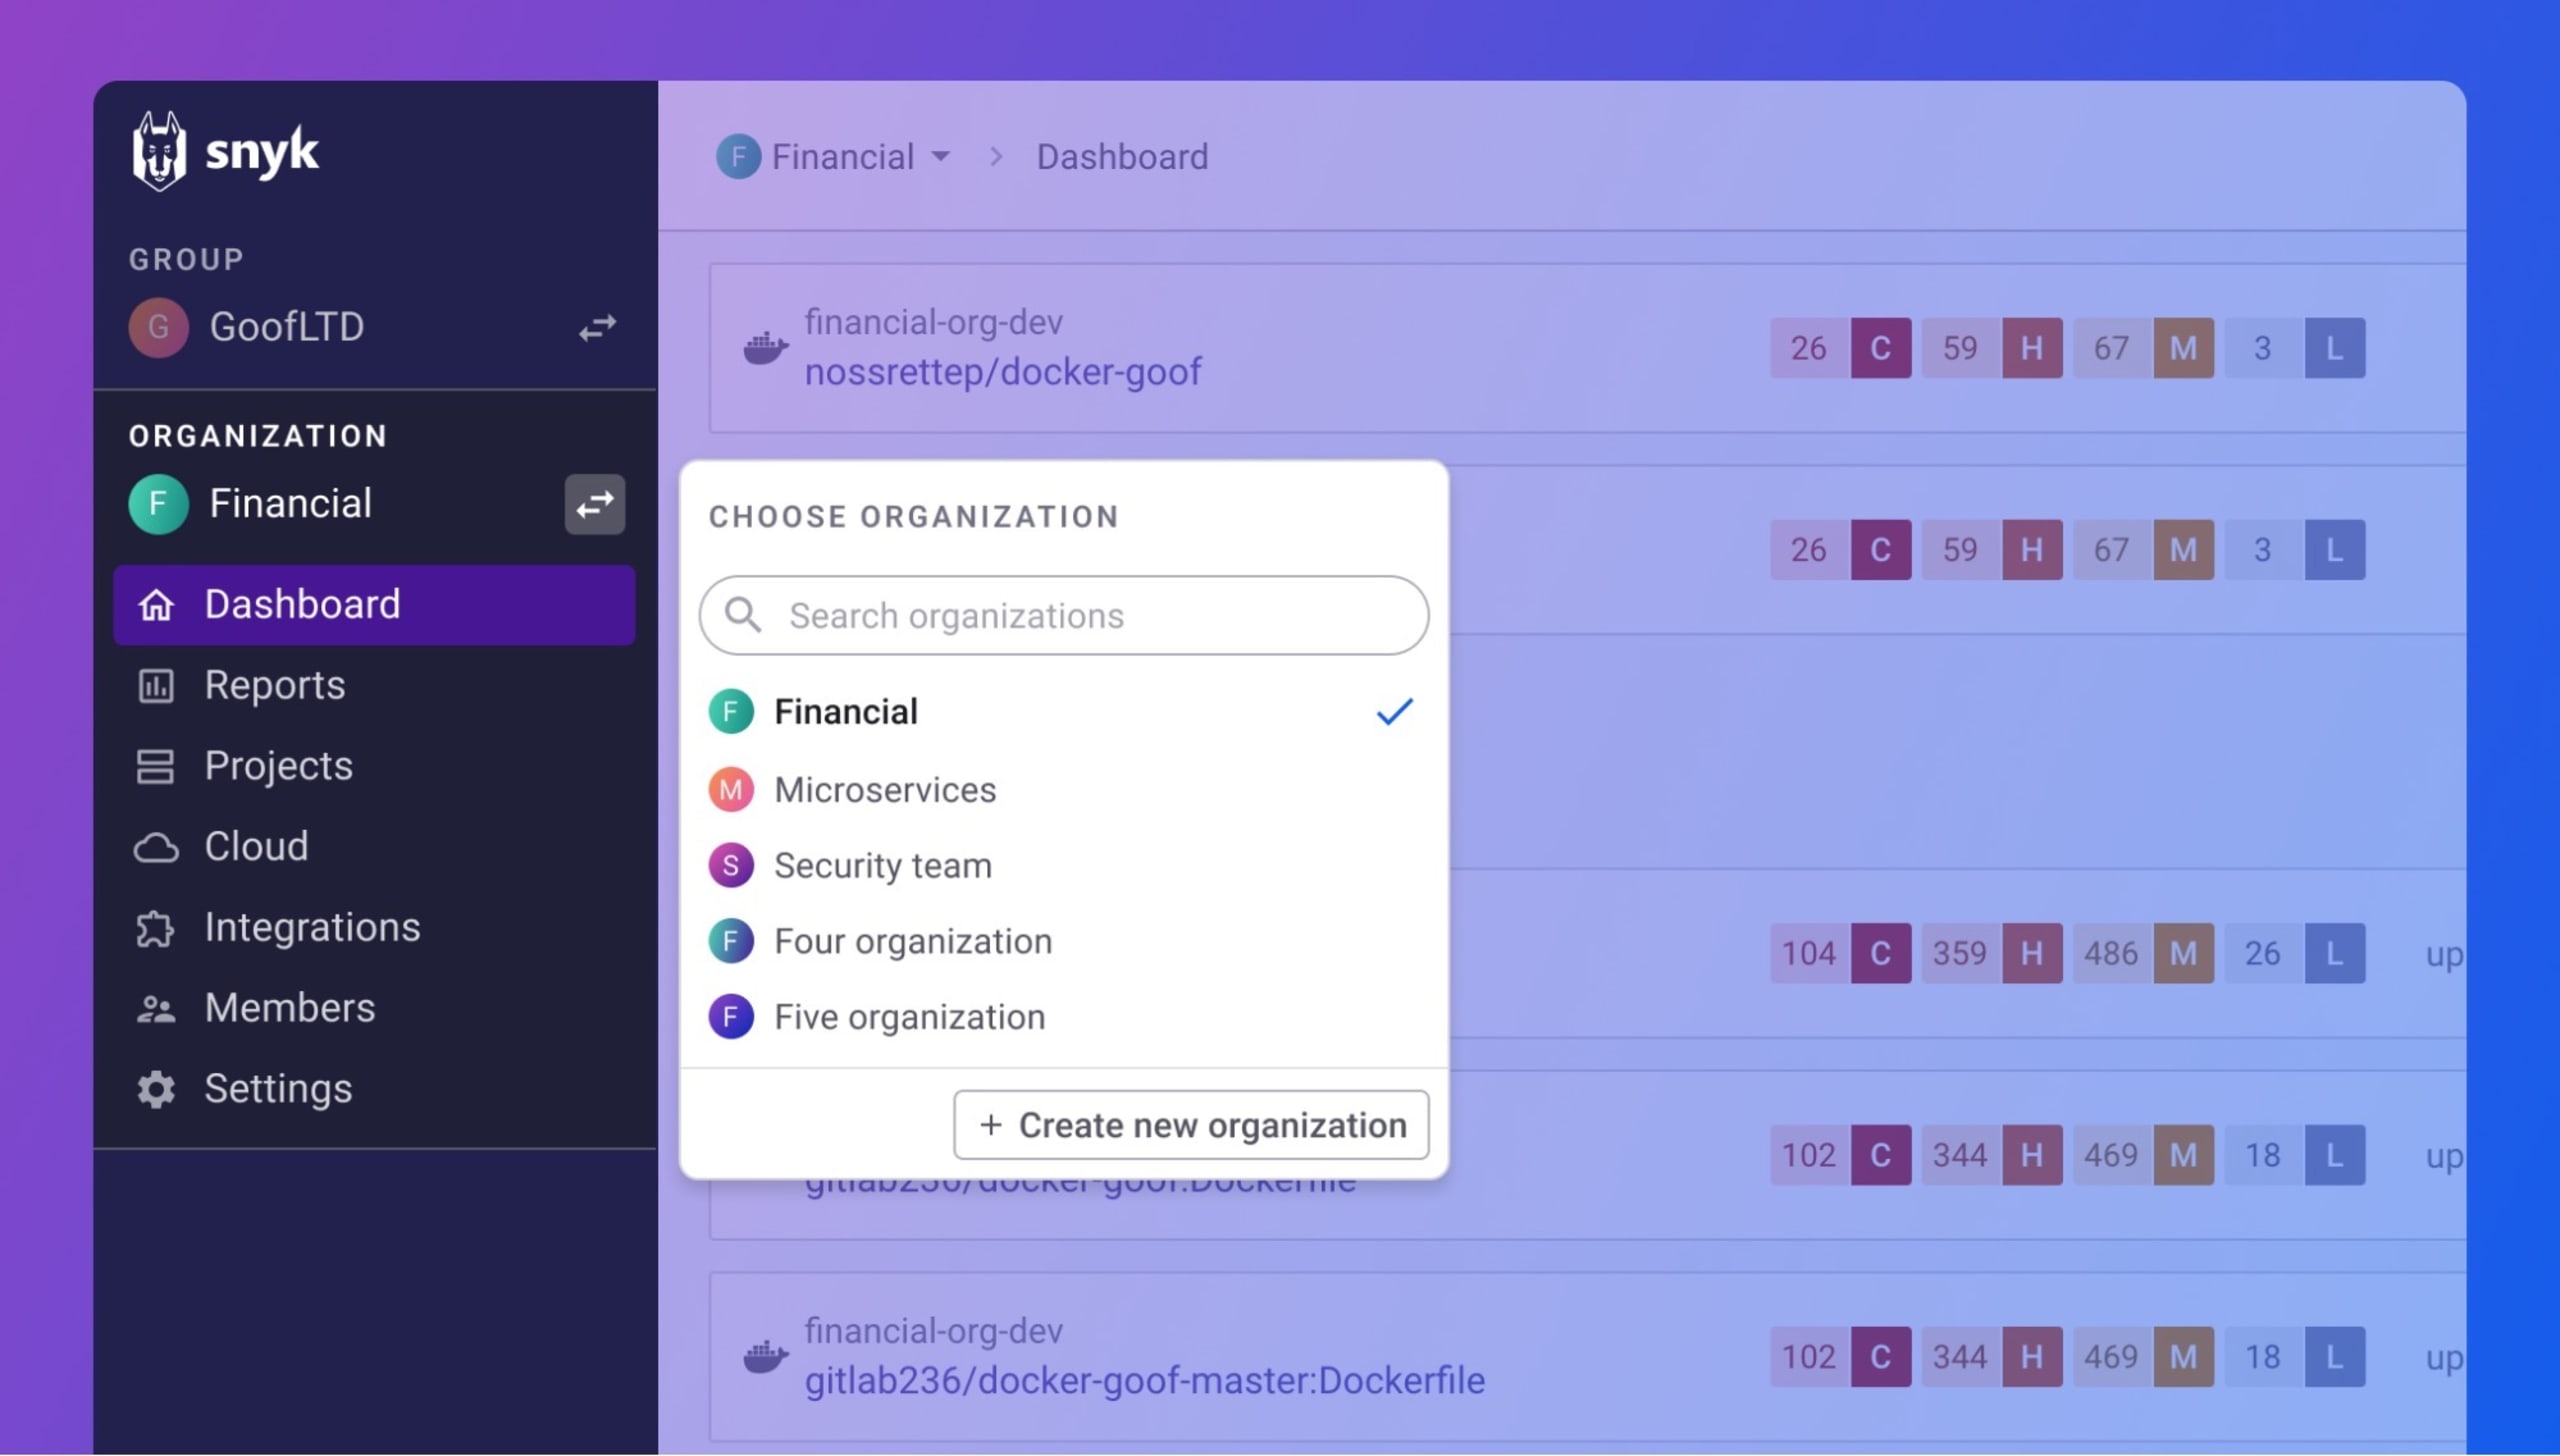
Snyk UIの一部で、以前はお客様の不満につながっていたパフォーマンスを大幅に改善しました。たとえば、Projectsページではページネーションを追加し、プロジェクトをより簡単に整理できるようにしたことで、ページの読み込み時間を最大90%短縮しました。
ユーザー管理では、RBACベースのカスタムロールを導入し、大規模な組織が最小権限の権限モデルを適用しやすくしました。Snykのグループ管理者は、独自のカスタムユーザーロールを作成し、それぞれに特定の権限を割り当てられるようになりました。これにより、組織内の体制やアクセス方針に沿って、適切な人が適切なリソースに適切なタイミングでアクセスできるようになります。
セキュリティの可視性を向上
セキュリティデータにアクセスし、分析やレポートを行えることは、開発チームとセキュリティチーム間の信頼に基づく効果的なセキュリティプログラムに必要な可視性を得るうえで欠かせません。Snykが先日発表した新しいレポート機能は、ユーザーにこうした可視性を提供するために設計されたものであり、Snykのデータサービス全体で進めている大規模な刷新の第一歩にすぎません。
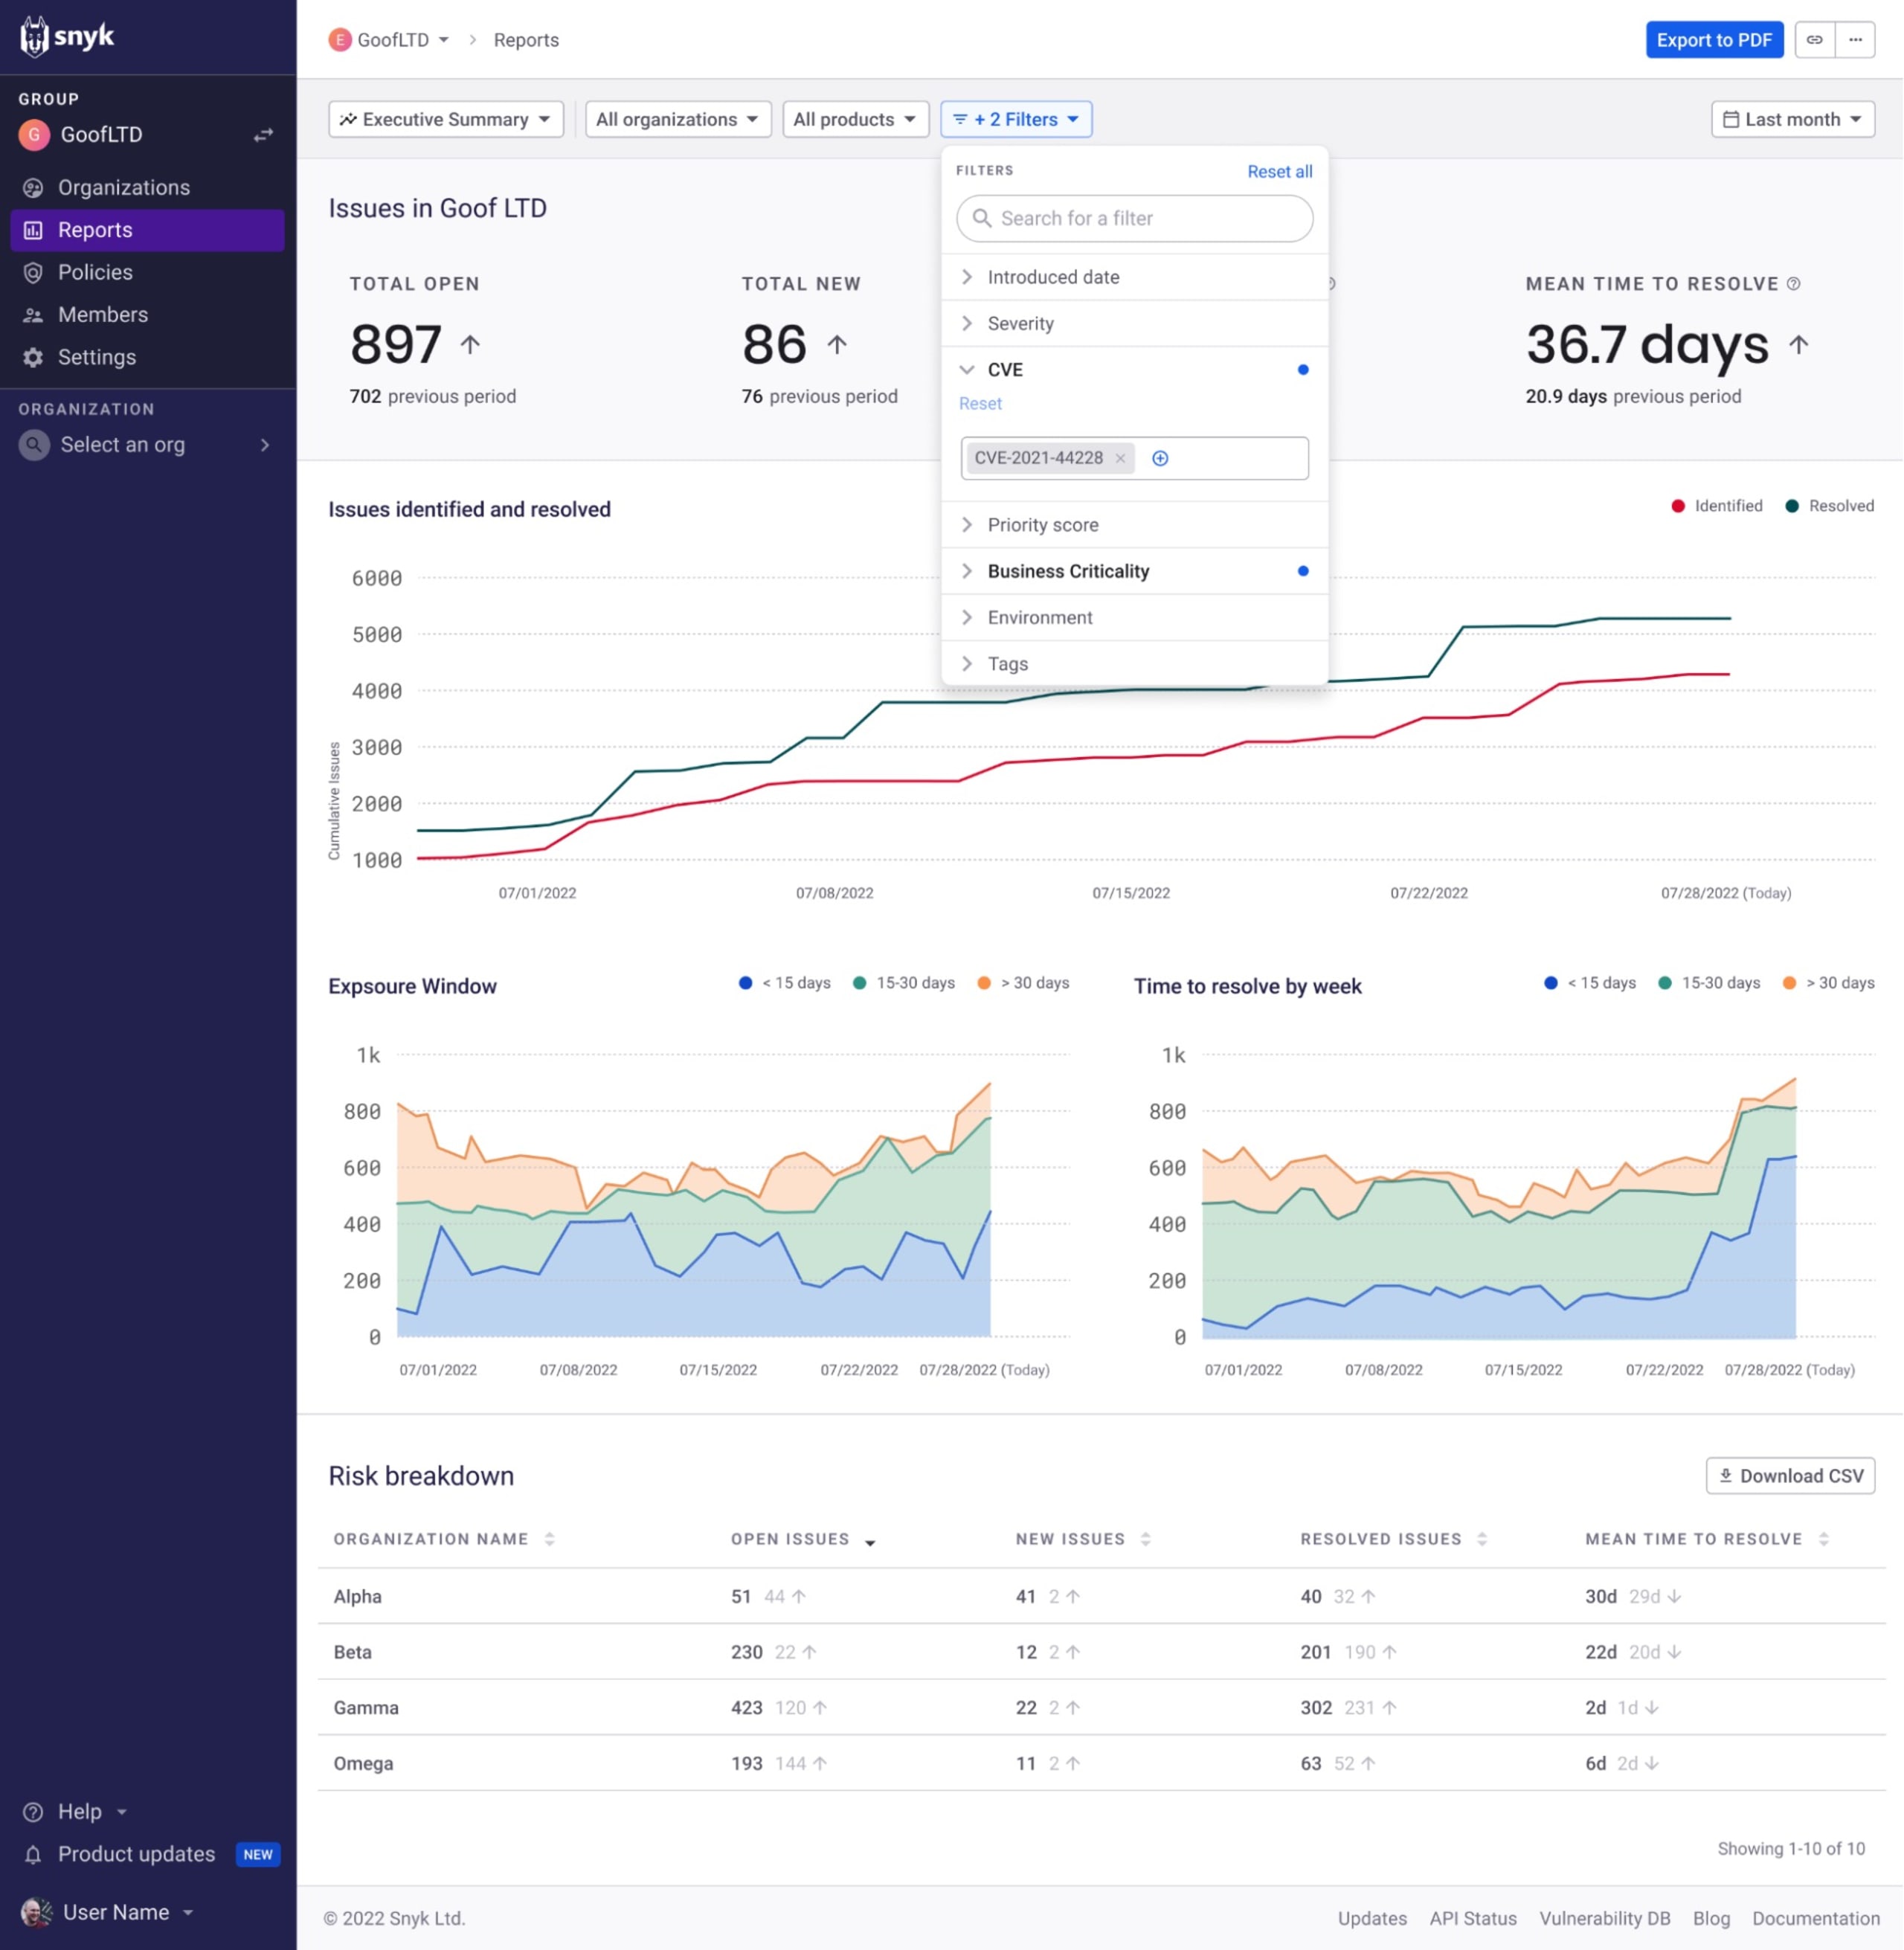
すでにご存じの方もいるかもしれませんが、新機能の中核となるのは、まったく新しいレポート用ユーザーインターフェースと、パフォーマンスおよびデータレイテンシーの改善です。これにより、Snykのセキュリティデータに簡単にアクセスし、分析、共有できます。重要な点として、新しいレポートにはSnyk Code(ファーストパーティのSAST問題)のデータも含まれ、最新のアプリケーションを構成するすべての要素を一元的に網羅できるようになりました。大幅に拡充されたフィルター、データの並べ替えオプション、組み込みレポートを備えた新しい分析機能により、さまざまな関係者やチームが、必要とするセキュリティ上の疑問への答えを得られます。
発表以来、多くのお客様に利用されており、Snykのセキュリティデータを開発者向けセキュリティに活用する新たな方法も見えてきています。こうしたユースケースやベストプラクティスについて詳しくは、こちらのブログ記事をご覧ください。
最高水準のセキュリティインテリジェンスを提供
2022年、Snykは、専任のセキュリティ専門家チームが用いる調査手法を強化し、インテリジェンスの収集と整理を担うAI活用の自動化プロセスを改善しました。また、脆弱性の開示と情報拡充に向け、コミュニティや学術機関との緊密な連携を続けました。
これらの取り組みにより、1,100件を超えるゼロデイ脆弱性を発見しました。その90%はサプライチェーン攻撃に悪用される可能性がある悪意のあるパッケージで、Snykの悪意あるパッケージ識別エンジンによって特定されました。また、コミュニティや学術機関との連携により、広く使われているオープンソースパッケージで180件の固有の脆弱性を発見しました。
お客様がより効率的に修正の優先順位を決められるよう、脆弱性に関する追加メタデータも導入しました。お客様に広く影響する脆弱性について、手作業で精査した脆弱性固有の優先順位付け情報と修復のコンテキストを追加しました。
脆弱性の前提条件とは、脆弱性を悪用できる環境や構成を定義する特性です。以下の例では、重大度が「クリティカル」の脆弱性であっても、Windowsベースのサーバーにデプロイされた場合にのみ悪用できます。Linuxベースのサーバーにデプロイされている場合は悪用できないため、優先度を下げることができます。
代替の緩和策に関するアドバイスでは、パッケージやコンテナイメージを更新できない場合に、脅威を緩和する方法の例を紹介します。
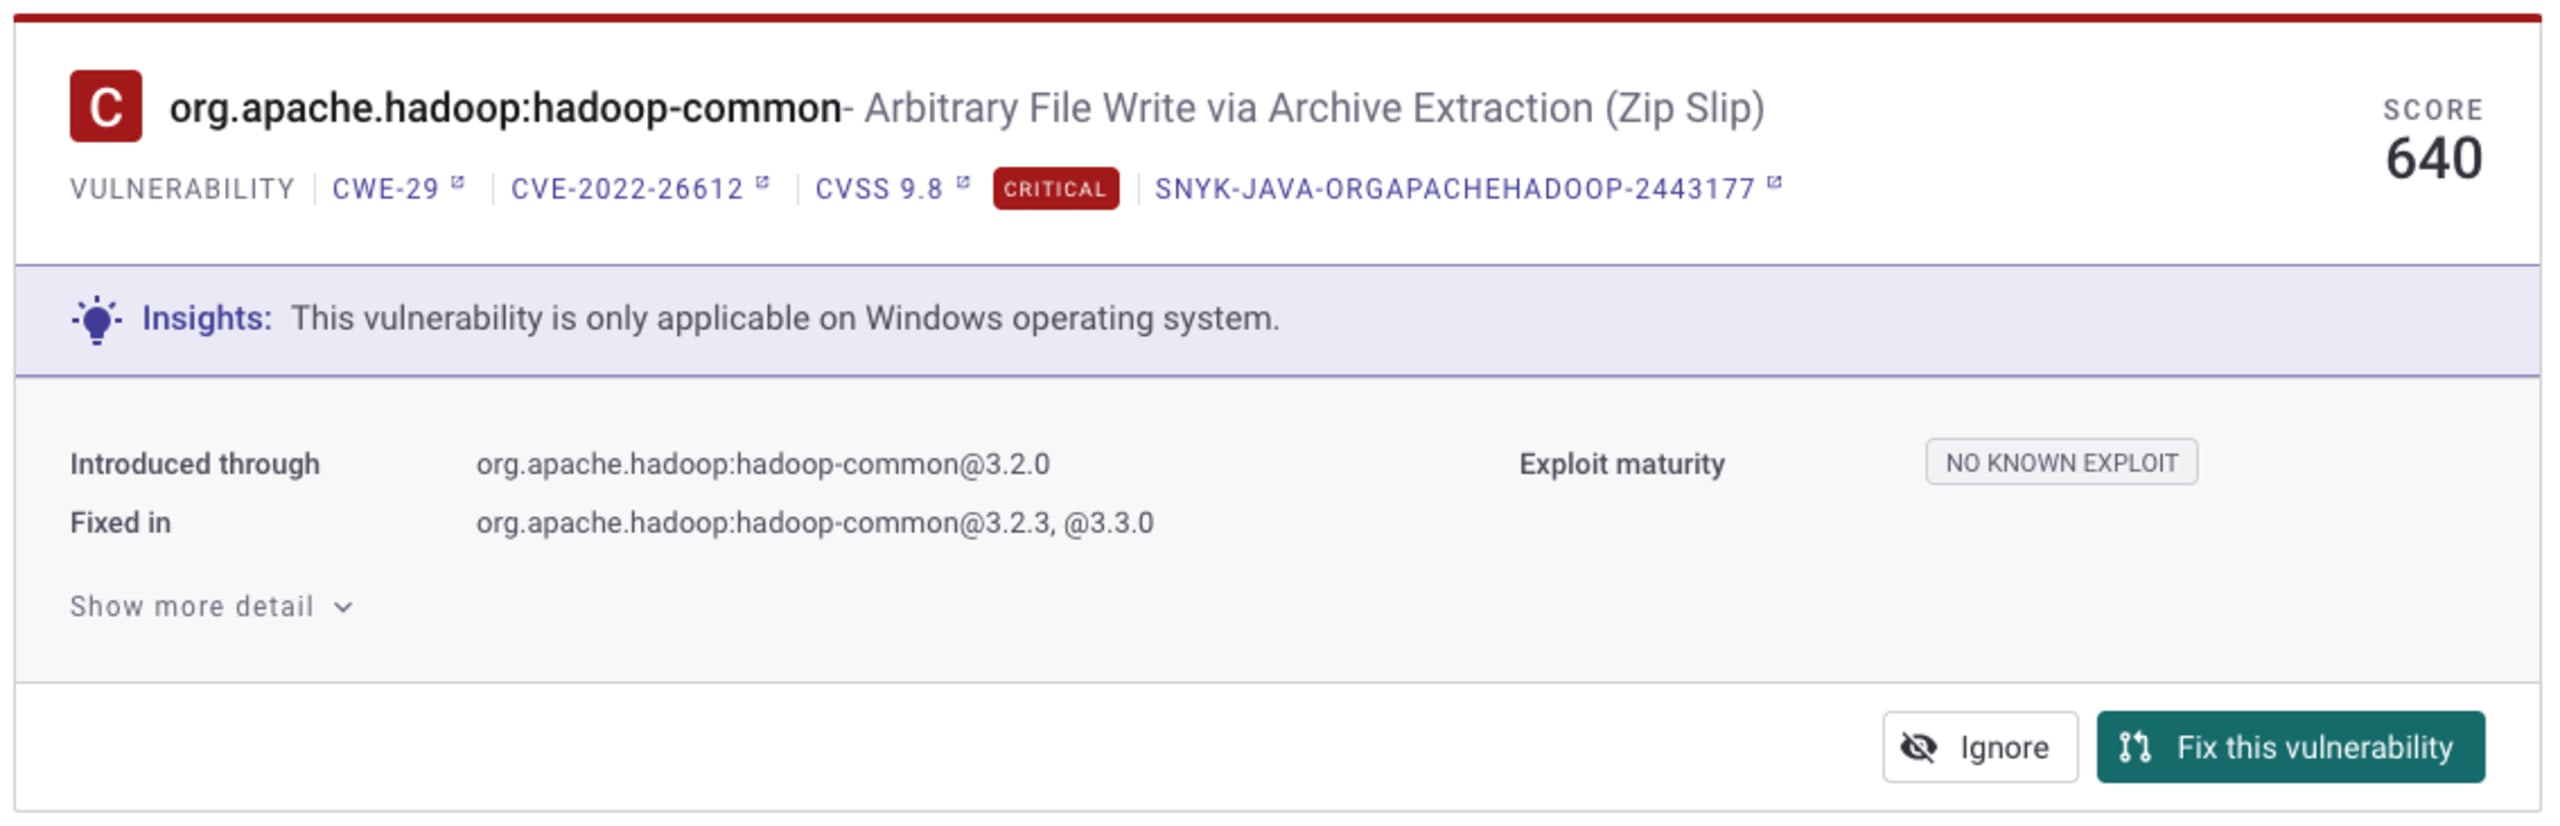
最後に、組織によって異なるCVSS分析手法を採用していることを踏まえ、NVDやRed Hatなど、複数のCVSSスコアを脆弱性に追加しました。2023年を通じて、他のソフトウェアベンダーや研究グループによるCVSSスコアも追加する予定です。
Snykをより多くのワークフローに拡張
お客様やパートナーが、さまざまなカスタムツールやワークフローに合わせてSnykプラットフォームを簡単に拡張できるようにすることは、開発者向けセキュリティのビジョンに不可欠です。この一年で、Snykの拡張性を支える基盤を強化し、新しいREST APIを導入するとともに、Snyk Appsの構築モデルを改善し、SnykのTAPPプログラムを発表しました。
Snykプラットフォームの機能はSnyk APIによって支えられており、お客様やパートナーのあらゆるワークフローにセキュリティ機能を合わせてカスタマイズ、統合、自動化できます。2022年を通じて、新バージョンのAPI導入を進めました。OpenAPI 3仕様に基づく新しいREST APIは、一貫性があり、親しみやすく使いやすいAPIフレームワークとして設計され、以前のバージョンと比べて大幅に改善されています。具体的には、一貫性のあるバージョニング、ページネーションとキャッシュ機能、パフォーマンスの大幅な向上などが挙げられます。新しいAPIには段階的にエンドポイントを追加しており、2023年末までに既存のエンドポイントの大半を新バージョンへ移行する予定です。これにより、ユーザー、お客様、パートナーはSnykのワークフローをより簡単に拡張、カスタマイズ、自動化できます。
この新しいREST APIを一部活用し、Snykプラットフォームとのインテグレーションを構築するためのモデルであるSnyk Appsを改善しました。また、Bitbucket Cloudアプリなど、新たなSnykインテグレーションもこのフレームワークに沿って開発されています。現在ベータ版として提供中のSnyk Appsは、Snykプラットフォームの機能を拡張するインテグレーションです。パートナーは、お客様のニーズに合ったSnykの利用体験を作成できます。たとえば、ビルドツールの一部としてSnykのアプリケーションセキュリティテストを自動化するSnyk Appや、Snykのセキュリティテスト結果をインシデント管理ツールに送信するSnyk Appなどが考えられます。
Snyk Appsは、4月に発表された新しいSnyk Technology Alliance Partner Program(TAPP)の中核でもあります。このプログラムを通じて、アプリケーションや開発者向けソフトウェアを手掛ける企業は、Snykのソリューションを構築、統合し、市場に展開できます。MongoDB、Linux Foundation、Trend Micro、Rapid7、VMwareなどのテクノロジーリーダーを含む、Snyk TAPPイニシアチブに新たに参加した企業についてはこちらをご覧ください。Snyk TAPPについて詳しく知りたい方やパートナーへの参加を希望する方は、こちらの簡単なTAPPアンケートにご記入のうえ、手続きを開始してください。
データレジデンシー要件への準拠を支援
Snykプラットフォームはサービスとしてのソフトウェア(SaaS)として提供され、お客様は投資対効果の最大化、迅速な価値実現、Snykのイノベーションへの即時アクセスを得られます。最新のクラウド技術を活用したマルチテナントアーキテクチャは、非常に高いデータ取り扱い基準を満たすよう設計、運用されており、大多数のお客様のセキュリティとコンプライアンスに関する懸念に対応します。
一方で、セキュリティ、データレジデンシー、信頼性に関して、より厳格な要件を求める組織があることも認識しています。2022年には、こうした組織がデータガバナンス要件に準拠しながらSnykプラットフォームを利用できるよう、新たなデプロイオプションを導入しました。まずEU(フランクフルト)に新しいデータセンターを開設し、続いてオーストラリアのシドニーに新しいデータセンターを開設しました。これらのデプロイオプションでは、お客様のデータが指定された地域から外部に出ることはありません。また、完全なデータ分離を必要とする組織向けに、単一テナント型のデプロイオプションであるPrivate Cloudも導入しました。
こうした新たなデプロイオプションは、エンタープライズレベルのセキュリティとコンプライアンスに対するSnykの継続的な投資を示しています。Snykは厳格なセキュリティ対策への準拠に継続的に取り組んでおり、EU一般データ保護規則(GDPR)、ISO 27001、ISO 27017、およびSOC 2 Type IIの基準に準拠しています。今後新たに生まれるデータガバナンスや保護の要件にも、お客様から求められるものとして全面的に対応していきます。
開発者向けの教育と学習リソースをさらに強化
開発者にセキュリティの専門家であることを求めることはできません。開発プロセスに組み込まれ、手軽に利用できる教育ツールを提供し、開発者を支援する必要があります。
Snykのオンライン開発者教育ツールであるSnyk Learnは、さまざまなエコシステムや脆弱性をカバーする新しいコースが加わり、2022年を通じて大きく進化しました。OWASP Top 10を完全に網羅し、多くのOWASPモジュールで複数のレッスンを提供しています。これを受けて、ラーニングパスという新機能も登場しました。セキュリティスキルと知識を高めたい開発者にとって、非常に役立つリソースです。ラーニングパスは、構成された学習の道のりに沿って進めるよう設計されており、最初のパスではOWASP Top 10を扱います。2023年も新たなコンテンツをお届けします。
2022年には、開発者やセキュリティチームがSnykの導入、設定、利用方法を学べる、短時間で自分のペースで進められるコースを備えた、受賞歴のあるSnyk Trainingサイトを公開しました。導入を検討中のお客様や新規のお客様は、Snykのインテグレーション方法、アカウント構成のベストプラクティス、シングルサインオンとユーザープロビジョニングの設定手順など、導入前に知っておきたい重要な事項を学べます。組織管理者は、組織の設定と管理や、デフォルトのSnyk PRテスト自動化の使用方法を学ぶこともできます。
開発者向けの学習コンテンツでは、IDEやCLIでのSnykの利用方法も取り上げています。また、Snyk Open SourceとSnyk Codeを使って問題を発見、修正するためのラーニングパスも用意しています。
規制準拠に向けた脆弱性スキャンをわかりやすく解説
今年は、SOC 2、PCI DSS、ISO 27001などの規制基準への準拠に取り組む企業が大幅に増加しました。特に、規制の厳しい業界(金融サービス、医療など)のお客様から、Snykの脆弱性スキャンレポートをコンプライアンスの証拠として定期的に活用しているという声を多くいただきました。Snykによって監査への対応が容易になったというフィードバックを大変うれしく思い、この機会にコンプライアンスのチートシートを作成しました。この資料では、Snykの機能を5つの主要カテゴリー(レポート、OSSライセンスコンプライアンス管理、Snyk Learn、クラウドポリシー管理)に整理し、一般的なコンプライアンス管理策と対応付けています。
さらに、成長企業のコンプライアンス対応を一層容易にするため、コンプライアンス自動化をリードするVantaとのパートナーシップを開始しました。Snykがアプリをスキャンして数千件の既知の脆弱性を検出した後、Vantaのお客様はSnyk APIを簡単に連携し、スキャン結果をすぐに利用できるコンプライアンスレポートに反映できます。これらのレポートは、SOC 2、HIPAA、GDPR、ISO 27001など、業界で広く求められている基準への準拠を示す証拠として活用できます。
2023年に向けて
2023年を迎えるにあたり、大きな期待を寄せています。Snykプラットフォームの基盤が強化されたことで、来年がお客様にとって非常に実り多い一年になると確信しています。
2023年は、Snyk製品全体で一貫したユーザー体験をさらに向上させるとともに、Snykプラットフォームを大規模に利用する際のあらゆる側面、つまりプロジェクトのインポート、管理、レポート作成を大幅に改善する予定です。お客様にとって優先順位付けが引き続き課題であることを踏まえ、リスクとなる問題と対処不要な問題をより簡単に見分けられるよう、いくつかの変更を予定しています。
インテグレーションについては、お客様やパートナーがSnykを自社のツールやワークフローに組み込みやすくなるよう、引き続き取り組んでいきます。新旧のテクノロジーパートナーとの魅力的なインテグレーションを導入するとともに、新しいAPIへの投資も継続します。
今後のニュースにご期待ください。それでは、よいお年を!