Snykのカスタマイズ可能なロールベースアクセス制御を発表

2022年6月29日
0 分で読めますSnykの新しいロールベースのアクセス管理機能をご紹介します。管理者は、組織内のSnykへのアクセスをより柔軟に管理できるようになります。
開発チームやセキュリティチームの拡大に伴い、Snykを利用する各メンバーに、業務に必要な権限だけを付与することが重要になります。誰もがスムーズに業務を遂行できるようにしながら、セキュリティやコンプライアンス上の問題を防ぐ必要があります。たとえば、開発者は自身のコードの脆弱性を見つけて修正する必要がありますが、Snykの請求情報を変更する権限は必要ありません。
Snykではこれまで、Snykプラットフォーム上で各ユーザーが実行できる操作を定める、標準搭載のユーザーロールを提供してきました。Group Admin、Group Member、Org Admin、Org Collaboratorの4種類です。これらのロールはあらかじめ定義されており、変更できません。組織の構造はそれぞれ異なるため、このモデルでは柔軟性に欠ける場合があります。特定のロールの権限が強すぎると感じるお客様もいれば、同じロールの権限を拡大したいお客様もいるでしょう。
新機能の内容をご紹介します。
多くのお客様からのご要望を受け、最小権限の原則に基づき、Snykはより柔軟にカスタマイズできるロールベースアクセス制御(RBAC)モデルへと移行します。SnykのGroup Adminは、独自のカスタムロールを作成し、特定の権限を割り当てることで、Snykプラットフォーム全体でユーザーに必要な権限だけを付与できるようになりました。これにより、組織内の体制やアクセス方針に沿って、適切な人が、適切なタイミングで、適切なリソースにアクセスできるようになります。
現在利用できる主な機能:
使いやすい - Group Adminはセルフサービスで、SnykのUIから数回クリックするだけで独自のカスタムロールを作成できます。
柔軟 - 組織レベルであらかじめ定義された包括的な権限リストを使って、カスタムロールの権限を制限できます。
サービスアカウントに対応 - Group Adminは、組織メンバーだけでなく、組織のサービスアカウントにもカスタムロールを割り当てられます。
カスタマイズしたSSOに対応 - 新しいカスタムロールは、追加設定なしでカスタマイズ済みのSSO環境と併用できます。
重要!今回のバージョンでは、組織のロールをカスタマイズし、そのロールを組織のメンバーとサービスアカウントに割り当てることができます。次のフェーズでは、ポリシー、グループメンバー管理、レポートなど、グループレベルのアクセスに対応する予定です。
ニーズに合わせたカスタムロールを作成
Snykで新しいロールを作成するのは簡単です。
Group Adminは、Group Settingsに新しく追加されたMember Rolesページを開けます。
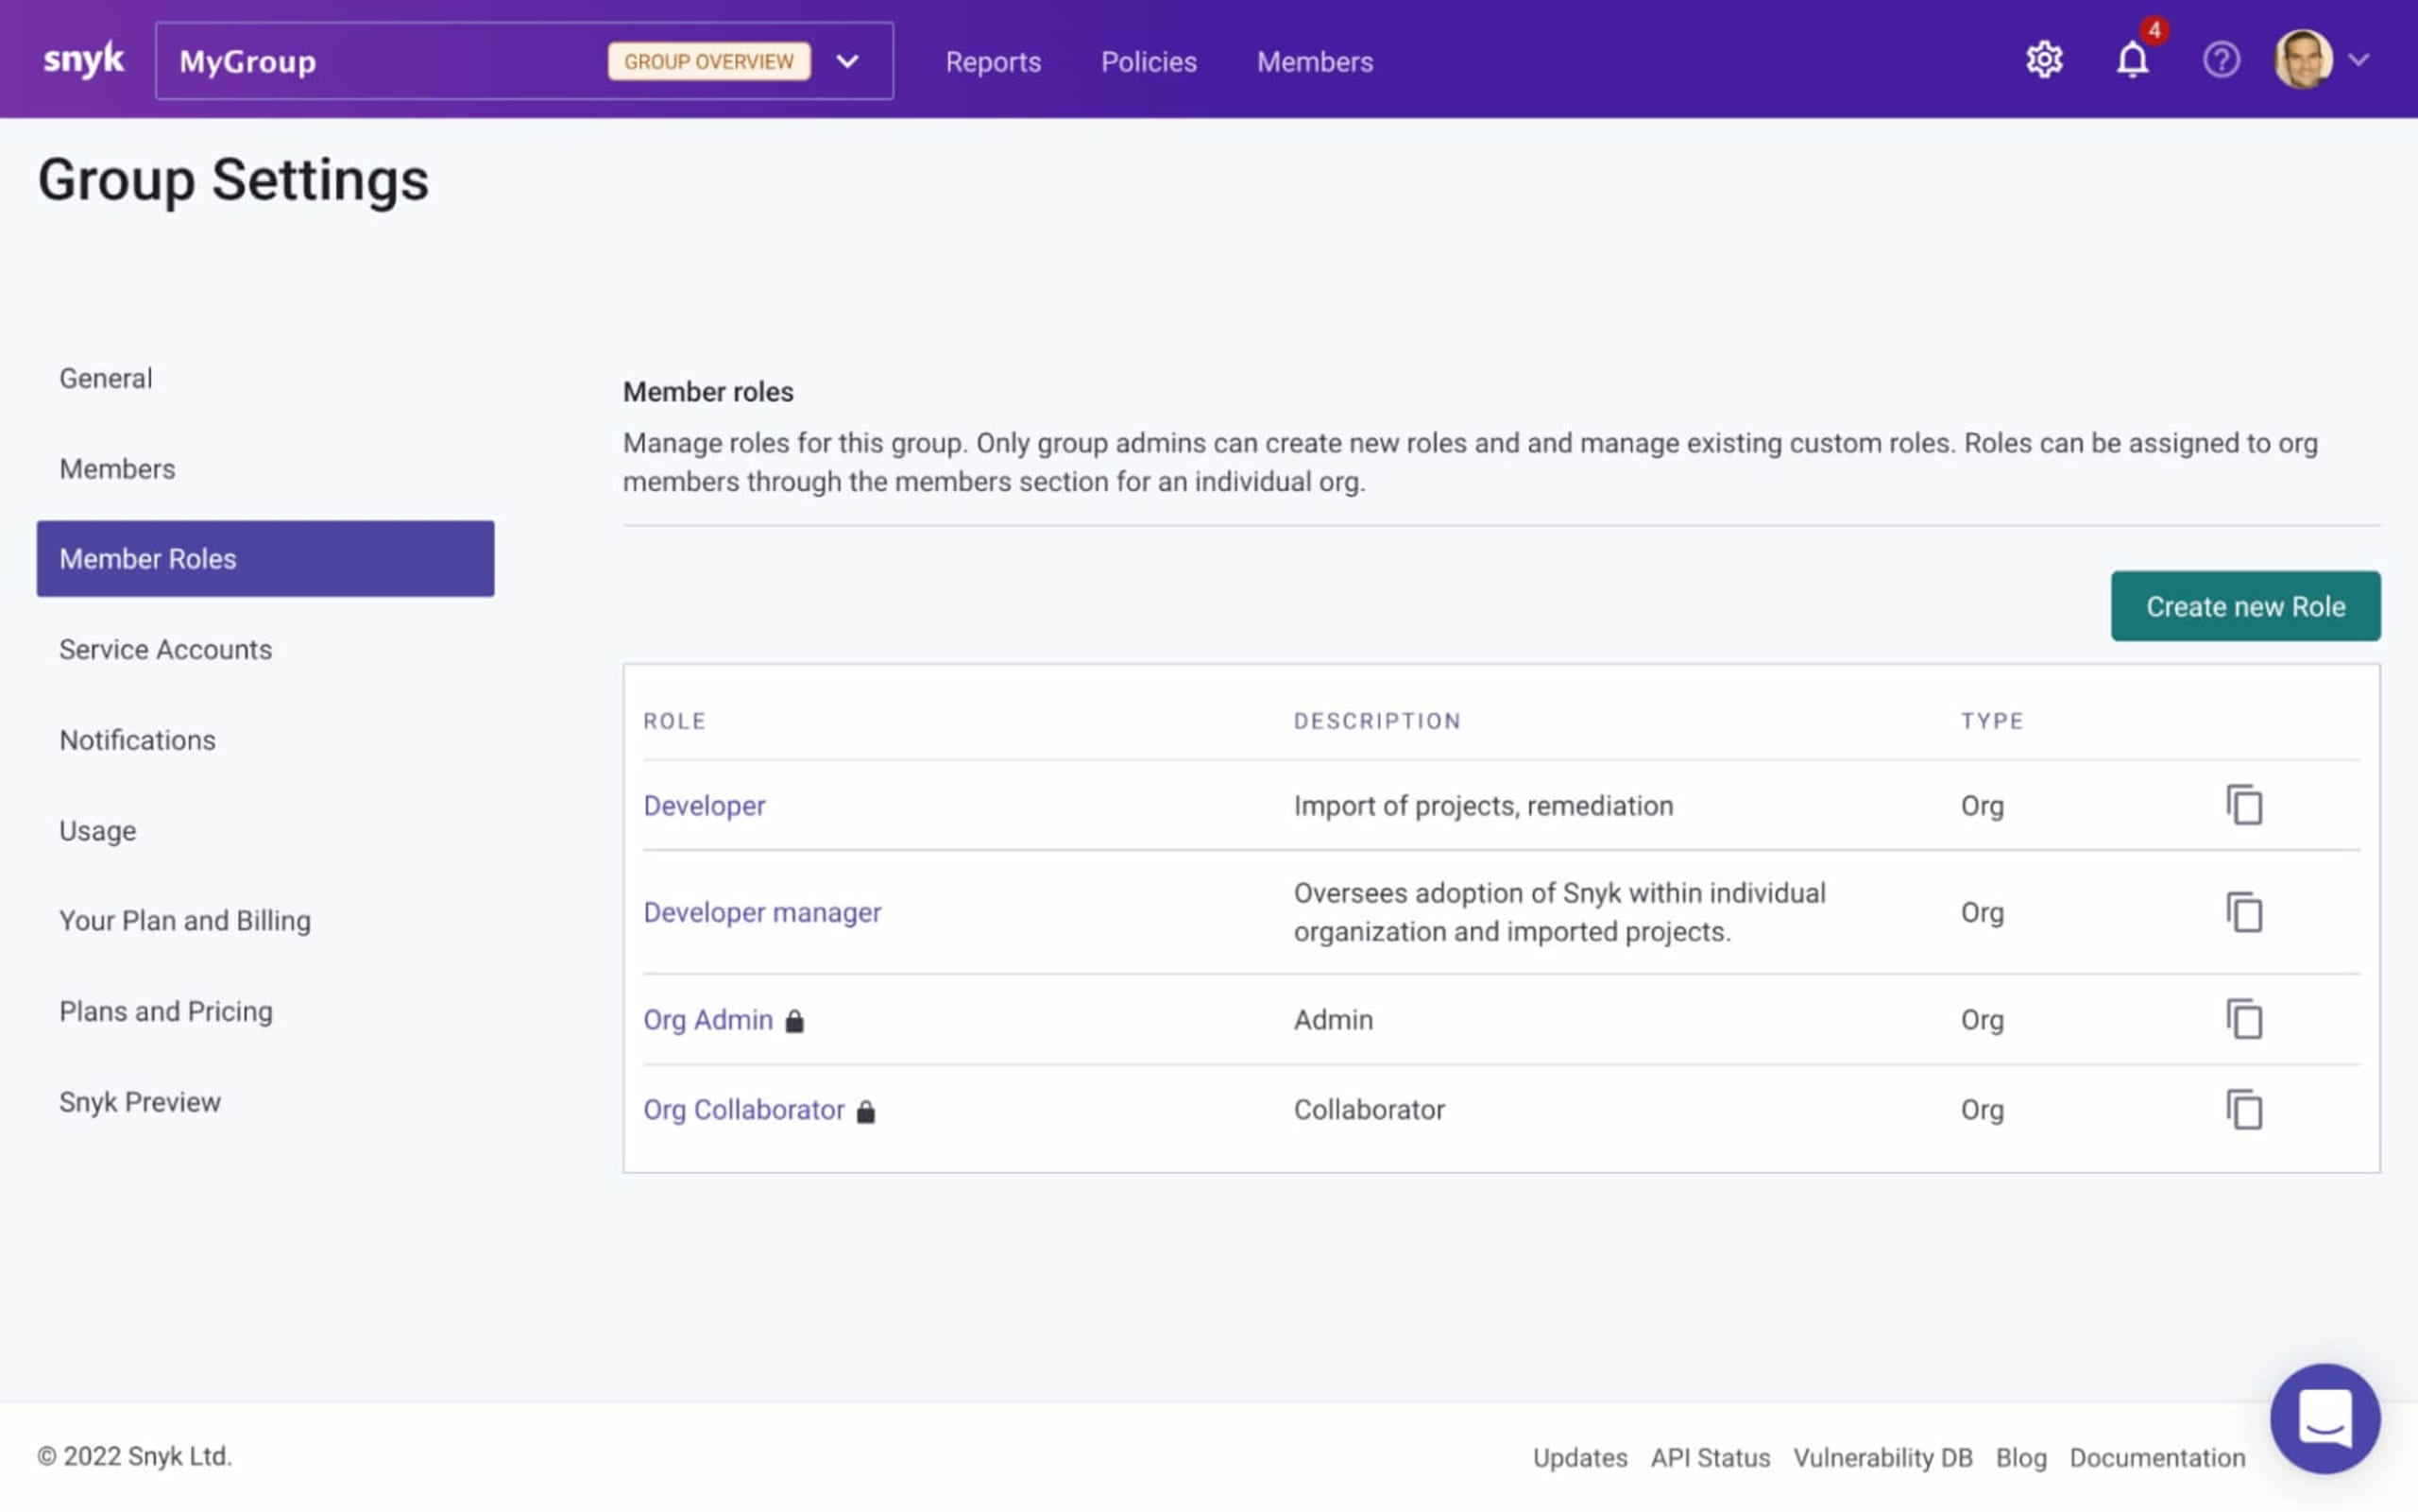
SnykのデフォルトロールであるOrg AdminとOrg Collaboratorが一覧表示されます。いずれかをクリックすると、そのロールに割り当てられている権限の一覧が表示されます。これらの権限は変更できません。
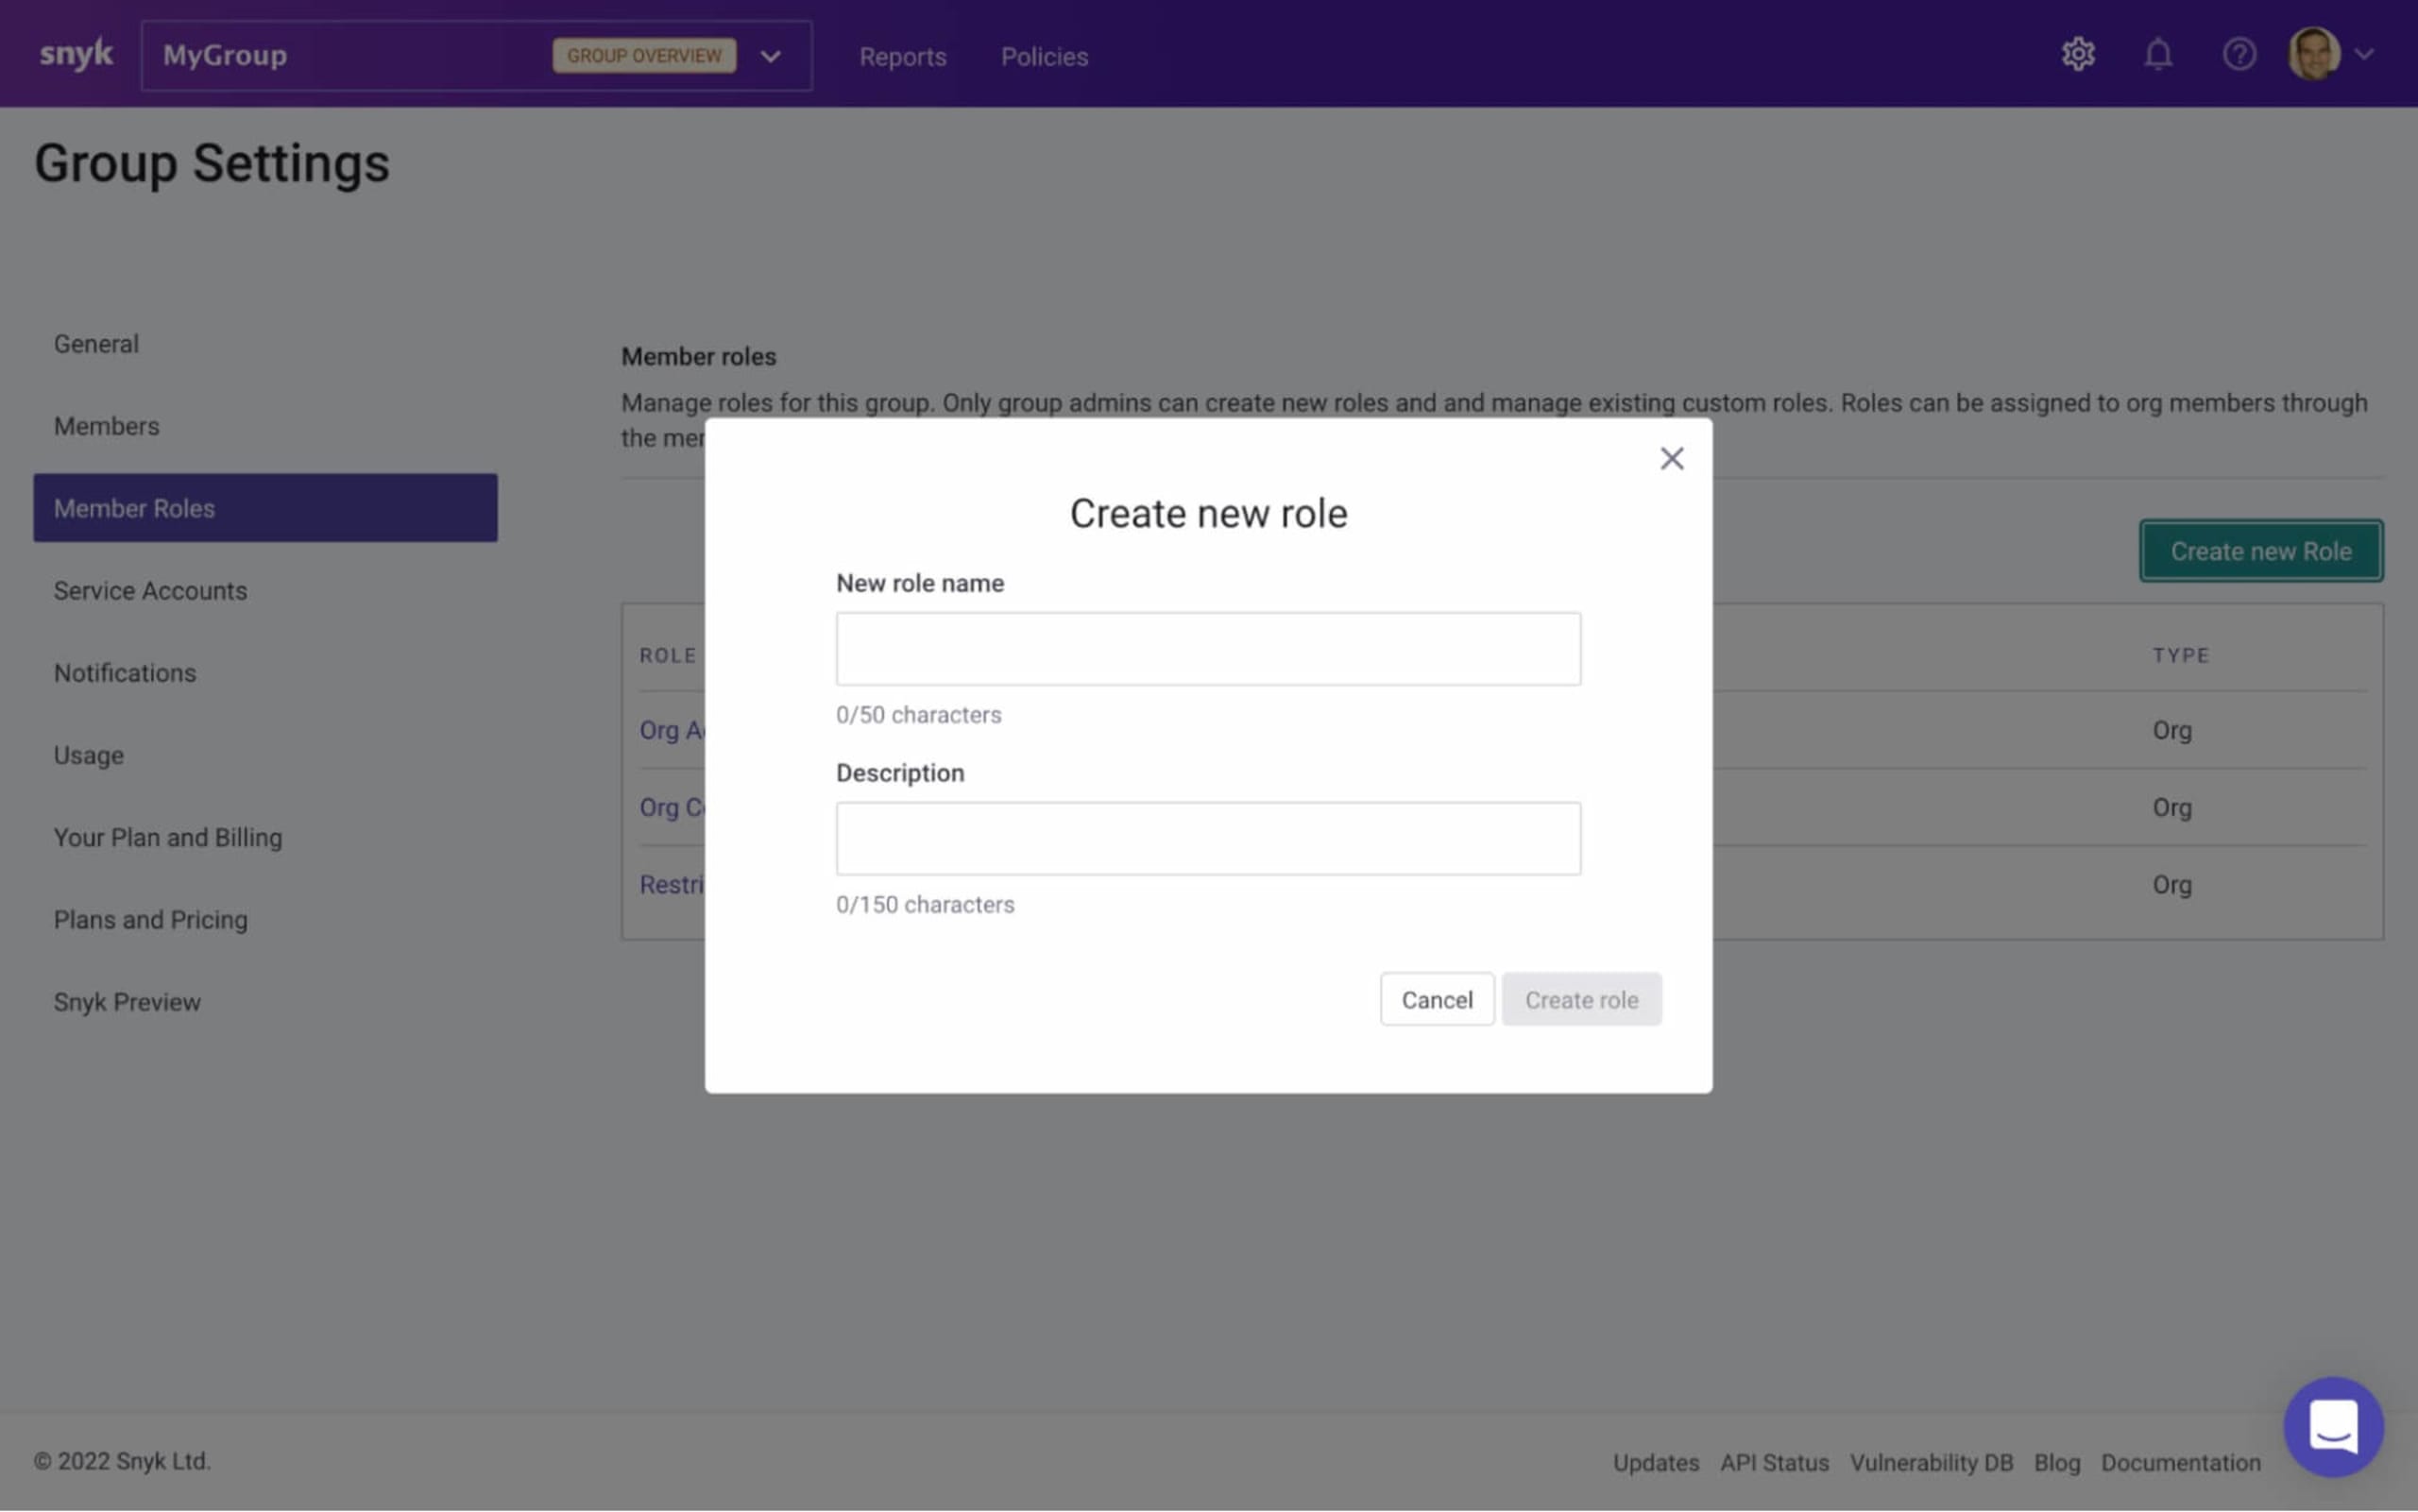
独自のロールを作成するには、Create new roleボタンをクリックし、表示されたウィンドウでロール名と説明を入力します(ロール名は一意である必要があります)。
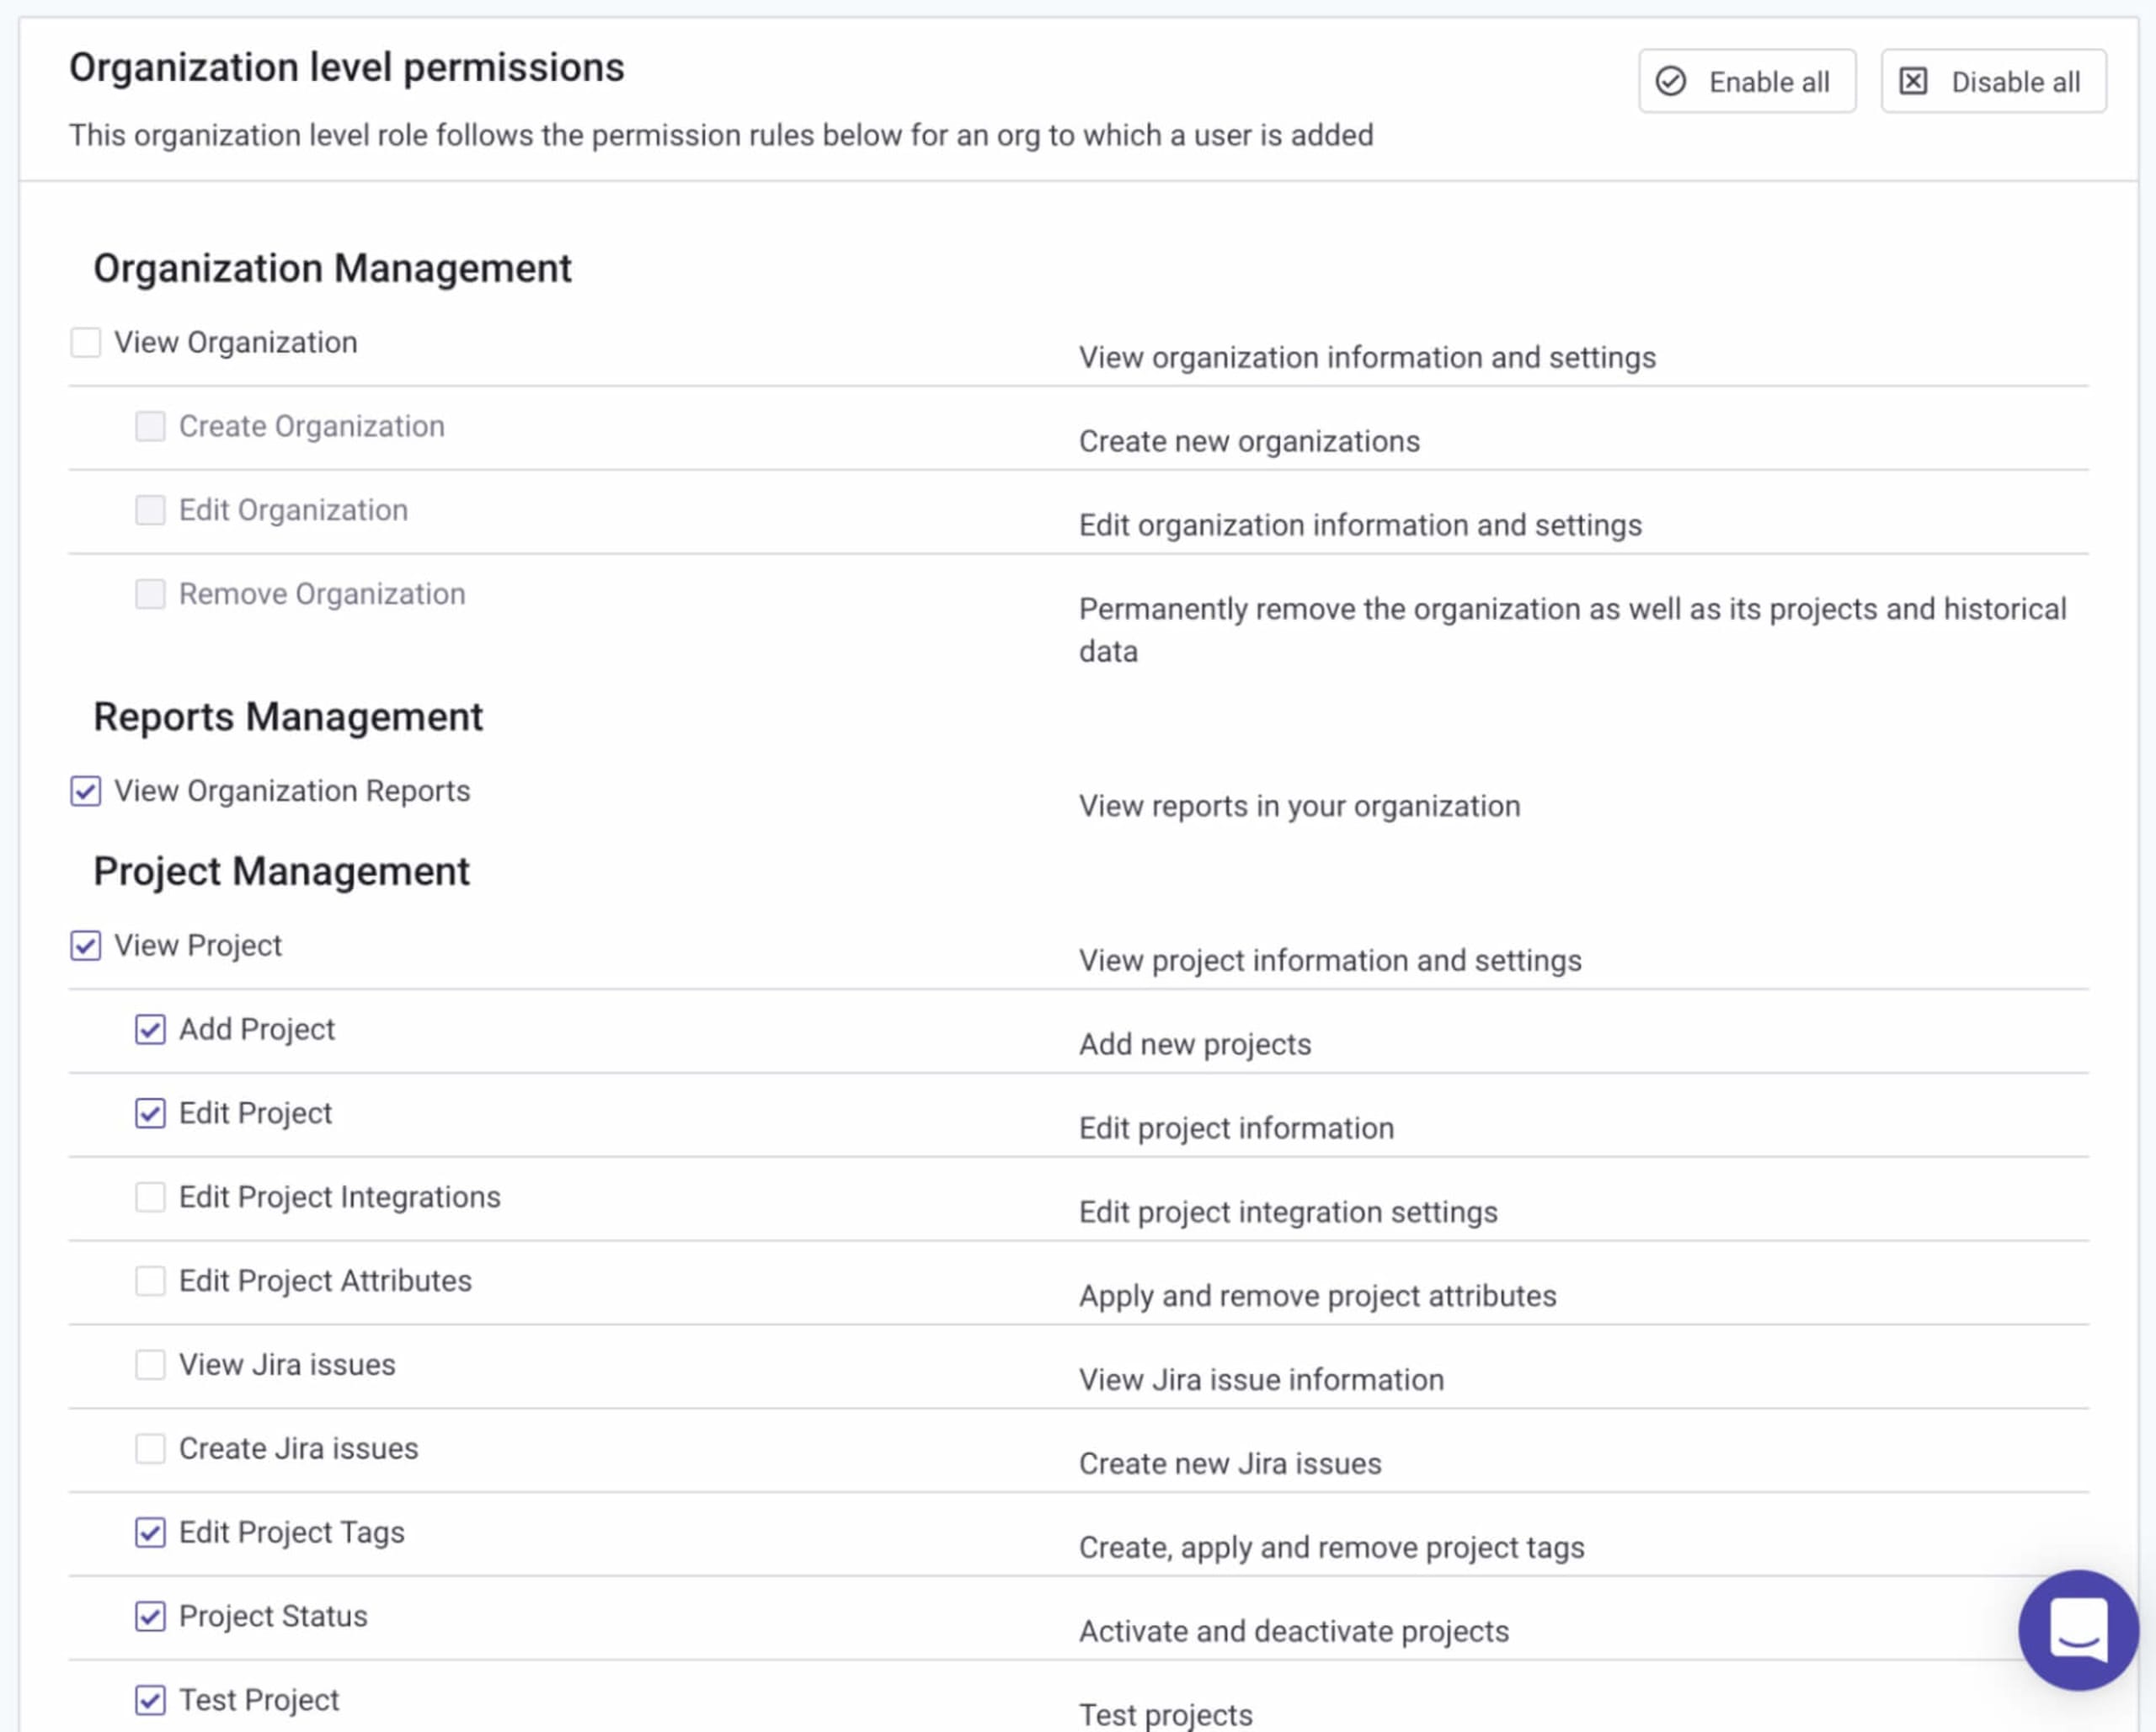
次に、そのロールに割り当てる権限を選択します。
権限はカテゴリごとにまとめられています。たとえば、Organization Managementカテゴリには、組織の作成、編集、削除に関する権限があります。また、Project Ignore Managementカテゴリには、Snykの無視機能へのアクセス権限があります。
最小権限の原則に基づき、デフォルトではすべてのカテゴリと、カテゴリ内の権限が選択されていません。新しいロールに特定の権限を設定するには、該当する権限を選択してください。
あとは、ページ下部のUpdate role permissionsをクリックするだけです。選択した権限が割り当てられた新しいロールが作成され、Member Rolesページに表示されます。
このロールはいつでも編集して、新しい権限を割り当てたり、すでに割り当てられている権限を取り消したりできます。
ユーザーへのカスタムロールの割り当て
ロールを作成したら、Snyk組織のメンバーにカスタムロールを割り当てる方法はいくつかあります。
SnykのUIでロールを割り当てる組織を選択し、Membersタブを開きます。
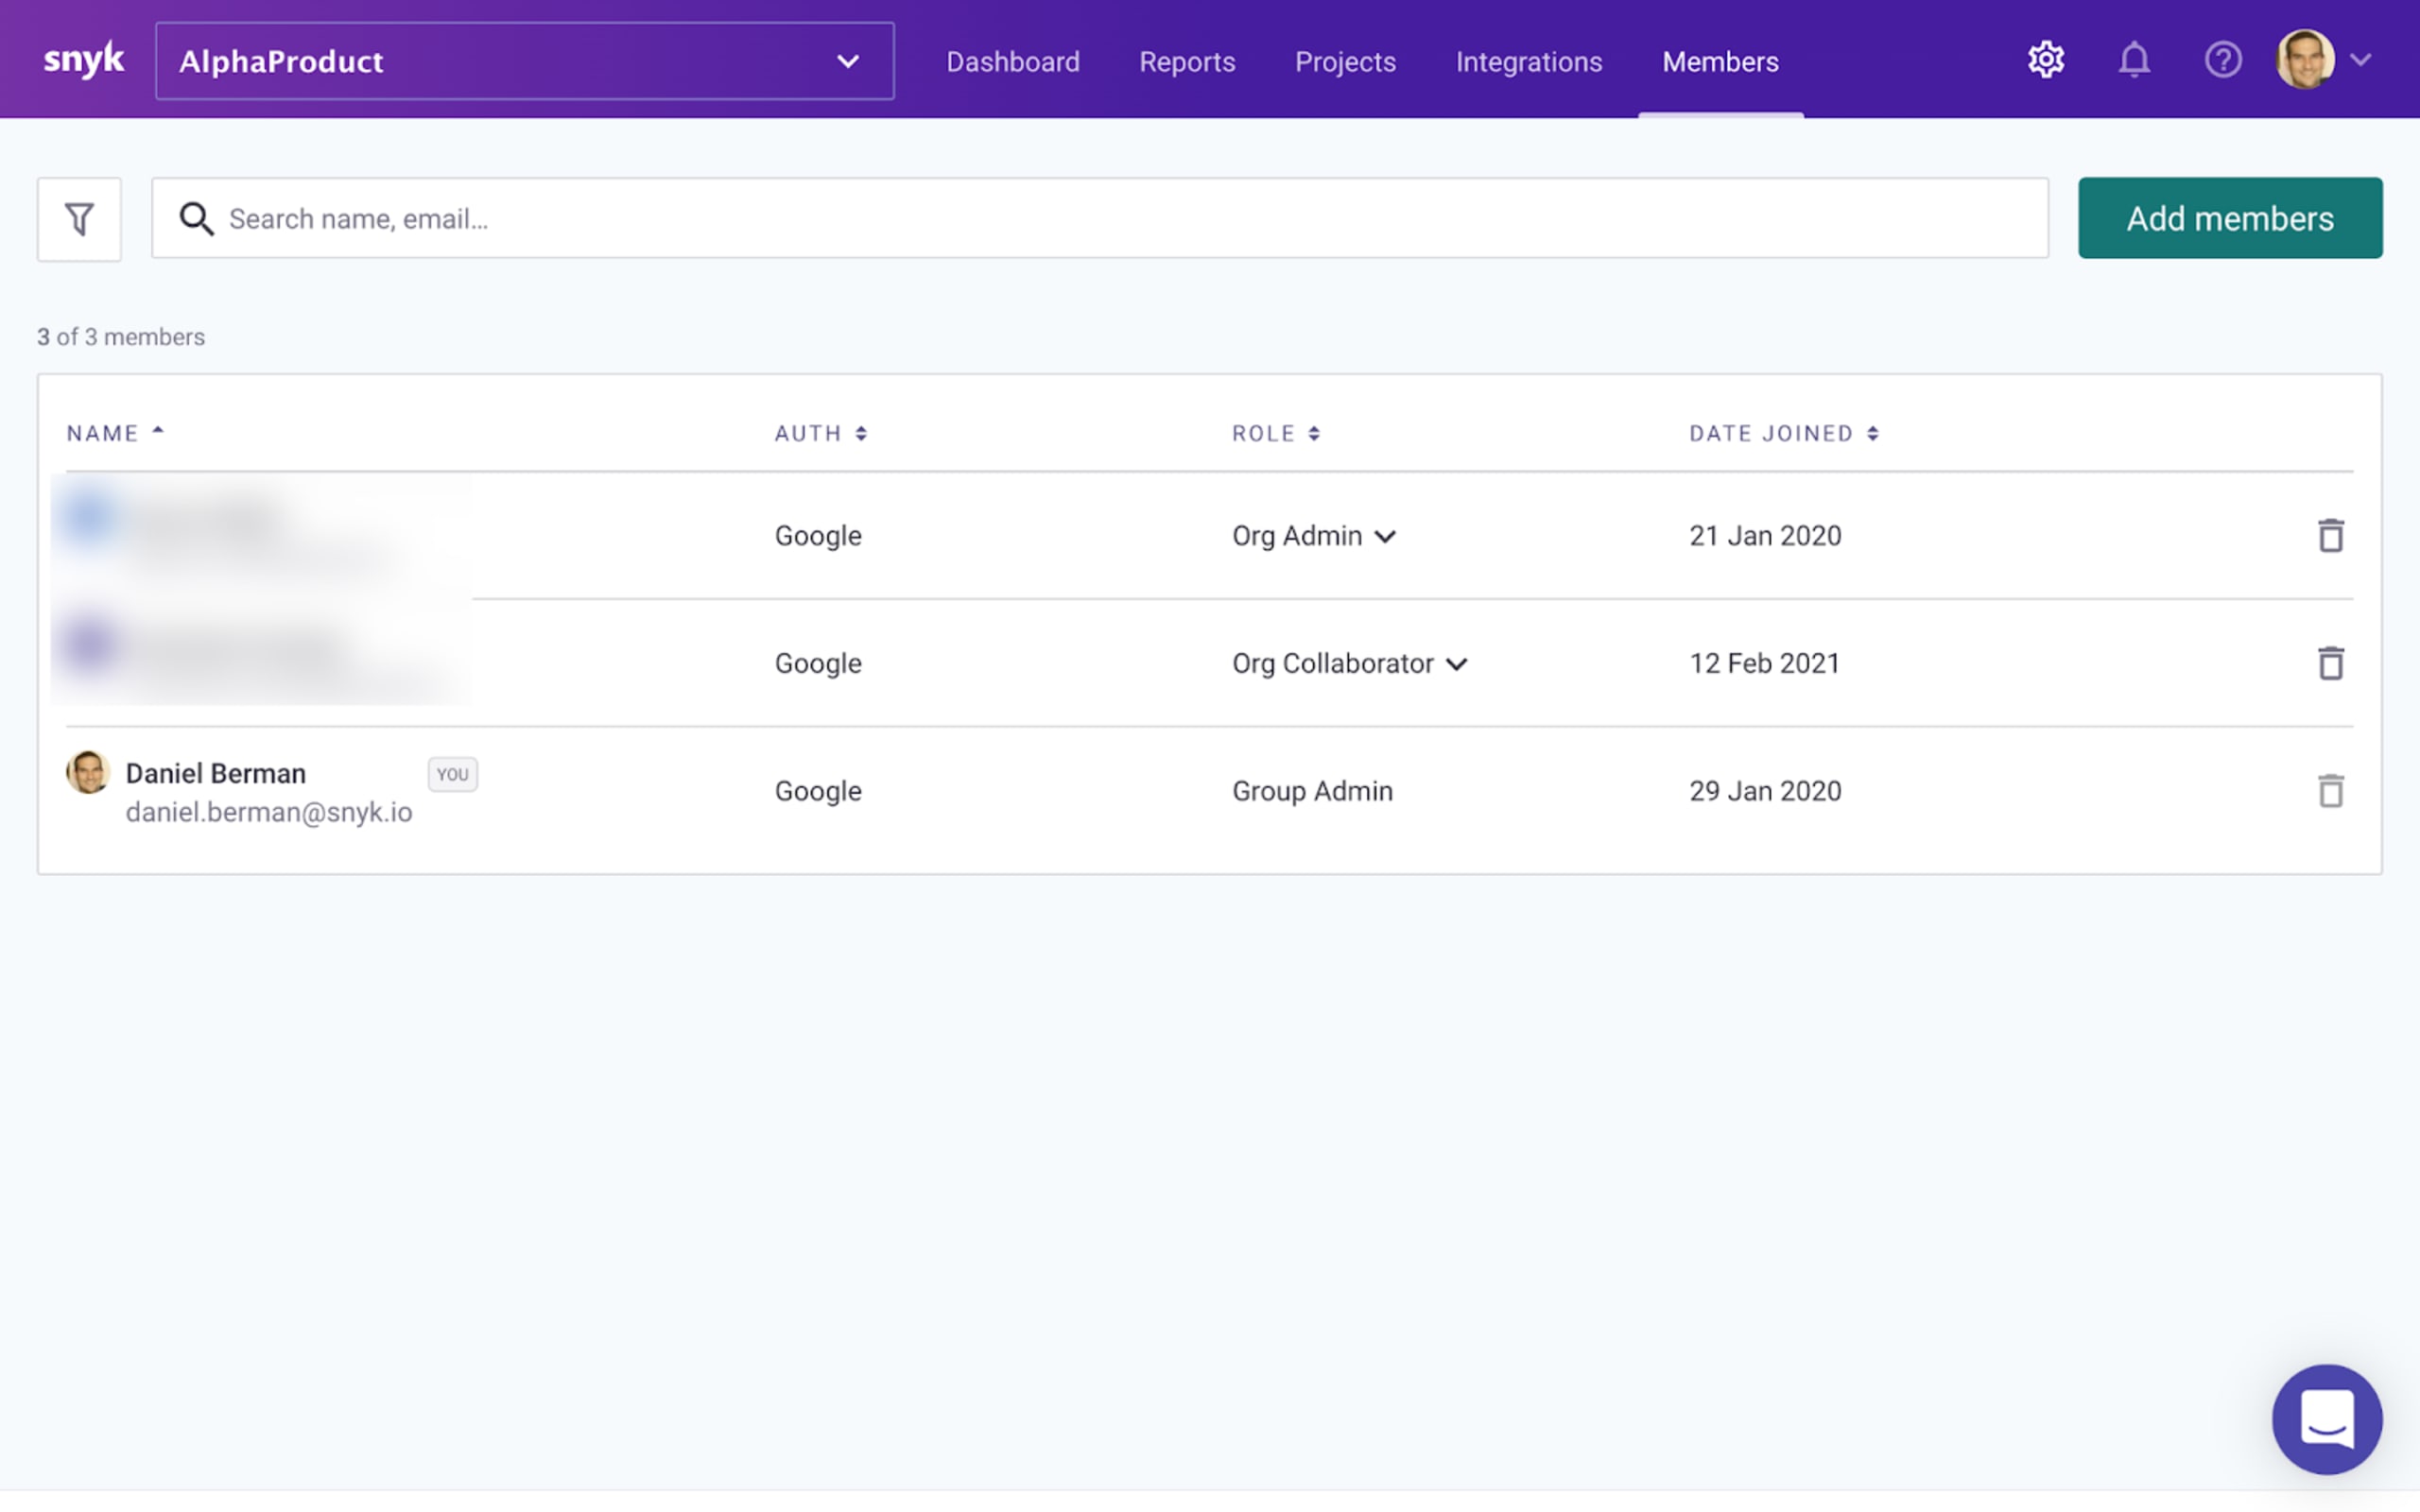
既存メンバーのロールを変更するには、Role列に表示されている現在のロールをクリックし、ドロップダウンメニューからカスタムロールを選択します。
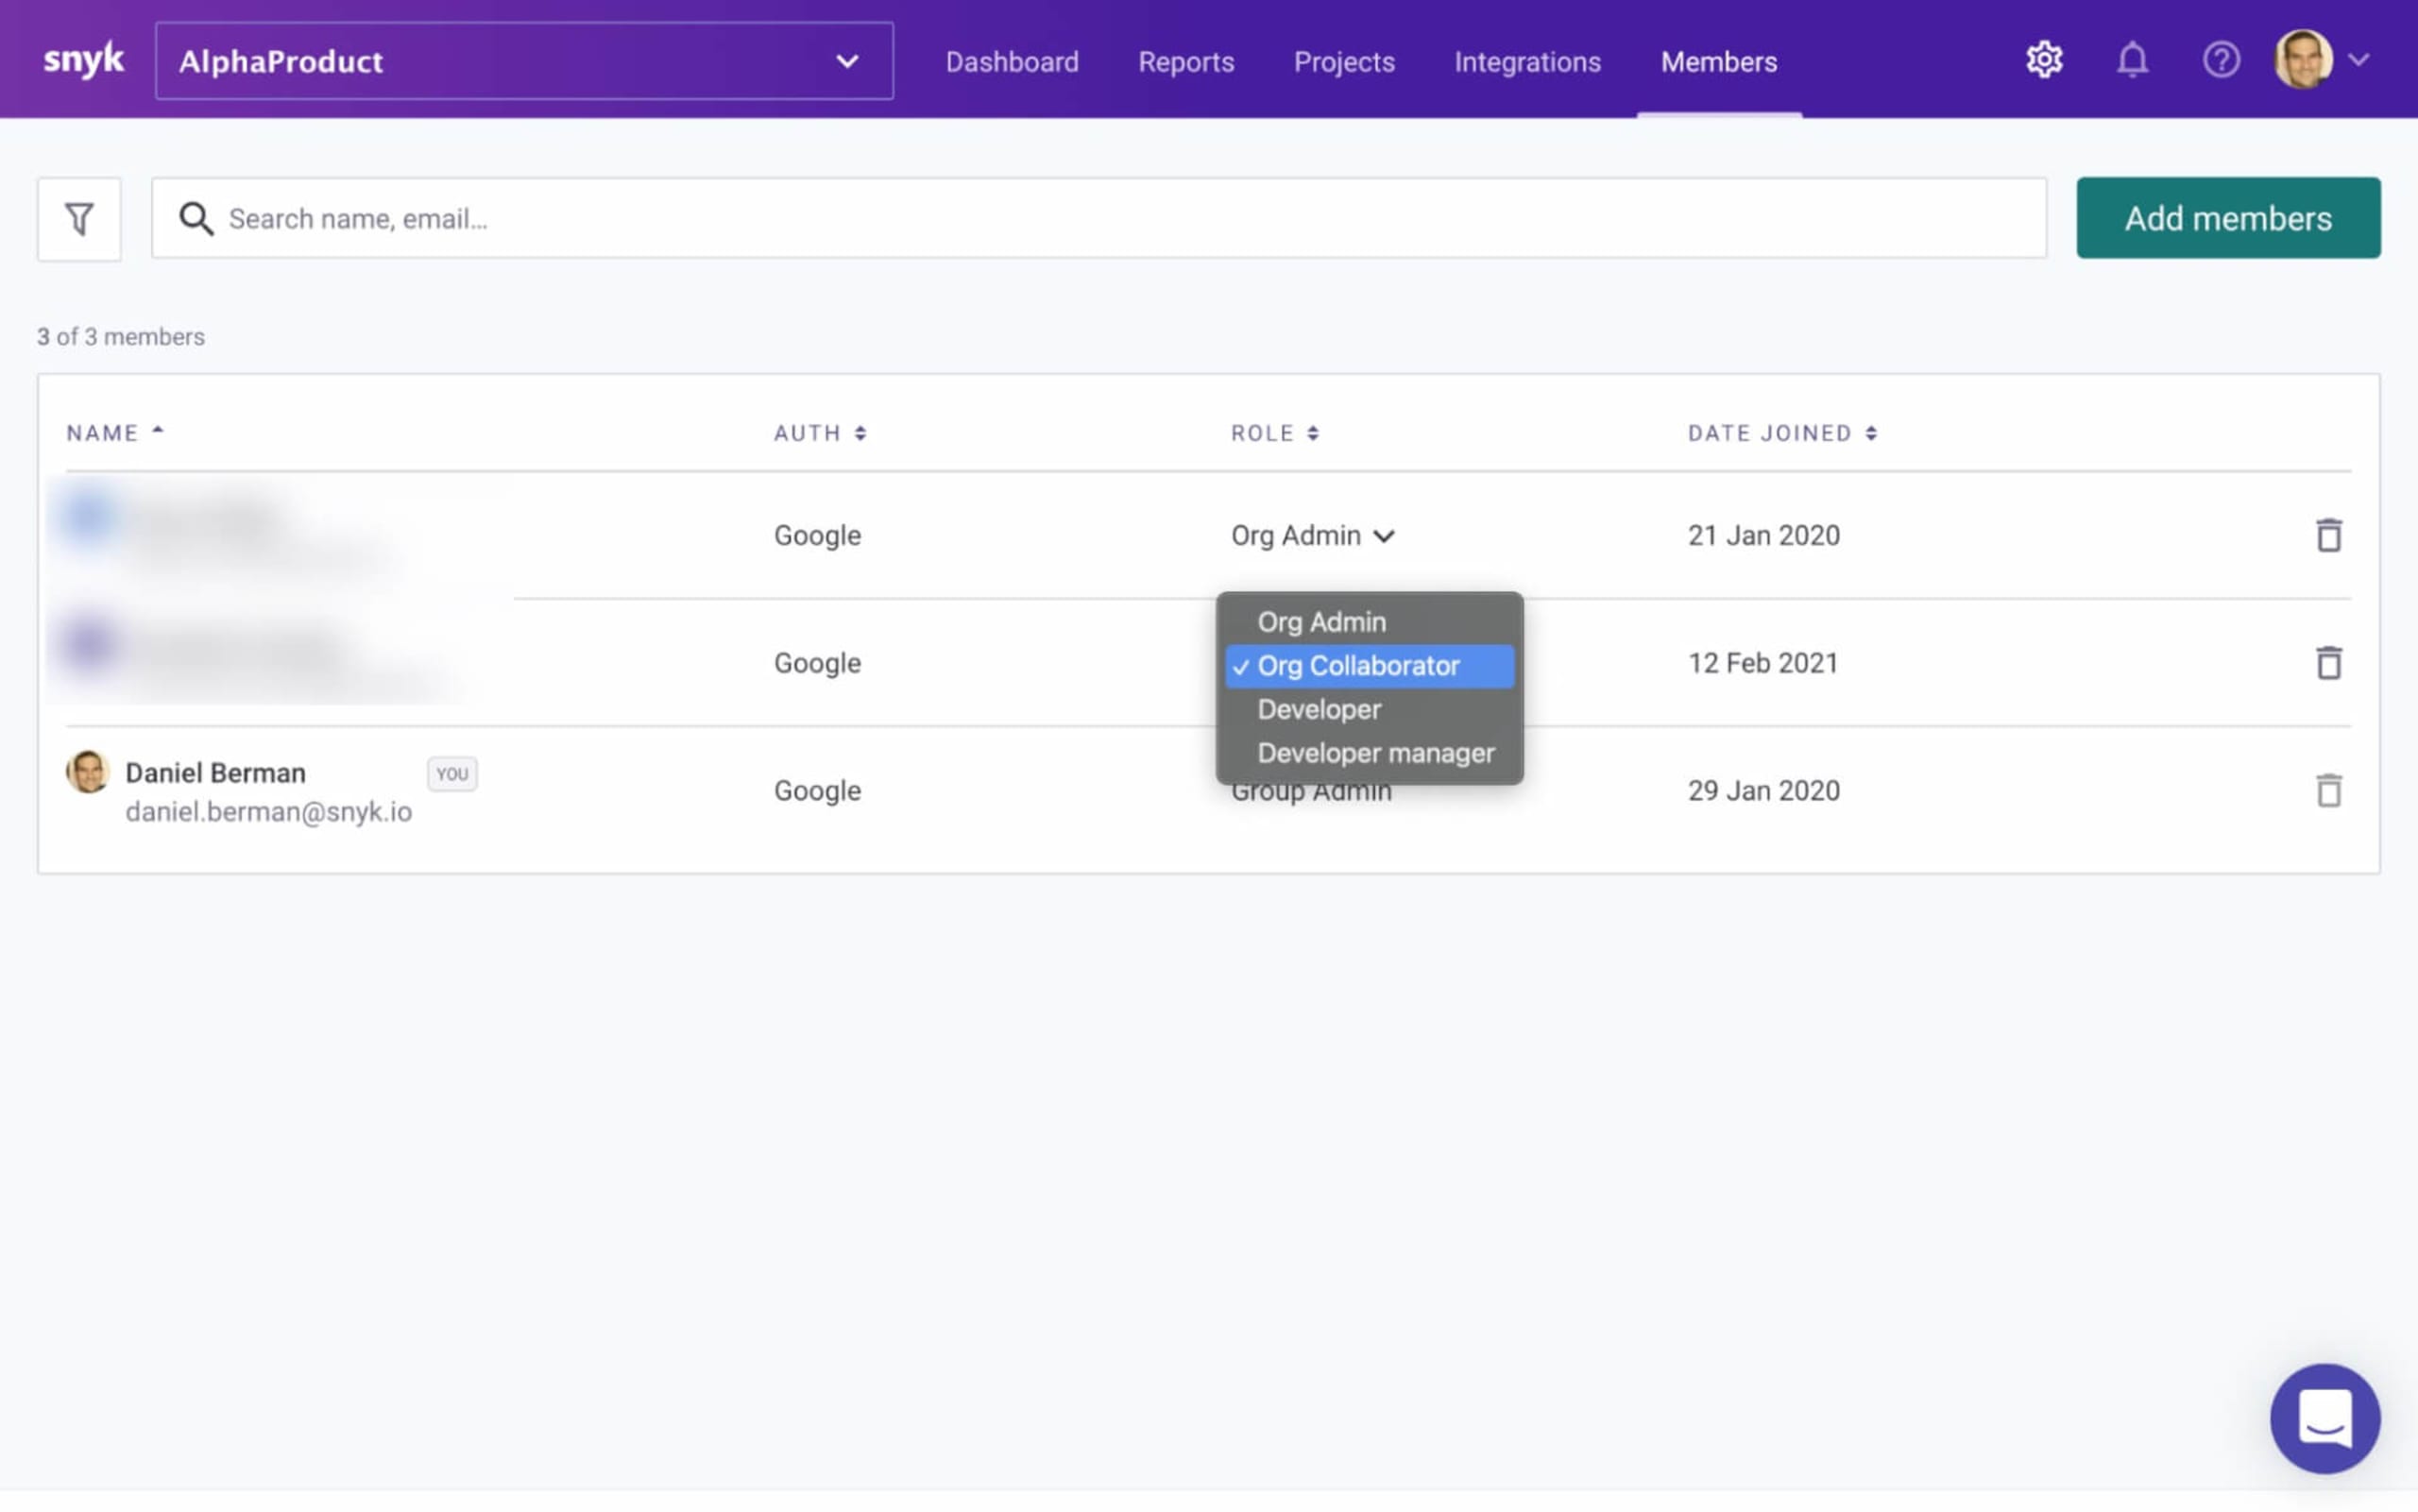
既存メンバーのロールは、Snyk APIから変更することもできます。
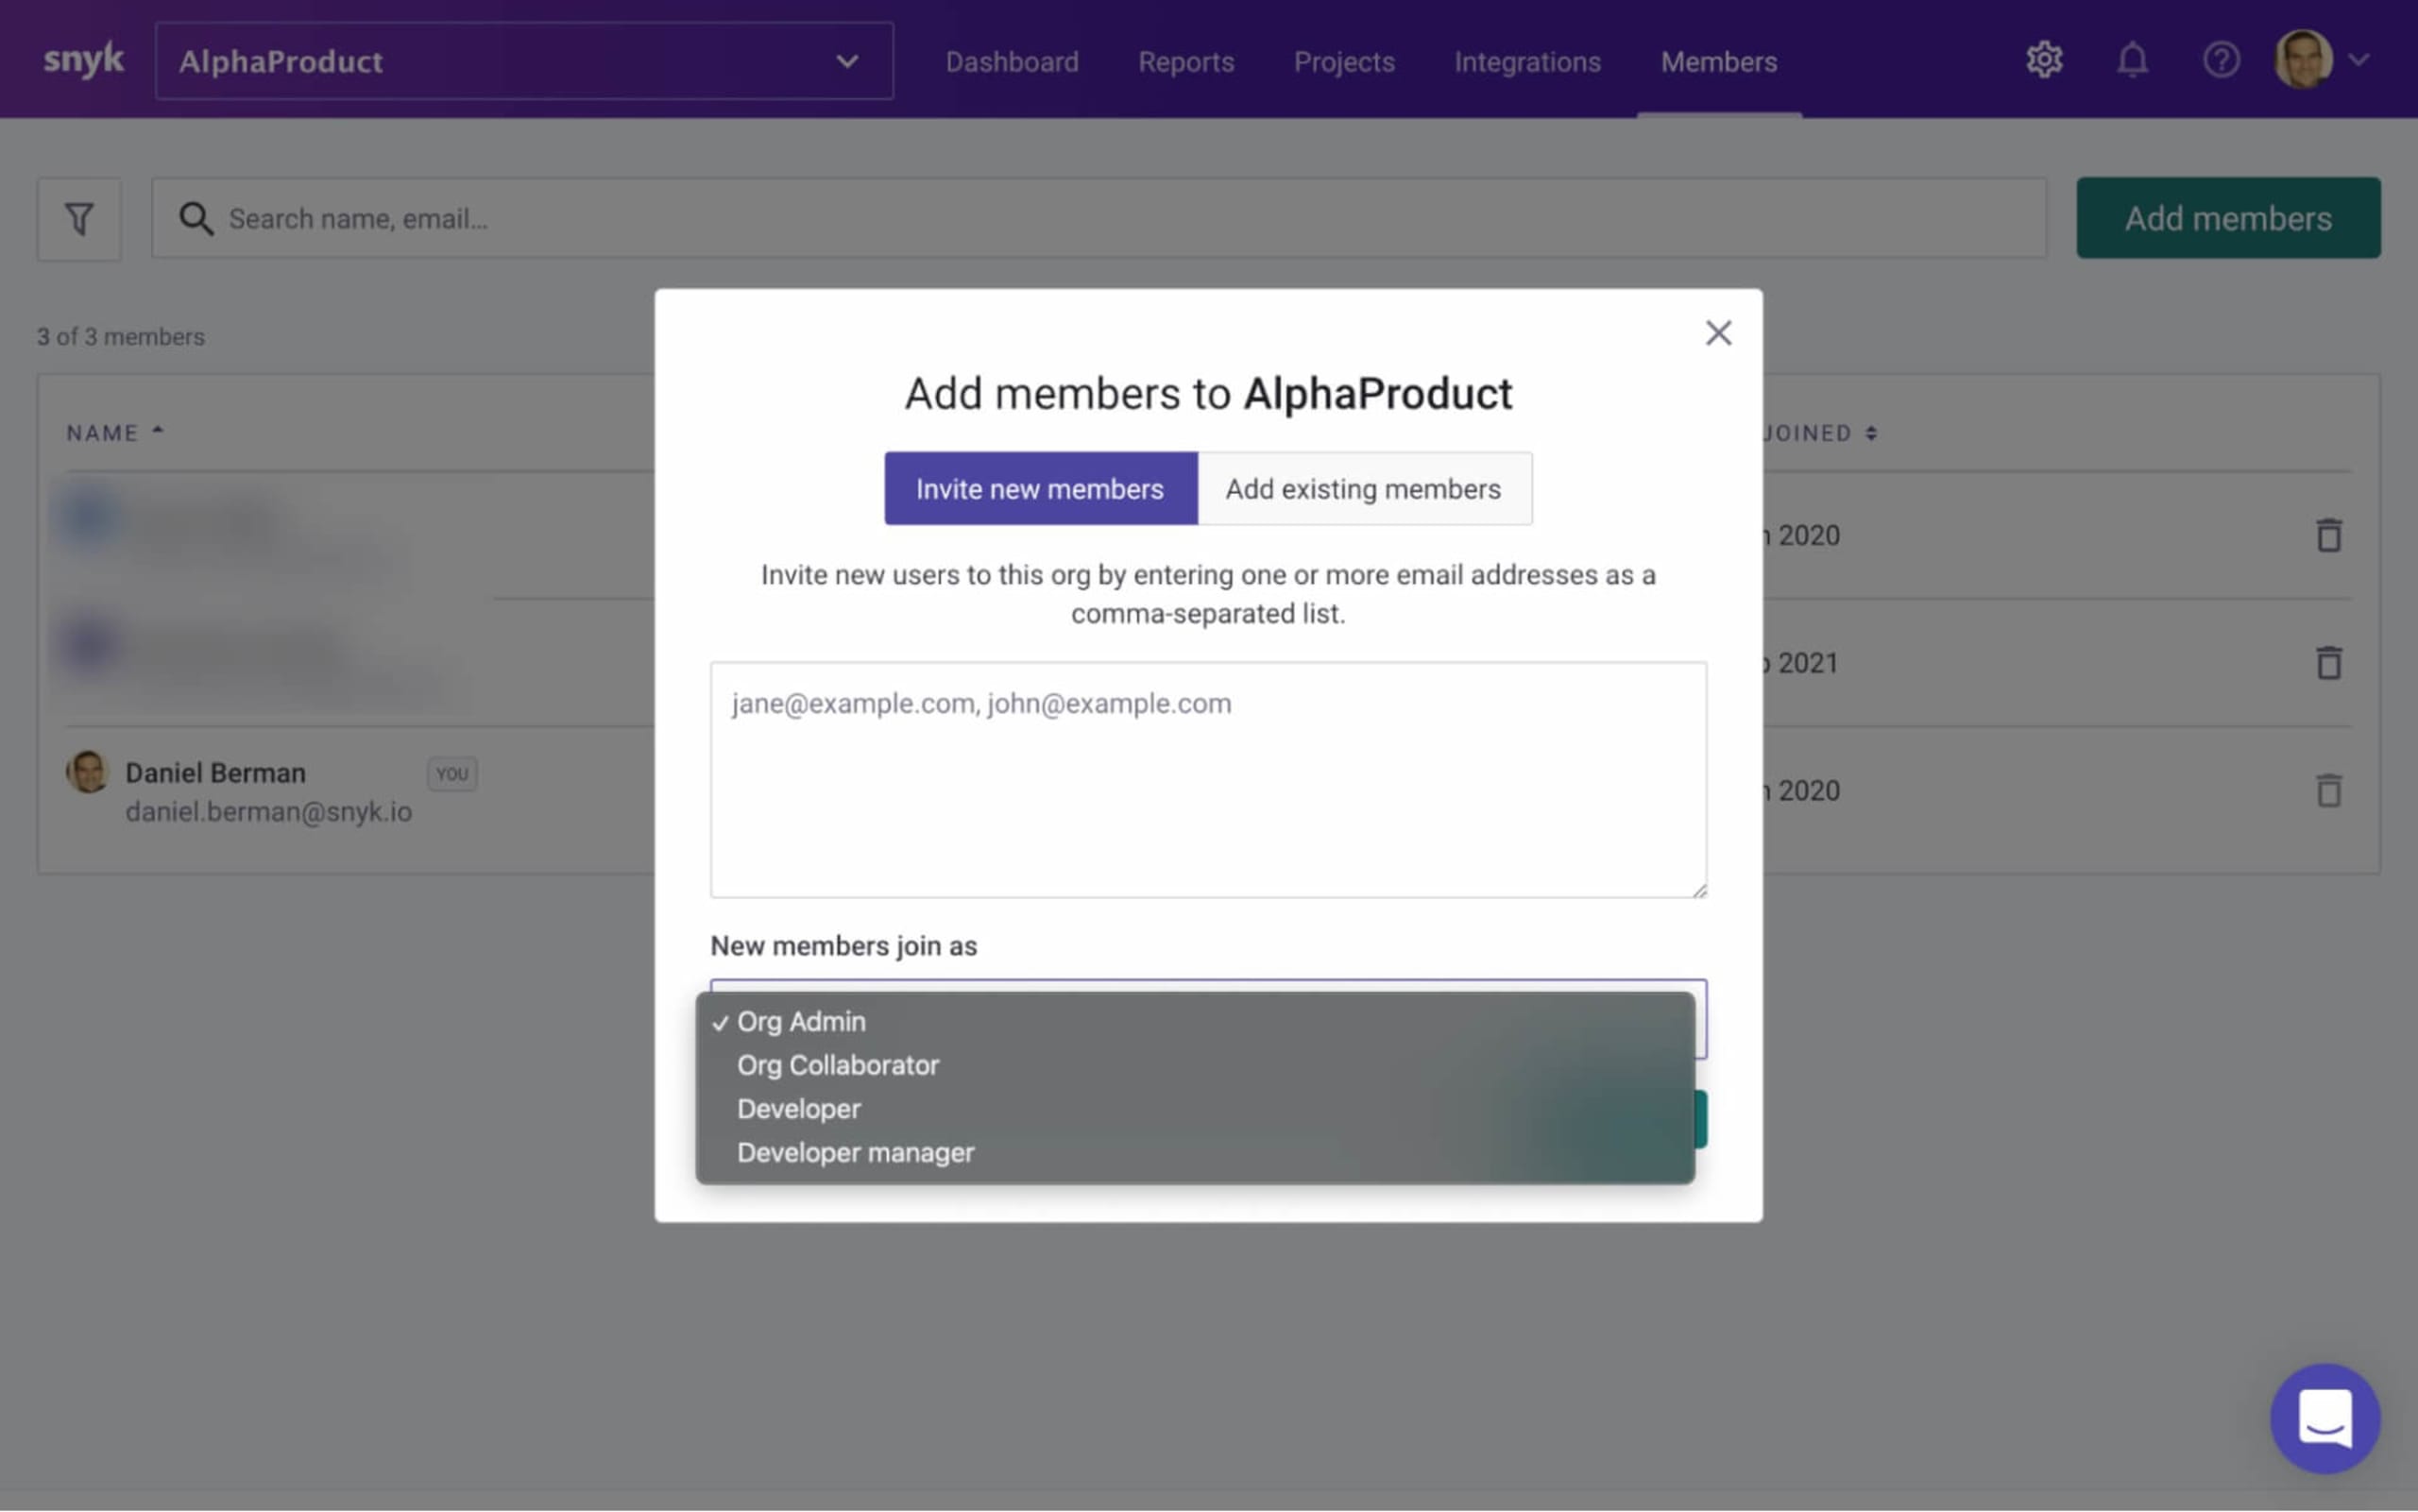
新しいメンバーの場合はどうでしょうか?組織への追加時に、新しいカスタムロールを簡単に割り当てられます。
Add membersをクリックし、New members join asドロップダウンメニューからカスタムロールを割り当てます。
カスタマイズしたユーザーロールの例
組織ごとに体制は異なり、チームやユーザーの種類、責任範囲もさまざまです。だからこそ、カスタムロールを作成できるこの新機能は大きな力を発揮します。Group Adminは、組織固有の構成に合わせてユーザーロールをカスタマイズできます。以下にいくつか例を示しますが、あくまでも参考例です。ロールの定義や権限の割り当ては、すべてお客様次第です。
開発者ロール
開発者が問題を見つけ、優先順位を付けて修正できるようにするには、プロジェクトとSnykのテストで検出された問題への十分なアクセス権が必要です。ただし、組織によっては開発者による問題の無視を認めない場合もあります。一方で、Snykの請求情報を閲覧する必要はありません。開発者ロールを作成して必要な権限を設定すれば、開発者が業務を遂行するために必要な範囲でSnykプラットフォームにアクセスできるようになります。
開発マネージャーロール
開発者チームのマネージャーには、より広範な権限が必要になるでしょう。必要な権限は企業ごとに異なり、アプリケーションセキュリティプログラムの成熟度や体制にも左右されますが、よりきめ細かなプロジェクト管理権限が必要になると考えられます。たとえば、プロジェクトの編集やJira課題の作成は、個々の開発者には必ずしも必要ありませんが、開発マネージャーの役割には含まれるでしょう。
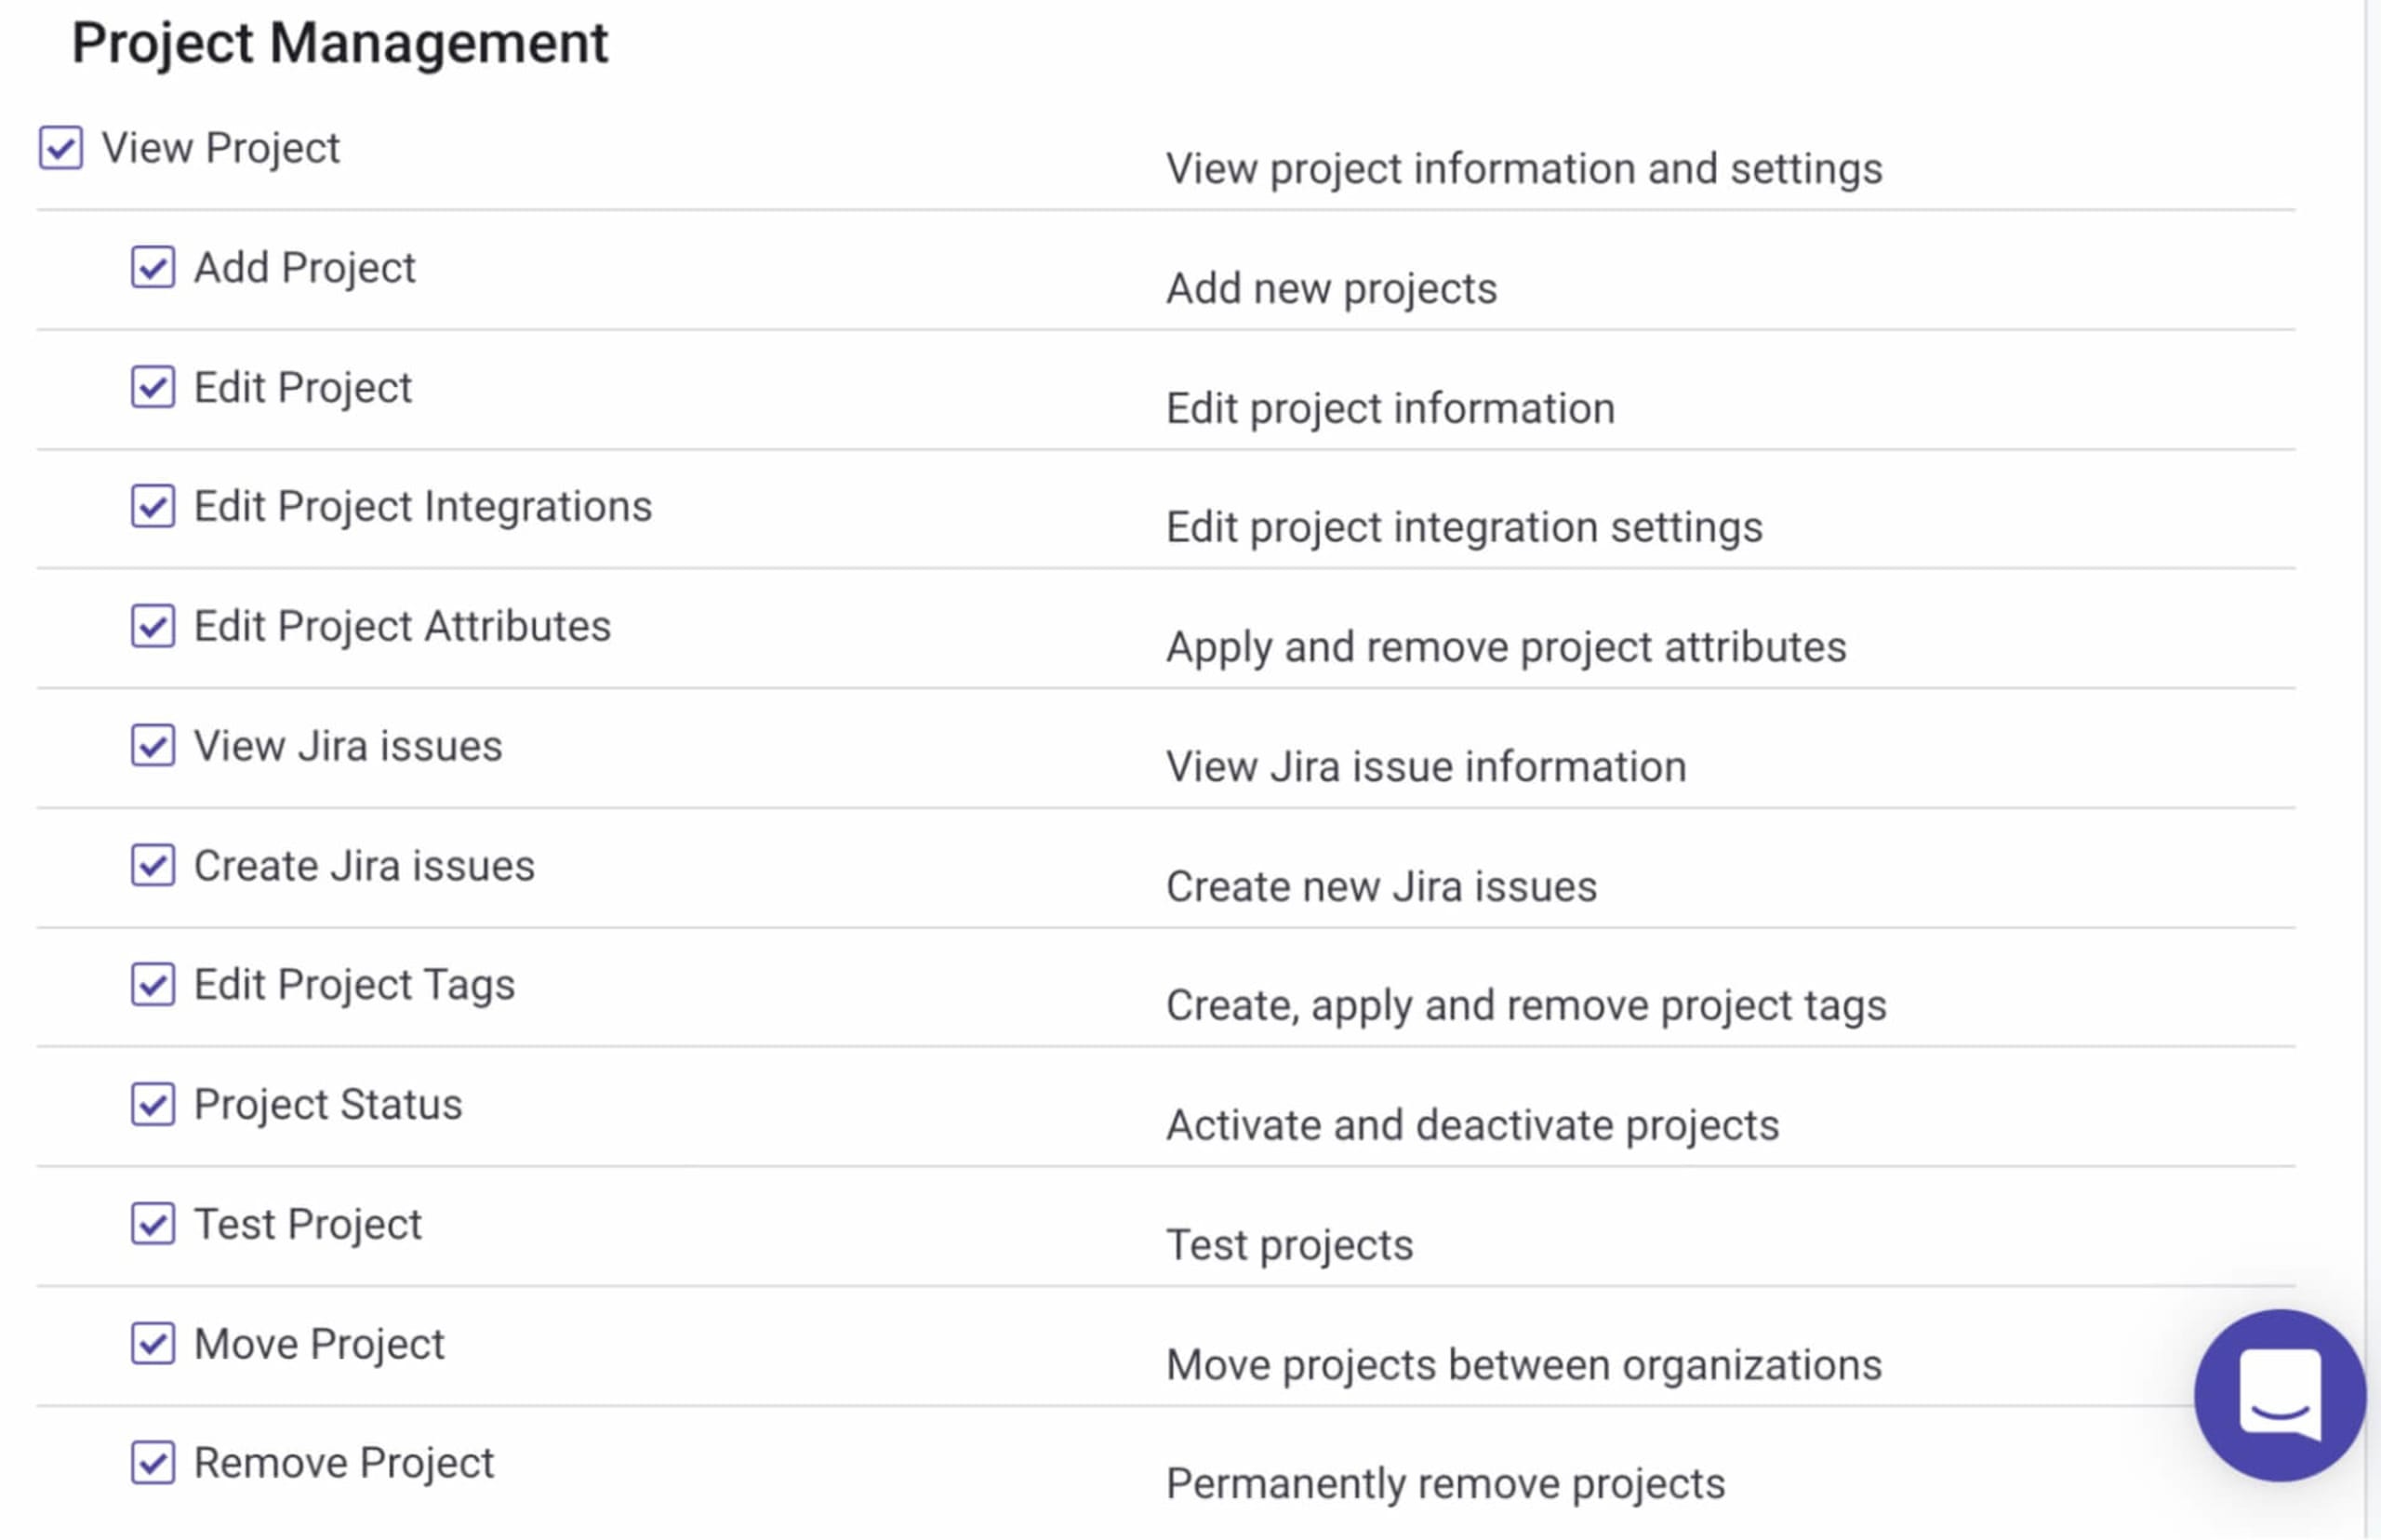
アプリケーションセキュリティロール
アプリケーションセキュリティチームがSnykの導入を統括する組織では、組織、プロジェクト、ユーザーの管理に関する権限が必要になる場合があります。また、開発チームによるSnykの利用状況を把握し、アプリケーションセキュリティプログラム全体の進捗を追跡する必要もあります。レポートに関する権限や、Snykが検出した問題を無視対象にする権限も、このロールに割り当てられるでしょう。
大規模なガバナンスを支援
Snykは創業当初から、開発者がアプリケーションのセキュリティ確保により主体的に取り組めるよう支援すると同時に、セキュリティチームがそのプロセスを導けるようにすることを目指してきました。
ポリシーやレポート、そして今回のユーザーロールのカスタマイズ機能を組み合わせることで、セキュリティチームは必要な制御と可視性を確保できます。開発者が組織の内部要件や許容範囲に沿ってSnykプラットフォームを活用し、アプリケーションの問題を効果的に見つけて修正できるようになります。
このバランスを取るのは簡単ではありません。Snykの開発者向けセキュリティプラットフォームは、まさにそのバランスを実現できるよう設計されています。
今後の改善に向けて、引き続き皆様からのフィードバックをお待ちしています。グループレベルの権限、複数グループへの対応、API対応などを予定しています。必要な機能があれば、いつものSnykの連絡窓口からぜひお知らせください。
Snykの新しいカスタマイズ可能なRBAC機能は、Enterpriseプランのお客様にご利用いただけます。ぜひお試しください。


