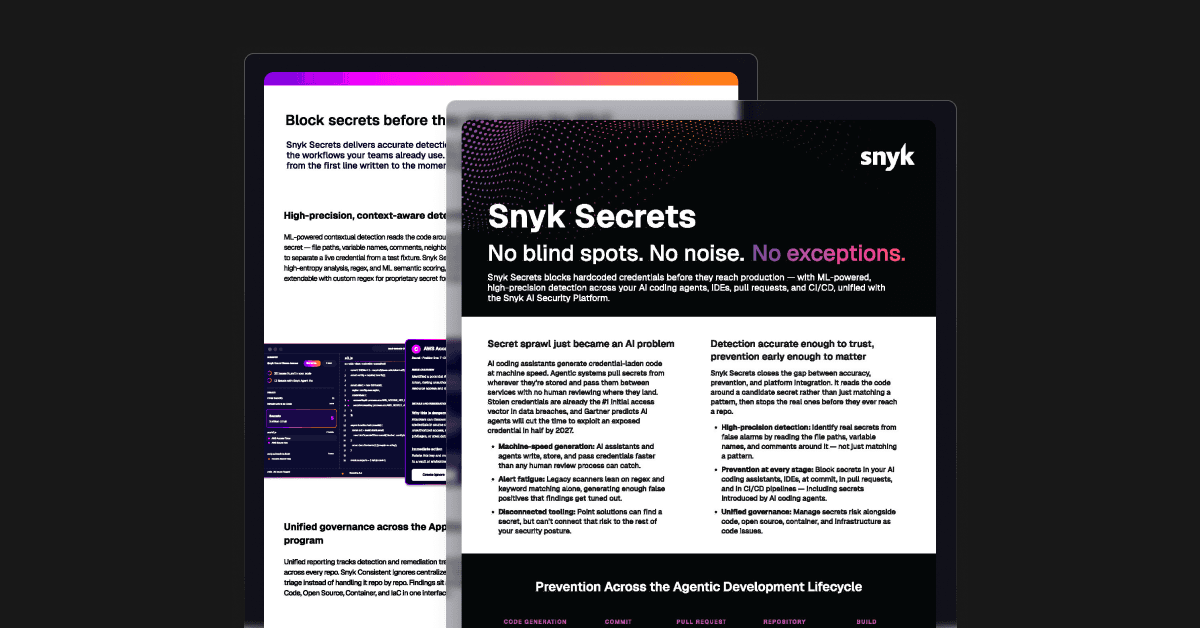
SNYK SECRETS
高精度な機械学習ベースの検出により、ハードコードされた認証情報が本番環境に到達する前に、IDE、プルリクエスト、CI/CD全体でブロック。Snyk AI Security Platformと統合されています。
AIコーディングアシスタントは、認証情報を含むコードを機械的な速度で生成します。また、自律型エージェントは、ほとんど人の確認を受けることなく、実行時にシークレットを作成、受け渡し、利用するようになりました。露出した認証情報をバックログに置いたまま安全を保てる時代は終わりつつあります。攻撃者はAIを使って認証情報を連鎖させ、システムを完全に侵害するケースを増やしています。
Snyk Secretsは、開発者が信頼できる高精度な検出機能を開発ライフサイクル全体に組み込み、最後に付け足すのではなく、こうしたギャップを解消します。
パターンに一致するかどうかだけでなく、周囲のコードを読み取ることで、本物のシークレットと誤検知を見分けます。
IDE、プルリクエスト、CI/CDでシークレットをブロックし、リポジトリに到達する前に対処します。AIコーディングエージェントによって持ち込まれたシークレットも対象です。
シークレットのリスクを、Snyk Code、Open Source、Container、IaCの検出結果とあわせて1つのダッシュボードで確認できます。
Snyk Secretsは、候補となるシークレットの周辺にあるコード(ファイルパス、変数名、コメント、近接するトークンなど)を読み取り、実際に使われている認証情報とテスト用データを見分けます。エントロピー分析、正規表現マッチング、機械学習によるスコアリングを組み合わせたマルチシグナルエンジンで誤検知を抑え、社内データベースのパスワードや独自トークンなど、独自形式に対応するカスタム正規表現も追加できます。コードベース全体のソースコード、設定ファイル、プロパティファイルを幅広くカバーします。
Snyk Secretsは、認証情報がリポジトリに入る前に検出します。コードに書き込まれた時点でリアルタイムにフラグを付け、コミット用にステージングされる前に阻止します。Gitのpre-commitフックがハードコードされた認証情報を含むコミットをソフトブロックし、PRチェックが保護ブランチへのマージを制御。さらに、GitHub、Bitbucket、Azure Reposを定期スキャンし、すり抜けたものも検出します。
シークレットのリスクは別個のサイロで管理するのではなく、Snykがすでに追跡しているほかのリスクと併せて管理できます。チームは、Snyk Code、Open Source、Container、IaCの結果と並べてシークレットの検出結果を単一のダッシュボードで確認し、すべてのリポジトリにわたる検出と修正の傾向を追跡して経営層向けに報告できます。また、Snyk Consistent Ignoresを使って誤検知のトリアージを一元化できます。
開発者やAIコーディングエージェントがシークレットを書き込んだ瞬間に検出。ステージング、コミット、プッシュされる前に阻止します。
コミット前のフックとPRチェックで、シークレットが保護されたブランチにマージされるのを未然に防ぎます。
GitHub、Bitbucket、Azure Reposを対象にスケジュールスキャンを実施し、見逃した問題を検出するセーフティネットとして機能します。
IDEやプルリクエストでリアルタイムに検出し、修正方法を案内することで、ハードコードされた認証情報が本番環境に持ち込まれるのを防ぎます。
すべてのコミットにセキュリティを組み込む
すべてのコミットにセキュリティを組み込む:Snyk Secretsの未来
Snyk Secrets:見落としもノイズも例外もゼロに
Snyk Secretsを詳しく見る
拡散を食い止める:Snyk Secretsが一般提供開始