Evo Agentic AppSec

バックログではなく、プログラムを動かす

Evo Agentic AppSecは、すべてのエンジニアのそばにセキュリティエージェントのチームを配置し、AppSecプログラム全体を最初から最後まで運用します。理解し、発見し、修正し、検証する。そのスピードは、AIがソフトウェアを開発し攻撃する今の速さに対応しながら、セキュリティ基準はチームが主体となって決定できます。

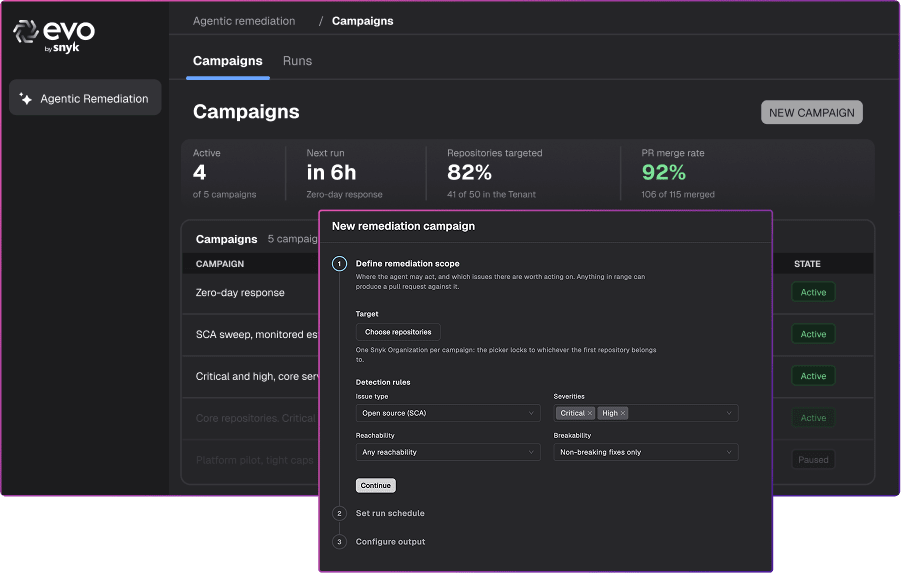
キャンペーンの指標と、新しい修正キャンペーンの設定ダイアログを表示したダークテーマの修正ダッシュボード。

従来のAppSecは、人間の速度と人間の作業量を前提に構築されていました

コードが絶えず生成され、攻撃も自動化される時代には、問題を見つけてバックログとして引き渡すだけでは対応できません。

AIはレビューが追いつかない速度でコードを書く

AIエージェントが生成するコードの量は、チームが読める量をはるかに上回ります。さらに、現在のモデルは、人間の開発者よりもコード1行あたり数倍多くの脆弱性を生み出します。手動レビューは、すでにボトルネックでした。今では、もはや選択肢にすらなりません。

バックログは今や攻撃対象領域

長年放置されてきた検出事項は、これまで整理すべき課題にすぎませんでした。しかし、攻撃者もエージェントを活用するようになり、バックログを調べ上げ、深刻度の低い問題を連鎖させて重大なエクスプロイトへと発展させています。その速度は、人間のチームでは対応できないほどです。

AIコードの弱点をスキャナーは見逃す

AIが生み出す脆弱性は、ビジネスロジック、アクセス制御の不備、認証に集中します。照合できる既知の悪意あるパターンがないため、パターンベースのツールでは検出できません。

Relay Networkは、重大な脆弱性の修正にかかる時間を1週間以上から24時間未満に短縮し、コードベース全体で重大度がCriticalおよびHighの脆弱性ゼロを維持しています。「MCPサーバーとSnykのおかげで、修正が格段に速くなりました。リポジトリが非常に多いので、すぐに対象にアクセスして修正し、次に進めるようになったことで、修正にかかる時間が大幅に短縮されました。

Relay NetworkRelay Network

Esaie Batoula

Security Engineer, Relay Network

それぞれに役割を持つエージェントをチームとして編成し、ひとつのプログラムに

エージェントが実行し、Snykのインテリジェンスが判断し、Snykの決定論的エンジンが独立して検証します。

Code Scanning Agent

AIの推論とSnykのSASTを組み合わせ、パターンマッチングだけでは構造的に検出できない、AI生成コードに潜む複雑なロジックの欠陥などを検出します。

Remediation Agent

呼び出し可能な検出から修正までを担うエージェント。新規コードと既存のバックログを対象に、スキャン、修正、検証をサンドボックス内で実行し、マージの最終判断は人間が行います。

Dependency Firewall

悪意のあるパッケージやポリシーに違反するパッケージをインストール時に防御。公開レジストリと自社レジストリの間に配置され、キャッシュ、隔離、監査証跡を提供します。

Snyk Secrets

IDEやコミット前からPRチェック、CIまで、エージェント型開発のライフサイクル全体でシークレットの漏えいを防止します。

Agentic Security Review

リポジトリを対象に、エージェントが主導するセキュリティレビューを実施します。アプリケーションと脅威のモデルを構築し、現実的な脅威に対してセキュリティ対策が機能するかをテスト。根拠に基づく検出結果と、明確な修正ガイダンスを提供します。

プログラムの仕組み

Evo Agentic AppSecは、新しいコードからすでにリリース済みのコードまで、AppSecの一連のプロセスを継続的に実行します。各エージェントは、アプリケーションの共通モデルに基づき、それぞれ1つの役割と1つのトリガーを担います。

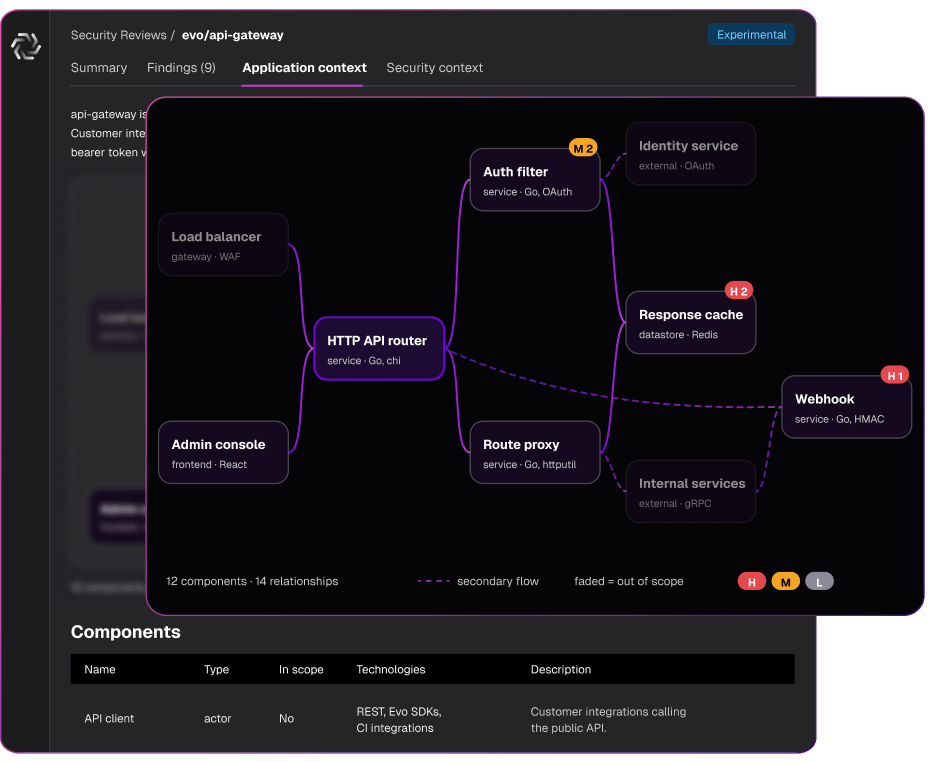
HTTP APIルーターがロードバランサー、管理コンソール、認証フィルター、ルートプロキシ、キャッシュ、Webhook、外部システムに接続されているアプリケーションコンテキスト図

アプリケーションを理解し、モデル化する

エージェントは、アプリケーションのアーキテクチャ、データフロー、分類、信頼境界、本番環境で実際に稼働しているものを含む、常に更新されるコンテキストグラフを構築します。そこから脅威モデルを導き出し、最初に調査すべき箇所を判断します。一度構築すれば、コードの変更に合わせて更新され、他のすべてのエージェントが参照できます。

セキュリティレビューの検出結果を示すダッシュボード。顧客向けWebhookを配信するワークロードからの送信が制限されていないなど、重大度の高い問題が表示されています。

重要な脆弱性を見つける

最先端の推論機能がSnykの決定論的エンジンと連携し、スキャナーでは見逃されるビジネスロジックや認可の欠陥に加え、漏洩したシークレットも検出します。コンテキストグラフにより、エージェントが無差別にすべてをスキャンしてトークンを浪費するのを防ぎます。

既知のマルウェア、クールダウン期間中のバージョン、メンテナンスされていないパッケージをブロックする、優先順位付けされたポリシーを表示するDependency Firewallのダッシュボード。

リスクを発生源で防ぐ

新たなリスクが入り込む前に阻止します。悪意のあるパッケージやポリシーに準拠しないパッケージをインストール時にブロックし、コミット前にシークレットを防止します。Evo Agentic Development Security (ADS)で開発者のワークフロー内でAI生成コードを開発の初期段階から保護し、セキュリティをさらに強化できます。

新しい修復キャンペーンのダイアログが表示された、ダークテーマの修復キャンペーンダッシュボード。リポジトリ、検出ルール、実行設定を選択できます。

修正と検証を実行し、品質基準は人が担う

Remediation Agentがスキャン、修正、検証までの一連のプロセスを実行し、マージの基準は人が判断します。Snykが10年にわたって蓄積してきた到達可能性、悪用可能性、破壊可能性、修正結果のデータがあるからこそ、推測に頼るモデルではなく、実際にマージされる修正を提供するエージェントが実現します。SCAの問題ではマージ可能な修正の割合が94%向上、SASTでは14%向上し、汎用LLMと比較してRemediation Agentのトークンコストは60%低減しています。

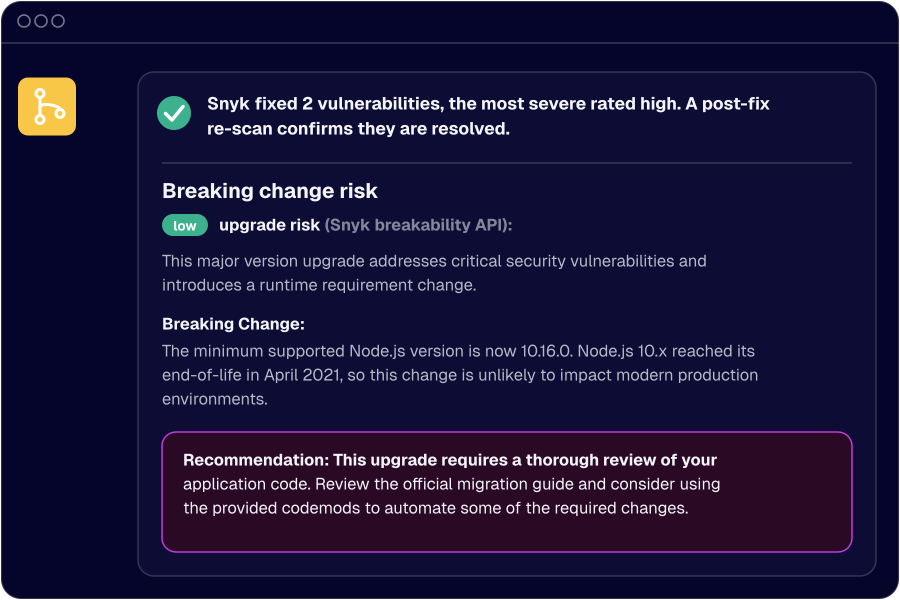
Node.jsのバージョンアップに伴い、脆弱性2件の修正と、レビューが必要な低リスクの破壊的変更を示すセキュリティレポート。

修正が確実に機能することを証明

脆弱性を発見したエージェントに、その修正を自ら検証させることはできません。Snykの決定論的エンジンは、エージェントが呼び出すツールであると同時に、エージェントの発見内容を独立して検証します。また、エージェントのすべての判断が監査証跡に記録されます。

スキャンだけでなく、プログラム全体を運用する唯一のベンダー

競合他社はツールを販売し、インテグレーションとバックログの対応は顧客に委ねます。Snykは、最先端のAI推論と、他社にはない基盤を組み合わせています。それは、アプリケーションの状況を常に反映するコンテキストグラフと、到達可能性、悪用可能性、突破可能性、修正結果に関する10年分のデータに基づくインテリジェンスレイヤーです。

Snykの決定論的エンジンは、エージェントが呼び出して使うツールであると同時に、エージェントの検出結果を独立して検証します。検出と修正の評価に同じモデルを使う競合他社には、構造上これを実現できません。さらにSnykは、独立性とベンダー中立性を保ちながら、すでに開発者のワークフローに組み込まれています。

もはやコードを手作業で書かないチームのために

AppSecとProdSecのリード

バックログではなく、プログラムを動かしましょう。エージェントチームがAppSecのプロセス全体を担います。検証済みでマージ可能な修正を大規模に実施し、バックログを着実に減らします。フロンティア検知により、スキャナーでは見つけられない脆弱性も検出。エージェントのあらゆる判断を監査証跡として記録できます。

開発者

開発スピードを落とさず、AI生成コードが生まれた瞬間から、IDEやエージェント内でセキュリティを確保しましょう。自分で書くのではなく、承認するだけで使える、検証済みのマージ可能な修正を受け取れます。Evo AASは、リポジトリ、CLI、コードエージェントなど、いつもの作業環境で利用できます。

CISOおよびセキュリティリーダー

攻撃のスピードに対応する防御。継続的に敵対的テストを実施し、監査可能なプログラムで、人員を増やさずにシステミックリスクを低減します。あらゆるコーディングエージェントに対応し、独立性とベンダー中立性を保ちます。

バックログではなく、プログラムを実行しましょう。

セキュリティエージェントのチームがバックログを解消し、AIが次に生成するコードを保護する方法をご覧ください。