最先端のAPIスキャン
Snyk API & WebのAI搭載APIセキュリティテストエンジンは、APIのテスト方法を革新し、拡大し続けるAPI攻撃対象領域をより正確に把握するとともに、脆弱性スキャンを自動化します。API脆弱性スキャナーは多数の潜在的な脆弱性を検出できるため、チームはAPI開発プロセスの一環として、積極的にセキュリティテストを実施できます。
Snyk API & Web
AIが生成したコードを含む、あらゆるAPIやWebアプリのセキュリティを確認・テストし、検出された問題の詳細な修正手順を入手できます。

録画デモをご覧いただき、稼働中のWebアプリをすばやくスキャンして、潜在する脆弱性を発見し、具体的な対策につながる知見を得る方法をご確認ください。
業界をリードする低い誤検知率を活用しましょう。SnykのAPI・Webアプリ脆弱性スキャナーは、誤検知をほぼゼロ(0.08%)に抑え、対処すべき検出結果だけに集中できるようにします。拡大し続けるAI生成の攻撃対象領域を、しっかりと管理しましょう。
SnykのAPI & Webスキャナーは、30,000件を超える潜在的な脆弱性を検出できます。誤検知率はわずか0.08%。重要なセキュリティ脆弱性を見つけ出します。
開発チームにとってもセキュリティチームにとっても、時間は非常に貴重です。関連するすべての検出結果について、背景情報と根拠を確認できます。
WebアプリケーションやAPIで特定されたテクノロジーに基づき、脆弱性の修正方法を詳しく解説します。
Snykは、DASTエンジンで検出可能な独自の広範な脆弱性リストを管理・保有しており、APIに特化した115種類の脆弱性が含まれています。

Snyk API & WebのAI搭載APIセキュリティテストエンジンは、APIのテスト方法を革新し、拡大し続けるAPI攻撃対象領域をより正確に把握するとともに、脆弱性スキャンを自動化します。API脆弱性スキャナーは多数の潜在的な脆弱性を検出できるため、チームはAPI開発プロセスの一環として、積極的にセキュリティテストを実施できます。
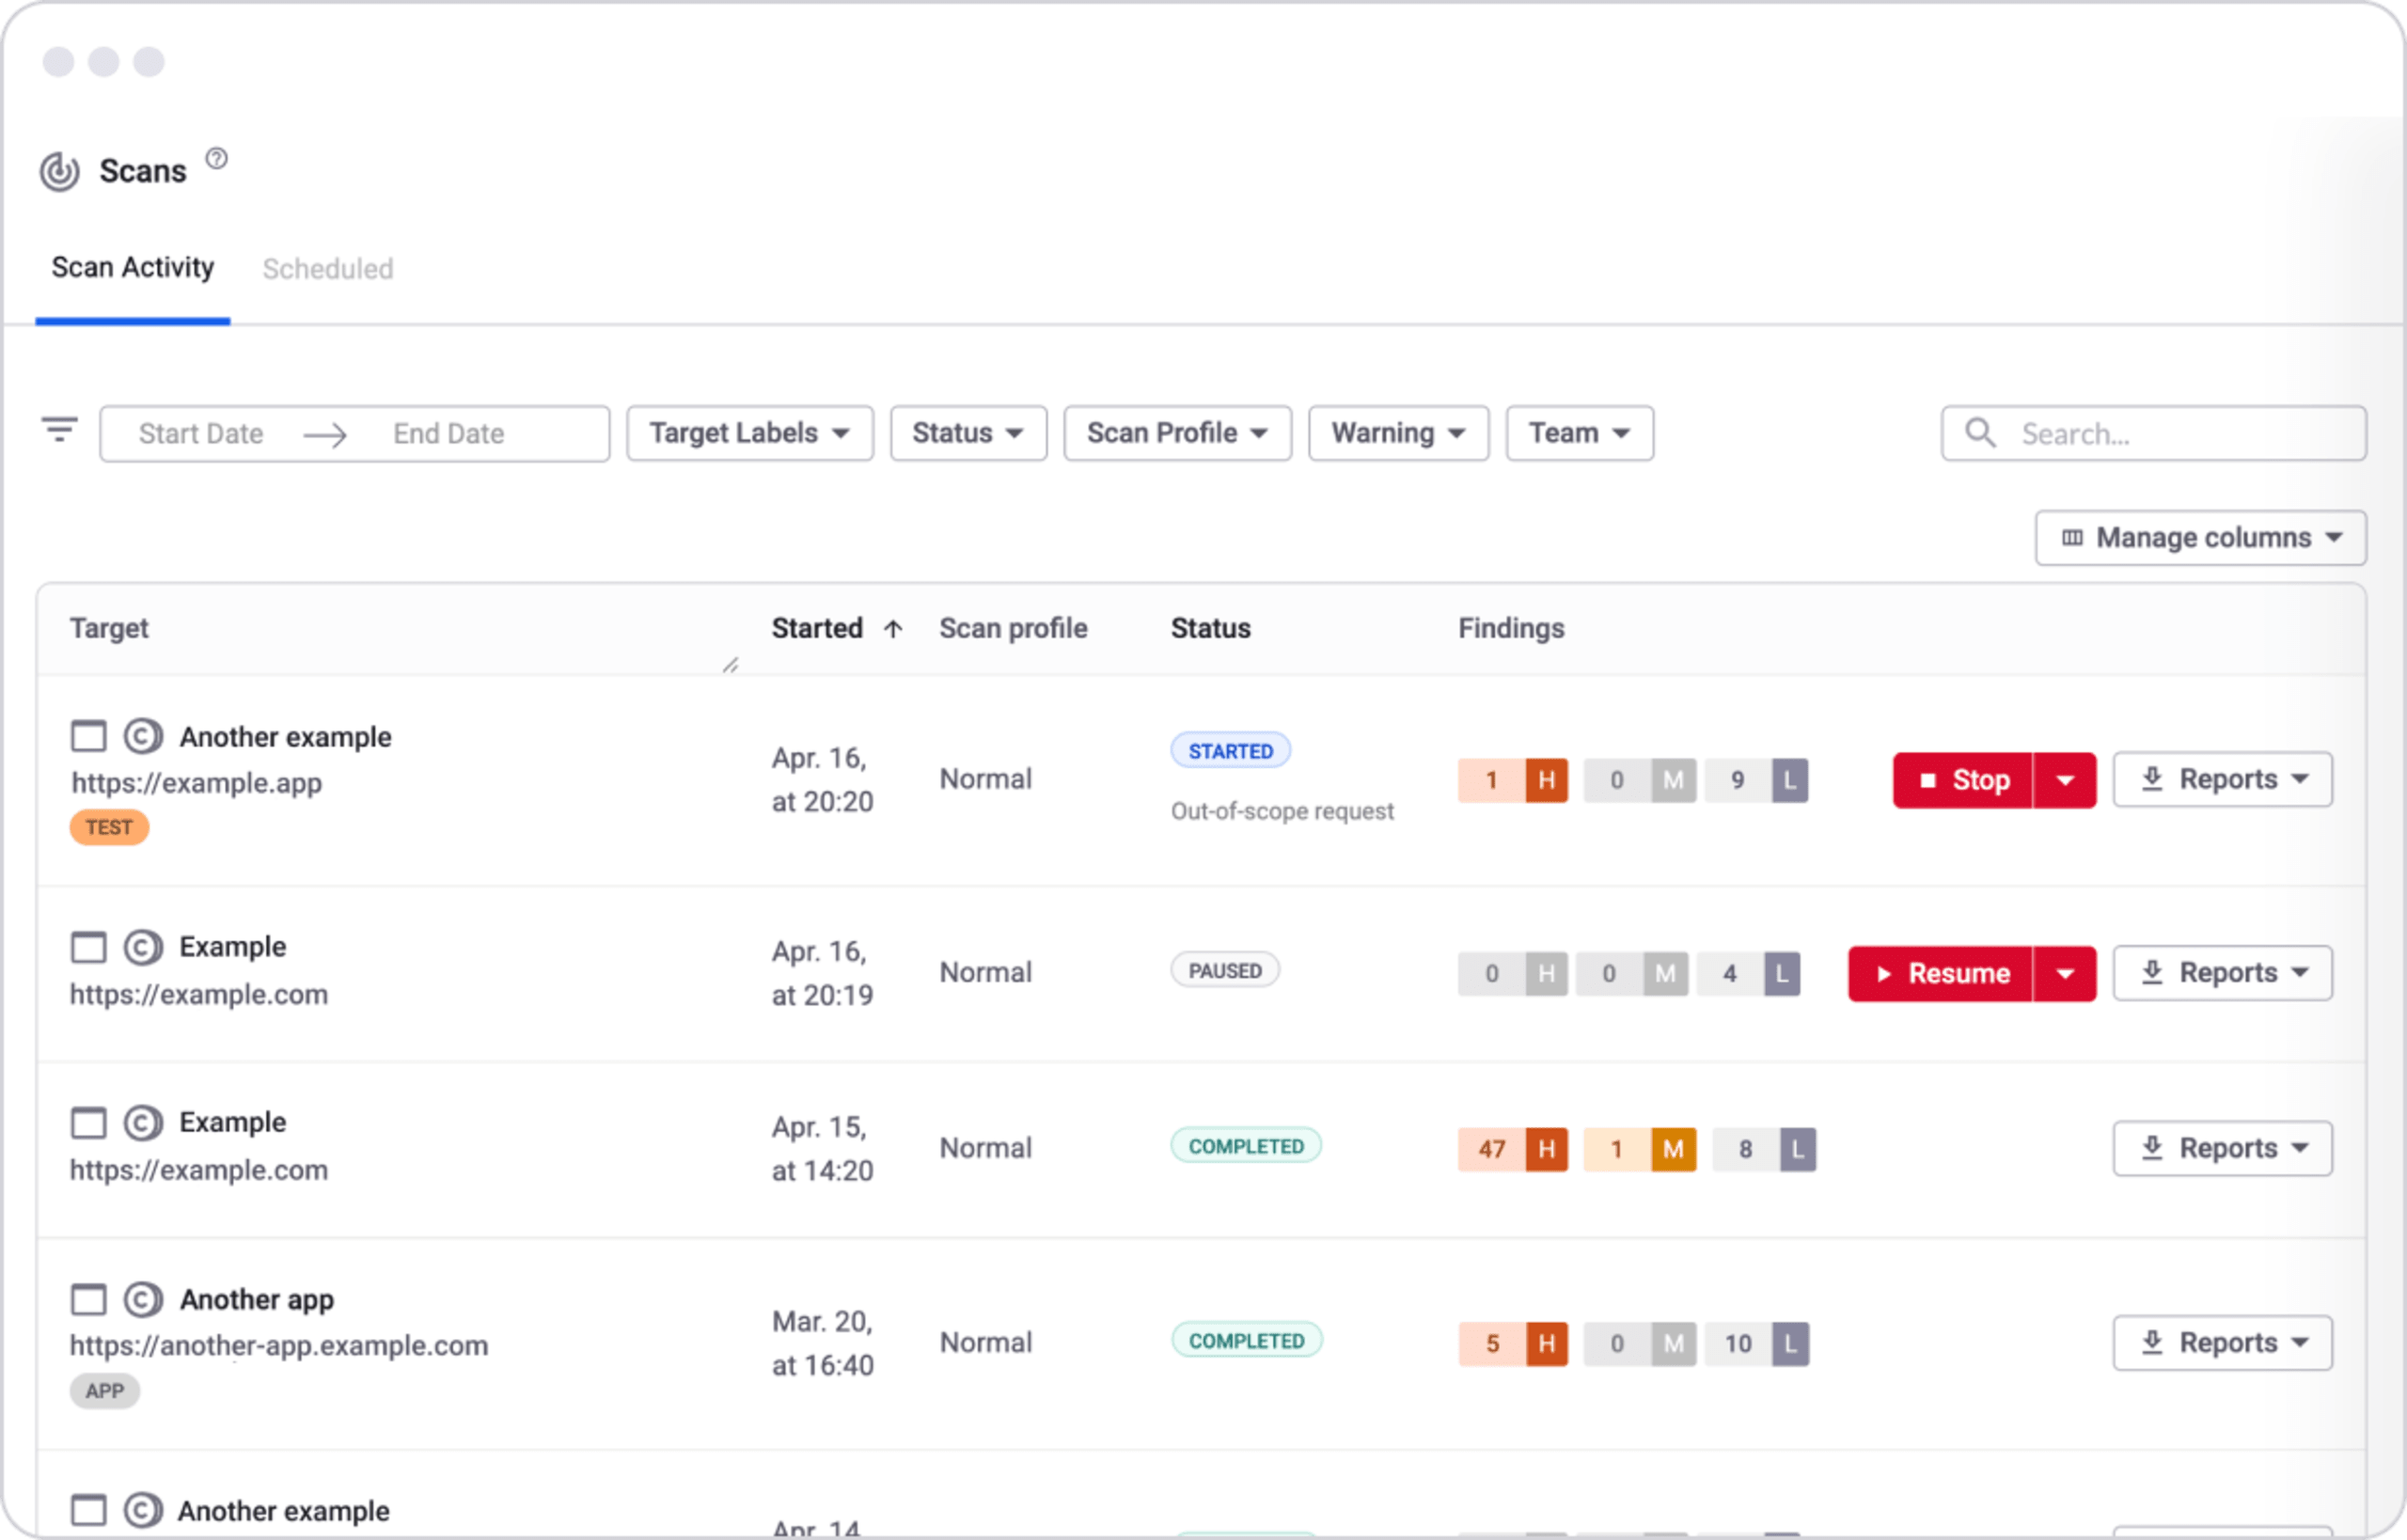
スキャン設定のカスタマイズ、スキャンのスケジュール設定、部分スキャン、ファイアウォール内のスキャン、スキャン停止期間の設定などの機能を活用できます。認証付きスキャンを実行して、SSOやOpenID Connectを使用するアプリケーションをスキャンできます。
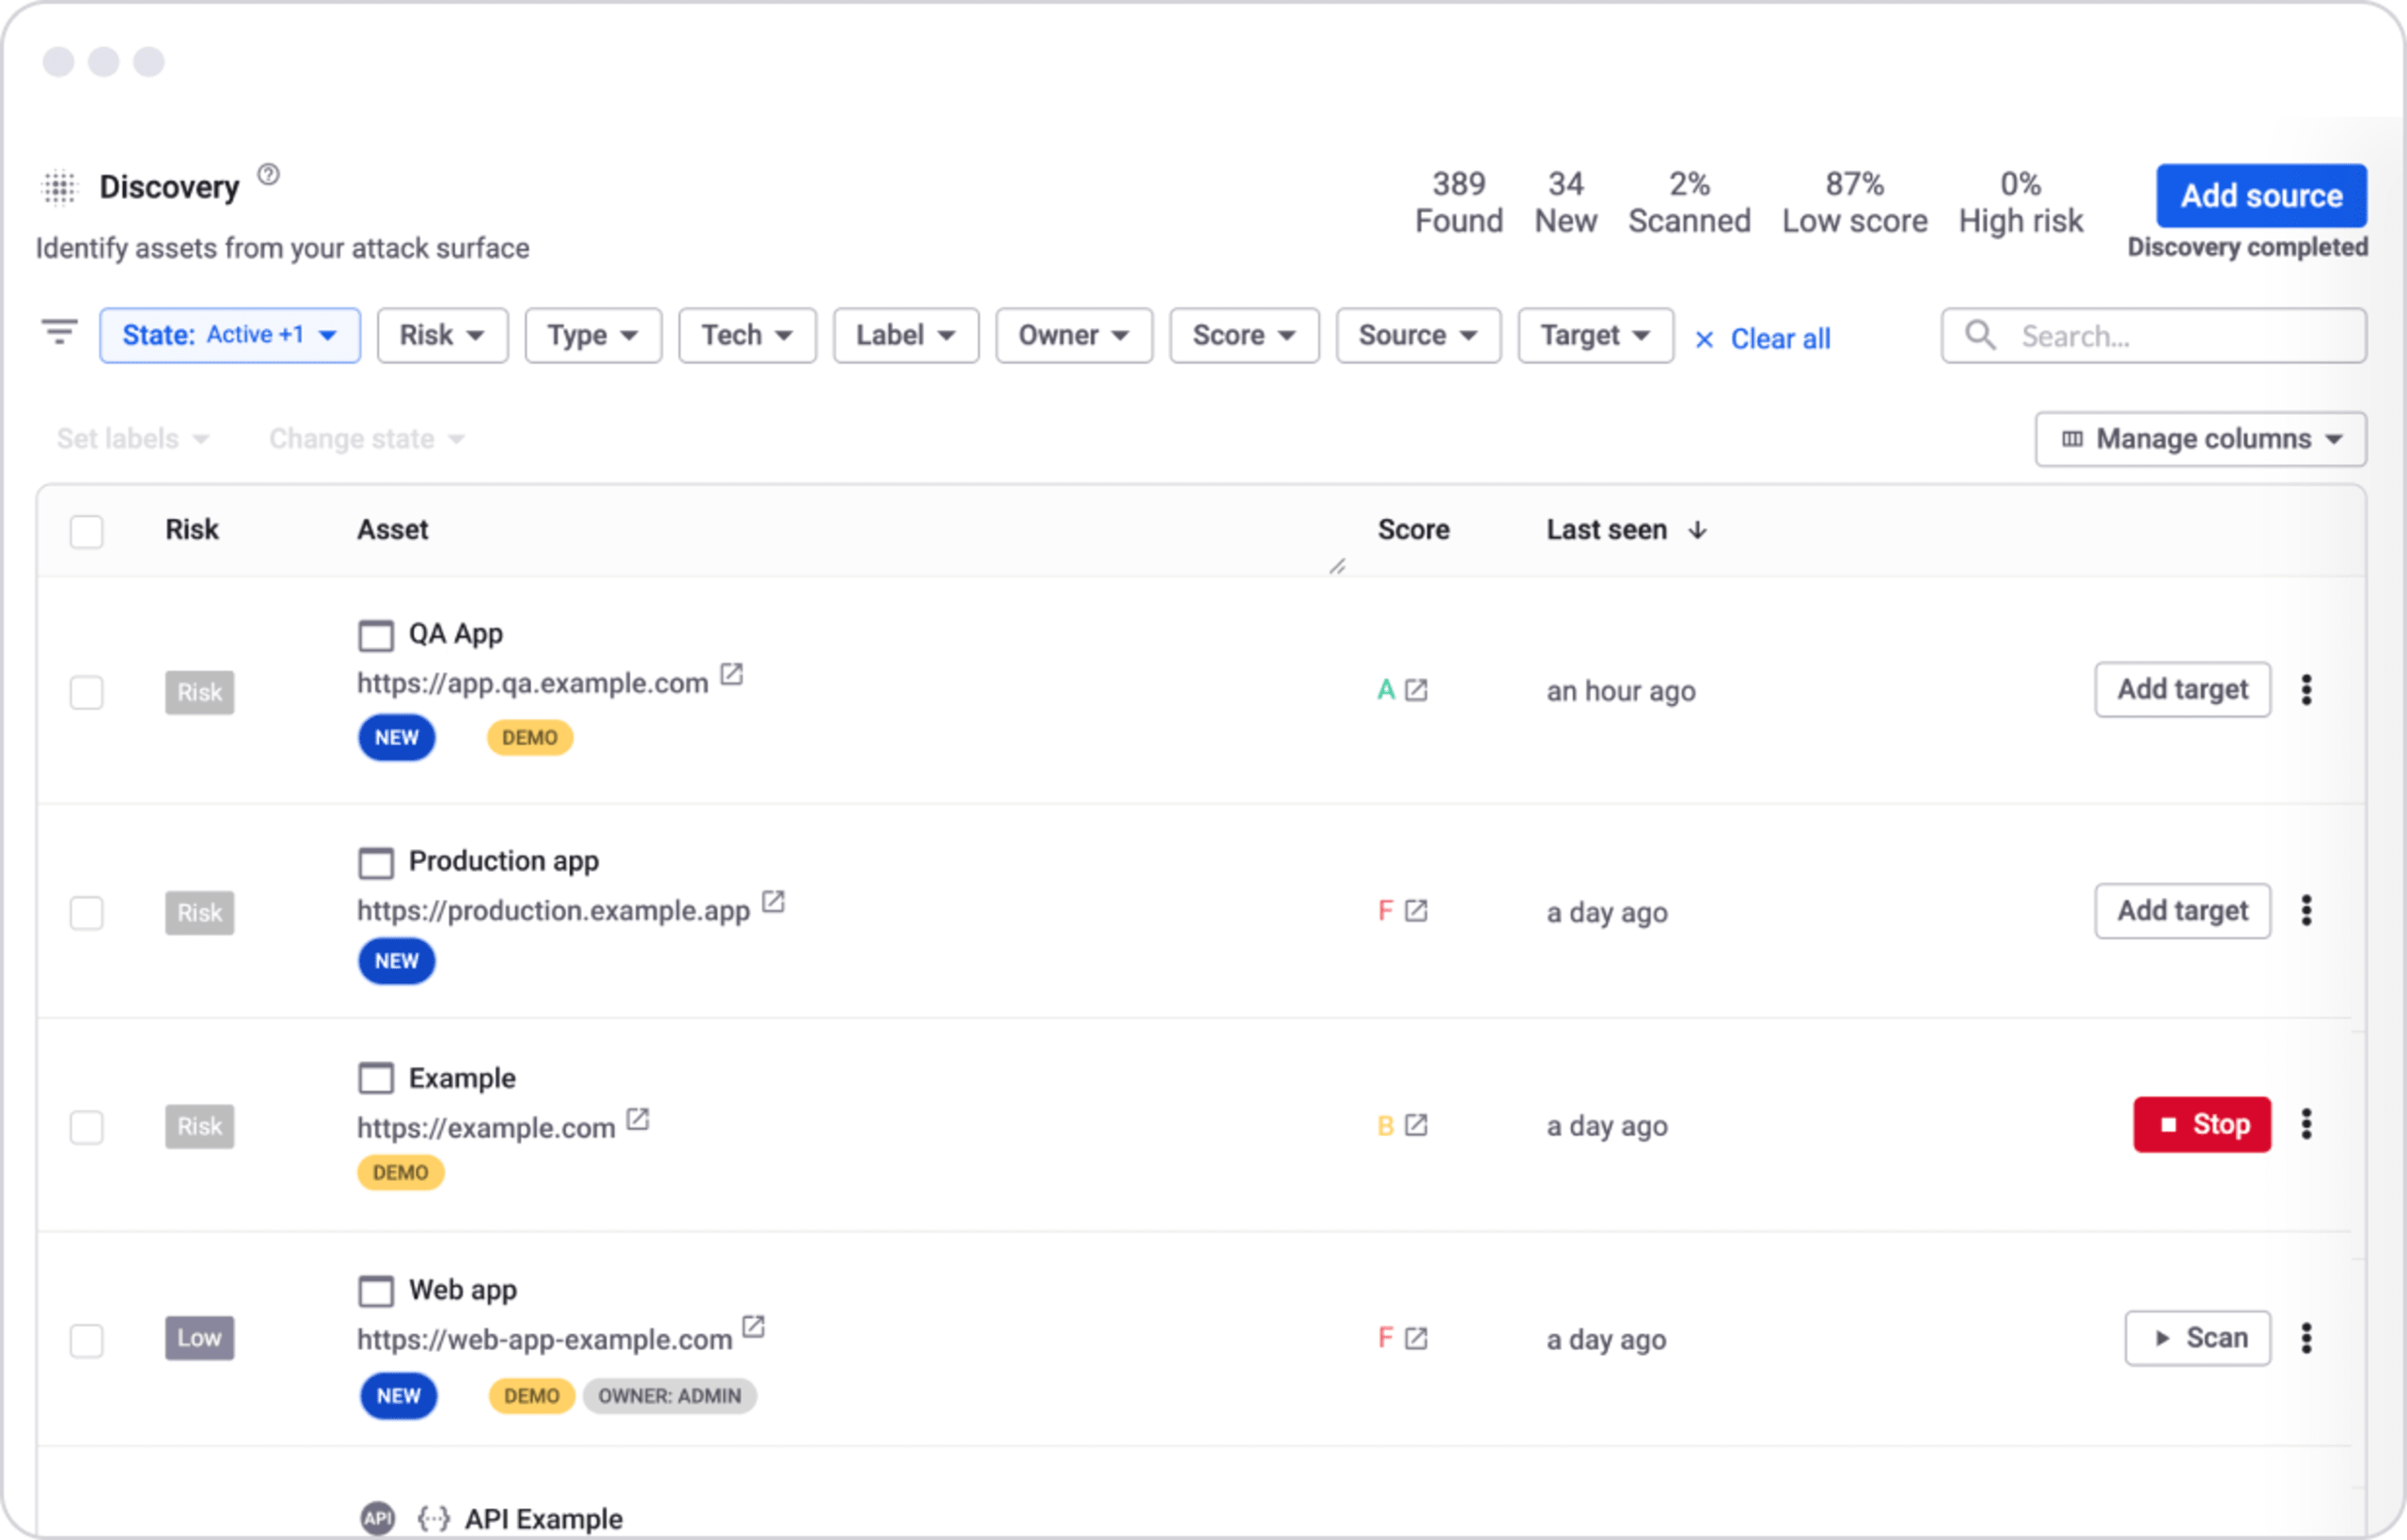
把握していないものは保護できません。APIやWebアプリのインベントリを見つけてカタログ化し、脆弱性に対するセキュリティテストの優先順位を付けましょう。ディスカバリーでは、インフラ内で稼働しているFQDNやサービスを特定し、定期的なスキャンを開始して、アタックサーフェスを構成するアセットを特定します。これにより、把握できていないインベントリをなくします。
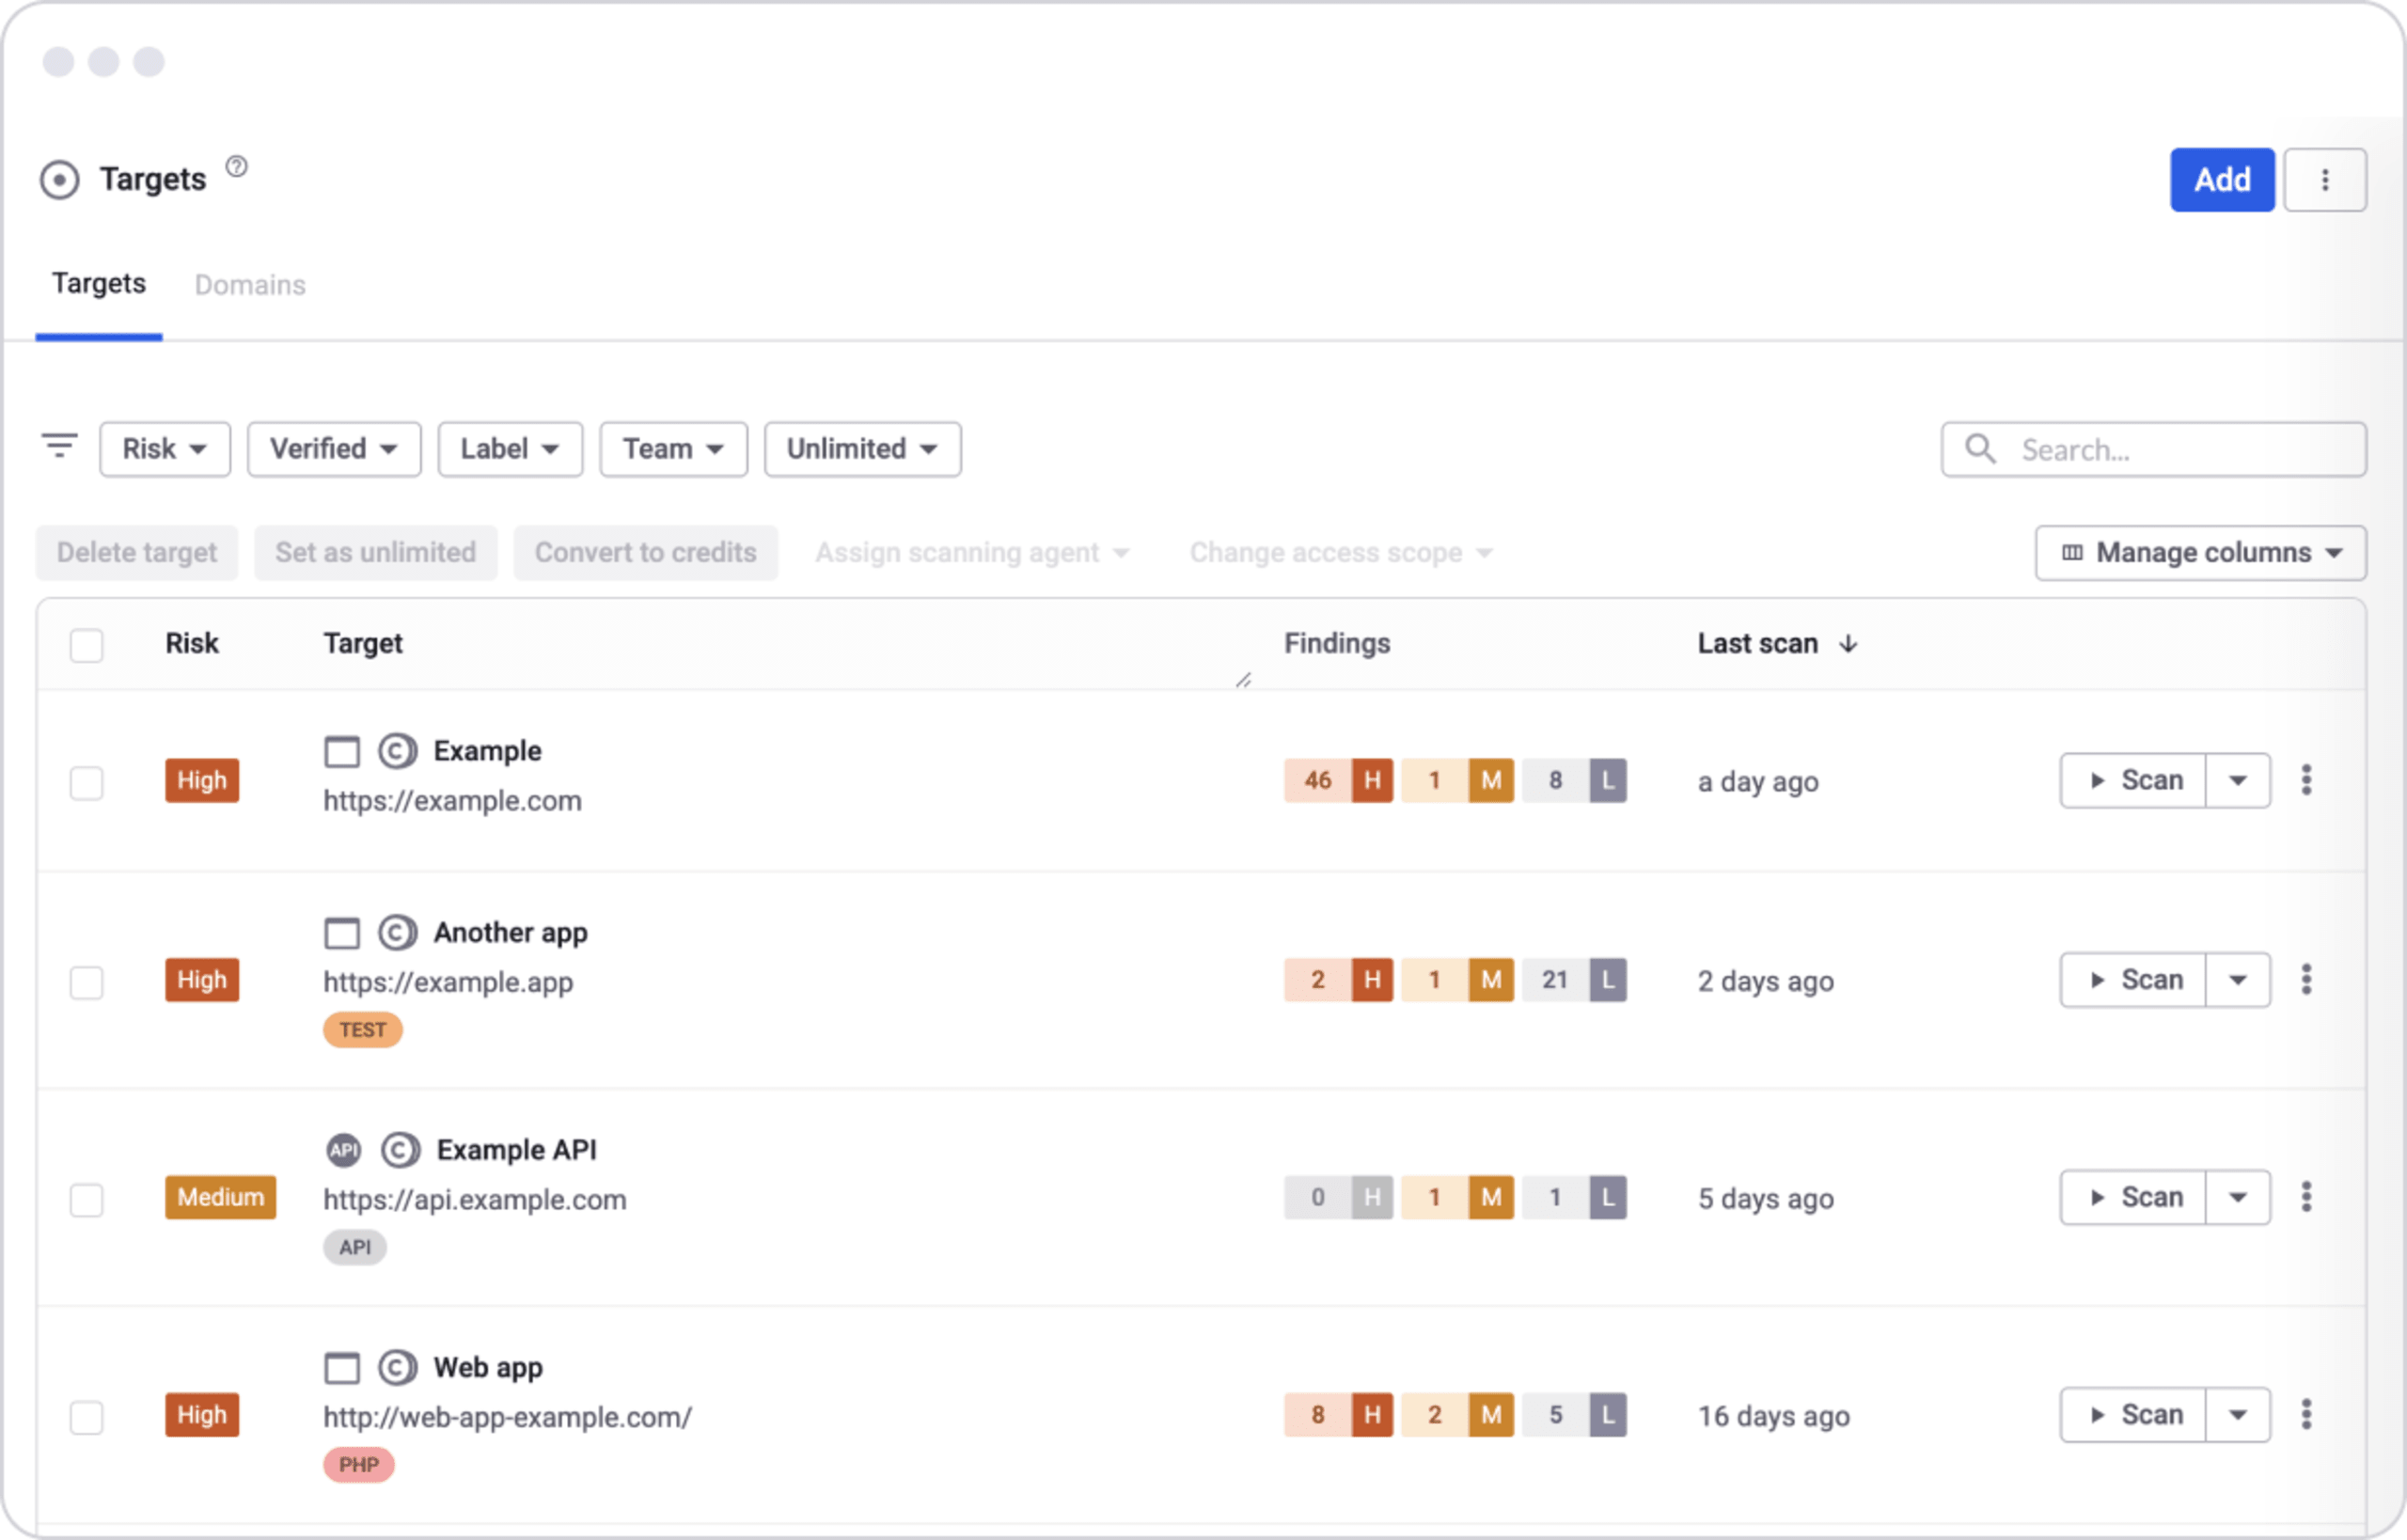
Headless-ChromeをベースにしたSnyk API & Webの革新的なスパイダーは、リッチでインタラクティブなJavaScriptアプリや高度なSPAを簡単にクロールしてインデックス化します。
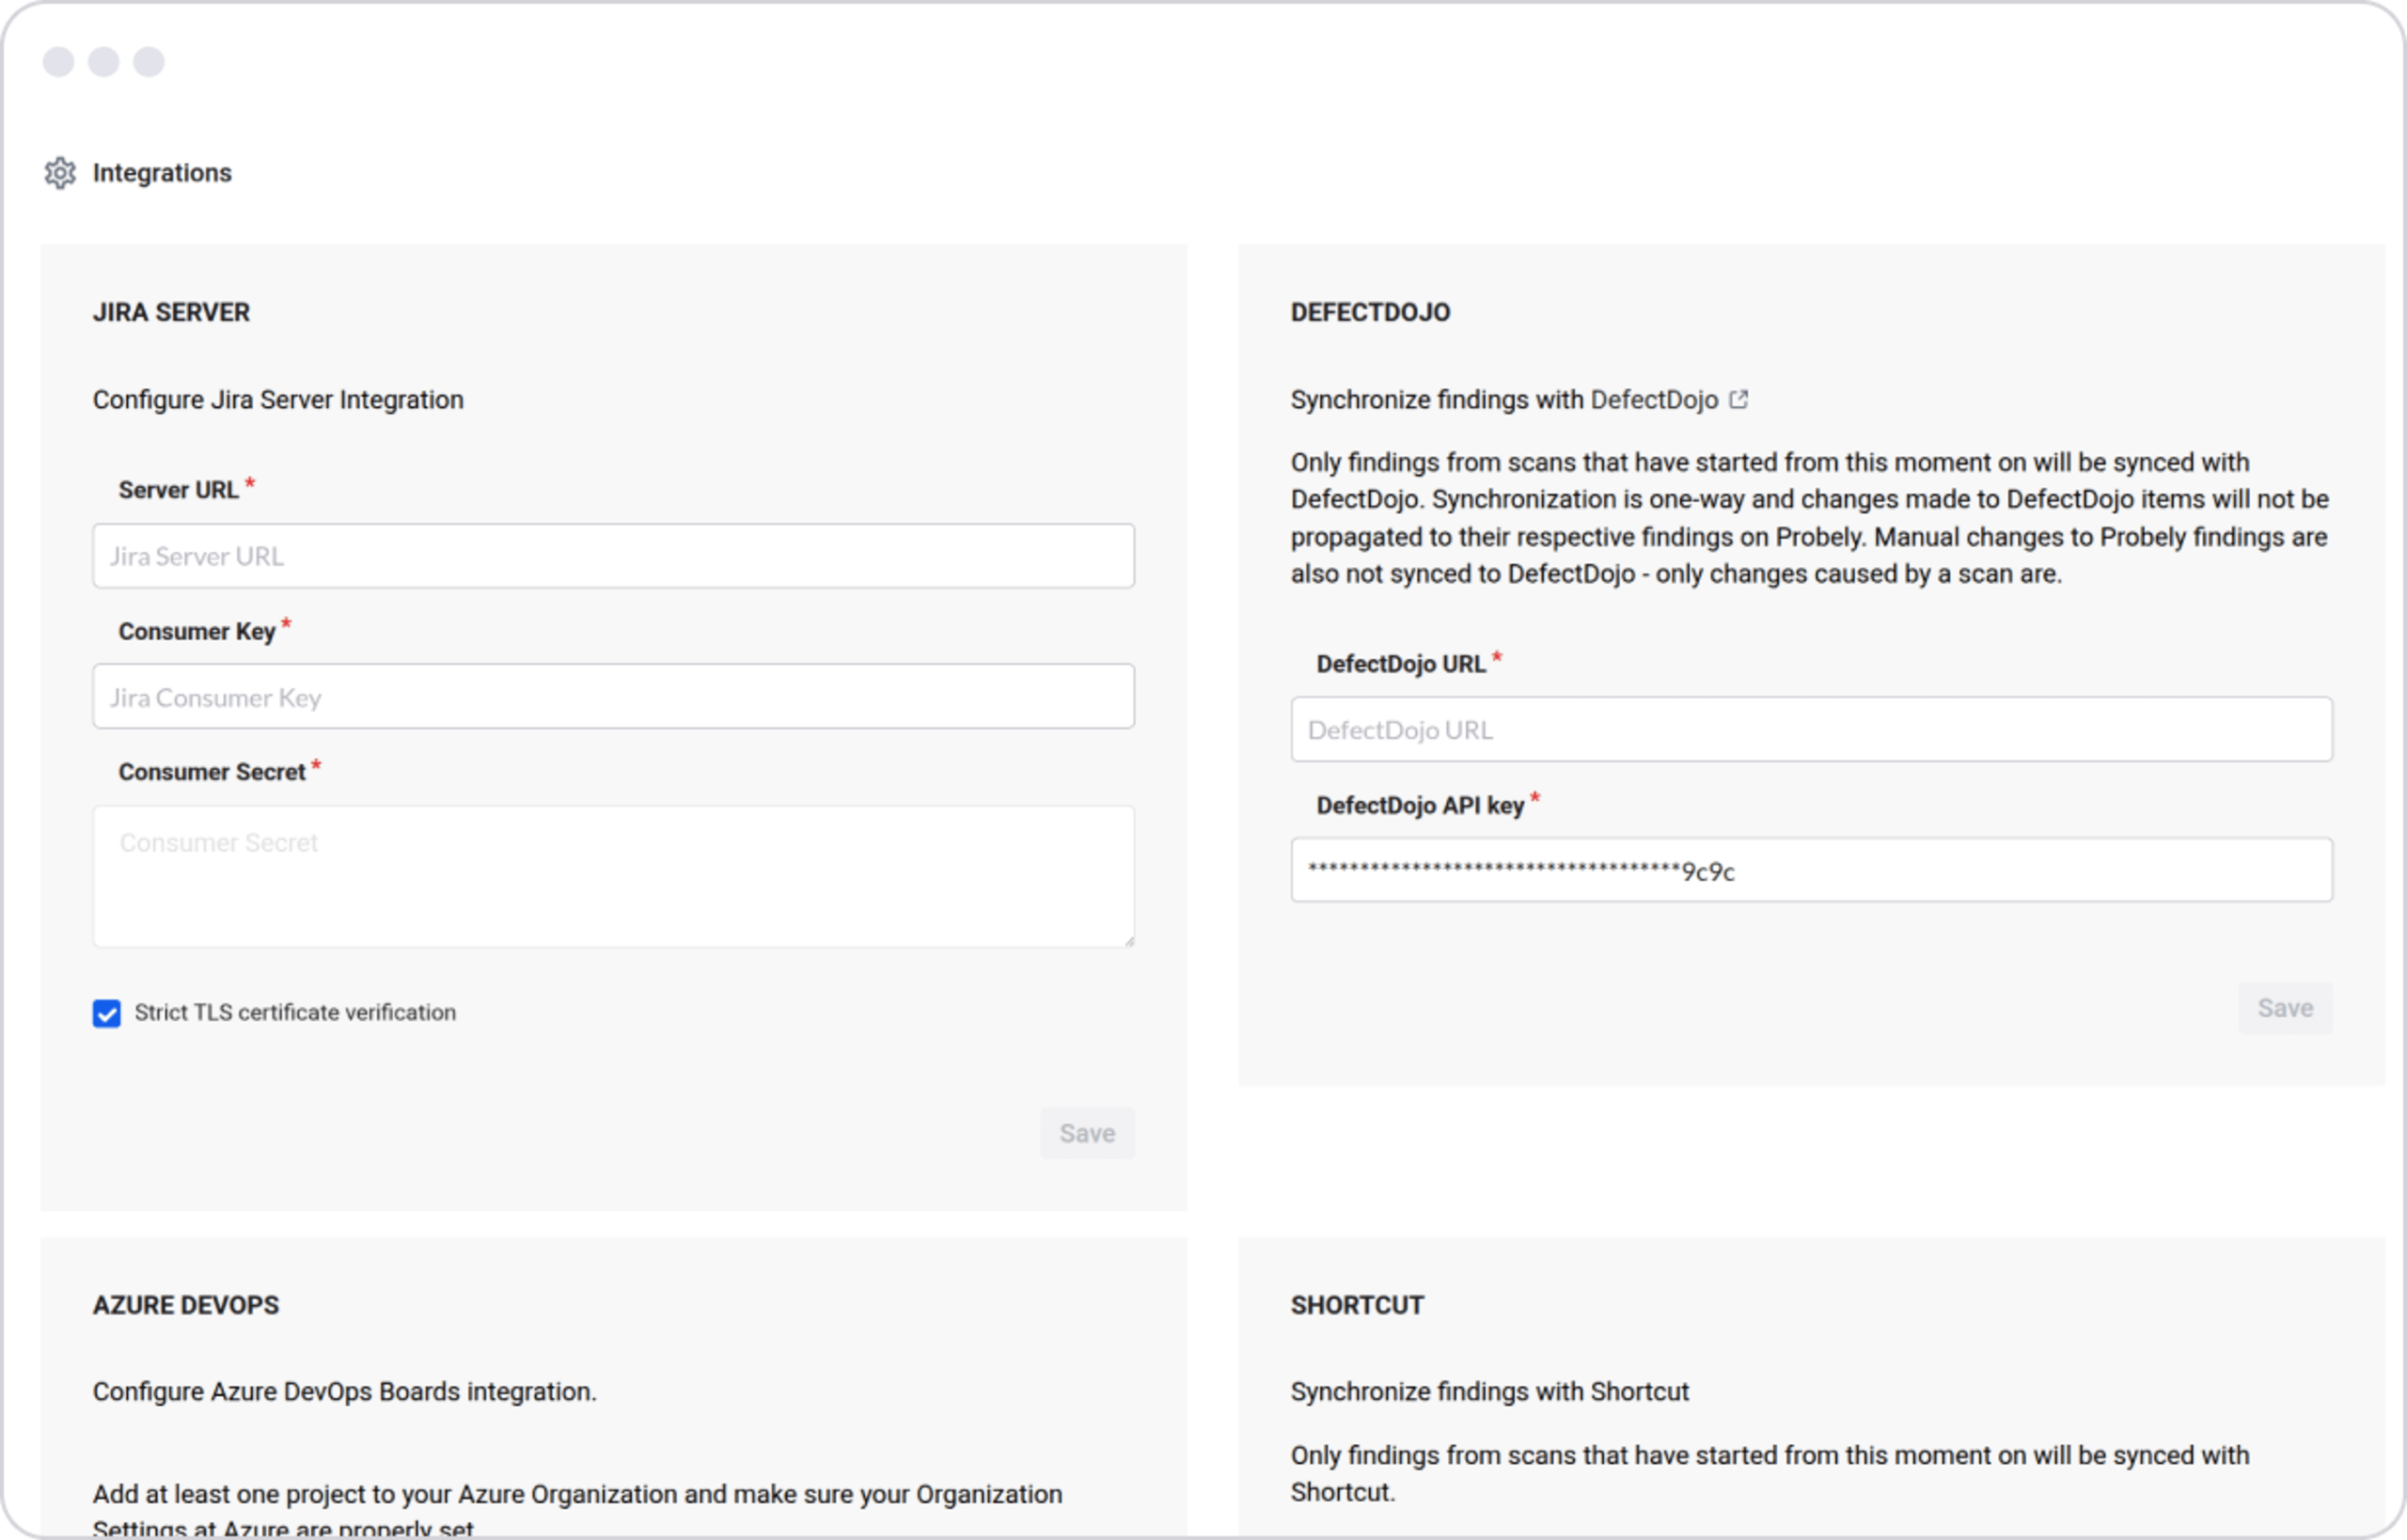
日々お使いのツールで、脆弱性の問題や修正方法を確認できます。Snyk API & Webを、お好みのCI/CDツール、課題管理ツール、メッセージングアプリとシームレスに連携できます。
検出から修正まで、Snyk API & Webはアプリケーションセキュリティテストの拡張を支援し、実行時に特定された問題が再発するのを防ぎます。
誤検知への対応には時間がかかり、時間とリソースの無駄につながることがあります。SnykのDASTスキャナーは、実際の脅威であり、対処が必要な脆弱性のみを検出します。
Snykはプロセスの効率化を重視しています。DASTスキャナーをCI/CDパイプラインに統合する場合も、アプリの定期スキャンをスケジュールする場合も同様です。
ビジネスの成長に伴い、重要なWeb資産を保護するプレッシャーも高まります。アジャイル開発によりリリース頻度が上がり、リリースプロセスの自動化も進みます。

Snyk API & Webは、人気の高いCI/CDツールや、既存のワークフローを妨げずに双方向連携できる課題管理ツールなど、すぐに使えるさまざまなインテグレーションに対応しています。独自のインテグレーションを構築する場合は、豊富な機能を備えたAPIとCLI版もご利用いただけます。
開発からDevOpsまで、セキュリティはすべてのチームをつなぐ共通の価値だと私たちは考えています。組織独自のセキュリティ体験と文化を築きましょう。
自動化されたセキュリティテストを開発者に任せることで、セキュリティチームは重要なプロジェクトの徹底的な評価や脆弱性管理に、より多くの時間を割けるようになります。
開発プロセスの早い段階で、設計中のアプリをテストできます。スキャンを高頻度で自動実行するよう設定しましょう。開発の俊敏性を高めてプロセスをスピードアップしながら、セキュリティ体制も強化できます。
Snykを使えば、DevOpsからDevSecOpsへわずか数分で重点を移せます。APIやCLIで完全に操作できるAPI・Webアプリケーションの脆弱性スキャンツールをお探しなら、Snykが最適です。
「開発チームとセキュリティチームは、サイバーセキュリティに関して足並みを揃えることができます!私たちは、セキュリティツールのオーケストレーション、リスクの評価、優先度の引き上げ、CI/CDパイプラインの管理を行う独自のソリューションを構築しました。Snyk API & Webはまさに足りなかったピースで、豊富な機能を備えたAPIを通じて、サービスとシームレスに連携できるようになりました。また、Snyk API & Webは実際の脆弱性だけを報告するため、分析作業も削減できました。素晴らしいカスタマーサポートにも感謝します。お見事です!」
Luís Gomes
CISO, AUTODOC
把握できていないリスクを洗い出し、脆弱性をテストしましょう。職種、部門、チームを問わず、Snykがサイバーセキュリティリスクの低減に向けて、重点的かつ効率的に、スピーディーに取り組めるよう支援します。
ずっと無料
月1回、単一アプリをスキャンするのに最適です。主要な機能をすべてご利用いただけます。
WebおよびAPIのスキャン
機能が充実したAPI
最大3ユーザー
部分スキャンと増分スキャン
標準レポート
エンタープライズ
効率性と柔軟性を重視する、5つ以上のターゲットを持つ組織に最適です。Freeの全機能に加えて、以下をご利用いただけます。
アセットの検出
ユーザー数無制限
カスタムロールと権限
内部ターゲットをスキャンするエージェント
インテグレーション(Slack、Jira、その他)
組み込みのロールと権限
カスタムスキャンプロファイル
スキャンの一時停止と再開
チームとクォータ
シングルサインオン(SSO)
コンプライアンスレポート
専任のアカウントマネージャー
優先サポート