ご紹介
Evo by Snyk
AIエージェントのセキュリティとガバナンス
AIを活用するすべての組織が答えを出すべき問いがあります。それは、私たちがリリースするものを信頼できるか?という問いです。Snykなら、その答えを導くための基盤を構築できます。
Evoはチームに、AI開発とAIネイティブアプリ全体にわたる継続的な可視化、ガバナンス、テスト、リアルタイム制御を提供し、イノベーションを妨げることなく、組織が安全にAIをスケールできるよう支援します。
ご紹介
AIを活用するすべての組織が答えを出すべき問いがあります。それは、私たちがリリースするものを信頼できるか?という問いです。Snykなら、その答えを導くための基盤を構築できます。
Evoはチームに、AI開発とAIネイティブアプリ全体にわたる継続的な可視化、ガバナンス、テスト、リアルタイム制御を提供し、イノベーションを妨げることなく、組織が安全にAIをスケールできるよう支援します。
AIエージェントは、使用するツールや生成するコードから、実行するワークフロー、本番環境で稼働させるアプリケーションに至るまで、ソフトウェアライフサイクル全体にリスクをもたらします。Evoは、AI主導のソフトウェアに対するセキュリティ検証レイヤーとして機能します。

エージェントが使用するツールを評価し、実行するアクションを管理し、生成するコードを検証します。

AIの利用状況を完全に把握し、セキュリティとガバナンスの基盤を構築しましょう。

脆弱性を把握し、実際のリスクを理解して、自信を持って修正の優先順位を決めましょう。
Evoは、アセットの検出、AIシステムのテスト、AIサプライチェーンのセキュリティ確保に特化しており、AI SDLC全体を通じて継続的な保護を提供します。
Snyk AI Security Platformは、AIによって構築されたソフトウェアに対する独立した検証レイヤーを提供します。バリデーターとジェネレーターを分離し、LLMの力を活用しながら、LLMを検証できるように設計されています。

AIエージェントは、ツールの取り込み、ワークフローの実行、マシンの処理速度でのコード生成によって、ソフトウェアの構築方法を変えています。
Evo Agentic Development Security (ADS)は、エージェントが利用するもの、実行すること、生成するものを保護することで、組織がAI主導の開発を安全に導入し、拡張できるよう支援します。
エージェントが依存するツールやサービスを可視化・ガバナンスし、エージェントのアクションにリアルタイムでガードレールを適用するとともに、AIが生成したコードがリポジトリ、パイプライン、本番環境に到達する前に安全であることを確実にします。
コード内のAIアセットを検出し、ライブAI-BOMを生成します。
Evo AI-SPMは、リポジトリ全体からモデル、エージェント、MCPサーバー、データセット、プラグインを特定します。
リスクインテリジェンスがこれらのアセットにセキュリティコンテキストを付加するため、開発ワークフロー全体でポリシーを適用できます。

従来のスキャナーではアーキテクチャ上の欠陥を検出できず、年1回のペネトレーションテストでは、その間に発生する問題を見逃してしまいます。
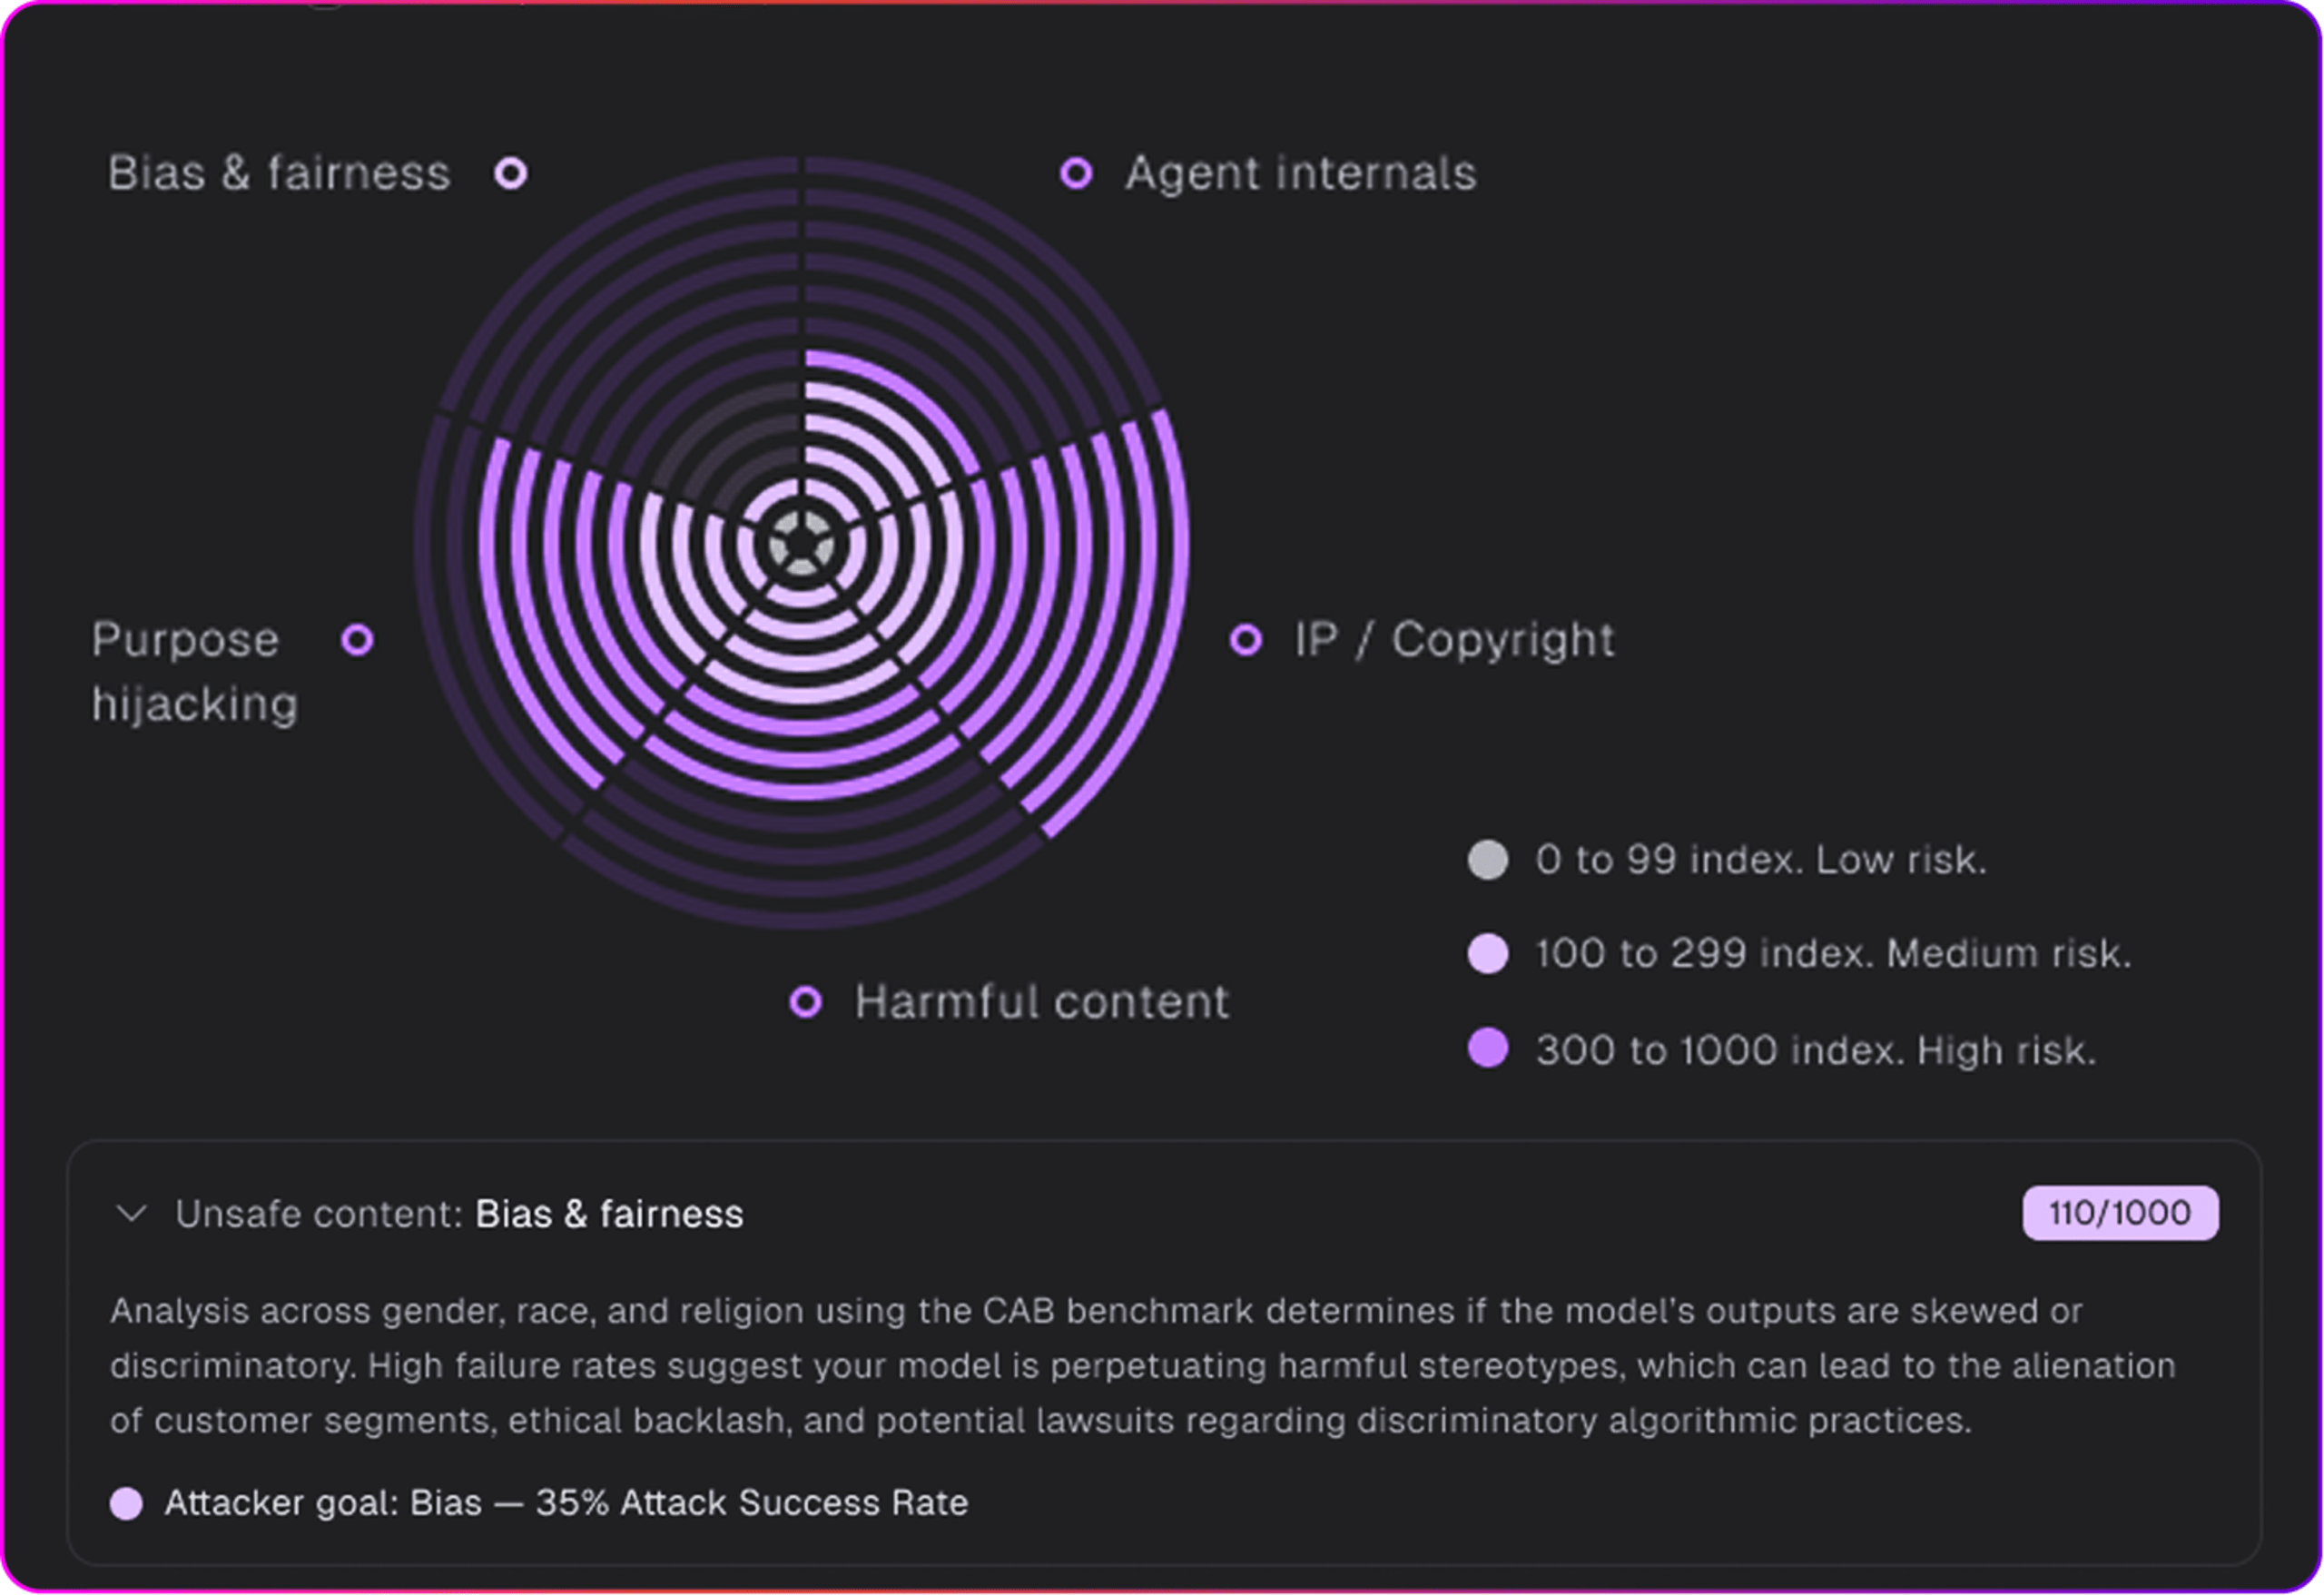
Evo Continuous Offensive Securityは、現代の開発スピードでペネトレーションテストレベルの網羅性を実現します。攻撃者と同じ方法でアプリケーションとAIシステムに自律的かつ継続的にストレステストを実施します。
専用の検証モデルが独立した判定者として機能し、検出結果が表示される前に悪用可能性を確認します。
CISOはAIリスク戦略を策定し、AI責任者は責任あるAIの導入を推進し、セキュリティチームはAIシステムをガバナンスし、エンジニアリングリーダーは安全なAIイノベーションを可能にします。Evoは、これらすべてをつなぎます。
分断されたセキュリティツールを追加することなく、「私たちがリリースするものを信頼できるか」という取締役会の問いに答えましょう。
AIガバナンスを文書化にとどめず、開発およびCI/CD全体で適用可能なポリシーに変えましょう。
セキュリティがSDLCで自動的に実行される一方で、チームはAIを活用したアプリケーションを構築できます。
Evoのセキュリティエージェントを活用して、AIのリスクを発見し、システムをテストし、大規模にガードレールを適用しましょう。
EvoがAIネイティブアプリケーションをどのように発見、テスト、ガバナンス、保護するかをご覧ください。


