エージェントのサプライチェーンを安全に保護
環境全体にあるMCPサーバー、スキル、ツールを検出します。チームから共有されていないものも含まれます。各コンポーネントを脆弱性、権限、来歴の観点から評価することで、リスクの高いコンポーネントにフラグを付け、重大度を割り当て、フリート全体での修復を促すポリシーを作成できます。
EVO エージェンティック開発セキュリティ
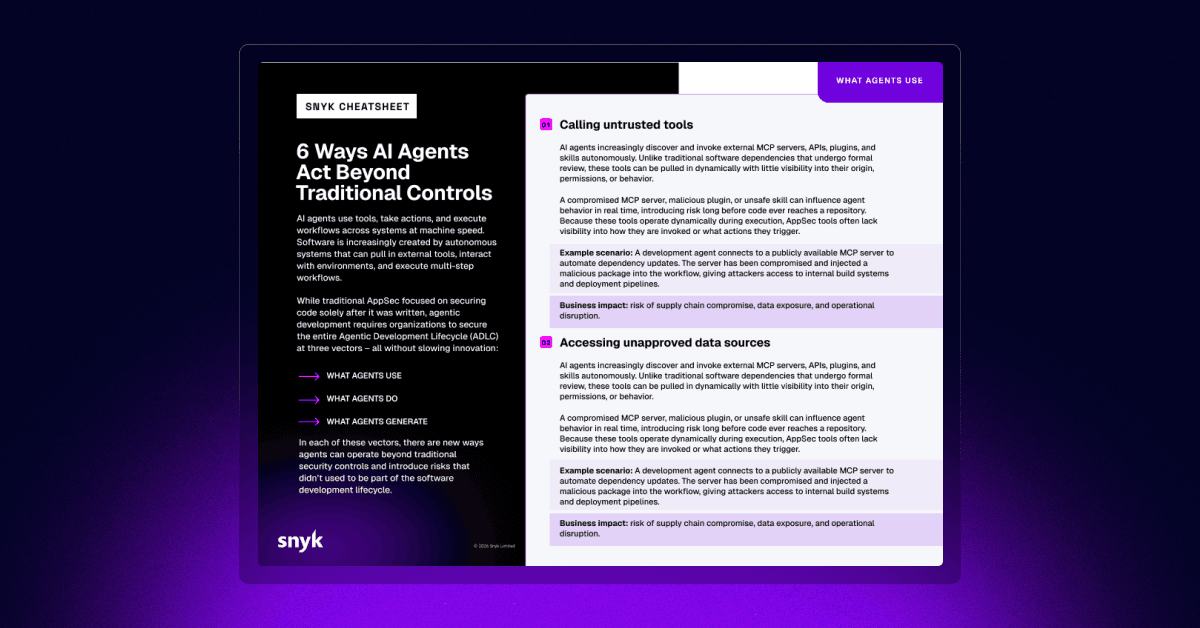
AIエージェントは今や、コードを記述し、ツールを呼び出し、ワークフローを自律的に実行します。Evo Agentic Development Security(ADS)は、エージェントが使用するもの、実行すること、生成するものを保護します。これにより、AIを安全に導入し、コントロールを失うことなくAIのスピードで前進できます。
リスクは、コードを書き終えた後だけに存在するものではありません。AI主導のワークフロー全体で継続的に発生します。そこでは、エージェントが自律的に動作し、外部ツールを呼び出し、人間によるレビューが追いつけない速さでソフトウェアを生成します。
エージェントは、MCPサーバー、スキル、外部データソースなど、見えない依存関係をソフトウェアサプライチェーンに取り込みます。
エージェントは、限られた監督のもとでワークフローを実行し、システムにアクセスし、さまざまな環境でやり取りします。
AIは、従来の事後検証では追いつけない規模とスピードでコードを生成します。
エージェント型開発におけるセキュリティは、開発者のコードに対する考え方を根本から変えるものです。エージェントが価値をもたらす可能性は非常に大きい一方で、その影響力を活かすには、慎重な開発と適切なガードレールが求められます。これにより、企業はエージェントを安全かつ確信を持って導入できます。


Oliver Neuberger
Managing Director, Accenture Cybersecurity, Accenture
Evo Agentic Development Security(ADS)は、開発者やエージェントのスピードを落とすことなく、組織がAI主導の開発を安全に導入し、拡大できるようにします。継続的な制御および検証レイヤーとして機能するEvo ADSは、エージェントが使用するものを継続的に検証し、エージェントの行動をガバナンスし、エージェントが生成するコードの安全性をリアルタイムで確保します。

環境全体にあるMCPサーバー、スキル、ツールを検出します。チームから共有されていないものも含まれます。各コンポーネントを脆弱性、権限、来歴の観点から評価することで、リスクの高いコンポーネントにフラグを付け、重大度を割り当て、フリート全体での修復を促すポリシーを作成できます。
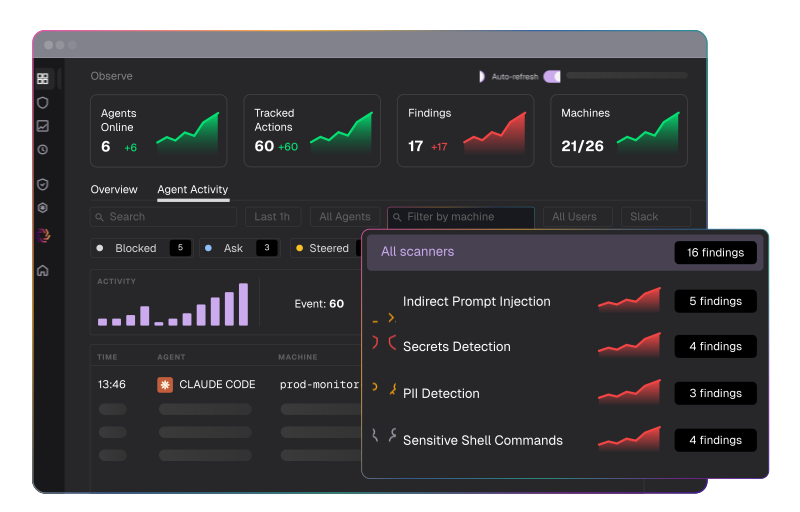
プレビューを開く
AIコーディングエージェントが実行時にできることを制御し、エージェントが行動を起こそうとした瞬間にポリシーを適用します。現在提供中:MCP Governanceは、エージェントが使用するすべてのMCPサーバーを検出し、実行時に組織で許可されたリストを自動的に適用します。

Evo ADSは、Claude、Cursor、CodexなどのAIコーディングエージェント内で、コードが生成される瞬間からコードを保護し、開発者にコードが提案される前に修正を適用します。
開発者とエージェントが、アクセス、実行、生成できる内容にガードレールを設けながら、最大限のスピードで業務を進められるようにします。
安全でないツール、安全な対策が施されていないアクション、脆弱なコードを、導入された瞬間に阻止し、被害が発生する前に対処します。
組織全体でどのエージェント、ツール、ワークフローが利用されているか、またそれらがどのように動作するかを把握できます。
イノベーションを妨げることなく、AIワークフォース全体に一貫したポリシーを適用できます。
サプライチェーン攻撃や悪意のあるスキル、侵害されたMCPサーバーがエージェント自身のツールチェーンに紛れ込んでくる状況に加え、意図と実行の間に何のガードレールもないままエージェントがアクションを実行している状況も見られます。Snykと協力して、エージェント型開発におけるセキュリティアーキテクチャとして適切だと思うものにたどり着きました。それは、エージェントのワークフローに直接組み込まれ、エージェントが何を使用し、実行し、生成するかを管理するコントロールです。

Brendan Putek
Director of DevOps, Relay Network
MDMとエンドポイント管理を活用してガードレールを大規模に導入し、すべての開発環境で一貫した、ツールに依存しない保護を実現します。


Snykが、リスクを増大させることなく、組織全体でAI主導の開発を拡張する方法をご覧ください。