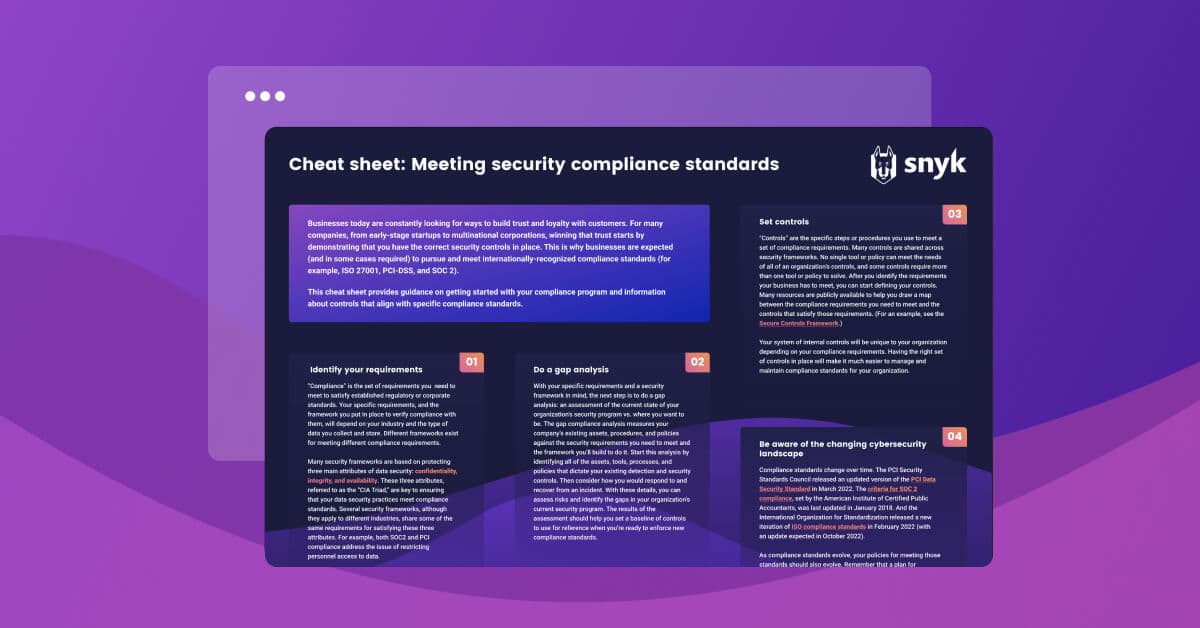
セキュリティと コンプライアンスは、 あらゆる 組織に とって 重要な 役割を 果たします。 顧客の 信頼と ロイヤルティなしに、 ビジネスは 成り立ちません。 スタートアップから 多国籍企業まで、 多くの 企業に とって、 その 信頼を 得るには、 適切な セキュリティ管理策を 導入している ことを 示すことが 第一歩と なります。
コンプライアンス基準 と して 国際的に 認知されている ISO 27001 、PCI-DSS 、SOC 2 などは、 多くの 企業や 組織が 目指す 業界標準の 目標です。 この チートシートでは、 コンプライアンス プログラムを 始める ための ガイダンスと、 特定の コンプライアンス基準に 準拠する 管理策に ついて 説明します。
チートシートを ダウンロード
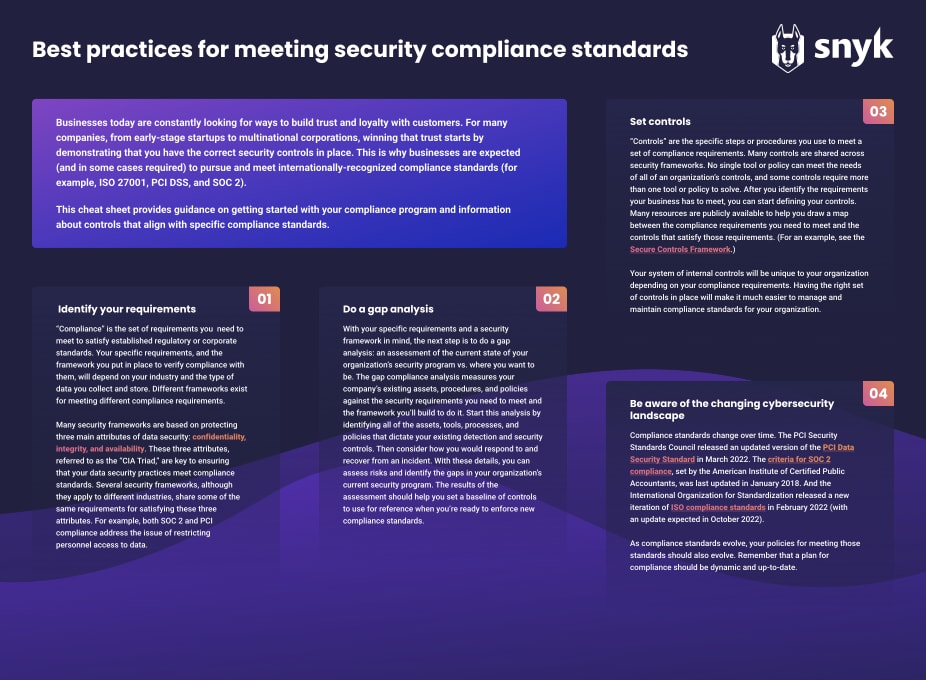
以下の 手順を 参考に、 独自の コンプライアンス プログラムを 確立しましょう。 Snykが SOC 2 、 ISO、 PCIの コンプライアンス要件を 満たす 管理策の 確立を どのように 支援できるかに ついては、 上記の チートシートを ご覧ください。
1) 要件を特定する セキュリティコンプライアンスは、 規制や 企業の 定める 基準を 満たすために、 組織が 対応すべき 要件を 明確に する ことから 始まります。 要件の 内容や その 実装方法は、 業界、 組織の 優先事項、 収集する データの 種類、 データの 保存方法に よって 異なります。 セキュリティコンプライアンスに 万能な 方法は ありません。 その ため、 複数の フレームワークが 存在します。
セキュリティフレームワークに 決まった 公式は ありませんが、 データセキュリティの 3つの 主要な 属性である 機密性、 完全性、 可用性から 始めるのが よいでしょう。 「CIAトライアド」と 呼ばれる この 3つの 属性は、 データセキュリティ対策が コンプライアンス基準を 満たすうえで 重要です。 一般的な セキュリティフレームワークでは、 機密性、 完全性、 可用性の 基準を 満たすための 要件が 共通している ことが よく あります。 たとえば、 SOC 2と PCIの コンプライアンス要件は いずれも、 データへの 従業員の アクセス制限を 扱っています。
2) ギャップ分析を行う 具体的な 要件を 把握し、 目標と する セキュリティフレームワークを 選んだら、 ギャップ分析を 行います。 ギャップ分析とは、 組織の セキュリティ プログラムの 現状と、 目指すべき 状態との 差を 評価する ことです。 コンプライアンスの ギャップ分析では、 既存の 資産、 手順、 ポリシーを、 満た すべき セキュリティ要件や、 その 実現に 向けて 構築する フレームワークと 照らし合わせます。 これに より、 すでに 完了した 取り組みと、 今後整備が 必要な ものを 把握できます。
まず、 既存の 脆弱性検出や セキュリティ管理策を 左右する 資産、 ツール、 プロセス、 ポリシーを すべて 洗い 出します。 次に、 その 情報を 使って、 想定される セキュリティインシデントに 組織が どのように 対応するかを 評価します。 この 情報は、 正確な リスク評価を 行い、 現在の セキュリティ プログラムに おける ギャップを 特定するのに 役立ちます。 この ベースラインは、 新たな コンプライアンス基準の 適用と 評価に 役立つ 基準点と なります。
3) 管理策を設定する 管理策とは、 一連の コンプライアンス要件を 満たすために 用いる 具体的な 手順や プロセスです。 個人データへの アクセス制限など、 多くの 一般的な 管理策は、 主要な セキュリティフレームワークに 共通しています。 特に、 管理策に よっては 複数の ツールや ポリシーが 必要と なる ため、 単一の ツールや ポリシーですべての 組織の 管理策に 対応できるわけではないことに 注意が 必要です。
要件の 特定と ギャップ分析が 完了したら、 必要な 領域を 網羅する 管理策を 定義できます。 コンプライアンス要件と、 それを 満たす 管理策を 照合する ための リソースは 数多く あります。 Secure Controls Framework を おすすめします。
4) 変化するサイバーセキュリティ環境を把握する サイバーセキュリティや ソフトウェア開発の 分野に おける 多くの 事柄と 同様に、 コンプライアンス基準も 常に 進化しています。 PCI Security Standards Councilは、 202 2年3月に PCI Data Security Standard の 改訂版を 公開しました。 American Institute of Certified Public Accountantsが 定める SOC 2コンプライアンス基準 は、 201 8年1月に 最終更新されています。 また、 International Organization for Standardizationは 202 2年2月に ISOコンプライアンス基準 の 新版を 公開しました (202 2年10月にも 更新が 予定されています)。
コンプライアンス基準の 進化に 合わせて、 それらの 基準を 満たすための ポリシーも 更新しましょう。 コンプライアンス計画 は、 常に 見直し、 最新の 状態に 保つ 必要が あります。
Snykでセキュリティとコンプライアンスの基準を確立する この ガイドが、 コンプライアンス プログラムの 確立を より 簡単に 進める ための お役に 立てば 幸いです。 コンプライアンス監査では、 SDLCに おける リスク管理の 証拠が 求められます。 Snykの 機能を 活用して SOC 2、 ISO、 PCIの コンプライアンス要件を 満たす 管理策を どのように 確立できるか、 詳しくは コンプライアンスの チートシートを ダウンロード し、 デモを 予約 して Snykの 効果を ご確認ください。
開発者に 愛され、 セキュリティチームから 信頼される。 Snykの 開発者ファーストの ツールは、 ガバナンスや コンプライアンスの ニーズに 応える、 統合された 自動化セキュリティを 提供します。