開発エコシステム全体にセキュリティを組み込む
Snykは、IDE、プルリクエストのワークフロー、CI/CDパイプライン、AIコーディングエージェントなど、開発者が日常的に使用するツールに直接統合されます。開発の流れを妨げたり、開発スピードを損なったりすることなく、リアルタイムの脆弱性スキャンと、ワークフロー内での修正提案を提供します。Snykのお客様の82.7%が、導入後に開発プロセスの明確な改善を実感しています。
AIによって開発が加速し、サプライチェーンのリスクが高まる今、優れたAppSecプラットフォームには、精度だけでなく、開発者が実際に使いたくなることも求められます。
Snykは、AI主導の開発のあらゆる段階にセキュリティを組み込みます。開発者には迅速な開発を支えるツールを、セキュリティチームには自信を持ってガバナンスを行うために必要な可視性と制御機能を提供します。
「開発者の生産性向上という点では、生成AIの革新が近年急速に進んだことを、多くの人が期待と安堵の入り混じった思いで歓迎しています。しかし、セキュリティリーダーとして私が最も重視する責任は、AIが生成したコードであれ、人が書いたコードであれ、作成するすべてのコードに設計段階からセキュリティを組み込むことです。Snyk CodeのAI静的解析と、最新のイノベーションであるDeepCode AI Fixを活用することで、開発チームとセキュリティチームは、ソフトウェアのリリースをより迅速かつ安全に実現できるようになりました。」


Steve Pugh
CISO, ICE/NYSE
セキュリティプラットフォームを探すAppSecチームが、CheckmarxではなくSnykを選ぶ理由をご覧ください。
機能 | Snyk | Checkmarx |
エージェント型AIとセキュアコーディング | ✔ Snyk StudioはAIコーディングエージェントと連携し、AI主導の開発ワークフローにリアルタイムのセキュリティガードレールを直接組み込むことで、コードの作成時に新たな脆弱性が入り込むのを防ぎます。問題が見つかった場合も、AIを活用したAgent Fixが、開発者の作業を中断させることなく、状況に応じた的確な修正を提案します。AIエージェントが機械並みの速度でコードをリリースする時代に、Snykなら同じスピードでセキュリティを開発プロセスに組み込めます。 | ✘ CheckmarxはDeveloper Assist、Triage Assist、Remediation Assistなど、AIを活用した機能を提供しています。しかし、これらは誤検知率の高さで知られてきたエンジンに後付けされています。ノイズの多いシグナルを増幅するAI機能は、開発者やセキュリティチームのレビュー負荷を軽減するどころか、増大させます。 |
大規模な実績に裏打ちされた、開発者ファーストのセキュリティ | ✔ Snykは開発者が日常的に使うツールに直接統合され、導入初日からすぐに成果をもたらします。Snykのお客様の82.7%が、導入後に開発プロセスの測定可能な改善を実感しています。ワークフローに適合するセキュリティは活用され、適合しないものは無視されます。 | ✘ Checkmarxの導入には、ノイズを減らし、実用的なスキャン精度を得るために、多くの初期設定と継続的な調整が必要だとされています。両方のツールを利用した経験のあるユーザーは、一貫してSnykのほうが設定、利用、管理が容易だと評価しています。その結果、ツールの管理に費やすエンジニアリングの労力を、実際の脆弱性の修正に振り向けられます。 |
実際にリスクを低減する優先順位付け | ✔ Snykは、到達可能性分析、悪用可能性、エクスプロイトの有無、ランタイムのコンテキスト、ビジネスへの影響を1つのリスクスコアに集約します。OWASPベンチマークにおいて、SASTツールの中でも特に高い真陽性検出率を誇ります。ノイズを取り除くコンテキストに応じた優先順位付けに加え、Snyk Agent FixがAI生成のマージ可能な修正をワークフロー内で提供して一連の対応を完結。開発者は、本当に重要な問題を確信を持って修正できます。 | ✘ Checkmarxのお客様は、誤検知率の高さへの対応に追われることが少なくありません。許容できるシグナル品質を得るには通常、ルールの大幅なカスタマイズが必要となり、チームは本当に重要な問題の修正ではなく、ノイズのトリアージに時間を費やすことになります。 |
ゼロデイへの備え | ✔ ゼロデイ脆弱性が発見されても、Snykのお客様は対応を待つ必要はありません。Snykのセキュリティインテリジェンスチームは、コードベースに直接マッピングされたZero Day Reportsを公開します。速報から完全な修正まで、数日ではなく数時間で対応できます。 | ✘ CheckmarxはCheckmarx Zeroを通じて脅威に関する調査情報を公開していますが、提供されるのはインテリジェンスまでで、お客様自身が独自に影響範囲を特定しなければなりません。重大な脆弱性が明らかになったとき、業界全体での認知と、自社のコードベースが影響を受けているかを把握するまでの隔たりは広がります。 |
AI主導の開発をガバナンスする | ✔ AIエージェントがソフトウェア開発に不可欠になる中、Evoは、環境内にどのようなAIコンポーネントがあるかの検出から、コーディングエージェントがリアルタイムで実行できる操作の制御まで、セキュリティチームが確かな自信を持ってAI主導の開発を可視化し、統制するための機能を提供します。 | ✘ Checkmarxでは、AI開発のライフサイクル全体を十分に統制できません。AIエージェントが何を構築しているかを可視化し、その構築方法にガードレールを適用できなければ、セキュリティチームには管理機能のないインベントリだけが残されます。 |
セキュリティチームの人数は開発者より少なく、AIが活用される今、コードの開発速度はチームが手作業でレビューできる速さを超えています。Snykは、開発者がすでに使っているツールやワークフローにセキュリティを直接組み込み、コードが作成される時点で保護を提供します。事後対応ではありません。その結果、摩擦のないセキュリティを実現できます。脆弱性を早期に検出し、適切なコンテキストで修正を提供することで、開発者はツールを回避するのではなく、実際に活用できます。
Snykは、IDE、プルリクエスト、CI/CDパイプラインなど、開発者が普段使うワークフローに寄り添います。優先順位付けが必要な脆弱性のリストを大量に提示するのではなく、重要な問題を特定し、状況に応じた修正案を提示します。開発者はワンクリックで適用でき、作業の流れを止めることなく、開発に集中できます。
AIコーディングエージェントが機械の速度でコードを生成するなか、Evo by Snykはコードの生成と同時にパイプライン内でセキュリティ検証を実施し、脆弱性をその場で検出。PRに到達する前に対処できます。Claude CodeやCursorなどのツールとネイティブに連携し、Snykはすでに300社以上のエンタープライズ顧客に導入され、AI開発スタックと連携するセキュリティレイヤーとして活用されています。
DeepCode AIを搭載したSnyk Codeは、OWASPベンチマークで最高水準の真陽性検出率を誇る、迅速かつ高精度なSASTを提供します。Snyk Agent Fixは、開発者のワークフローにAI生成のマージ可能な修正を直接届けることで、脆弱性の検出から修正までを完結。見つけるだけでなく、確実に修正します。
Snykは、開発者が迅速に開発を進めるためのツールと、セキュリティチームが自信を持ってガバナンスを行うために必要な可視性と制御機能を提供します。AIを活用した開発の生成から本番環境まで、あらゆる段階をカバーします。
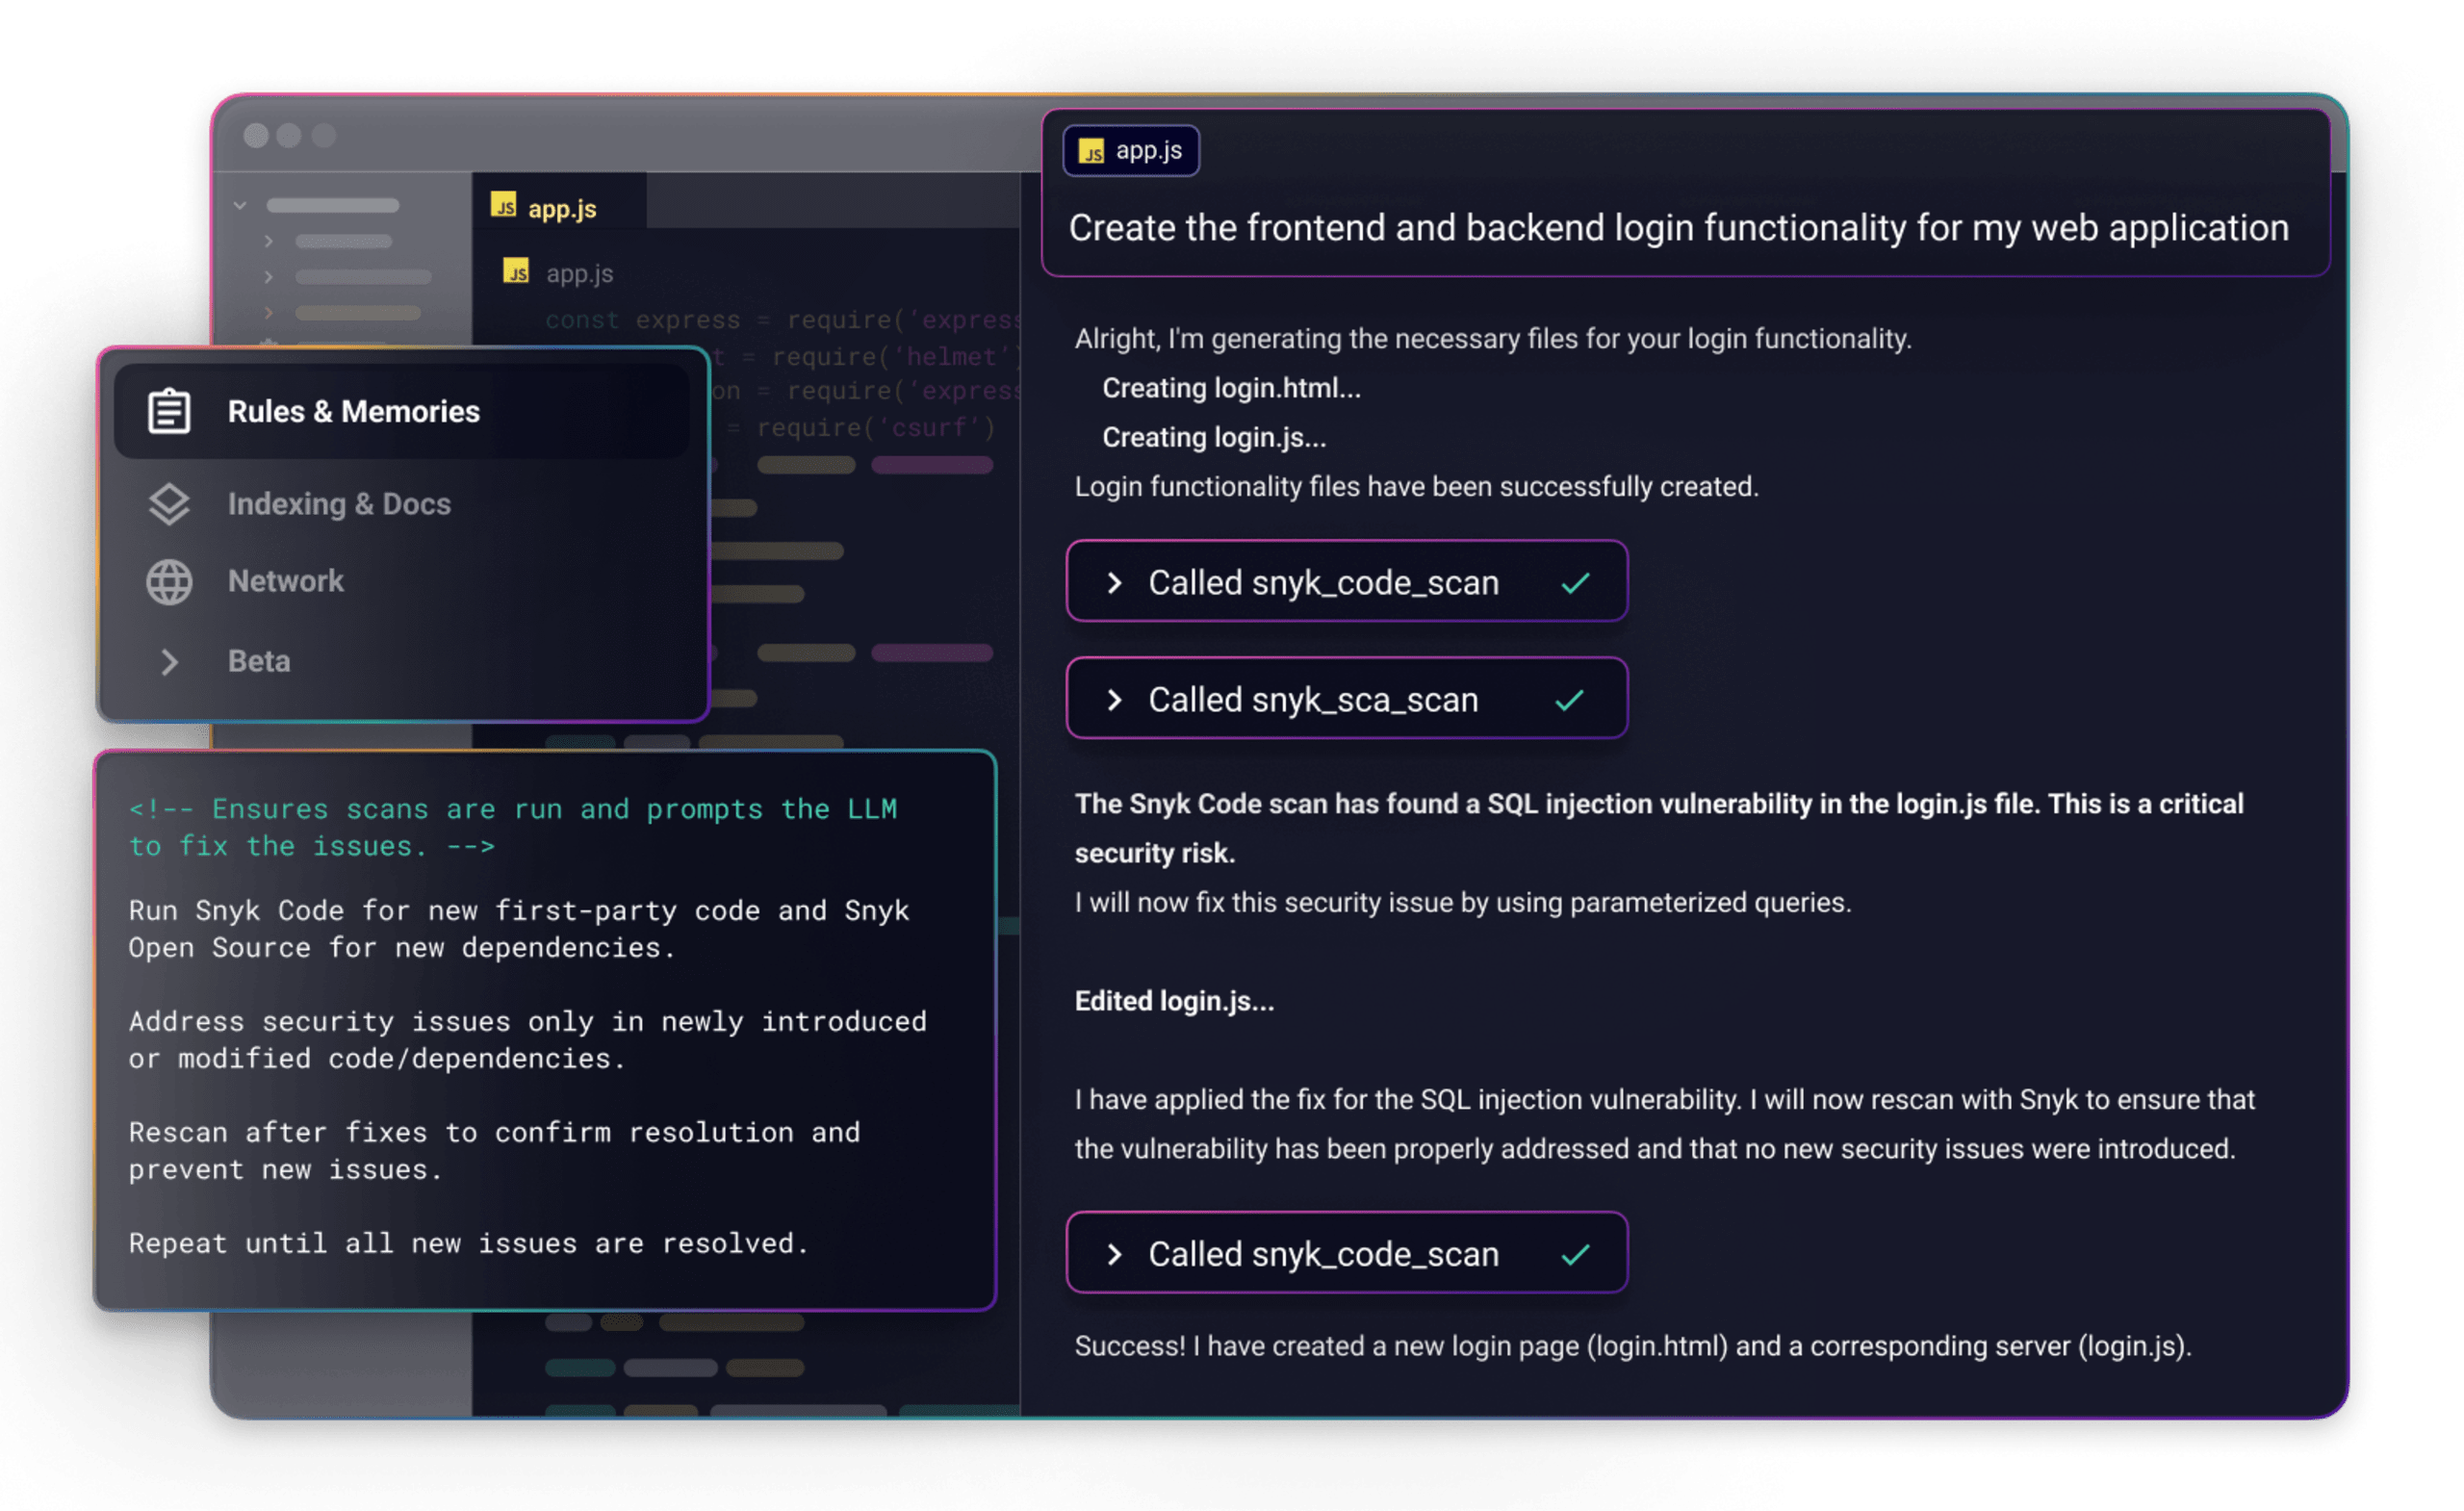
Snykは、IDE、プルリクエストのワークフロー、CI/CDパイプライン、AIコーディングエージェントなど、開発者が日常的に使用するツールに直接統合されます。開発の流れを妨げたり、開発スピードを損なったりすることなく、リアルタイムの脆弱性スキャンと、ワークフロー内での修正提案を提供します。Snykのお客様の82.7%が、導入後に開発プロセスの明確な改善を実感しています。
Snykの統合プラットフォームは、SAST、SCA、IaC、DAST、AIコンポーネントのセキュリティを網羅し、リーチャビリティ分析、エクスプロイトの入手可能性、ビジネスコンテキストを活用したリスクベースの優先順位付けによって、本当に重要なリスクを可視化します。AIエージェントがソフトウェア開発の中心的な存在となる中、Snyk Evoはその保護範囲を拡大し、開発ライフサイクル全体を通じてAIモデル、パイプライン、エージェントの動作を管理します。

アプリケーションを網羅的に検出し、ニーズに合わせたセキュリティコントロールとリスクベースの優先順位付けを活用することで、大規模な環境でもアプリケーションリスクを低減できます。開発者に過剰なアラートを押し付けることなく、セキュリティチームが環境全体を把握し、具体的な対策につなげられる情報を提供します。

コンテナの完全性は、強固なアプリケーションセキュリティ体制に欠かせない要素でありながら、見落とされがちです。Snyk Containerは、各イメージに潜むリスクを開発者に知らせるとともに、ワンクリックでのアップグレードや代替イメージを提案します。これにより、すべてのチームが利用可能な最も安全なベースイメージから開発を始められます。
Snykの開発者向けセキュリティプラットフォームについて、お客様の声をご覧ください。
何百万人もの開発者がSnykで安全な開発を実現


Snykは、2025年版 Gartner Magic Quadrant for Application Security Testingおよび2025年版 Forrester Wave: Static Application Security Testingでリーダーに選出されました。また、2024年版 Forrester Wave: Software Composition Analysisではリーダーおよび顧客のお気に入りに選ばれました。さらに、2024年版 Gartner Peer Insights Customers’ Choice for Application Security Testingにも選出されました。
Snykのお客様は、3年間で288%の投資収益率を達成しました。Forrester Consultingが実施した、SnykのTotal Economic Impact™(TEI)をご覧ください。
はい。チームがSnykに移行する主な理由は、開発者への導入をより迅速に進められること、到達可能性やランタイムのコンテキストを活用して優先順位を付け、ノイズを抑えられること、そしてClaude Code、Cursor、Devinなどのエージェントと連携してコード作成中にセキュリティを確保する、AIネイティブな機能です。Snykは、膨大なルールの調整を必要とせず、導入初日から成果をもたらします。
SnykはAIネイティブかつ開発者ファーストの設計で、IDE、PR、パイプラインに修正を直接組み込みます。Checkmarxは既存のスキャンエンジンにAI支援を追加する方式で、有用な検出精度を得るには、より多くの設定や調整が必要となるのが一般的です。
はい。Snykは、SAST、SCA、コンテナ、IaC、DASTを網羅する統合プラットフォームを提供します。Snyk EvoによるAIコンポーネントのセキュリティとガバナンスに加え、すべての領域でリスクに基づく優先順位付けを実現します。
AppSecベンダーはコード、パイプライン、シークレットにアクセスできるため、ベンダー自体が攻撃対象領域の一部になります。AppSecベンダーに影響を及ぼしたものも含め、2026年に発生したサプライチェーンインシデントは、ベンダー自身のツールチェーンが侵害されると、そのリスクが下流へ波及することを示しました。今や、ベンダー自身のセキュリティ態勢を評価することもデューデリジェンスの一環です。
Snykは、お客様が実践できるよう支援しているのと同じ基準を、自社のエンジニアリングにも適用しています。セキュリティ体制は独立した形で文書化され、trust.snyk.ioで継続的に更新されています。