アプリケーションセキュリティ完全ガ
この

アプリケーションセキュリティ(AppSec)とは?
アプリケーションセキュリティ(AppSec)はソフトウェア開発における重要な要素であり、アプリケーションのセキュリティ脆弱性を特定、修正し、防止することを目的としています。セキュアなソフトウェア開発ライフサイクルを導入し、セキュリティ対策を強化するとともに、データの完全性、機密性、可用性を確保することを目指します。
アプリケーションセキュリティ
アプリケーションセキュリティが重要な理由
アプリケーション、
悪意ある
アプリケーションセキュリティの
脆弱性は、

最もよくある問題は、設定ミスと、既知の未修正の脆弱性です
あらゆる
AppSecセキュリティを強化するには
アプリケーションセキュリティを
プロセスの
改善 シフトレフトの
セキュリティ文化。 セキュリティを 後工程に 回さず、 設計、 計画、 コーディングの 段階から 取り入れます。 セキュアSDLC + 脅威モデリング。
早い 段階で セキュリティ要件を 定義し、 脅威モデリングを 実施して、 安全な コーディング基準を 徹底し、 テストを 統合するとともに、 アプリケーションを 継続的に 監視して パッチを 適用します。 開発者の
トレーニングと 意識向上。 定期的な実践型セキュリティトレーニングを 実施し、OWASP Top 10の リスクに 対する 意識を 高め、 計画から デプロイまで 開発者の 責任意識を 促します。
ツールと
自動化 開発プロセスに
統合された SAST、 DAST、 RASPツール。静的アプリケーションセキュリティテスト (SAST)、動的アプリケーションセキュリティテスト (DAST)、ソフトウェア構成分析 (SCA)を 活用し、 IDE、 プルリクエスト、 CI/CDパイプラインに 組み込んで、 脆弱性を 早期に 検出します。 WAF、
依存関係 スキャン、 CI/CDチェック。 WAFを 導入して 悪意ある トラフィックを フィルタリングし、 アプリケーションに 到達する 前に ブロックする ことで、 一般的な Web攻撃に 対する 第一線の 防御と します。
継続的な
取り組み 安全な
設計と コーディング。 入力値の 検証、 出力の サニタイズ、 安全な ライブラリの 使用により、 インジェクション、XSS、バッファオーバーフロー、 アクセス制御の 不備、 設定ミスを 防ぎます。 パッチ管理と
適切な 設定の 維持。 既知の 脆弱性や 設定ミスに よる リスクを 軽減する ため、 サードパーティ製ソフトウェア、 ライブラリ、 OS、 インフラに 定期的に パッチを 適用します。 セキュリティテスト、
ログ記録、 監視。 開発中から デプロイ後まで、 SAST、 DAST、 ペネトレーションテスト、 監査を 継続的に 実施し、 変化する 問題を 検出します。
クラウドと
コミュニティ
Snyk AI Security Platformは、Snyk Code、Snyk Open Source、
アプリケーションセキュリティの
この
アプリケーションセキュリティにおける一般的なリスクとその影響とは?
現代の
カテゴリ | 関連する |
継承された | アクセス制御の |
サードパーティおよびオープンソースの | 脆弱で |
DevSecOpsの | 安全でない |
適任者の | スキル不足と |
ツールの | 連携の |
それぞれの

継承された脆弱性
これらは、
ソフトウェアシステムは
エントロピーの 影響を 受けます。 絶えず 変化して 複雑さが 増し、 更新や 改善が 必要に なります。 どの
修正、 更新、 保守作業が 最も 重要かを 判断する脆弱性の 優先順位付けは、 重要かつ 継続的な 取り組みです。 多くの
組織の 環境では、 レガシーコードが 今も 重要な 役割を 果たしています。 セキュリティチームは この コードを スキャンし、 最も 重要な 修正に 優先順位を 付ける 必要が あります。 古い コードは 新しい アプリケーションコードほど 魅力的ではないため、 関心を 持つ 人は 少ない ものの、 セキュリティ面で 慎重に 検討する 必要が あります。 最新の
セキュリティツールは、 レガシーコードへの 対応を 想定して ライセンスされていないことが よく あります。 コードが 保守されず、 安全が 確保されなければ、 問題は 時間とともに 積み重なります。
サードパーティおよびオープンソースの脆弱性
これらは、
サードパーティや
ただし、
こうした
AppSecにDevSecOpsのアプローチを取り入れる
セキュリティツールの
この
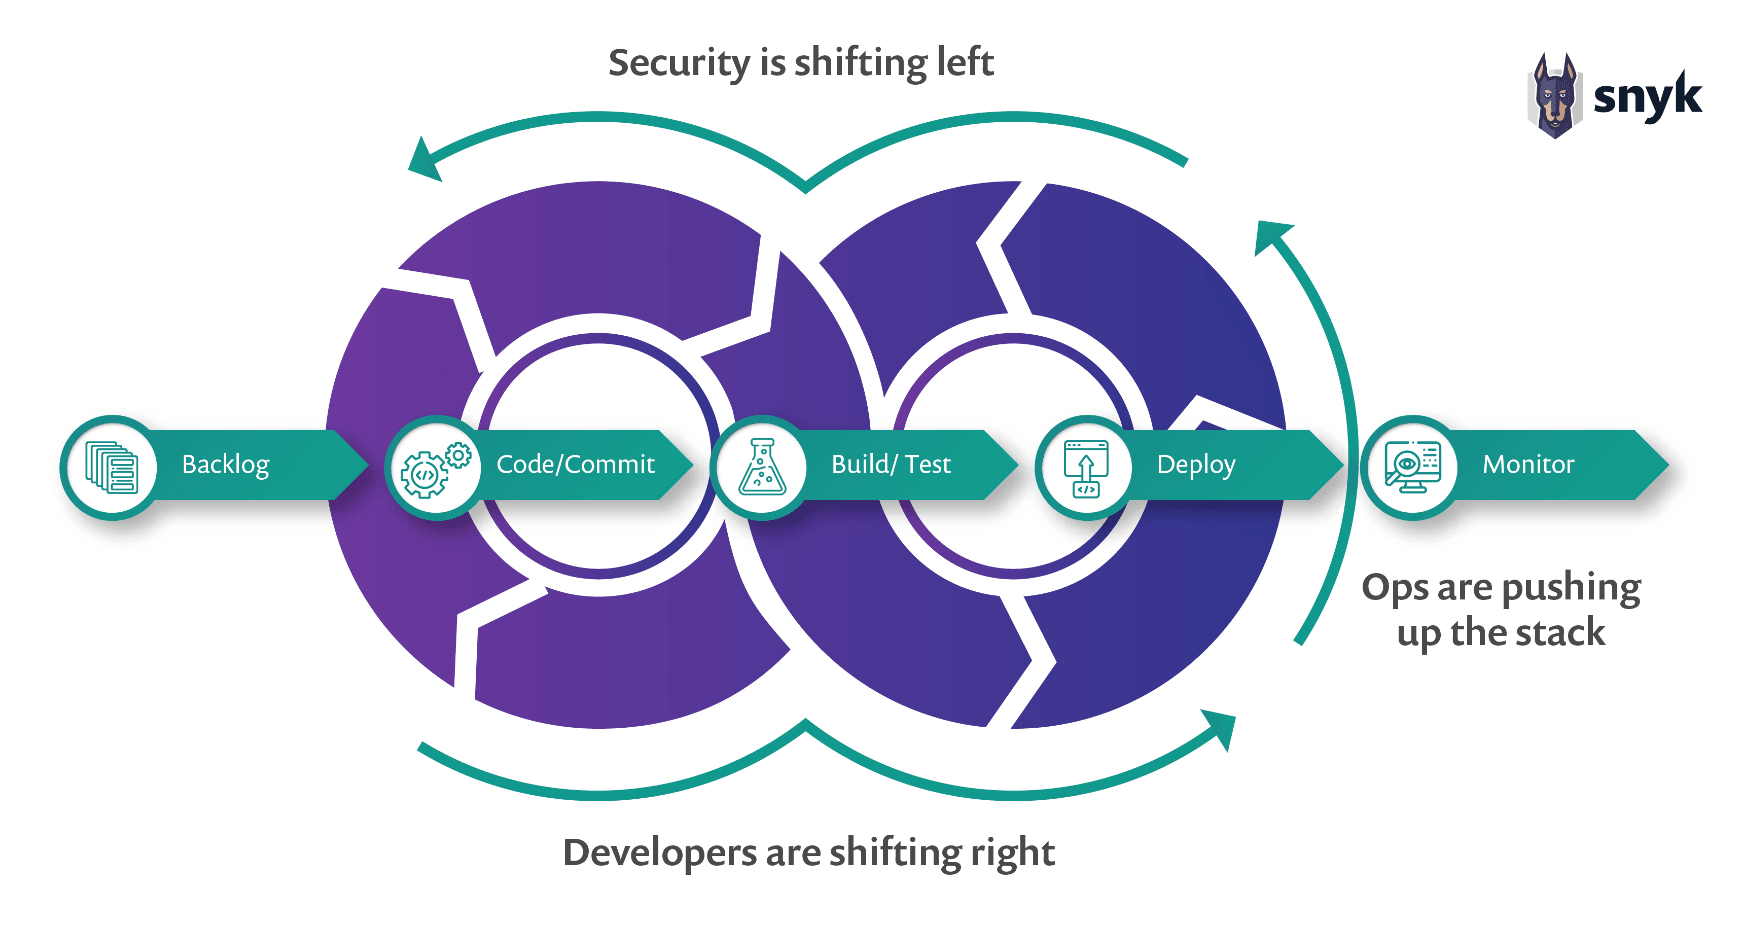
シフトレフトテストでは、CI/CDパイプラインのできるだけ早い段階からテストのベストプラクティスを取り入れます。
シフトレフトテストでは、
適任者の確保
シフトレフトに
一元管理ツールの欠如
セキュリティ担当者は、
アプリケーションセキュリティチームには、
最後に、
アプリケーションセキュリティアーキテクチャの3つの層
現代の
1. 最上位層:クライアント
この
2. 中間層:アプリケーション
この
3. 最下層:バックエンド
ここには、
モダンなアプリケーションのアーキテクチャ図
以下の
左側では、
右側は
セキュリティを
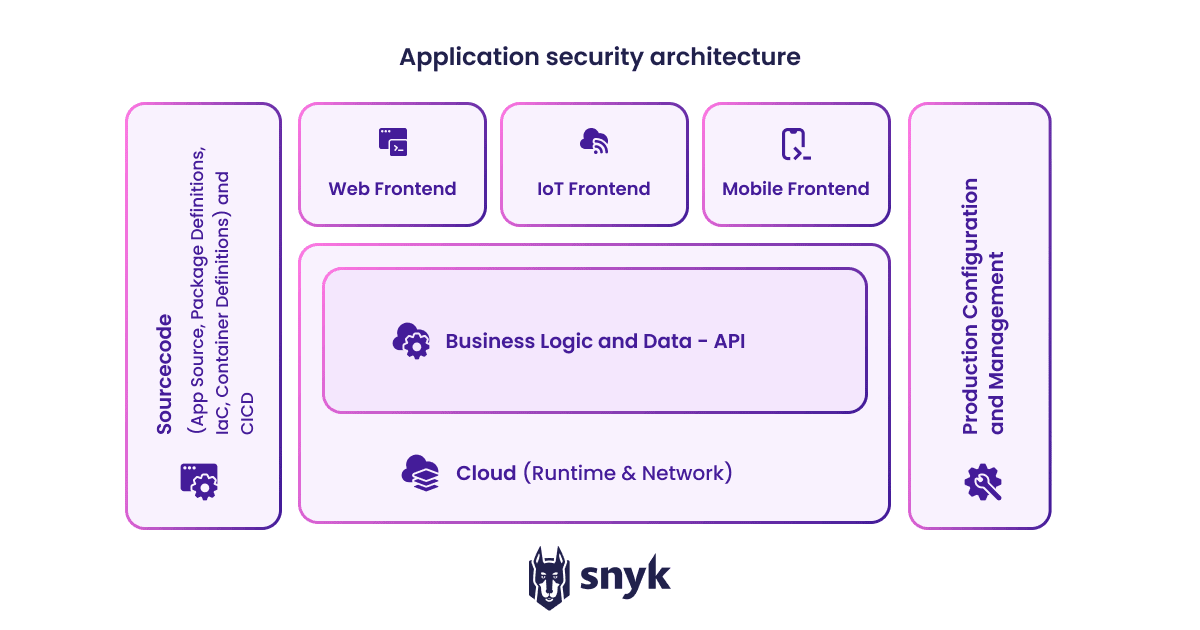
アプリケーションセキュリティのアーキテクチャ図
アプリケーションセキュリティのベストプラクティス
アプリケーションセキュリティを支える3つの柱
効果的な
テクノロジー:プロセスや
トレーニングの ための ツールを 含む プロセス:ポリシー、
原則、 コントロールを 含む 人材:セキュリティに
関する 教育や トレーニングが 必要 (フィッシング対策など)
アプリケーションセキュリティに
テクノロジー:ツールを見直す
まず、
相互に 連携でき、 リソースや 予算に 合った 包括的な ツールセットを 定義しましょう。 最適な ツールは 推奨事項を 提示しますが、 その 価値を 最大限に 引き出すには、 人が 実際に 対応する 必要が ある ことを 忘れないでください。 新しい
ツールを 調べ、 その 機能を 確認しましょう。 ツールの
ロードマップを 策定しましょう。 ツールは 今後どう 進化するのか、 ツール活用の ビジョンは 何か、 ビジネスの ニーズに 対応し続けられるのかを 検討します。
プロセス:明確にする
まず、
アプリケーションセキュリティの プロセスを 定義しましょう。 明確に する ために、 文書に まとめてください。 プロセスを
テストしましょう。 本当に 機能するでしょうか。 緊急事態が 起きてからではなく、 テスト中に 問題を 把握する ほうが 賢明です。 プロセスの
リポジトリを 整備しましょう。 プロセスを 一か 所に まとめて おく ことで、 オンボーディングに 役立つ ほか、 プロセス間の 重複にも 気づきやすくなります。
人材:それぞれの役割を尊重する
セキュリティチームと
開発者は、 知識を 活用して 働く 人材です。 ソフトウェア自体に アップグレードが 必要なように、 彼らにも 継続的な 成長が 必要です。 セキュリティ分野は 絶えず 変化していますが、 開発者コミュニティには 豊富な 情報や トレーニング、 イベントが あります。 脅威や その 緩和策の 変化を 把握できるよう、 人材の 教育と 育成に 投資しましょう。 セキュリティの
あらゆる 層に 投資しましょう。 清掃スタッフから CEOまで、 全員が セキュリティの 重要性や ルールを 理解できるように する 必要が あります。 ささいな
ことでも、 誰もが 率直に 声を 上げられる 文化を 育みましょう。 「気づいたら、 伝えて、 解決する」を モットーに してください。 誰も 問題を 報告しなければ、 解決できません。
アプリケーションセキュリティに使われる最適なツールやテクノロジーとは?
スキャンツールは、
静的アプリケーションセキュリティテスト
(SAST):ソースコードに アクセスするホワイトボックステスト手法です。 実行していない 状態の コードを 分析し、 脆弱性に つながる 弱点を 特定して レポートを 生成します。 対話型アプリケーションセキュリティテスト
(IAST) :このアプリケーションセキュリティテストでは、 アプリケーションの 実行中に ソースコードを スキャンして 脆弱性を 検出し、 ユーザーが 一般的に 行う 操作を シミュレートします。 ソフトウェア構成分析
(SCA):オリジン分析とも 呼ばれ、 ソースコードを 含む ソフトウェアコンポーネントや ライブラリを すべて 分析する 手法です。 既知の 脆弱性を 特定し、 利用可能な パッチや 更新を ユーザーに 通知します。 動的アプリケーションセキュリティテスト
(DAST) :実行中の アプリケーションに さまざまな 攻撃を 試みて、 セキュリティ状態を テストします。 ソースコードへの アクセスが 不要な ため、ブラックボックステスト手法に 分類されます。 サービスと
しての アプリケーションセキュリティテスト (ASTaaS) :この 場合、 組織は 外部企業に アプリケーションの テストを 委託します。 ASTaaSでは 通常、 静的・動的な セキュリティ手法の ほか、 ペネトレーションテストや アプリケーション・ プログラミング・インターフェース (API)の 評価も 組み合わせて 実施します。 ファジング:ランダムな
データを 入力して アプリケーションを テストし、 潜在的な バグを 見つける 手法です。 ファジングは、 IAST、 DAST、 SASTなどの テストを 補完します。

SASTとDASTとSCAの比較
Snykによるアプリケーションセキュリティ
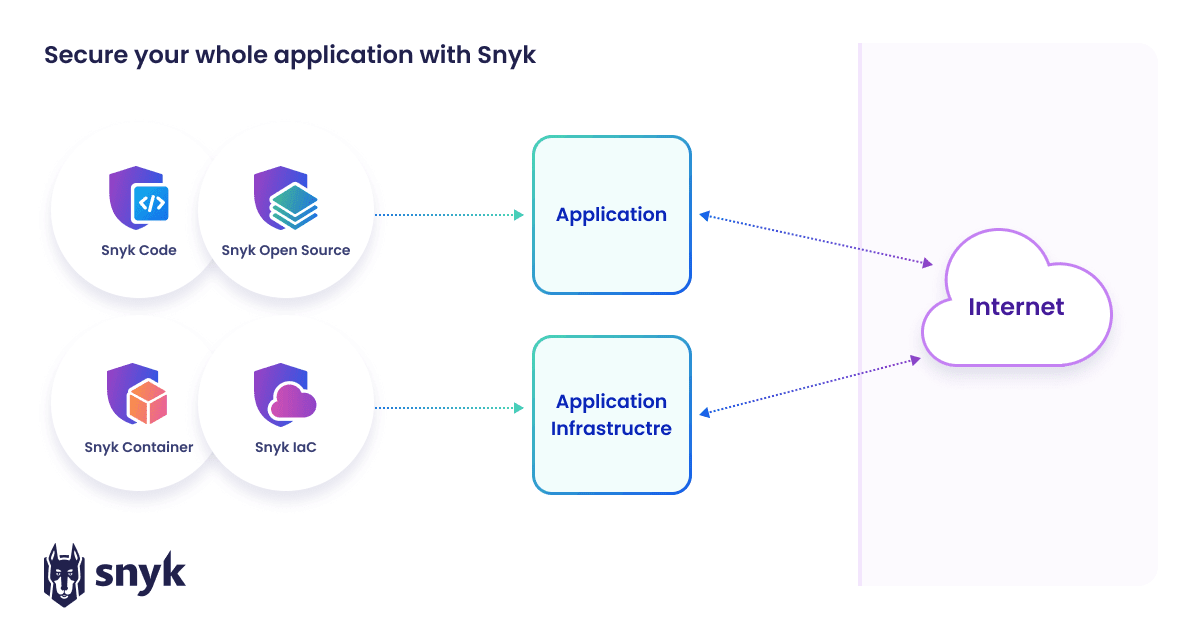
Snykは、
Snyk Code:修正を
簡単かつ 効率的に 行える、 開発者ファーストの SASTツールです。 Snyk Open Source:オープンソースの
脆弱性を 検出し、 優先順位を 付けるソフトウェア構成分 析(SCA) ツールです。 Snyk Container:ベースイメージから
ランタイムまで、 コンテナの セキュリティ確保を 支援する ツールです。 Snyk IaC:開発者が
安全な IaC構成を 記述できるよう 支援する ツールです。 Snyk AppRisk:資産を
検出し、 セキュリティツールで 保護され、 脆弱性が ない 状態を 維持できるよう 支援する ASPMツールです。
Snykの
Snykの
アプリケーションセキュリティの導入事例
導入事
「Glovoの
セキュリティチームは、 Snykの 活用に より、 依存関係と コードに おける 重大な 脆弱性を 78%削減したと 報告しています。 さらに、 平均修正時間を 40%短縮し、 より 安全な コードを より 速く リリースできる ことを 実証しました。」
Glovo
AppSecに関するよくある質問
アプリケーションセキュリティライフサイクルは、ソフトウェア開発ライフサイクル(SDLC)と並行して進みます。従来のセキュリティ手法では、開発の後期、あるいは本番環境で稼働してからアプリケーションを保護しようとしていました。最新の開発手法では、セキュリティ対策をプロセスの早い段階から取り入れます。そのため、セキュリティチームと開発チームは、SDLCの初期段階からランタイム環境に至るまで、セキュリティを組み込む必要があります。
アプリケーションのセキュリティは、計画の初期段階から始まります。この段階で脅威モデリングとセキュア・バイ・デザインの原則を取り入れることで、アプリケーションにセキュリティを組み込めます。その後、開発・テスト段階へと続き、スキャンツールを開発者のワークフローに組み込めば、セキュリティテストを自動化できます。アプリケーションの実行に使用するコンテナやインフラストラクチャを開発者が担うケースも増えているため、それらの環境も保護する必要があります。
アプリケーションセキュリティのコントロールとは、セキュリティ標準を実施するために設けられる具体的な手順です。セキュリティの階層では、ポリシーによって組織全体の指針を定め、標準ではそのポリシーに基づく具体的なルールを定めます。そして、コントロールによって標準を実践に移します。たとえば、楕円曲線暗号に基づく特定の暗号化アルゴリズムのみを使用するというポリシーを企業が定めるとします。標準では、アプリケーションのどこにそのポリシーを適用するかを定め、コントロールではその実装を(理想的には)自動化します。
アプリケーションデータセキュリティとは、ソフトウェアアプリケーションによって処理・保存される機密性の高い企業情報や顧客データを、不正アクセス、改ざん、削除などの脅威から保護することです。アプリケーションセキュリティ戦略全体を構成する重要な要素です。
アプリケーションセキュリティは、ソフトウェアそのもの(コード、ロジック、インターフェース、処理するデータ)を脆弱性や攻撃から守ることに重点を置きます。セキュアコーディング、静的・動的テスト、ランタイム保護、サードパーティ製の依存関係の安全性確認などの取り組みを行います。一方、ネットワークセキュリティはインフラ層を保護します。データの転送、境界防御、ネットワークのセグメンテーション、ファイアウォール、VPN、侵入検知システムなどを通じて、システムやデータへの不正アクセスを防ぎます。
クラウドセキュリティは両方の領域にまたがりますが、インフラ、設定、ID・アクセス管理、コンプライアンスなど、クラウド環境の保護に重点を置きます。マルチテナンシー、設定ミス、クラウドネイティブAPIに固有のリスクに対処します。クラウドにおけるアプリケーションセキュリティはアプリケーション層を対象とする一方、ネットワークセキュリティは仮想ネットワークの保護や、サービスコンポーネント間の安全な通信の徹底にまで及ぶことがあります。
セキュア・バイ・デザインとは、後からセキュリティを付け加えるのではなく、設計の初期段階からシステムの基盤となる特性としてセキュリティを組み込むエンジニアリングの考え方です。攻撃を予測し、侵害が起きても被害を抑えられるようにシステムを設計することを重視し、最小権限、攻撃対象領域の縮小、多層防御、継続的な保証などの原則を適用します。さらに、シンプルさ(KISS)、オープンな設計(セキュリティを隠すことで実現しようとしない)、職務の分離、安全側に倒すデフォルト設定といった実践も、複雑さを抑え、監督を強化することで、システムの堅牢性を高めます。
ゼロトラストとは、「決して信頼せず、常に検証する」という原則に基づくセキュリティモデルです。場所やネットワーク境界にかかわらず、ユーザー、デバイス、アプリケーション間のあらゆるやり取りについて、継続的な認証と認可を求めます。アプリケーションセキュリティに適用すると、厳格で状況に応じた制御を通じてのみ、アプリケーションやAPIへのアクセスを許可し、最小権限ポリシーを徹底するとともに、リアルタイムで監視して異常な挙動を検知します。
また、このモデルは侵害が起こり得ることを前提としているため、マイクロセグメンテーション、通信の暗号化、IAM、継続的な行動分析などのアーキテクチャ戦略を支援します。これらの戦略によって、システム内での侵入者の滞在時間やラテラルムーブメントを抑え、アプリケーションのレジリエンスを高めるとともに、攻撃による潜在的な影響を軽減します。
コンテナ化されたアプリケーションとKubernetesワークロードを保護するには、多層的な戦略が必要です。まず、デプロイ前にコンテナイメージをスキャンして既知の脆弱性を検出し、イメージ署名を必須にするとともに、CI/CDパイプラインの早い段階でInfrastructure as Code(IaC)のセキュリティチェックを組み込みます。Admission Controller、ロールベースのアクセス制御(RBAC)、ネットワークポリシーなど、Kubernetesネイティブの制御機能を活用して、ワークロードを検証し、アクセスを制御し、Podやサービス間の通信を保護します。
さらに、セキュリティ強化済みのホストOSを使用する、コンテナを必要最小限の権限で実行する、クラスター構成を継続的に再評価するといったベストプラクティスを徹底し、外部に公開された名前空間や過剰な権限を持つロールなどの設定ミスを防ぎます。
CISOは、リスク低減の進捗と、チーム全体へのAppSecの浸透度の両方を示す指標を確認する必要があります。重要なAppSec KPIには、悪用可能な脆弱性の数、平均修正時間(MTTR)、コンプライアンスフレームワークへの準拠度などがあります。これらはSnykのプラットフォームで追跡・可視化できます。。同様に重要なのが、チームの関与度やカバレッジを示す指標です。たとえば、SAST/DASTを統合したプロジェクトの割合、脆弱性の修正率、開発者によるAppSecツールの導入状況などです。
Snykで
Snykと