アプリケーションセキュリティ評価とは、 アプリケーションを テストして 脅威を 特定し、 それらから 守る ために 必要な 対策を 判断する プロセスです。 評価を 通じて、 組織は アプリケーションの 現在の セキュリティ態勢を 評価し、 ソフトウェアを 将来の 攻撃 から さらに 保護する ための 次の ステップを 判断できます。 多くの 組織は、 セキュリティ対策が 最新かつ 効果的である ことを 確認する ため、 定期的に アプリケーションセキュリティ 評価を 実施し、 その 際に アプリケーションセキュリティツール を 活用する ことも よく あります。
徹底した アプリケーションセキュリティ評価を 行う ことで、 組織は ソフトウェアや アプリケーションに 対する 潜在的な 脅威を、 問題に なる 前に 特定できます。 ソフトウェア主導の 今日の ビジネス環境では、 セキュリティインシデントは 大きな リスクです。 企業の 評判や 収益に 悪影響を 及ぼす 可能性が ある ためです。 多くの 業界では、 サイバーセキュリティに 関する 法律や 規制を 遵守する ため、 アプリケーションセキュリティ評価が 義務付けられている 場合も あります。 たとえば、 PCI規格では OWASP Top 10の ガイドライン に 従うことが 推奨されています。
アプリケーションセキュリティ評価はどのように実施しますか? アプリケーション評価は、 ソフトウェアや アプリケーションが さらされている 潜在的な リスクを 特定し、 過去の セキュリティインシデントや 脆弱性を 記録する ことから 始まります。 そのうえで、 既存の セキュリティギャップを 解消し、 コンプライアンス要件を 適切に 満たすための 対策を 判断できます。
セキュリティ評価には何が含まれますか? アプリケーションセキュリティ評価の 内容は、 組織や 対象と なる アプリケーションの 種類、 業界に よって 異なります。 一般的には、 潜在的な 脅威、 アプリケーションの 攻撃対象領域、 既存の アプリケーションセキュリティプロセスに おける 弱点、そして アプリケーション全体の セキュリティ態勢を 改善する ための ロードマップを 特定します。
アプリケーションセキュリティの ギャップ分析を 実施する 方法 この ガイドでは、 資産の 可視性、 AppSecの カバレッジ、 優先順位付けを 対象に、 アプリケーションセキュリティの ギャップ分析を 実施する 手順を 解説します。
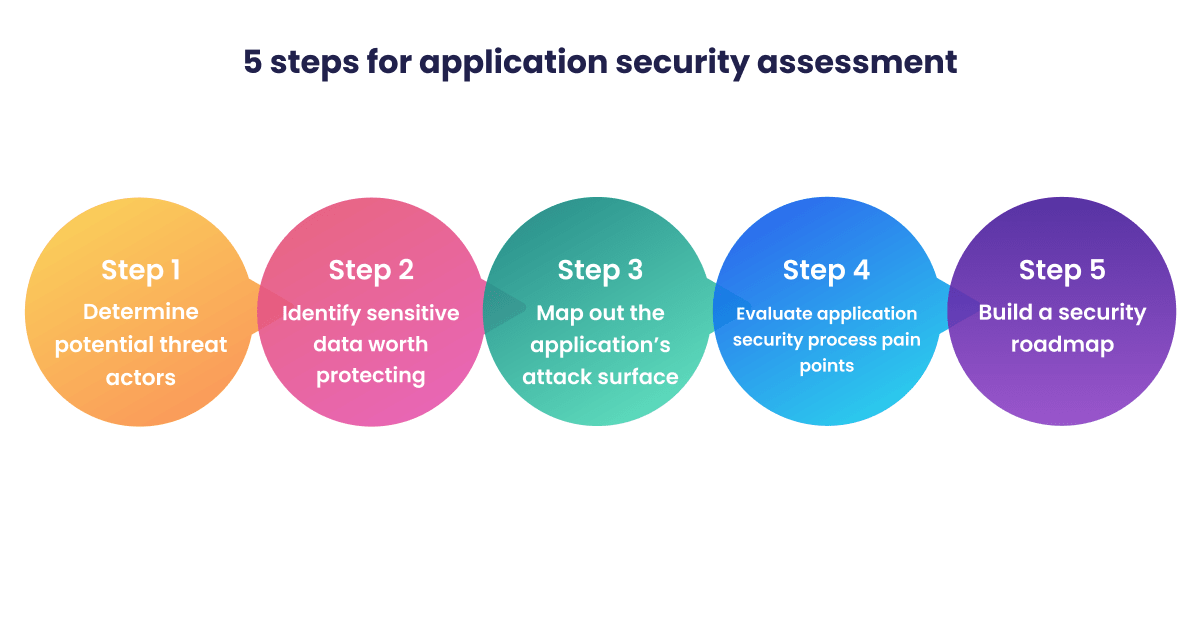
アプリケーションセキュリティ評価の5つの重要なステップ ここでは、 アプリケーションセキュリティ評価を 実施する ための 5つの 主要な ステップを 見ていきましょう。
潜在的な 脅威アクターを 特定する
機密データを 特定する
アプリケーションの 攻撃対象領域を マッピングする
AppSecプロセスの 課題を 評価する
セキュリティロードマップを 作成する
アプリケーションセキュリティ評価の5つのステップ
1. 潜在的な脅威アクターを特定する アプリケーションセキュリティ評価の 最初の ステップは、 アプリケーションに 脅威を もたらす 可能性が 最も 高い 相手を 特定する ことです。 匿名の オンラインユーザー、 顧客、 さらには 従業員も 考えられます。 たとえば、 従業員に よる 内部脅威への 対処は、 機会を うかが うハッカーへの 対処とは 大きく 異なります。 こうした 脅威アクターは それぞれ、 目的や 悪用の 手口が 大きく 異なる ため、 防御策を 決める 前に 把握しておく 必要が あります。
2. 保護すべき機密データを特定する アプリケーションを 攻撃する 可能性の ある 相手を 特定したら、 次に 保護すべき ものを 見極める ことが 重要です。 データが 機密情報に 該当するか 判断できない 場合は、 PCI、 HIPAA、 GDPRなどの プライバシー規制を 参考に できます。 これらは 消費者情報を 保護する ために 変化し続ける コンプライアンス要件であり、 アプリケーションが 収集する 機密データを 特定する 際の 出発点と して 役立ちます。 事業を 営む 業界に よっては、 特定の プライバシー規制への 準拠が 必須と なる 場合も あります。
3. アプリケーションの攻撃対象領域をマッピングする 今日の クラウドネイティブアプリケーションは、 独自の コード、 オープンソースの 依存関係、 コンテナ、 Infrastructure as Codeなど、 多くの コンポーネントで 構成されています。 これらは すべて 潜在的な リスクと なる ため、 定期的に 脆弱性を スキャン する 必要が あります。 アプリケーションの コンポーネントを 理解する ことは、 攻撃対象領域を マッピングし、 脆弱性を 修正する うえで 不可欠です。
4. アプリケーションセキュリティプロセスの課題を評価する アプリケーションの リスクを 把握したら、 現在の AppSecプロセスを 評価し、 そうした リスクが 生じる 原因を 特定すると よいでしょう。 たとえば、 セキュリティチームと 開発チームが 分断されている ケースは 多く、 その 結果、 セキュアな ソフトウェア と 開発スピードの どちらかを 選ばざるを 得ないことがあります。 DevSecOps の アプローチなら、 セキュリティと 開発の 隔たりを 埋め、 開発者の スピードを 落とす ことなく、 セキュアな ソフトウェアを 提供できます。
5. セキュリティロードマップを作成する アプリケーションを 脅かす 悪意ある 攻撃者と、 攻撃に 利用される 可能性の ある 経路を 徹底的に 分析したら、 AppSecプロセスの 弱点を 解消する ための ロードマップを 作成すると 効果的です。 この 計画には、 開発の 早い 段階から セキュリティに 取り組む 「 シフトレフト 」を 実現し、 最初から セキュアな ソフトウェアを 構築するのに 役立つ、 新たな セキュリティ対策や ツールを 盛り込みましょう。
アプリケーションセキュリティ評価を実施する アプリケーションセキュリティ評価は、 セキュアな ソフトウェアや アプリケーションを 提供する うえで 重要な ステップです。 アプリケーションの 現在の セキュリティ態勢を 把握できていなければ、 組織が 将来の 攻撃に 対して どこで 脆弱なのかを 知るのは 困難です。 徹底した 評価を 行う ことで、 潜在的な 脅威や アプリケーションと 開発プロセスの 弱点を、 問題に なる 前に 特定できます。
実行可能な セキュリティ計画を 立て、 適切な テクノロジーを 活用する ことで、 ビジネスに 欠かせない アプリケーションを 確実に 保護できます。 その ためには、 絶えず 進化する 脅威の 状況に 対応できるよう、 セキュリティ対策を 最新かつ 効果的な 状態に 保ち、 アプリケーションセキュリティ評価を 定期的に 実施する 必要が あります。 設計段階から セキュアな ソフトウェアを 実現するには、 事前の 準備が 欠かせません。
よくある質問 開発者を 第一に 考えた ツールで、 アプリケーションを 保護 IDE、 リポジトリ、 コンテナ、 パイプライン全体で、 効率的かつ 実践的な アプリケーションセキュリティの アドバイスを 提供します。