脆弱性 remediation プロセスの4つのステップ


2021年2月16日
13 分で読めます脆弱性管理の
脆弱性の修正とは?なぜ重要なのか?
顧客、
脆弱性の修正プロセスとは?
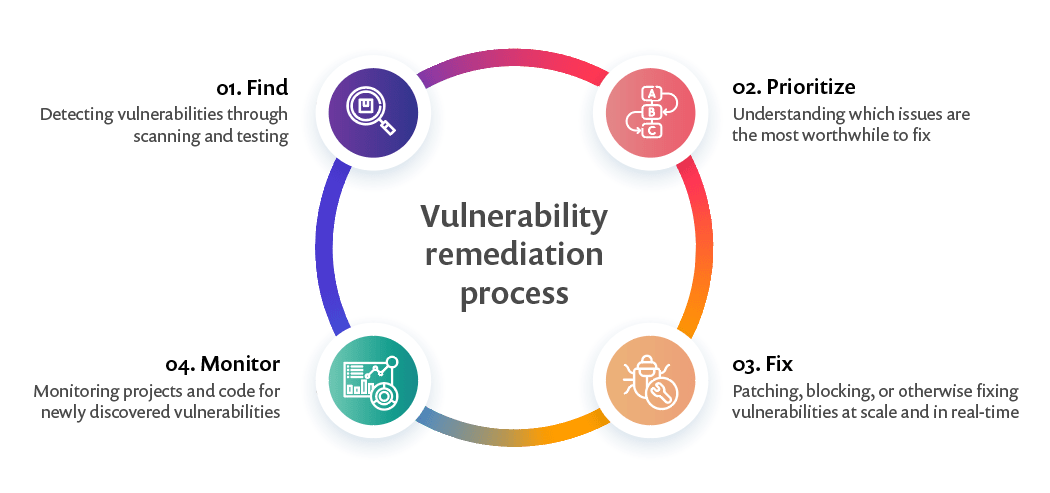
脆弱性の修正プロセスとは、検出されたバグや脆弱性などの弱点を修正または無害化するワークフローです。次の4つのステップで構成されます。スキャンやテストによる脆弱性の発見、優先順位付け、修正、そして脆弱性の監視です。
拡張性と
脆弱性修正プロセスの4つのステップ
発見:スキャンと
テストに よって 脆弱性を 検出する 優先順位付け:どの
脆弱性が 実際に 重大な リスクと なるかを 把握する 修正:脆弱性に
大規模かつリアルタイムで パッチを 適用、 ブロック、 または その 他の 方法で 対処する 監視:関連する
すべての チャネルで リアルタイムの アラートと 通知を 受け取り、 新たに 発見された 脆弱性が ないか、 プロジェクトと コードを 自動的に 監視する
1. 脆弱性の発見
脆弱性の
セキュリティ脆弱性とは、
よく
したがって、
ソフトウェア構成分
析(SCA) ツール ホワイトボックス型の
静的アプリケーションセキュリティ (SAST) ツール ブラックボックス型の
動的アプリケーションセキュリティツール (DAST)
コンテナセキュリティの脆弱性を発見する
コンテナセキュリティには、
2. 脆弱性の優先順位付け
脆弱性修正プロセスの
「アプリケーションセキュリティの
仕事を 始めた 頃、 私が 犯した 間違いの 1つは、 あまりにも 多くの ことに 時間を かけすぎた ことです。 その 結果、 特定の 脆弱性の 細部に 入り込むことに、 時間を 使いすぎていました。」 Brendan Dibbel、
Toast、 アプリケーションセキュリティエンジニアリングチームリード
企業が
脆弱性の優先順位付け方法
発見された
クラウドネイティブな
脆弱性に
関する 有益な 情報:Snykでは、 悪用の 成熟度、 修正 可能性、 リスクレベル (一般的な 危険度や、 特に ビジネスクリティカルな プロジェクトへの 影響を 含む)、 広がり (影響を 受ける プロジェクトや 資産の 数)、 経過期間など、 実際の 対応に 役立つ 情報に 基づいて 優先順位を 付けられます。 正確な
リスクベースの 優先度 スコア:Snyk Vulnerability Databaseは、 多様な 公開情報および独自の 情報源から データを 収集・分析し、 既知および未知の 脆弱性を かつてない 範囲で カバーします。 各脆弱性には、 慎重に 算出された 優先度 スコアが 割り当てられます。 アプリケーションレベルの
インサイト:Snykは、 実行時の 呼び出しデータ、 Kubernetesの 設定情報、 稼働中の コンテナから 得られる シグナルを 使用して、 脆弱性の 影響の 有無を 判断します。 脆弱な 関数が 実際には 呼び出されていない 場合、 それは 本当に 緊急対応が 必要でしょうか? セキュリティポリシーを
きめ細かく 制御:脆弱性の 優先順位付けは、 企業の セキュリティポリシーに 沿って行う 必要が あります。 セキュリティ制御を きめ細かく 実装する ほど、 脆弱性の 優先順位付けも 的確に なります。 Snykでは、 タグや 属性を 使って プロジェクトごとに セキュリティポリシーを 定義できます。
3. 脆弱性の修正
脆弱性修正プロセスの
多くの
弱点を
4. 脆弱性の監視
SDLCの
理想的には、
そうでなければ、
監視は
脆弱性修正プロセスに
「ほぼ
すべての 組織で、 私は この 問題を 目にします。 数人の セキュリティエンジニアが、 非常に 大勢の 開発者に 対応しなければならず、 あらゆる 変更を 把握し続けるのは 不可能です。 すべての
作業に 取り組むのではなく、 エンジニアが セキュリティの 責任を 担う ために 必要なツールを、 どうすれば 提供できるかに 重点を 置きたいのです。」 Brendan Dibbel、
Toast、 アプリケーションセキュリティエンジニアリングチームリード
Snykでサイバーセキュリティの脆弱性を管理・修正する
開発チームが
即時の
ロックダウン:Snykの SCAツールは 脆弱性を スキャンし、 影響を 受ける すべての 箇所を 速やかに 検出して、 攻撃者を 即座に 締め出すための 対策を 講じます。 脆弱性への
迅速な アクセス:分散化が 進み、 イベント 駆動型の クラウドネイティブアプリケーションが 普及した 現在、 修正が 必要な 脆弱な コードや コンポーネントを 開発者が 見つけるのは 簡単ではありません。 Snykは、 脆弱性への 具体的な アクセス方法を 開発者に 示し、 修正を 加速させます。 既存の
開発者ワークフローとの 統合:IDEやGitHubなどの バージョン管理ツールなど、 開発者が 日々 作業する 環境に Snykを 導入する ことで、 コンテキストの 切り替えを 減らし、 開発ライフサイクルの 早い 段階で 潜在的な 脆弱性を 修正できるよう 支援します。 脆弱性の
ない バージョンへの 自動または 手動アップグレード:Snykは、 依存関係を 脆弱性の ない バージョンに アップグレードします。 自動修正の プルリクエストで 自動的に 対応するか、 チームに 手動での 対応を 促すことができます。
脆弱性への
CI/CDパイプラインに
Snykは
よくある質問
脆弱性スキャンは、既知のコーディング上の欠陥や設定ミスのデータベースと照合し、アプリケーションやシステムを監視します。脆弱性テストでは、アプリケーションを検査して脆弱性を評価します。脆弱性スキャンとテストはいずれも、ソフトウェア開発ライフサイクル全体を通じてCI/CDパイプラインにシームレスに統合できる、自動化されたプロセスにする必要があります。
Snykは、複数の脆弱性情報や脅威インテリジェンスのデータソースを分析・精査して算出したリスクスコアに基づき、脆弱性の優先順位付けを支援します。公開されている情報源もありますが、現場(開発者や学術機関など)から得られる情報や独自の調査結果で補完する必要があります。
脆弱性のあるソフトウェアは通常、ソフトウェアベンダーが提供するパッチやアップグレードを適用して削除します。ただし、システムやアプリケーションの設定を更新したり、脆弱性が指摘されている未使用のコンポーネントを削除または無効化したりするなど、別の方法で脆弱性のあるソフトウェアを修復することもできます。


