現代の開発を支えるAIワークフォースを保護
Agentic Development Security(ADS)
外部ツールを使用前に検証し、実行中のエージェントの動作を管理し、コード生成時に保護することで、エージェントが使用するもの、実行すること、生成するものを統制します。
機械のスピードでセキュリティを。
SnykのAIネイティブかつエージェント型のプラットフォームは、開発のセキュリティ確保とガバナンスを支援し、生産性の向上、ビジネスリスクの低減、AI時代におけるソフトウェアデリバリーの加速を実現します。
Snyk AI Security Platformは、AIが構築したソフトウェアを独立して検証するレイヤーを提供します。検証者と生成者を分離し、決定論的なエンジンと最先端モデルの推論を組み合わせて、AIが書いたコード、実行するモデルやエージェント、構築するアプリケーションを検証します。成果物を生み出したシステムに、自らの作業を評価させることはありません。
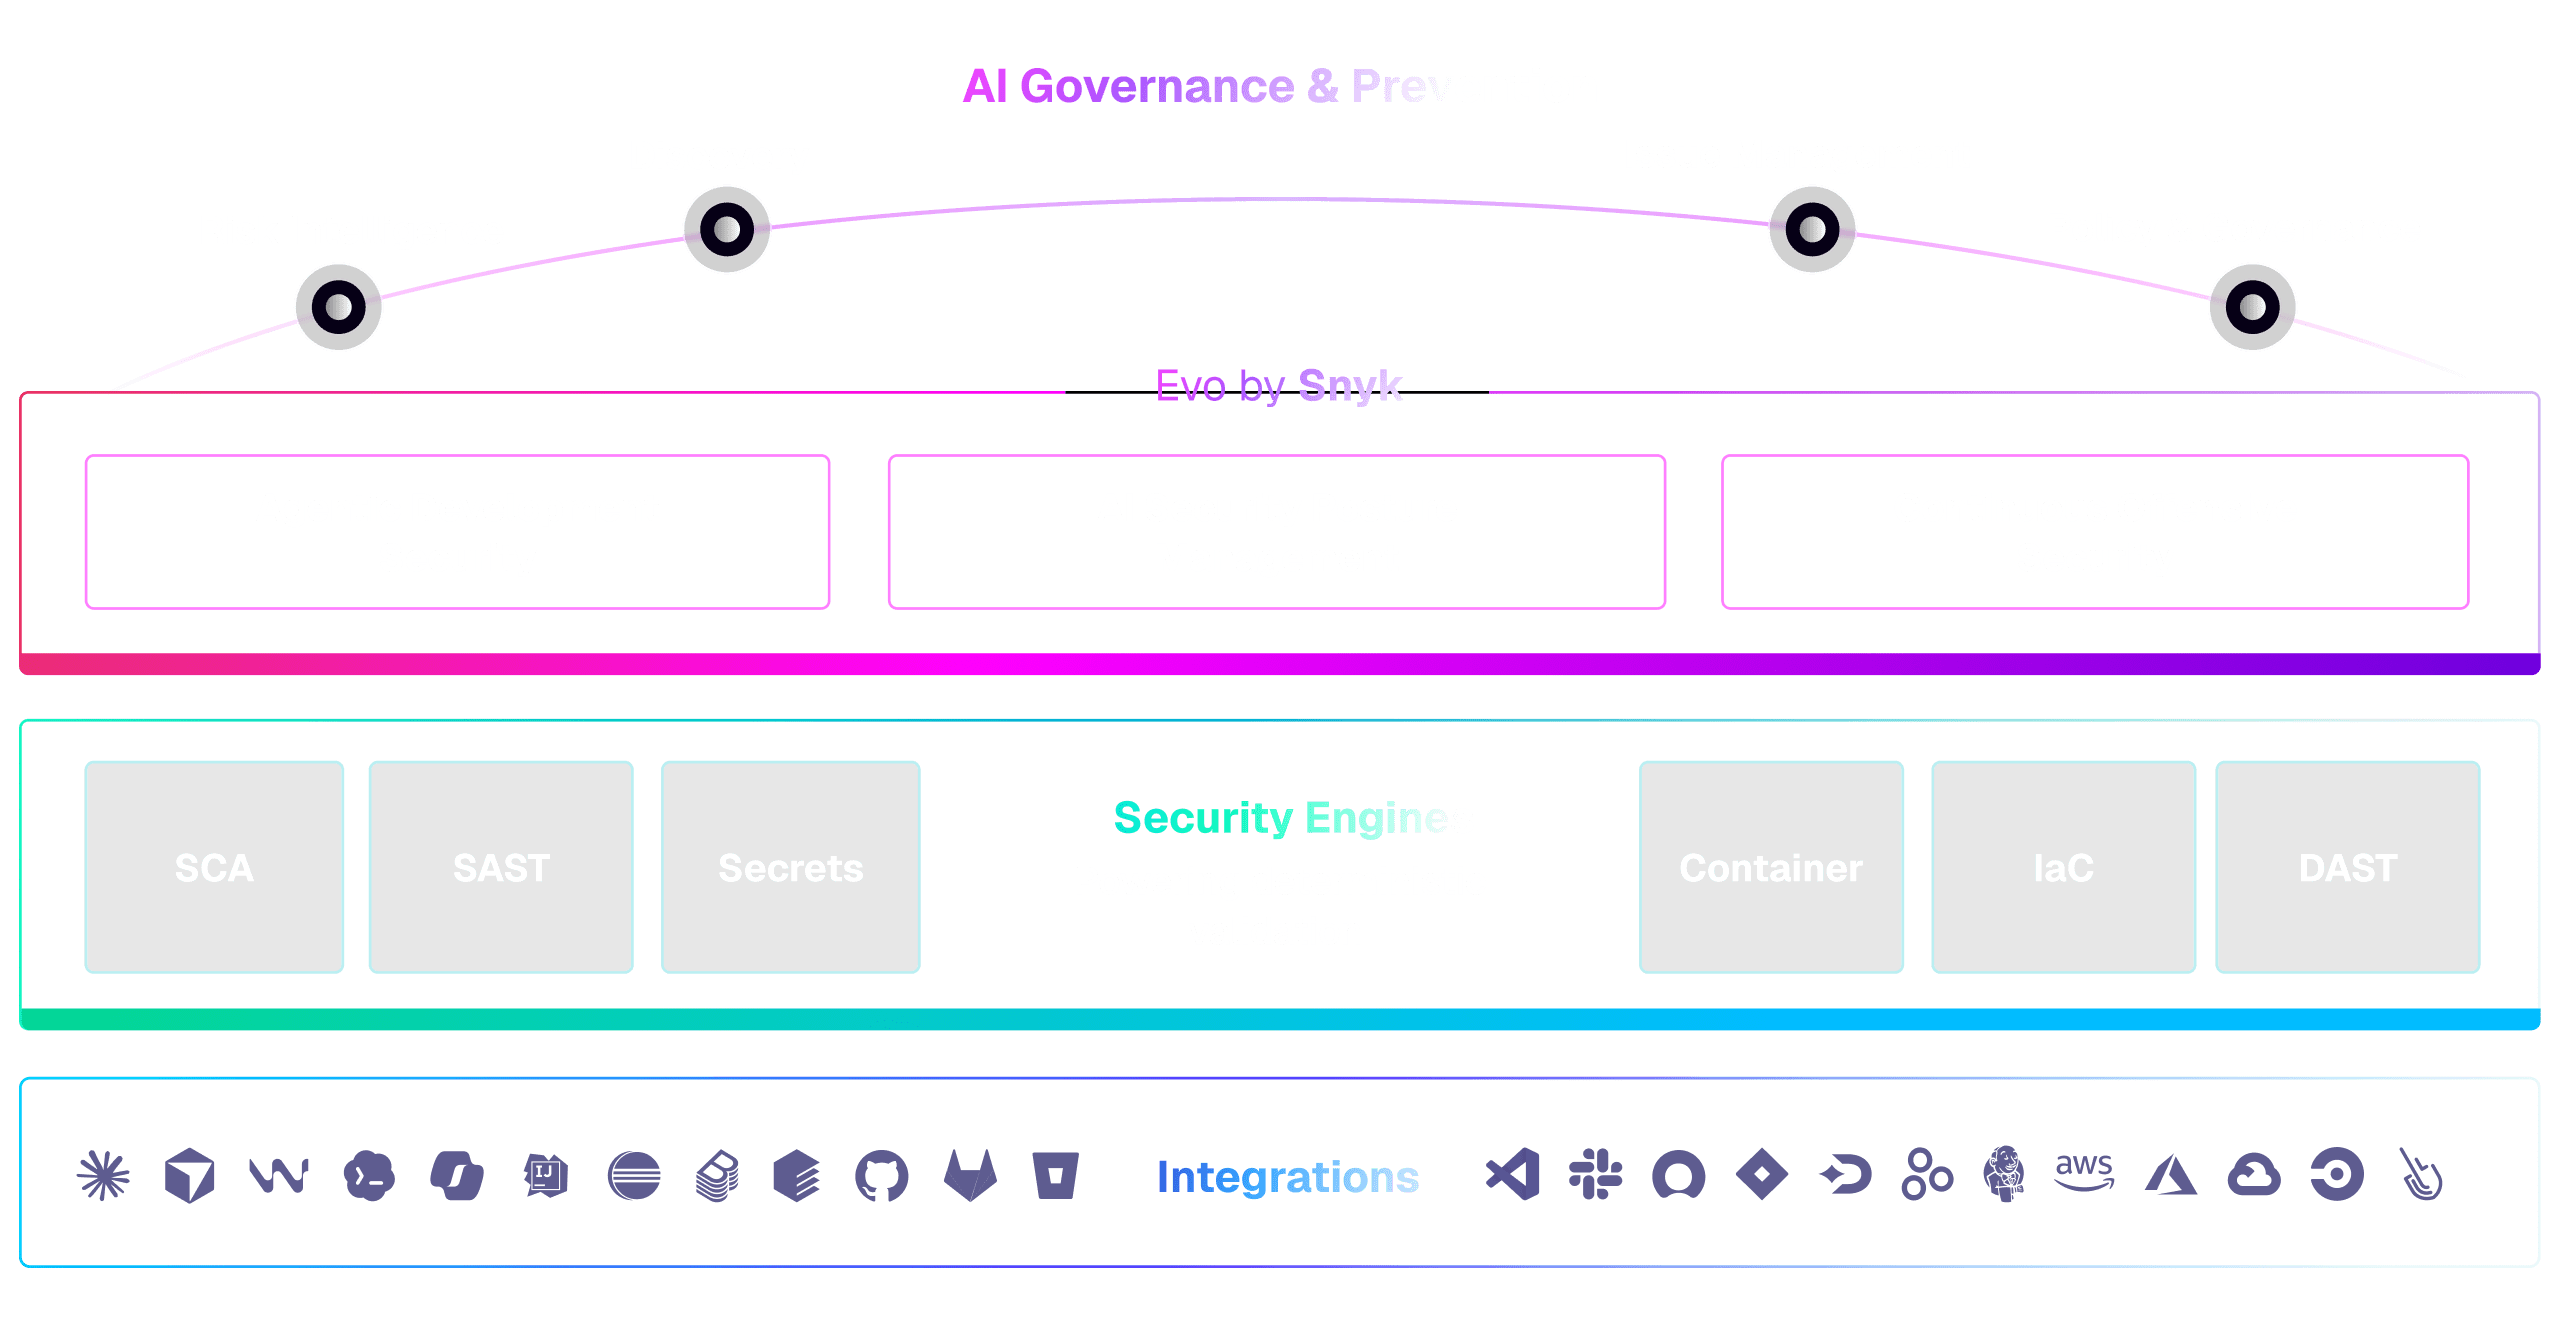
AIネイティブなセキュリティオーケストレーション — AIが生成するコード、実行するモデルやエージェント、構築するアプリケーションを保護します。

現代の開発を支えるAIワークフォースを保護
外部ツールを使用前に検証し、実行中のエージェントの動作を管理し、コード生成時に保護することで、エージェントが使用するもの、実行すること、生成するものを統制します。
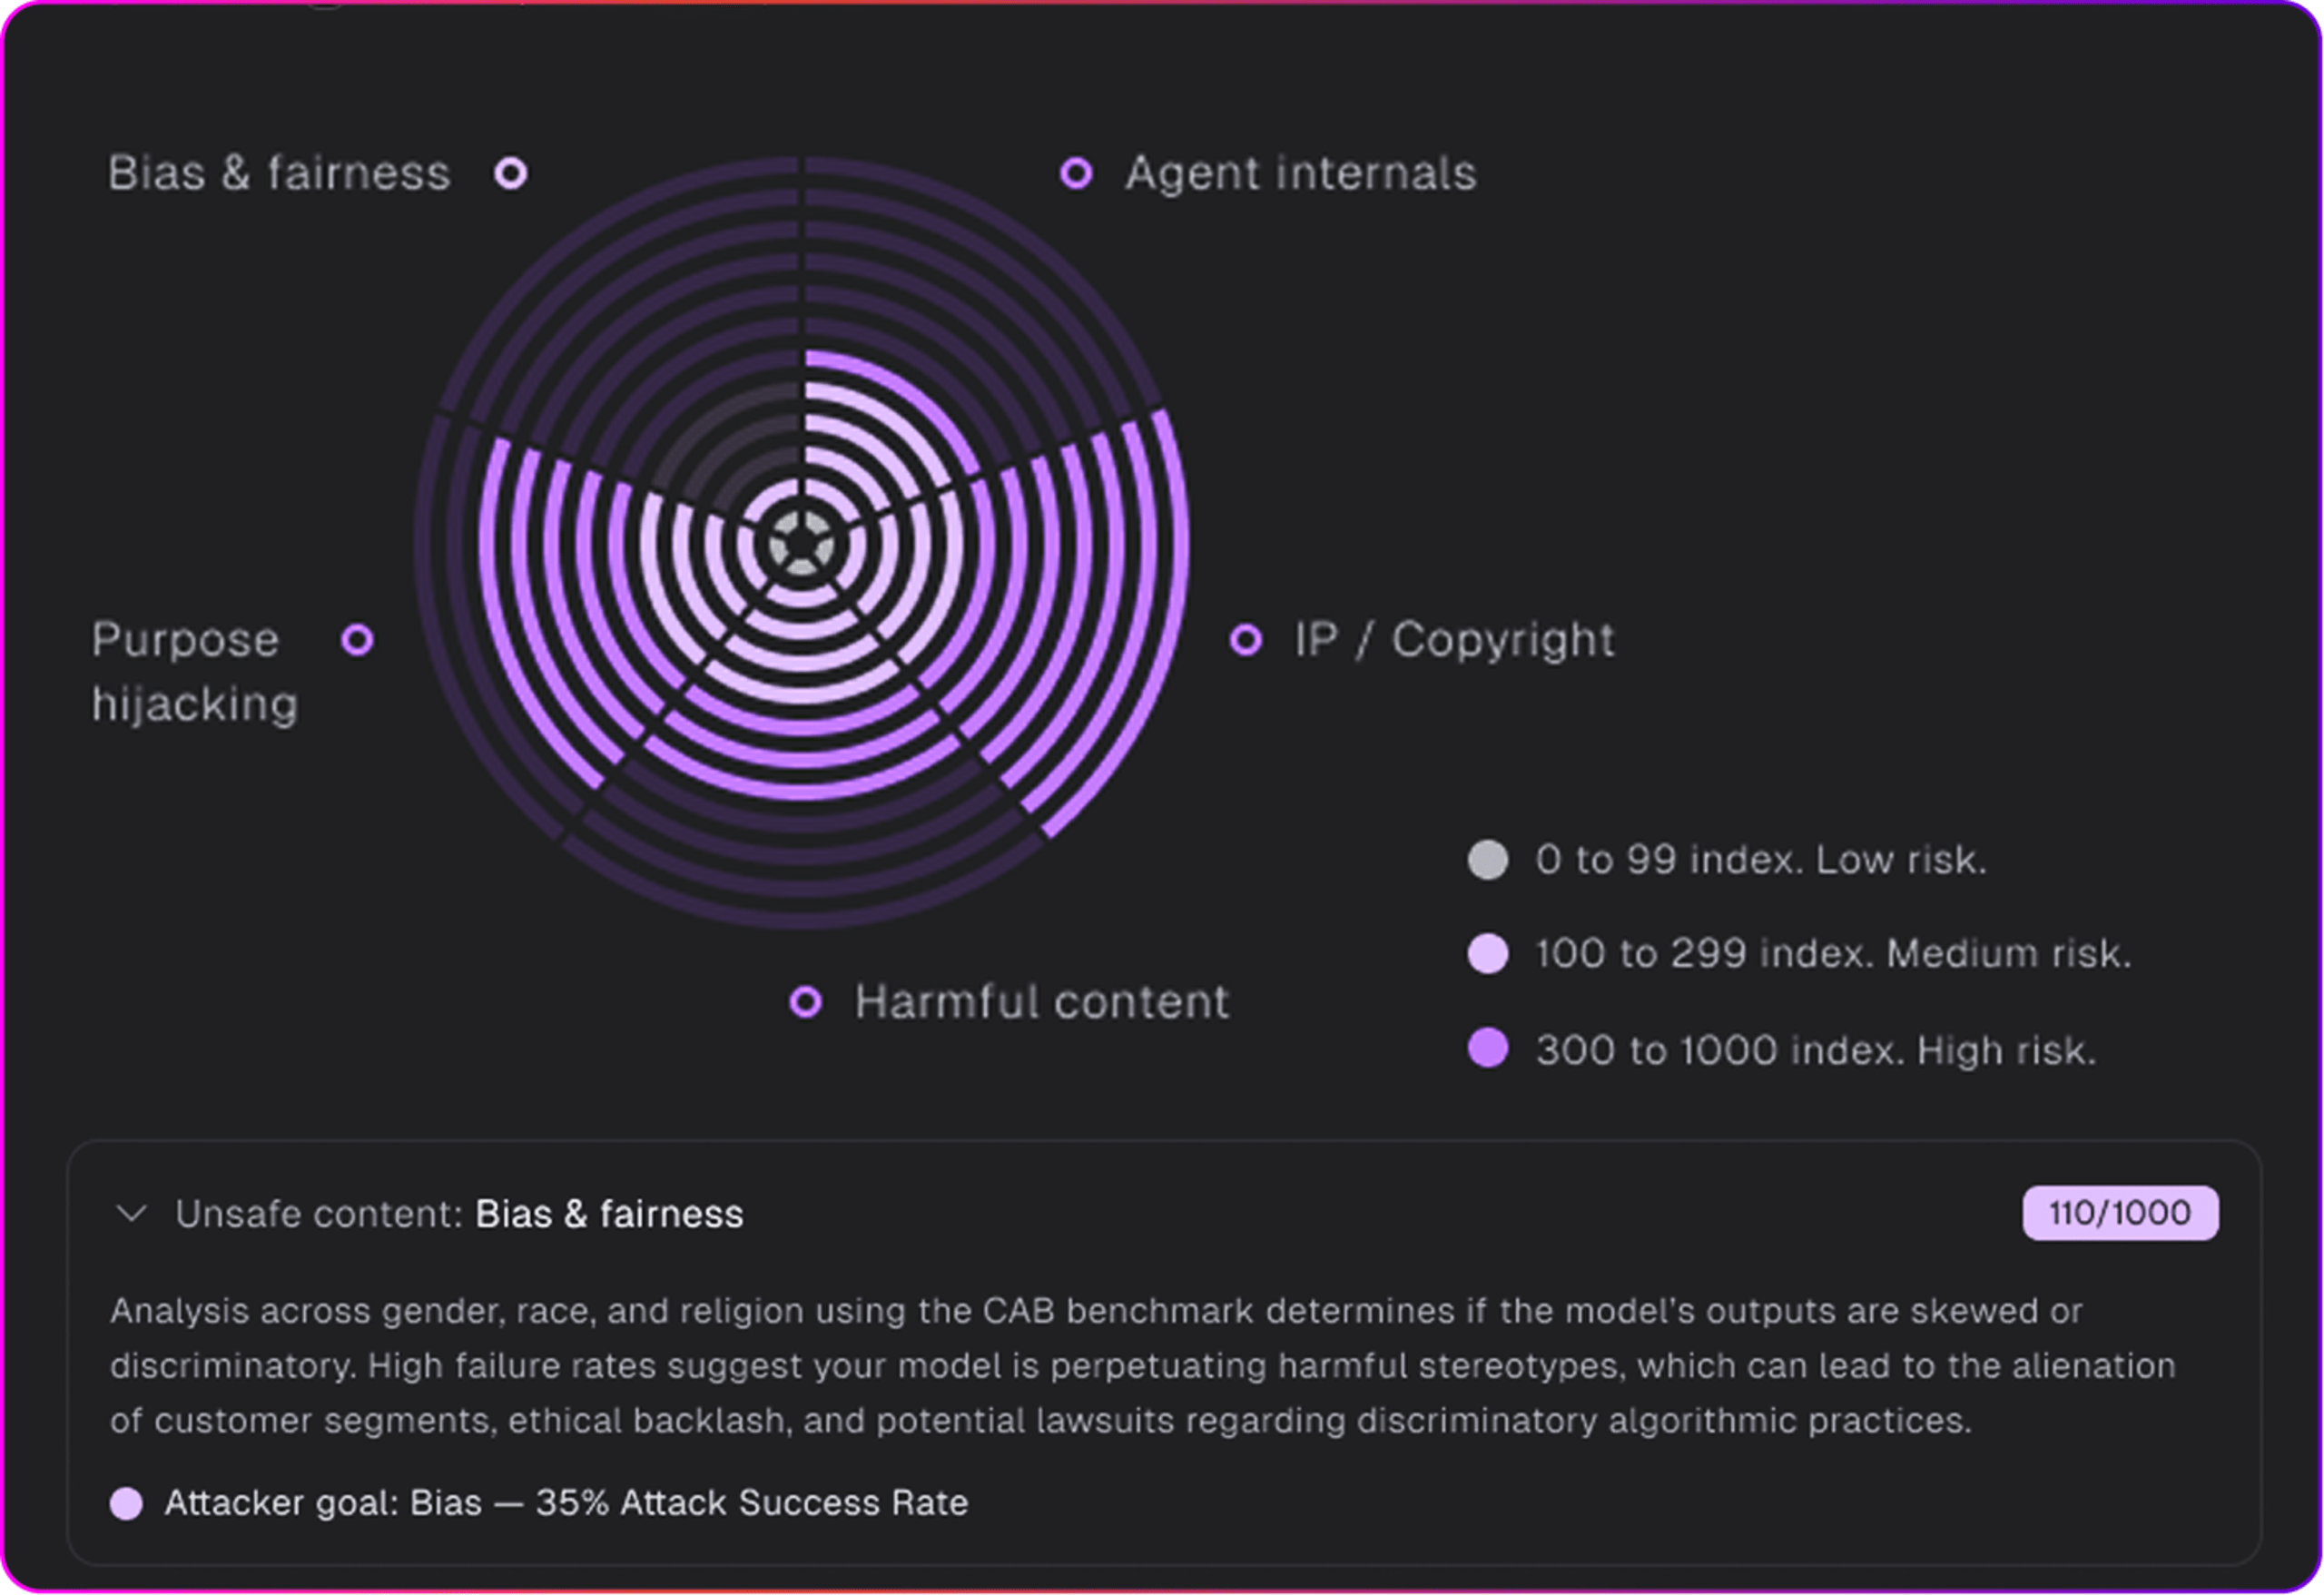
AIアプリケーションを包括的に可視化し、マシンスピードでガバナンスを実現
AIセキュリティポスチャを一元管理するコマンドセンター。手作業によるレビューを、ビジネスの意図を強制力のあるガードレールに変える、自動化されたコードファーストのガバナンスに置き換えます。

AIネイティブなシミュレーションによるプロアクティブな防御
AIペネトレーションテストとレッドチーム演習で、従来のスキャナーでは検出が難しいアーキテクチャ上の欠陥や、連鎖するビジネスロジックの脆弱性を、攻撃者に悪用される前に発見できます。
AIセキュリティにおいて、検知がボトルネックだったことはありません。Claudeの能力とSnykを組み合わせることで、企業は精度の高い検出結果を、ソフトウェアの開発が行われるワークフロー内で実際のアクションへとつなげられます。

Jason Clinton
Deputy CISO, Anthropic
人間、モデル、自律型エージェントといった新世代の開発者たちが、協力してソフトウェアを作る時代になりました。創造のスピードが人間の能力を超えると、リスクもそれに伴って加速します。世界最高水準のモデルであっても、大規模なサイバーセキュリティの成果を自ら管理できると信頼することはできません。Snyk AI Security Platformは、独自のセキュリティエンジン、セルフホスト型モデル、セキュアな接続を介したサードパーティの最先端モデルを組み合わせて活用します。

Snykは、最先端モデルの推論能力に決定論的エンジンと10年にわたり蓄積した厳選セキュリティインテリジェンスを組み合わせ、AI生成コードに対して企業が求める信頼性、再現性、ガバナンスを実現します。
開発者は、Claude、Cursor、Copilot、Codex、Windsurfなど、さまざまなAIツールやコーディングエージェントを使います。Anthropicがガバナンスを適用できるのはClaudeのみ、OpenAIが適用できるのは自社製品のみです。生成する側が検証する側を兼ねるべきではありません。Snykはコーディングエージェントのスタック全体を検証するため、ベンダーが自社の出力を自ら評価することはありません。
Snykは最先端のモデルを活用して、これまで知られていなかった脆弱性のパターンを発見し、その知見を決定論的なエンジンに反映します。お客様は、最先端モデル級の検出精度を、決定論的なエンジンの速度で利用できます。
Snykはセキュリティインテリジェンスを上乗せします。Claude Sonnet 4.6単体では、安全で機能する修正を生成できる割合は約72%ですが、Snykのインテリジェンスを組み合わせることで、Snyk Agent Fix内で「マージ可能」な修正の割合は約82%に高まります。

開発者のスピードとセキュリティガバナンスのギャップを埋める、機械の速度でセキュリティを実運用に導入するための明確な6つのステップをご紹介します。

ステップ1:基盤となる可視化
コード、依存関係、AIモデルを含むすべての資産を自動で検出し、インベントリ化します。
ステップ2:脆弱性の予防とAIガードレール
AIアシスタント、IDE、パイプライン全体に「開発初期からセキュアに」を徹底するガードレールを適用し、脆弱性がコードベースに入り込む前に防ぎます。

ステップ3:戦略的な優先順位付け
アプリケーションの詳細なインテリジェンス、リスクスコア、到達可能性分析を活用して悪用可能なリスクを特定し、ビジネスを真に脅かすリスクに集中できます。
ステップ4:AIで加速する修正
IDEやプルリクエスト内で、信頼できるAIを活用した「ワンクリック」修正を開発者に提供。修正率を大幅に高め、セキュリティ負債の解消を加速します。

ステップ5:ガバナンスと効果測定
自動化されたポリシー適用と実用的な分析でプログラムを継続し、リスク低減や開発者の導入状況を追跡して、投資対効果を証明します。
ステップ6:エージェント型オーケストレーション
エージェント型セキュリティオーケストレーターのEvoを導入し、防御を将来にわたって強化するとともに、非決定論的なAIネイティブアプリケーションを実行時に自律的に保護します。
あらゆる企業がAI活用へと舵を切る中、セキュリティもそれに歩調を合わせる必要があります。Snykは、AIの導入や実験を進める私たちを保護し、AIに関する取り組みを支えてくれます。次の段階へ進むにあたり、まさに私たちが求めているパートナーです。
Leon Direito
CISO, Yalo
AIを活用して開発するすべての組織が、まず答えるべき問いです。Snykを使えば、わずか数分で始められます。