Sysdigとの連携で、開発環境から実行環境までKubernetesのセキュリティを実現

2022年2月16日
0 分で読めます本日、Sysdigとのパートナーシップを発表できることを嬉しく思います。これにより、コードからクラスターまで、コンテナとKubernetesのセキュリティを一体で提供します。SnykとSysdigは連携して、開発者が開発中のコードとコンテナを保護し、実行環境のKubernetesを守るとともに、本番環境から開発者へフィードバックと可視性を提供し、コンテナの脆弱性に関するノイズを取り除きます。コンテナはDevOpsの普及を支える基盤技術となり、Kubernetesはあらゆるクラウドで複数のコンテナ化されたワークロードをデプロイするプロセスに、スケーラビリティと柔軟性をもたらしました。そして今回初めて、コンテナワークロードにおけるDevOpsの実践サイクル全体をカバーするセキュリティソリューションが登場しました。開発者はより安全なコンテナを構築してアプリケーションを実行できるため、本番環境のセキュリティが強化され、重大な問題の改善と修正につながる継続的なフィードバックループも実現します。
開発環境と実行環境のセキュリティを統合し、脆弱性に関するノイズを排除
開発者はすでに、アプリケーションの複数の側面にまたがるセキュリティ業務の増加に直面しています。コードと依存関係、デプロイ設定、そしてコードを配布・実行するコンテナへの対応が必要です。一方、稼働環境を扱うセキュリティチームや運用チームは、数千のコンテナと 多数のクラスターにまたがる数百もの脆弱性や問題を一括して管理しなければなりません。セキュリティ上の問題を修正するには、開発者の協力が欠かせません。しかし、コンテナの脆弱性は特に厄介です。開発チームにシステムの専門知識が不足していることに加え、従来の脆弱性ツールは扱いにくいためです。その結果、脆弱性の修正に最長で6か月かかることもあり、開発者のセキュリティ対応の滞留が増える一方、セキュリティチームや運用チームはリスクを把握しにくくなっています。
Snyk Containerは、開発プロセスの早い段階でフィードバックを提供し、より優れたベースイメージが利用可能な場合に、コンテナの利用者に知らせます。こうした代替イメージは、より安全で最新の状態に保たれており、多くの場合、サイズも小さくなっています。このステップだけで、初期段階の脆弱性を70%以上削減できます。それでも脆弱性の30%は残ります。コンテナイメージによっては数百もの脆弱性が含まれるため、その30%への対処は開発者にとって大きな負担になりかねません。
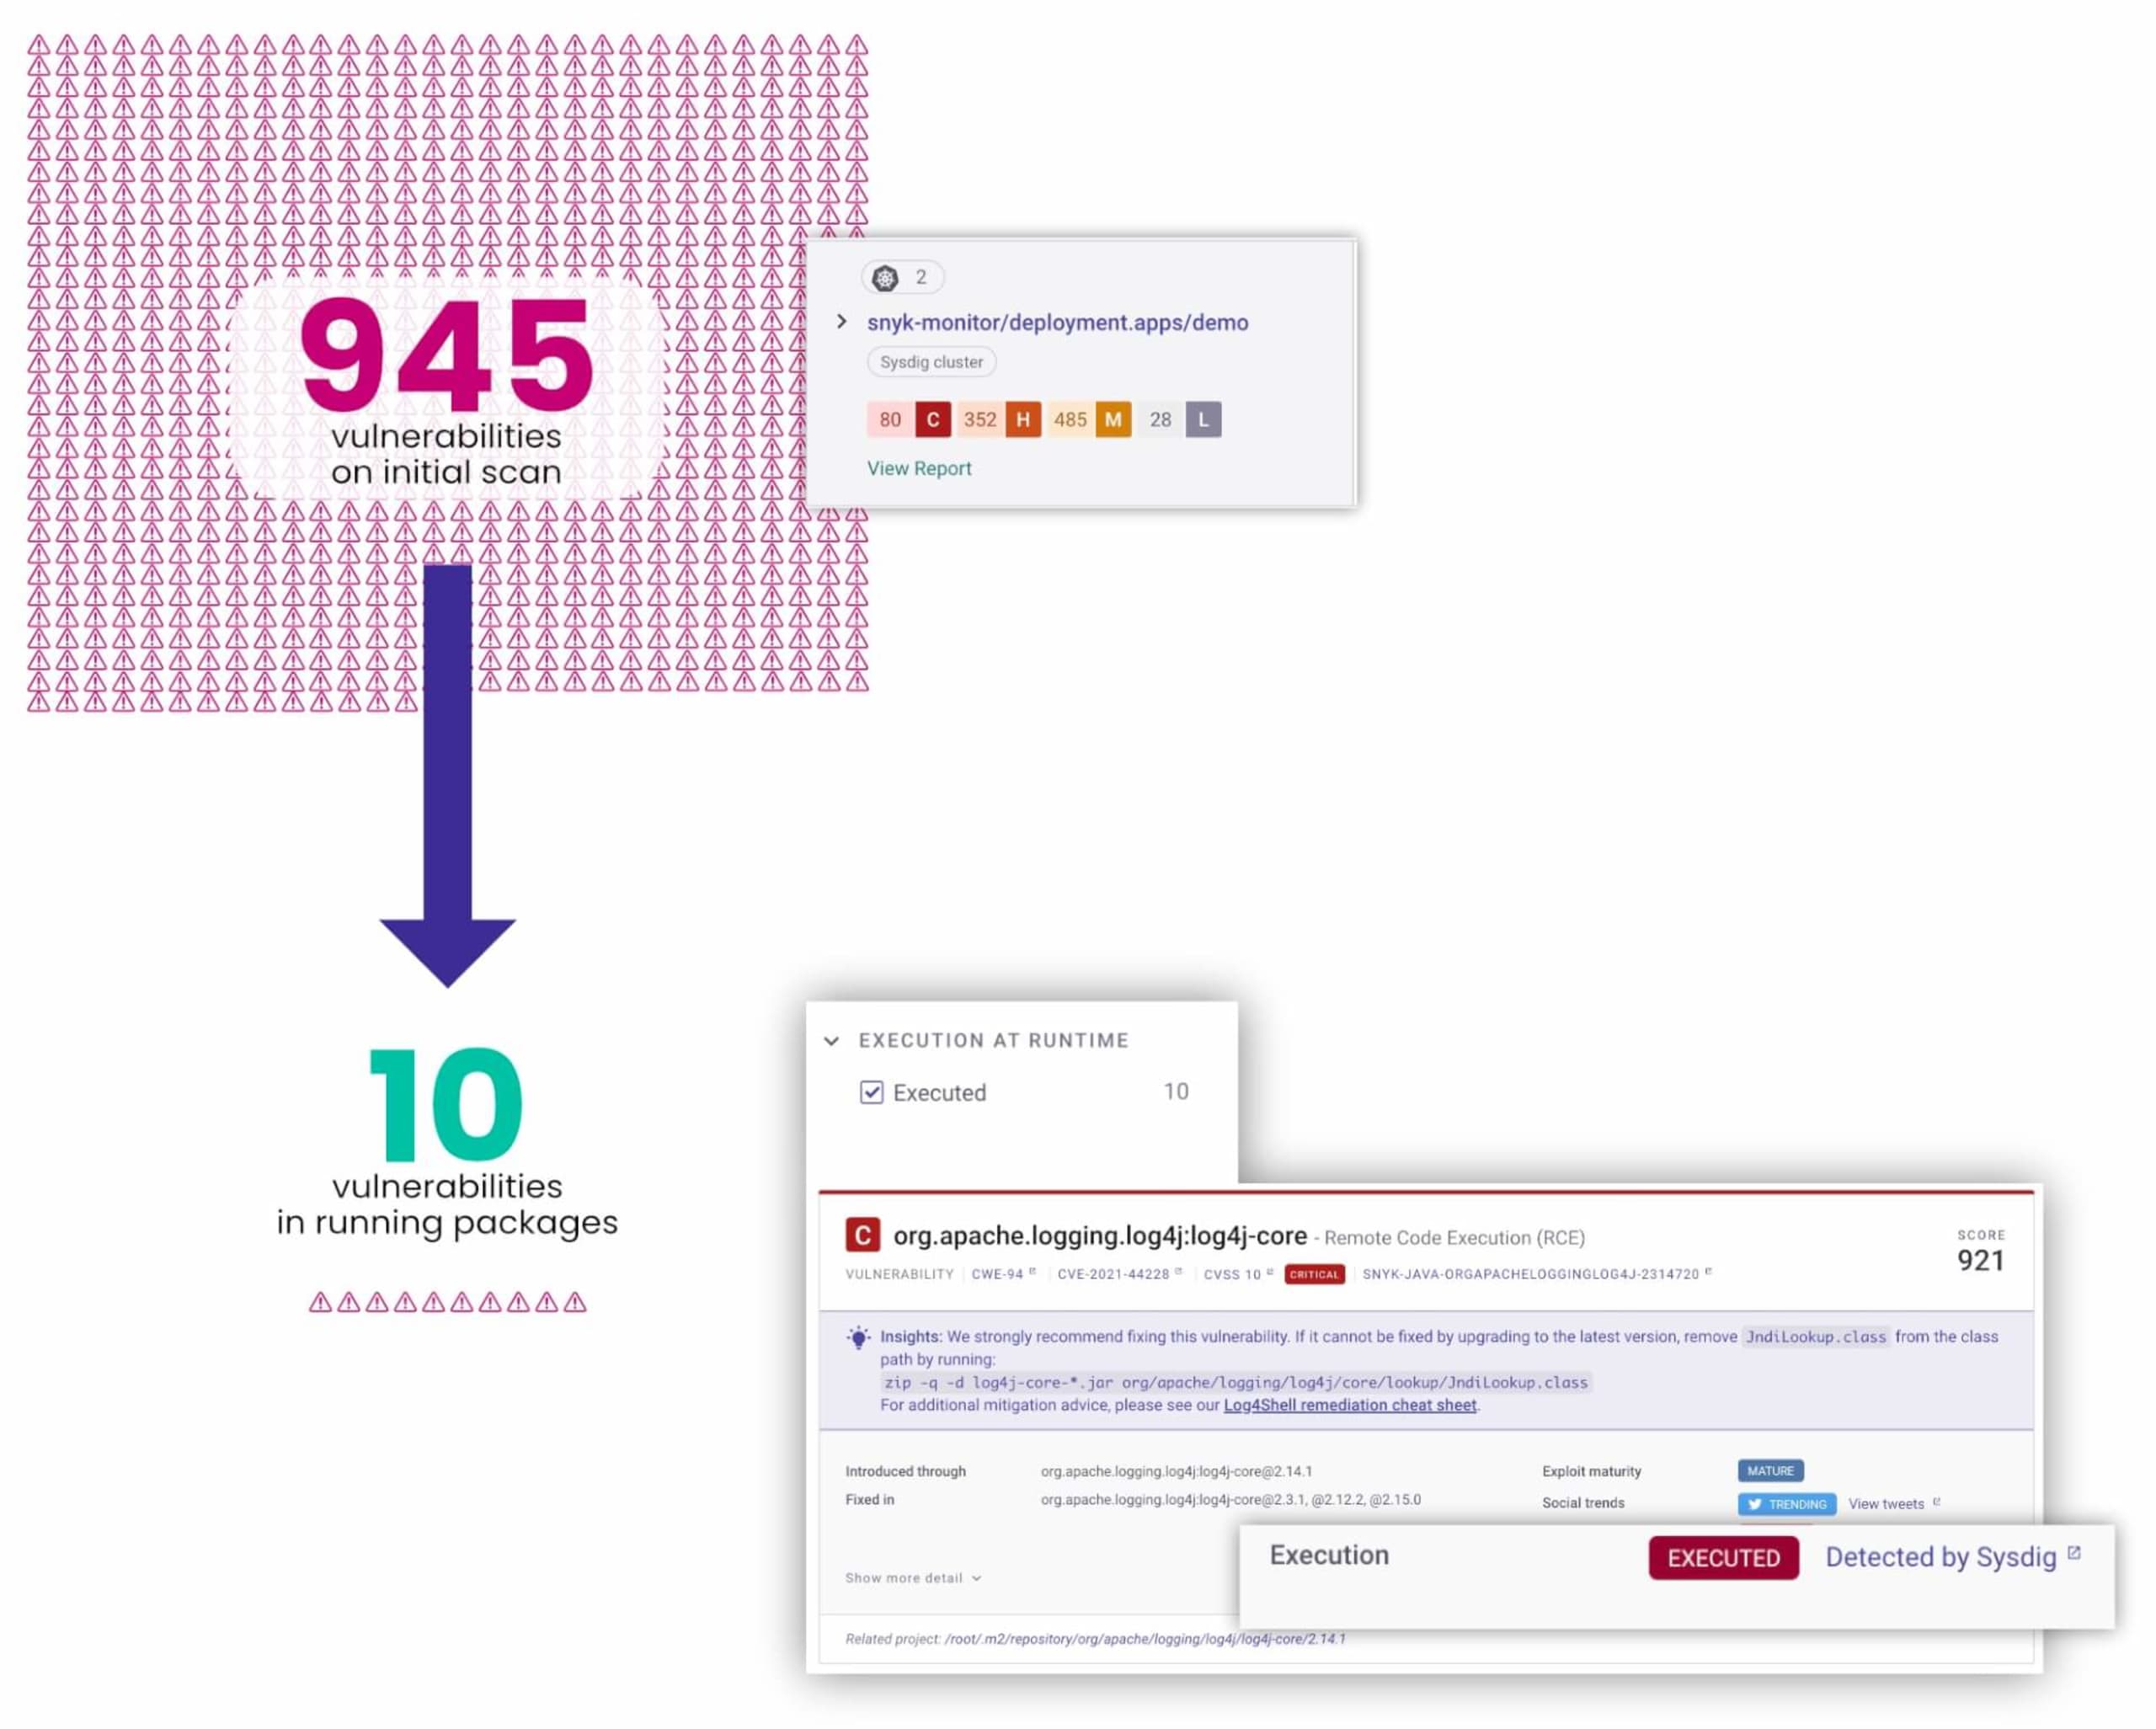
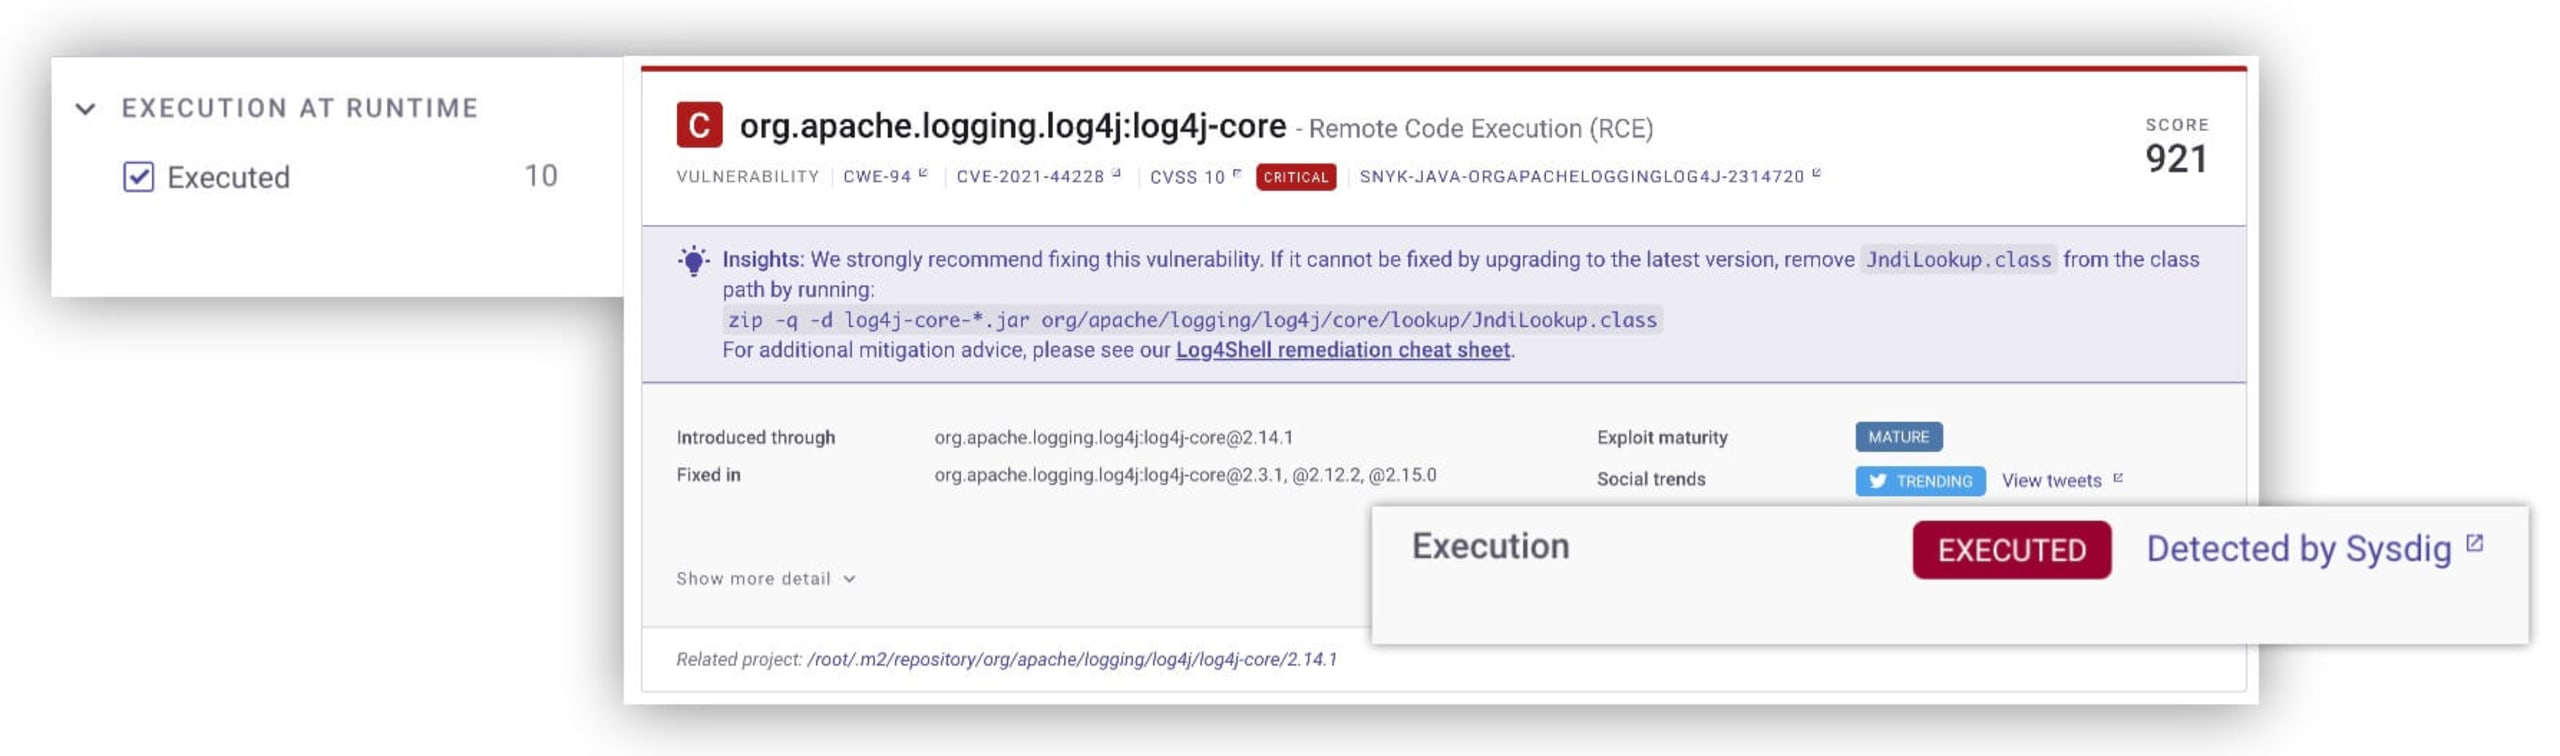
Sysdigの実行環境インテリジェンスにより、コンテナの脆弱性に優先順位を付けて、より高度な対応ができるようになりました。コンテナはもはや、パッケージや脆弱性が入り交じった不透明でノイズの多い存在ではありません。開発者は、コンテナの実行中にどのパッケージが使われているのか、その実行中のパッケージにどの脆弱性が影響しているのかを正確に把握できます。どの問題を優先して修正すべきかが明確になり、追加のフィードバックを活用して重大な問題をより迅速に修正できます。その結果、セキュリティチームや運用チームは、煩雑な脆弱性管理業務ではなく、リアルタイムの脅威やインシデント対応に注力できます。
Sysdigと提携する理由
DevSecOpsに取り組む組織が、アプリケーションとクラウドネイティブスタックのライフサイクル全体を通して、セキュリティとパフォーマンスを包括的に把握できるようにする。これが私たちに共通するビジョンであり、Sysdigとの提携を嬉しく思う理由です。技術連携はコンテナとKubernetesを中心としていますが、SnykとSysdigのプラットフォーム全体を組み合わせることで、開発者がIDEで記述するコードから、Kubernetesクラスターを稼働させるインフラストラクチャ全体まで、あらゆるものを保護できます。開発者、セキュリティチーム、運用担当者は、脆弱性への対応、リアルタイムの脅威対応と分析、クラスターやアプリケーションの監視とトラブルシューティングに必要なツールを利用できます。統合された優先順位付けによって開発者とSecOpsの連携を促し、対象を絞った修復を実現する方法については、Sysdigのブログ記事をご覧ください。
その他のリソース
導入の第一歩として連携機能を実際にご覧いただけるよう、ウェビナーを2回開催する予定です。
Snyk、Sysdig、AWSのエキスパートが登壇するSecurity Boulevardのデモウェビナーに、3月2日午後3時からぜひご参加ください。
3月10日には、SysdigとSnykが再び共同で、新しい連携機能を使ってコードから本番環境までのノイズを取り除く方法をご紹介します。
ぜひお試しいただき、ご意見をお聞かせください。Sysdigとの連携に追加する次の機能もすでに計画しています。コンテナやKubernetesを活用しながらセキュリティを維持するために、ほかにどのようなことができるか、ぜひご意見をお寄せください。


