OWASP Top 10の脆弱性

2020年10月15日
20 分で読めます多くの
OWASPとは?
Open Web Application Security Project
経験の
OWASPは
OWASPは
OWASP Top 10は、
Snykで
Snykを
OWASP Top 10の最新の脆弱性とWebアプリケーションセキュリティリスク一覧
最新の
OWASP Top 10の脆弱性
この
1. アクセス制御の不備
Webサイトの
開発者には
アクセス制御の不備への対策
アクセス制御の
最小権限の
原則を 採用し、 各ロールに タスクの 実行に 必要な 最低限の アクセス権のみを 付与します。 不要に
なった アカウントや 利用されていない アカウントを 削除します。 サーバーや
Webサイト上の 活動を 監査し、 誰が 何を いつ 行っているかを 把握します。 複数の
アクセスポイントが ある 場合、 その 時点で 不要な ものを 無効に します。 不要な
サービスを 停止し、 サーバーを 必要最小限の 構成に 保ちます。
2. 暗号化の失敗
パスワード、
暗号化の失敗への対策
データを
収集する フォームでは、 自動入力を 無効に します。 データの
攻撃対象領域を 縮小・ 最小化します。 転送中および保存中の
データを 暗号化します。 最新の
暗号化手法を 使用します。 データを
収集する フォームでは、 キャッシュを 無効に します。 パスワードの
保存には、 強力で ソルト付きの 適応型ハッシュ関数を 使用します。
3. インジェクション
SQL、
入力パラメーターを
インジェクションへの対策
次の
データが
置き換えられ、 意図しない コマンドが 実行される 攻撃を 防ぐ ため、 コマンドと データを 分離します。 ユーザー入力の
内容だけから コマンドを 組み立てるのではなく、 パラメーターを 使って SQLクエリを 記述します。 これは、 パラメーター化クエリまたは プリペアドステートメントと 呼ばれます。 安全な
APIを 使用して、 インタープリター自体を 使わないようにします。 サーバー側で
適切な 入力検証を 実装するとともに、 不審な クライアント側の 挙動を 検出する 侵入検知システムを 導入します。
4. 安全でない設計
安全でない
安全でない設計への対策
セキュリティと
プライバシーに 関する 対策を 分析・構築する ため、 AppSecの 専門家とともに 安全な 開発ライフサイクルを 確立し、 活用します。 すぐに
利用できる 安全な 設計パターンや コンポーネントの ライブラリを 作成し、 活用します。 重要な
認証、 アクセス制御、 ビジネスロジック、 主要な 処理フローに 脅威モデリングを 適用します。 ユーザーストーリーに、
セキュリティに 関する 要件や 制御を 含めます。 フロントエンドから
バックエンドまで、 各レイヤーに 妥当性チェックを 組み込みます。 重要な
処理フローが すべて 脅威モデルで 想定される 脅威に 耐えられるよう、 ユニットテストと 統合テストを 作成します。 アプリケーションの 各層に ついて、 ユースケースと 悪用ケースを 一覧に します。 エクスポージャーと
保護要件に 応じて、 システムと ネットワークの 各レイヤーを 分割します。 ユーザーと
サービスに よる リソース消費を 制限します。
5. セキュリティ設定の不備
Gartnerの
安全でない
初期設定を そのまま 使用する クラウドストレージリソースへの
アクセスを 過剰に 許可する 設定が
不完全である HTTPヘッダーの
設定を 誤る 機密情報を
含む 詳細すぎる エラーメッセージを 表示する
セキュリティ設定の不備への対策
セキュリティ設定の
組織の
セキュリティポリシーに 準拠する よう 事前 設定された テンプレートを 使い、 開発、 テスト、 本番環境を デプロイします。 安全でない
設定の 要素に よる リスクを 最小限に 抑える、 分割された アプリケーションアーキテクチャを 活用します。 適切に 設定された コンテナイメージの ライブラリを 維持します。 最小構成の
プラットフォームを デプロイし、 使用していない 機能や サービスを 削除します。 クラウドリソース、
アプリケーション、 サーバーを 継続的に 監視し、 セキュリティ設定の 不備を 検出したら、 可能な 限り 自動化された ワークフローを 使って リアルタイムに 修正します。
6. 脆弱で古いコンポーネント
最新の
既知の
脆弱で古いコンポーネントへの対策
最も
企業の
フレームワークに 組み込まれた すべての コンポーネントを 構成管理の 対象に します。 スキャナーは、
監視対象と なる すべての コンポーネントを 自動的に 検出できる 必要が あります。 スキャンには、脆弱性データベースを
使用し、脅威インテリジェンスデータで 情報を 補強します。 パッチ適用に
伴う 運用リスクを 最小限に 抑える ため、 適切な パッチの 特定、 テスト、 デプロイを 行う パッチ管理ワークフローを 可能な 限り 自動化します。
7. 識別と認証の失敗
アプリケーションが
認証への対策
認証の
多要
素認証を 導入します。 特に
管理者権限を 持つ ユーザーに ついて、 初期設定の 認証情報を 使ったまま デプロイしないでください。 強力な
パスワードを 必須に します。 ログインの
失敗を 注意深く 監視します。 ランダムで
有効期限の ある セッションIDを 生成する、 安全な セッション管理機能を 使用します。 セッションIDを URLに 含めてはいけません。
8. ソフトウェアとデータの整合性の不備
整合性違反を
ソフトウェアおよびデータの整合性に関する障害への対策
デジタル署名などの
手段を 用いて、 プログラムや データが 真正であり、 改ざんされていない ことを 確認しましょう。 有害な
コードや 設定が 開発パイプラインに 入り込むリスクを 軽減する ため、 コードや 設定の 変更を レビューする 手順を 整備しましょう。 npmや
Mavenなどの ライブラリや 依存関係が、 信頼できる リポジトリを 使用している ことを 確認しましょう。 リスクが 高い 場合は、 承認済みの 安全な リポジトリを 社内で ホストする ことを 検討してください。 ビルドおよびデプロイの
プロセスを 通過する コードの 整合性を 保護する ため、 CI/CDパイプラインに 適切な 分離、 設定、 アクセス制御が 備わっている ことを 確認しましょう。 署名も
暗号化も されていない シリアライズデータを、 改ざんや リプレイ攻撃を 検知する 整合性チェックまたは デジタル署名なしに、 信頼できない クライアントへ 送信しないようにしましょう。
9. 不十分なログ記録とモニタリング
調査に
対策
すぐに
10. サーバーサイドリクエストフォージェリ(SSRF)
サーバーサイドリクエストフォージェリ(SSRFとも
Webアプリケーションが
対策
入力値を
検証します。 正規表現
(RegEx)を 使用します。 想定される
IPアドレス形式 (IPv4または IPv6)のみを 受け入れます。 許可リストとの
照合には、 メソッド/ 出力ライブラリの 値を IPアドレスと して 使用します。 受信した
ドメイン名を 検証します。 OWASPのチートシートシリーズを
確認しましょう
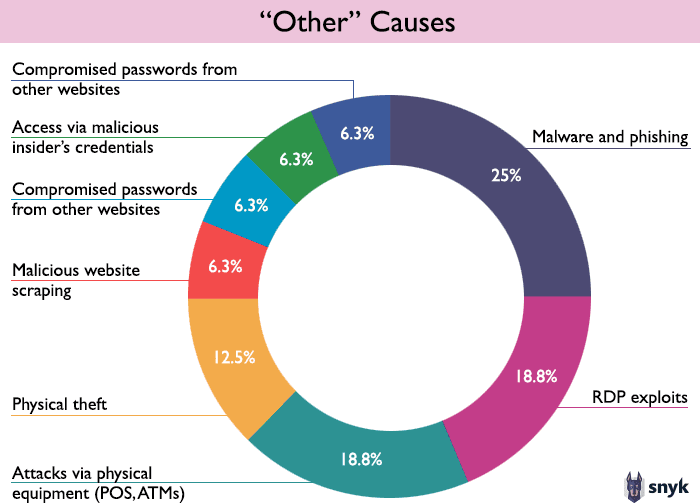
OWASP以外の脆弱性にはどのようなものがありますか?
OWASPは
新たに
開発者に
Snykの
OWASPの脆弱性:よくある質問
OWASPの脆弱性とは、Open Web Application Security Projectが公開しているセキュリティ上の弱点や問題です。企業、組織、セキュリティの専門家から寄せられた問題は、Webアプリケーションに対するセキュリティリスクの深刻度に応じてランク付けされます。
OWASPトップ10リストは3〜4年ごとに編纂・公開され、最も重大なセキュリティ脆弱性を取り上げています。また、脆弱性の例や攻撃者による悪用方法、アプリケーションのリスクを低減または排除するための推奨策も紹介しています。
OWASPが報告する脆弱性の第1位はインジェクションです。インジェクションでは、信頼できないデータがSQLなどの経路(LDAPなど)を通じて送信され、インタープリターが許可されていないデータにアクセスしたり、アプリケーションが意図しないコマンドを実行したりする可能性があります。
OWASPは、さまざまなテストシナリオに対応するテストケースを掲載した詳細なテストガイドを提供しています。多くの開発チームは、ソフトウェアを活用してコードをスキャンし、脆弱性を自動的に検出して警告を出すとともに、ベストプラクティスを一貫して適用する、より自動化されたソリューションを導入しています。
OWASP Top 10は、開発者やセキュリティチームが開発プラクティスを評価し、Webアプリケーションのセキュリティについて考えるための指針です。Webアプリケーションの脆弱性をすべて網羅しているわけではありませんが、セキュリティ上の考慮事項を可視化するための基準となります。


