世界最大級のデータ侵害を引き起こしたOWASP Top 10の脆弱性とは?

2017年5月10日
23 分で読めますOWASP Top 10は、
1,792件の
もう少し詳しく
OWASP Top 10は、
しかし、
この
一方で、
Webアプリケーションの
Gemaltoが
調査したのは、
調査方法に
重大なデータ侵害への影響度で見たOWASP Top 10
201
まずは
調査方法に
以下の

被害順位
Mossack Fonesca
(パナマ文書)の 侵害。 古く、 パッチが 適用されていない Drupalの バージョンに 存在する 脆弱性が 原因でした。 VericalScope/Techsupportforum.comの
侵害では、 1,100以上の Webサイトや フォーラムから 4,500万件の パスワードと IPアドレスが 盗まれました。 原因は、 古い バージョンの vBulletinフォーラムソフトウェアに 存在する 既知の 脆弱性と されています。 Ubuntuフォーラムの
侵害では、 Ubuntu公式フォーラムから 200万件の ユーザー名、 IPアドレス、 パスワードが 流出しました。 原因は 「Forumrunnerアドオンに 存在する 既知の SQLインジェクションの 脆弱性に、 パッチが 適用されていなかった」 ことでした。 よく
ある パターン:A9が 原因と なった 大規模な 侵害12件の うち、 実に 9組織が フォーラムソフトウェアの 脆弱性に よって 侵害されており、 そのうち 6組織は 古い バージョンの vBulletinを 使用していました。
被害順位
メキシコ有権者データの
侵害では、 9,340万人分の 有権者登録データが 公開されました。 ダークネットで 販売された 可能性は 低い ものの、 流出したことに 変わりは ありません。 侵害された データベースは、 ある 政党が 保有する 登録データの 正規の コピーで、 保護されないまま AWSに アップロードされていました。 米国有権者/Amazon/Googleの
侵害では、 詳細な 個人情報を 含む 米国有権者1億5,400万人分の プロフィールが、 セルビア人ハッカーに 盗まれました。 データは 認証不要の CouchDBデータベースに 保存され、 Google Cloud Services上で 公開されていました。 Capgeminiの
侵害では、 ハッカーが 数百万人の 求職者の 個人情報を 入手しました。 データは インターネット上で 公開された 安全でない データベースに 保存されており、 Capgeminiに よると、 ITプロバイダーが 使用する 開発サーバー上に ありました。 よく
ある パターン:侵害に つながる セキュリティ設定ミスは 数多く ありますが、 今回の 調査で A5が 原因と なった 侵害は すべて、 認証なしで インターネットに 公開された データベースに よる ものでした。 10件中3件には MongoDBデータベースが 関係しており、 古い バージョンには安全でない デフォルト設定が ありました。
被害順位
フィリピン選挙管理委員会の
侵害では、 フィリピンの 成人全人口に あたる 77,736,795件の 記録が 平文で 保存されており、 ハッカーが SQLインジェクションを 使って 容易に 入手しました。 i-Dressupの
侵害では、 10代の 少女の アカウント550万件が 侵害されました。 パスワードは 平文で 保存されており、 Webサイトに 存在した 未知の 脆弱性を 悪用する SQLインジェクションが 原因でした。 ミシガン州立大学の
侵害では、 オランダ在住の 17歳の ハッカーが、 SQLインジェクションの 脆弱性を 探して Webを スキャンし、 40万件の 氏名と メールアドレスを 入手しました。 この ケースでは、 幸いパスワードは 暗号化されていました。 Central Ohio Urology Groupでは、
521,659人の 患者の 機密性の 高い 治療情報が、 SQLインジェクションに よって 盗まれました。 犯人は、 他の Webサイトも 同様に 攻撃すると 予告した、 素性の 知られた 常習ハッカーでした。 興味深いことに、
この 脆弱性は 201 3年版の OWASP Top 10で 最も 重大な セキュリティ 問題と され、 201 7年版Top 10でも 最上位候補と して 提案されていました。 しかし 今回の 調査では 3位にとどまり、 上位の 侵害の 8%を 引き起こしていました。 よく
ある パターン:インジェクション攻撃には さまざまな 種類が ありますが、 今回の 調査に おける 重大な 侵害4件は、 すべて SQLインジェクションが 原因でした。
被害順位
A2は、
ストリーミングアプリの アカウント3,000万件が 侵害された17 Mediaの 侵害、 ドイツの 航空 旅客150万人分の データが 侵害されたAerticketの 侵害、 オンラインで 納税申告を 行った 431,000人分の 税務・給与データが 侵害されたKroger/Equifaxの 侵害の 原因でした。 A6は、
インドの ケララ州の 住民3,400万人分の 個人情報が 侵害されたケララ州の 侵害、 CAT心理測定試験の 受験者200万人分の テスト結果が インターネット上に 公開されたIndian Institute of Managementの 侵害、 CVVコードを 含む 決済記録324,000件が 流出し、 攻撃者が クレジットカードの セキュリティを 回避できる 状態に なったBlueSnap/Regpackの 侵害の 原因でした。 よく
ある パターン:これら 6件に 共通する 明確な パターンは ありませんでした。 弱いパスワード、 既知の データや 認証情報、 URLを 使った 機密データへの 容易な アクセス、 復号済みデータの 誤った 公開が 原因でした。
被害順位5位と
A7-機能レベルの
アクセス制御の 欠如は 2件の インシデントの 原因でした。 ハッカーが ホスティングサーバーを 乗っ取り、 機密性の 高い バックエンドシステムに アクセスできる 状態に なったClixSenseの 侵害と、 通信事業者の Webサイトを 操作して 実機の 電話を 盗んだ Threeの 侵害です。 A4-安全でない
直接 オブジェクト参照は 1件の インシデントの 原因でした。Adult FriendFinderの 大規模な 侵害で、 Local File Inclusion (LFI)の 脆弱性が 原因でした。
上位50件の侵害には、どのOWASP脆弱性が含まれていないのでしょうか?
A3-XSSとA8-CSRF:興味深いことに、
調査した 侵害の 報道では、 これらの 脆弱性は 根本原因と しても 付随的な 問題と しても、 一切確認できませんでした。 これは、 組織から 大規模な データ流出が 発生した 侵害だけを 対象に した ため、 データに 偏りが ある 可能性を 示しています。XSSやCSRF攻撃は ユーザーに 影響を 及ぼすことが 多く、 通常、 組織からの データ窃取には つながりません。 その ため、 この 種の 攻撃は 「データ侵害」とは 別の カテゴリと して 扱われ、 今回調査したような 一覧には 含まれていない 可能性が あります。 A10-未検証の
リダイレクトと フォワード: この 脆弱性は、 侵害を 報道する 外部の 関係者には 見えに くいのかもしれません。 あるいは、 実際の 現場では 重要度が 低い 可能性も あります。 201 7年版OWASP Top 10の リリース候補版では、 この 脆弱性は 削除されました。
OWASPに含まれない脆弱性が原因となったデータ侵害とは?
調査対象の
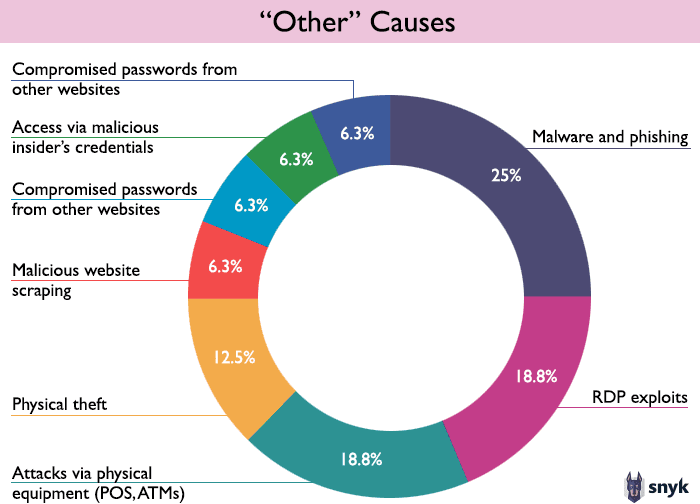
Top 50の情報漏えいの根本原因となった脅威のうち、OWASP Top 10の対象外だったものは何でしょうか?
マルウェアと
フィッシング:4件 RDPの
脆弱性を 悪用した 攻撃:3件 物理機器を
介した 攻撃(POS、 ATM) :3件 物理的な
盗難:2件 悪意の
ある Webサイトに よる スクレイピング:1件 他の
Webサイトから 流出した パスワード:1件 悪意ある
内部関係者の 認証情報を 使った アクセス:1件 アクセス権を
持つ 第三者に よる データ流出:1件
たとえば、
重大な情報漏えいにおけるOWASP Top 10の副次的な要因
前述の
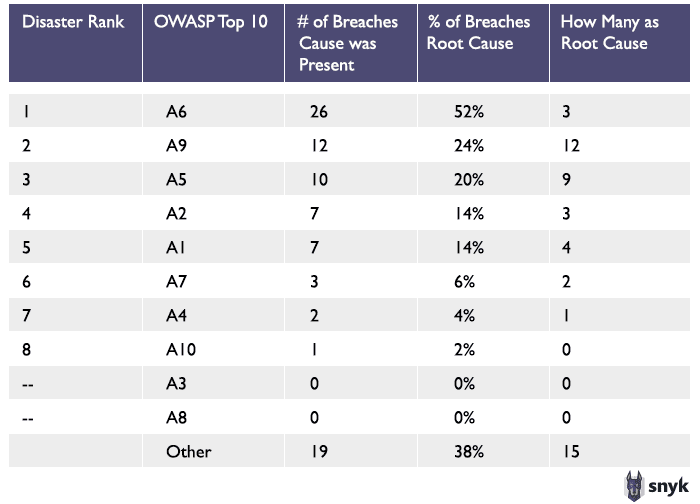
A6-機密データの

A9-既知の
同様に、A5-セキュリティの
A2-脆弱な
アプリケーションセキュリティとOWASP Top 10の妥当性に関する考察
言
一方で、
この
Snykの
同様に、A5-セキュリティの
下の
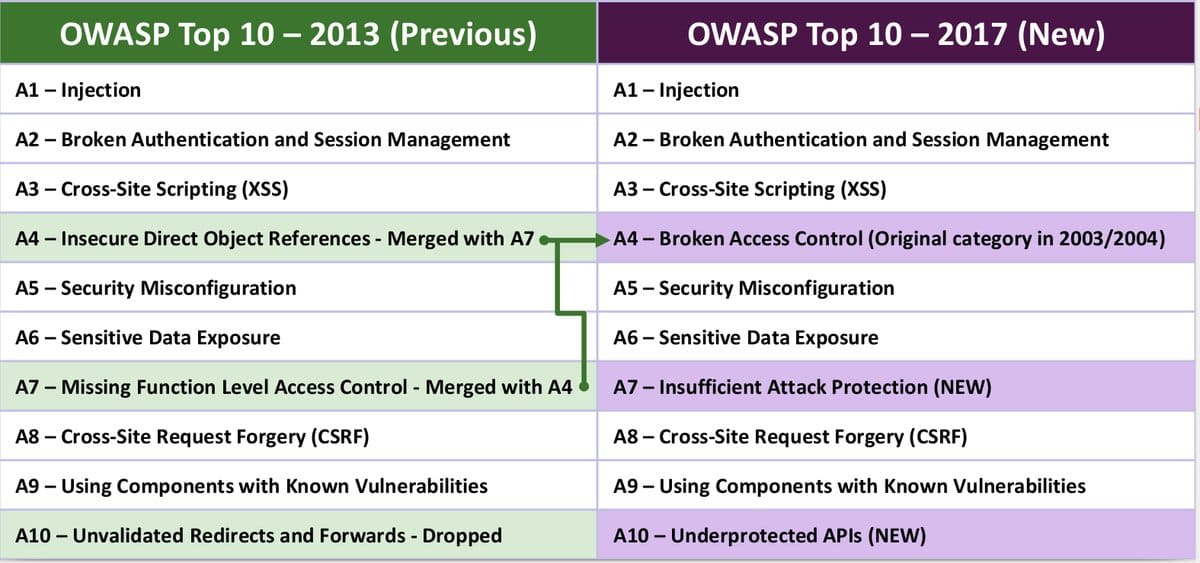
その
OWASP Top 10に
含まれていないその 他の 脅威は、 Top 50の 情報漏えいの うち 15件 (30%)の 原因と なっており、 個々の OWASP脆弱性を 大きく 上回りました。 たとえば Top 50の うち 4件は、マルウェアまたは フィッシングが 原因でした (これに よって 攻撃者が 侵入し、 情報漏えいが 発生しました)。 これは OWASPが 最も 重大と する 脆弱性A1-インジェクションと 同数です。 50件中3件はRDPプロトコルの 脆弱性を 悪用した 攻撃が 原因で、 OWASPで 2番目に 重大な 脆弱性A2-認証の 不備と 同数でした。 マルウェアや プロトコルの 脆弱性を 悪用した 攻撃、そしておそらく 他の 脅威も、 OWASP 2017の リストで 検討すべきです。 未確認の
脆弱性—サイバー攻撃に おける OWASP A3、 A4、 A8、 A10の 実際の 発生状況を 把握するには、 さらに データが 必要です。 この 調査では、 Top 50の 情報漏えいで A4は 2件、 A10は 1件確認され、 A3と A10は 確認されませんでした。 前述の とおり、 この 調査は 広く 報道された 情報漏えいに 焦点を 当てている ため、 サンプルに 偏りが あります。 より 広範な サイバー攻撃の データベースを 調べれば、 こうした 「未確認」の 脆弱性に ついて、 さらに 明らかに なるかもしれません。
現実の
セキュアな
Snykは