データに基づくセキュリティ対策にSnykのレポートを活用する


2022年12月9日
0 分で読めます編集者注:2023年2月6日
Snyk Cloudの新しいクラウドコンプライアンス問題レポートで、クラウド環境のコンプライアンス状況を一元的に把握できます。
先月、Snykの新しいレポート機能を刷新し、オープンベータとして公開したことをお知らせしました。それ以来、お客様が新機能を活用し、さまざまなセキュリティ上の疑問に答えるために、実に創造的な使い方をされていることに驚かされています。
それも当然のことです。新しいレポート機能は、Snykプラットフォーム全体のデータ(Snyk Codeを含む!)に簡単にアクセスできるように設計されており、お客様が必要に応じてデータを切り分けて分析できる柔軟なツールを提供します。新機能には、データのフィルタリング、並べ替え、共有オプション、組み込みレポート、そしてもちろんSnyk Codeのレポートデータが含まれます。
ここで鍵となるのは「データ」です。正確なデータに簡単にアクセスでき、調査のために詳細を掘り下げられることは、ビジネスを運営するうえで不可欠な要素になっています。セキュリティデータも例外ではありません。Snykのセキュリティデータは、リスクを効果的に把握、管理、軽減するための鍵となります。そして新しいレポート機能は、データにアクセスして分析するためのツールを提供します。
では、Snykのデータとレポート機能をどのように活用できるのでしょうか?
優先順位付け
Snykのデータを活用するユースケースのなかでも、優先順位付けは特に重要なものの一つでしょう。限られたリソースで膨大な課題のバックログにどう対処するかという課題はどの組織にも共通していますが、その戦略はさまざまです。最も一般的なのは、まず高リスクの問題に取り組む方法です。通常、重大または高の深刻度が割り当てられた問題のレポートを作成します。一方、ROIやビジネスへの影響など、別の指標に注目するリスク管理手法もあります。
朗報なのは、豊富なフィルター(継続的に追加中)を活用することで、Snykのデータがさまざまな戦略に対応できることです。
すぐに成果が出る対策に取り組む
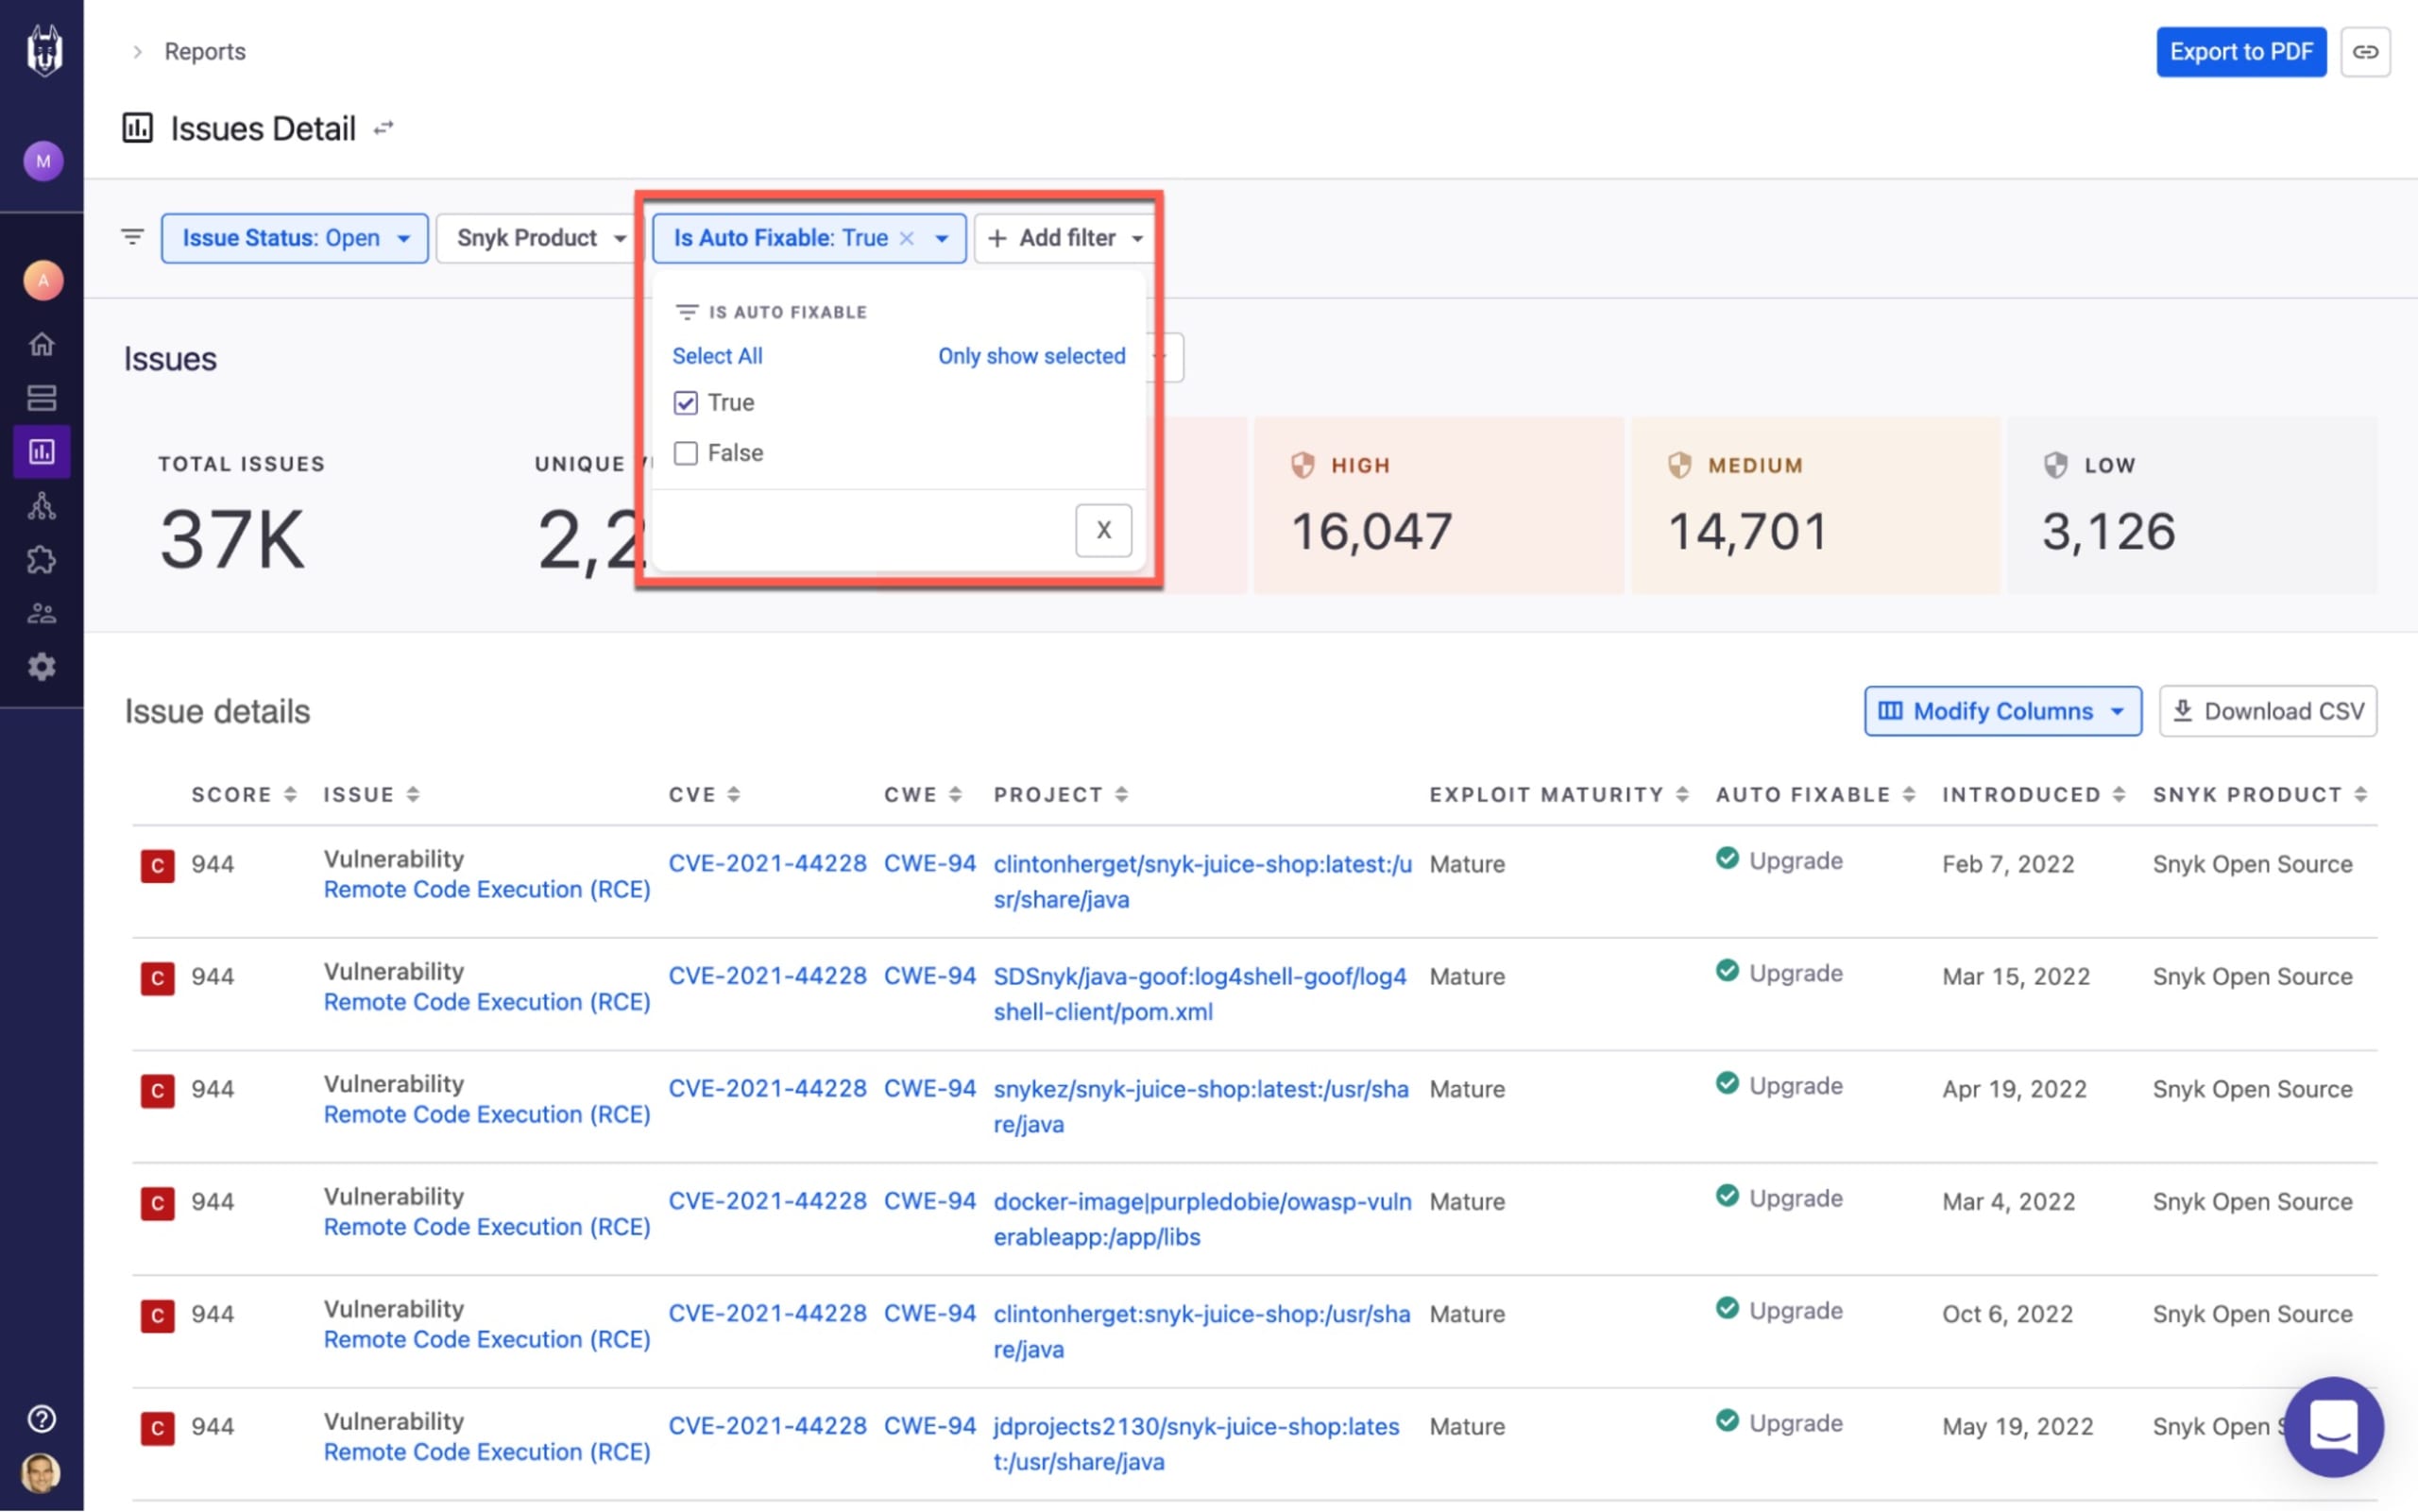
セキュリティチームによっては、成果を重視し、リスクを減らす最も迅速で簡単な方法を探しています。Snykのお客様は、SnykのIssues Detailレポートをすばやくフィルタリングして、重大度が「重大」の脆弱性を特定し、それらを修正する自動修正PRを作成できます。それが、すぐに対処できる課題に注力する方法です。
ビジネスへの影響を最大化する
もう一つよくある優先順位付けの戦略は、組織にとって最も重要な資産、つまりビジネスに不可欠な特定のアプリケーションやプロジェクトに取り組みを集中させることです。たとえば、社内のサンドボックス化されたアプリケーションの脆弱性を修正するよりも、顧客が利用するフロントエンドアプリケーションの脆弱性を修正するほうが、緊急性は高いでしょう。
SnykのIssues Detailレポートでは、さまざまなプロジェクト属性やタグを使って問題をフィルタリングし、プロジェクトの重要度、ライフサイクルの段階、アプリケーション、事業部門ごとにレポートできます。

Snyk Priority Scoreを活用する
Snyk Priority Scoreは、個々の問題の緊急性を示す重要な要素、すなわちCVSSスコア、深刻度、修正プログラムの有無、エクスプロイトの成熟度、問題が注目されているかどうか、到達可能性(Javaプロジェクトのみ)を組み合わせたものです。優先順位付けの戦略がまだ定まっておらず、高リスクの問題に注力したい場合は、Priority Scoreでレポートをフィルタリングすると便利です。

測定する
組織内にセキュリティプログラムを導入すること自体が大変な作業です。進捗を把握し、成功に向けて正しい方向に進んでいるかを評価することも、同じくらい難しいものです。
チームのパフォーマンスを分析する前に、何を測定するのかを理解しましょう。数値を取り出すのは簡単ですが、その結果が良いのか悪いのかをどう判断すればよいでしょうか。まず、明確に定義されたKPIとSLAを設定します。指標が定まったら、追跡とベンチマークを始められます。
SLAを定義する際は、現実的な期待値を基準にすることをお勧めします。たとえば、重大および高の深刻度の問題を優先して解決するSLAを定めます。利用可能なリソースを評価し、妥当な解決期限を設定しましょう。プロセスに関わる各チームと相談し、Snykのレポートを活用して基準値を確立し、定義の根拠を明らかにします。
以下に、Snykのレポートで追跡できる主要な指標の例と、それらを使って成果を測定する方法をいくつか紹介します。
平均解決時間(MTTR)
脆弱性管理では、時間が非常に重要です。ゼロデイ脆弱性への対応が早いほど、組織がさらされるリスクを抑えられます。そのため、KPIとして用いられる指標の一つが平均解決時間(MTTR)です。これは、問題が最初に特定されてから解決されるまでの平均時間を表します。
セキュリティプログラムが成熟するにつれて、改善の兆しとして、組織全体のMTTRが短縮されることが期待できます。ただし、目標とする具体的な値は、組織が許容可能と判断するリスクに基づいて定める必要があります。
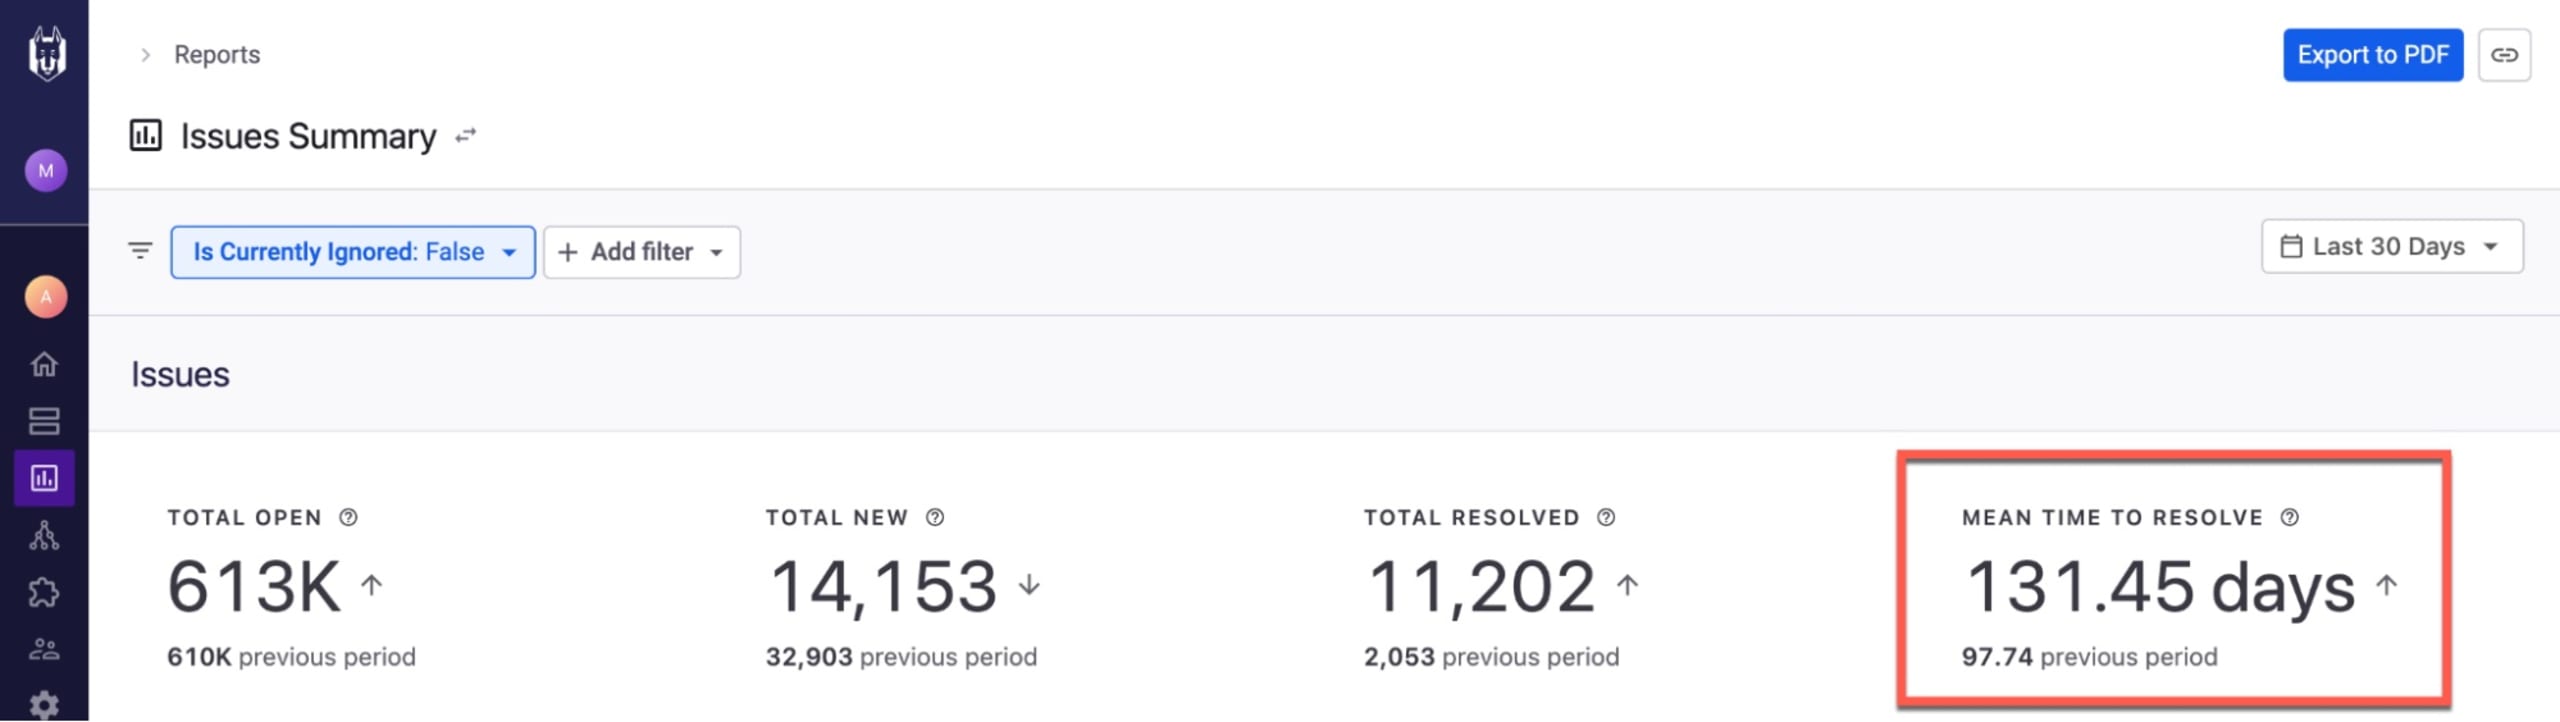
SnykのIssues Summaryレポートでは、MTTRを追跡し、時間の経過に伴う傾向を特定できます。たとえば、レポート上部の「Mean Time To Resolve」指標を使うと、期間選択ツールで選んだほかの期間と簡単に比較できます。
未解決の問題の推移
一般に、Snykが特定する問題の数は、常に増加していく可能性が高いでしょう。これはビジネスの性質上、当然のことです。組織が成長するにつれて、スキャンするプロジェクトやアプリケーションが増え、さまざまな種類の問題の累計数も増加します。そのため、Snykの導入時や、スキャン対象のアプリケーションを追加した際に、数値が急増することが予想されます。
プログラムが成熟し、より多くの開発チームが修正に取り組むようになると、解決済みの問題の数も増加するはずです。
任意の時点におけるこの2つのデータポイントの差が、対応が必要な未解決の問題の数を示します(特定された問題の数 - 修正された問題の数 = 未解決の問題の数)。
SnykのIssues SummaryレポートにあるIssues Identified and Resolvedチャートを使って、組織で実際にこの傾向が見られるかを確認できます。
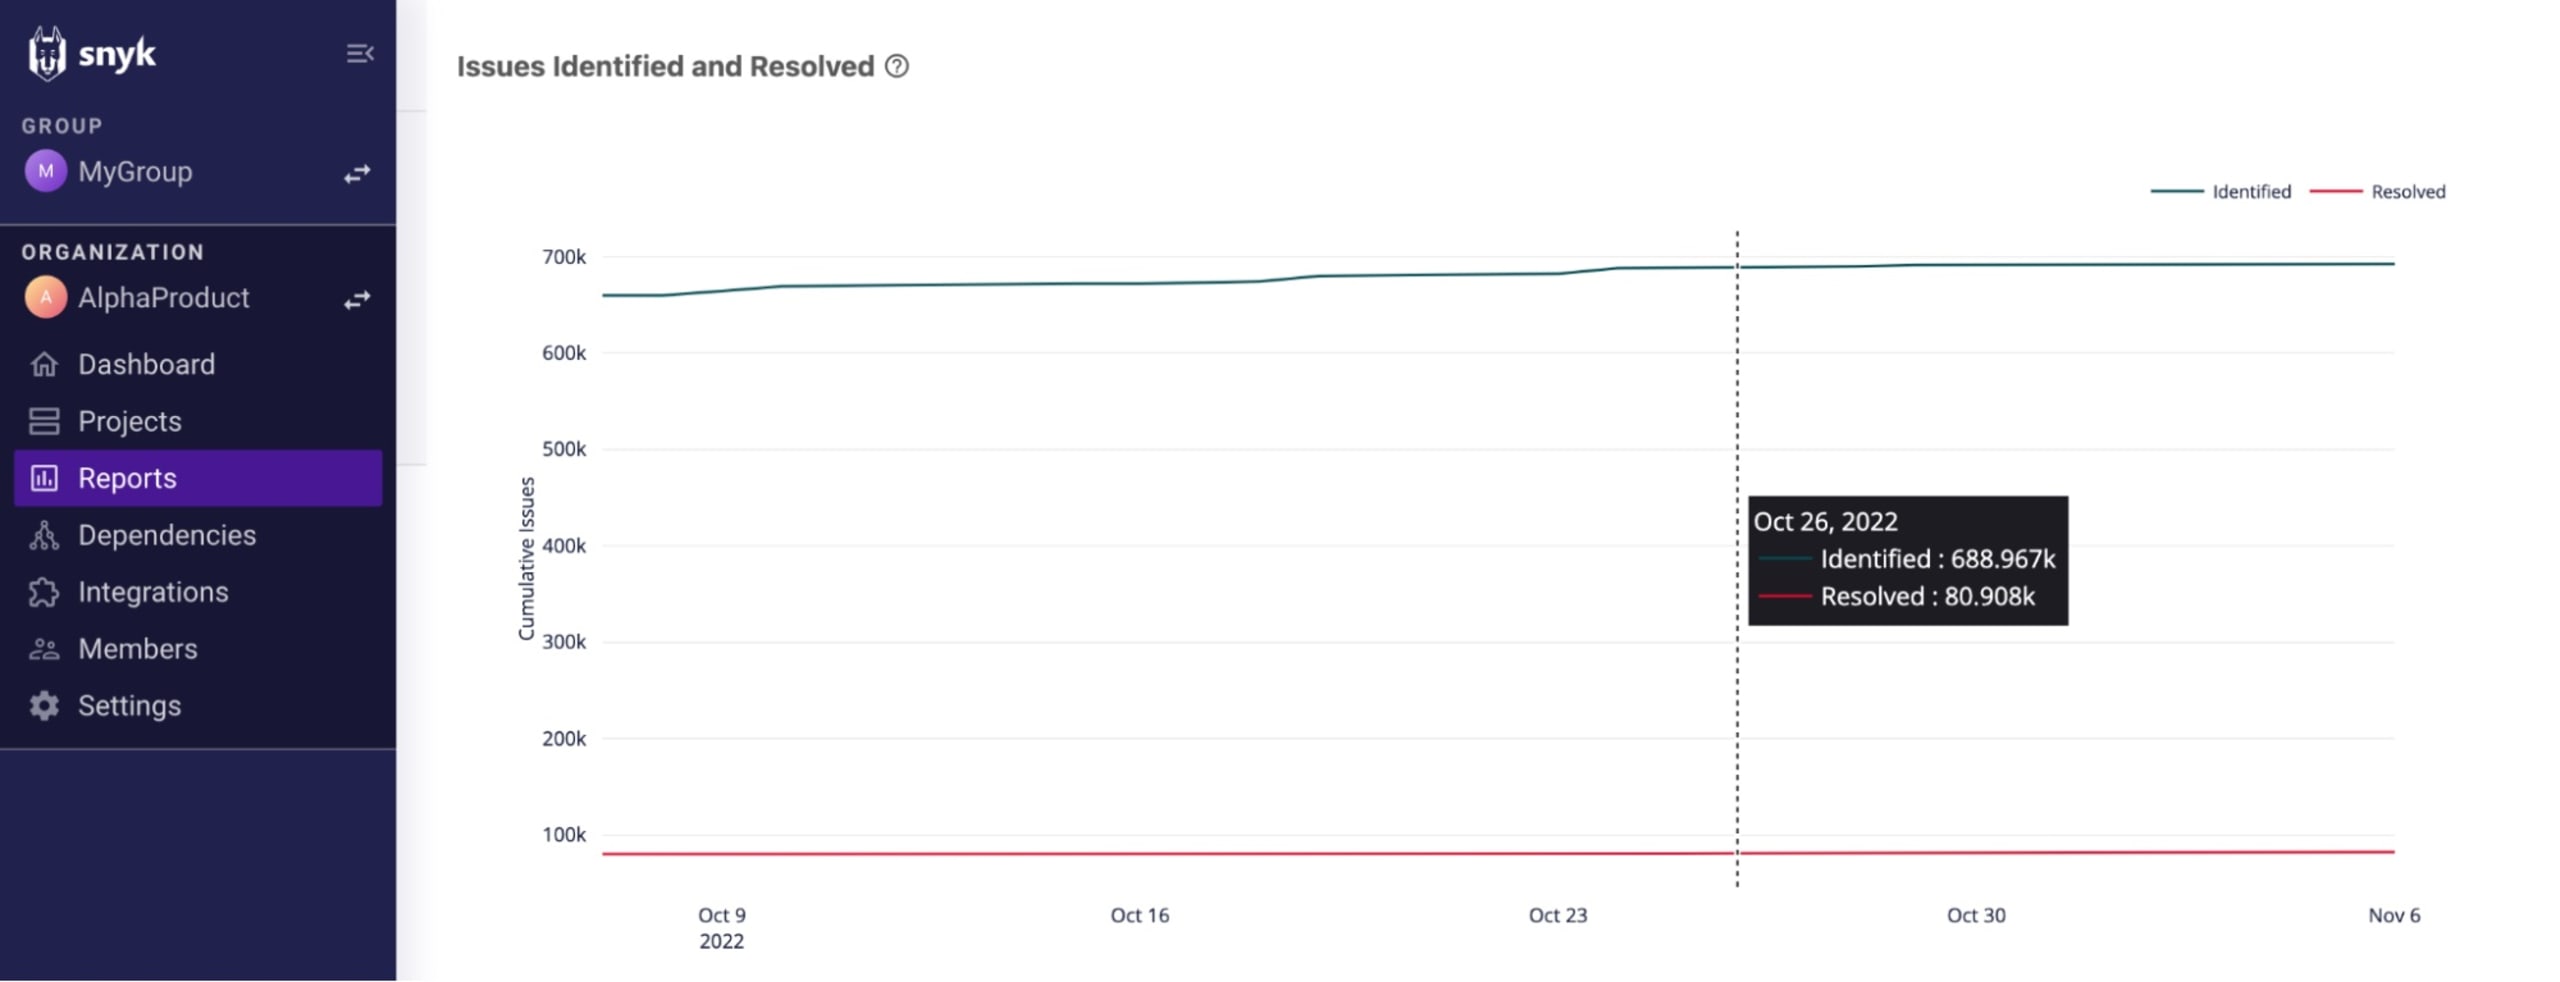
利用可能なフィルターを使って、異なる期間を比較できます。たとえば導入時は、実装から数か月後に比べて、2つのデータポイントの差が大きくなることが予想されます。また、プロジェクトタグやプロジェクト属性のフィルターを使って、チームやプロジェクト間の比較もできます。
リスクにさらされる期間と解決までの時間
Snykのレポートでは、セキュリティ態勢を長期的に評価し、セキュリティプログラムの進捗を把握するのに役立つさまざまな指標を確認できます。
まず、任意の時点におけるリスクにさらされている期間を追跡できます。
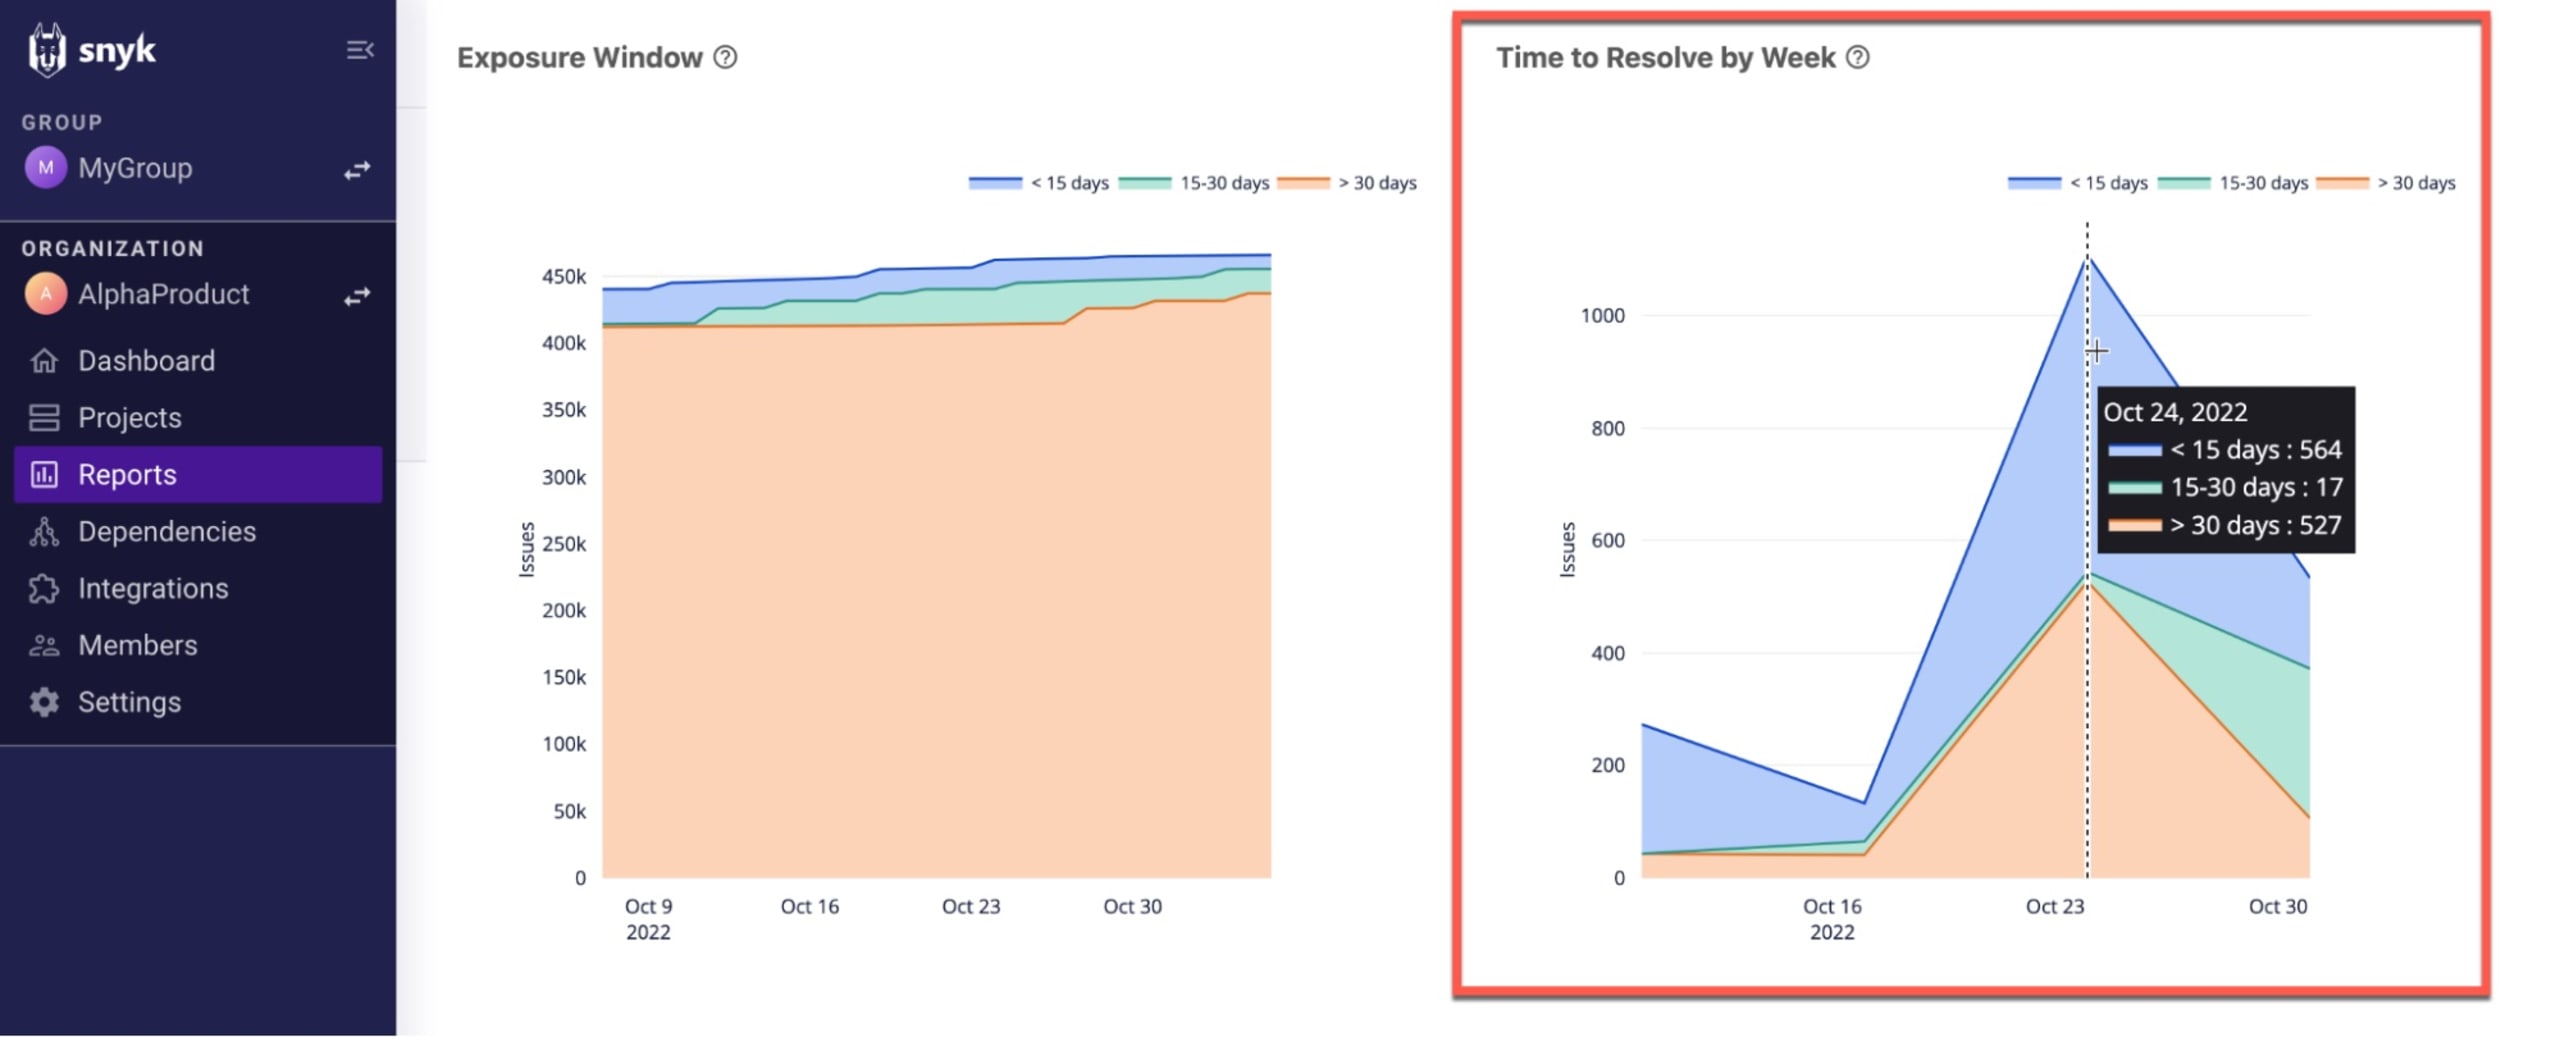
Snykでは、問題が未解決のまま残っている時間をリスクにさらされている期間と定義し、この指標を3つの期間、つまり15日未満、15~30日、30日超に分類して算出します。SnykのIssues SummaryレポートにあるExposure Windowチャートでは、15日未満で解決された問題を示す青色の区分に含まれる問題数が増えていることを確認しましょう。
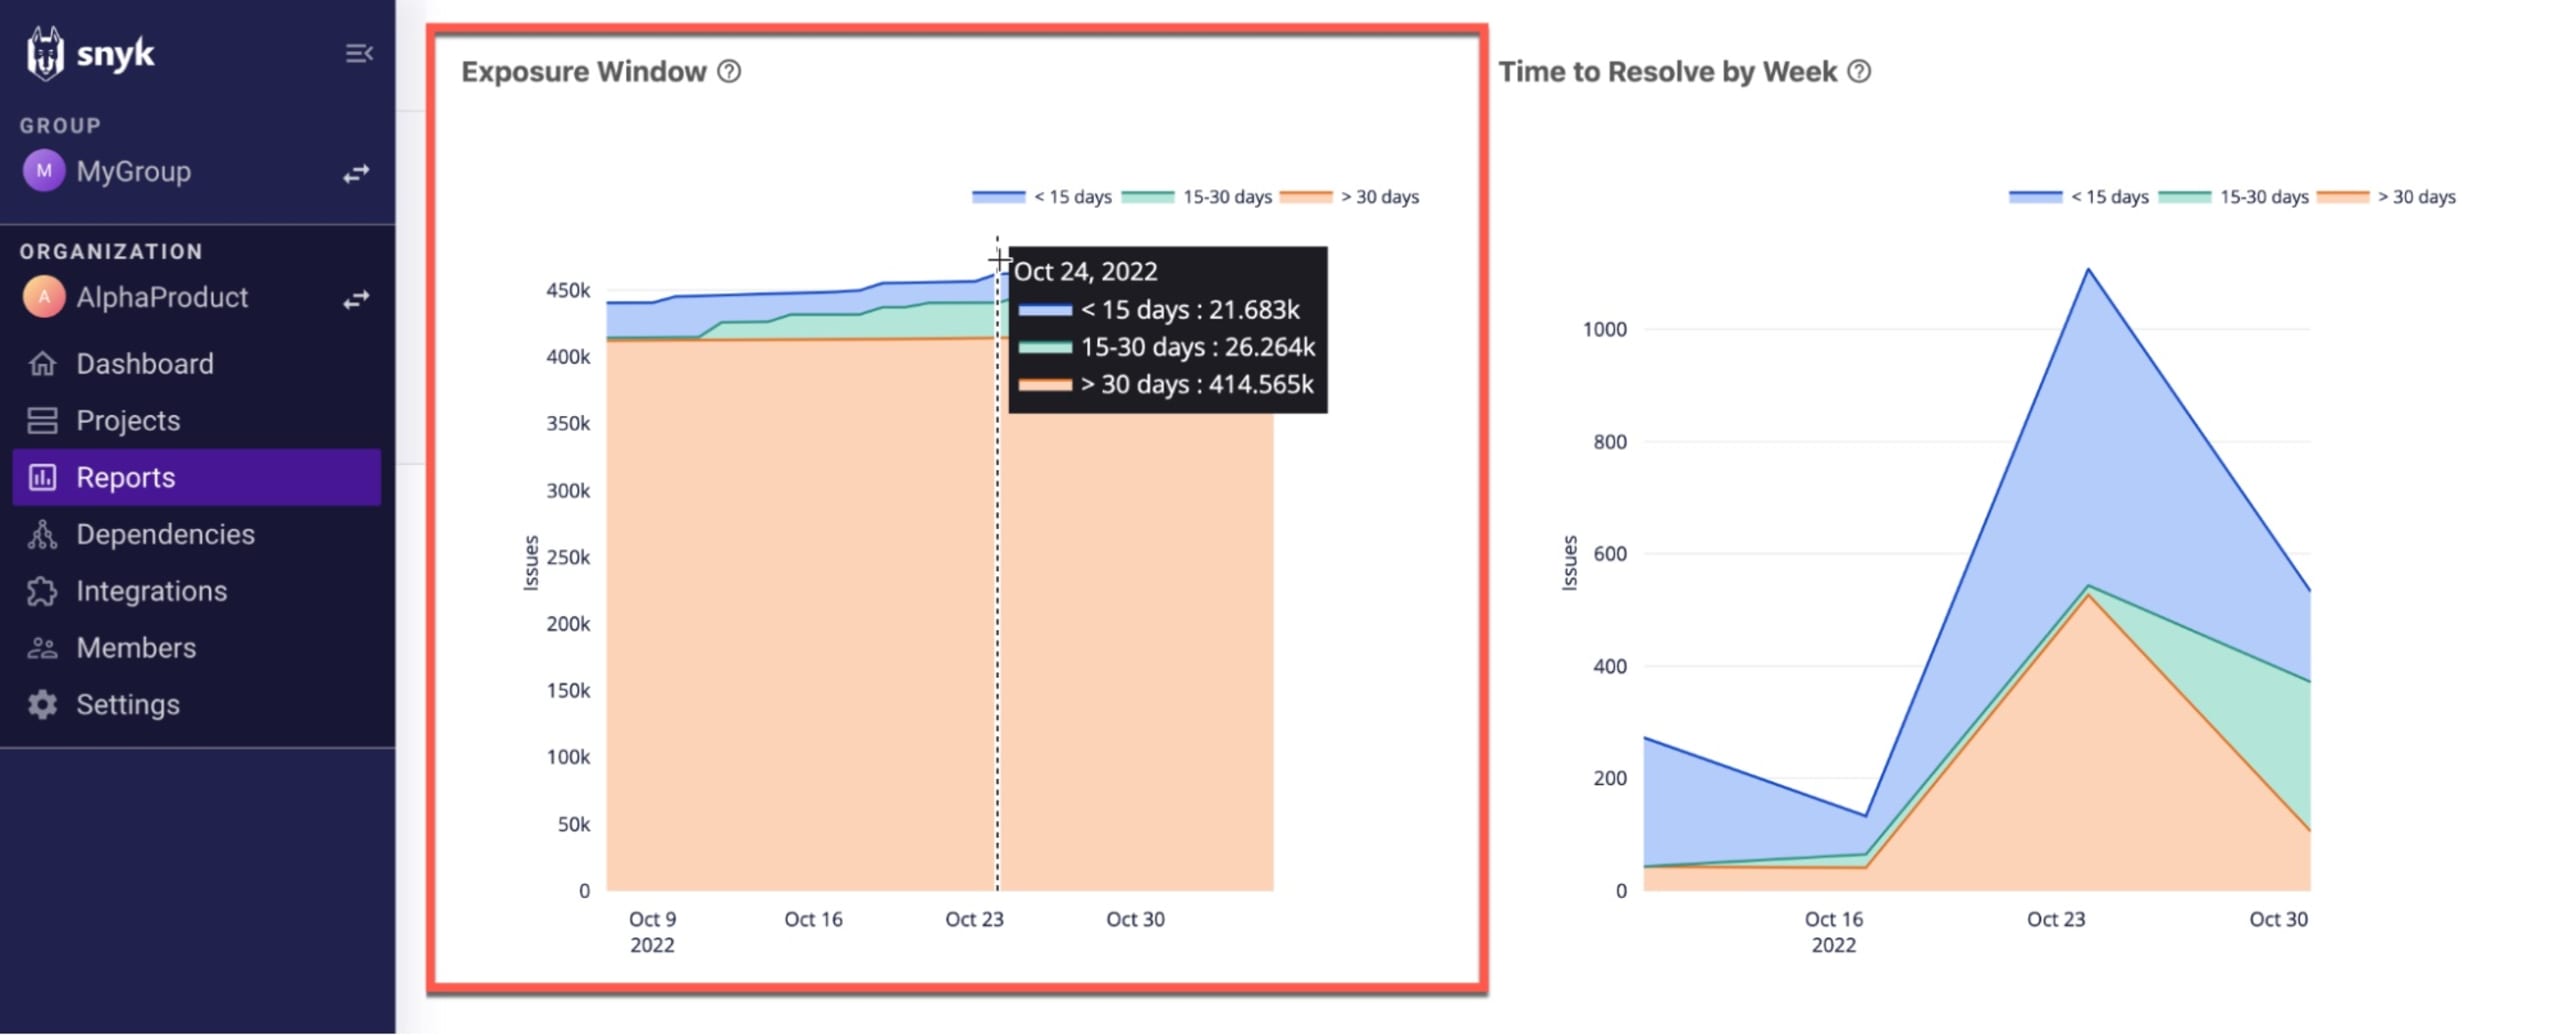
隣接するTime to Resolve by Weekチャートでは、チームのパフォーマンスを時間軸に沿ってさらに詳しく確認できます。このグラフでは、同様の区分(15日未満、15~30日、30日超)を使い、週ごとに解決された問題数を示します。以下の例で選択した週では、564件が15日未満で解決され、17件は解決までに15~30日、527件は30日超かかっています。
コンプライアンスを証明する
セキュリティリスク評価と脆弱性管理プログラムの存在を証明することは、PCI DSSやISO 27001などの規制・コンプライアンス基準への準拠を目指す組織によく求められます。
たとえば、医療保険の携行性と責任に関する法律(HIPAA)には、次のように定められています。
[対象事業者は、対象事業者が保有する電子的に保護された医療情報の機密性、完全性、可用性に対する潜在的なリスクと脆弱性を、正確かつ徹底的に評価しなければならない。]
この目的において、セキュリティレポートは、現在および過去に組織がさらされていたリスクに関する情報を監査人と共有したり、実施しているセキュリティテストや脆弱性管理プログラムを証明したりするのに役立ちます。
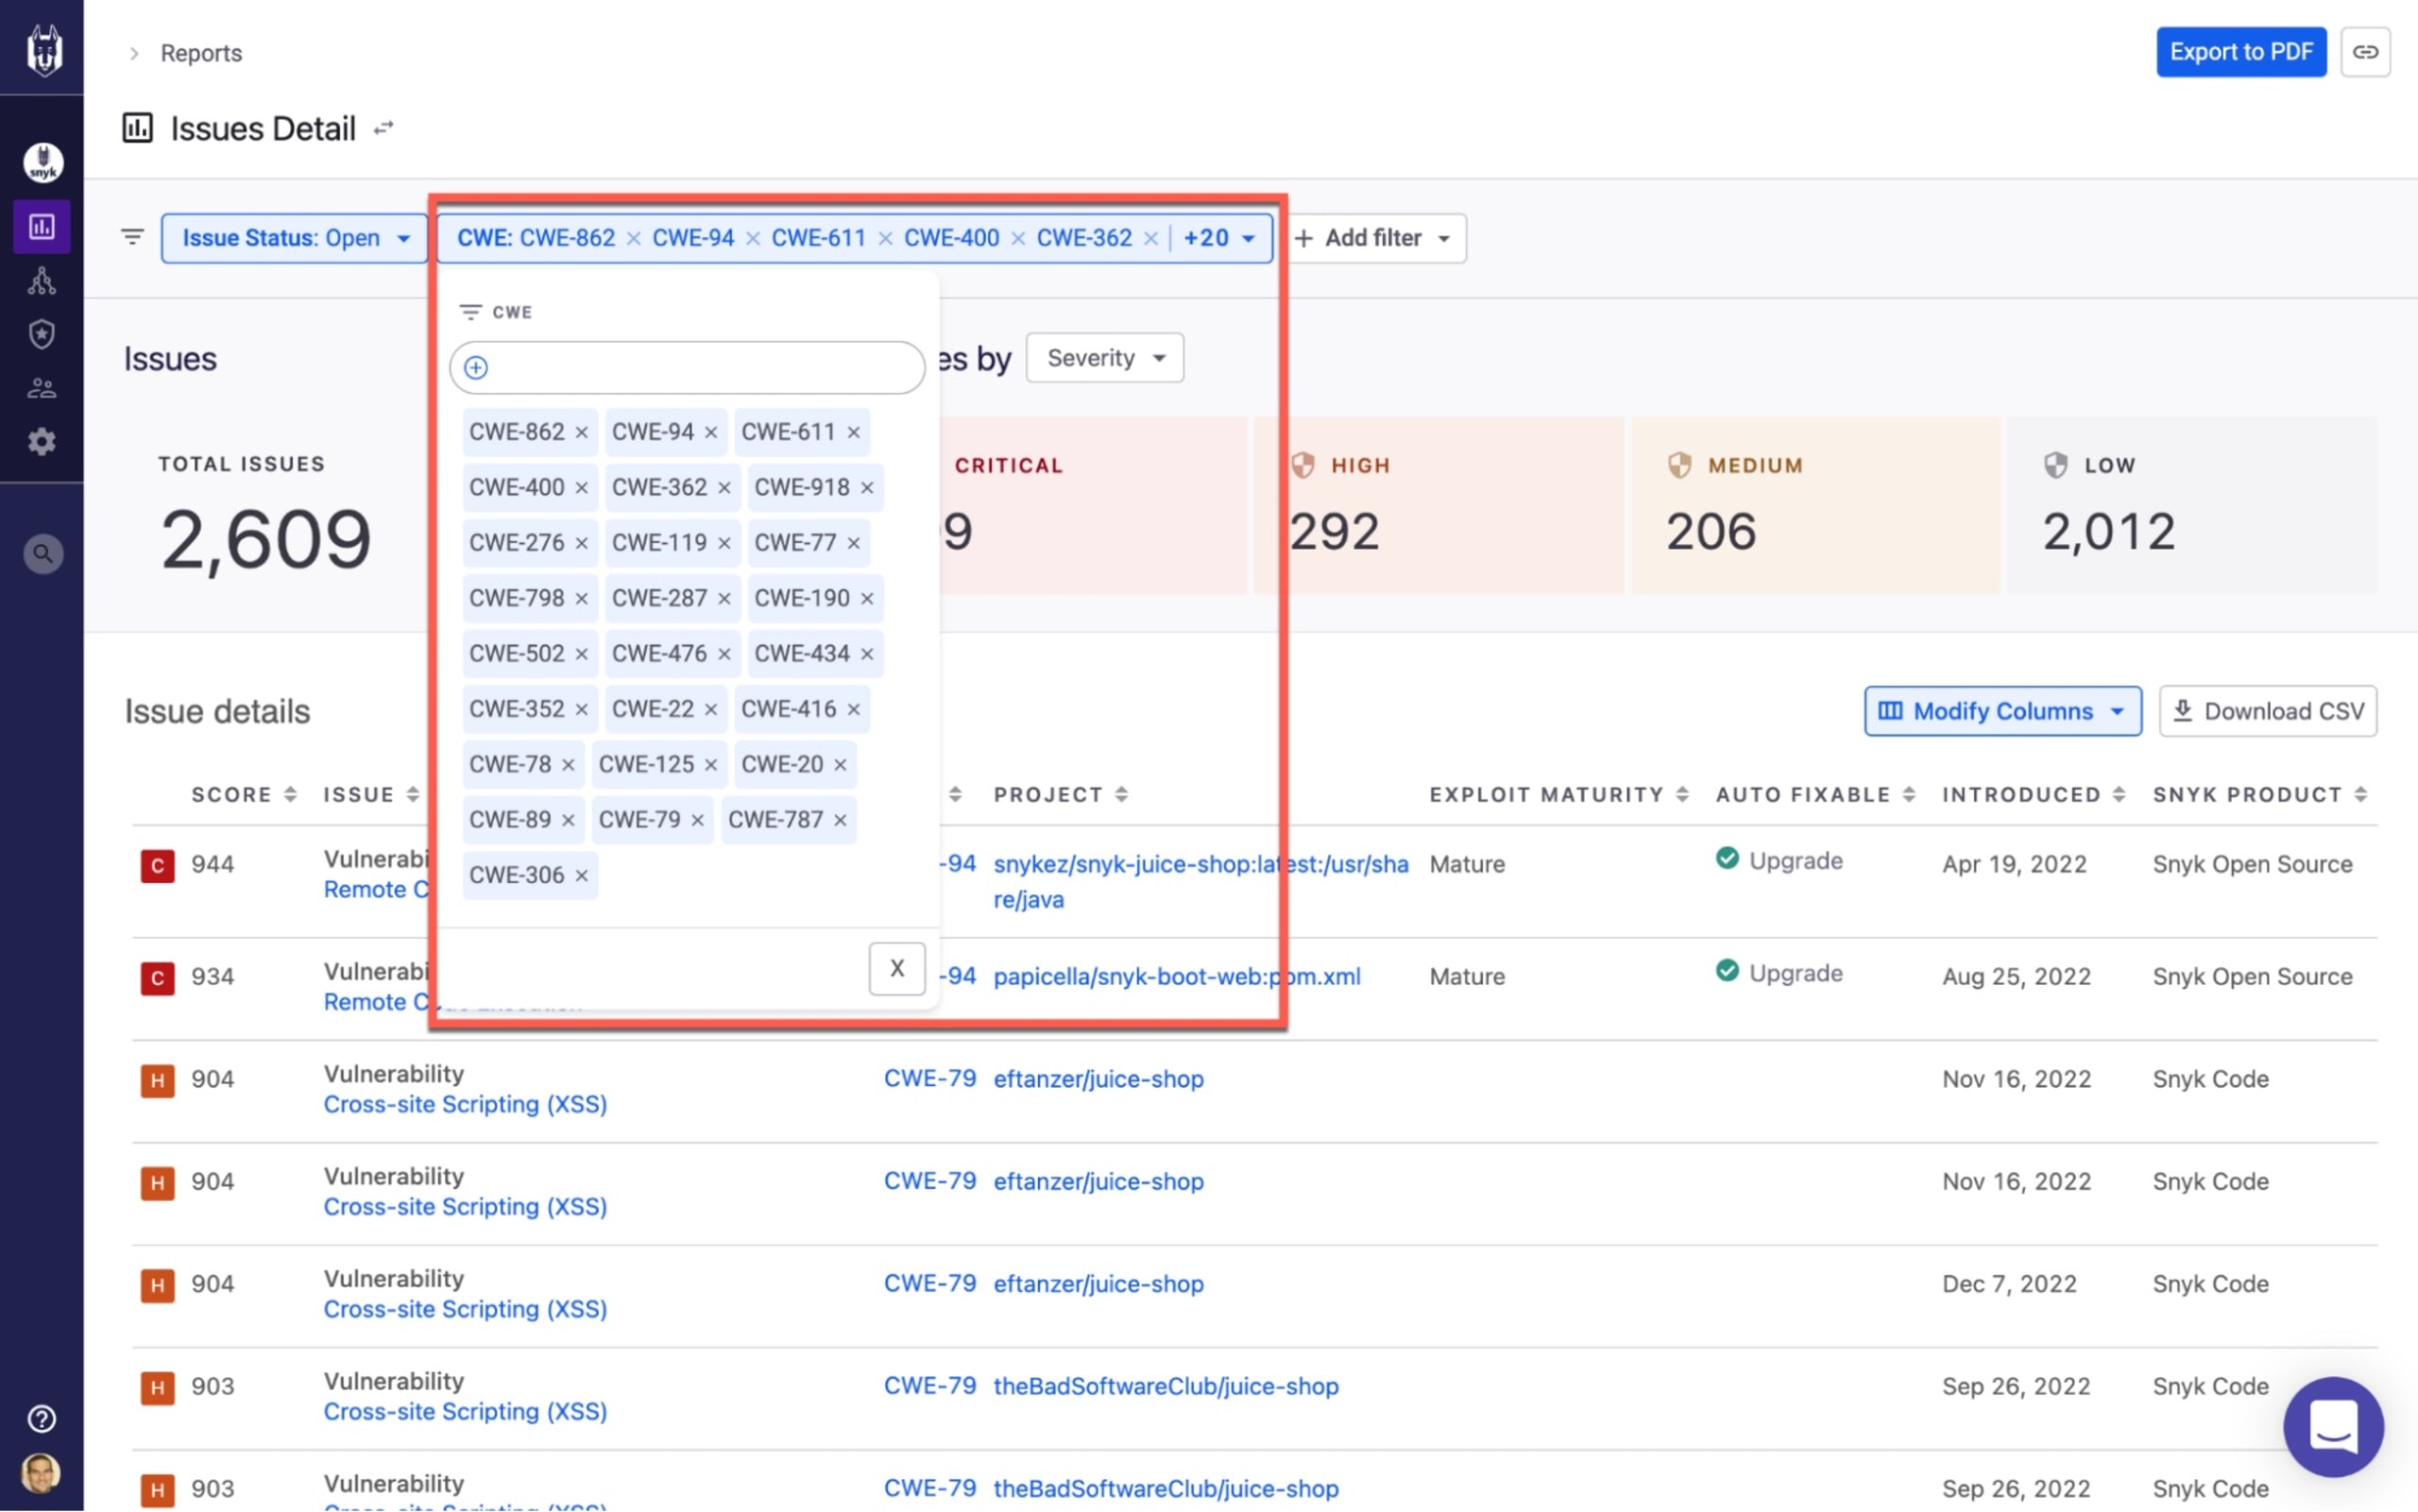
たとえば、SnykのIssue Detailsレポートで新しいCWEおよびCVEフィルターを使うと、OWASP Top 10やSANS Top 25など、規制上の指針としてよく参照されるフレームワークへの準拠を証明できます。
SANS Top 25に合わせてフィルタリングしたIssues Detailsレポート
レポートをエクスポートして共有する
セキュリティデータにアクセスし、分析できるようになると、リスクの可視性が高まります。しかし、組織内でのより良い対話にこのデータを役立てるには、簡単に共有できなければなりません。
どのデータを、いつ、誰と共有するかは、もちろん自由に決められます。ここでは、お客様がSnykのデータを共有する方法をいくつか紹介します。
パフォーマンス - アプリケーションセキュリティチームやプロダクトセキュリティチームがよく利用します。開発チームやプロジェクトごとの指標を含み、月次で共有されます。
インシデント対応 - アプリケーションセキュリティチームやプロダクトセキュリティチームが、プロジェクト全体でゼロデイ脆弱性を追跡する際に作成するレポートです。必要に応じて作成しますが、その後は定期的に作成されます。
リスクの内訳 - 通常、開発チームのリーダー向けに月次または四半期ごとに報告され、最も高いリスクをもたらす組織やプロジェクトに焦点を当てます。
セキュリティ態勢 - セキュリティチームの幹部や、その他のビジネス関係者(経営幹部や取締役会メンバーなど)と概要を共有するために使われます。
ここでは、Snykのセキュリティデータを組織内の他部門と共有するための方法をいくつか紹介しました。こうしたビューを活用するには、Snykの組み込みレポート(Issues Details、Vulnerability Details、Issues Summary)と高度なフィルタリングオプションを組み合わせて使用できます。
次に、Snykを使ってデータを実際に共有する方法を見ていきましょう。
URLで共有する
Snykのレポート機能では、URLを使って同じビューをチーム間で簡単に共有できます。利用可能なフィルターを使ってデータを詳しく確認すると、フィルターの条件がURLに反映されます。そのURLをコピーして、Snykアカウントのほかのユーザーと共有できます。右上のCopy URLボタンを使えば、さらに簡単です。
データをエクスポートする
Snykのさまざまな組み込みレポートから、データをCSVまたはPDFファイルにエクスポートできます。必要な細かさまでデータを掘り下げ、レポート内のExport to PDFまたはDownload CSVをクリックするだけです。

次のステップ
優先順位付け、チーム横断のレポート、成果のモニタリング、コンプライアンス対応は最も一般的なユースケースですが、Snykのセキュリティデータを活用する方法はほかにもあります。これらについては今後ご紹介します。それまでの間、Snykの新しいレポート機能を最大限に活用するための一般的なアドバイスをご覧ください。
トレーニング。初めて取締役会にレポートを送る前に、Snykのレポート機能に慣れておきましょう。Snykでは自分で簡単に操作を試せます。また、チームで使い方を習得するためのリソースも用意しています。オンラインドキュメント、自分のペースで進められるトレーニングをご覧ください。
目標を定める。前述のとおり、セキュリティ態勢を評価し、進捗を測定する前に、何を基準に測定するのかを理解しておく必要があります。これは一見するほど簡単ではないため、OWASP Top 10やSnykのTop 10などのフレームワークを基準として使うことをお勧めします。
レポートを保存する。Snykのセキュリティデータを確認して役立つビューが見つかったら、URLをブックマークして、後から参照できるように保存しましょう。今後、レポートをさらに簡単に保存できるようにする予定です。
上記の機能は、Snyk BusinessプランまたはSnyk Enterpriseプランをご利用のすべてのお客様を対象に、オープンベータとして提供されています。これらの機能を使い始めるには、Snyk UIのSnyk Previewページで有効にしてください(Settingsをクリックし、次にSnyk Previewをクリックします)。オープンベータの前にはクローズドベータを実施し、十分なテストを重ねていますが、問題が発生した場合はぜひご意見をお聞かせください!