Snykの刷新されたセキュリティレポート機能のオープンベータを発表

2022年11月9日
0 分で読めます開発チームとセキュリティチームが、アプリケーション全体のリスクを簡単かつ包括的、詳細に把握できる、Snykの新しいレポート機能を本日オープンベータとして提供開始します。
これは、Snykのデータサービスを刷新し、継続的に改善する多層的な取り組みの第一段階です。この取り組みを主導するため、Snykは今年初めにデータ分析企業のTopCoatを買収しました。本日発表する新しいセキュリティレポート機能は、データ分析をSnykプラットフォームの中核機能にするための最初の一歩であり、もちろん最後ではありません。Snykのセキュリティデータを活用する新たな方法についても、近日中に発表する予定です。
BusinessプランまたはEnterpriseプランをご利用のSnykのお客様は、Snyk UIから新機能にアクセスできます。有効にするには、Settingsをクリックし、次にSnyk Previewをクリックしてください。
可視性の確保が重要な理由
DevSecOps文化では、アプリケーションの開発に携わるすべてのチームが、共同でそのセキュリティに責任を負います。リスクを適切に把握できなければ、このような文化を築き、維持することは困難です。可視性が不足すると、セキュリティチームやリーダーは、組織全体のリスク状況を正確に追跡・評価できません。また、本来優先すべきでない問題の修正を開発チームに求めることになり、貴重な開発時間を浪費してしまうため、修正対応の優先順位を効果的に決めることもできません。その結果、セキュリティプロセスへの信頼が損なわれる可能性があります。
とはいえ、リスクを適切に把握するのは簡単ではありません。現代のクラウドネイティブアプリケーションでは、開発者が社内で記述した独自コードはもちろん、オープンソースパッケージ、コンテナ、Infrastructure as Codeなど、複数のコンポーネントを通じてリスクが持ち込まれます。これらのコンポーネントをスキャンして脆弱性を検出する従来型のセキュリティツールは、導入状況にばらつきがあることが多く、可視性の欠落やレポートデータの分散を招いています。さらに、こうしたツールが生成するセキュリティデータは扱いにくく、理解しづらいうえ、実践につながる知見に乏しいことも少なくありません。
Snykの刷新されたレポート機能
Snykの刷新されたレポート機能は、データに基づく対話を通じて、組織全体で責任を共有し、説明責任を果たし、効果的な修正対応を進めるために必要な可視性を、開発チームとセキュリティチームに提供します。
Snykの刷新されたレポート機能は、業界をリードするデータ処理ツールを活用し、最適なパフォーマンスと信頼性を実現します。また、最新アプリケーションを構成するあらゆるコンポーネントを一元的に網羅し、組織内のユーザーにロールベースのデータアクセスを提供します。しかも、簡単に使えます。
Snykの新しいレポート機能では、次のことができます。
重大なリスクを特定してレポートし、修正の優先順位を設定する
検出された脆弱性と影響を受けるアプリケーションについて、種類、件数、深刻度を把握する
修正対応のペースと進捗を追跡する
長期的かつ全体的な指標を表示する
傾向を示し、経営幹部、取締役会、お客様、パートナーに優先事項、進捗、リスクを伝える
オープンベータで利用できる主な新機能を詳しく見ていきましょう。
セキュリティレポートデータに簡単にアクセスし、分析・共有
Snykは、セキュリティを確保しながら迅速に開発できるよう、使いやすさを常に重視してきました。リスクを可視化するうえで、使いやすさとシームレスなワークフローは非常に重要です。今回刷新したレポート機能も、この点を念頭に設計されています。
フィルターと並べ替え
Snykのレポートでは、セキュリティに関する疑問に答えるために必要な情報を表示できるよう、データを自由に絞り込み、整理できます。
テーブルは並べ替えができ、関心のある列だけを表示するよう調整できます。また、新しいフィルターを使えば、必要なデータをさらに簡単に絞り込めます。
Snykの製品で絞り込むことができます(Snyk Codeも対象です。詳しくは後述します)。特定の種類の問題にすばやく焦点を当てるのに役立ちます。たとえば、オープンソースの依存関係にある問題だけ、またはInfrastructure as Codeにある問題だけに絞り込めます。
新しいフィルターには、パッケージ名、CVE、CWE、最終検出日、最終解決日、プロジェクトタグ、プロジェクト属性などがあります。
特定のプロジェクトにおける特定の種類の問題をすばやく特定する際に、非常に便利です。以下の例では、重要な3つのプロジェクトでLog4Shellの脆弱性を特定しています。
データの共有
共有機能も強化されました。フィルター設定がURLに保持されるようになりました。ページ右上のCopy URLボタンを使えば、表示中の画面のURLをチームメイトと簡単に共有できます。また、ビジネス関係者と共有しやすいよう、レポートを体裁の整ったPDFまたはCSVファイルとしてエクスポートできるようになりました。
アプリケーション全体のリスクを一元的に把握
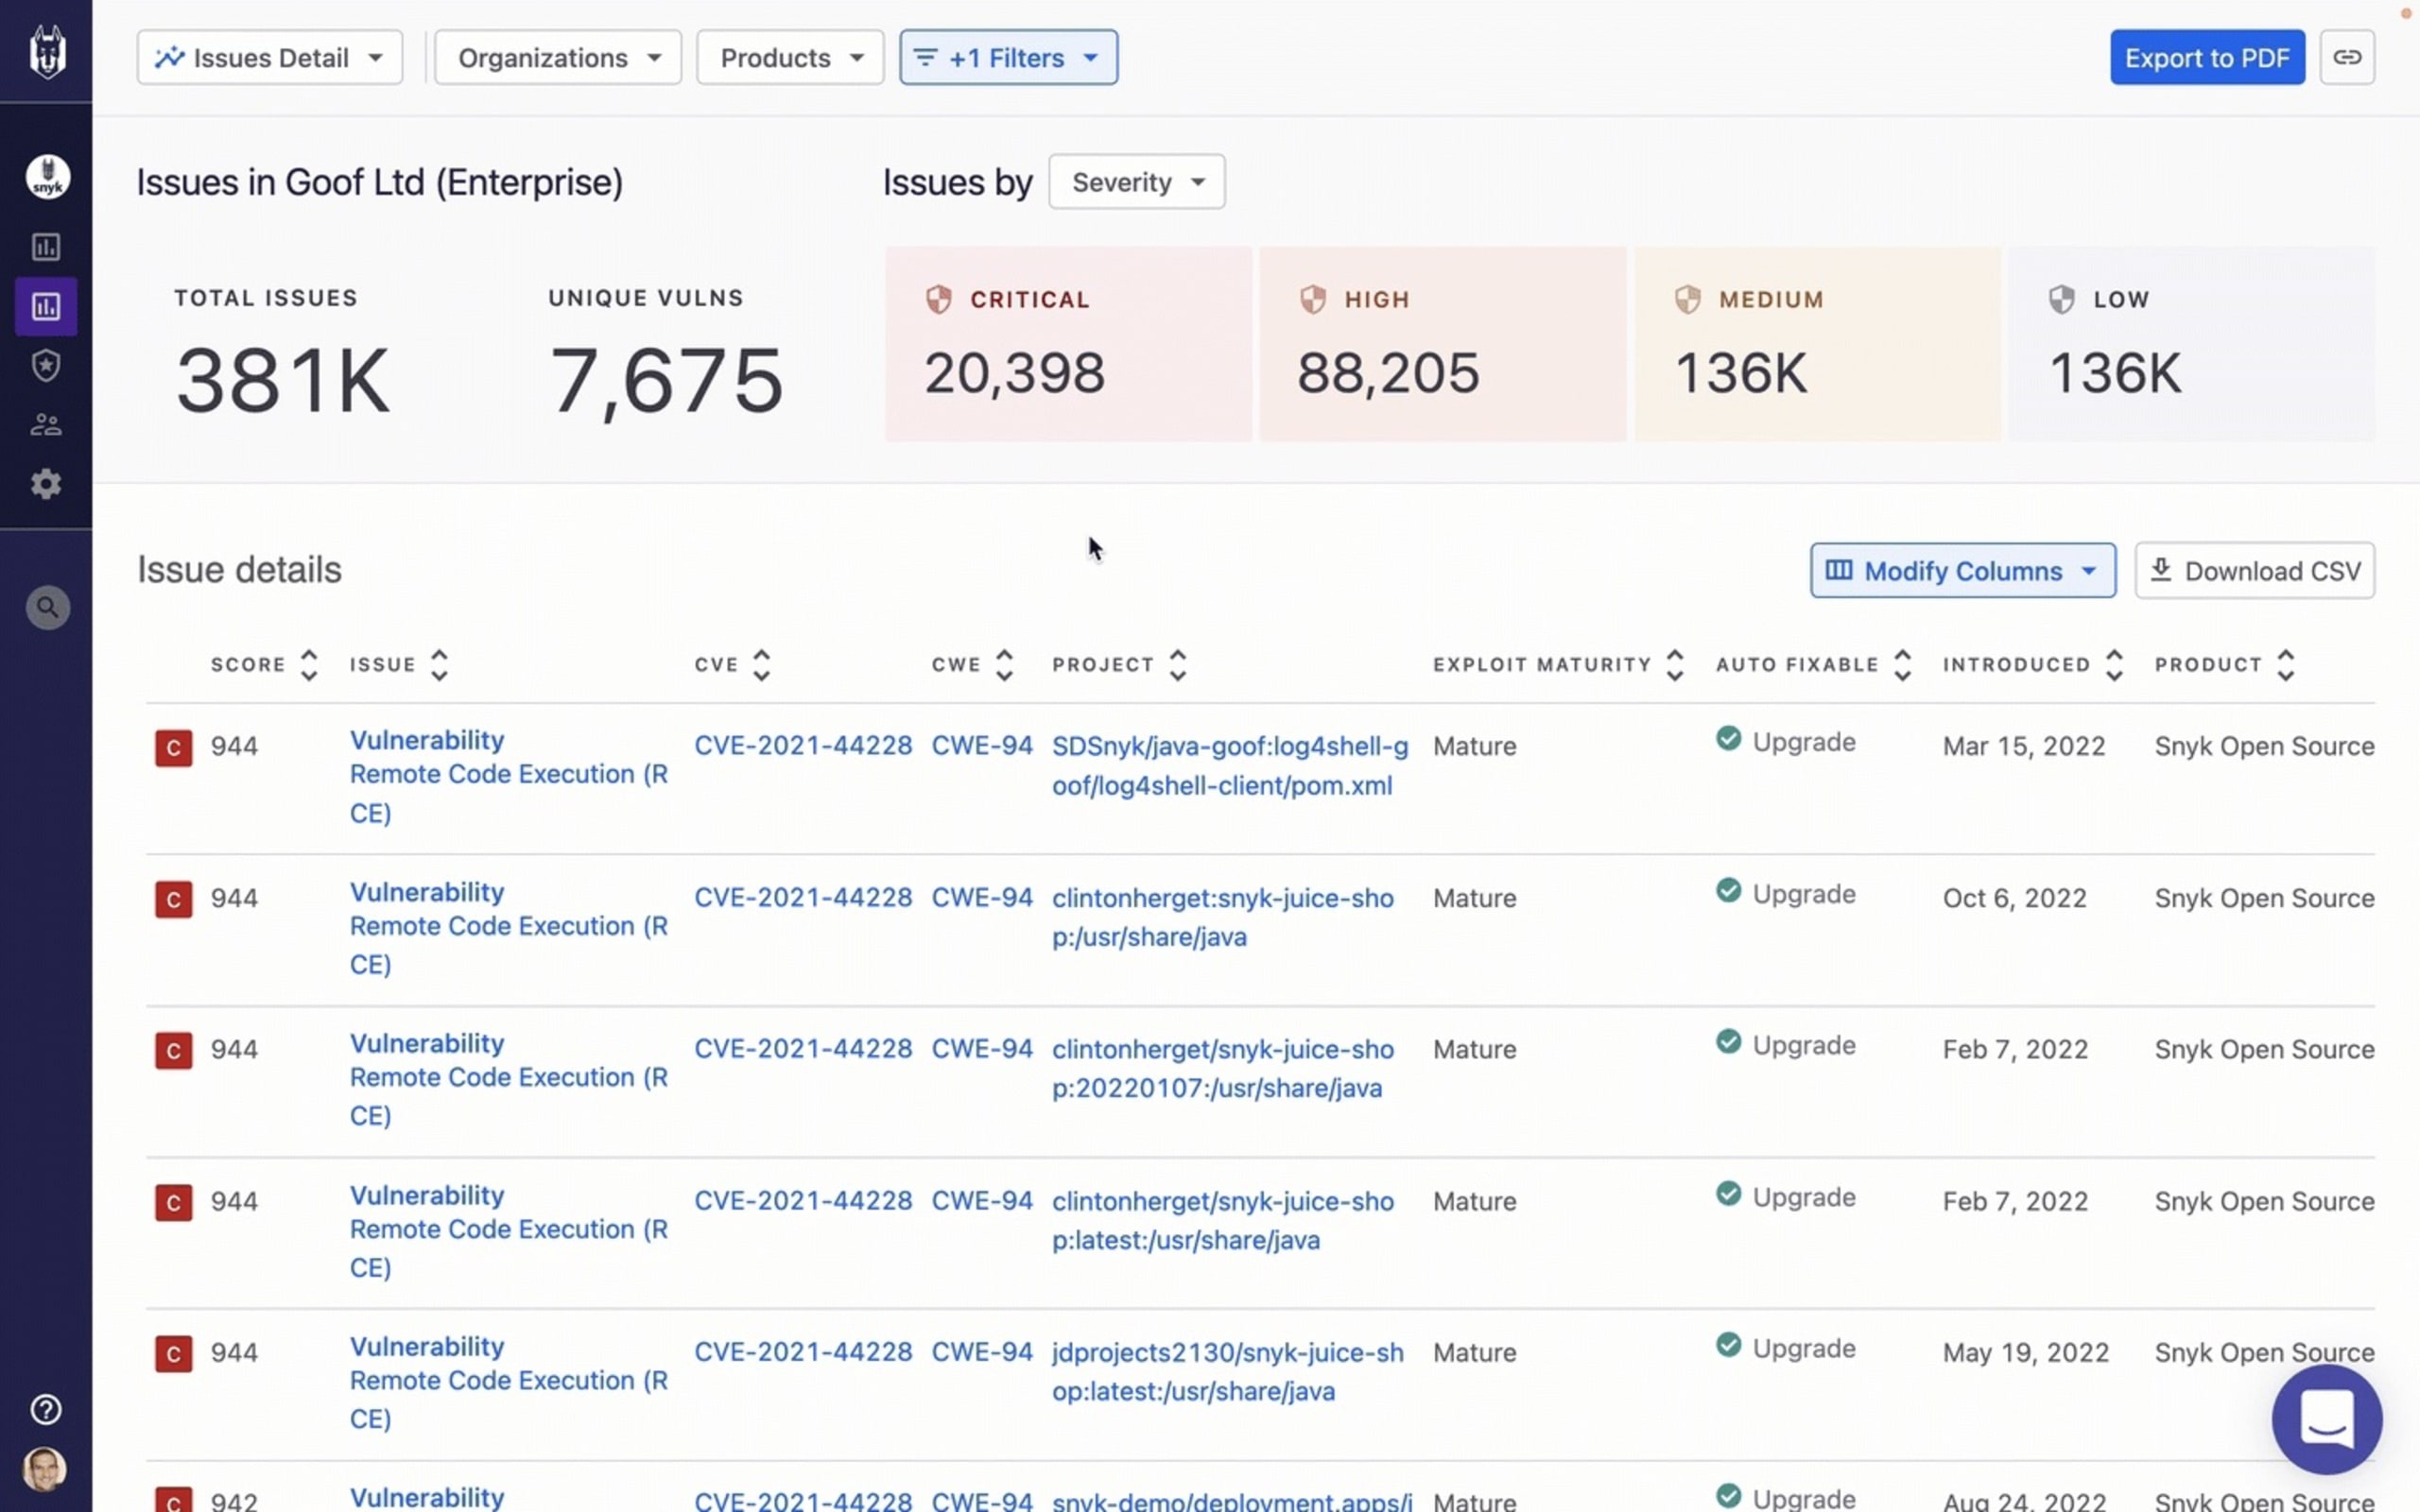
前述のとおり、アプリケーションのリスクは、そのソースコードを構成する各コンポーネントを通じて持ち込まれる可能性があります。SnykのレポートにはSnyk Codeも含まれるため、開発者が社内で作成したコードに起因するセキュリティ問題に加え、オープンソースの依存関係、コンテナ、Infrastructure as Codeの設定に起因する問題も追跡・報告できます。アプリケーション全体のリスクを一元的に把握できるため、レポート作成のワークフローを大幅に簡素化できます。
さまざまなセキュリティ上の疑問に答える
チーム間の修正対応を比較する場合も、OWASP Top 10への準拠を確認する場合も、重大なゼロデイ脆弱性に対応する場合も、取締役会向けの概要を共有する場合も、Snykの刷新されたレポート機能なら、必要なデータと分析ツールを活用して、それぞれの疑問に答えられます。
刷新されたレポート機能には、幅広いユースケースに対応する組み込みレポートも用意されています。
問題の詳細
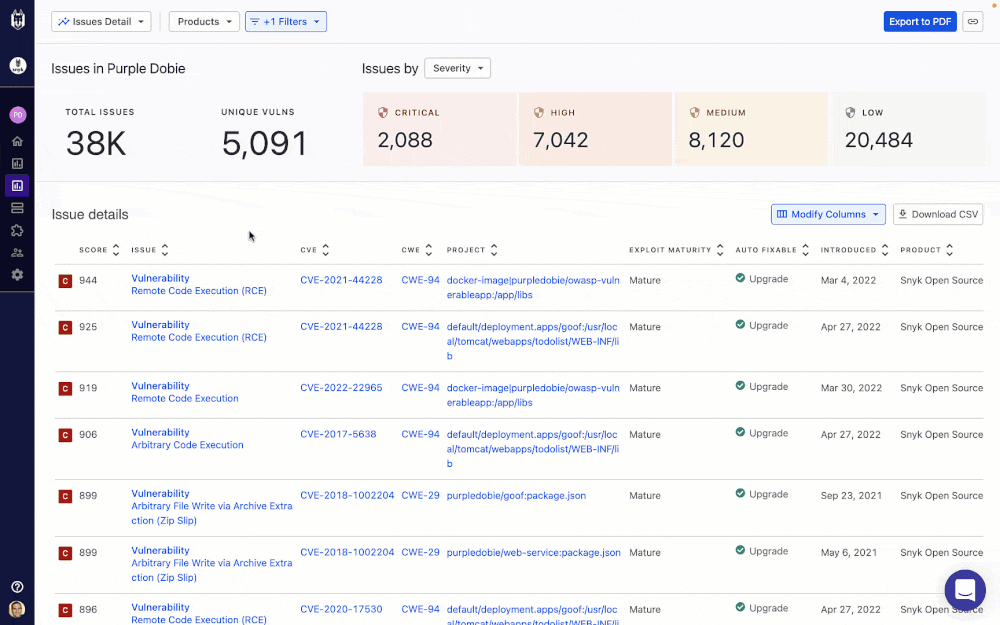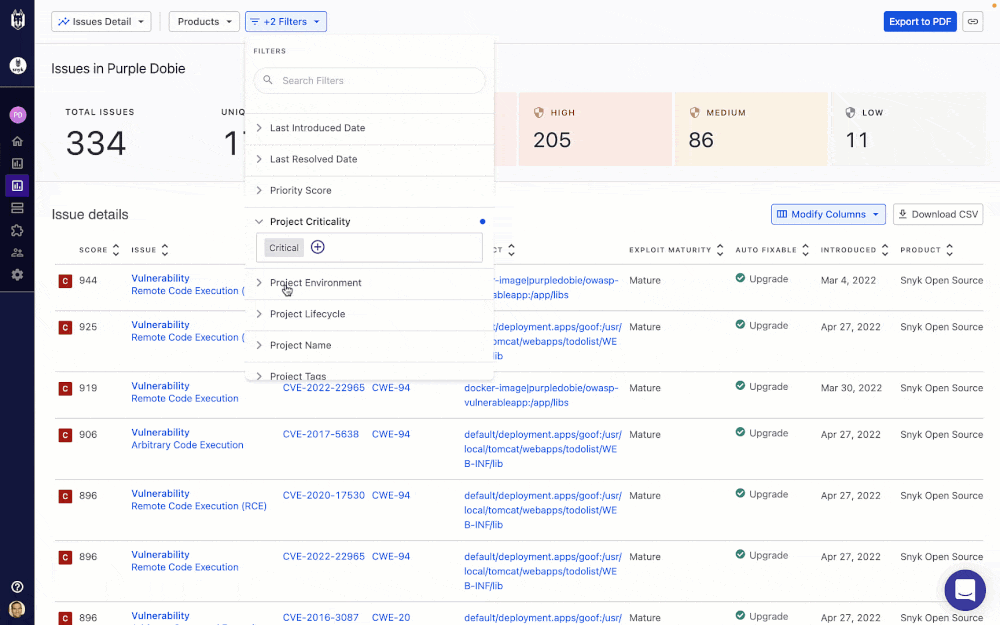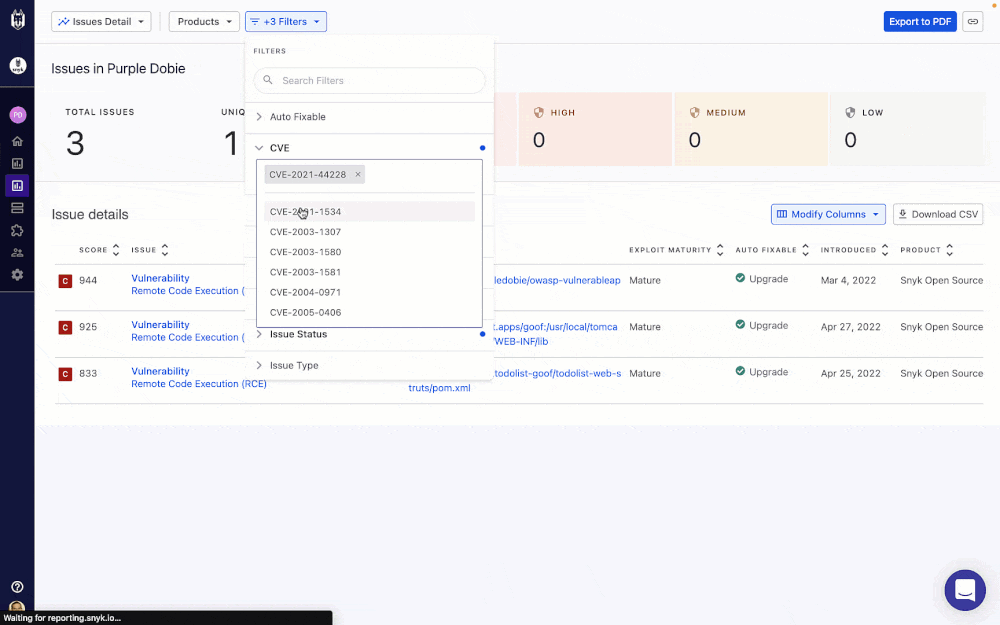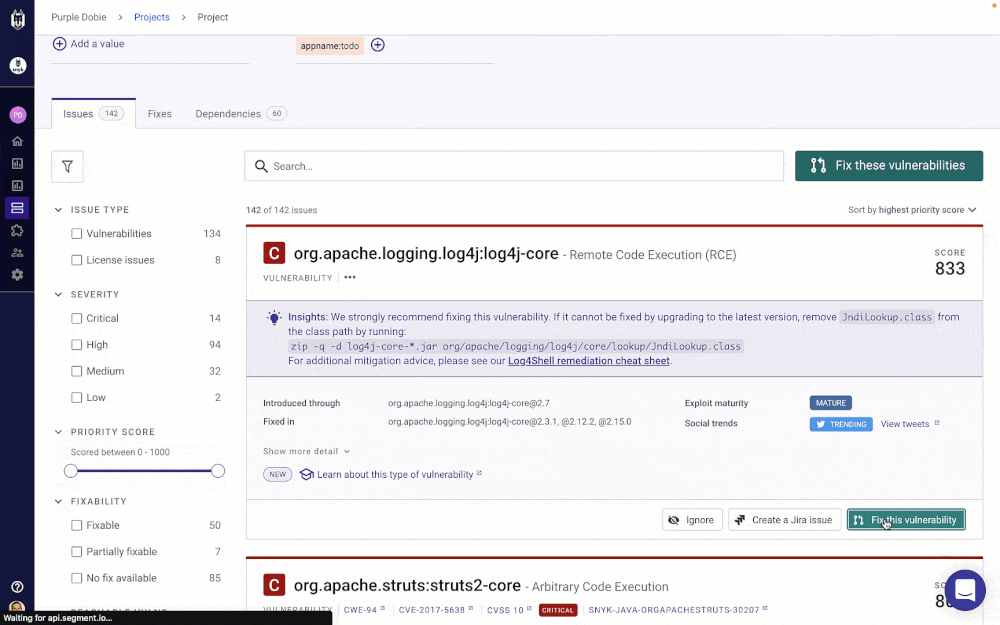
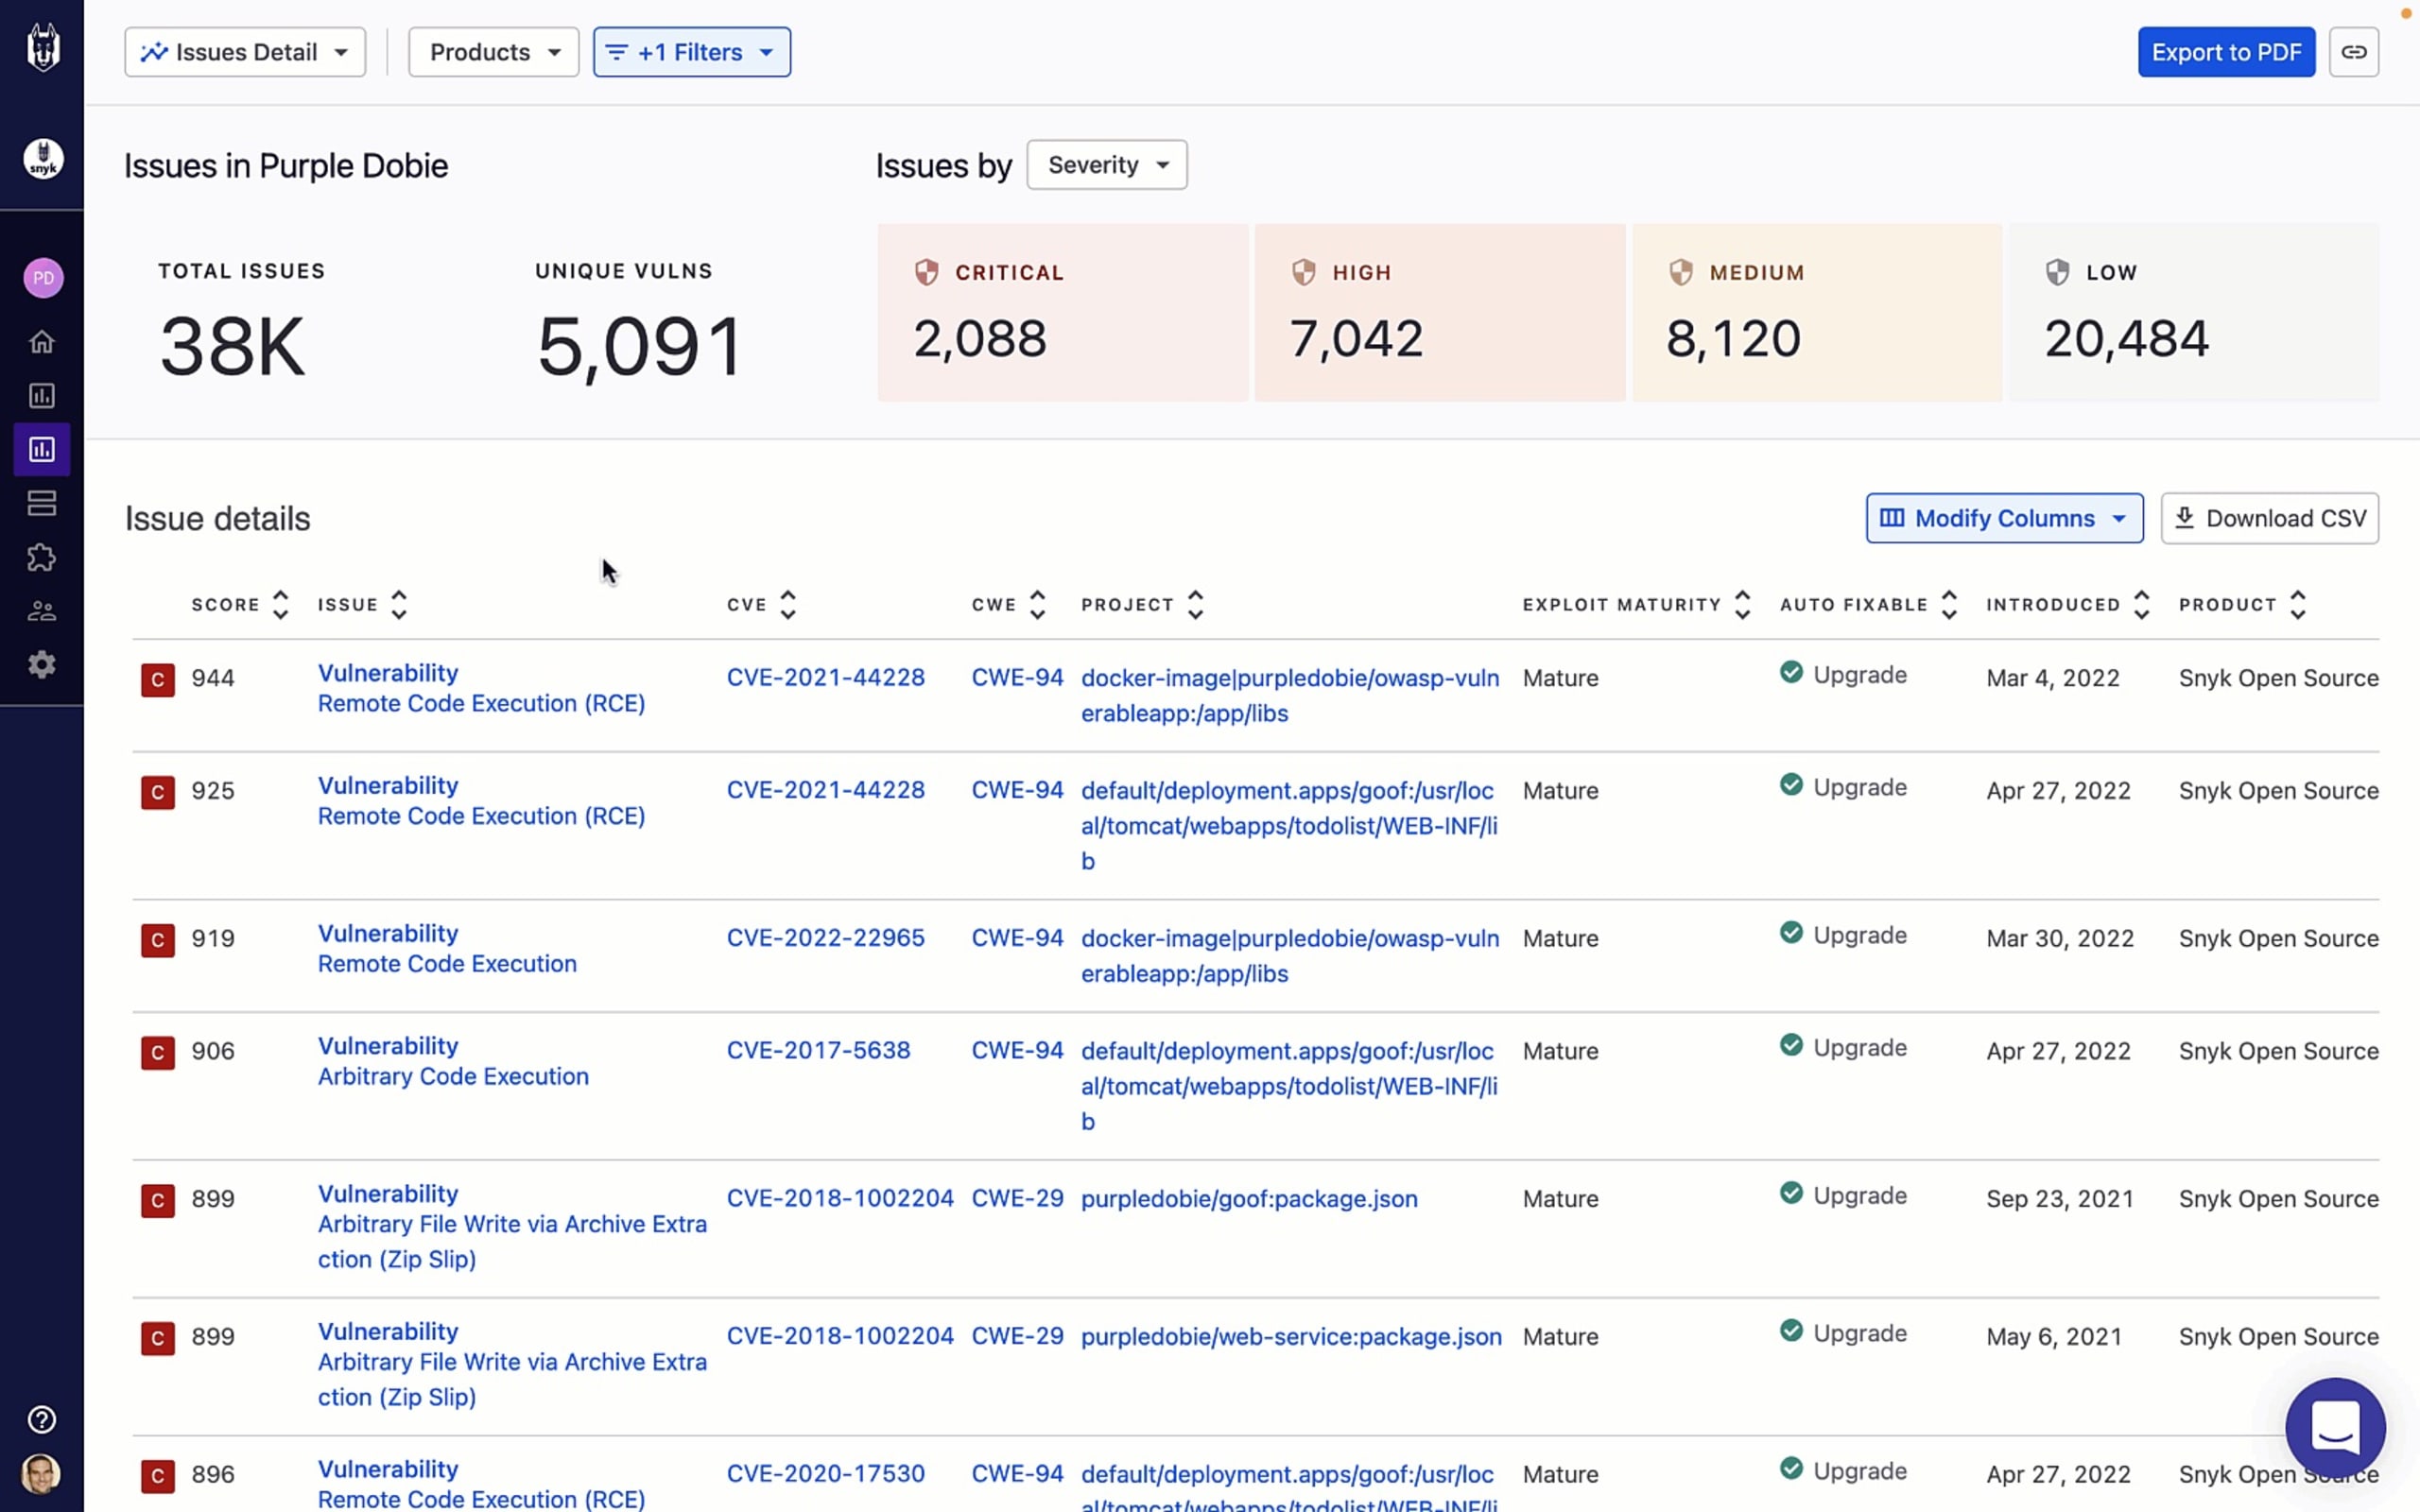
Snykがアプリケーション全体で検出したすべての問題を、包括的かつ詳細に一覧表示します。実際の問題管理方針に基づいて、チームが修正の優先順位を設定するのに役立つレポートです。たとえば、深刻度、プロジェクトの重要度や種類、特定のCVE/CWEなどを基準にできます。また、OWASP Top 10など、特定の業界標準への準拠状況を把握するのにも役立ちます。
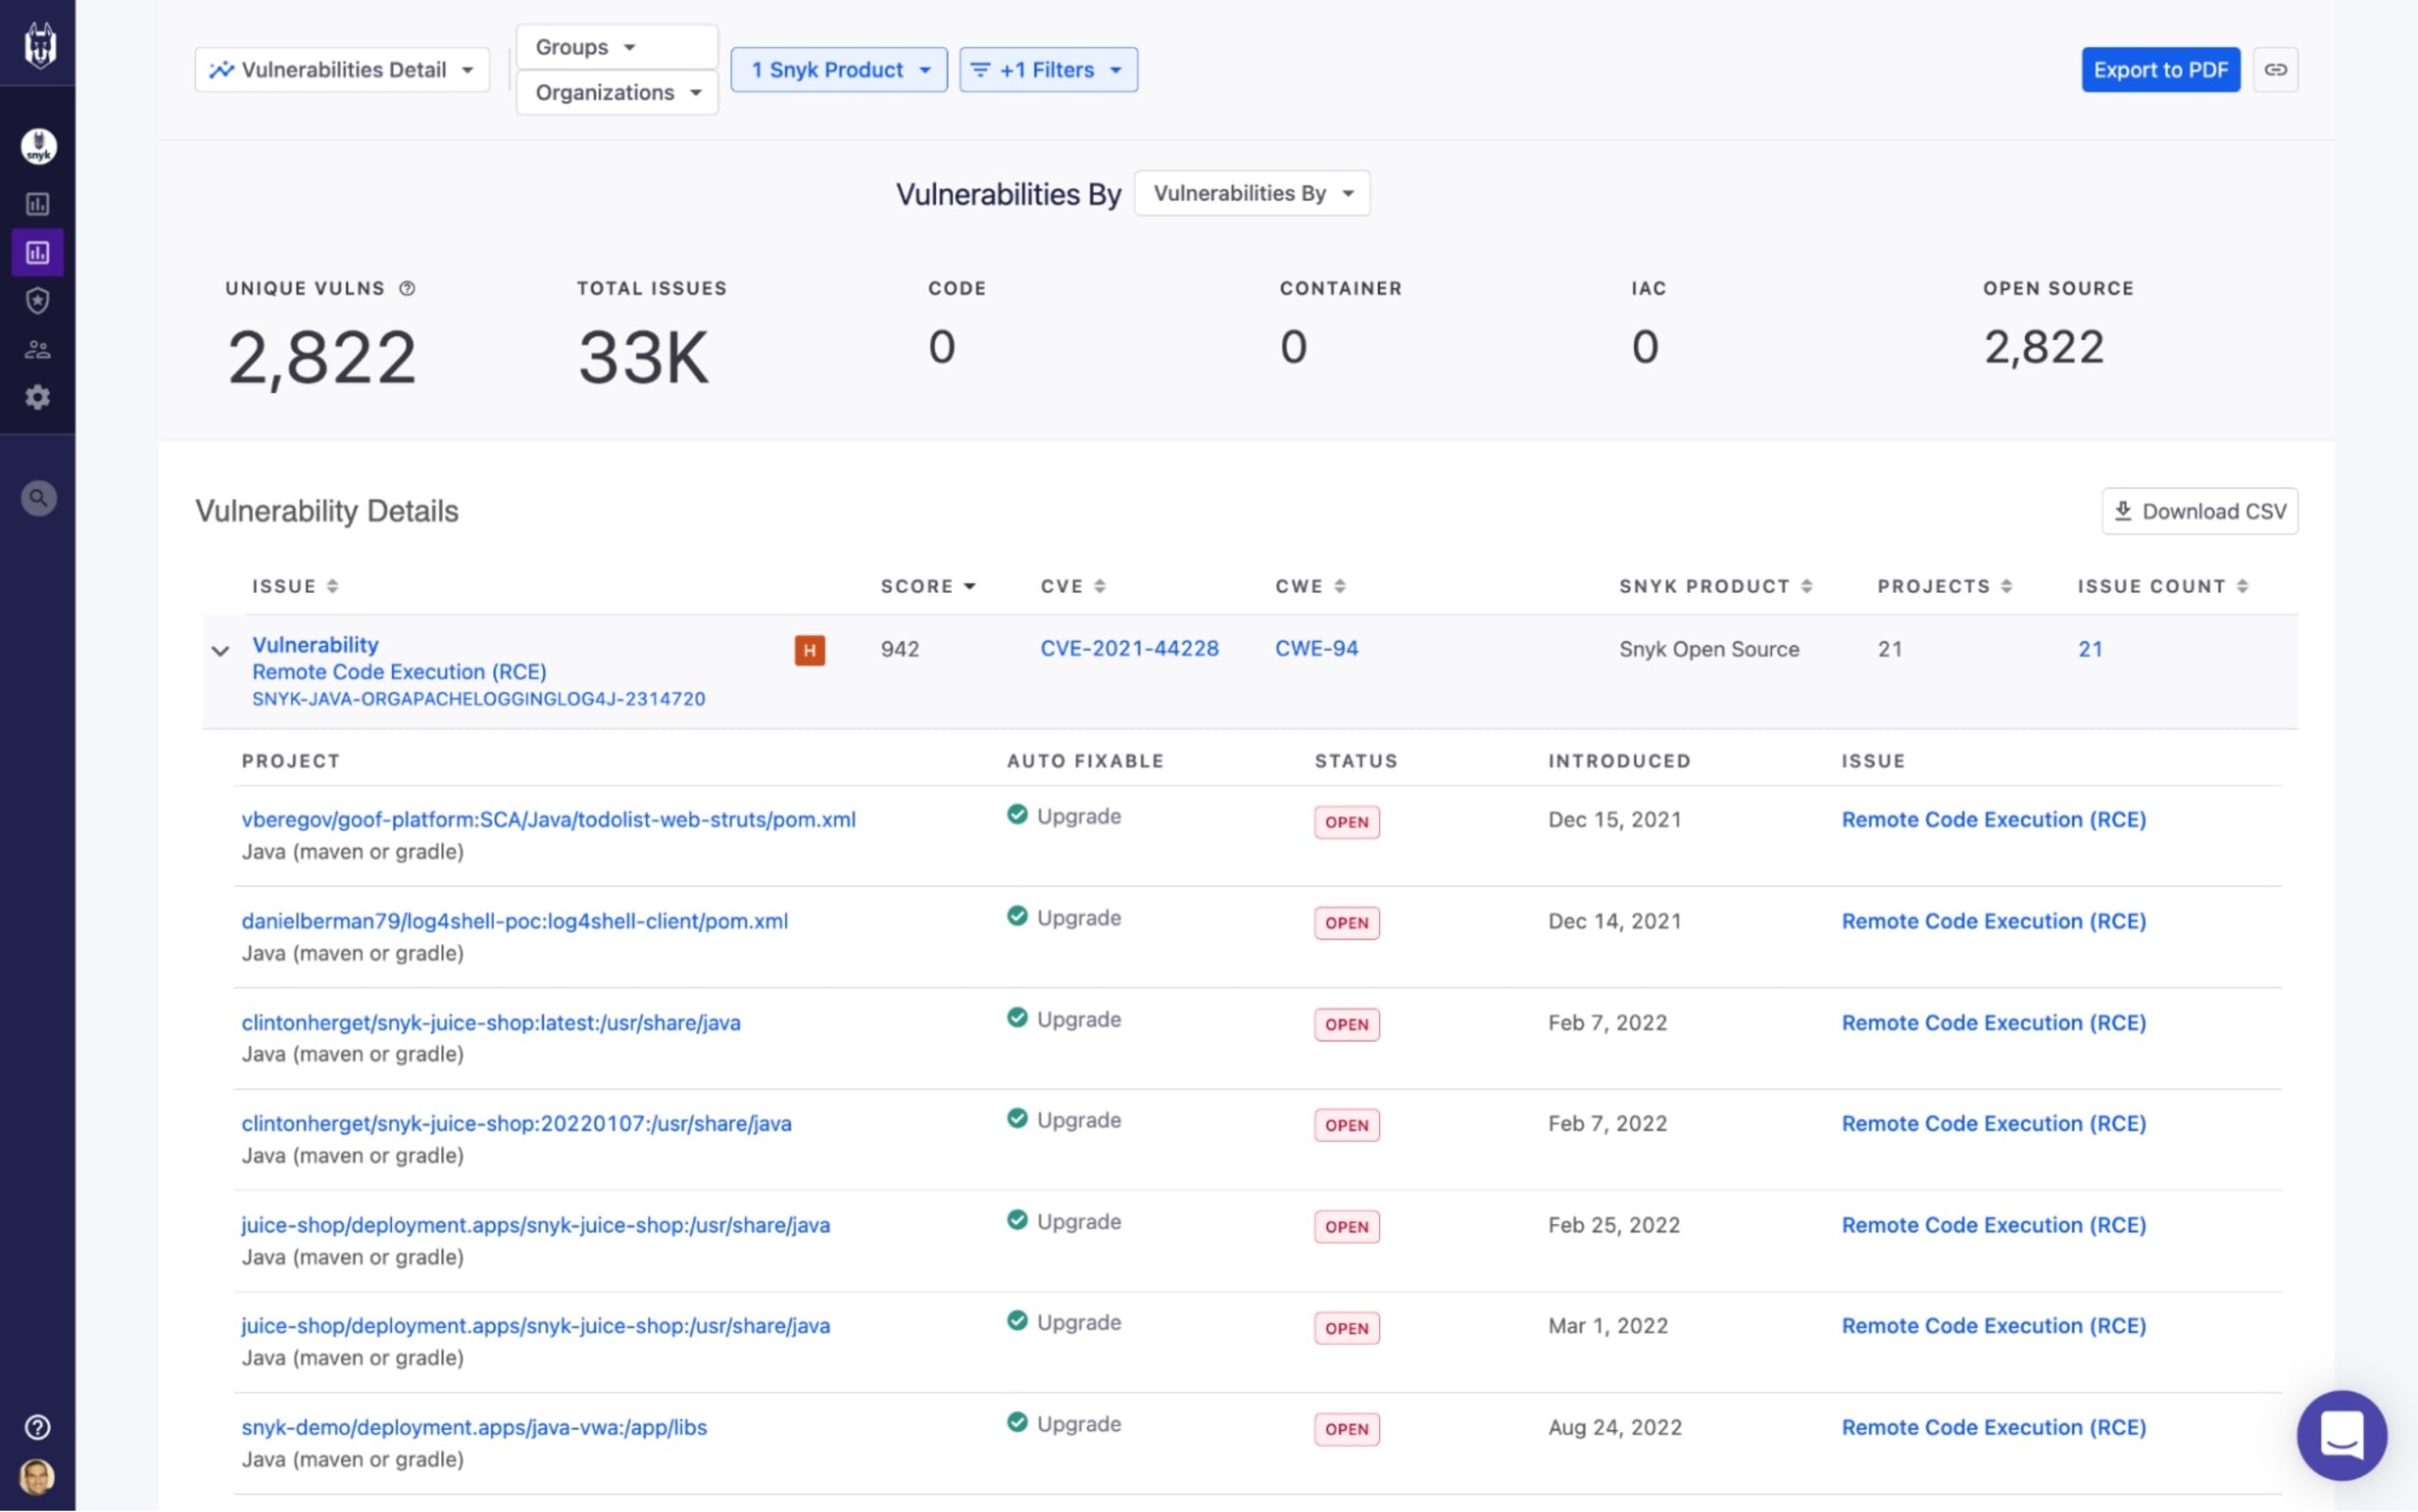
脆弱性の詳細
Snykがアプリケーション全体で特定した、重複のないすべての脆弱性を包括的かつ詳細に一覧表示します。「問題の詳細」レポートと同様に、チームが修正の優先順位を設定するのに役立つほか、アプリケーションを監査し、特定の脆弱性への露出状況を特定する際にも活用できます。
以下の例では、レポートを絞り込み、すべてのオープンソースプロジェクトにおけるLog4Shellの脆弱性(CVE-2021-44228)の発生箇所をすべて特定しています。
問題の概要
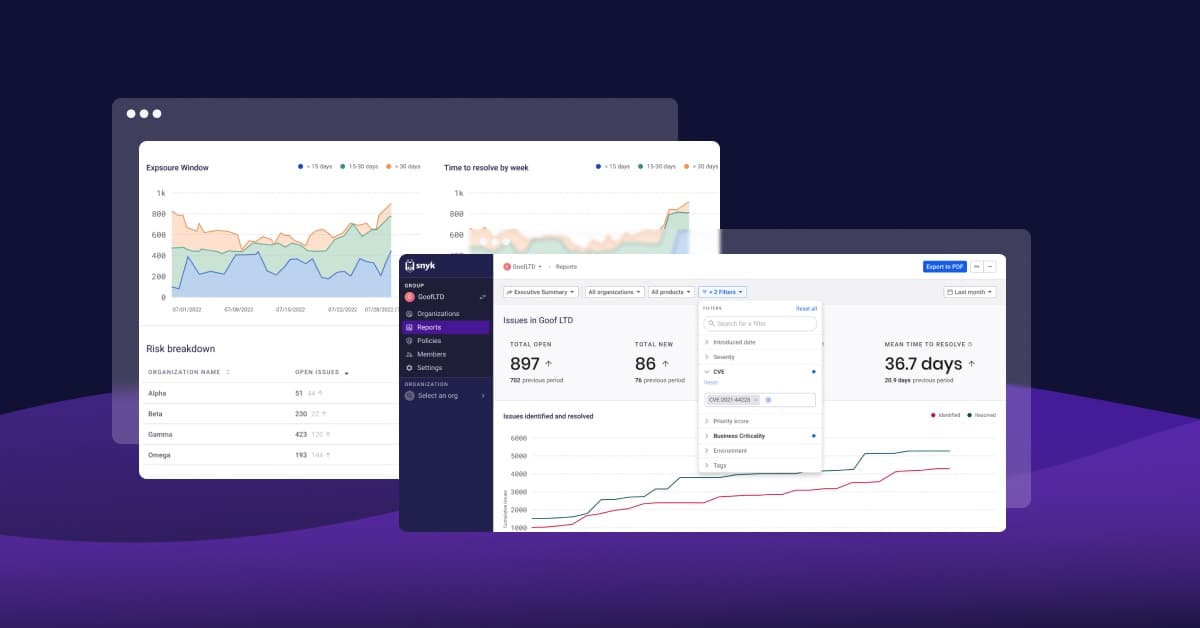
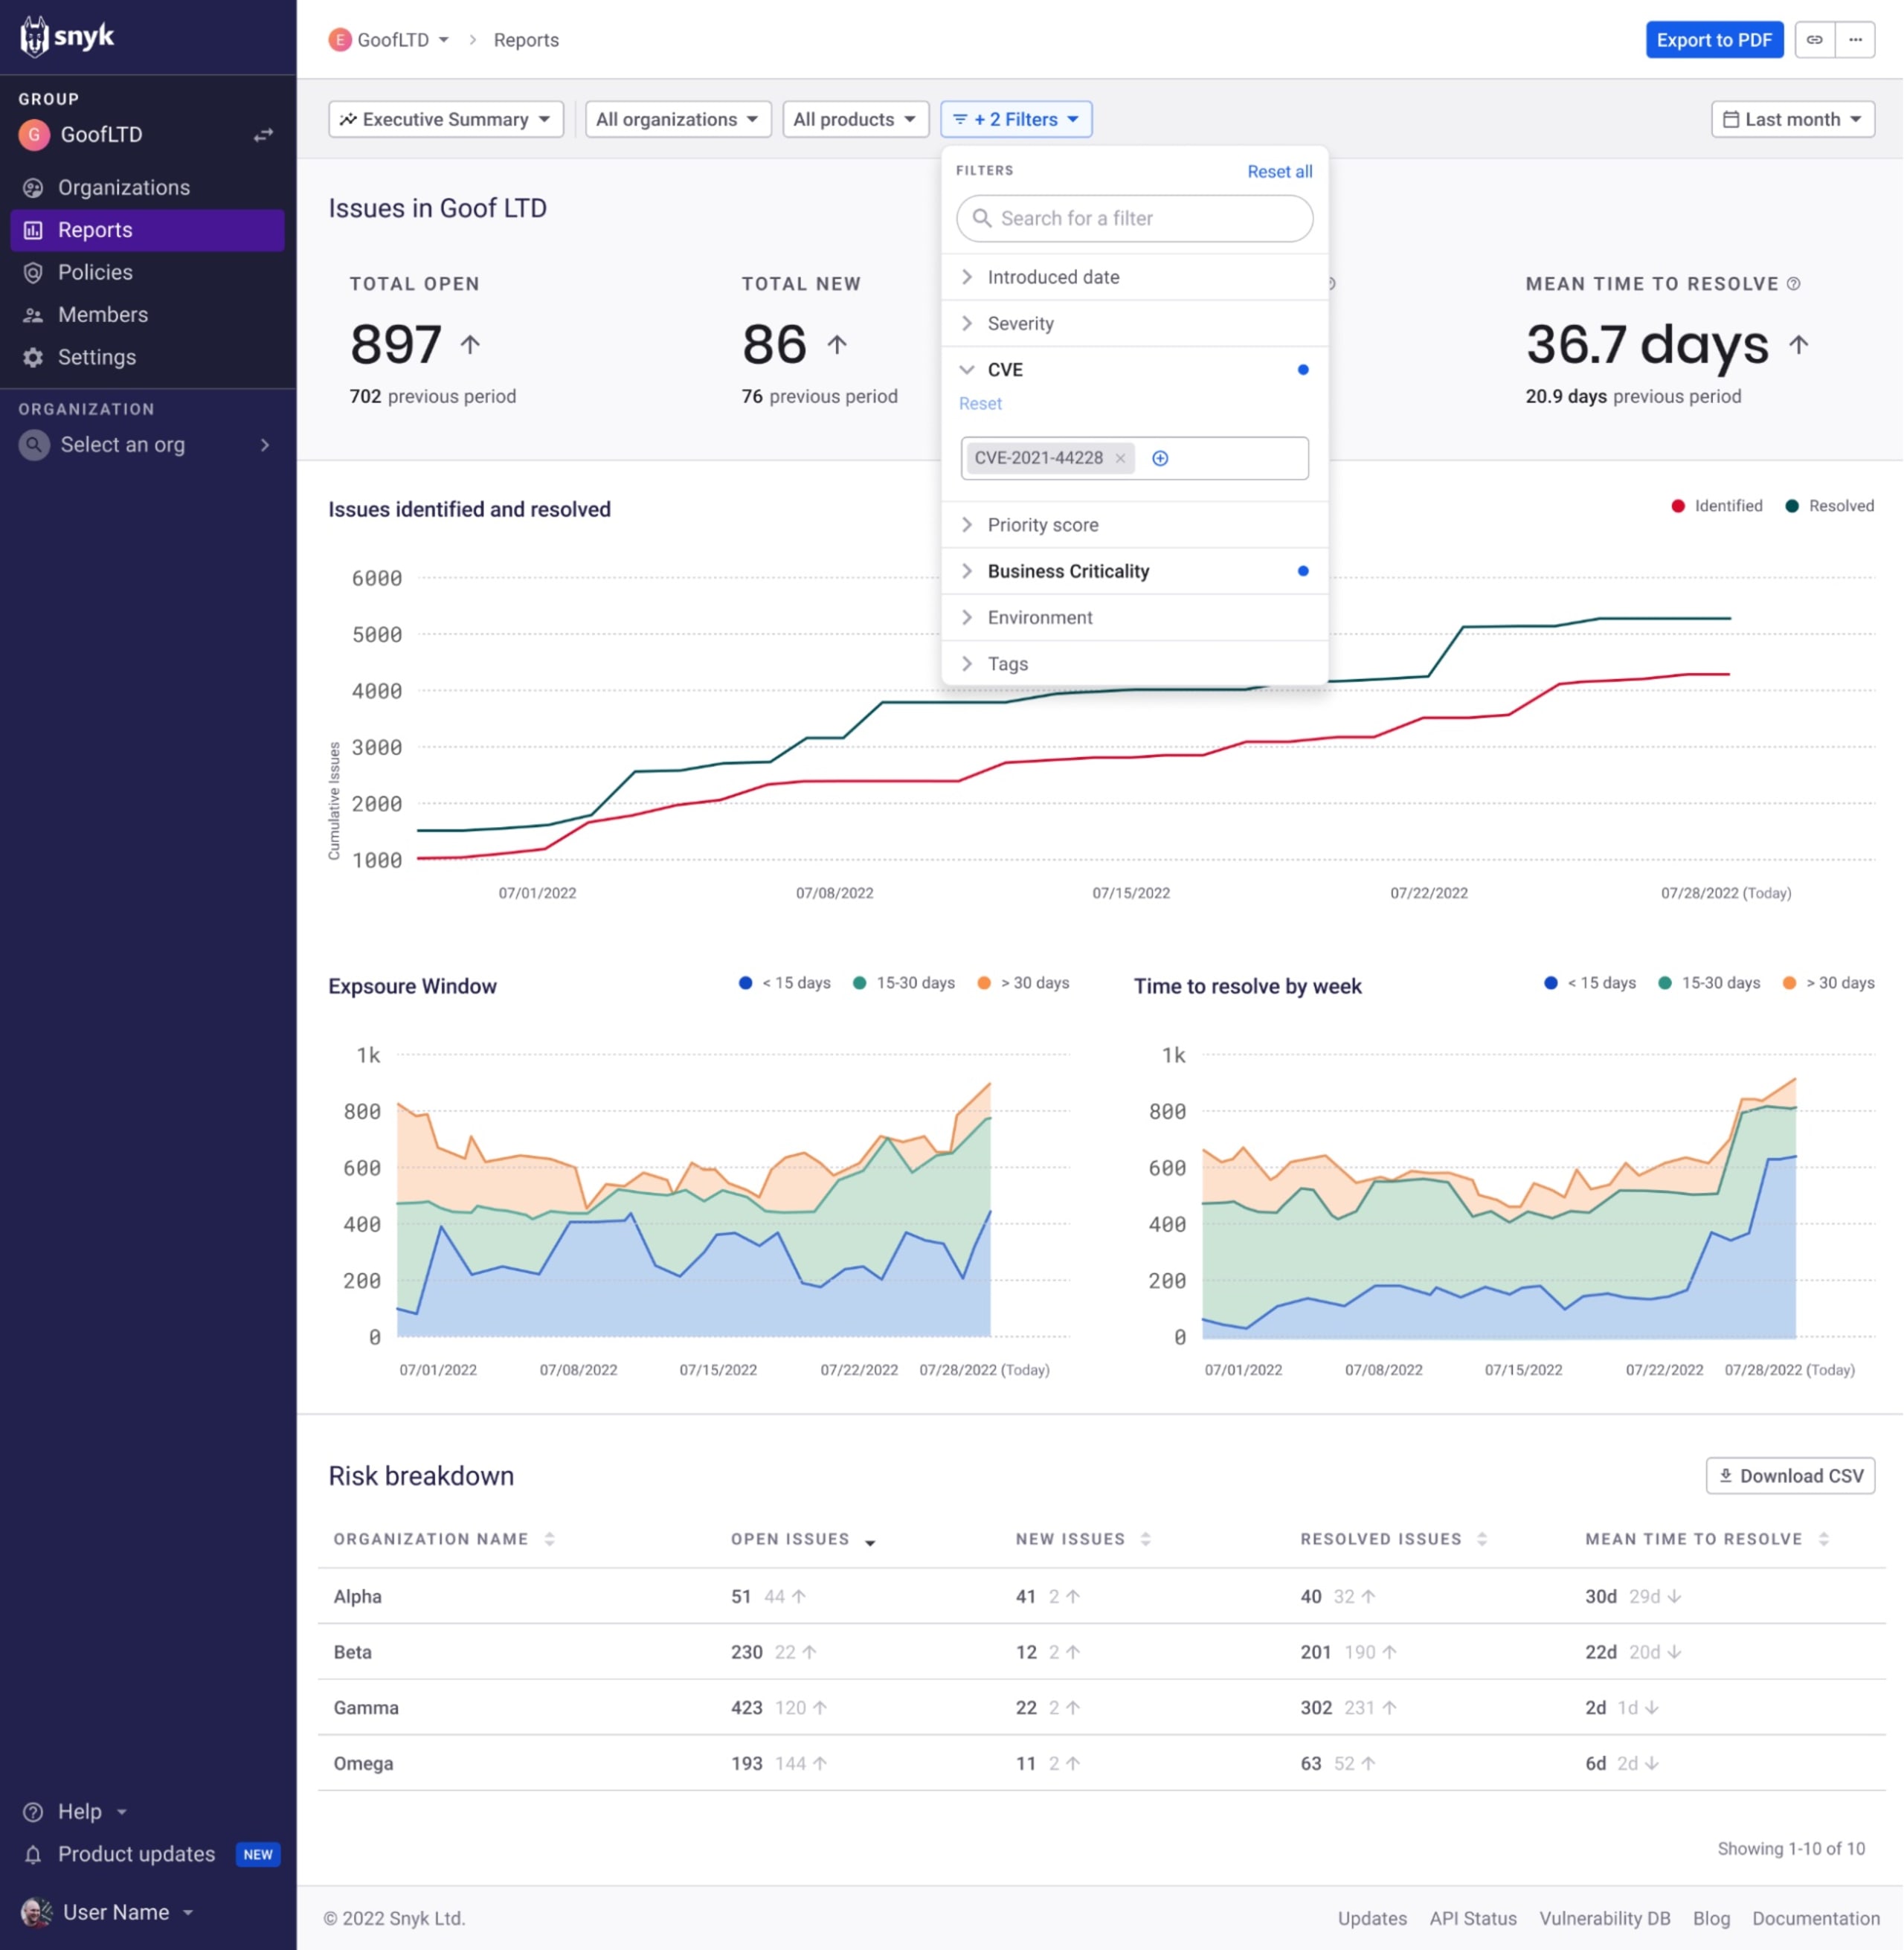
アプリケーション全体のリスクを集約して俯瞰できるレポートです。検出・解決した問題の数や平均解決時間などの指標を示します。また、リスクにさらされている期間、指定期間内の解決時間を示すグラフや、リスクの内訳表も表示します。成果の測定や、経営幹部・ビジネス関係者への報告に最適です。
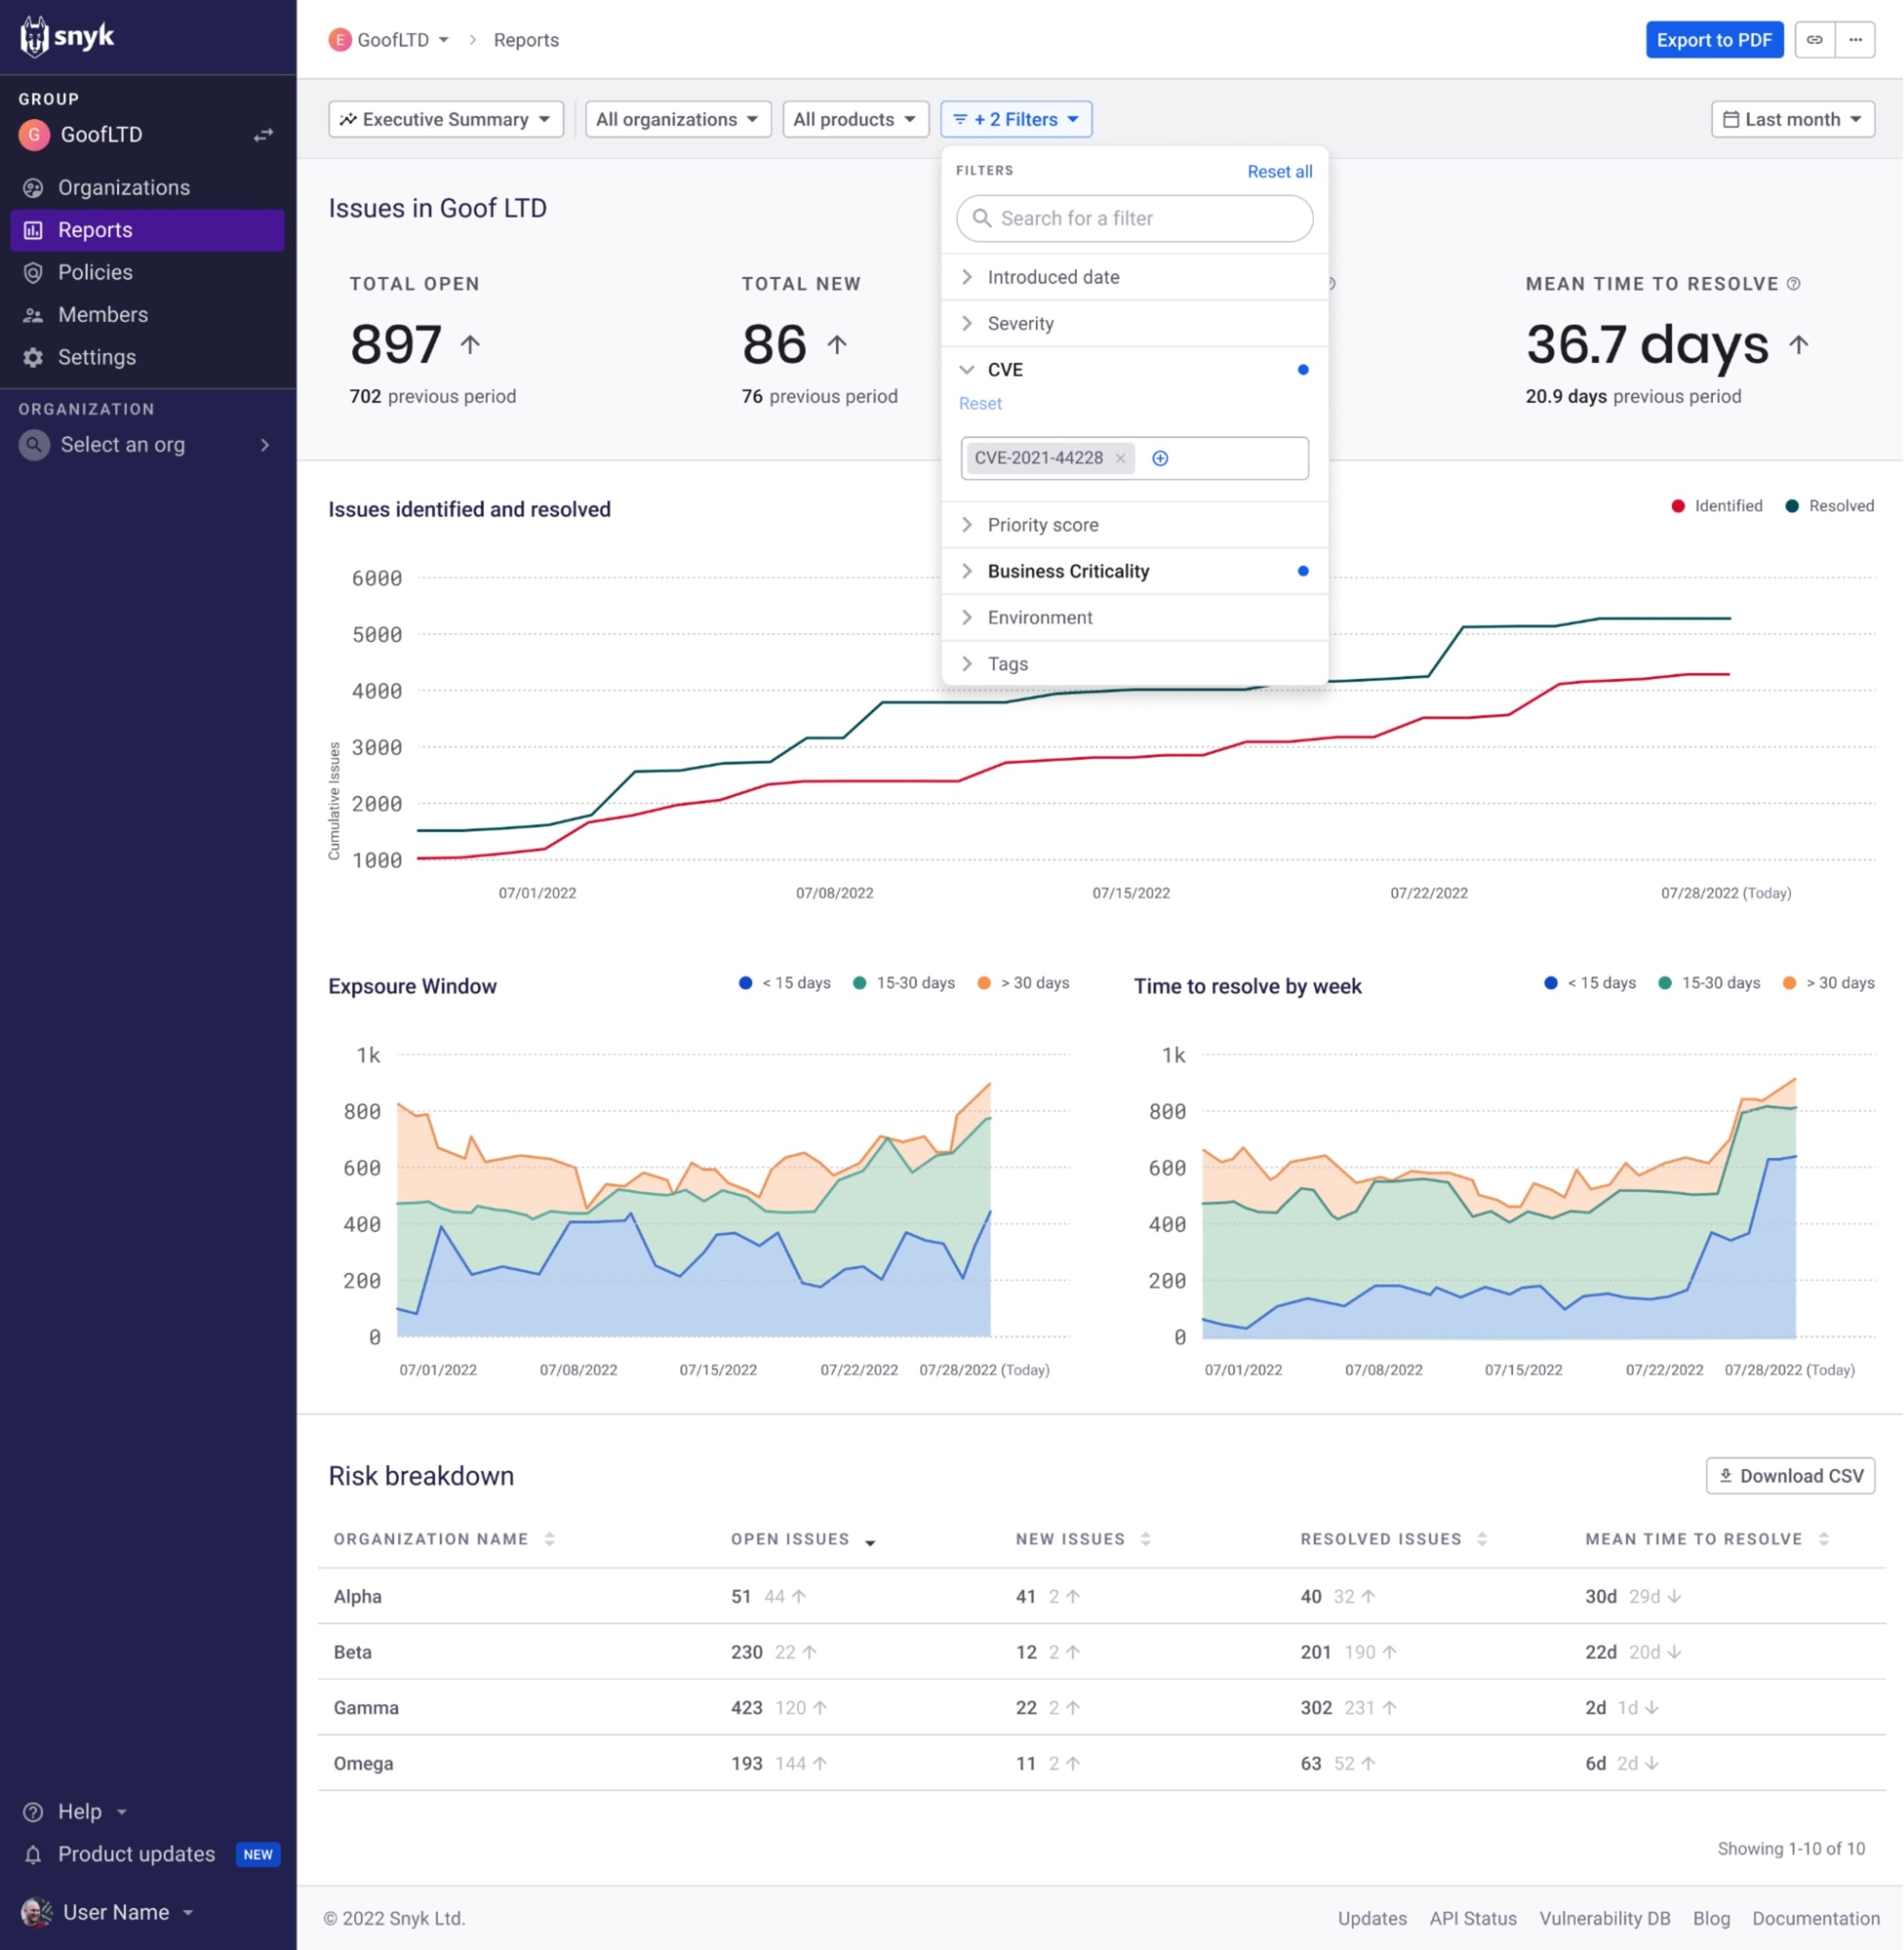
上記の新しい並べ替え・フィルター機能を使えば、これらのレポートのデータをさらに絞り込み、セキュリティに関する疑問に答えるために必要な詳細度で確認できます。
データサービスの改善に向けたSnykの取り組み
セキュリティプログラムを効果的に運営し、開発チームとセキュリティチームの間に信頼を築くには、セキュリティデータにアクセスし、そのデータを分析・報告できることが重要です。
お客様にこうした可視性を提供するうえで、今回の改善は重要なものですが、Snykのレポート機能とデータサービス全体の進化は、これで終わりではありません。データを多角的に分析する新しい方法や、独自のユースケースに対応する新しい組み込みレポートなど、さらなる機能強化を段階的に展開していく予定です。今後の発表にご期待ください。
上記の機能は、Snyk BusinessプランまたはSnyk Enterpriseプランをご利用のすべてのお客様に、オープンベータとして提供しています。利用を開始するには、Snyk UIのSnyk Previewページで有効にしてください(Settingsをクリックし、次にSnyk Previewをクリック)。
オープンベータの開始前には、クローズドベータと綿密なテストを実施していますが、問題が発生した場合は、ぜひフィードバックをお寄せください。
開発者に愛され、セキュリティチームから信頼される。
Snykの開発者ファーストのツールは、ガバナンスやコンプライアンスのニーズに応える、統合された自動化セキュリティを提供します。