Guía completa de seguridad de aplicaciones: herramientas y mejores prácticas
Esta guía de seguridad de aplicaciones te brindará toda la información que necesitas para mantenerte seguro en 2025
Escrito por

0 minutos de lectura
¿Qué es la seguridad de aplicaciones (AppSec)?
La seguridad de aplicaciones, o AppSec, es un aspecto fundamental del desarrollo de software cuyo objetivo es identificar, corregir y prevenir vulnerabilidades de seguridad en las aplicaciones. Implica implementar un ciclo de vida de desarrollo de software seguro, con el objetivo final de mejorar las prácticas de seguridad y garantizar la integridad, la confidencialidad y la disponibilidad de los datos.
La seguridad de aplicaciones (AppSec) es una práctica clave. Permite encontrar, prevenir y corregir fallas de seguridad en las aplicaciones de software de principio a fin. Esto va más allá del código e incluye la configuración de los sistemas, el diseño, las bases de datos, las API y las redes en las que se ejecutan. El objetivo principal de AppSec es mejorar la seguridad y garantizar que los datos que manejan las aplicaciones permanezcan protegidos, privados y disponibles. Así se las protege de las nuevas amenazas en línea.
¿Por qué es importante la seguridad de aplicaciones?
La seguridad de aplicaciones es fundamental porque las aplicaciones, especialmente las nativas de la nube, son una puerta de acceso a servidores y redes y constituyen un vector de ataque ideal para actores maliciosos. Esto las convierte en objetivos prioritarios. Al integrar la seguridad desde el inicio del desarrollo, AppSec detecta las debilidades antes de que puedan explotarse.
Como los actores maliciosos siguen perfeccionando sus métodos para penetrar el software, la seguridad debe ser una actividad continua y estar profundamente integrada en el proceso de desarrollo.
Las mejores prácticas de seguridad de aplicaciones ayudan a detectar vulnerabilidades antes de que los atacantes puedan usarlas para vulnerar redes y datos. También es importante considerar la seguridad de los datos de las aplicaciones para garantizar que la información confidencial, como los datos de los clientes, esté protegida.
Las vulnerabilidades pueden originarse en algo tan simple como un error de configuración o el uso de un componente de software que contiene una vulnerabilidad conocida. El problema está muy extendido: según el informe State of Cloud Native Application Security de Snyk de 2021, más del 56 % de las organizaciones sufrieron un incidente relacionado con una configuración incorrecta o una vulnerabilidad conocida sin parchear en sus aplicaciones nativas de la nube. Aunque no todas estas vulnerabilidades representan un riesgo de seguridad importante, los hackers las evalúan para encontrar aquellas que ofrecen una vía de entrada viable.

Los problemas más comunes son las configuraciones incorrectas y las vulnerabilidades conocidas sin parchear
Las organizaciones de todos los tamaños también deben tener en cuenta el riesgo que representan las configuraciones incorrectas, en especial las que trabajan con datos altamente confidenciales (como las instituciones financieras).
¿Cómo mejorar la seguridad de las aplicaciones (AppSec)?
Para mejorar la seguridad de las aplicaciones, las empresas deben implementar un enfoque de dos frentes:
Mejora de procesos
Cultura de seguridad con enfoque shift left. Integra la seguridad en el diseño, la planificación y la programación, en lugar de dejarla para las etapas posteriores.
SDLC seguro + modelado de amenazas. Define los requisitos de seguridad desde el inicio, realiza el modelado de amenazas, aplica estándares de programación segura, integra pruebas y monitorea y aplica parches a las aplicaciones de forma continua.
Capacitación y concientización de desarrolladores. Ofrece capacitaciones prácticas de seguridad de manera periódica, refuerza la concientización sobre los 10 principales riesgos de OWASP y promueve la responsabilidad de los desarrolladores desde la planificación hasta la implementación.
Herramientas y automatización
Herramientas SAST, DAST y RASP integradas en el desarrollo. Usa pruebas estáticas de seguridad de aplicaciones (SAST), pruebas dinámicas de seguridad de aplicaciones (DAST), análisis de composición de software (SCA) e intégralas en los IDE, los pull requests y las canalizaciones de CI/CD para detectar vulnerabilidades a tiempo.
WAF, análisis de dependencias y verificaciones de CI/CD. Implementa WAF para filtrar y bloquear el tráfico malicioso antes de que llegue a tu aplicación, como primera línea de defensa contra los ataques web más comunes.
Prácticas continuas
Diseño y programación seguros. Evita la inyección, XSS, los desbordamientos de búfer, el control de acceso deficiente y las configuraciones incorrectas mediante la validación de entradas, la sanitización de salidas y el uso de bibliotecas seguras.
Gestión de parches e higiene de la configuración. Aplica parches periódicamente al software de terceros, las bibliotecas, los sistemas operativos y la infraestructura para mitigar los riesgos de vulnerabilidades conocidas y configuraciones incorrectas.
Pruebas, registro y monitoreo de seguridad. Realiza evaluaciones continuas —SAST, DAST, pruebas de penetración y auditorías— durante el desarrollo y después de la implementación para detectar problemas en evolución.
Nube y comunidad
Refuerza las canalizaciones nativas de la nube. Las configuraciones incorrectas y las vulnerabilidades sin parchear son las principales causas de las brechas en entornos nativos de la nube. Usa el análisis automatizado para validar continuamente tu infraestructura, IaC y secretos.
Aprovecha las recomendaciones y los criterios de referencia de OWASP y Snyk. Visita Snyk Labs para conocer las vulnerabilidades más recientes, los experimentos de AppSec y las investigaciones.
Snyk AI Security Platform ofrece herramientas como Snyk Code, Snyk Open Source y Snyk IaC para monitorear y corregir problemas de seguridad. Estas herramientas se integran en los flujos de trabajo actuales de los desarrolladores y automatizan al máximo la seguridad para proteger las aplicaciones.
Cómo realizar un análisis de brechas de seguridad de aplicaciones
En esta guía, te explicamos los pasos para realizar un análisis de brechas de seguridad de aplicaciones que te ayude a obtener visibilidad de los activos, cobertura de AppSec y priorización.
Riesgos comunes de seguridad de aplicaciones y sus implicaciones?
La seguridad de las aplicaciones modernas es un tema amplio y complejo. Lo resumimos en cinco desafíos principales que las organizaciones suelen enfrentar:
Categoría | Riesgos o problemas de OWASP asociados |
Vulnerabilidades heredadas | Control de acceso deficiente, inyección, diseño inseguro, configuración incorrecta, fallas de autenticación y fallas de integridad |
Riesgos de terceros y de código abierto | Componentes vulnerables y desactualizados; riesgos de la cadena de suministro específicos del software de código abierto |
Enfoque DevSecOps | Diseño inseguro, fallas de integridad, seguridad de las canalizaciones y herramientas de detección temprana |
Encontrar especialistas calificados | Brechas de habilidades y falta de personal que afectan la eficacia de la seguridad |
Falta de herramientas centralizadas | Operaciones inconexas, poca visibilidad y cobertura ineficiente entre equipos |
Veamos cada uno de estos desafíos con más detalle:
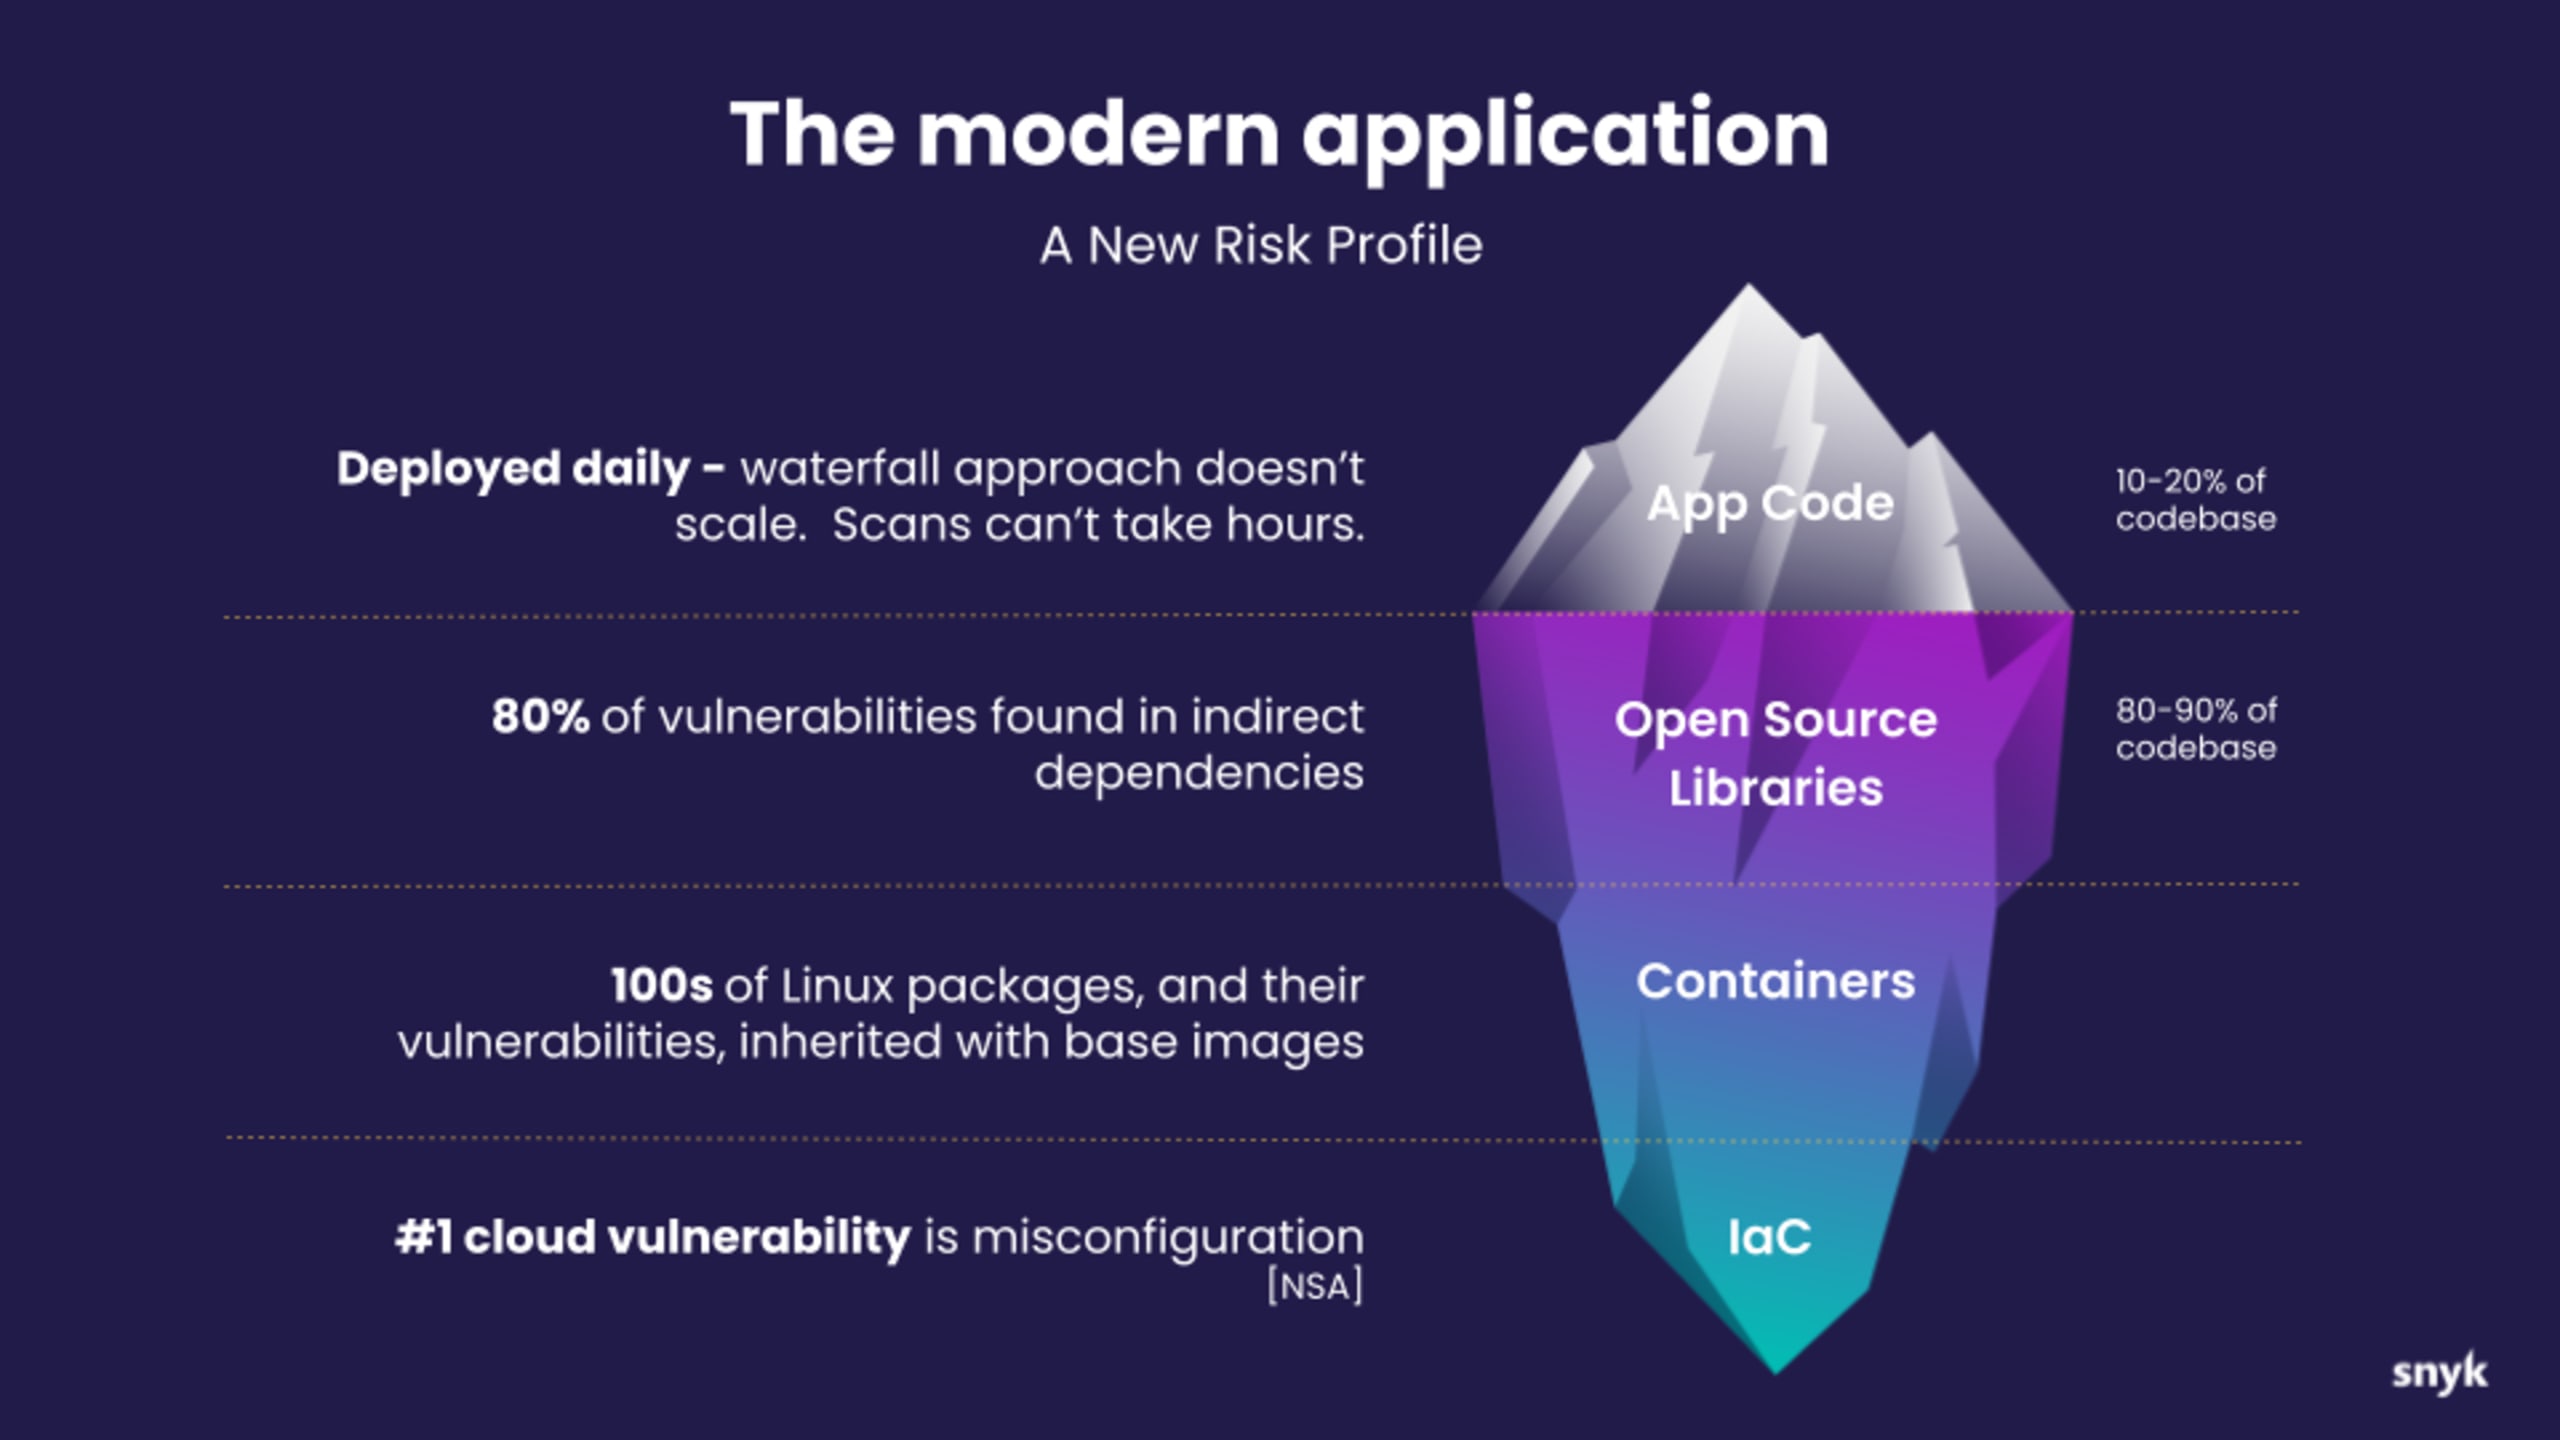
Vulnerabilidades heredadas
Son fallas que se originan en tu propia base de código, debido a decisiones de diseño o implementación.
Los sistemas de software sufren entropía: cambian constantemente, aumentan en complejidad y necesitan actualizaciones y mejoras.
Priorizar las vulnerabilidades y determinar qué correcciones, actualizaciones y tareas de mantenimiento son más importantes es una labor fundamental y continua.
El código heredado sigue teniendo un papel importante en los entornos de muchas organizaciones, y los equipos de seguridad deben analizarlo y priorizar las correcciones más importantes. El código antiguo es menos atractivo que el código de aplicaciones nuevo y reluciente, por lo que a menos personas les interesa trabajar con él. Sin embargo, requiere la misma atención cuidadosa en materia de seguridad.
A menudo, las herramientas de seguridad más recientes no cuentan con licencias para trabajar con código heredado. Si el código no se mantiene ni se protege, los problemas se acumulan con el tiempo.
Vulnerabilidades de terceros y de código abierto
Se originan en bibliotecas o componentes externos que están fuera de tu control directo.
El uso generalizado de bibliotecas de terceros y de código abierto las convierte en un vector de ataque atractivo. Las dependencias transitivas (o indirectas) son motivo de especial preocupación, ya que los desarrolladores podrían estar usando paquetes vulnerables sin saberlo.
Sin embargo, los atacantes externos no son la única preocupación en cuanto a las dependencias de código abierto. Los propios encargados del mantenimiento podrían publicar paquetes con código malicioso o vulnerabilidades.
Es imposible detectar manualmente todas estas vulnerabilidades. Por eso, para proteger las dependencias de código abierto, necesitas herramientas que te indiquen qué actualizar y cuándo, y que detecten las nuevas vulnerabilidades a medida que surjan. Además de las herramientas de análisis, la aplicación de políticas puede ayudar a integrar la seguridad en los proyectos desde el inicio. Los equipos deben desarrollar políticas basadas en las mejores prácticas y seleccionar herramientas que las hagan cumplir. Por ejemplo, el marco de OpenSSF establece reglas que deben cumplir los proyectos de software de código abierto. Si todos usaran este marco, quizá las herramientas de seguridad no serían tan necesarias, pero es poco probable que eso ocurra pronto.
Adoptar un enfoque DevSecOps para AppSec
Además de las herramientas de seguridad, es fundamental adoptar un enfoque shift left e incorporar la seguridad en todo el proceso de desarrollo. Tradicionalmente, el análisis se realizaba en las últimas etapas del ciclo de vida del desarrollo de software. Luego, los resultados se enviaban a los equipos de desarrollo para que corrigieran los problemas, lo que convertía a los equipos de seguridad en un cuello de botella para otras áreas del negocio. Las propias herramientas agravaban este cuello de botella y causaban más inconvenientes a los desarrolladores: la gran cantidad de falsos positivos hacía que los miembros del equipo perdieran tiempo clasificando problemas.
Este enfoque heredado funcionaba suficientemente bien para las organizaciones que utilizaban un modelo en cascada para lanzar software, pero el desarrollo de software moderno requiere una integración más estrecha y ágil entre seguridad y desarrollo. Encontrar y corregir los problemas en las primeras etapas del desarrollo hace que el proceso sea más eficiente para los equipos de seguridad y para todas las demás personas involucradas.

Las pruebas shift-left integran las mejores prácticas de testing lo antes posible en el pipeline de CI/CD.
Las pruebas shift left integran las mejores prácticas de testing lo antes posible en la canalización de CI/CD.
Encontrar especialistas calificados
Además de aplicar el enfoque shift left, el aspecto humano de la seguridad es importante. Encontrar especialistas calificados en seguridad es una prioridad, y los propios equipos de seguridad deben mejorar su capacitación, desarrollar procesos eficientes y analizar sus herramientas. Así podrán prepararse para adoptar un enfoque de seguridad más integrado, en el que los análisis se ejecuten en paralelo con las canalizaciones de CI/CD para que los desarrolladores puedan aplicar correcciones con facilidad. A las organizaciones les cuesta contratar personal con experiencia en ciberseguridad, ya que la proporción de desarrolladores por profesionales de seguridad es de aproximadamente 100:1. Por eso, cada vez más organizaciones refuerzan la seguridad a cargo de los desarrolladores mediante capacitación y automatización.
Falta de una herramienta de gestión centralizada
Los profesionales de seguridad tienen la tarea de gestionar el nivel de riesgo al que una organización está dispuesta a exponerse. La idea de que es posible reducir ese riesgo a cero es, en el mejor de los casos, ingenua y, en el peor, contraproducente. Un aspecto fundamental de la gestión de riesgos consiste en evaluar las vulnerabilidades de las aplicaciones y priorizar cuáles abordar, cuándo y cómo.
Los equipos de seguridad de aplicaciones necesitan herramientas que los respalden. Deben monitorear y evaluar continuamente la postura de seguridad de una aplicación y asegurarse de usar las métricas de seguridad de aplicaciones adecuadas para medir el impacto de su trabajo. La postura de seguridad es el conjunto de conocimientos sobre seguridad en todos los niveles de la aplicación. A partir de estos conocimientos, los equipos de seguridad deben clasificar los problemas y crear una lista de tareas pendientes para abordar como parte del proceso de seguridad de aplicaciones.
Por último, el equipo de seguridad debe monitorear y asegurarse de que los problemas de la lista se resuelvan correctamente y a tiempo. Las mejores herramientas pueden centralizar todos los informes necesarios y presentarlos a las partes interesadas en un único panel.
Los tres niveles de la arquitectura de seguridad de aplicaciones
La arquitectura de una aplicación moderna tiene tres niveles. Cada uno presenta riesgos propios que deben abordarse. A continuación, veremos cada nivel, su composición y su posible perfil de riesgo.
1. El nivel superior: los clientes
En este nivel superior, que puede ser una interfaz web, una interfaz de Internet de las cosas (IoT) o una interfaz móvil, los usuarios interactúan con una aplicación. Los desarrolladores de frontend priorizan ofrecer una experiencia de alta calidad y rendimiento a los usuarios finales, pero cada tipo de frontend tiene su propio perfil de amenazas, así que no se debe pasar por alto la seguridad. Hay muchas maneras de atacar el frontend, como mediante la inyección y los ataques de denegación de servicio.
2. El nivel intermedio: la aplicación
Aquí se procesan los datos recopilados de los usuarios. La propia arquitectura por niveles ayuda a proteger contra los ataques al crear una especie de firewall entre los usuarios finales y los datos. Otras herramientas, como los controles de acceso detallados, pueden ayudar a proteger este nivel intermedio.
3. El nivel inferior: el back end
Esto incluye sistemas operativos, infraestructura en la nube, contenedores: todo lo que se usa para ejecutar aplicaciones y almacenar datos. La mayoría de los ataques buscan vulnerar este nivel, por lo que es importante proteger el back end con configuraciones seguras, redes configuradas correctamente y un cifrado de datos sólido.
Diagrama de la arquitectura de una aplicación moderna
En el siguiente diagrama, vemos la arquitectura de una aplicación moderna. El front end funciona gracias a una capa de lógica empresarial y datos que expone una API al front end y se ejecuta en la nube (como AWS, Azure o Google Cloud).
A la izquierda, el código fuente define el cliente y la lógica, los paquetes de dependencias, las especificaciones de la nube (mediante IaC) y los archivos de contenedores que especifican la configuración de los contenedores en los que se ejecutará tu aplicación.
A la derecha está la administración del entorno de producción activo. Las consolas de administración de la nube para producción son objetivos especialmente atractivos para los hackers: si alguien obtiene el control de tu consola de administración de la nube, puede usarla para tomar el control de máquinas y minar bitcoins, entre otros usos no autorizados.
Es importante coordinar la seguridad en todos los niveles para garantizar que pueda administrarse y ponerse en práctica. Esto también puede tener beneficios adicionales, como la capacidad de detectar fraudes de clics, que pueden provocar un consumo excesivo de recursos en la nube.
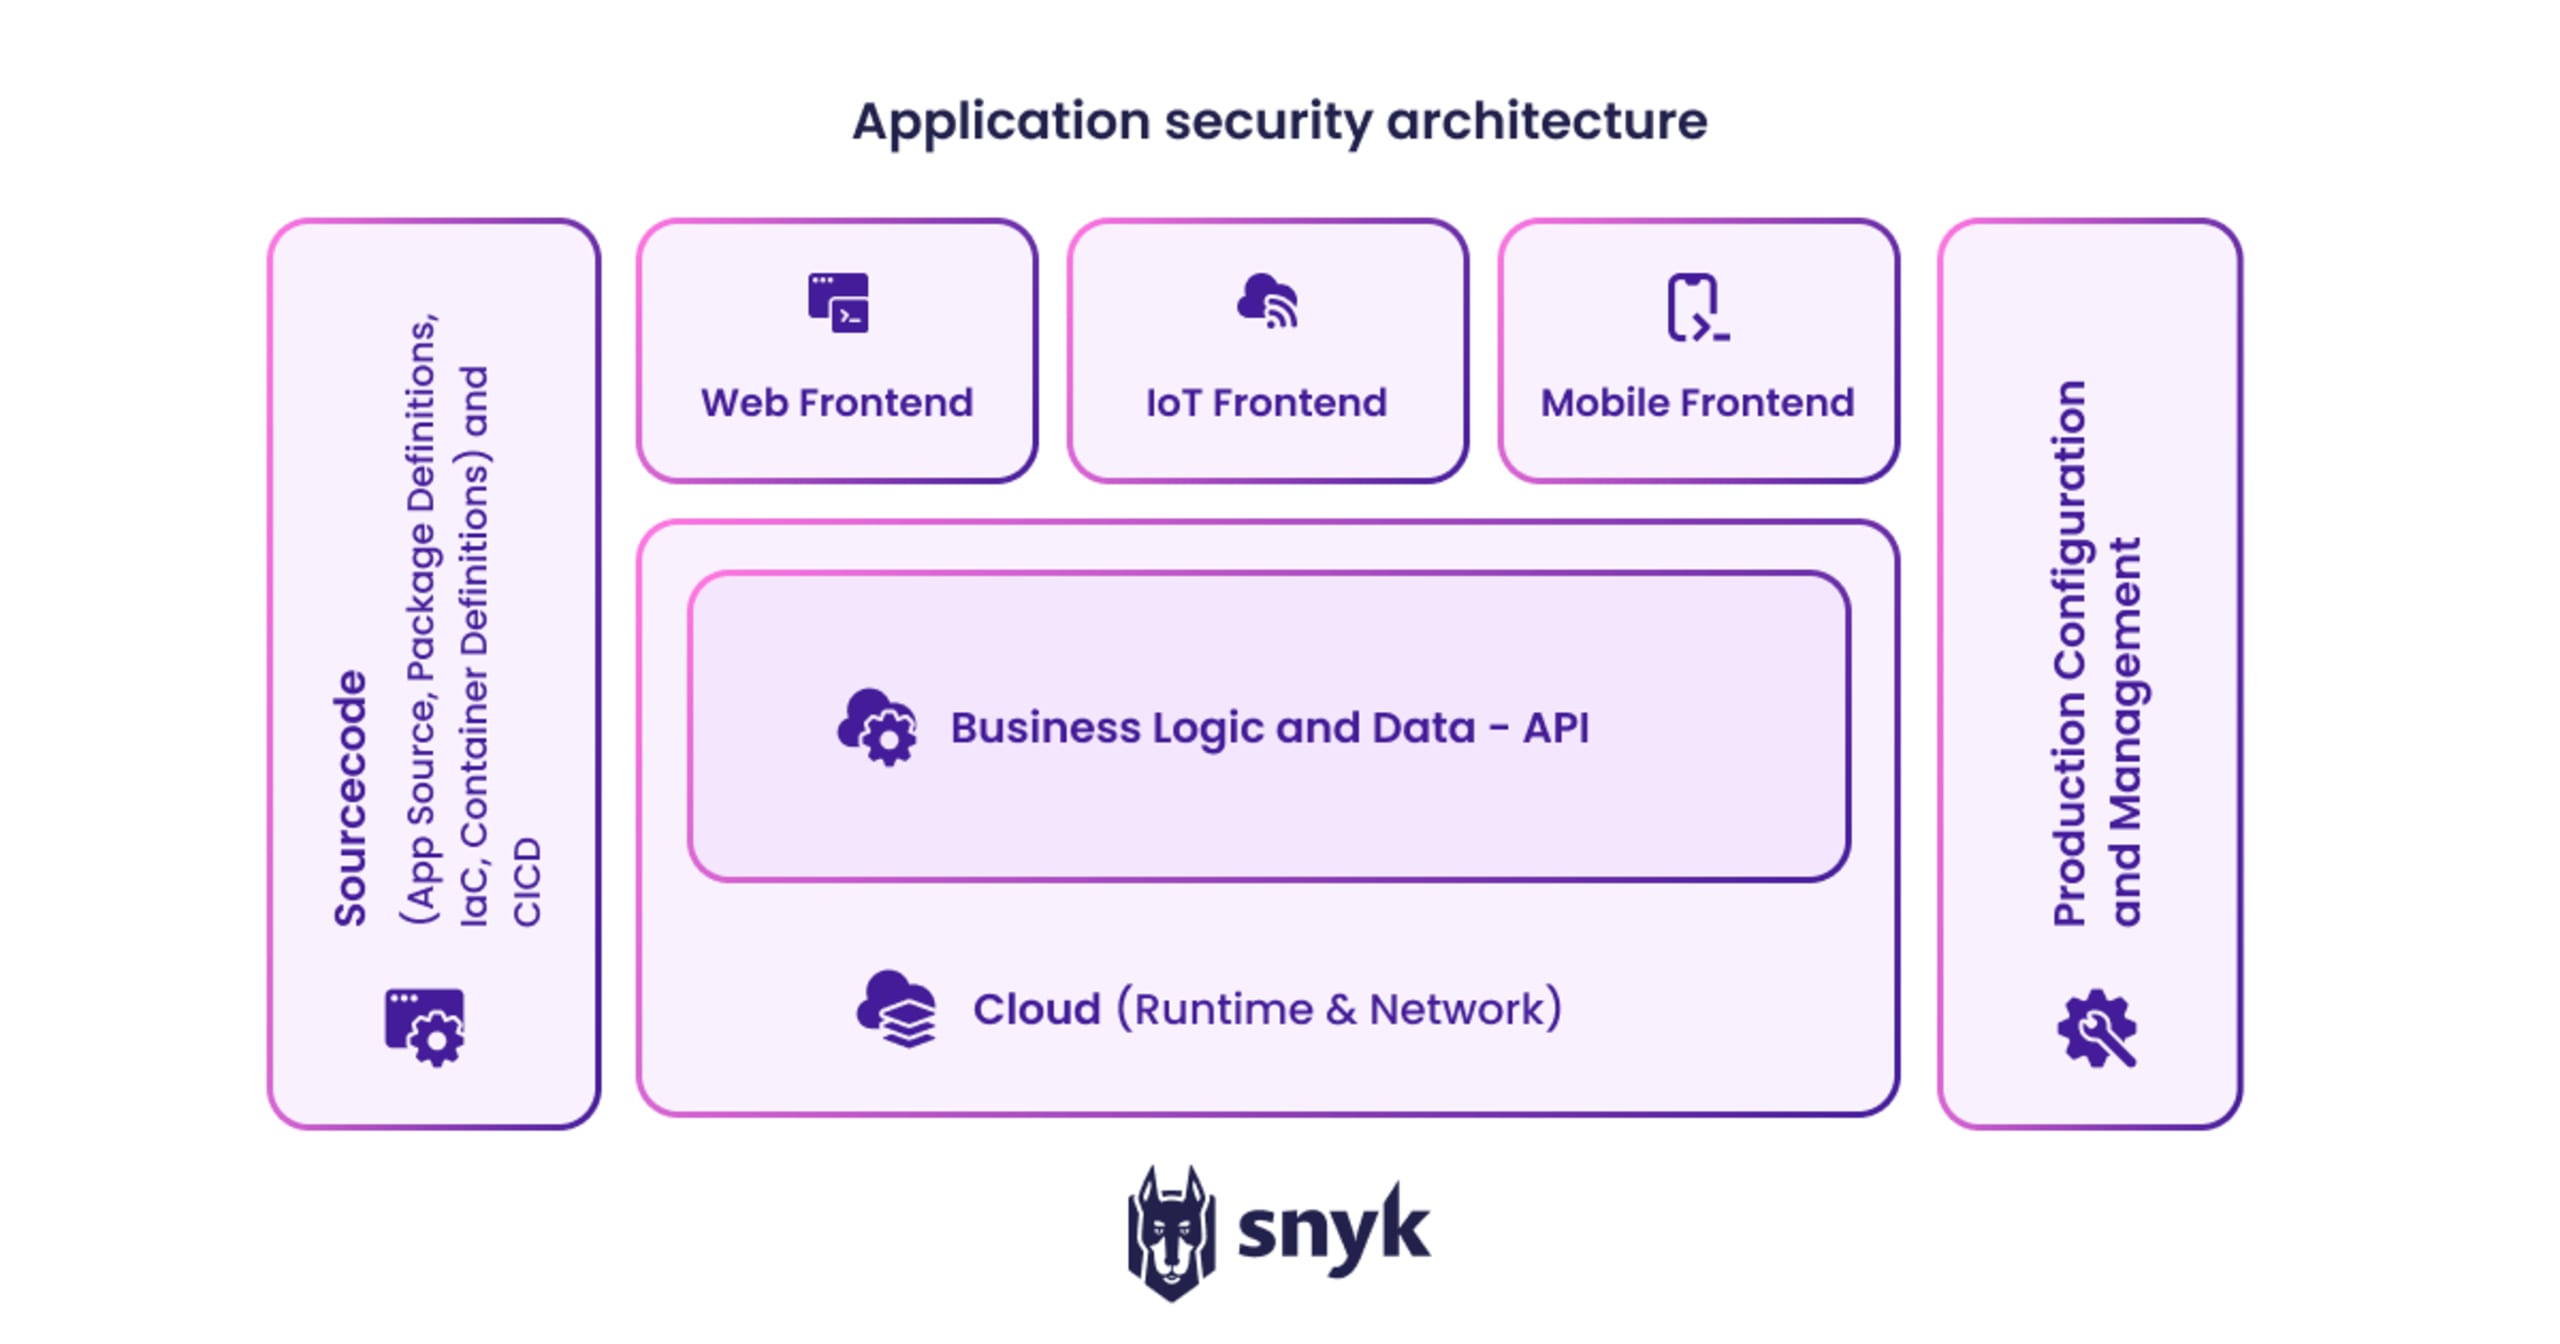
Diagrama de arquitectura de seguridad de aplicaciones
Prácticas recomendadas de seguridad de aplicaciones
3 pilares clave de la seguridad de aplicaciones
Estos son los tres pilares principales de una seguridad de aplicaciones eficaz:
Tecnología, incluidas las herramientas de procesos y capacitación
Procesos, incluidas las políticas, los principios y los controles
Personas que necesitan educación y capacitación en seguridad (por ejemplo, para prevenir el phishing)
Estas son las prácticas recomendadas más importantes para la seguridad de aplicaciones:
Tecnología: revisa tu conjunto de herramientas
Empieza por definir un conjunto integral de herramientas que puedan integrarse entre sí y se ajusten a tus recursos y presupuesto. Recuerda que las mejores herramientas ofrecen recomendaciones; para obtener el máximo valor, las personas deben ponerlas en práctica.
Explora las nuevas herramientas disponibles y revisa sus capacidades.
Planifica la hoja de ruta de tus herramientas. ¿Hacia dónde se dirigen? ¿Cuál es tu visión sobre las herramientas? ¿Podrán responder a las necesidades de tu negocio?
Proceso: sé claro
Empieza por definir tus procesos de seguridad de aplicaciones. Escríbelos para tener mayor claridad.
Pon a prueba tus procesos. ¿Realmente funcionan? Es mejor detectar cualquier problema durante las pruebas que en una emergencia.
Mantén un repositorio de procesos. Guárdalos todos en un mismo lugar. Esto facilita la incorporación de nuevas personas y ayuda a detectar procesos que se superponen.
Personas: reconoce su papel
Los equipos de seguridad y los desarrolladores trabajan con conocimiento. Necesitan “actualizarse”, al igual que el software. El campo de la seguridad cambia constantemente, pero la comunidad de desarrollo cuenta con abundante información, capacitación y eventos. Capacita e invierte en tu gente para que conozca la evolución de las amenazas y las prácticas de mitigación.
Invierte en todas las capas de seguridad. Todas las personas, desde el personal de limpieza hasta los directores ejecutivos, deben conocer la importancia y las reglas de seguridad.
Fomenta una cultura abierta, incluso para las cosas más pequeñas. “SI LO VES, DILO; SI LO DICES, RESUÉLVELO” debería ser el lema. No se puede solucionar un problema si nadie lo menciona.
¿Cuáles son las mejores herramientas y tecnologías para la seguridad de aplicaciones?
Las herramientas de análisis son fundamentales para la seguridad de aplicaciones porque permiten que los desarrolladores prueben las aplicaciones antes de ejecutarlas en un entorno de producción. Existen muchos tipos de herramientas, incluidas las que analizan directamente el código fuente y las que evalúan una aplicación al ejecutar entradas en ella. Estos son seis tipos comunes de herramientas de análisis:
Pruebas estáticas de seguridad de aplicaciones (SAST): SAST es un método de pruebas de caja blanca que accede al código fuente en reposo, identifica debilidades que podrían generar vulnerabilidades y luego crea un informe.
Pruebas interactivas de seguridad de aplicaciones (IAST): Esta forma de pruebas de seguridad de aplicaciones analiza el código fuente en busca de vulnerabilidades mientras se ejecuta la aplicación y simula las formas habituales en que interactuaría una persona usuaria.
Análisis de composición de software (SCA): También conocido como análisis de origen, este método ayuda a analizar todos los componentes y bibliotecas de software de terceros. Estas herramientas ayudan a identificar vulnerabilidades conocidas y notifican a las personas usuarias sobre los parches o las actualizaciones disponibles.
Pruebas dinámicas de seguridad de aplicaciones (DAST): DAST evalúa la postura de seguridad de una aplicación al aplicar diferentes tipos de ataques mientras esta se ejecuta. No requiere acceso al código fuente de la aplicación, por lo que es un método de pruebas de caja negra.
Pruebas de seguridad de aplicaciones como servicio (ASTaaS): En este caso, la organización contrata a una empresa externa para que realice todas las pruebas de sus aplicaciones. ASTaaS suele combinar métodos de seguridad estáticos y dinámicos, incluidas las pruebas de penetración y la evaluación de las interfaces de programación de aplicaciones (API).
Fuzzing: El fuzzing prueba una aplicación con datos aleatorios para detectar posibles errores. Complementa IAST, DAST, SAST y otras formas de pruebas.
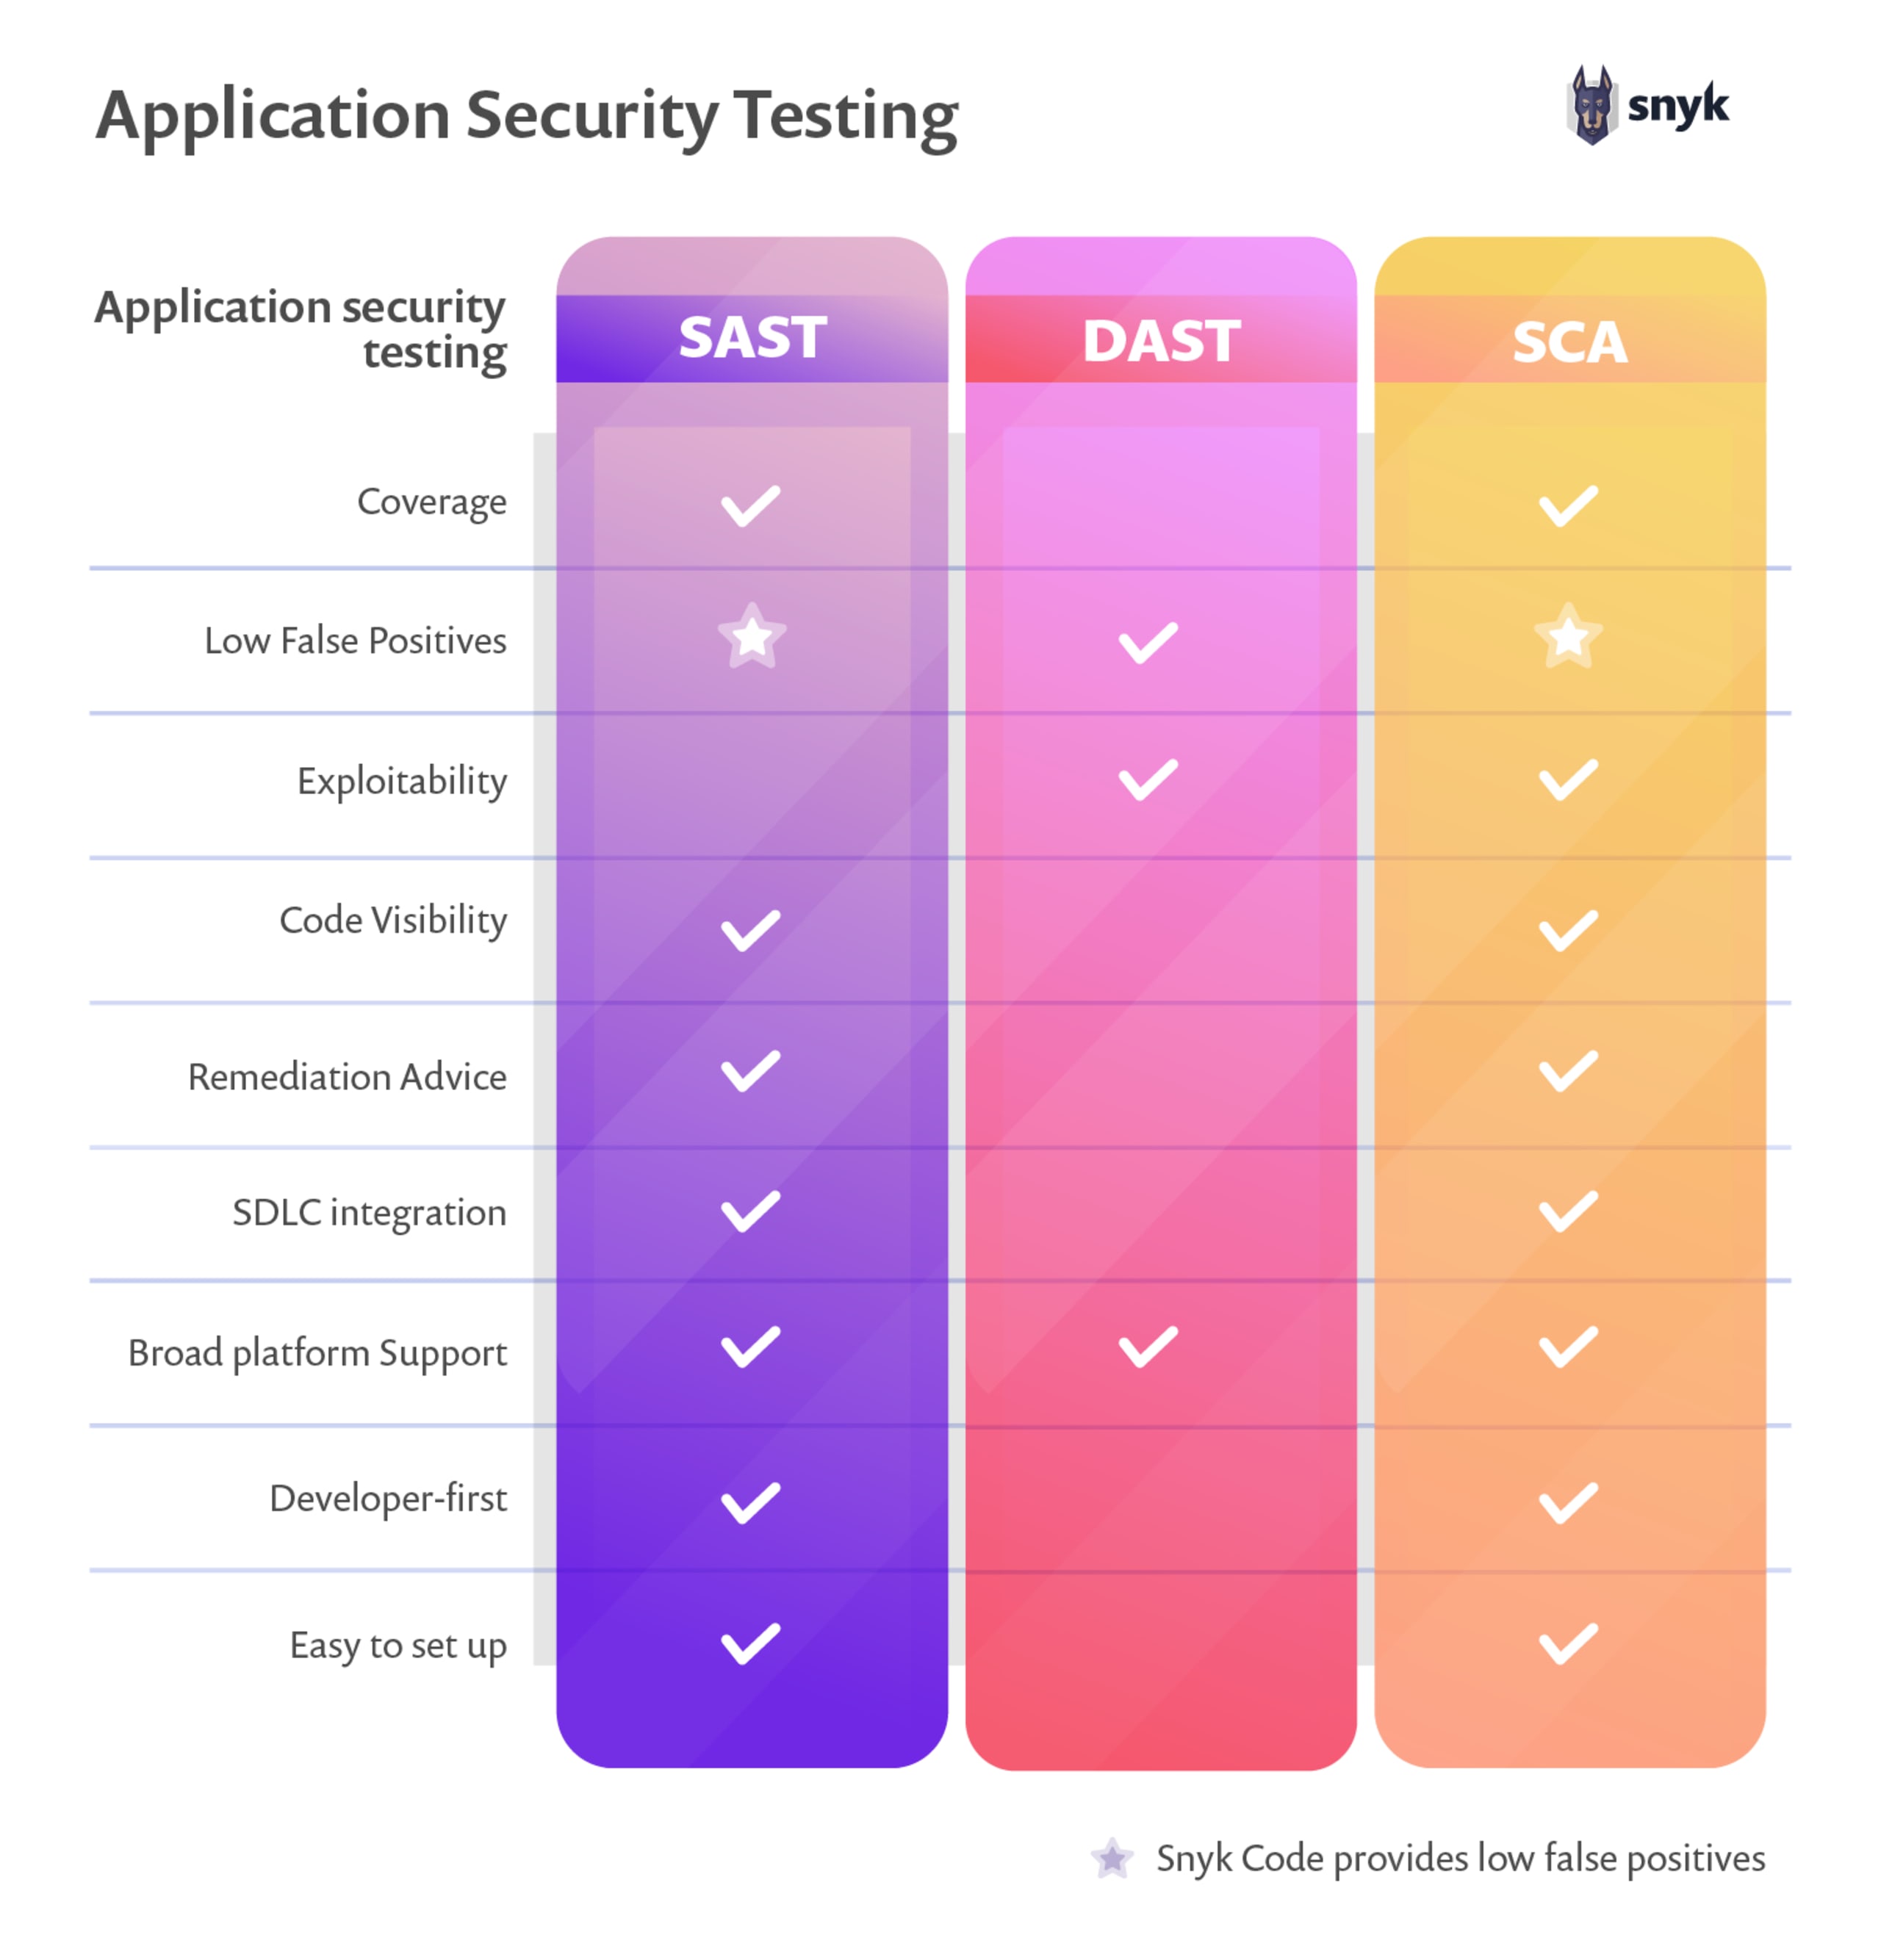
SAST vs DAST vs SCA
Seguridad de aplicaciones con Snyk
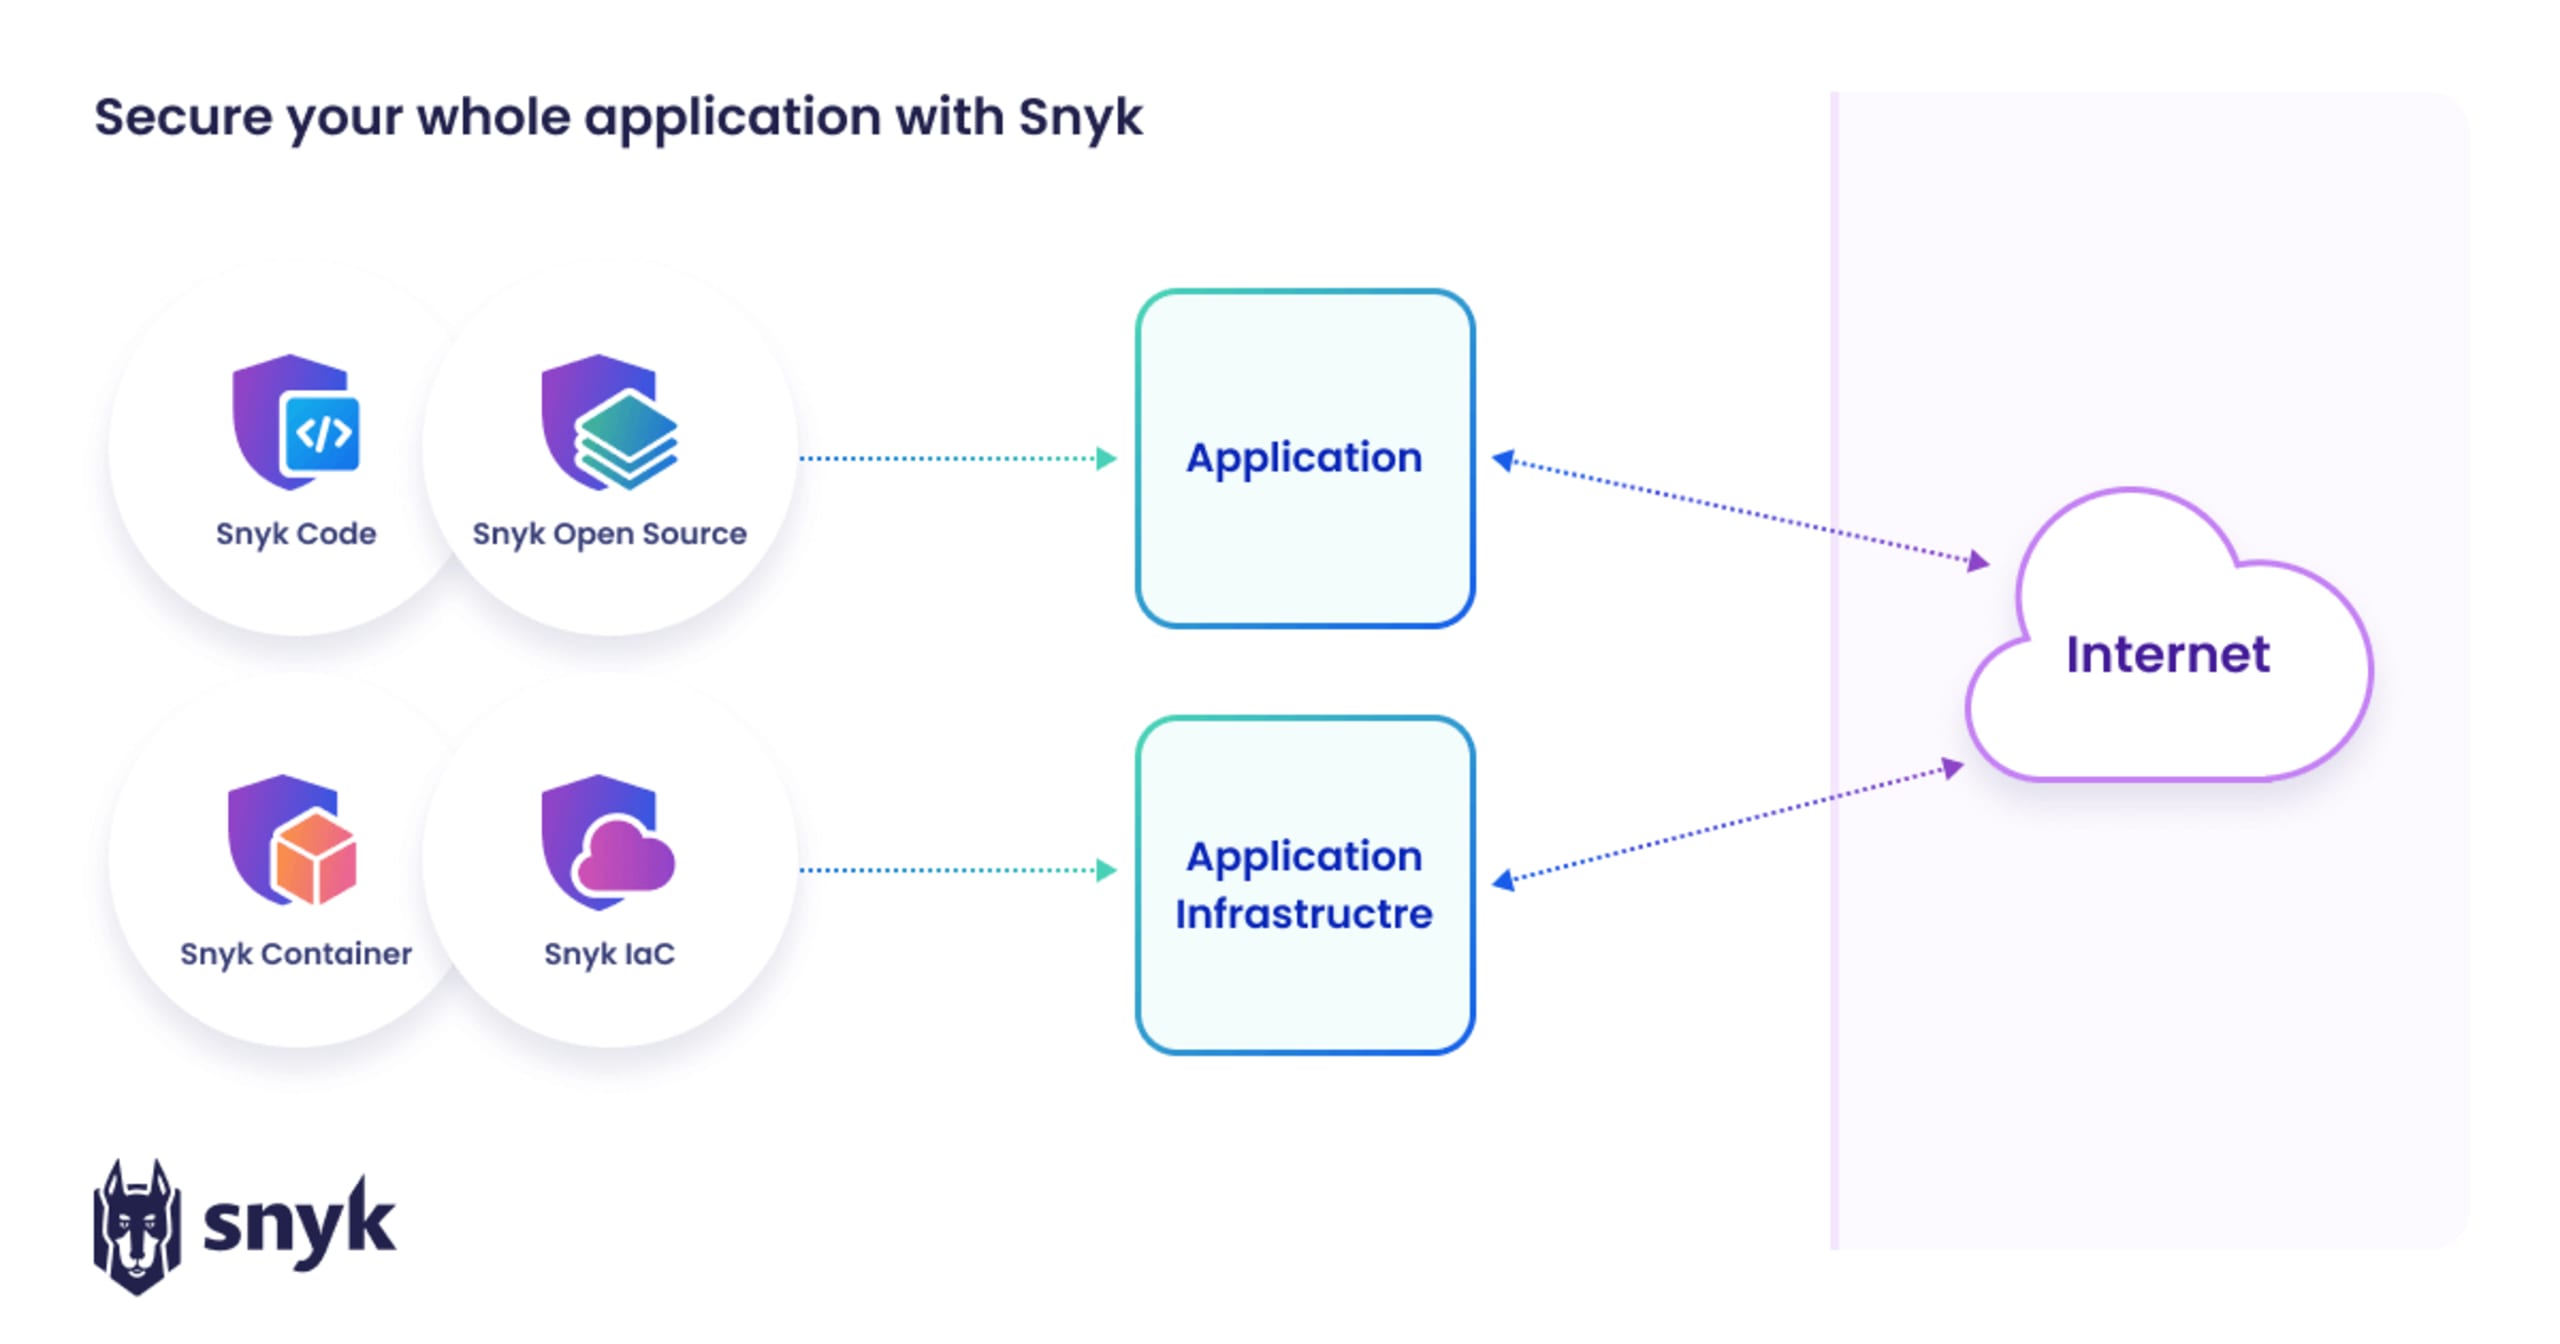
Snyk es una tecnología esencial para la seguridad de aplicaciones porque ofrece supervisión integral y pasos de mitigación que se integran en los flujos de trabajo que los desarrolladores ya usan. Sus herramientas incluyen:
Snyk Code: Una herramienta SAST diseñada para desarrolladores que facilita y agiliza las correcciones.
Snyk Open Source: Una herramienta de análisis de composición de software (SCA) que detecta y prioriza vulnerabilidades de código abierto.
Snyk Container: Una herramienta que ayuda a proteger los contenedores desde la imagen base hasta el tiempo de ejecución.
Snyk IaC: Una herramienta que ayuda a los desarrolladores a escribir configuraciones de IaC seguras.
Snyk AppRisk: Una herramienta ASPM que ayuda a descubrir activos y garantizar que estén cubiertos por herramientas de seguridad y libres de vulnerabilidades.
Así es como el conjunto de herramientas de Snyk se integra en la seguridad de aplicaciones:
Las herramientas de Snyk son el siguiente paso natural para automatizar al máximo la seguridad de los desarrolladores. La plataforma continúa evolucionando para proteger las aplicaciones en tiempo de ejecución gracias a su alianza con Sysdig y a la reciente adquisición de Fugue. En conjunto, estas herramientas ayudan a los desarrolladores a garantizar la seguridad de las aplicaciones durante todo su ciclo de vida.
Ejemplos de seguridad de aplicaciones
Consulta nuestros casos de éxito para conocer ejemplos de organizaciones que han usado Snyk para mejorar sus procesos y su postura de seguridad de aplicaciones mediante flujos de trabajo adaptados a los desarrolladores.
"El equipo de seguridad de Glovo informó una reducción del 78 % en las vulnerabilidades críticas de sus dependencias y su código gracias a Snyk. Además, el equipo logró reducir un 40 % el tiempo promedio de corrección, lo que demuestra que puede lanzar código más seguro con mayor rapidez."
Glovo
Preguntas frecuentes sobre AppSec
¿Qué es el ciclo de vida de la seguridad de las aplicaciones?
El ciclo de vida de la seguridad de las aplicaciones transcurre en paralelo al ciclo de vida del desarrollo de software (SDLC). Los métodos de seguridad tradicionales esperan hasta que una aplicación está en una etapa avanzada del desarrollo —o incluso hasta que está en producción— para protegerla. Las prácticas de desarrollo modernas adelantan estas medidas, por lo que los equipos de seguridad y desarrollo deben incorporar la seguridad desde las primeras etapas del SDLC hasta el entorno de ejecución.
¿Cómo proteges una aplicación?
La seguridad de las aplicaciones comienza desde las primeras etapas de planificación, cuando el modelado de amenazas y los principios de seguridad desde el diseño ayudan a incorporar la seguridad en la aplicación. Continúa durante las etapas de desarrollo y pruebas, en las que las herramientas de análisis pueden integrarse en los flujos de trabajo de los desarrolladores para automatizar las pruebas de seguridad. Como los desarrolladores son cada vez más responsables de los contenedores y la infraestructura que se usan para ejecutar la aplicación, ese entorno también debe protegerse.
¿Qué son los controles de seguridad de aplicaciones?
Los controles de seguridad de aplicaciones son medidas específicas que se implementan para aplicar los estándares de seguridad. En la jerarquía de seguridad, las políticas establecen límites para toda la organización, mientras que los estándares son reglas específicas basadas en esas políticas. Luego, los controles llevan esos estándares a la práctica. Por ejemplo, la política de una empresa podría establecer que solo se usen algoritmos de cifrado específicos basados en criptografía de curva elíptica. Luego, los estándares establecerían reglas sobre dónde aplicar esa política en las aplicaciones y, finalmente, los controles automatizarían su implementación (idealmente).
¿Qué es la seguridad de los datos de las aplicaciones?
La seguridad de los datos de las aplicaciones consiste en proteger la información empresarial confidencial y los datos de los clientes que procesan y almacenan las aplicaciones de software frente a amenazas como el acceso, la modificación o la eliminación no autorizados. Por eso, es una parte fundamental de tu estrategia general de seguridad de aplicaciones.
¿Cuál es la diferencia entre la seguridad de las aplicaciones, la seguridad en la nube y la seguridad de redes?
La seguridad de las aplicaciones se centra en proteger el software —su código, lógica, interfaces y los datos que procesa— frente a vulnerabilidades y ataques. Para ello, aplica prácticas como la programación segura, las pruebas estáticas y dinámicas, la protección en tiempo de ejecución y la verificación de que las dependencias de terceros sean seguras. En cambio, la seguridad de redes protege la capa de infraestructura —los datos en tránsito, las defensas perimetrales, la segmentación de redes, los firewalls, las VPN y los sistemas de detección de intrusiones— para evitar el acceso no autorizado a los sistemas y los datos.
La seguridad en la nube abarca ambos ámbitos, pero hace hincapié en proteger los entornos basados en la nube, incluida la infraestructura, las configuraciones, la gestión de identidades y accesos, y el cumplimiento normativo. Aborda los riesgos propios de la tenencia múltiple, las configuraciones incorrectas y las API nativas de la nube. La seguridad de las aplicaciones en la nube opera en el nivel de la aplicación, mientras que la seguridad de redes en la nube puede incluir la protección de redes virtuales o la aplicación de comunicaciones seguras entre los componentes de los servicios.
¿Cuáles son los principios fundamentales de la arquitectura segura desde el diseño?
La seguridad desde el diseño es una filosofía de ingeniería que incorpora la seguridad como atributo fundamental de los sistemas desde las primeras etapas del diseño, en lugar de agregarla más adelante. Hace hincapié en anticipar los ataques y diseñar sistemas que limiten el impacto de las vulneraciones, aplicando principios como el mínimo privilegio, la reducción de la superficie de ataque, la defensa en profundidad y la garantía continua. Otras prácticas complementarias —como la simplicidad (KISS), el diseño abierto (evitar la seguridad por oscuridad), la separación de funciones y las configuraciones predeterminadas seguras— ayudan a reforzar la solidez del sistema al reducir la complejidad y mejorar la supervisión.
¿Qué papel desempeña Zero Trust en la seguridad de las aplicaciones?
Zero Trust es un modelo de seguridad basado en el principio de «nunca confiar, siempre verificar», que exige autenticar y autorizar continuamente cada interacción de usuarios, dispositivos y aplicaciones, sin importar la ubicación ni el límite de la red. Aplicado a la seguridad de las aplicaciones, Zero Trust garantiza que el acceso a aplicaciones y API solo se otorgue mediante controles rigurosos y adaptados al contexto, aplicando políticas de privilegio mínimo y monitoreo en tiempo real para detectar comportamientos anómalos.
Este modelo también parte de la premisa de que pueden producirse brechas de seguridad y, por lo tanto, promueve estrategias arquitectónicas —como la microsegmentación, las comunicaciones cifradas, IAM y el análisis continuo del comportamiento— que limitan el tiempo de permanencia de los atacantes y su movimiento lateral dentro de los sistemas. Así, fortalece la resiliencia de las aplicaciones y reduce el impacto potencial de los ataques.
¿Cómo proteges los contenedores y las cargas de trabajo de Kubernetes desde una perspectiva de seguridad de aplicaciones?
Proteger las aplicaciones en contenedores y las cargas de trabajo de Kubernetes requiere una estrategia de varias capas. Primero, analiza las imágenes de contenedores para detectar vulnerabilidades conocidas antes de implementarlas, exige la firma de imágenes e integra las comprobaciones de seguridad de Infrastructure as Code (IaC) desde las primeras etapas del pipeline de CI/CD. Usa controles nativos de Kubernetes, como controladores de admisión, control de acceso basado en roles (RBAC) y políticas de red, para validar las cargas de trabajo, controlar el acceso y proteger la comunicación entre pods y servicios.
Además, aplica prácticas recomendadas, como usar sistemas operativos host reforzados, ejecutar contenedores con los privilegios mínimos necesarios y reevaluar continuamente la configuración del clúster para evitar errores de configuración, como espacios de nombres expuestos públicamente o roles con privilegios excesivos.
¿Qué KPI y métricas deben seguir los CISO para medir la madurez de la seguridad de las aplicaciones?
Los CISO deben monitorear métricas que demuestren tanto el progreso en la reducción de riesgos como el grado de integración de AppSec en los equipos. Entre los KPI de AppSec más valiosos se incluyen la cantidad de vulnerabilidades explotables, el tiempo promedio de corrección (MTTR) y la alineación con los marcos de cumplimiento; Snyk puede ayudar a darles seguimiento y visualizarlos. También son importantes las métricas que reflejan la participación de los equipos y la cobertura, como el porcentaje de proyectos con SAST/DAST integrado, las tasas de corrección de vulnerabilidades y la adopción de herramientas de AppSec por parte de los desarrolladores.
Impulsa DevSecOps con Snyk
Supera la complejidad de las aplicaciones y las alucinaciones de la IA, y fomenta la colaboración entre los equipos de desarrollo y seguridad con las perspectivas de Snyk y Accenture.