Pruebas de seguridad de aplicaciones (AST): respuestas a las preguntas más frecuentes
Tipos de pruebas de seguridad de aplicaciones y herramientas de seguridad de software.
Escrito por

0 minutos de lectura
La rapidez con la que los desarrolladores crean y lanzan software exige un ciclo continuo de pruebas en cada etapa del ciclo de vida del desarrollo. Por eso, las pruebas de seguridad de aplicaciones se han convertido en un paso fundamental del ciclo de creación y lanzamiento de software. Según un informe de Verizon de 2020, el 43 % de las filtraciones de datos fueron ataques a aplicaciones web. Para crear aplicaciones seguras, es necesario probarlas con regularidad y corregir las vulnerabilidades conocidas en cuanto aparezcan. Las soluciones de seguridad de aplicaciones, como Snyk, ayudan a los desarrolladores y a los equipos de seguridad a seguir el ritmo del desarrollo sin descuidar la seguridad.
¿Qué son las pruebas de seguridad de aplicaciones?
Las pruebas de seguridad de aplicaciones son un proceso que incluye un conjunto de herramientas y prácticas para ayudar a los desarrolladores a gestionar y corregir todas las vulnerabilidades de su base de código. Debido a la complejidad de las aplicaciones actuales, los desarrolladores necesitan diversas herramientas de detección de vulnerabilidades que utilizan distintas metodologías de prueba. Algunas de estas herramientas analizan la base de código para detectar problemas comunes, mientras que otras realizan pruebas dinámicas en implementaciones que ya están en ejecución.
Los componentes de código abierto aceleran el ciclo de desarrollo, pero también pueden dar lugar a código inseguro si el equipo de seguridad no audita todos los fragmentos. Para mantener una base de código segura, se necesitan distintos tipos de pruebas de seguridad de aplicaciones en las diversas etapas del ciclo de vida de desarrollo seguro. Si tu aplicación estará disponible en línea, también debes considerar las pruebas específicas de seguridad de aplicaciones web.
Comienza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag con nuestro taller virtual 101 a pedido.
Tipos de herramientas para pruebas de seguridad de aplicaciones
En cada etapa del ciclo de vida de una aplicación, los equipos de seguridad pueden aprovechar herramientas específicas para protegerla:
Pruebas estáticas de seguridad de aplicaciones (SAST): Detectan vulnerabilidades en el código fuente de la aplicación (en reposo) y ofrecen una visión en tiempo real de su seguridad.
Pruebas dinámicas de seguridad de aplicaciones (DAST): Verifican la seguridad durante la ejecución al probar distintos tipos de ataques contra la aplicación en funcionamiento. DAST no requiere acceso al código fuente de la aplicación.
Pruebas de penetración de aplicaciones: Los profesionales de pruebas de penetración evalúan la aplicación frente a los ciberataques más recientes y buscan vulnerabilidades que podrían surgir a partir de las acciones de los usuarios. Se pueden usar herramientas de pruebas de penetración o contratar a una organización externa para realizar las pruebas.
Pruebas interactivas de seguridad de aplicaciones (IAST): Buscan vulnerabilidades conocidas en las funciones de la aplicación mediante la simulación de distintos escenarios en los que un usuario ejecuta la aplicación o interactúa con ella.
Pruebas de seguridad de aplicaciones móviles (MAST): Combinan otros tipos de pruebas de seguridad de aplicaciones con vectores de ataque específicos para dispositivos móviles (por ejemplo, puntos de acceso Wi-Fi maliciosos o dispositivos móviles con jailbreak).
Análisis de composición de software (SCA): Analiza el origen de las bibliotecas de una aplicación. Las bibliotecas de software de código abierto más populares suelen tener listas públicas de errores, lo que hace que esta técnica sea muy eficaz.
Escaneo de seguridad de bases de datos: Comprueba que la base de datos utilizada cumpla las prácticas recomendadas, como el uso de contraseñas seguras y la instalación de los parches de seguridad más recientes.
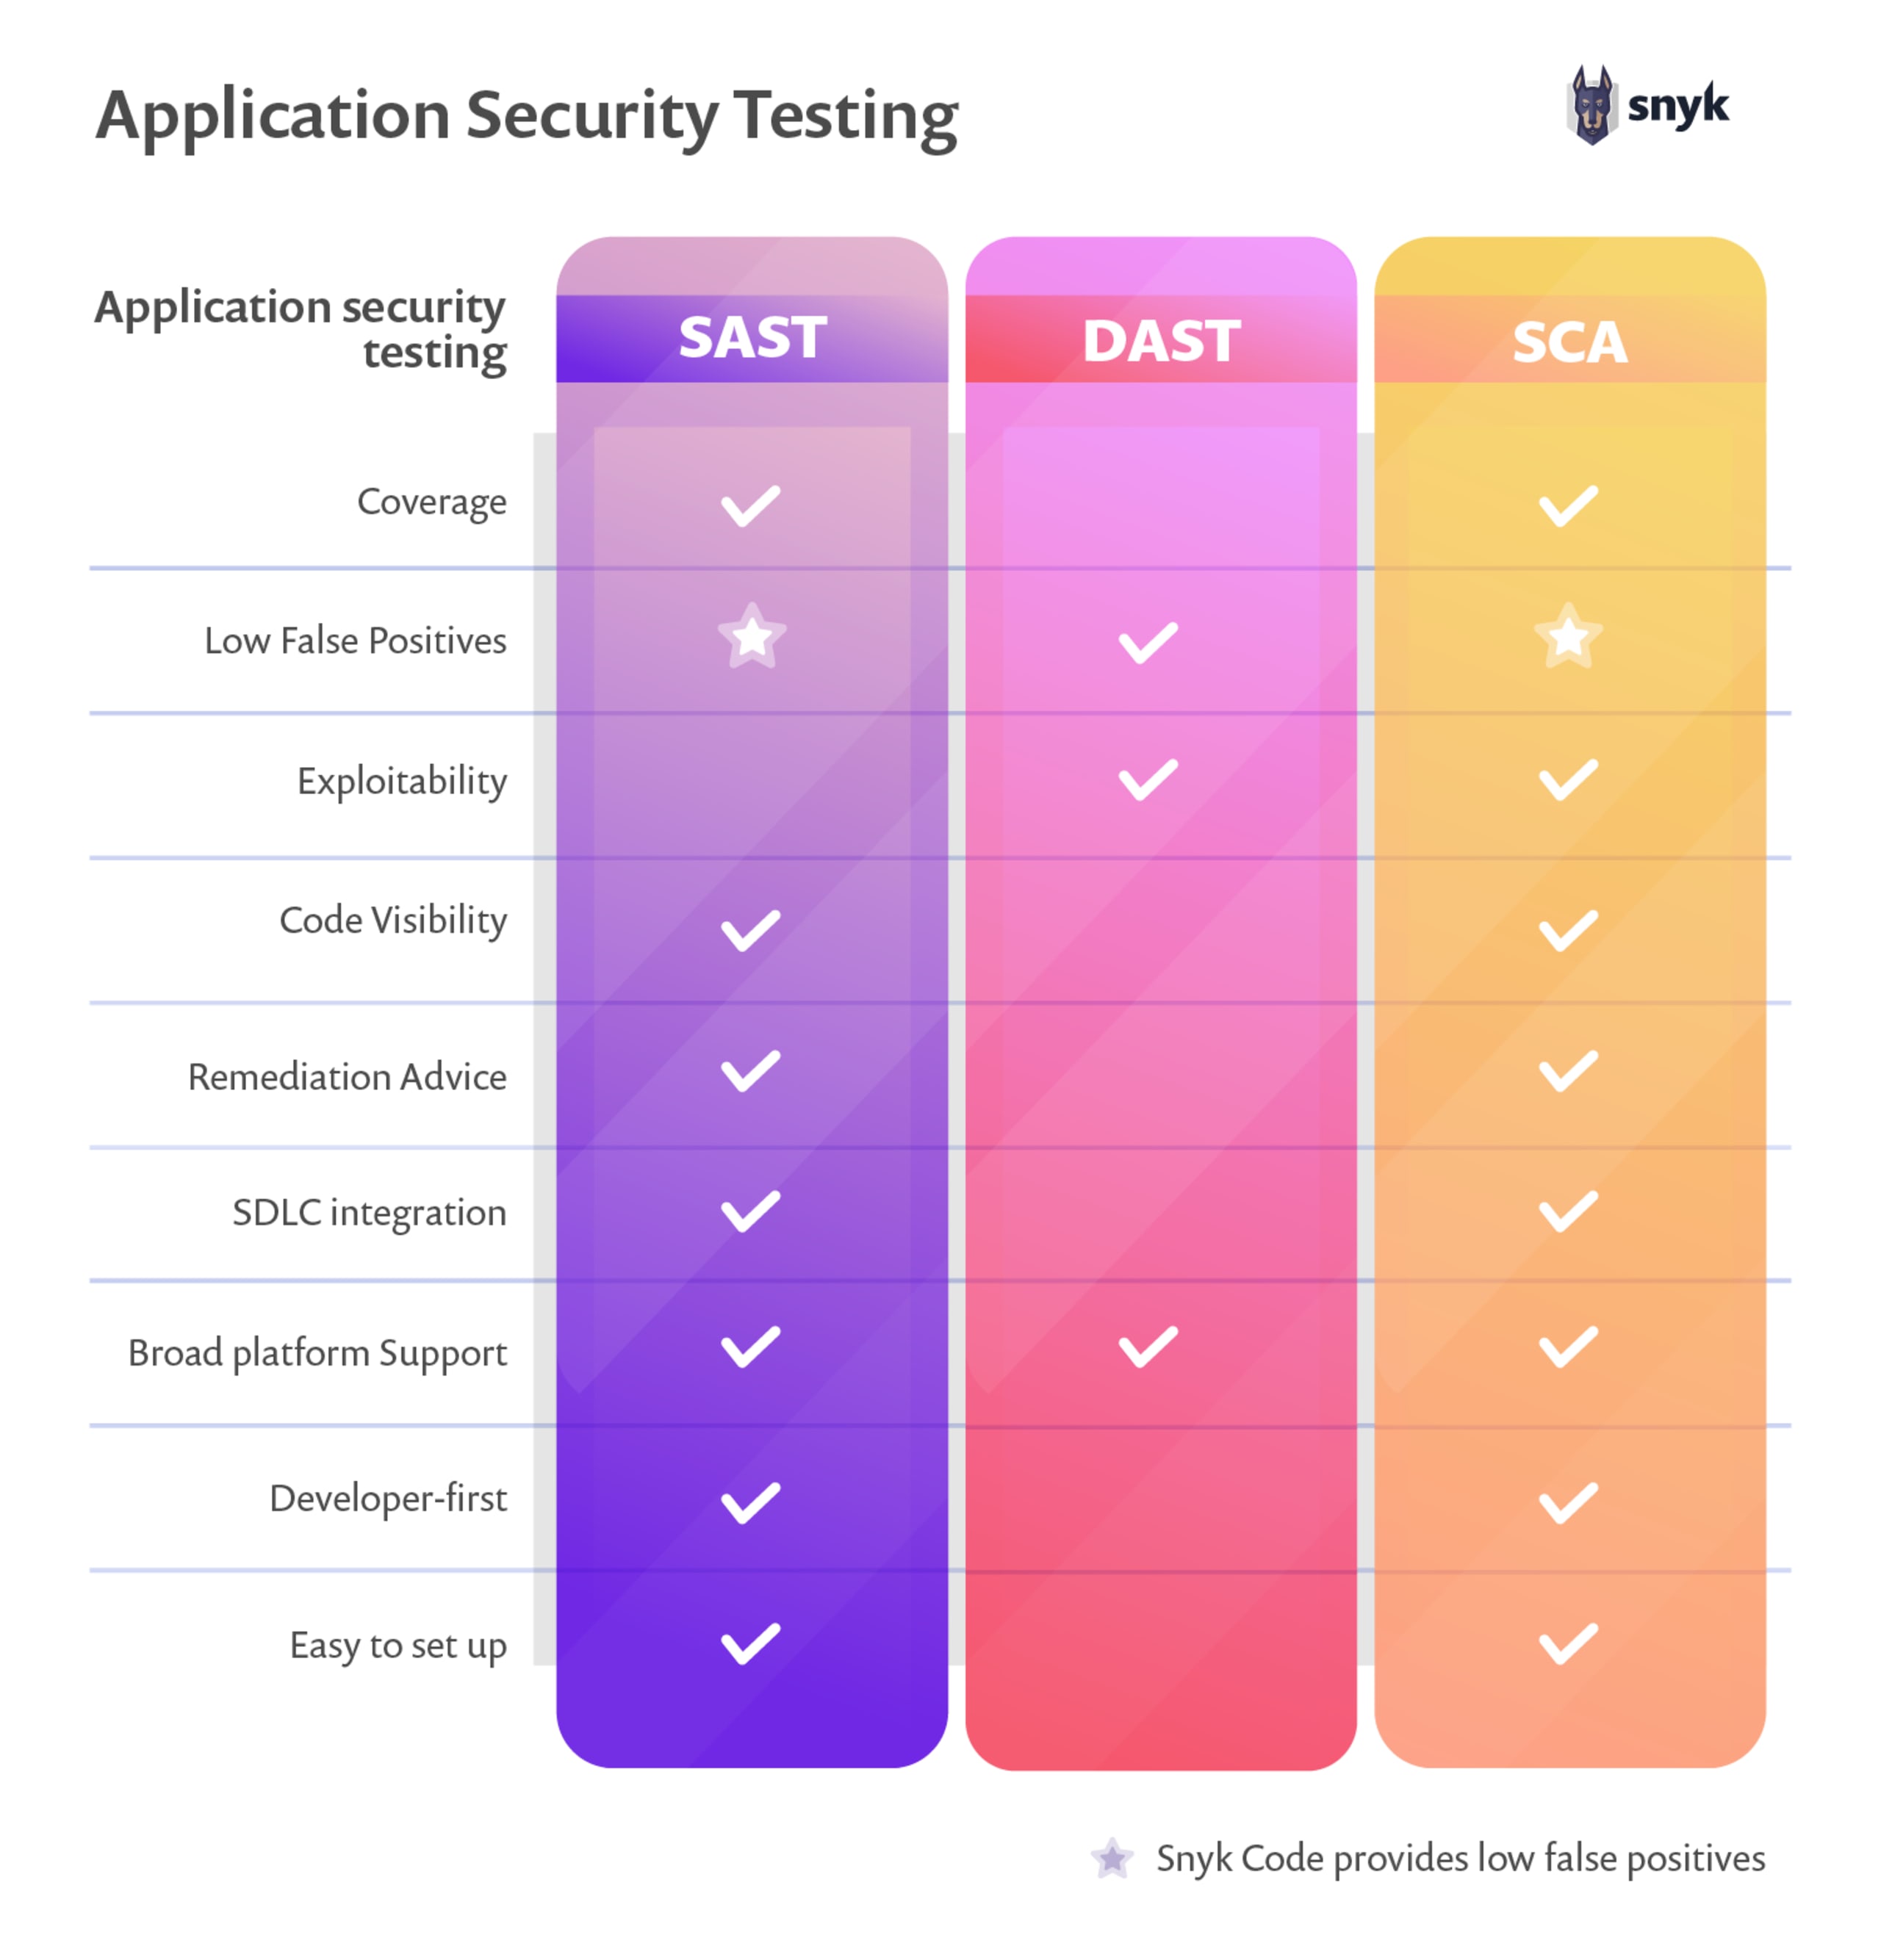
SAST vs DAST vs SCA
¿Qué herramientas de pruebas de seguridad de aplicaciones deberías usar?
Hay una gran variedad de herramientas para pruebas de seguridad de aplicaciones que ayudan a los equipos a proteger su software. La herramienta más adecuada depende, por supuesto, del tipo de pruebas que debas realizar. Hay buenas herramientas SAST de código abierto, como LGTM y Snyk CLI. Si prefieres DAST, OWASP ZAP y el escáner Arachni son excelentes opciones. Arachni también ofrece soporte comercial. En cuanto a IAST, la mayoría de las herramientas disponibles son específicas de cada proveedor, pero Contrast Community Edition (CE) es una herramienta IAST gratuita y completa para aplicaciones Java y .NET.
Snyk ofrece un conjunto de soluciones de seguridad de aplicaciones eficaces, entre ellas un escáner de vulnerabilidades de código abierto, que ayuda a encontrar, priorizar y corregir automáticamente las vulnerabilidades en las dependencias de código abierto durante todo el proceso de desarrollo.
Según el entorno de desarrollo que se use para los ciclos de creación y lanzamiento, las herramientas de análisis de seguridad de aplicaciones pueden identificar vulnerabilidades de forma temprana y garantizar que los equipos apliquen parches o reemplacen componentes antes de lanzar el software a producción.
Proceso de pruebas de seguridad de aplicaciones
El proceso de pruebas de seguridad de aplicaciones puede variar mucho según el tipo de prueba que se necesite. SAST se enfoca en la base de código, por lo que conviene integrarlo en un pipeline de CI/CD. DAST se enfoca en los sistemas en ejecución; aunque se puede automatizar, es necesario contar con una implementación en funcionamiento que se asemeje al entorno de producción. IAST se diferencia de DAST porque se ejecuta dentro del sistema que se quiere probar. Por eso, debe integrarse en la base de código antes de la implementación.
Los equipos deben asegurarse de probar en busca de vulnerabilidades nuevas, inyección SQL, manipulación de URL, suplantación de identidad, código malicioso y secuencias de comandos entre sitios (XSS). Quienes realizan las pruebas deben tener experiencia con los protocolos HTTP para evitar la manipulación de URL mediante métodos HTTP GET. Si la aplicación transmite información importante en la cadena de caracteres, no es segura.
Para prevenir XSS, quienes realizan las pruebas deben asegurarse de que la aplicación rechace todas las solicitudes externas de HTML y scripts. También deben configurar el sistema operativo del servidor que ejecuta la aplicación de acuerdo con las prácticas recomendadas de seguridad. Es fundamental proteger también los demás servicios que se ejecutan en el servidor, ya que cada punto de entrada es un posible vector de ataque. Además, los datos privados de los clientes deben protegerse conforme a las leyes de protección de datos.
Es fundamental que los desarrolladores revisen todos los aspectos de la seguridad de sus aplicaciones con cada commit. Las herramientas adecuadas pueden ayudar a los equipos a automatizar la mayor parte de las pruebas durante el ciclo de desarrollo. Si no proteges tus aplicaciones antes de lanzarlas, corres el riesgo de sufrir una filtración con consecuencias graves, como la caída del servidor o la exposición de los registros de los usuarios.
Prácticas recomendadas para las pruebas de seguridad de software
Las pruebas continuas en cada etapa del ciclo de vida del desarrollo son fundamentales, pero estos consejos adicionales pueden ayudar a los desarrolladores a proteger sus aplicaciones en todo momento.
Identifica los sistemas críticos para el negocio: Es fundamental probar con frecuencia todos los sistemas críticos para el negocio, y es posible que las regulaciones también lo exijan.
Prueba todos los componentes desde el principio: Cuanto antes comience tu equipo el proceso de pruebas, menos probabilidades habrá de que surjan problemas críticos de seguridad y vulnerabilidades más adelante, y más segura será la aplicación.
Prioriza la corrección de vulnerabilidades: No basta con conocer una vulnerabilidad; los equipos deben trabajar para corregirla en cuanto aparezca.
Consulta nuestra lista de verificación de seguridad de aplicaciones para conocer más prácticas recomendadas.
Pruebas de seguridad de aplicaciones con Snyk
Snyk permite realizar pruebas de seguridad de aplicaciones en todas las etapas del ciclo de vida del desarrollo y se integra con tus herramientas actuales mediante nuestra solución de seguridad de aplicaciones. Las vulnerabilidades en paquetes que no se corrigen pueden provocar filtraciones importantes y comprometer los servicios.
Protege tus aplicaciones con nuestra herramienta diseñada para desarrolladores
Consejos de seguridad de aplicaciones prácticos y eficaces en IDE, repositorios, contenedores y pipelines.
Prueba nuestra herramienta de análisis de código para obtener una idea rápida de la seguridad de tu código y empezar a crear aplicaciones seguras con Snyk.