Evo Agentic AppSec

Gestiona el programa, no el backlog

Evo Agentic AppSec pone un equipo de agentes de seguridad junto a cada ingeniero para gestionar todo el programa de AppSec de principio a fin: comprender, detectar, corregir y verificar a la velocidad con la que la IA crea y ataca software, mientras tu equipo define el nivel de exigencia.

Panel de corrección con tema oscuro que muestra métricas de campaña y un cuadro de configuración de una nueva campaña de corrección.

La AppSec tradicional se diseñó para la velocidad y el volumen humanos

Detectar problemas y recibir una lista de pendientes deja de funcionar cuando el código se genera continuamente y los ataques se automatizan.

La IA escribe más rápido de lo que se puede revisar

Los agentes de IA generan mucho más código del que cualquier equipo puede leer, y los modelos actuales introducen varias veces más vulnerabilidades por línea que los desarrolladores humanos. La revisión manual ya era el cuello de botella. Ahora ni siquiera puede seguir el ritmo.

El backlog ahora es una superficie de ataque

Durante años, los hallazgos sin resolver fueron una tarea pendiente de limpieza. Los atacantes también se volvieron agénticos: analizan los backlogs y encadenan problemas de baja gravedad para crear exploits críticos más rápido de lo que cualquier equipo humano puede responder.

Los escáneres no detectan las debilidades del código generado por IA

Las fallas que introduce la IA se concentran en la lógica de negocio, el control de acceso deficiente y la autenticación. No hay patrones de vulnerabilidad conocidos con los que comparar, así que las herramientas basadas en patrones no tienen nada que detectar.

Relay Network redujo el tiempo de corrección de una vulnerabilidad crítica de más de una semana a menos de 24 horas, y mantiene su base de código sin vulnerabilidades críticas ni de alta severidad. “Con el servidor MCP y Snyk, la corrección es mucho más rápida. Tenemos muchísimos repositorios, así que poder entrar rápidamente, hacer las correcciones y seguir adelante ha reducido significativamente el tiempo de corrección.

Relay NetworkRelay Network

Esaie Batoula

Security Engineer, Relay Network

Un equipo de agentes, cada uno con una tarea, integrado en un solo programa

Los agentes ejecutan, la inteligencia de Snyk decide y los motores deterministas de Snyk verifican de forma independiente.

Agente de análisis de código

Combina el razonamiento de la IA con el análisis estático de seguridad de aplicaciones (SAST) de Snyk para detectar lo que la coincidencia de patrones no puede detectar de forma estructural, como fallas lógicas complejas en código generado por IA.

Agente de remediación

El agente invocable que encuentra y corrige: analiza, corrige y valida en un entorno aislado, mientras las personas mantienen el control de la aprobación de cambios en código nuevo y en el backlog existente.

Firewall de dependencias

Protección durante la instalación contra paquetes maliciosos o que incumplen las políticas. Se ubica entre los registros públicos y los tuyos, con almacenamiento en caché, cuarentena y un registro de auditoría.

Snyk Secrets

Prevención de filtraciones de secretos en todo el ciclo de desarrollo agéntico, desde el IDE y los hooks pre-commit hasta las verificaciones de PR y CI.

Revisión de seguridad agéntica

 Una revisión de seguridad de tu repositorio impulsada por agentes: crea un modelo de la aplicación y de amenazas, prueba si los controles resisten amenazas creíbles y presenta hallazgos respaldados por evidencia junto con recomendaciones claras para corregirlos.

Cómo funciona el programa

Evo Agentic AppSec ejecuta continuamente todo el ciclo de AppSec, tanto para el código nuevo como para todo lo que ya está en producción. Cada agente tiene una función y un desencadenante, basados en un modelo compartido de tu aplicación.

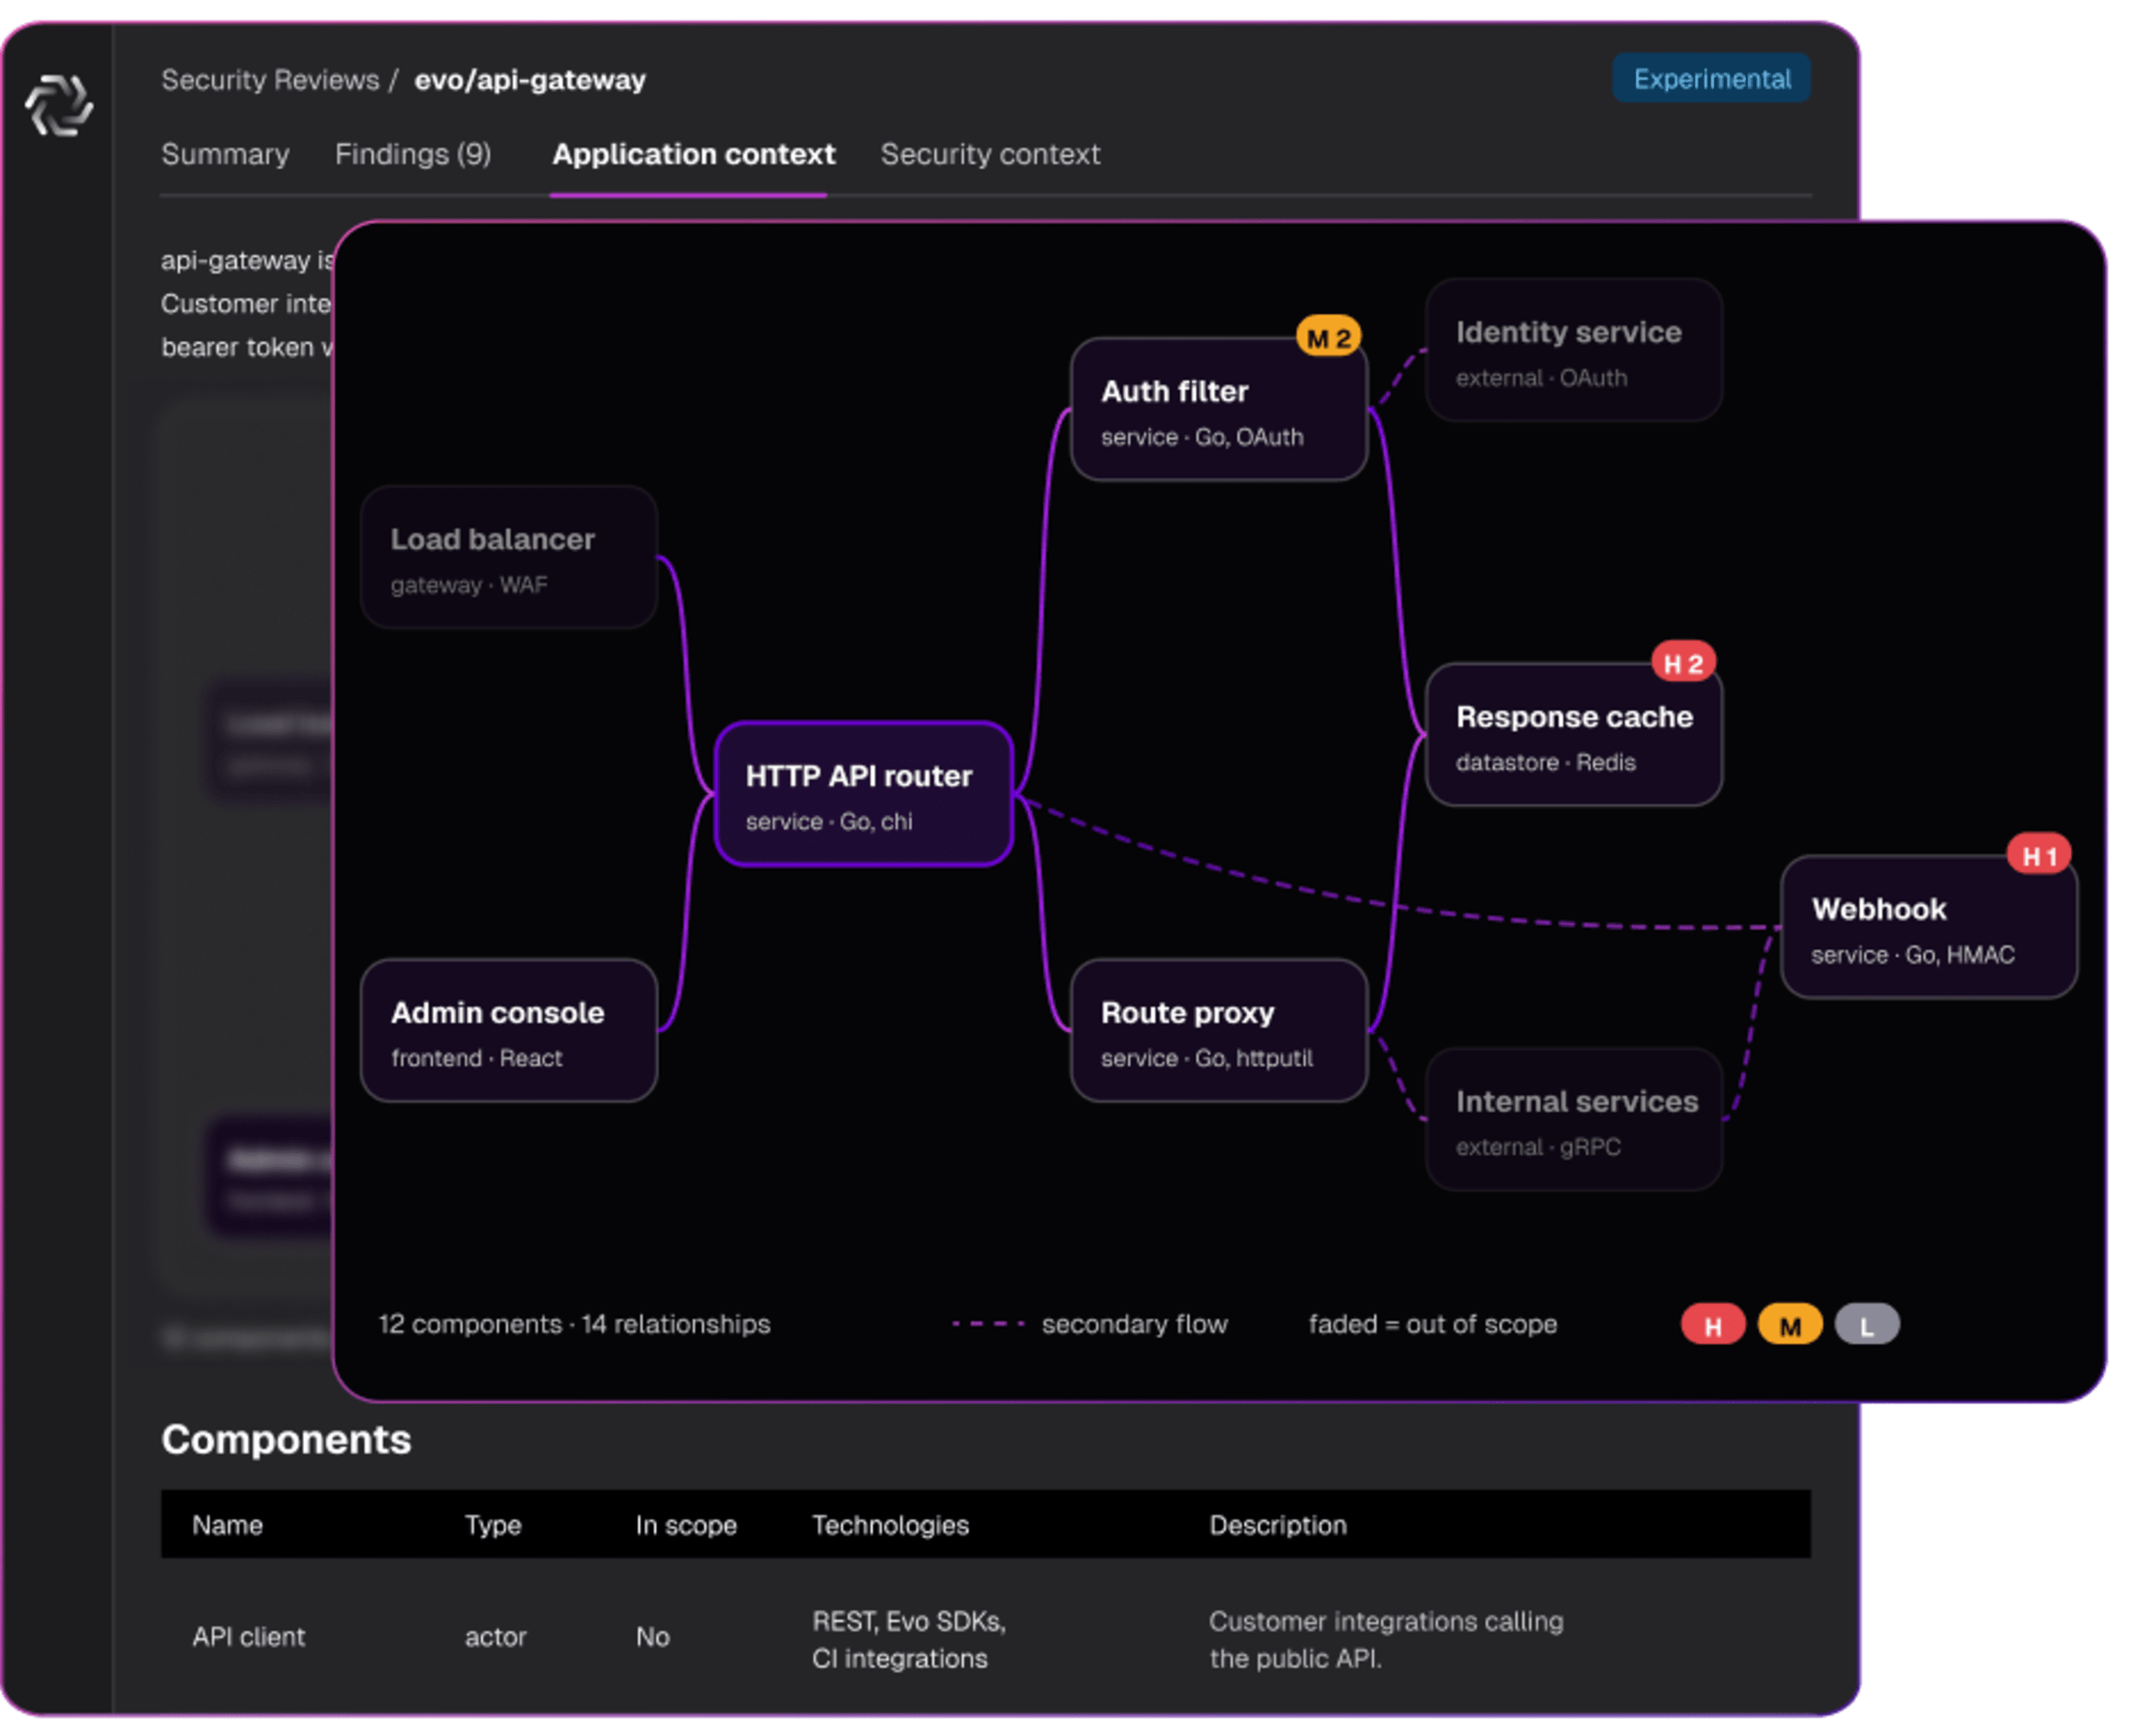
Diagrama de contexto de una aplicación que muestra un enrutador de API HTTP conectado a un balanceador de carga, una consola de administración, un filtro de autenticación, un proxy de rutas, una caché, un webhook y sistemas externos

Comprende y modela la aplicación

Los agentes crean un grafo de contexto dinámico de la aplicación: su arquitectura, flujos de datos, clasificaciones, límites de confianza y lo que realmente está en ejecución en producción. A partir de él, elaboran un modelo de amenazas que indica dónde buscar primero. Se crea una sola vez, se actualiza a medida que cambia el código y todos los demás agentes lo consultan.

Panel de hallazgos de revisión de seguridad que muestra problemas de gravedad alta, incluido el acceso de salida sin restricciones desde una carga de trabajo que entrega webhooks a clientes.

Encuentra lo que importa

El razonamiento de vanguardia trabaja junto con los motores deterministas de Snyk para detectar fallas de lógica de negocio y autorización que los escáneres no detectan, además de secretos expuestos. El grafo de contexto evita que los agentes escaneen todo a ciegas y consuman tokens.

Panel de Dependency Firewall que muestra políticas priorizadas para bloquear malware conocido, versiones en período de espera y paquetes sin mantenimiento.

Prevén los riesgos desde el origen

Detén los nuevos riesgos antes de que entren. Bloquea los paquetes maliciosos y que incumplen las políticas durante la instalación, y evita que los secretos se confirmen en el código. Amplía esta protección con Evo Agentic Development Security (ADS) para proteger el código generado por IA desde el inicio, dentro del flujo de trabajo de desarrollo.

Panel oscuro de campañas de remediación con un cuadro de diálogo para crear una nueva campaña y seleccionar repositorios, reglas de detección y opciones de ejecución.

Corrige y verifica; las personas definen el estándar

El agente de remediación completa todo el ciclo: analiza, corrige y valida, mientras las personas supervisan el proceso y deciden qué se fusiona. Los diez años de datos de Snyk sobre reachability, explotabilidad, facilidad de vulneración y resultados de las correcciones convierten un modelo que solo hace conjeturas en un agente que entrega correcciones que las personas realmente fusionan. Observamos una mejora del 94 % en la tasa de correcciones fusionables para problemas de SCA, una mejora del 14 % para SAST y un costo de tokens un 60 % menor frente a un LLM estándar.

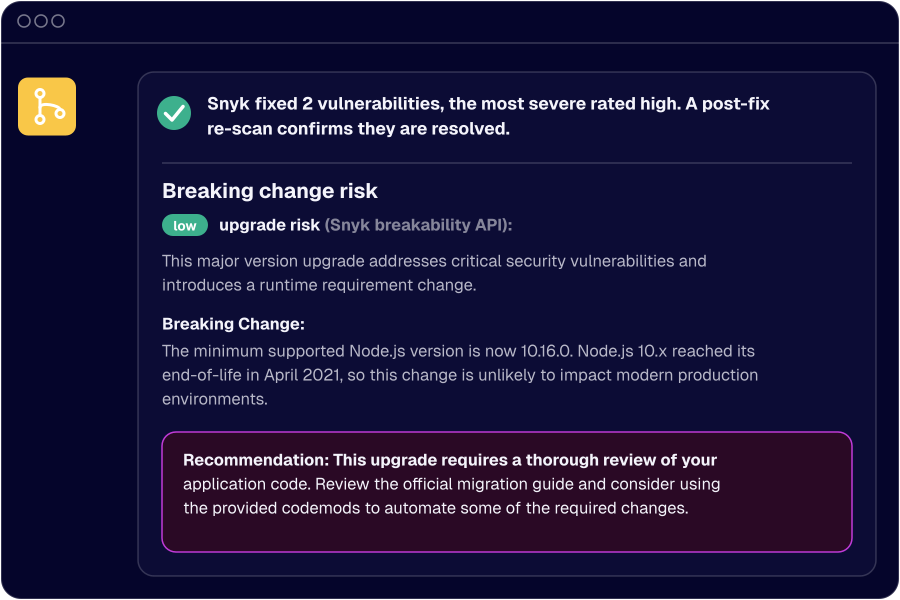
Informe de seguridad que muestra dos vulnerabilidades corregidas y un cambio disruptivo de bajo riesgo que requiere revisar la actualización de una versión de Node.js.

Demuestra que la corrección funciona

No se puede confiar en que el agente que encuentra una vulnerabilidad valide su propia corrección. Los motores deterministas de Snyk son tanto las herramientas que usan los agentes como el verificador independiente de sus hallazgos, y cada decisión del agente queda registrada en un registro de auditoría.

El único proveedor que ejecuta el programa, no solo el análisis

La competencia vende herramientas y te deja a cargo de la integración y la lista de pendientes. Snyk combina el razonamiento de IA de vanguardia con una base que nadie más tiene: un grafo de contexto dinámico de tu aplicación y una capa de inteligencia basada en diez años de datos sobre reachability, explotabilidad, facilidad para vulnerar y resultados de correcciones.

Los motores deterministas de Snyk son tanto las herramientas que usan los agentes como verificadores independientes de sus hallazgos. Esto es algo que la competencia, al usar un mismo modelo para encontrar problemas y evaluar sus propias correcciones, no puede igualar por diseño. Además, Snyk ya forma parte del flujo de trabajo de los desarrolladores y es independiente y neutral respecto de los proveedores.

Diseñado para los equipos responsables de un código que ya no escriben a mano

Líderes de AppSec y ProdSec

Dirige el programa, no el backlog. Un equipo de agentes se encarga de todo el ciclo de AppSec. Obtén correcciones validadas y listas para integrar a escala, mientras el backlog disminuye. La detección de frontera está diseñada para encontrar lo que los escáneres no pueden ver. Obtén un registro de auditoría de cada decisión de los agentes.

Desarrolladores

Publica rápido y deja que los agentes protejan el código generado por IA desde el inicio, dentro de tu IDE y en tu agente. Recibe correcciones validadas y listas para fusionar que tú apruebas, sin tener que escribirlas. Evo AAS se adapta a tu forma de trabajar: repositorio, CLI o agente de código.

CISOs y líderes de seguridad

Defensa a la velocidad del ataque. Implementa un programa continuo, probado de forma adversarial y auditable, y reduce el riesgo sistémico sin aumentar el personal. Independiente y neutral respecto a los proveedores, funciona con todos los agentes de programación.

Ejecuta el programa, no el backlog.

Descubre cómo un equipo de agentes de seguridad reduce tu backlog y protege lo que la IA escriba después.

Recursos adicionales

blog Software Development Went Security Didn jcraxu
Blog

AppSec agéntica: el desarrollo de software se volvió agéntico. La seguridad, no.

Lee el blog completo
resource wp run program
White Paper

Gestiona el programa, no el backlog: acaba con el compromiso en el corazón de AppSec

Descárgalo ahora