Unimos fuerzas con Sysdig para ofrecer seguridad de Kubernetes en desarrollo y en tiempo de ejecución

16 de febrero de 2022
0 minutos de lecturaHoy nos entusiasma anunciar una alianza con Sysdig para ofrecer seguridad de contenedores y Kubernetes de forma conjunta, desde el código hasta el clúster. Snyk y Sysdig pueden ayudar a los desarrolladores a proteger el código y los contenedores durante el desarrollo, proteger el entorno de Kubernetes en tiempo de ejecución y enviar comentarios y visibilidad desde producción a los desarrolladores, eliminando el ruido de las vulnerabilidades de los contenedores. Los contenedores han sido una tecnología fundamental para impulsar el movimiento DevOps, y Kubernetes ha aportado escala y flexibilidad al proceso de implementación de múltiples cargas de trabajo en contenedores en cualquier nube. Ahora, por primera vez, existe una solución de seguridad que abarca todo el ciclo de las prácticas de DevOps para las cargas de trabajo en contenedores. Permite a los desarrolladores crear contenedores más seguros para ejecutar sus aplicaciones, lo que da como resultado un entorno de producción más seguro y un ciclo continuo de comentarios para mejorar y corregir problemas críticos.
Combinar la seguridad en desarrollo y en tiempo de ejecución para eliminar el ruido de las vulnerabilidades
Los desarrolladores ya deben ocuparse de una cantidad cada vez mayor de tareas de seguridad en distintos aspectos de una aplicación: el código y las dependencias, la configuración de implementación y los contenedores que distribuyen y ejecutan el código. Al mismo tiempo, los equipos de seguridad y operaciones que trabajan con entornos en vivo deben administrar estas vulnerabilidades y problemas a gran escala: cientos de vulnerabilidades que afectan a miles de contenedores y muchos clústeres. Necesitan que los desarrolladores se involucren para corregir problemas de seguridad. Sin embargo, las vulnerabilidades de los contenedores han sido particularmente difíciles de abordar, debido a la falta de experiencia en sistemas de los equipos de desarrollo y a la complejidad de las herramientas de vulnerabilidades heredadas. Como resultado, corregir algunas vulnerabilidades puede llevar hasta seis meses, lo que aumenta el atraso de tareas de seguridad para los desarrolladores y dificulta que los equipos de seguridad y operaciones evalúen los riesgos.
Snyk Container ya ofrece comentarios tempranos durante el proceso de desarrollo y guía a quienes usan contenedores cuando hay disponibles imágenes base más adecuadas. Estas imágenes alternativas son más seguras, están actualizadas y, a menudo, son más ligeras. Este paso por sí solo puede reducir en un 70 % o más las vulnerabilidades iniciales. Pero aún queda el 30 % de las vulnerabilidades y, cuando algunas imágenes de contenedor tienen cientos de ellas, abordar ese 30 % puede ser una tarea abrumadora para los desarrolladores.
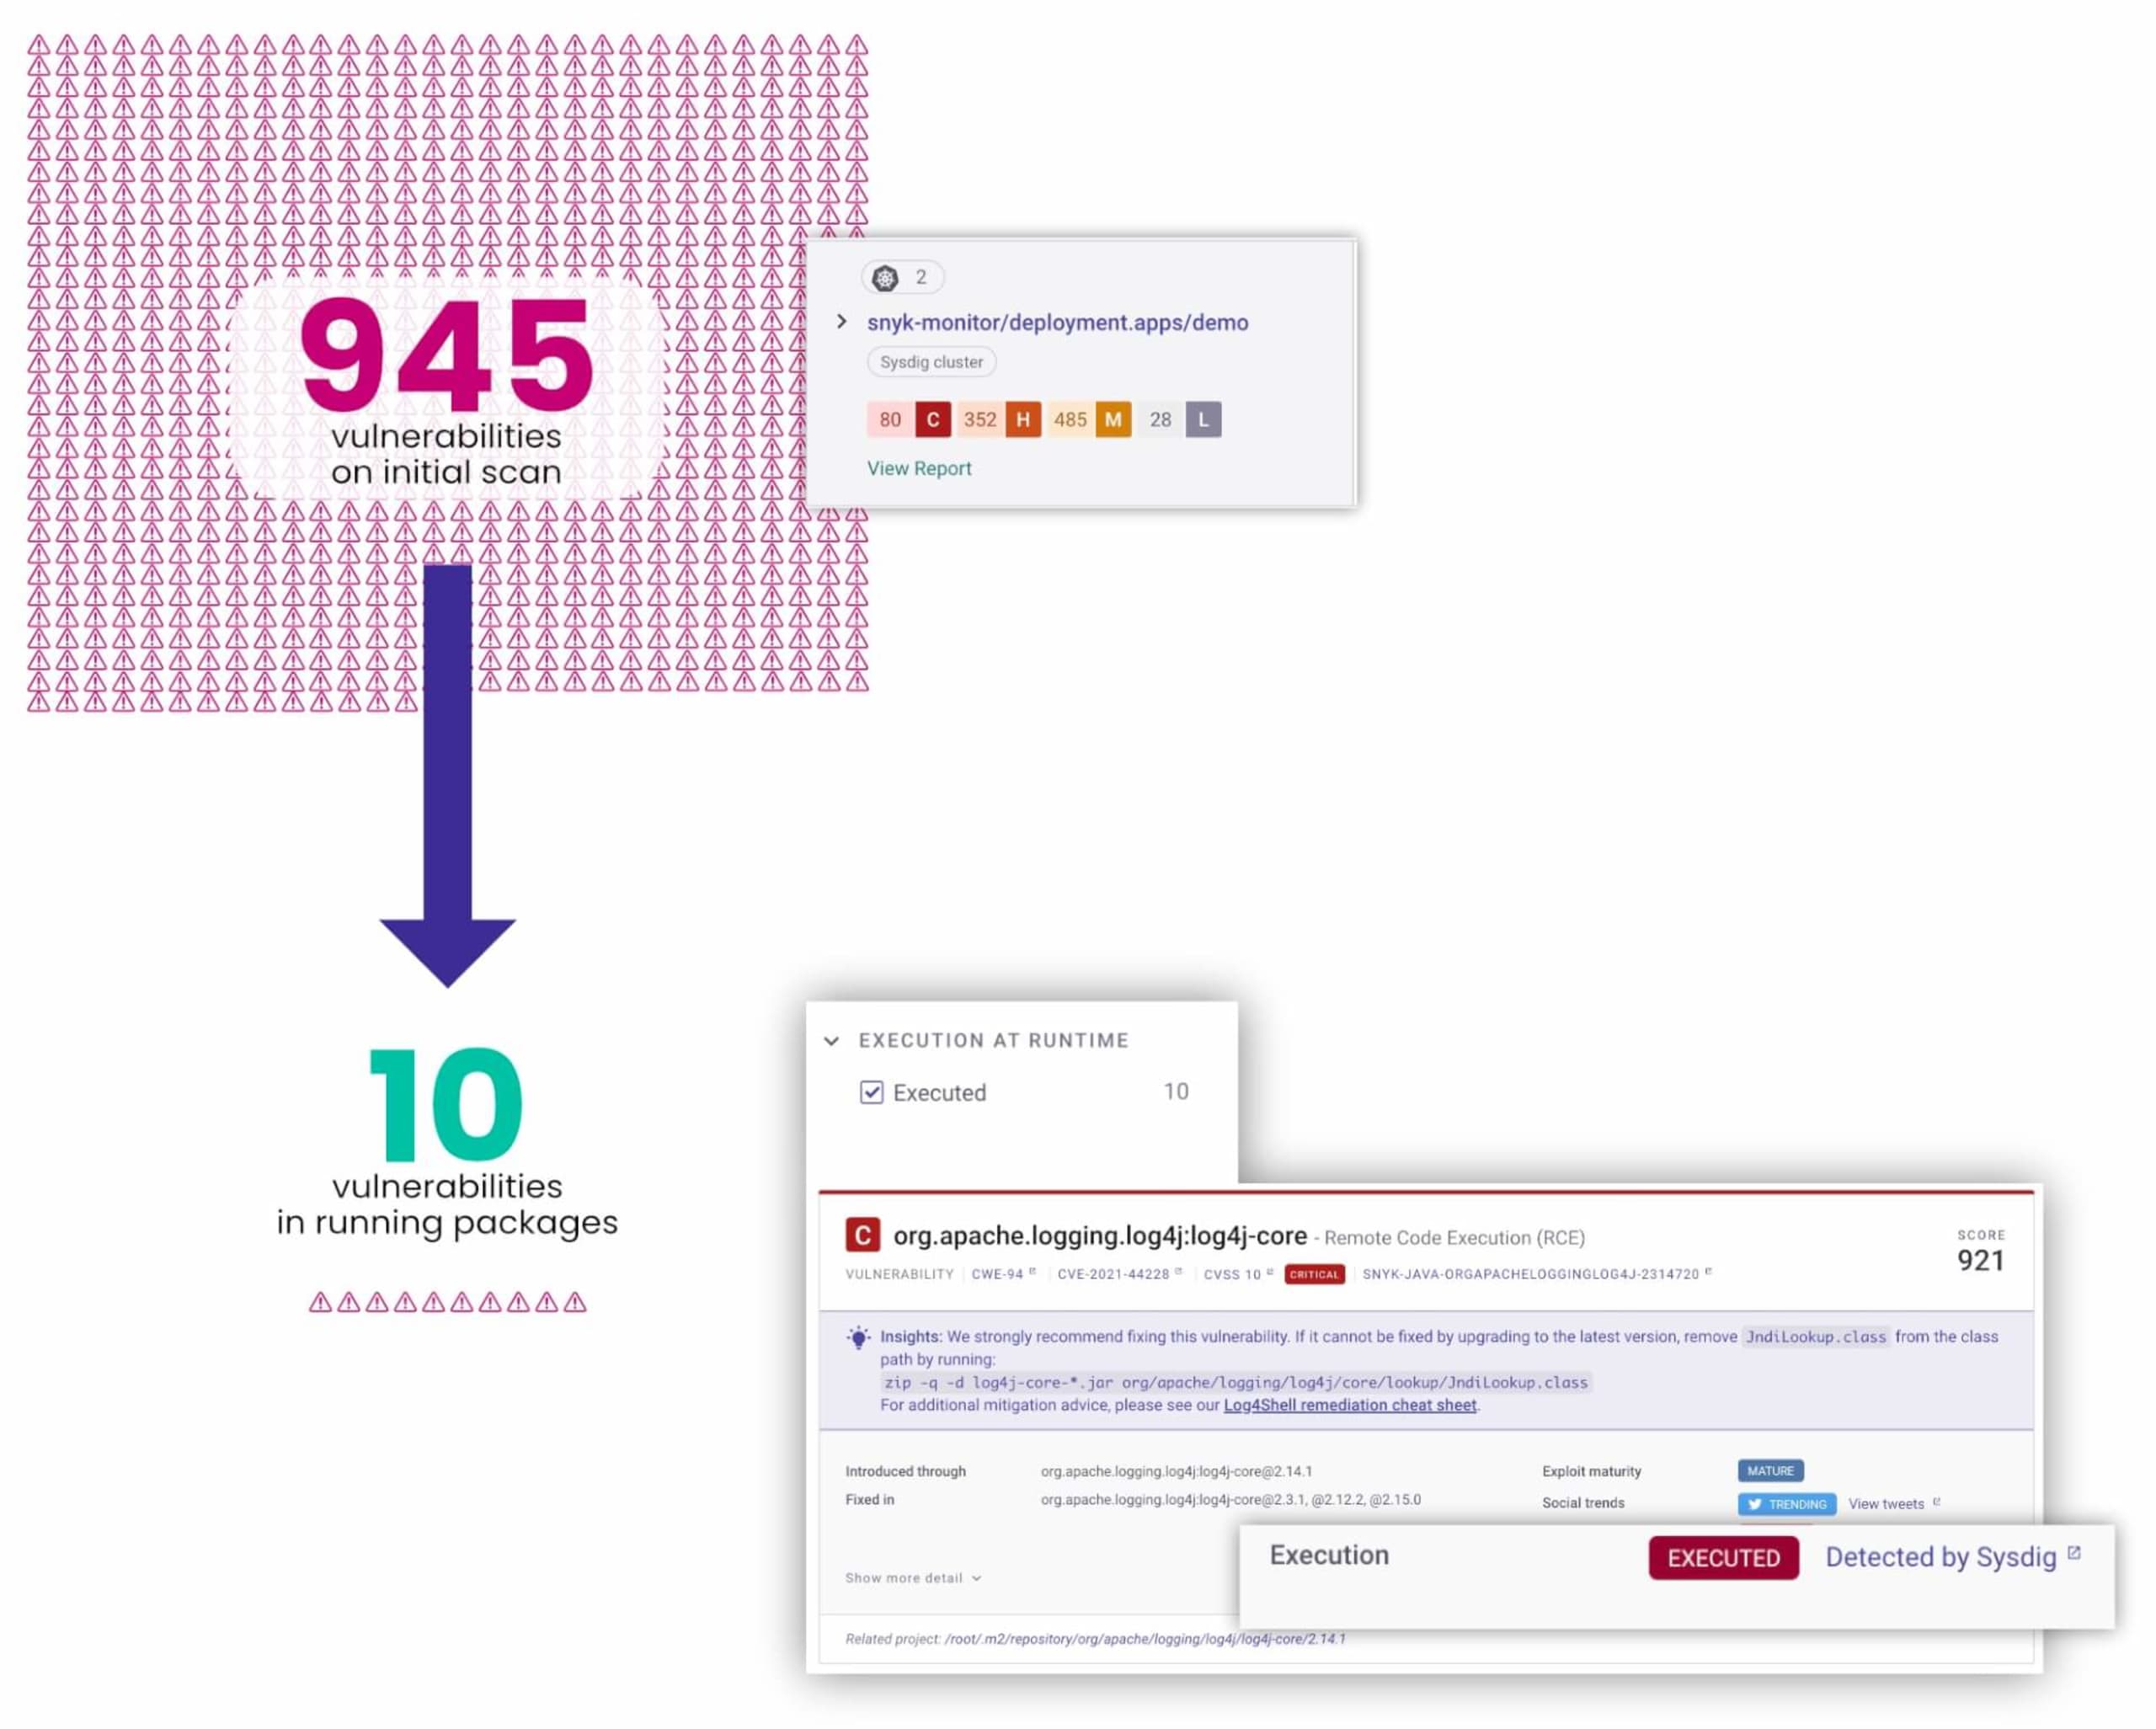
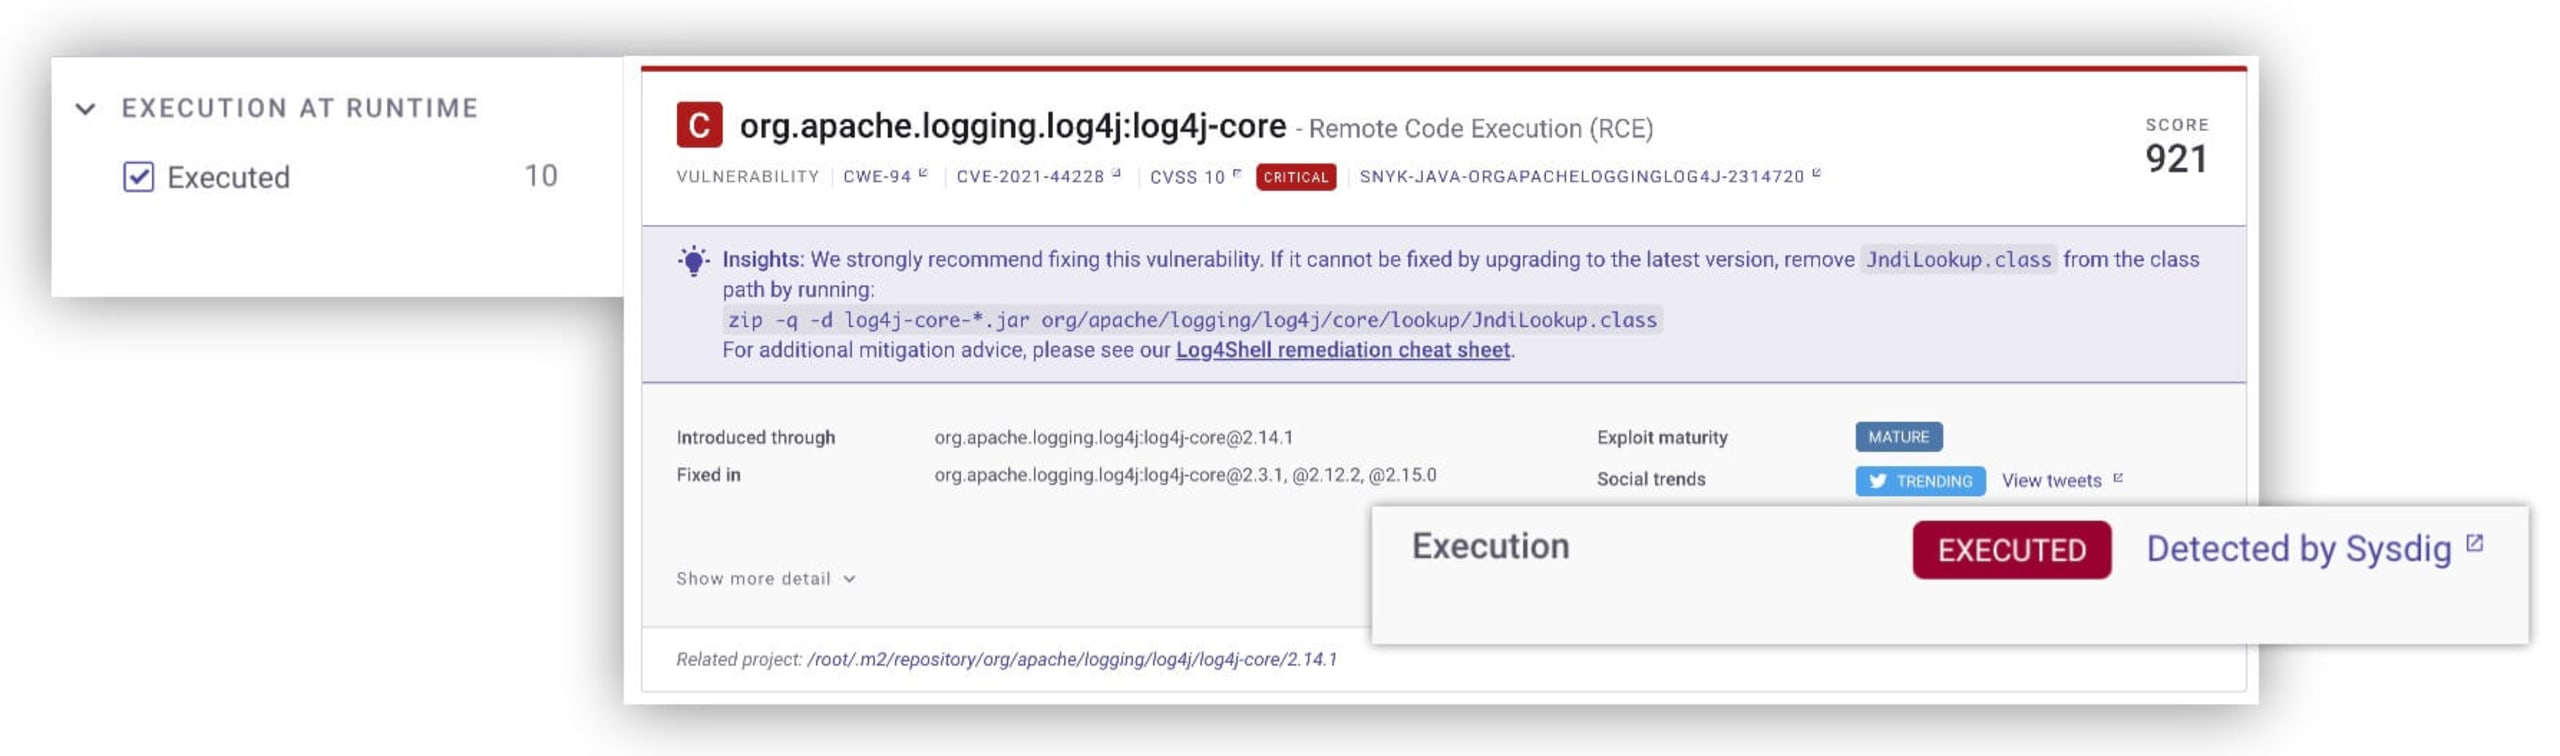
Gracias a la inteligencia en tiempo de ejecución de Sysdig, ahora podemos ofrecer una priorización avanzada de las vulnerabilidades de los contenedores. El contenedor ya no es un conjunto misterioso y ruidoso de paquetes y vulnerabilidades: los desarrolladores pueden ver exactamente qué paquetes se usan cuando el contenedor está en ejecución y qué vulnerabilidades afectan a esos paquetes ejecutados. Los desarrolladores pueden identificar claramente qué problemas son más importantes de corregir y, con estos comentarios adicionales, resolver más rápido los problemas críticos. A su vez, los equipos de seguridad y operaciones pueden concentrarse en las amenazas en tiempo real y en responder a incidentes, en lugar de dedicar tiempo a tediosas tareas de administración de vulnerabilidades.
Por qué nos asociamos con Sysdig
Nos entusiasma colaborar como socio de Sysdig porque compartimos una visión: permitir que las organizaciones que adoptan DevSecOps tengan una visión completa de la seguridad y el rendimiento durante todo el ciclo de vida de las aplicaciones y la pila nativa de la nube. Aunque nuestra integración técnica se centra en los contenedores y Kubernetes, la combinación de las plataformas completas de Snyk y Sysdig protege todo: desde el código que un desarrollador escribe en su IDE hasta toda la infraestructura que ejecuta el clúster de Kubernetes. Ofrece las herramientas que necesitan los desarrolladores, los equipos de seguridad y los operadores para abordar vulnerabilidades, responder y analizar amenazas en tiempo real, y supervisar y solucionar problemas de clústeres y aplicaciones. Para conocer la perspectiva de Sysdig sobre cómo la priorización integrada alinea a los desarrolladores y a SecOps para facilitar una corrección enfocada, lee su entrada de blog.
Recursos adicionales
Para ayudarte a empezar y ver la integración en acción, tenemos dos seminarios web programados.
Acompáñanos el 2 de marzo a las 3 p. m. en un seminario web con demostraciones de Security Boulevard y expertos de Snyk, Sysdig y AWS.
El 10 de marzo, Sysdig y Snyk volverán a unir fuerzas para demostrar cómo usar la nueva integración y eliminar el ruido desde el código hasta producción.
Nos entusiasma que la pruebes y nos cuentes qué te parece. Ya estamos planificando las próximas funciones de nuestra integración con Sysdig, y nos encantaría conocer tus ideas sobre qué más podemos hacer para ayudarte a seguir usando contenedores y Kubernetes de forma segura.