Implementar correctamente la seguridad shift left
Escrito por

0 minutos de lectura
¿Qué es la seguridad shift left?
La seguridad shift left consiste en realizar verificaciones de seguridad lo antes y con la mayor frecuencia posible en el ciclo de vida del desarrollo de software (SDLC), como parte de la adopción de DevSecOps. Las vulnerabilidades que se detectan antes durante el desarrollo son mucho más fáciles y económicas de corregir.
En el mundo actual, donde la mayoría de las empresas aprovechan la tecnología y el software para diferenciarse en el mercado, el ritmo de desarrollo nunca había sido tan importante. Esperar hasta que sea demasiado tarde para abordar las vulnerabilidades de seguridad del software puede resultar costoso y exponer a las organizaciones a riesgos innecesarios. Por eso es importante desarrollar software de forma segura desde el principio; a esto se le conoce como seguridad shift left.
Pero para implementar correctamente la seguridad shift left, no basta con entregar a los desarrolladores una lista de problemas que deben corregir ni con proporcionarles una herramienta diseñada para el equipo de seguridad. Necesitan herramientas fáciles de usar y diseñadas para desarrolladores, además del apoyo constante del equipo de seguridad.
Analicemos más de cerca la seguridad shift left, los riesgos de dejar la seguridad para el final y algunas prácticas recomendadas y herramientas para comenzar.
La importancia de la seguridad shift left
La seguridad shift left permite que la seguridad avance al ritmo de las metodologías ágiles de desarrollo y, al mismo tiempo, gestione los nuevos riesgos que introducen las tecnologías en la nube.
Las metodologías ágiles y las prácticas de DevOps han cambiado la forma en que se desarrolla y entrega el software, y han acelerado el ciclo que va desde escribir código hasta ofrecer valor a los clientes, aprender del mercado y adaptarse. Los equipos de desarrollo empoderados lanzan software de forma continua y más rápido que nunca, y toman decisiones sobre tecnología e implementación de manera autónoma y sin intermediarios.
A medida que el resto de la organización ha evolucionado, los equipos de seguridad enfrentan mayores exigencias y, con frecuencia, se convierten en un cuello de botella en los ciclos de desarrollo acelerados. Las herramientas y prácticas heredadas de seguridad de aplicaciones, diseñadas para la era anterior a la nube, de ritmo más lento, colocan a los equipos de seguridad en la ruta crítica para entregar aplicaciones de alta calidad. Como resultado, la responsabilidad de identificar e implementar las barreras de seguridad adecuadas para sus procesos ha recaído en los desarrolladores.
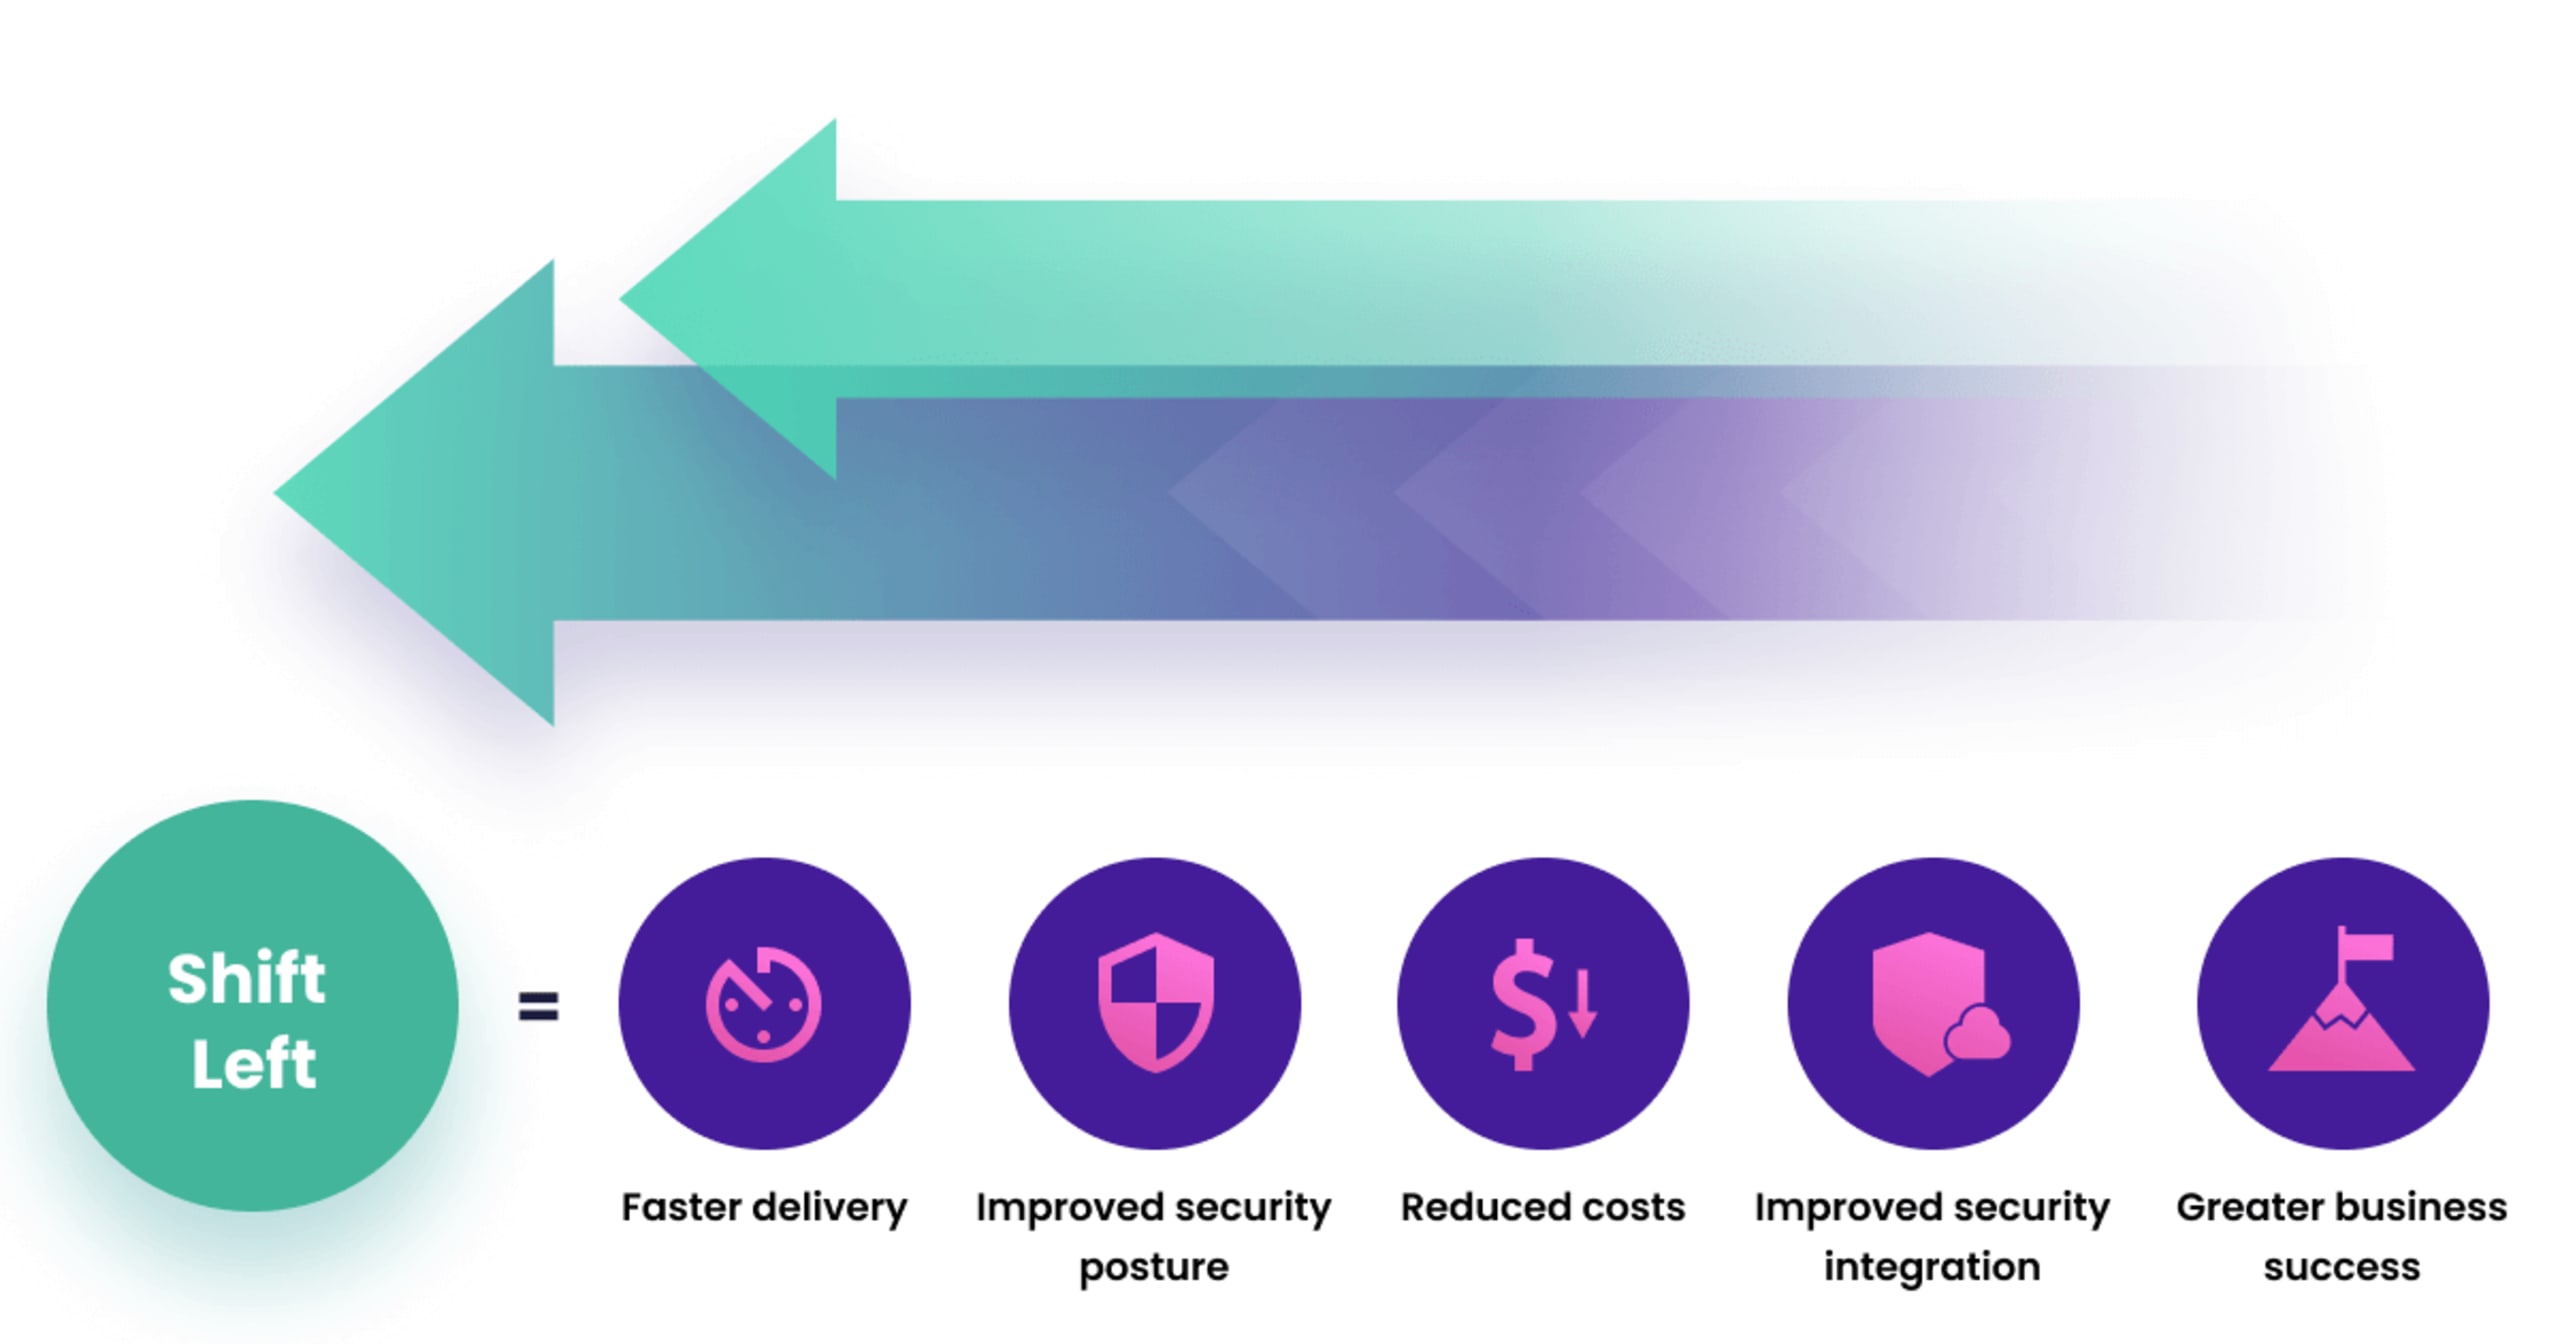
Los beneficios de la seguridad Shift Left
Los riesgos de dejar la seguridad para el final
El uso de software de código abierto se ha vuelto omnipresente en la comunidad de desarrollo de software. Los ecosistemas de desarrollo dependen cada vez más de bibliotecas y paquetes de código abierto de terceros para agilizar el desarrollo. Estas dependencias de código abierto pueden contener vulnerabilidades que pasan inadvertidas durante el proceso de compilación si no se revisan. Cada vez más organizaciones son conscientes del impacto del software de código abierto en su postura de seguridad general.
Por supuesto, como ocurre con todas las tecnologías, los contenedores y la infraestructura como código (IaC) también han introducido desafíos y amenazas específicos desde el punto de vista de la seguridad. A medida que la comunidad de código abierto crea y comparte imágenes de contenedores y configuraciones de Kubernetes, las vulnerabilidades que contienen pasan a formar parte de los entornos operativos.
La seguridad ya no consiste solo en evitar vulnerabilidades en el código propietario. En las aplicaciones nativas de la nube modernas, la seguridad abarca el código, las dependencias, las dependencias transitivas, las imágenes de contenedores y las configuraciones de IaC. Dejar la seguridad para el final ya no es una opción: esperar a que una aplicación esté lista para su implementación antes de revisarla desde el punto de vista de la seguridad provocará una demora prolongada o hará que algunas vulnerabilidades pasen inadvertidas.
¿Qué son las pruebas shift left?
Las pruebas shift left integran las prácticas de prueba de software, incluida la seguridad, lo antes posible en el SDLC. Esto significa que los equipos de desarrollo y operaciones cuentan con procesos y herramientas para compartir la responsabilidad de entregar software seguro y de alta calidad. Las pruebas y herramientas shift left ayudan a las organizaciones a lanzar software con mayor frecuencia, ya que evitan errores comunes y cuellos de botella relacionados con problemas de seguridad.

3 pasos para comenzar con las pruebas de desplazamiento a la izquierda
¿Qué son las herramientas de seguridad shift left?
Las herramientas de seguridad shift left buscan vulnerabilidades conocidas y clasifican los resultados. Se pueden usar para identificar tendencias y patrones. Como las brechas suelen explotar la capa de aplicación para acceder a los sistemas, estas herramientas son fundamentales para mejorar la seguridad de la capa de aplicación. Ayudan a los desarrolladores a probar si hay vulnerabilidades conocidas (o errores de código) durante las fases de compilación y lanzamiento. Dado que constantemente surgen nuevas vulnerabilidades, las herramientas de seguridad shift left ofrecen numerosas ventajas.
Herramientas de seguridad shift left
Veamos cinco de las herramientas de seguridad shift left más populares:
Pruebas estáticas de seguridad de aplicaciones (SAST): SAST realiza pruebas estructurales con acceso al código fuente en reposo. Identifica debilidades que podrían provocar una vulnerabilidad y genera un informe.
Pruebas dinámicas de seguridad de aplicaciones (DAST): DAST realiza pruebas basadas en especificaciones mientras la aplicación está en ejecución, sin necesidad de conocer a fondo cómo funciona un sistema internamente. Las herramientas DAST analizan el código en ejecución para identificar problemas en solicitudes, respuestas, interfaces, scripts, inyecciones, autenticación y sesiones mediante pruebas fuzzing.
Análisis de composición de software (SCA): Este método, también conocido como análisis de origen, ayuda a analizar todos los componentes y bibliotecas de software de terceros. Estas herramientas permiten identificar vulnerabilidades conocidas y avisar al usuario cuando hay parches o actualizaciones disponibles.
Pruebas interactivas de seguridad de aplicaciones (IAST): Al combinar enfoques estáticos y dinámicos, las herramientas híbridas IAST prueban la aplicación y el flujo de datos mediante casos de prueba predefinidos. Según los resultados, la herramienta puede recomendar casos de prueba adicionales.
Pruebas de seguridad de aplicaciones como servicio (ASTaaS): En este caso, la organización contrata a una empresa externa para que realice todas las pruebas de sus aplicaciones. ASTaaS suele combinar métodos estáticos y dinámicos de seguridad, incluidas las pruebas de penetración y la evaluación de interfaces de programación de aplicaciones (API).
Empieza con Capture the Flag
Aprende a resolver desafíos de Capture the Flag viendo nuestro taller virtual introductorio a pedido.
Prácticas recomendadas de seguridad shift left
Estas son algunas prácticas que puedes implementar para aplicar la seguridad shift left:
Define políticas de seguridad shift left: Las políticas de seguridad son un buen primer paso para aplicar la seguridad shift left. Las políticas pueden establecer límites de forma automática y coherente antes de que comience el trabajo, y brindar información esencial para que los procesos de desarrollo, incluida la seguridad, sean eficientes.
Evalúa dónde y cómo se crea el software: A medida que tus desarrolladores adquieren conocimientos sobre las prácticas de codificación segura, conviene volver a analizar el SDLC. Entender dónde y cómo se crea el software ayudará a identificar pequeños pasos que puedes dar para adelantar las pruebas en el ciclo de vida. Además, podrás determinar qué herramientas son adecuadas para tu base de código.
Adopta la automatización de la seguridad: Los equipos de desarrollo deberían adoptar herramientas de automatización de la seguridad. Esta automatización usa procesos de software para detectar, investigar y corregir de forma programática amenazas externas dirigidas a aplicaciones y sistemas. De este modo, acelera el ciclo de vida del desarrollo y reduce el tiempo de comercialización.
Implementa correcciones de seguridad a medida que se crea el código: Lo ideal es incorporar la seguridad al proceso de desarrollo a medida que avanza y ofrecer comentarios lo antes posible. Así, los desarrolladores reciben comentarios sobre el código en el que están trabajando y pueden implementar correcciones rápidamente.
Incorpora la visibilidad en la cultura: Un objetivo clave de la seguridad shift left es garantizar que el código siga siendo seguro durante y después del lanzamiento. Para lograrlo, los equipos necesitan visibilidad constante de la seguridad de las aplicaciones. Así podrán corregir los problemas que surjan mediante el lanzamiento de actualizaciones de software.
Implementar la seguridad shift left
La seguridad shift left es una piedra angular para implementar correctamente una estrategia de DevSecOps, pero debe aplicarse de forma responsable. Para lograrlo, hay que empoderar a los desarrolladores para que integren la seguridad en los flujos de trabajo de desarrollo existentes, sin fricciones ni obstáculos, y con el nivel de supervisión adecuado. Sin embargo, a medida que involucramos más a los desarrolladores en la responsabilidad de abordar los desafíos de seguridad nativa de la nube, debemos reconocer que sus herramientas serán distintas de las de la generación anterior, enfocadas en los operadores.
Descubre cómo Snyk te ayuda a encontrar y corregir vulnerabilidades
Conoce la plataforma de seguridad de Snyk, diseñada para desarrolladores, que les permite encontrar y corregir vulnerabilidades en todo el ciclo de vida del desarrollo de software (SDLC).