Schon wieder ein bösartiges npm-Paket entdeckt, das auf Kryptowährungs-Wallets abzielt


17. Juni 2019
0 Min. LesezeitDer Entwickler der Kryptowährungs-Wallet Komodo stand kürzlich in den Nachrichten: Er wurde zum jüngsten Opfer eines versuchten Kryptowährungsangriffs durch Einschleusen von bösartigem Code über npm-Abhängigkeiten. Im Projekt EasyDEX-GUI, das eine grafische Benutzeroberfläche (GUI) für Kryptowährungs-APIs von SuperNET/Iguana bereitstellt und von Komodos Agama-Wallet verwendet wird, wurde ein bösartiges Paket namens electron-native-notify entdeckt. Der Vorfall wurde durch einen GitHub-Commit im Quellcode-Repository offengelegt und stammt vom GitHub-Nutzer sawlysawly. Schätzungen zufolge befinden sich Kryptowährungen im Wert von etwa 13 Millionen US-Dollar in Agama-Wallets. Ein Teil davon hätte gestohlen werden können, wenn das npm-Sicherheitsteam nicht rechtzeitig eingegriffen hätte.
Wir bei Snyk haben das bösartige Paket jetzt in unsere Schwachstellendatenbank aufgenommen. Wenn Snyk Ihr Projekt überwacht und die bösartige Abhängigkeit (eine beliebige Version von electron-native-notify) findet, werden Sie über die regulären Snyk-Warnmeldungen benachrichtigt.
Wenn Snyk Ihre Projekte nicht überwacht und Sie prüfen möchten, ob dieses Paket verwendet wird, können Sie das unten tun oder Ihre Projekte lokal mit unserer CLI testen.
Der zeitliche Ablauf
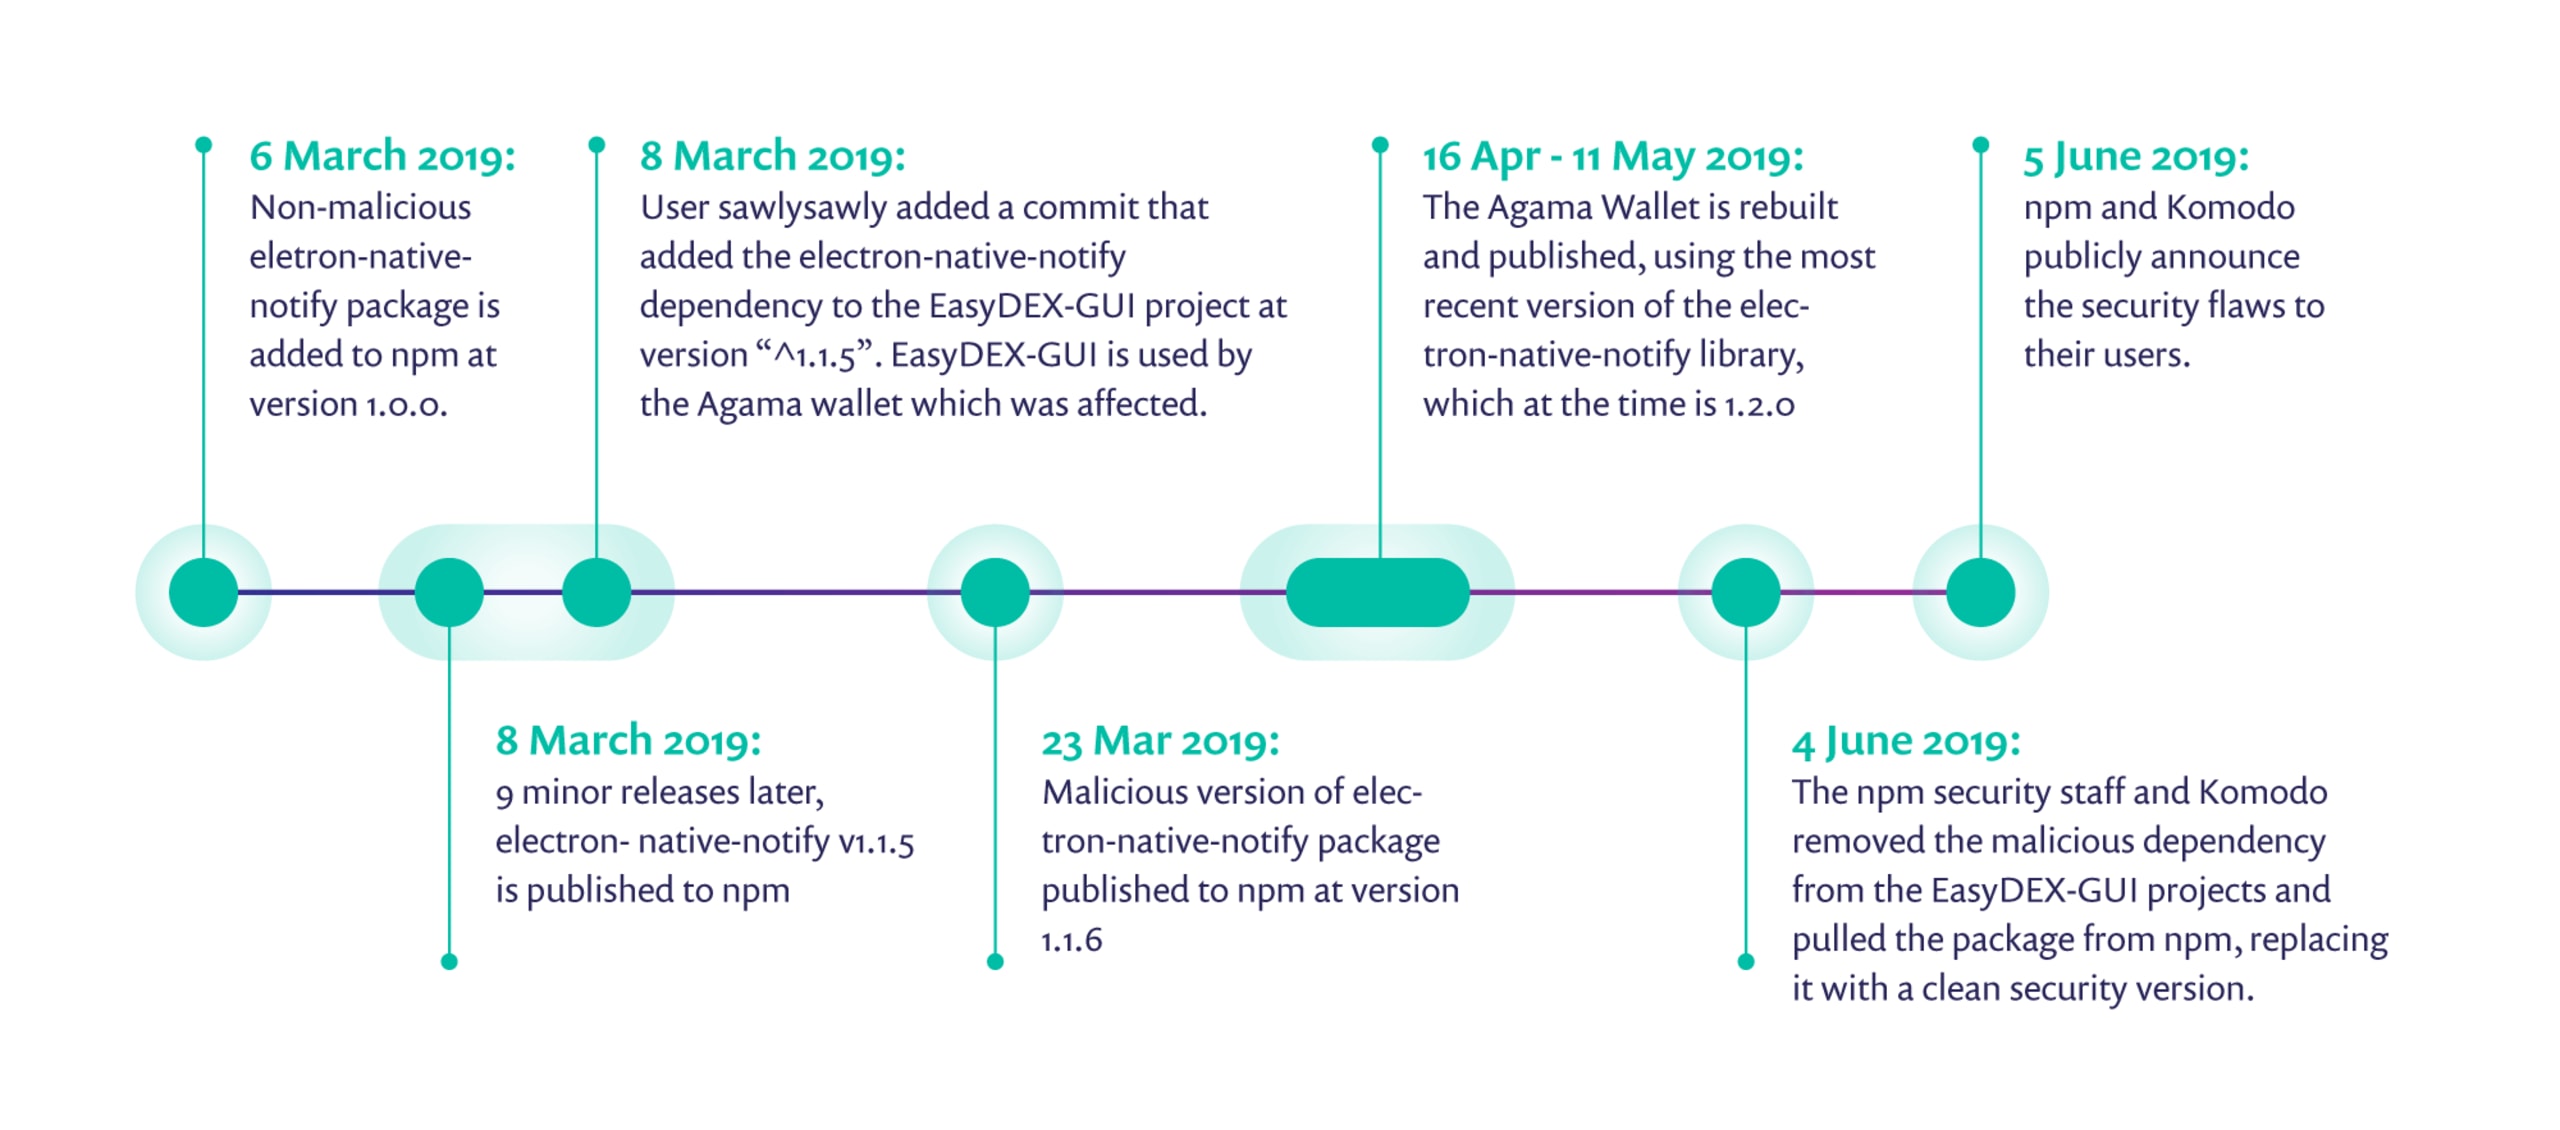
6. März 2019: Das nicht bösartige Paket electron-native-notify wird in Version 1.0.0 zu npm hinzugefügt.
8. März 2019: Nach 9 kleineren Releases wird electron-native-notify v1.1.5 auf npm veröffentlicht.
8. März 2019: Der Nutzer sawlysawly fügt einen Commit hinzu, der die Abhängigkeit electron-native-notify in Version „^1.1.5“ zum Projekt EasyDEX-GUI hinzufügt. EasyDEX-GUI wird von der betroffenen Agama-Wallet verwendet.
23. März 2019: Eine bösartige Version des Pakets electron-native-notify wird in Version 1.1.6 auf npm veröffentlicht.
Irgendwann zwischen dem 16. April und dem 11. Mai 2019: Die Agama-Wallet wird mit der zu diesem Zeitpunkt aktuellen Version 1.2.0 der Bibliothek electron-native-notify neu erstellt und veröffentlicht.
4. Juni 2019: Das npm-Sicherheitsteam und Komodo entfernen die bösartige Abhängigkeit aus den EasyDEX-GUI-Projekten und nehmen das Paket von npm. Es wird durch eine sichere, bereinigte Version ersetzt.
5. Juni 2019:npm und Komodo informieren ihre Nutzer öffentlich über die Sicherheitslücken.
Die Auswirkungen
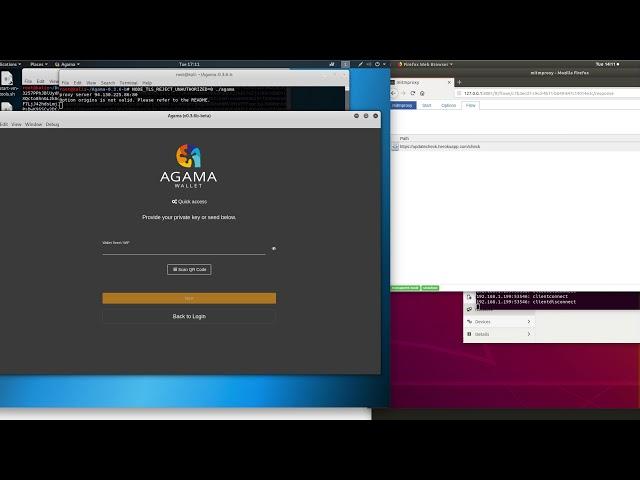
Der bösartige Code sendet eine HTTP-GET-Anfrage an einen Heroku-Endpunkt, https://updatecheck.herokuapp.com/check. Dort lädt er Berichten zufolge eine Payload herunter, die weitere Aktionen ausführt und den Wallet-Seed an denselben Server sendet. Das npm-Team hat ein Video erstellt, das den Vorgang zeigt:
Ich bin betroffen – was sollte ich jetzt tun?
Ihre erste Priorität sollte sein zu prüfen, ob Sie die betreffende bösartige Bibliothek verwenden. Falls ja, schlagen zukünftige Builds Ihrer Anwendung fehl. Zuvor bereitgestellte Anwendungen enthalten den bösartigen Code jedoch wahrscheinlich bereits und führen ihn möglicherweise sogar aus.
Wenn Snyk Ihr Projekt überwacht und Ihre Anwendung dieses bösartige Paket enthält, werden Sie über die regulären Snyk-Warnmeldungen benachrichtigt.
Wenn Sie Ihre Projekte allerdings (noch) nicht mit Snyk überwachen, können Sie einen einmaligen Test Ihrer Repositorys mit Snyk durchführen oder Ihre Projekte lokal mit unserer CLI testen.
Wenn Sie die Amama-Wallet verwenden oder andere Assets als KMD und BTC besitzen, empfiehlt Komodo dringend, alle Guthaben so schnell wie möglich von Agama auf eine neue Adresse zu übertragen. Auf der Support-Seite finden Sie sichere Wallets und Informationen zur Übertragung.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


