Snyk begrüßt Enso: AppSec-Programme mit ASPM skalierbar machen

7. Juni 2023
0 Min. LesezeitAuf dem Weg in die zweite Jahreshälfte 2023 erleben Sicherheits- und Entwicklungsteams tiefgreifende Veränderungen in der Anwendungssicherheit. KI treibt eine Produktivitätsrevolution in der Entwicklung voran und ermöglicht es Entwicklerinnen und Entwicklern aller Art – und sogar Menschen ohne Entwicklerhintergrund –, schneller als je zuvor Code zu schreiben. Gleichzeitig wird es für Entwicklerinnen und Entwickler sowie AppSec-Fachleute immer schwieriger, tatsächliche Geschäftsrisiken zu erkennen und zu priorisieren. Da Sicherheitstests zunehmend nach links zu den Entwicklerinnen und Entwicklern verlagert werden, kann es für AppSec-Teams ein mühsamer Kampf sein, vollständige Transparenz über die Software-Supply-Chain zu gewinnen. Sie müssen jede Anwendung erfassen und sicherstellen, dass sie den Überblick über die Abdeckung durch Sicherheitstools – oder deren Fehlen – behalten. Anschließend müssen sie Schwachstellenlisten aus den einzelnen Sicherheitstools nachverfolgen und die Ergebnisse nur mit Mühe miteinander abgleichen, um zu entscheiden, worauf sie ihre begrenzten Ressourcen konzentrieren.
Da es bei der Rolle von AppSec zunehmend darum geht, ein Programm aufzusetzen und zu steuern, in dem Entwicklerinnen und Entwickler für das Finden und Beheben von Sicherheitsproblemen verantwortlich sind, benötigen AppSec-Teams ein Toolkit, mit dem sie Transparenz und Kontrolle skalieren und den Sicherheitsprozess besser verwalten können.
Deshalb freuen wir uns, heute die geplante Übernahme von Enso bekannt zu geben, den Pionieren im Bereich Application Security Posture Management (ASPM). Snyk wird die ASPM-Funktionen von Enso mit der risikobasierten Priorisierung von Insights (ebenfalls heute angekündigt) sowie den bei Entwicklerinnen und Entwicklern beliebten und von Sicherheitsteams geschätzten Tools der Snyk-Plattform vereinen. Durch diese Zusammenführung können Sicherheitsteams ihr AppSec-Programm auf jede Anwendung und jede Entwicklerin und jeden Entwickler im gesamten SDLC ausweiten – damit Entwicklerinnen und Entwickler sich auf die wichtigsten Probleme konzentrieren können!
Enso + Snyk: Zusammen stärker
Beim Aufbau eines entwicklerzentrierten Sicherheitsprogramms in großem Maßstab müssen Anwendungssicherheitsteams vier zentrale Fragen beantworten:
Welche Software-Assets gibt es in meinem Unternehmen über den gesamten SDLC hinweg, die geschützt werden müssen?
Welche dieser Assets werden von einem Sicherheitstool getestet?
Wie kann ich Sicherheitstools bei Abdeckungslücken einfach konfigurieren und ausrollen?
Welche Assets sind geschäftskritisch und müssen priorisiert werden?
Dank der Orchestrierungsfunktionen von Enso, der automatischen Erkennung von Assets und Kontrollen sowie der Klassifizierung nach Geschäftsauswirkung können Anwendungssicherheitsteams schnell erkennen, welche Assets in ihrem Unternehmen vorhanden sind und mit welchen Snyk- oder Drittanbieter-Tools sie getestet werden. Bei Abdeckungslücken macht die Snyk-Plattform die Konfiguration und den organisationsweiten Einsatz unserer Sicherheitstools ganz einfach. Die umfassenden Sicherheitsfunktionen von Snyk und die anwendungsbezogene, risikobasierte Priorisierung von Insights bilden zusammen mit Ensos leistungsstarker Asset-Erkennung und der Ermittlung der Kontrollabdeckung die Grundlage dafür, dass sich Anwendungssicherheitsteams und Entwicklerinnen und Entwickler auf die wichtigsten Probleme konzentrieren können. Zum ersten Mal erhalten Anwendungssicherheitsteams automatisierte Richtlinien und Leitplanken, damit sie mehr Zeit für die Zusammenarbeit mit Entwicklerinnen und Entwicklern haben – für schnelle Entwicklung bei hoher Sicherheit.
Wenn Sicherheitsteams nicht mehr manuell nach Repositories, Artefakten und anderen Assets suchen und anschließend Sicherheitstools zur Schließung von Lücken ausrollen müssen, können sie sich statt auf das Aufholen auf die Zusammenarbeit mit Entwicklungs- und Plattformteams an Richtlinien und Leitplanken für sichere Entwicklung konzentrieren. Snyk automatisiert und skaliert das Programm, damit es jede Anwendung abdeckt und die Entwicklung von Anfang an sicher ist. So entsteht die erste und einzige Plattform für Entwicklersicherheit, die die bei Entwicklerinnen und Entwicklern beliebten Anwendungssicherheitstools mit einem ganzheitlichen Überblick über die Sicherheitslage von Anwendungen vereint – genau das, was AppSec benötigt.
Insights für ein besseres Verständnis von Anwendungsrisiken
Bei SnykLaunch haben wir heute auch Insights angekündigt. Diese neue, einzigartige Erweiterung der Plattform für Entwicklersicherheit von Snyk konzentriert sich auf Priorisierung: Sie bündelt umfangreiche Informationen zum Anwendungskontext, damit Sicherheits- und Entwicklungsteams besser verstehen, wie sie Sicherheitsprobleme priorisieren und beheben können.
Insights geht direkt auf einen zentralen Schmerzpunkt vieler Entwicklungs- und AppSec-Teams ein: die Schwierigkeit, die große Zahl offener Probleme zu priorisieren, ohne die Geschäftsrisiken wirklich zu verstehen.
Viele Teams gehen bei der Triage und Priorisierung von Behebungsmaßnahmen noch immer isoliert vor: Sie verwenden SAST-Tools, um Codeprobleme zu priorisieren, SCA-Tools für Open-Source-Probleme und so weiter. Außerdem verlassen sie sich stark auf den technischen und theoretischen Schweregrad eines Problems, ohne weitere Kontextinformationen einzubeziehen. Diese Vorgehensweise erschwert die Priorisierung, denn in der Praxis treten Probleme nicht isoliert auf, sondern im hochkomplexen und dynamischen Kontext moderner Anwendungen.
Insights begegnet diesen Herausforderungen, indem es Daten aus Snyk und anderen Quellen zusammenführt und eine 360°-Ansicht der Anwendung erstellt. In einem visuellen Diagramm werden Probleme, Anwendungskomponenten sowie der Kontext dargestellt, in dem die Anwendung bereitgestellt und in der Produktionsumgebung genutzt wird. So erhalten Sicherheitsteams einen umfassenden Überblick über ihre Anwendung und können das Risiko eines Problems besser einschätzen. Gleichzeitig können sie Entwicklerinnen und Entwicklern die potenziellen Auswirkungen und den Weg zur Behebung verständlicher vermitteln.
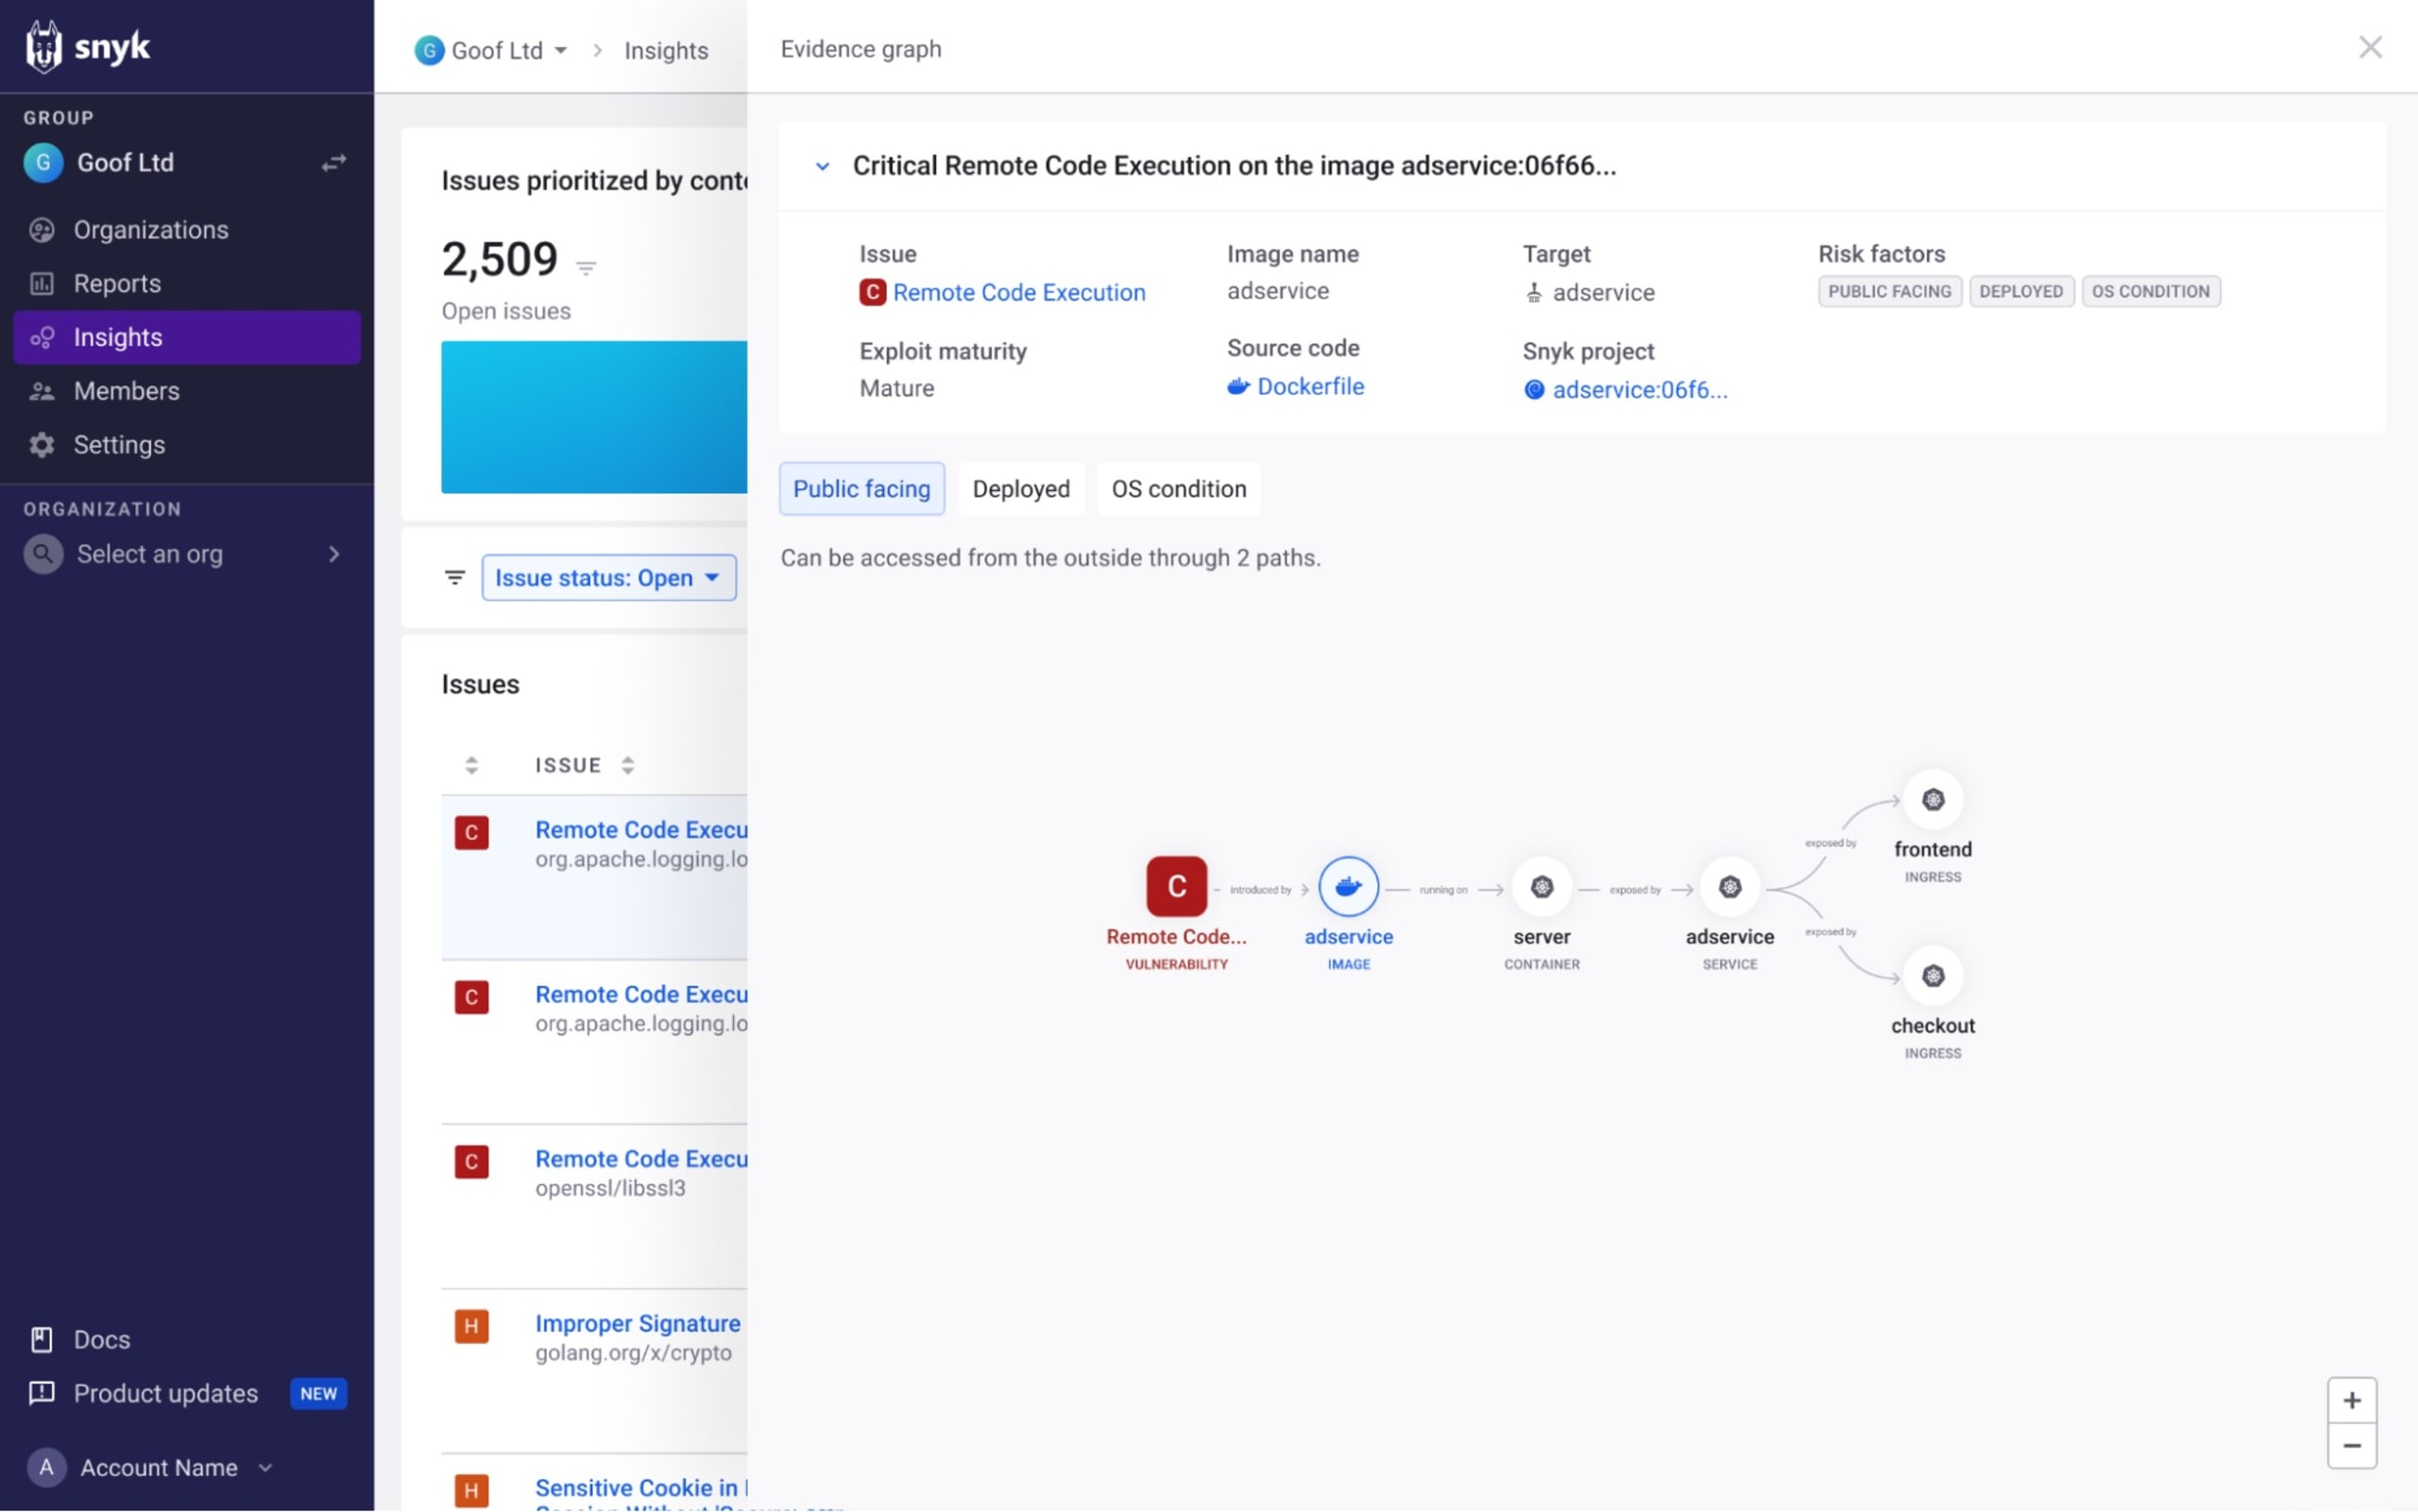
Diese Einblicke in die Anwendung, kombiniert mit Ensos Funktionen zur Asset-Erkennung, stärken die risikobasierte Priorisierung und helfen Entwicklungs- und Sicherheitsteams, sich auf die größten Geschäftsrisiken zu konzentrieren.
Weitere Informationen zu Insights und dazu, wie es eine effektivere, risikobasierte Priorisierung ermöglicht, finden Sie im Ankündigungsblog.
Wie geht es bei Snyk weiter?
Unser wichtigstes Ziel in diesem Jahr ist es, End-to-End Application Security Posture Management (ASPM) zu ermöglichen. Diese Erweiterungen unserer Plattform sowie weitere Funktionen, die im Laufe des Jahres folgen, helfen Ihnen dabei:
Ihre Sicherheitslage verwalten, indem Sie Governance-Standards definieren, verwalten und nachverfolgen.
Ihre Anwendung als Ganzes erkunden, indem Sie sie vom Quellcode bis zur Cloud modellieren.
Risiken und deren Behebung verwalten – mit Tools, die irrelevante Ergebnisse reduzieren und die riskantesten Probleme zuerst priorisieren.
Die Developer Experience gezielt auf Ihre Sicherheitsanforderungen abstimmen.
Weitere Informationen zu unseren neuen Funktionen finden Sie in der vollständigen Präsentation von SnykLaunch vom 7. Juni 2023.