Machen Sie mit bei The Big Fix: ein 24-Stunden-Livestream zum Beheben von Sicherheitslücken in Ihren Projekten

DeveloperSteve Coochin
21. Februar 2022
0 Min. LesezeitThe Big Fix, unsere Kampagne aus dem Jahr 2022, hat Entwicklerinnen und Entwickler sowie Security-Fachleute weltweit dazu motiviert, Sicherheitslücken in ihren Anwendungen und Open-Source-Projekten zu beheben. Die Resonanz war fantastisch. Bislang haben Teilnehmende der Kampagne in über 28.000 Projekten mehr als 300.000 Sicherheitslücken identifiziert und weltweit über 60.000 Fixes in ihren Projekt-Repositories veröffentlicht. Die Fixes betreffen verschiedene Programmiersprachen und Plattformen, darunter PHP, Java, Node.js, Ruby, Docker-Container-Images und sogar Infrastructure-as-Code-Projekte (IaC).
Zum spektakulären Finale von The Big Fix 2022 veranstalten wir ab dem 25. Februar einen 24-Stunden-Livestream mit Gästen aus aller Welt. Lernen Sie von diesen Expertinnen und Experten mehr über Supply-Chain-Sicherheit, Open-Source-Sicherheit, Anwendungssicherheit in der akademischen Welt und die Durchführung von Security-Champion-Programmen. Außerdem erwarten Sie tiefgehende technische Vorträge über das Hacken unterschiedlichster Systeme – von Node.js- und Java-Anwendungen bis hin zum Eindringen in Docker-Container und Kubernetes-Deployments. Alles live!
Livestream ansehen
Schalten Sie am 25. Februar auf Twitch oder YouTube ein und beheben Sie mit Unterstützung von Snyk Developer Advocates, Security-Expertinnen und -Experten aus der Community sowie gleichgesinnten Entwicklerinnen und Entwicklern, denen Sicherheit am Herzen liegt, Sicherheitslücken in Ihren Projekten.

Sie fragen sich, wie Sie anfangen können? Hier finden Sie eine kurze Einführung in The Big Fix:
Was erwartet Sie beim Livestream?
Werfen wir einen Blick auf das Programm und sehen uns an, was wir für die Regionen rund um die Welt vorbereitet haben!
Asien-Pazifik (APJ)
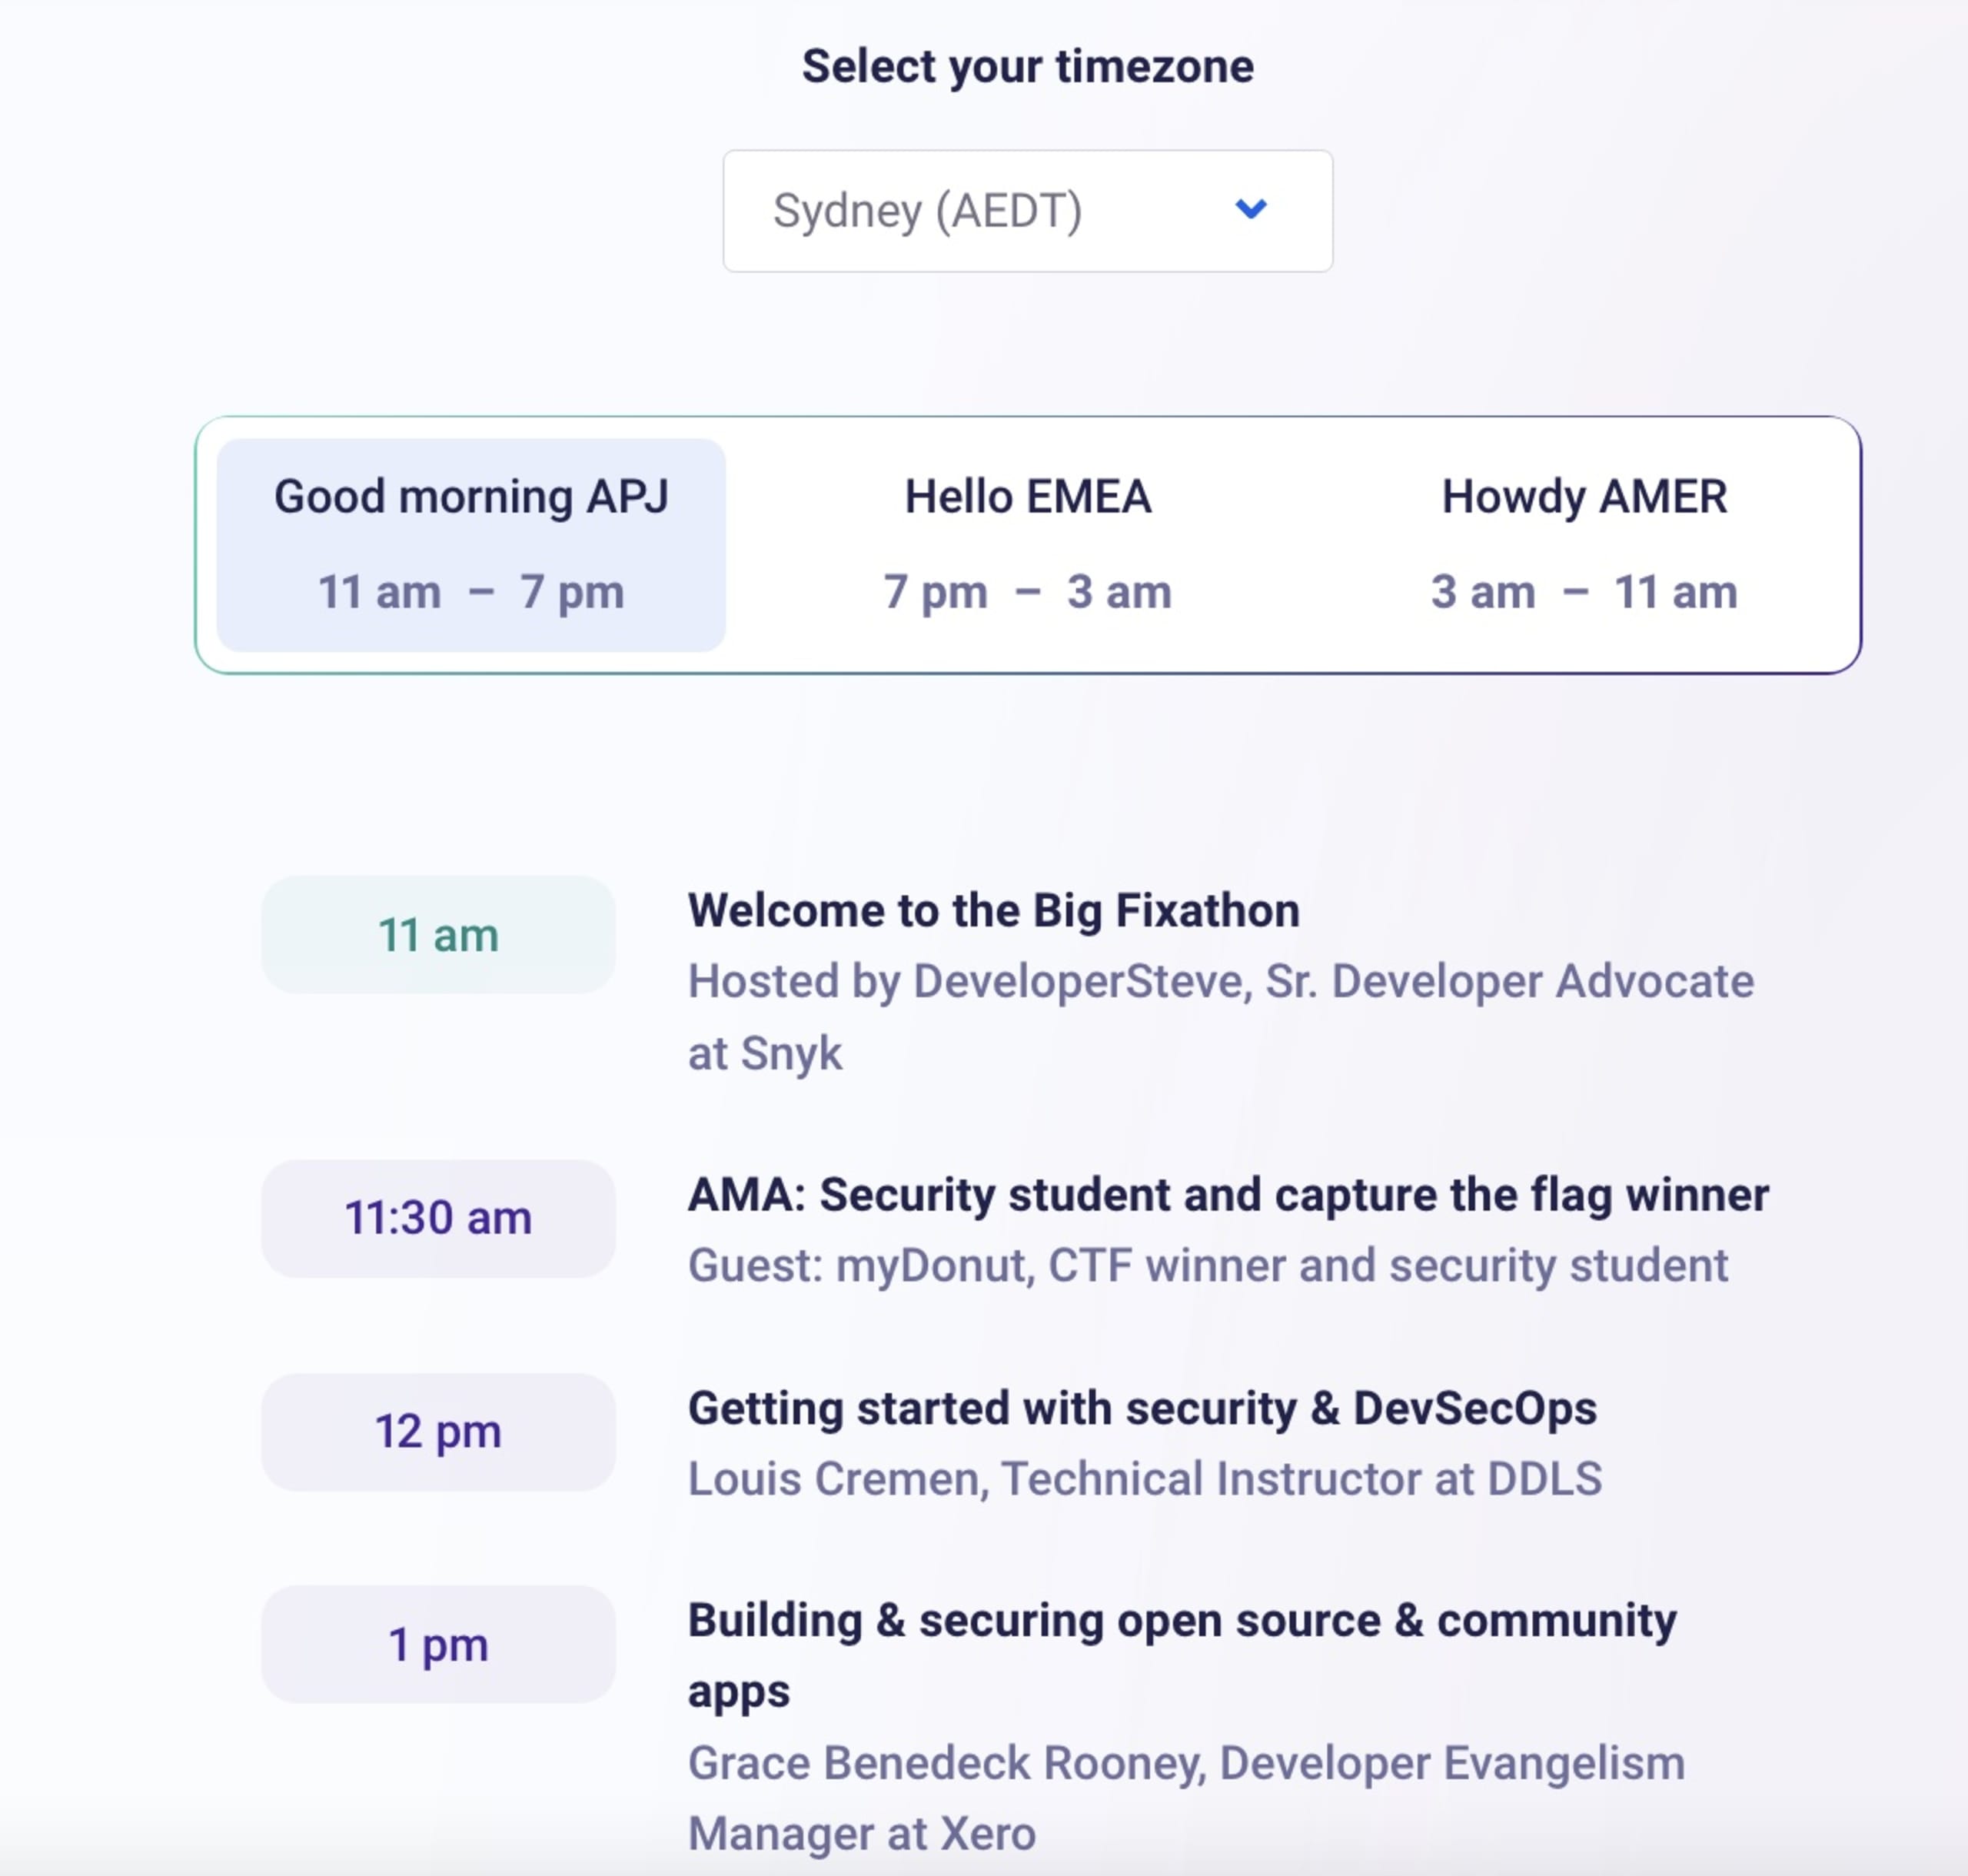
Der Livestream startet in der Asien-Pazifik-Region um 00:00 Uhr GMT (11:00 Uhr AEDT) mit mir, DeveloperSteve, als Host. Ich gebe einen Überblick über die Veranstaltung und stelle einige der bisher eingereichten Fixes vor. Außerdem erkläre ich, wie Sie mitmachen und loslegen können. Wenn Sie schon früher starten möchten, sind Sie herzlich eingeladen, unserem Discord beizutreten und mit dem Beheben von Sicherheitslücken anzufangen.
Ich moderiere die ersten neun Stunden des Programms. Dabei erwarten Sie großartige Gastrednerinnen und -redner aus verschiedenen Ökosystemen, mit unterschiedlichsten Programmier- und Technikkenntnissen und aus zahlreichen Ländern der APJ-Region.
Als erster Gast ist der Capture-the-Flag-Gewinner und Security-Student myDonut dabei, der im vergangenen Jahr gerade einen spektakulären Hack The Box-Sieg errungen hat. mydonut ist bei The Big Fix im Stil eines AMA-Interviews (Ask Me Anything) zu Gast.
Vom Studenten zum Lehrer: Als Nächstes begrüßen wir im APJ-Livestream Louis Cremen, technischen Trainer mit Spezialisierung auf Sicherheit bei DDLS. Mit Louis sprechen wir über Ressourcen, die dabei helfen, Anwendungen und Infrastruktur sicher zu halten, und natürlich auch über Code und Technik.
„Als Nächstes sprechen wir mit Grace Benedek Rooney von Xero Developer über die sichere Entwicklung von PCI-konformen Anwendungen.
Steve Ng zeigt uns als Nächster, was die Server-Stack-Überwachung zu bieten hat, und stellt einige der Echtzeit-Monitoring-Funktionen von New Relic vor.
Anschließend ist Natalie Byrgiotis von Fl0 bei uns und präsentiert eine brandneue Plattform mit einer neuen Snyk-Integration.
Weiter geht es durch die APJ-Region nach Japan. Dort übergeben wir den Livestream an unsere großartigen Snyk-Kolleginnen und -Kollegen in Tokio, die einige besondere Sessions auf Japanisch veranstalten. Unser Host und Sales Engineer Toshi Aizawa spricht über Anwendungssicherheit und die Absicherung von Infrastruktur. Anschließend begrüßt Toshi Yuya Takima, CTO von DIVX. Er spricht über einen kürzlich auf Qiita (einer japanischen Microblogging-Website) veröffentlichten Artikel und eine Codeanalyse.
Beim nächsten Halt in der Region ist Vandana Verma Sehgal dabei. Sie spricht mit dem erfahrenen Security-Fachmann Gopal Gupta, der erläutert, warum Sie Ihre Anwendungen absichern müssen. Danach sprechen wir mit Soumen Mukherjee von Barco darüber, wie Sie Ihren SDLC nach dem Security-first-Prinzip gestalten.
Bevor wir an Brian Vermeer und das Team für die europäische Zeitzone übergeben, begrüßen wir unsere letzten APJ-Gäste: Ashley Wilson, technische Trainerin bei Coder Academy und Organisatorin des Brisbane Tech Newbies-Meetups, spricht mit uns über den Einstieg als DecSecOps-Spezialist.
Unser letzter Gast in der Region, Solihin Jinata, ist Director bei Pixel Onion. Solihin spricht mit uns über Community, Code und Beiträge zu Drupal.
Europa
Wenn der Livestream-Tag von The Big Fix in Europa beginnt, setzen wir den Kaffee auf – vor uns liegt ein ganzer Tag voller Sessions. Mit einer frischen Tasse Java in der Hand startet Brian Vermeer mit Rückblicken, Demos und Anekdoten. Anschließend übernimmt unser eigener Liran Tal und spricht über das Hacken und Patchen von Sicherheitslücken in Node.js.
Im Laufe des Tages schauen zahlreiche Gäste bei uns vorbei, darunter Waleed Arshad, Noa Moshe, Oren Hacohen, Matt Jarvis und Lil Kastilio.
Bevor wir den Livestream von The Big Fix an die Region Nordamerika übergeben, ist als letzter Gast IBM Developer Advocate Grace Janssen dabei. Sie spricht mit uns über „Sicherheitstipps von Mutter Natur“.
Nordamerika
Beim letzten Zwischenstopp des The Big Fix-Livestreams eröffnet Brian Clark den Tag in Nordamerika. Gemeinsam mit Nate Michalov von Snyk legen wir selbst Hand an den Code, bevor Kayla Underkoffler, Senior Security Technologist bei HackerOne, zu uns in den Livestream kommt.
Im Laufe des Tages begrüßen wir zahlreiche Rednerinnen, Redner und Vortragende von Unternehmen wie Sysdig, Stripe, Rapid7, Stackhawk, Atlassian und Codefresh. Peter McKee, Head of Developer Relations bei Docker, spricht über Testing und den altbekannten Satz: „Aber auf meinem Rechner hat es funktioniert!“
So machen Sie bei The Big Fix mit
Freuen Sie sich auf den 24-Stunden-Livestream? The Big Fix läuft einen ganzen Monat lang und ist bereits in vollem Gange. Melden Sie sich hier für die Veranstaltung an, verbinden Sie Snyk mit Ihren Projekten und beheben Sie Sicherheitslücken, um ein kostenloses T-Shirt zu erhalten!
Vergessen Sie nicht, uns mit dem Tag #thebigfix zu erwähnen, weiter Sicherheitslücken zu beheben und beim Livestream einzuschalten!
