SnykCon Tag zwei im Rückblick: Jede Menge Integrationen und Partnerschaften sowie Session-Highlights
Ravi Maira

22. Oktober 2020
0 Min. LesezeitDer zweite und letzte Tag der SnykCon 2020 ist vorbei – wir hoffen, Sie hatten genauso viel Freude daran wie wir. In diesem Beitrag stellen wir einige Produktankündigungen vor – darunter wichtige Partnerschaften und Integrationen – und fassen die Erkenntnisse aus einigen der spannenden, ausführlichen Sessions zusammen, die wir veranstaltet haben. Außerdem teilen wir die Session-Videos, falls Sie etwas verpasst haben oder sie mit Kolleginnen und Kollegen teilen möchten. Legen wir los!
Snyk wird exklusiver Sicherheitspartner für offizielle und zertifizierte Docker-Images
Wir freuen uns, die nächste Phase unserer laufenden Partnerschaft mit Docker anzukündigen. Snyk ist jetzt der exklusive Anbieter von Sicherheitserkenntnissen für offizielle Docker-Images und künftige Zertifizierungsprogramme für Inhalte. Wie Sie wahrscheinlich wissen, handelt es sich bei den offiziellen Docker-Images um eine beliebte Auswahl kuratierter Images, die Entwicklungsstandards in den Bereichen Klarheit, Transparenz und Konsistenz fördern. Durch die Einbindung von Snyk-Sicherheitserkenntnissen in die offiziellen Images kann Docker die Bewertung von Schwachstellenrisiken zu einem Standardaspekt bei der Auswahl offizieller und zertifizierter Images machen.
Am ersten Tag der SnykCon sprachen heute unser CEO Peter McKay und Docker-CEO Scott Johnston über die Partnerschaft. Johnston erklärte, dass Snyk-Sicherheitserkenntnisse als wichtiger Kontrollpunkt dienen, mit dem Entwicklerinnen und Entwickler überprüfen können, ob Images gut gepflegt und sicher sind.
Unsere Sicherheitsscans werden auf jedes neue offizielle und zertifizierte Image angewendet, das auf Docker Hub hochgeladen wird.
Die Datadog-Continuous-Profiler-Integration von Snyk
Snyk bietet jetzt eine Integration mit dem Continuous Profiler von Datadog, der Einblicke in die Performance von echtem Produktionscode liefert. Die Kombination aus der Transparenz des Produkt-Traffics durch DataDog und der Snyk-Intel-Schwachstellendatenbank versetzt Entwicklerinnen und Entwickler in die Lage, fundiertere und datengestützte Sicherheitsentscheidungen zu treffen.
Die Benutzeroberfläche von Datadog ermöglicht Profiler-Kunden nun, eine Übersicht aller von Snyk identifizierten Schwachstellen in einer Anwendung aufzurufen und anschließend anhand der Aufrufhäufigkeit der Methoden schnell den besten Weg zur Behebung zu finden. Weitere Informationen finden Sie in der hier veröffentlichten Pressemitteilung.
Datadog war außerdem Goldsponsor der SnykCon und hielt eine Session mit dem Titel „Do You Accept Risk? Dynamic Risk Metrics in Your Environment“. Wir empfehlen Ihnen wärmstens, sich die Aufzeichnung unten anzusehen:
IBM Cloud integriert Snyk-Schwachstelleninformationen
Als wir von einer Fülle an Integrationen sprachen, meinten wir es ernst! Die Snyk-Intel-Schwachstellendatenbank wird in die Sicherheitsfunktionen von IBM Cloud integriert und verbessert so die Sicherheit für Unternehmen. Dank dieser Partnerschaft können Entwicklerinnen und Entwickler Schwachstellen in Open-Source-Abhängigkeiten und Containern automatisch finden, priorisieren und beheben.
Da Unternehmen ihre digitale Transformation in diesem Jahr verstärkt vorantreiben, war es noch nie so wichtig, die Anwendung von DevOps-Methoden zu vereinfachen. Diese Partnerschaft ermöglicht es Unternehmen, die cloudnative Entwicklung nutzen, Anwendungen sicherer zu erstellen, bereitzustellen und zu verwalten.
Weitere Informationen zur Partnerschaft finden Sie in der Pressemitteilung.
Neue Funktion: Backlog Management
In der heutigen Session „Fixing the Cost of Fixing“ mit Dan Mckean, einem Product Manager bei Snyk, haben wir unser neues Tool Backlog Management vorgestellt. Diese Erweiterung der automatisierten Schwachstellenbehebung von Snyk hilft Entwicklungs- und Sicherheitsteams, ihren Schwachstellen-Backlog im eigenen Tempo abzubauen – ein wichtiger Schritt hin zu einer besseren Sicherheitskultur und weg von bloßer Sicherheitskosmetik.
Analysen zeigen, dass ein durchschnittliches Projekt beim ersten Scan mit Snyk mehr als 20 Schwachstellen aufweist. Deren Behebung kann schnell überfordernd wirken. Deshalb haben wir Anfang des Jahres die entwicklerorientierte Priorisierung von Schwachstellen angekündigt.
Backlog Management geht noch einen Schritt weiter: Das Tool erstellt gezielte Pull Requests zur Behebung von Schwachstellen im Backlog, geordnet nach Priorität. Damit ergänzt es die bestehenden Funktionen, die das Einführen neuer Schwachstellen verhindern und kürzlich bekannt gewordene Schwachstellen beheben.
Weitere Informationen zur Funktionsweise finden Sie in unserem Blogbeitrag.
Session-Highlights
Gespräch am Kamin mit Atlassians CISO
Snyk-Mitgründer und President Guy Podjarny sprach mit Adrian Ludwig, CISO von Atlassian, über die Entwicklungen im modernen Sicherheitsmarkt, darüber, wie sein Team aufgestellt ist, um mit dem heutigen Tempo von DevOps Schritt zu halten, und darüber, wie er Atlassians Rolle dabei versteht, Entwicklerinnen und Entwickler für Sicherheit zu gewinnen.
Adrian erklärte, dass die Branche lange Schwierigkeiten hatte, widerstandsfähigere Systeme aufzubauen. Er erlebte diese Herausforderungen aus erster Hand bei seiner Arbeit an Adobe Flash und Google Android – noch bevor DevOps und SecDevOps sich durchgesetzt hatten.
Adrian hob hervor, dass die meisten Menschen Sicherheit nicht als ihre Hauptaufgabe betrachten. Ein wichtiger Schritt, um Denkweisen weiterzuentwickeln und bessere Ergebnisse zu erzielen, besteht daher in der Frage: „Wie integrieren wir Sicherheit in Produkte?“ Mit anderen Worten: Sicherheitstools sollten „in den Hintergrund treten“, sagt Adrian. Je „kostenloser“ und „stärker“ die Sicherheit ist, desto besser sind die Ergebnisse, denn alle können sie nutzen. Das entspricht genau unserer Sicht auf Sicherheit: Je weniger Reibung entsteht, desto sicherer ist das Endergebnis.
Guy und Adrian sprachen auch darüber, wie man eine Sicherheitsorganisation aufbaut. Atlassian ist in gewisser Weise einzigartig, denn 90 % des Sicherheitsfokus liegen dort auf Produkten – also darauf, Daten in der Cloud zu schützen. Dafür ist das Produktsicherheitsteam zuständig, das etwa zwei Drittel des gesamten Sicherheitsteams ausmacht. Im Mittelpunkt stehen Automatisierung und Tools, die aufzeigen, wo menschliche Prozesse versagen, sowie die Überwachung von Anwendungen und die Ermöglichung schneller Reaktionen. Außerdem arbeiten Teammitglieder direkt in Entwicklungs- und Produktteams mit, damit eine direkte Verbindung zur Sicherheit besteht. Das gemeinsame Leitmotiv lautet „Bottom-up“. Es braucht eine Kultur, in der Menschen motiviert und befähigt werden, Sicherheit gut umzusetzen (ein Thema, das die weiteren Vortragenden unten vertiefen).
Die vollständige Gesprächsrunde am Kamin können Sie sich hier als Aufzeichnung ansehen:
Sicherheit demokratisieren mit Wendy Nather von Duo Security
Wendy Nather ist Head of Advisory CISOs bei Duo Security (heute Teil von Cisco). Zu Beginn ihrer Session erinnerte Wendy daran, dass Technologiefachleute einst die „Herrscher des Universums“ waren. Sie kauften und verwalteten alles – von Hardware bis Software. Das ist heute nicht mehr so: Geräte gehören oft den Mitarbeitenden (BYOD), Nutzerinnen und Nutzer lieben Shadow-IT, und Software ist in der Cloud und überall um uns herum. Die Grenzen zwischen „Arbeit“ und „Leben“ sind, zumindest im Technologiebereich, verschwommener denn je. Das kann zu Machtkämpfen zwischen Beschäftigten und Arbeitgebern führen. Außerdem macht es Sicherheit ziemlich kompliziert, und unser Modell hat sich laut Wendy nicht schnell genug weiterentwickelt.
Der erste Schritt zur Weiterentwicklung? Sicherheit demokratisieren. Anders gesagt: weg von Kontrolle, hin zu Zusammenarbeit. Denn wenn Sie das Verhalten von Menschen nicht kontrollieren können, müssen Sie Nutzerinnen und Nutzer dazu befähigen, Sicherheit selbst umzusetzen (kommt Ihnen das bekannt vor?).
Bei jeder geschäftlichen Entscheidung müssen Chancen und Risiken gegeneinander abgewogen werden – bei Sicherheitsrisiken gilt das umso mehr. Wendy weist darauf hin, dass häufig die Menschen auf der geschäftlichen Seite am besten einschätzen können, welche Chancen bestehen und ob diese die Risiken überwiegen. Statt also ständig „Nein“ zu sagen, können Sicherheitsteams mit einem kooperativen Modell Nutzerinnen und Nutzer auf Grundlage klarer Rahmenbedingungen zu guten Entscheidungen befähigen.
Wie Wendy es ausdrückt: „Machen Sie mit Ihrem eigenen Gerät in Ihrer Freizeit, was Sie möchten. Wenn Sie jedoch auf Unternehmensressourcen zugreifen wollen, halten Sie sich an die folgenden Schritte.“ Für Sicherheitsteams ist es besser, die Kontrolle großzügig und freiwillig abzugeben, als sie sich von Nutzerinnen und Nutzern entreißen zu lassen. Wendy führt mehrere Beispiele dafür an, wie das in der Praxis funktionieren kann.
Weitere Beispiele und ausführliche Empfehlungen hören Sie im vollständigen Vortrag:
Die Auswirkungen von DevSecOps quantifiziert – mit Larry Maccherone von Comcast
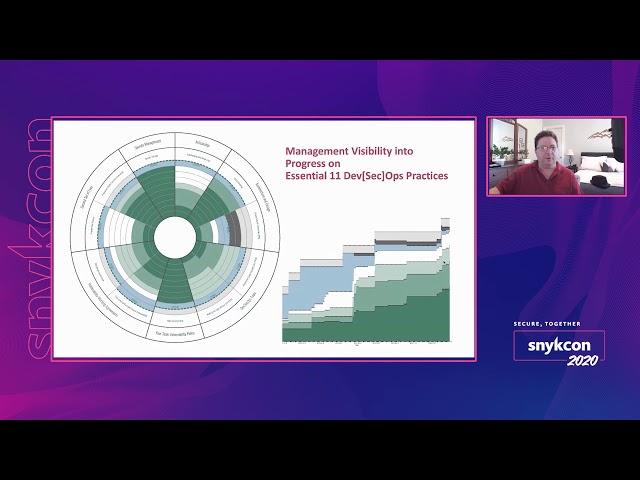
Larry Maccherone ist bei Comcast für die DevSecOps-Transformation verantwortlich. Er startete ein Programm, um DevSecOps bei Comcast einzuführen, und – besonders bemerkenswert – maß tatsächlich die Ergebnisse. Dabei entwickelte er ein innovatives Framework, das Entwicklerinnen und Entwickler für die Transformation gewinnt, ihnen einen schrittweisen Einstieg ermöglicht und ihnen die nötigen Fähigkeiten vermittelt, um DevSecOps erfolgreich umzusetzen und in der Unternehmenskultur zu verankern.
Alles beginnt mit Vertrauen – dem Vertrauen darauf, dass Engineering-Teams das Richtige tun wollen und den Geschäftskontext besser kennen. Mit den richtigen Daten können sie fundierte Kompromisse zwischen Sicherheit und anderen Risiken abwägen (ähnlich wie Wendy Nather es in ihrem Vortrag beschreibt).
Larry quantifiziert, wie sich verschiedene DevSecOps-Software-Sicherheitspraktiken auf die Risiken auswirken. Mit seinem Framework kann er genau benennen, welche Anwendungssicherheitspraktiken Risiken am stärksten senken. Außerdem kann er die Auswirkungen jeder einzelnen Maßnahme auf die Ergebnisse beziffern. So kann er die gesamte Organisation auf besonders wirksame DevSecOps-Änderungen ausrichten, statt die Bemühungen auf Dutzende Praktiken zu verteilen.
Wie Sie sich vorstellen können, verändert das die Dynamik zwischen Entwicklungs- und Sicherheitsteams grundlegend. Seine Methoden stützen sich auf Forschung und Daten, die zeigen, wie wichtig bestimmte Aktivitäten im Vergleich zu anderen möglichen Investitionsbereichen sind.
Wenn Ihre Organisation gerade DevSecOps einführt oder Unterstützung dabei gebrauchen könnte, kontinuierliche Verbesserungsmaßnahmen gezielt voranzutreiben, hören Sie sich den Vortrag unten an:
SnykCGene Kim und Guy Podjarny im Gespräch
Zusätzlich zu Gene Kims Podiumsvortrag am Vortag nahm er am zweiten Tag an einer „Kaffee und Gespräch“-Session mit unserem Mitgründer und President Guy Podjarny und mehreren SnykCon-Teilnehmenden teil. Sie sprachen über Frameworks und Metaphern, die dabei helfen, die durch DevOps und DevSecOps ausgelösten Veränderungen zu verstehen.
Guy fragte Gene zunächst, ob DevOps der Sicherheit hilft oder schadet. Er schilderte, wie sich das Verhältnis zwischen Entwicklung und Sicherheit im Lauf der Zeit verändert hat: von Sicherheitsverantwortlichen, die Kunden vor Entwicklerinnen und Entwicklern schützen wollten (oh je), hin zu Entwicklerinnen und Entwicklern, die Sicherheit in ihre Arbeitsabläufe integrieren und Verantwortung dafür übernehmen (viel besser).
„DevOps ist gut für die Sicherheit, denn sie ist nicht mehr allein die Aufgabe des Sicherheitsteams. Sie ist die Aufgabe aller“, sagte Gene. Guy führte diesen Gedanken weiter aus: Ob gut oder schlecht – DevOps ist für die Sicherheit eine Realität.
Danke, dass Sie bei der SnykCon dabei waren und uns helfen, etwas zu bewirken
Falls Sie das Gespräch am Kamin mit Atlassians CISO verfolgt haben, konnten Sie vielleicht auch Dipti Salopek, VP of People bei Snyk, hören. Dipti hob etwas hervor, worauf wir sehr stolz sind: Durch die SnykCon und weitere Initiativen konnten wir mehr als eine halbe Million Dollar für Anliegen sammeln, die unserem Team am Herzen liegen. Dazu gehören die Corona-Hilfe, Good Today sowie die NAACP- und BLM-Bewegung.
Snyk hatte das Glück, in einer Branche tätig zu sein, die von der globalen Pandemie weniger stark getroffen wurde als viele andere. Dieses Privileg verstehen wir als Verantwortung. Dazu gehört auch, Menschen zu unterstützen, denen es nicht ebenso gut ergangen ist. Vielen Dank an alle, die gespendet und diese Initiativen unterstützt haben. Wir sind stolz, Sie unsere Partner, Freunde und Kolleginnen und Kollegen nennen zu dürfen.
Falls Sie eine Session verpasst haben oder etwas noch einmal ansehen möchten, finden Sie hier alle Konferenzvorträge: YouTube.
Damit endet die SnykCon 2020! Wir hoffen, Sie konnten Ihren Horizont erweitern, neue Menschen kennenlernen und ein wenig Gemeinschaft erleben. Wir sehen uns. Bleiben Sie sicher.