SnykCon Tag eins im Rückblick: Snyk Code, Klimaneutralität und Session-Highlights
Ravi Maira

22. Oktober 2020
0 Min. LesezeitTag eins der SnykCon 2020 ist geschafft. In diesem Beitrag fassen wir alle wichtigen Neuigkeiten zusammen und geben Ihnen einen Einblick in einige der aufschlussreichen Sessions von heute. Lesen Sie weiter und seien Sie morgen an Tag zwei wieder dabei.
Snyk Code: entwicklerorientiertes SAST erweitert die Snyk Platform
Heute haben wir Snyk Code eingeführt, eine entwicklerorientierte Lösung für statische Anwendungssicherheitstests (SAST). Damit erweitern wir unsere Cloud-native Plattform für Anwendungssicherheit: Entwickler erhalten Einblick in alle kritischen Komponenten moderner Anwendungen und können Probleme beheben. Von Anwendungscode über Open-Source-Bibliotheken und Container-Infrastruktur bis hin zu Infrastructure as Code (IaC) – jetzt erhalten Sie auf einer Plattform vollständigen Einblick und können Probleme beheben.
Warum führen wir Snyk Code ein? Viele der bereits erhältlichen SAST-Tools sind, offen gesagt, nicht entwicklerfreundlich. Sie verlangsamen die Bereitstellung von Code. Oft liefern sie zahlreiche Fehlalarme und erfordern fundiertes Sicherheitswissen, damit Sie einen Mehrwert erzielen. Snyk Code hingegen bietet Entwicklern automatisierte Einblicke in Probleme und Schwachstellen von Anwendungen – in Echtzeit.
Dieser ganzheitliche Ansatz erleichtert Entwicklungsteams die Arbeit und stärkt zugleich die Sicherheitslage des gesamten Unternehmens.
Weitere Informationen zu Snyk Code und dazu, wie es die umfassendere Snyk Platform erweitert,finden Sie im vollständigen Blogbeitrag.
Snyk erreicht den Status CarbonNeutral®
Wir freuen uns, bekannt geben zu können, dass wir dank des The CarbonNeutral Protocol, der führenden internationalen Richtlinie für Nachhaltigkeit, den Status CarbonNeutral® erreicht haben. Mit einer Kombination aus Maßnahmen zur Steigerung der Unternehmenseffizienz, externen Emissionsminderungsprojekten und Investitionen in erneuerbare Energien wollen wir unseren CO₂-Fußabdruck von 2.400 Tonnen ausgleichen. Dieses Ziel setzen unsere Mitarbeitenden und das Führungsteam mit durchdachten, gezielten Maßnahmen bei der Arbeit und zu Hause um – ganz im Sinne der Snyk-Kultur.
Mehr über unser Engagement für Klimaneutralität erfahren Sie in unserer Pressemitteilung.
Funktionsupdates und weitere Produktneuigkeiten
Erweiterungen der Snyk CLI für Container-Tests und Automatisierung
Seit mehr als einem Jahr bieten wir Funktionen für Container-Sicherheit und haben sie kontinuierlich erweitert, etwa durch unsere Kubernetes-Integration. Auch unsere Kernlösungen verbessern wir stetig, damit sie sich reibungslos in Entwicklungsprozesse einfügen.
Die Snyk CLI unterstützt jetzt neue Testfunktionen, darunter:
Images direkt aus beliebigen Registries testen
Snyk-Tests im Kontext Ihres Docker-Builds ausführen
weitere Containertypen scannen
Ihren Abhängigkeitsbaum ausgeben
Ergebnisse im JSON-Format ausgeben, um sie nach eigenen Kriterien zu filtern
und vieles mehr
Weitere Informationen zur Verwendung dieser neuen Erweiterungen von Snyk Container finden Sie in derSnyk-Dokumentation.
Die SCM-Integration von Snyk für Dockerfiles
Heute haben wir eine weitere Erweiterung von Snyk Container angekündigt: Dockerfiles lassen sich jetzt direkt in Git-Repositories erkennen. So können Teams Sicherheit und Entwicklungsabläufe frühzeitig berücksichtigen – mit einem einfachen Scan der Dockerfiles, noch bevor das Image erstellt wird. Mit dieser neuen Funktion können Sie leichter das beste Basis-Image auswählen und Schwachstellen so früh wie möglich erkennen.
Da Container immer häufiger eingesetzt werden, ist es wichtiger denn je, Best Practices für Containersicherheit einfach umsetzen zu können. So vermeiden Sie unangenehme Überraschungen, wenn sich später herausstellt, dass ein veraltetes oder unsicheres Basis-Image schwer zu beheben ist oder sogar Anwendungen beeinträchtigt.
Möchten Sie es selbst ausprobieren?
SnykCon Tag eins: Session-Highlights
Wie Sie sicher schon merken, war Tag eins der SnykCon heute vollgepackt mit spannenden Programmpunkten. Hier sind einige Highlights aus ausgewählten Panels, Keynotes und weiteren Sessions, die Entwicklungs- und Sicherheitsexperten zusammenbringen, damit sie Best Practices für die moderne Entwicklung austauschen und weiterentwickeln können.
Schluss mit Sicherheitstheater
Zum Auftakt von Tag eins hörten wir einen zum Nachdenken anregenden Vortrag von Kelly Shortridge, VP of Product bei Capsule 8, über das Ende des Sicherheitstheaters. Entwickler und DevOps-Teams wollen sichere Software bereitstellen, wissen aber, dass sie an der Bereitstellung – nicht an der Sicherheit – gemessen werden. Das führt zu einem erheblichen Konflikt zwischen Entwicklung und Sicherheit. Wie Kelly anmerkt, gilt Infosec oft als „Abteilung des Neins“. Diese Dynamik führt nicht unbedingt zu sichererer Software – sie ist also nicht nur frustrierend, sondern auch wirkungslos.
Manche AppSec-Tools brauchen für Codeprüfungen so lange, dass sie Build-Pipelines mit Schwachstellen niedrigen Schweregrads unterbrechen und dabei viel zu viele irrelevante Meldungen erzeugen. Security nach links verlagern ist zwar ein wertvolles Konzept, löst diese Probleme allein aber nicht. Es verschiebt sie lediglich an einen früheren Punkt im Zyklus. Falsch umgesetzt kann DevSecOps außerdem noch mehr Sicherheitstheater erzeugen, ohne bessere Ergebnisse zu erzielen. Die Denkweise „wir gegen sie“ muss sich ändern – dabei geht es laut Kelly eher um einen Kulturwandel als um einen technologischen Wandel.
Sicherheit muss anpassungsfähig sein, damit Teams schnell und unkompliziert testen und Fehler beheben können. Dazu gab Kelly mehrere Empfehlungen für die nächsten Schritte, darunter:
Setzen Sie Security Chaos Engineering ein, um die Wiederherstellung nach Vorfällen effizienter zu gestalten.
Erkennen Sie an, dass Fehler ein natürlicher Teil von Systemen sind, und planen Sie dafür.
Gestalten Sie Sicherheit gemeinschaftlich und offen. Positionieren Sie Sicherheitsteams als Berater und Wissensquelle statt als isolierte Einheit.
Belohnen Sie Verbesserungen auf Systemebene statt Starrheit.
Sicherheitskultur: Warum Sie eine brauchen und wie Sie sie schaffen
Kultur verspeist Strategie zum Frühstück.
Peter Drucker
Masha Sedova, Mitgründerin von Elevate Security, untersucht seit ihrer gesamten beruflichen Laufbahn die Schnittstelle zwischen Sicherheit und Verhaltenswissenschaft. Ihre zentrale Frage lautet: „Wie bringen wir Menschen dazu, Sicherheit wollen?“ In ihrer Session führte Masha viele der Gedanken weiter, die Kelly Shortridge in der Session über Sicherheitstheater vorgestellt hatte.
Wie Masha betont, ist das Vertrauen der Kunden entscheidend. Ohne Vertrauen kann kein Unternehmen erfolgreich sein. Vertrauen basiert auf Sicherheit. Wenn Kunden einem Unternehmen nicht vertrauen, werden sie wahrscheinlich weder dort einkaufen noch wiederkommen. Vertrauen ist also der grundlegende Grund für Sicherheit. Um dieses so wichtige Vertrauen aufzubauen und zu erhalten, pflegen die widerstandsfähigsten Unternehmen eine positive Sicherheitskultur in ihrer Organisation.
Zur Sicherheitskultur gehören nicht nur beobachtbare Verhaltensweisen, sondern auch Überzeugungen, Werte, Annahmen und Erfahrungen. Es hilft, wenn alle Mitarbeitenden davon überzeugt sind, dass Sicherheit zu ihrer Aufgabe gehört. Unternehmen mit besonders positiver Sicherheitskultur haben oft Führungskräfte, die bereits Sicherheitsverletzungen erlebt haben. Diese Erfahrungen prägen ihre Annahmen und Überzeugungen und machen die Risiken greifbarer. Zum Glück müssen Sie keine Sicherheitsverletzung erleben, um eine positive Sicherheitskultur zu schaffen. Doch Veränderungen der Unternehmenskultur müssen gezielt angegangen werden.
Weitere Einblicke von Masha in die Sicherheitskultur erhalten Sie im vollständigen Video:
Panel: Über das DevOps Handbook hinaus
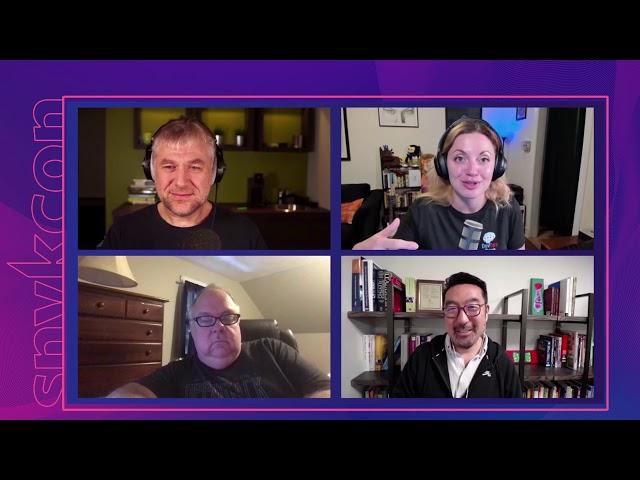
Das Panel wurde von Sasha Rosenbaum, Senior Product Manager bei Github, geleitet. Mit dabei waren:
Gene Kim (Gründer und Autor bei IT Revolution)
John Willis (Senior Director, Global Transformation Office bei Red Hat) und
Patrick Debois (Director of Market Strategy bei Snyk)
Seit dem Erscheinen von The DevOps Handbook sind fünf Jahre vergangen – und vieles hat sich verändert. Im ursprünglichen Handbook gab es zwar bereits erste Hinweise auf DevSecOps, doch seitdem hat sich die Praxis stark weiterentwickelt. In diesem Panel diskutierten die Teilnehmenden, wie sich DevOps verändert hat und warum DevSecOps eine natürliche Folge dieser Entwicklung ist.
Alle Panelteilnehmenden waren sich einig: DevOps hat sich massiv und weit verbreitet durchgesetzt – so sehr, dass selbst Experten überrascht waren. DevSecOps folgte dicht darauf. DevOps-Konferenzen sind von kleinen Veranstaltungen zu Großereignissen gewachsen, und die Praktiken sind inzwischen weit verbreitet.
Einige interessante Erkenntnisse:
DevOps – oder DevSecOps – ist längst nicht mehr nur etwas für sehr große Unternehmen.
Selbst Branchen, die Veränderungen und neue Technologien üblicherweise nicht als Erste übernehmen, etwa das Bankwesen, setzen auf DevOps und Praktiken wie Chaos Engineering.
Seit der Veröffentlichung des DevOps Handbook haben sich die Tools erheblich weiterentwickelt. Dadurch lässt sich DevSecOps in der Praxis leichter denn je umsetzen.
Sehen Sie sich die vollständige Aufzeichnung des Panels an:
Seien Sie morgen wieder dabei
Vielen Dank fürs Lesen! Wir hoffen, Sie sind morgen an Tag zwei der SnykCon wieder dabei – mit weiteren Ankündigungen direkt vom Veranstaltungsort und spannenden Vorträgen zu Themen wie der Messbarkeit von DevSecOps und der Demokratisierung von Sicherheit.
Nehmen Sie an der SnykCon teil!