Snyk stellt entwicklerorientierte Priorisierungsfunktionen vor

22. Juli 2020
0 Min. LesezeitWir freuen uns, die entwicklerorientierten Priorisierungsfunktionen von Snyk vorzustellen. Sie helfen Entwicklungs- und Sicherheitsteams dabei, Sicherheitslücken in ihren Open-Source-Abhängigkeiten und Containern effektiver zu priorisieren und zu beheben!
Unternehmen sind heute von der wachsenden Zahl an Sicherheitslücken überfordert. Da sie nicht jedes Problem sofort beheben können, müssen sie Prioritäten setzen. Eine effektive Priorisierung hilft Unternehmen, sich auf die Sicherheitslücken mit dem größten Risiko zu konzentrieren, den Nutzen des eingesetzten Zeit- und Arbeitsaufwands zu maximieren und die allgemeine Sicherheitslage des Unternehmens schnell zu verbessern.
Doch effektive Priorisierung ist eine Herausforderung.
Sicherheitslücken sind nicht alle gleich und ihr Risikopotenzial wird von zahlreichen objektiven und subjektiven Faktoren beeinflusst. Für eine gute Priorisierung ist ein umfassender Kontext erforderlich.So führt beispielsweise das Wissen, dass ein ausgereifter Exploit existiert, oder die Feststellung, ob die anfällige Funktion von der Anwendung tatsächlich aufgerufen wird, zu einer genaueren Risikobewertung. Auch der Faktor Zeit spielt eine Rolle: Das Risiko nimmt ab, je länger die Veröffentlichung einer neuen Sicherheitslücke zurückliegt.
Mit dieser Ankündigung stellt Snyk eine umfassende Suite entwicklerfreundlicher Priorisierungstools bereit. Damit können Unternehmen Sicherheitslücken in ihren Open-Source-Abhängigkeiten und Containern effektiv priorisieren und beheben – mit sofortiger Priorisierung, umfassendem Anwendungskontext und Governance im großen Maßstab.
Beschleunigen Sie die Triage mit sofortiger Priorisierung
Die heute gängige Methode zur Priorisierung von Fehlerbehebungen basiert auf CVSS. Das ist zwar ein guter Ausgangspunkt, doch dieser Ansatz hat auch einige Einschränkungen. Der Standard ist schwer zu entschlüsseln und führt mitunter zu irreführenden Bewertungen. Selbst nach einer Filterung nach Schweregrad bleibt Unternehmen eine lange Liste von Sicherheitslücken, die priorisiert werden müssen. Grundlegender noch: Der Schweregrad entspricht nicht dem Risiko – also dem tatsächlichen Ausmaß der Gefährdung durch dieses Risiko in einem bestimmten Projekt. Für eine gute Priorisierung benötigen Unternehmen zunächst eine einfache und schnelle Möglichkeit, sich einen umfassenden Überblick über die Risiken der Sicherheitslücken zu verschaffen.
Priority Score
Wir freuen uns, den neuen Priority Score von Snyk anzukündigen – ein fortschrittliches, integriertes Bewertungssystem, mit dem Entwickler Probleme schnell und einfach priorisieren können.
Für die Berechnung des Scores nutzt der Priority Score von Snyk einen proprietären Algorithmus, der eine Vielzahl von Faktoren verarbeitet, darunter den CVSS-Score, die Verfügbarkeit eines Fixes, bekannte Exploits, das Alter der Sicherheitslücke und die Frage, ob sie erreichbar ist (mehr zur Erreichbarkeit weiter unten!). Der Score reicht von 1 bis 1.000, wird für Sicherheitslücken und Lizenzprobleme berechnet und kann auf verschiedene Weise in der Snyk-Benutzeroberfläche und über die API genutzt werden.
Auf der Seite „Projects“ in Snyk wird der Score oben rechts auf jeder Problemkarte angezeigt. Außerdem gibt es jetzt eine neue Option, mit der Sie Projektsicherheitslücken nach Score filtern können.

Auf der Seite Reports | Issues in der Benutzeroberfläche werden Probleme standardmäßig so sortiert, dass Sicherheitslücken mit dem höchsten Score ganz oben in der Liste erscheinen.

Um eine große Anzahl von Sicherheitslücken in Ihren Berichten einfacher zu durchsuchen, können Sie den neuen Priority-Score-Filter verwenden.

Priority Score ist in allen Snyk-Plänen verfügbar. Berichte und API-Unterstützung gibt es ab dem Standard-Plan.
Exploit Maturity
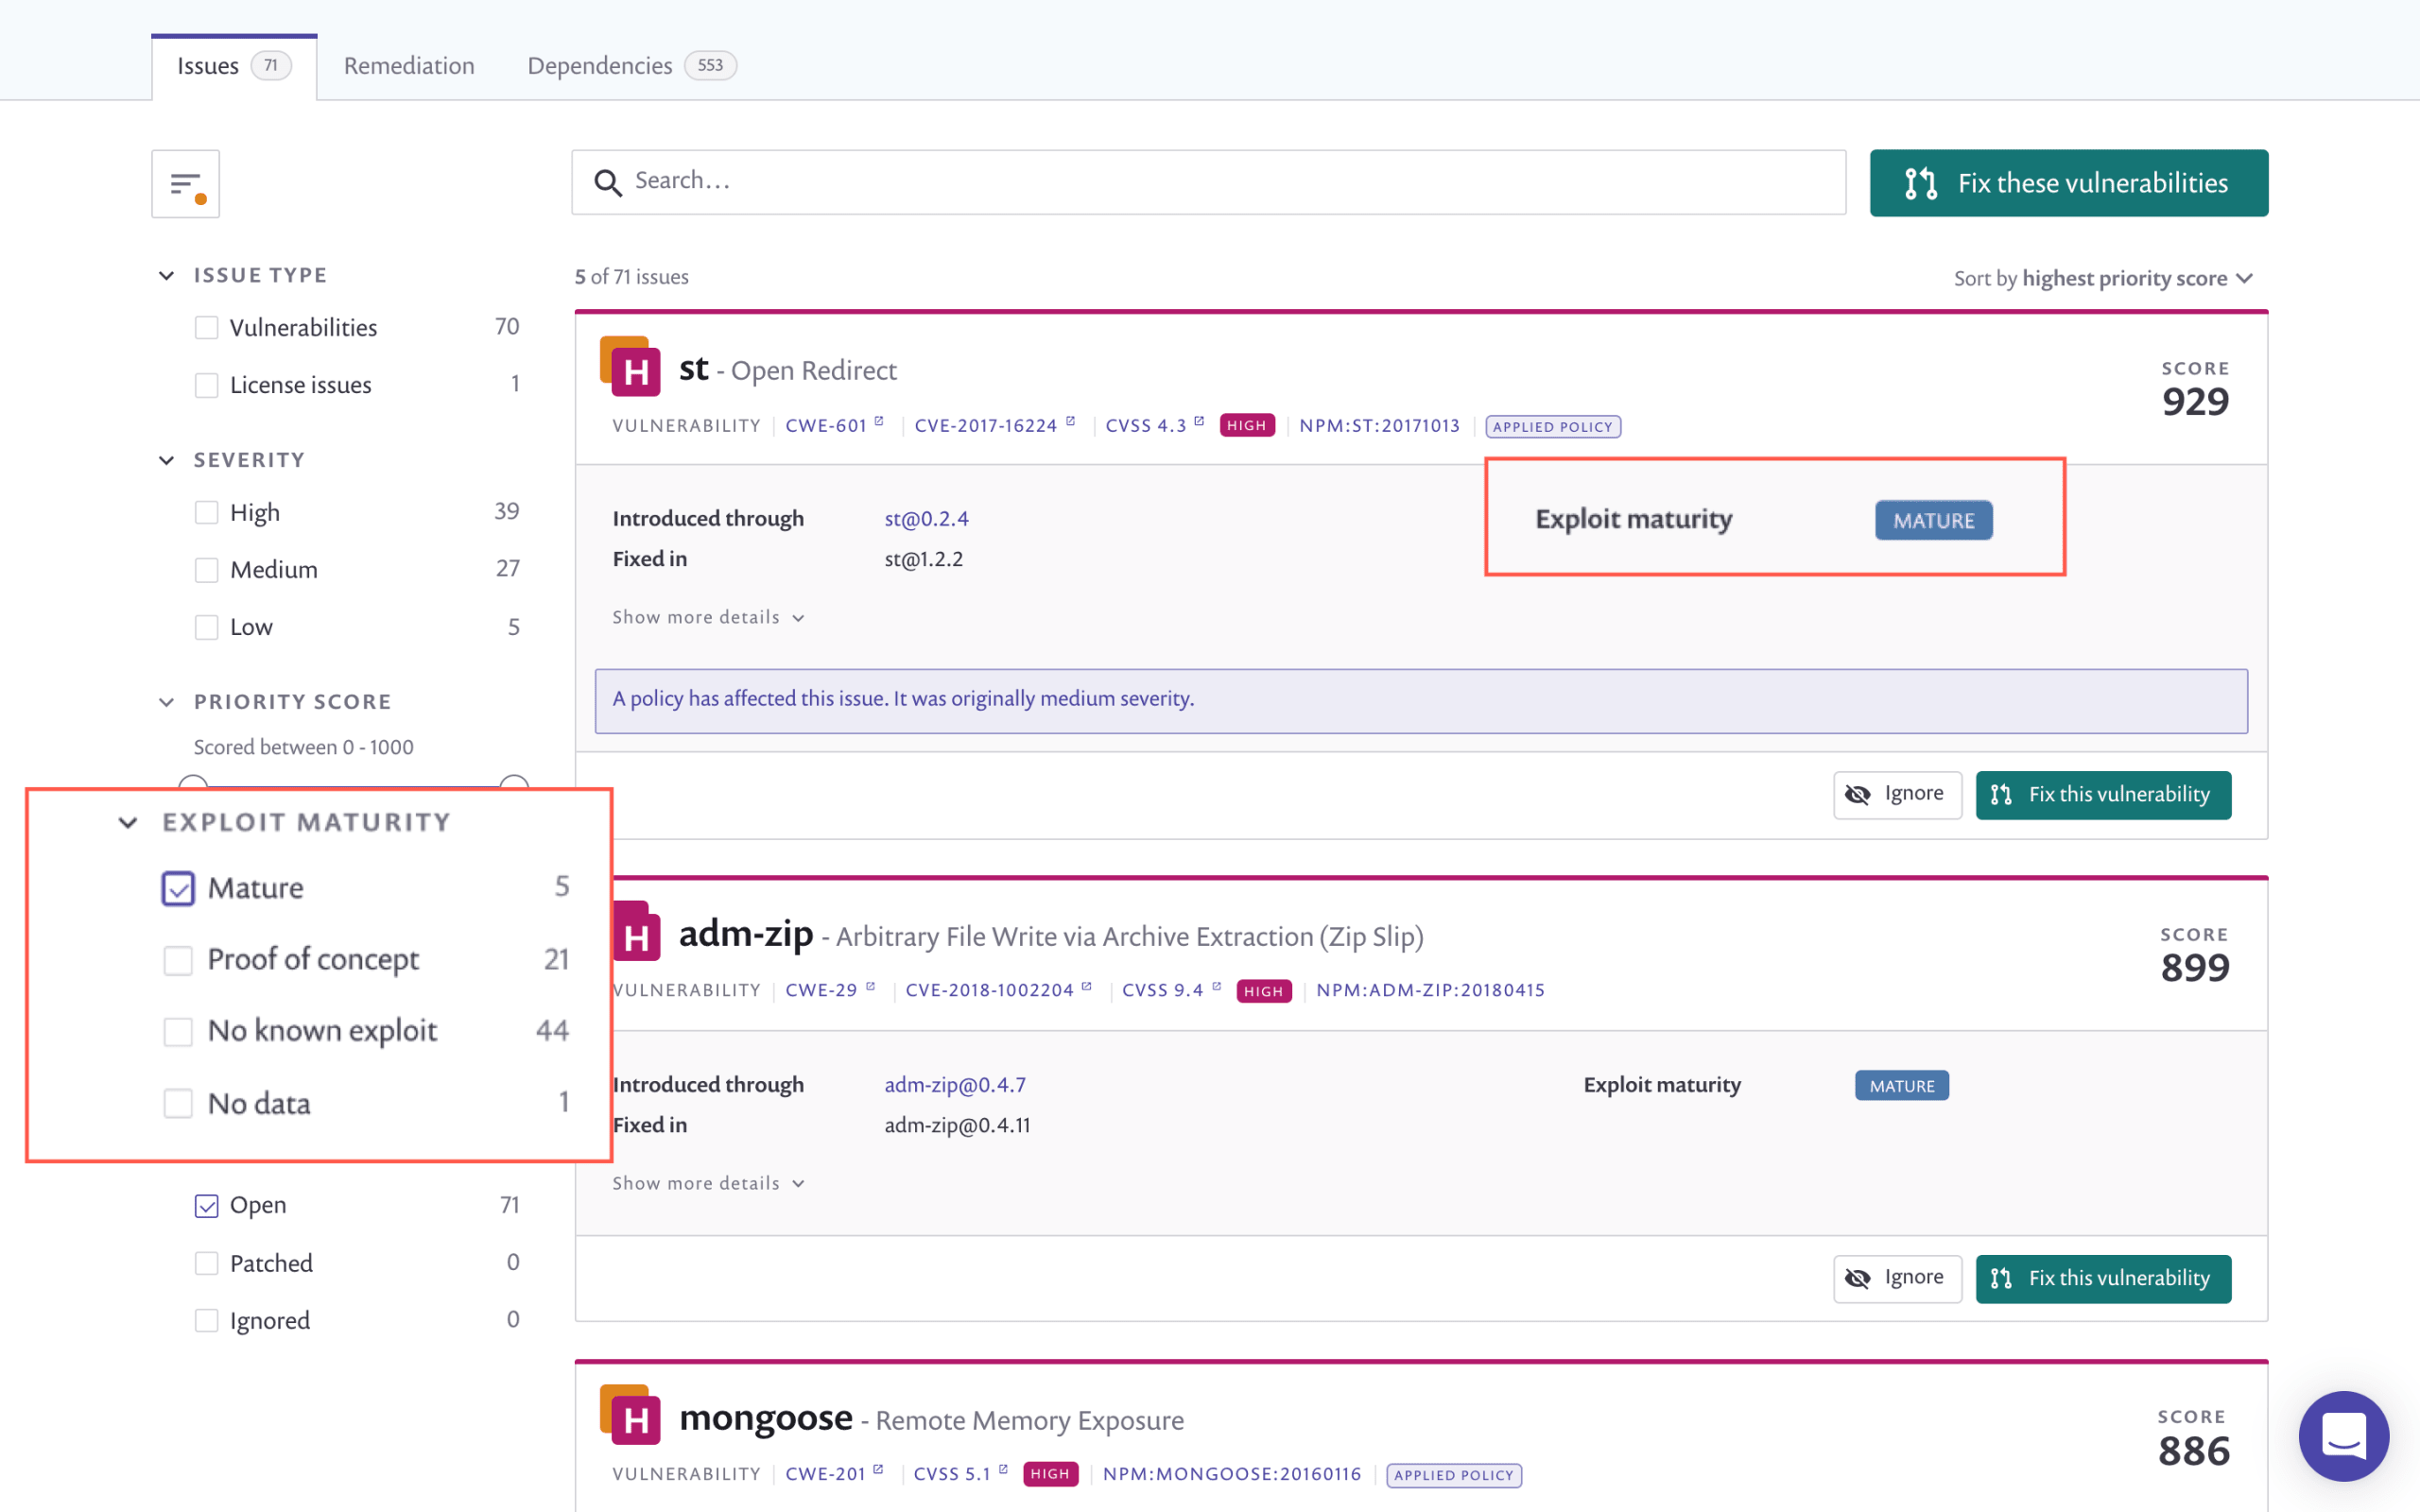
Exploit Maturity von Snyk – jetzt auch in Snyk Container verfügbar –ist ein weiteres leistungsstarkes Tool für eine effektive Priorisierung.
Bei Sicherheitslücken mit einem „in freier Wildbahn verfügbaren Exploit“ ist die Wahrscheinlichkeit einer Ausnutzung höher. Sie sollten daher gegenüber anderen Sicherheitslücken ohne bekannte Exploits priorisiert werden. Die Ausnutzbarkeit ist jedoch nicht binär. Daher gibt Exploit Maturity von Snyk nicht nur an, ob ein Exploit existiert, sondern unterscheidet auch zwischen verschiedenen Reifegraden:
Ausgereift: Es ist ein veröffentlichter Code-Exploit verfügbar, der sich leicht für diese Sicherheitslücke einsetzen lässt.
Proof of Concept: Es ist ein veröffentlichter theoretischer Proof of Concept oder eine ausführliche Erklärung verfügbar, die zeigt, wie sich diese Sicherheitslücke ausnutzen lässt.
Kein bekannter Exploit: Für diese Sicherheitslücke wurde weder Proof-of-Concept-Code noch ein Exploit gefunden, oder beides ist nicht öffentlich verfügbar.
Wie effektiv ist es also, die Priorisierung auf der Exploit-Reife basieren zu lassen? Sehr effektiv! Beispielsweise verfügen 10 % der Java-Sicherheitslücken über einen Exploit. Eine genauere Analyse zeigt jedoch, dass nur 36 % dieser Exploits tatsächlich „ausgereift“ sind, eine reale und unmittelbare erhebliche Gefahr darstellen und daher ganz oben auf der Prioritätenliste stehen sollten.
Diese umfassenden Sicherheitserkenntnisse – die, wie erwähnt, jetzt auch für Linux-Sicherheitslücken in Snyk Container verfügbar sind – lassen sich einfach über die Snyk-Benutzeroberfläche und die API abrufen. Mithilfe von Filtern können Sie Probleme triagieren und detaillierte Berichte auf Grundlage von Exploit Maturity erstellen.
Priorisieren Sie anhand umfassender Erkenntnisse darüber, wie Ihre Anwendungen ausgeführt werden
Die Bewertung von Sicherheitslücken ist letztlich subjektiv. Die Ausnutzung derselben Sicherheitslücke in zwei verschiedenen Anwendungen kann sehr unterschiedliche Auswirkungen haben. Für eine effektive Priorisierung reichen objektive Merkmale allein nicht aus. Sie erfordert umfassende Kontextinformationen über die Anwendung und ihre Ausführung. Snyk bietet Ihnen jetzt eine einfache Möglichkeit, diesen Kontext zu erhalten und fundierte Priorisierungsentscheidungen zu treffen.
Erreichbare Sicherheitslücken
Mit umfassenderem Anwendungskontext zu Sicherheitslücken freuen wir uns, die Beta von Reachable Vulnerabilities anzukündigen.
Reachable Vulnerabilities hilft Ihnen festzustellen, ob eine anfällige Funktion im Ausführungspfad der Anwendung erreichbar ist. Die Funktion ergänzt unsere Runtime-Monitoring-Agenten, die feststellen, ob eine anfällige Funktion während der Laufzeit tatsächlich erreicht wird.
Eine Sicherheitslücke in einem Teil Ihres Codes bedeutet nicht zwangsläufig, dass die gesamte Bibliothek anfällig ist. Sicherheitslücken, die von Ihrer Anwendung im Ausführungsablauf nicht erreicht werden, gefährden die Anwendung als Ganzes in der Regel nicht und stellen deshalb ein geringeres Risiko dar als erreichbare Sicherheitslücken.
Reachable Vulnerabilities von Snyk analysiert den proprietären Code Ihrer Anwendung und seine spezifischen Interaktionen mit Open-Source-Abhängigkeiten und erstellt ein Aufrufdiagramm. Durch den Abgleich des Aufrufdiagramms mit der Snyk-Datenbank für Sicherheitslücken ermittelt Reachable Vulnerabilities, ob ein Datenfluss durch die Anwendung bis zur anfälligen Funktion oder zum anfälligen Paket führt.
Die Analyse mit Reachable Vulnerabilities wird über die Snyk CLI gestartet. Die Ergebnisse zeigen, wie viele Sicherheitslücken als erreichbar erkannt wurden. Neben der jeweiligen Sicherheitslücke wird eine Erreichbarkeitsstufe angezeigt, darunter der Pfad vom Anwendungscode zur anfälligen Funktion.

In der Snyk-Benutzeroberfläche können Sie mithilfe der neuen Reachable-Vulnerabilities-Filter nach der Erreichbarkeit einer Sicherheitslücke priorisieren. Außerdem erhalten Sie detaillierte Informationen zu den genauen Aufrufpfaden der anfälligen Funktionen, damit Sie sie schneller beheben können.

Informationen zur Erreichbarkeit finden Sie auch im Tab „Reports -> Issues“. Sie können die Problemliste nach Erreichbarkeitsstufe sortieren und mithilfe eines neuen Filters filtern.
Weitere Informationen zu Reachable Vulnerabilities finden Sie in einem kommenden Artikel. Bleiben Sie dran!
Reachable Vulnerabilities ist in der Beta für alle kostenpflichtigen Snyk-Pläne verfügbar: Standard, Pro und Enterprise. Unterstützt werden derzeit nur Java-Projekte (Maven).
Kubernetes-Priorisierung
Fehlerhaft konfigurierte Kubernetes-Workloads können ein Risiko darstellen und sollten daher bei der Priorisierung von Fehlerbehebungen berücksichtigt werden. Snyk freut sich, Ihnen jetzt eine Kubernetes-spezifische Priorisierung anbieten zu können!
Durch die Integration von Snyk mit Kubernetes können Sie Ihre laufenden Workloads importieren und testen sowie Sicherheitslücken in den zugehörigen Images und Konfigurationen identifizieren, die diese Workloads weniger sicher machen könnten. Nach dem Import überwacht Snyk diese Workloads weiterhin und erkennt zusätzliche Sicherheitsprobleme, wenn neue Images bereitgestellt werden oder sich die Workload-Konfiguration ändert.
Die von Snyk erfassten Kubernetes-Workload-Konfigurationen, etwa CPU- und Arbeitsspeicherlimits, Berechtigungen und entfernte Funktionen, werden nun zusammen mit den Sicherheitslückendaten verarbeitet, um den Priority Score von Snyk zu berechnen. So erhalten Sie umfassendere Einblicke in Probleme Ihrer Workloads und können Priorisierungsentscheidungen stärker am Kontext ausrichten.
Kubernetes-Konfiguration ist in allen kostenpflichtigen Snyk Container-Plänen verfügbar: Standard, Pro und Enterprise.
Automatisieren Sie die Priorisierung in Ihrem Unternehmen
Bei einer großen Zahl von Projekten und Teams ist es schwierig, die Priorisierung unternehmensweit zu steuern. Entwickler müssen Fehlerbehebungen innerhalb der vom Sicherheitsteam festgelegten Grenzen einfach priorisieren können – am besten automatisiert und reibungslos.
Damit Unternehmen Sicherheitslücken unternehmensweit automatisch höher oder niedriger priorisieren können, freut sich Snyk, die Beta von Security Policies anzukündigen!
Unternehmen können ihre Priorisierungsstrategien jetzt in einer Sicherheitsrichtlinie festlegen und diese nach Bedarf auf verschiedene Teams und Projekte anwenden. Jede Richtlinie enthält eine oder mehrere Regeln, die genau festlegen, wie mit Sicherheitslücken umzugehen ist.

Regeln lösen auf Grundlage bestimmter Bedingungen Aktionen aus. Derzeit können Regeln den Schweregrad von Sicherheitslücken abhängig von ihrem Typ (hierfür verwenden wir CWE, einen gängigen Standard zur Kategorisierung von Sicherheitslücken anhand gemeinsamer Merkmale) und ihrer Exploit-Reife ändern. Eine Richtlinie könnte beispielsweise eine Regel enthalten, die den Schweregrad aller XSS-Sicherheitslücken (Cross-Site Scripting) mit ausgereiften Exploits erhöht, und eine weitere, die den Schweregrad von RCE-Sicherheitslücken (Remote Code Execution) senkt.
Wir werden diese Regeln schrittweise weiter verfeinern, um zusätzliche Aktionen und Bedingungen zu unterstützen. Außerdem wird es möglich sein, Richtlinien mithilfe von Tags und Attributen bestimmten Projekten zuzuweisen.
Security Policies ist als Beta für die Snyk-Pläne Pro und Enterprise verfügbar.
Gute Priorisierung leicht gemacht
In einer idealen Welt ohne Risiken hätten Unternehmen Zeit und Ressourcen, um alle Sicherheitslücken in ihrem Backlog zu beheben. Das ist natürlich nicht möglich. Fehlerbehebungen zu priorisieren ist die einzige verfügbare Lösung, doch auch das ist eine Herausforderung. Für eine effektive Priorisierung sind Sicherheitsexpertise und umfassender Kontext erforderlich, um fundierte Entscheidungen treffen zu können.
Mit sofortiger Priorisierung für eine schnellere Triage, umfassendem Anwendungskontext für datengestützte Priorisierungsentscheidungen und Governance im großen Maßstab, die Unternehmen bei der Priorisierung unterstützt, machen die entwicklerorientierten Priorisierungsfunktionen von Snyk es Entwicklungs- und Sicherheitsteams leicht, die richtigen Prioritäten zu setzen und Risiken letztlich effektiver zu reduzieren.
Nutzen Sie jetzt die Priorisierungsfunktionen von Snyk!
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.