Snyk Code-Scanning in der Snyk Visual Studio-Erweiterung verfügbar
Frank Fischer
18. Januar 2022
0 Min. LesezeitSnyk Code bietet eine neue Generation von statischen Anwendungssicherheitstests (SAST). Dabei kommt ein einzigartiges Verfahren zum Einsatz, das mithilfe von maschinellem Lernen die Wissensbasis schnell erweitert. Ein Snyk-Security-Engineer stellt die Qualität der Regeln sicher. So wächst die Wissensbasis von Snyk Code exponentiell und erreicht eine branchenführend hohe Genauigkeit.
Darüber hinaus bietet Snyk Code Echtzeit-Scans, sodass Entwickler das Tool direkt in ihrer bevorzugten IDE verwenden können. Das ist ein echter Durchbruch: Entwickler erhalten semantische Scan-Ergebnisse direkt während der Entwicklung. So können sie nach kleineren Änderungen erneut scannen und Korrekturen vornehmen, bevor der Code überhaupt im SCM landet.
Snyk Code ist Teil der Snyk Developer Security Platform, zu der auch Snyk Open Source, Snyk Container und Snyk IaC gehören. Das bedeutet: Neben proprietärem Code scannt Snyk auch direkte und transitive Open-Source-Abhängigkeiten, Basis-Images und Konfigurationen Ihrer Projekte. Snyk gibt Ihnen nicht nur Empfehlungen zur Behebung, sondern setzt Korrekturen auch per Mausklick um.
Kürzlich haben wir die Unterstützung von C#- und .NET-Communities in Snyk Code ergänzt. Ergebnisse für beide Technologien waren direkt über die Weboberfläche sowie über Plugins für die JetBrains-IDE-Familie und Visual Studio Code verfügbar. Doch eine wichtige IDE fehlte noch: Visual Studio.
Hinweis: Sie sind auf der Suche nach Visual Studio Code? Keine Sorge, wir haben das Richtige für Sie. Besuchen Sie unsere Seite zu IDE-Plugins.
Warum ist die Unterstützung von Microsoft Visual Studio für Snyk wichtig?
Microsoft Visual Studio blickt auf eine jahrzehntelange Geschichte zurück. Es ist zwar das wichtigste Entwicklungstool in der .NET-Community, unterstützt aber auch zahlreiche Sprachen außerhalb der CLR, darunter JavaScript, Ruby und Python. Mit .NET deckt es Projekttypen von Web- und Windows-Client-Anwendungen bis hin zu mobilen Apps und Spielen ab. Außerdem gibt es eine starke Community rund um natives C++ und Visual Studio. In den neuesten Versionen können damit Anwendungen für verschiedene Prozessortypen wie x86, x64 und ARM sowie für mehrere Betriebssysteme wie Windows und Linux entwickelt werden. Es ist durchaus gerechtfertigt, Visual Studio als eine der besten IDEs zu bezeichnen – sogar viele, die sonst keine Microsoft-Produkte verwenden, sehen das so. Das Design moderner IDEs wurde von Visual Studio inspiriert. 2021 überholte Visual Studio Eclipse und belegte mit 29,27 % weiterhin den Spitzenplatz im PYPL-IDE-Index.
Das war Grund genug für uns, unsere Visual Studio-Erweiterung zu überarbeiten und auszubauen. Wir freuen uns, die neueste Version der Snyk Vulnerability Scanner-Erweiterung für Visual Studio anzukündigen.
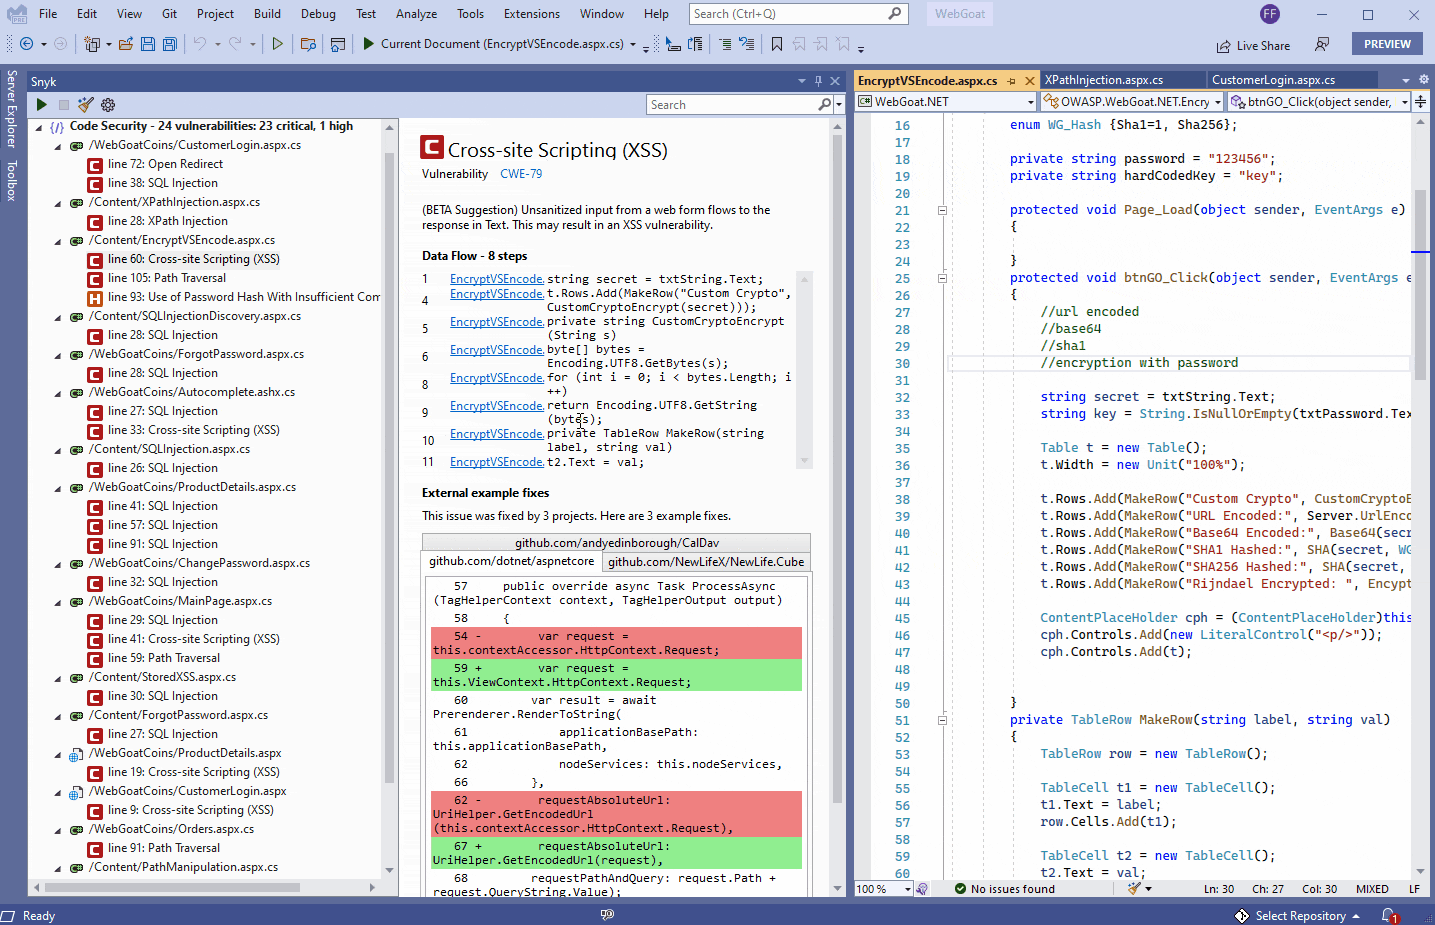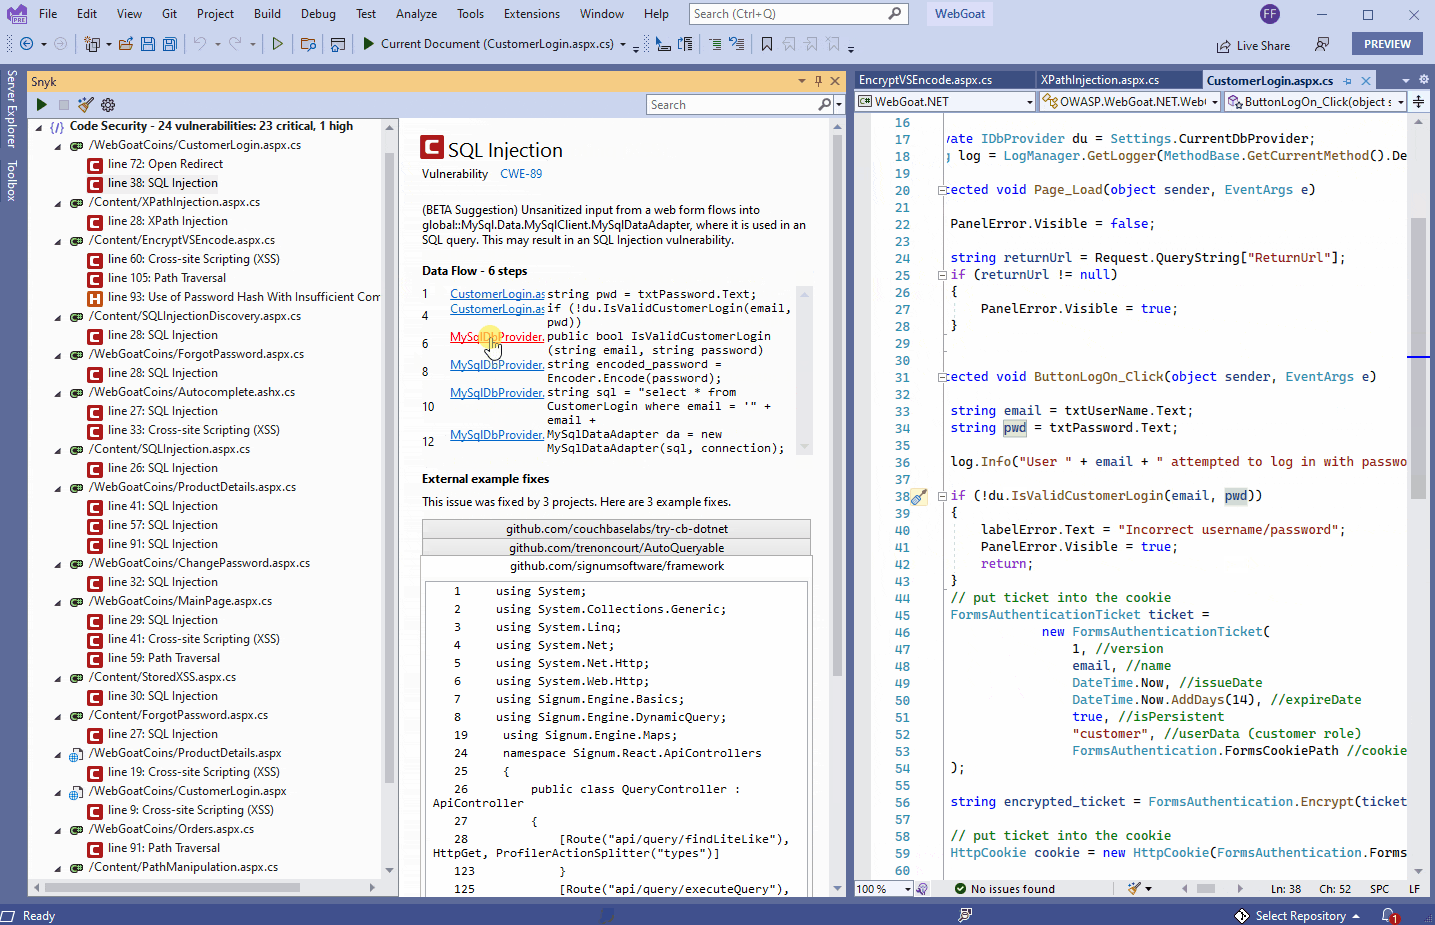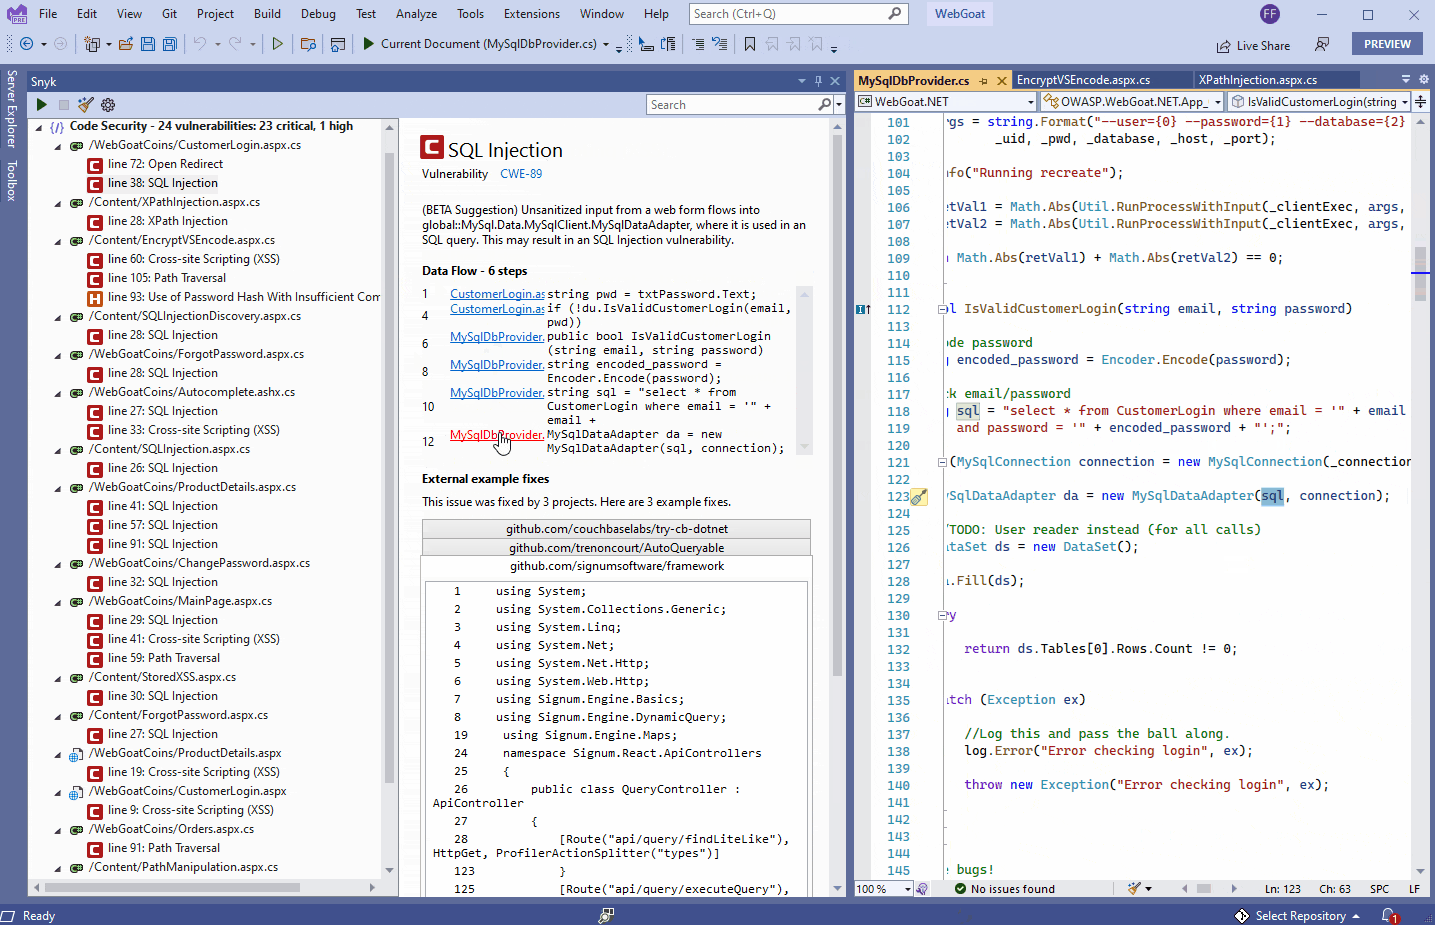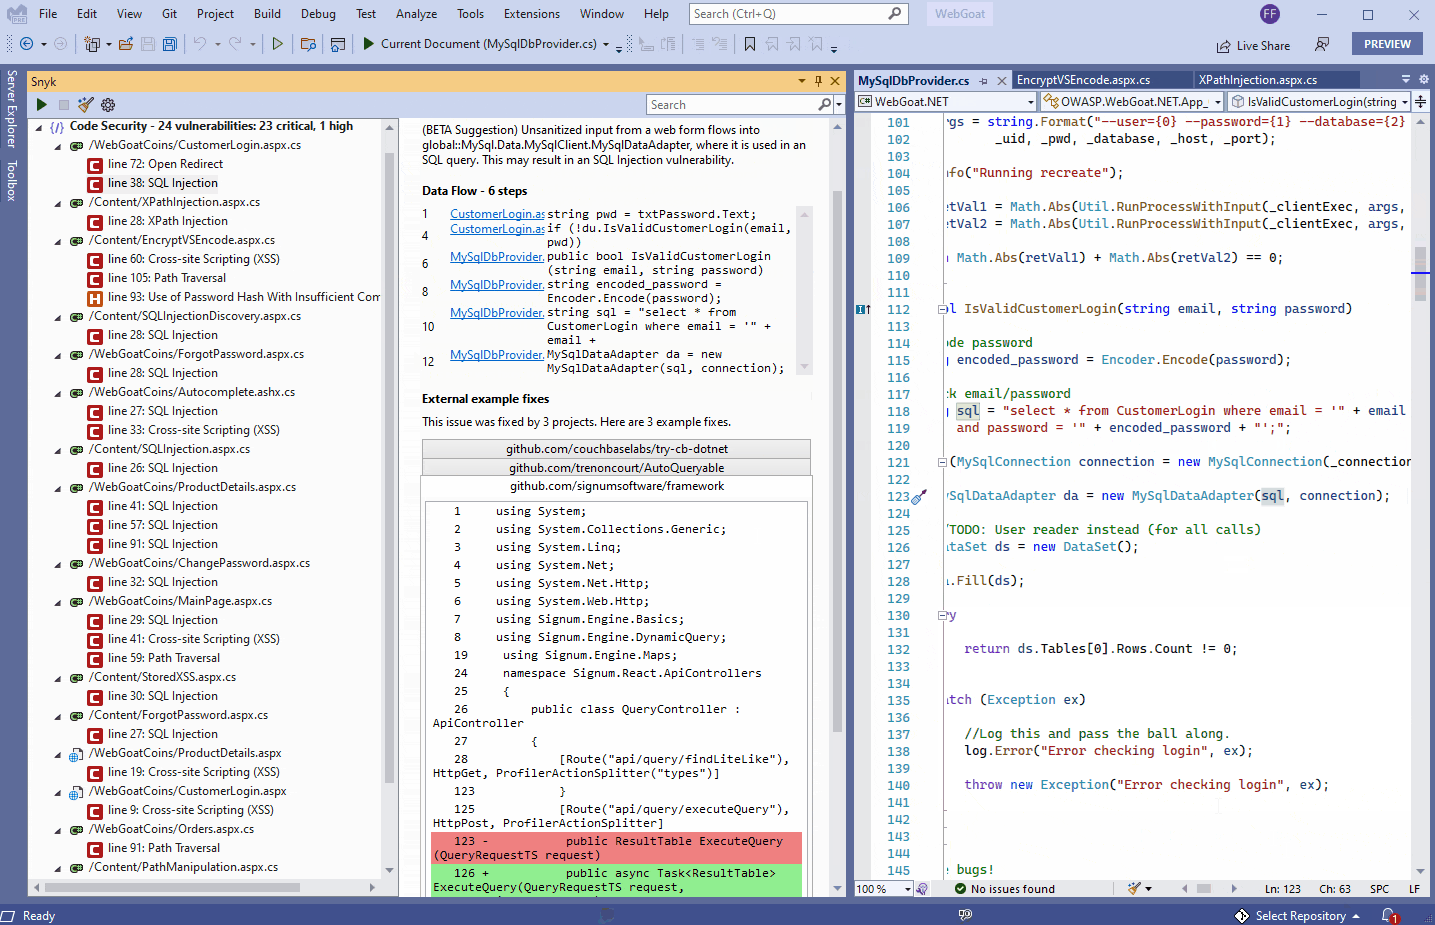
Die Snyk Vulnerability Scanner-Erweiterung
Die Erweiterung bringt zwei Snyk-Services direkt in Visual Studio: Sie scannt die Abhängigkeiten Ihres Projekts und weist Sie auf bekannte Sicherheitslücken hin. Die neueste Version ergänzt Codesicherheit und Codequalität mit Snyk Code. Um diese Services zu nutzen, müssen Sie sich lediglich mit Ihrem GitHub-, Gmail- oder einem anderen Konto für ein kostenloses Snyk-Konto registrieren.
Profi-Tipp: Öffnen Sie in Visual Studio im Dialogfeld Optionen die Einstellungen für den Snyk Vulnerability Scanner. Dort können Sie neben Sicherheitslücken auch Codequalitätsprobleme anzeigen lassen. Die Ergebnisse zur Codequalität erscheinen dann in einem neuen Abschnitt im Erweiterungsfenster.
Übrigens: Visual Studio 2019 und die neueste Vorschauversion, Visual Studio 2022, werden unterstützt. Die Visual Studio-Erweiterung ist außerdem ein Open-Source-Projekt und auf GitHub verfügbar.
Snyk Vulnerability Scanner in Visual Studio installieren
Geben Sie in Visual Studio in der Suchleiste oben in der Mitte des IDE-Fensters Erweiterung ein, um Erweiterungen verwalten zu finden und zu öffnen. Oben rechts im Erweiterungs-Manager befindet sich eine weitere Suchleiste. Geben Sie dort „Snyk“ ein, um die Erweiterung Snyk Vulnerability Scanner zu finden, und folgen Sie den Installationsschritten.
Alternativ können Sie die Erweiterung über den Visual Studio Marketplace installieren. Bitte beachten Sie, dass es zwei verschiedene Versionen gibt: eine für Visual Studio 2015, 2017 und 2019 und eine weitere für Visual Studio 2022.
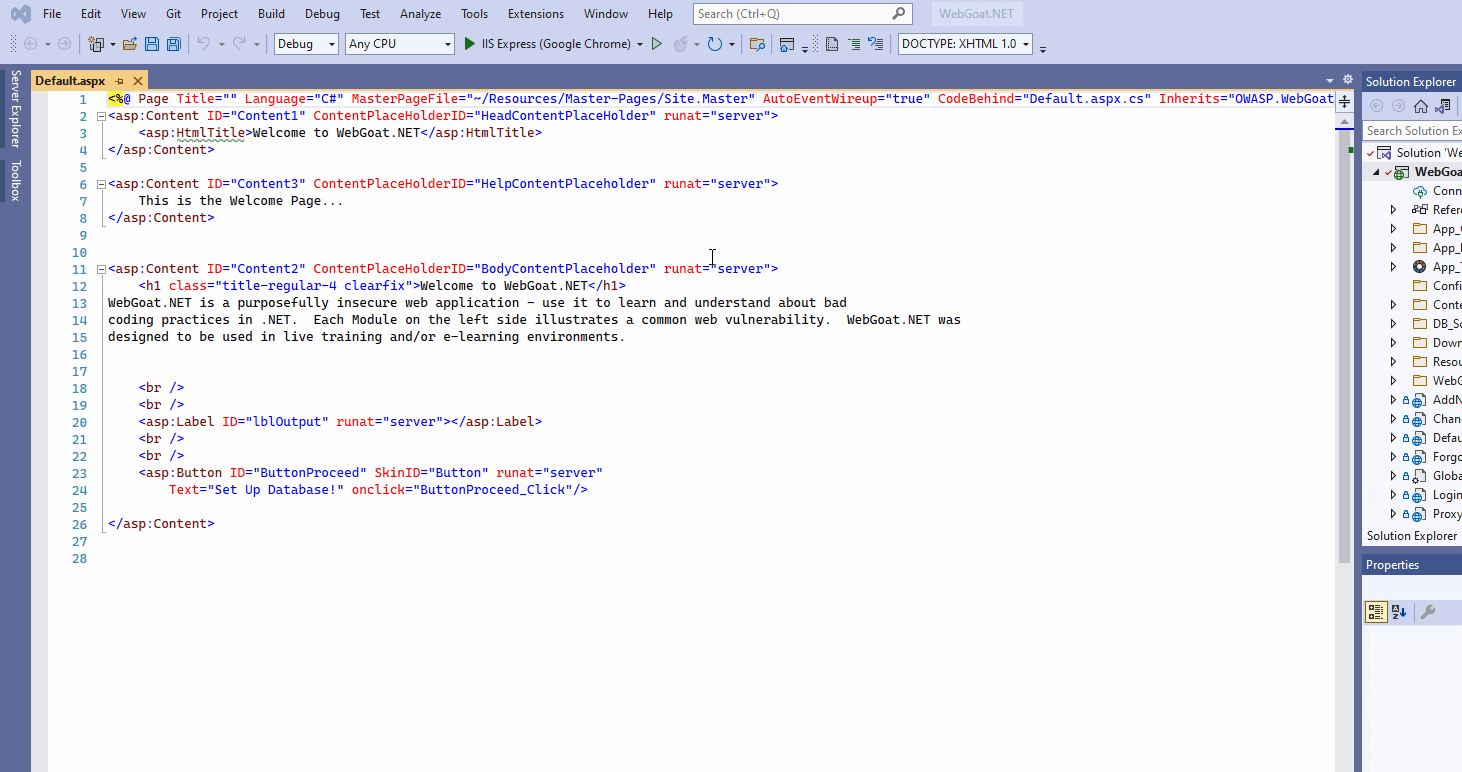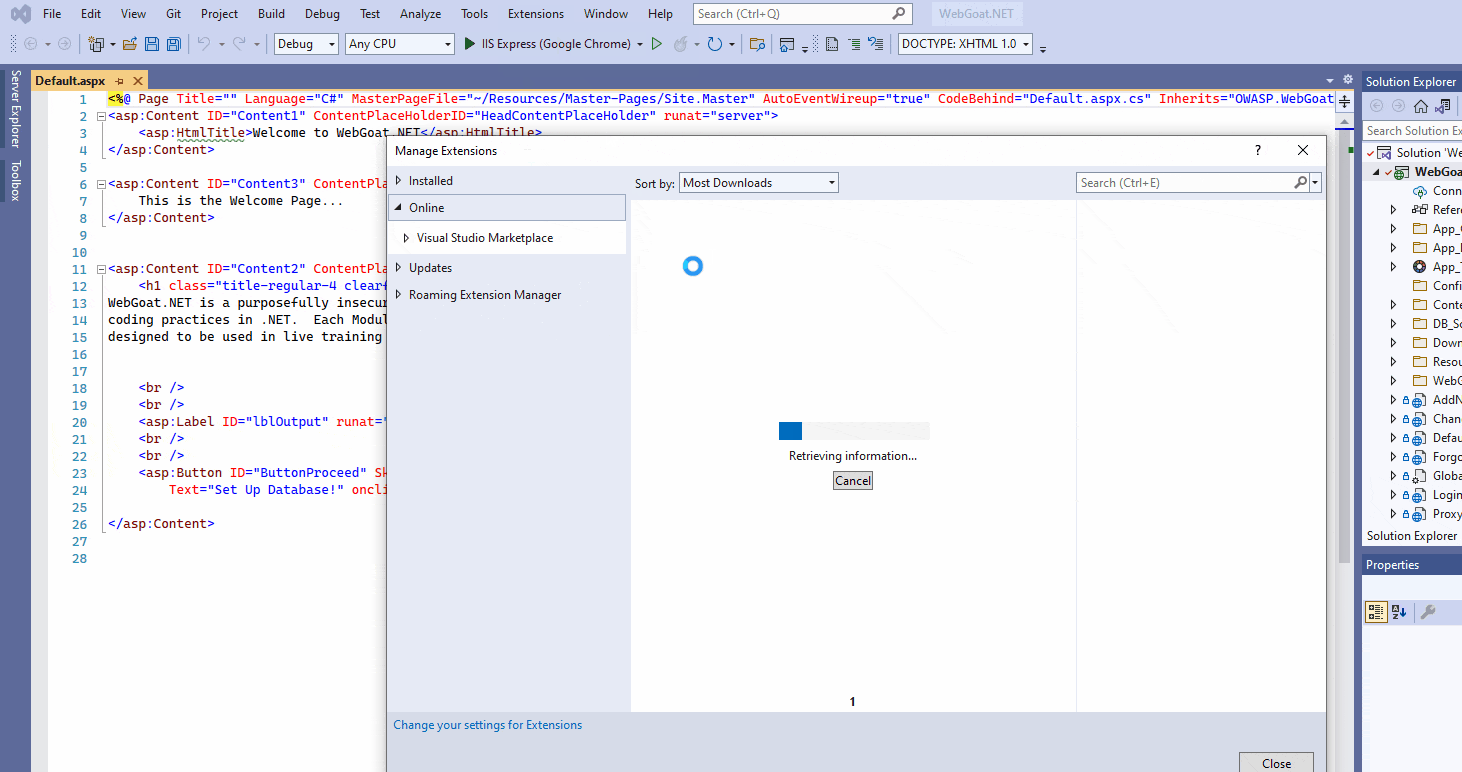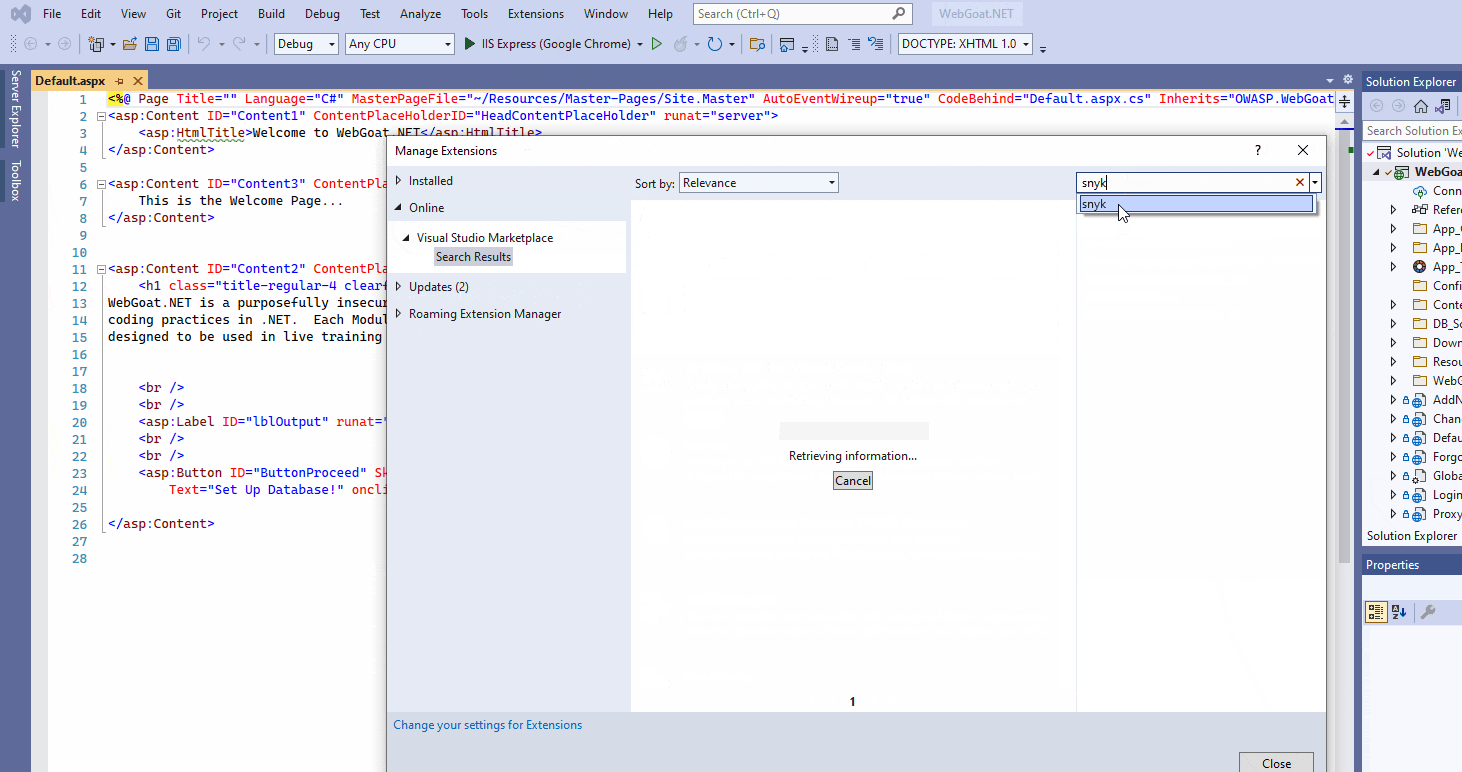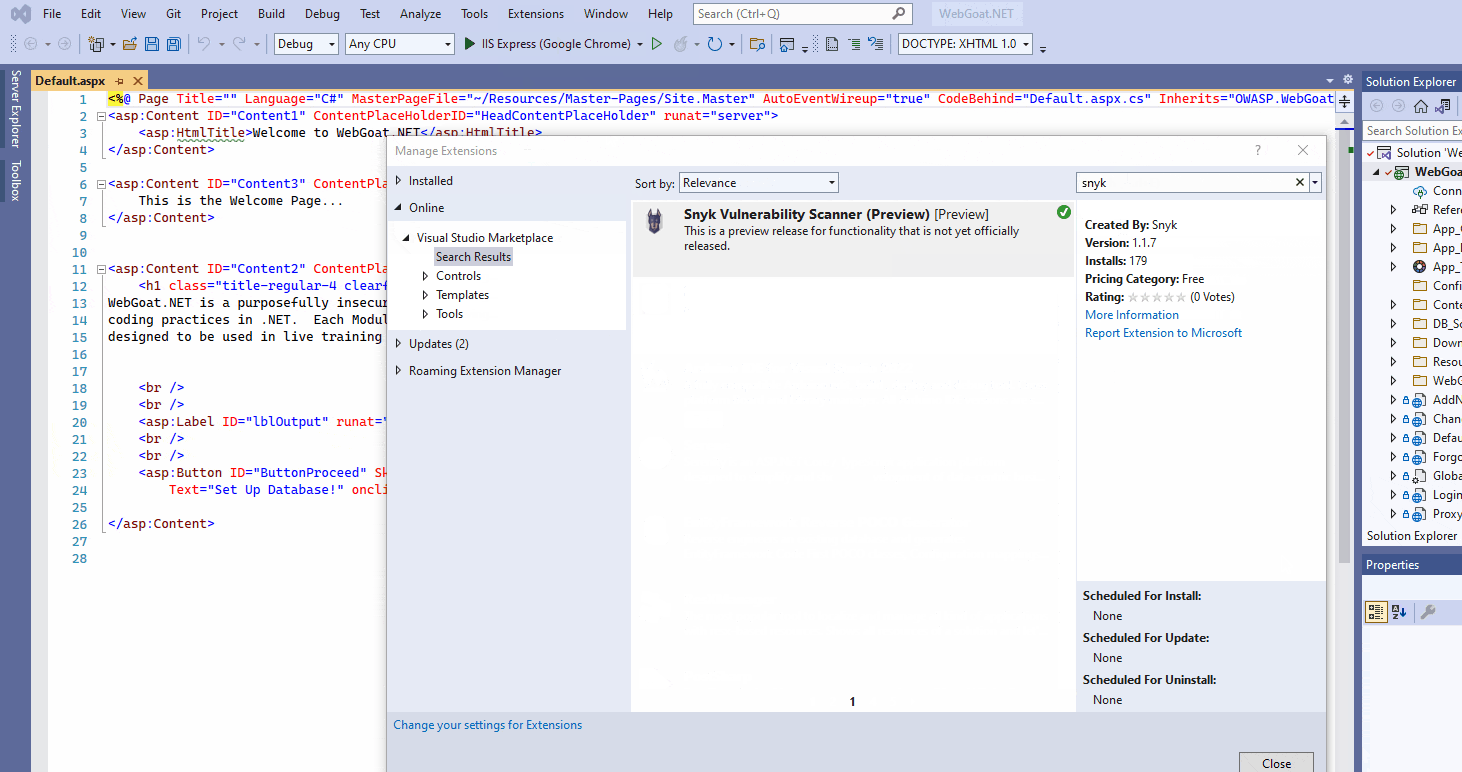
Hinweis: Möglicherweise müssen Sie Visual Studio neu starten, damit die Erweiterung heruntergeladen und installiert wird. Beim ersten Start lädt die Erweiterung die neueste Version der Snyk CLI herunter, die im Hintergrund verwendet wird.
Wenn Sie die Erweiterung zum ersten Mal verwenden, müssen Sie sich bei Snyk authentifizieren. Dazu wird ein Browser geöffnet. Anschließend wird ein Token in der Erweiterung gespeichert. Das Token wird von da an verwendet – Lizenzschlüssel oder Zertifikatsverwaltung sind nicht erforderlich.
Snyk Vulnerability Scanner in Visual Studio verwenden
Snyk Code unterstützt zahlreiche Sprachen und Frameworks. Für Visual Studio-Nutzer sind möglicherweise vor allem C#, JavaScript und TypeScript, Python sowie Ruby interessant.
Oben links im Fenster zeigt die Erweiterung ein Wiedergabe-Symbol an. Sobald die Entwicklung einer Anwendung einen bestimmten Reifegrad erreicht hat und es sinnvoll ist, nach Sicherheitsproblemen zu suchen und diese zu beheben, können Sie durch Klicken auf das grüne Symbol einen Scan starten.
Scans dauern in der Regel nur Sekunden; der erste Scan kann einige Minuten in Anspruch nehmen. Die Ergebnisse werden unmittelbar nach Abschluss des Scans angezeigt.
Im Arbeitsalltag empfiehlt es sich, zunächst bis zu einem bestimmten Fortschritt zu entwickeln, etwa bis der Entwurf einer Klasse oder eines Algorithmus abgeschlossen ist. Starten Sie dann einen Scan und prüfen Sie die Ergebnisse. Da Snyk Code in Echtzeit arbeitet, können Sie jederzeit scannen, ohne den Projektfortschritt zu verzögern.
Profi-Tipp: Snyk Code ist schnell – regelmäßige Scans lohnen sich also. Statt Fehler zu sammeln und erst am Ende zu beheben, sollten Sie beim Programmieren Zwischenziele einplanen, um Fehler sofort zu erkennen und zu korrigieren. So verhindern Sie möglicherweise auch, dass weitere Fehler in den Code gelangen, da Sie bereits wissen, welche Konstrukte Sie vermeiden sollten. Scannen Sie nach einer Fehlerbehebung unbedingt erneut, denn diese kann sich auf andere Fehler auswirken: Fehler können verschwinden, weil Sie sie zusammen mit einem anderen Problem behoben haben, oder es können neue entstehen. Deshalb ist es so wichtig, Sicherheit frühzeitig in den Entwicklungsprozess einzubinden. Wenn eine kleine Änderung weitere Änderungen auslösen kann, stellen Sie sich vor, wie viele Änderungen es geben könnte, wenn Sie erst nach dem Schreiben des gesamten Projekts einen Scan ausführen!
Probieren Sie Snyk aus
Sie müssen sich lediglich kostenlos bei Snyk registrieren – mit Ihrem GitHub- oder Google-Konto oder einem von vielen weiteren Identitätsanbietern. Die Snyk Vulnerability Scanner-Erweiterung finden Sie im Visual Studio Marketplace. Probieren Sie sie aus und teilen Sie uns mit, wie sie für Sie funktioniert.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.