Wichtige Ansätze für ein effektives Sicherheitsrisikomanagement und die Priorisierung

Shani Gal
27. Oktober 2020
0 Min. LesezeitEs gibt keinen einfachen Weg, zu 100 % sicher zu sein. Und auch wenn Sie sicherer werden können, gibt es dafür definitiv nicht den einen richtigen Weg. „Am sichersten ist es, gar nichts zu tun“ ist ein beliebtes Klischee. Bei der Softwaresicherheit stimmt das jedoch fast nie. Schon mit der allerersten Zeile Code, die wir schreiben, überschreiten wir eine Grenze: Wir schaffen ein Sicherheitsrisiko, das gemanagt werden muss.
„Risikomanagement“ ist ein Oberbegriff für eine Vielzahl unterschiedlicher Ansätze. Ich bin überzeugt davon, dass Dinge einen Namen haben sollten: Mit klaren Begriffen, um Ziele zu erklären und zu messen, lässt sich effektiver arbeiten. In diesem Artikel stellen wir einige wichtige Ansätze vor und zeigen Ihnen – denn bei Snyk legen wir großen Wert auf Umsetzbarkeit –, wie Sie diese Ansätze in die Praxis übertragen können.
Ein Hinweis, bevor wir uns die verschiedenen Ansätze ansehen: Das Sicherheitsrisiko einer Schwachstelle lässt sich erst bestimmen, wenn ALLE Einflussfaktoren berücksichtigt wurden – von Schweregrad und Ausnutzbarkeit über den Schwachstellentyp und die Erreichbarkeit bis hin zu weiteren umgebungs- und geschäftsbezogenen Faktoren. Das Risiko präzise und ohne falsch-positive Ergebnisse zu berechnen, ist eine große Herausforderung. In diesem Artikel gehen wir jedoch davon aus, dass Ihnen das gelingt (und falls nicht: Ja, dafür können Sie Snyk nutzen!).
Ansätze für das Sicherheitsrisikomanagement
Ansatz A: risikoorientiertBei diesem Ansatz steht für Sie das Risiko im Mittelpunkt. Ist das Risiko hoch, muss die Schwachstelle so schnell wie möglich behoben werden – unabhängig vom Aufwand. Bei einem niedrigen Risiko ist der Aufwand weniger wichtig, selbst wenn er gering ist.
Ansatz B: ROI-orientiertHier zählt die Effizienz – Zeit ist Geld! Bei der Entscheidung über die nächsten Schritte steht für Sie das Verhältnis von Behebungsaufwand und Nutzen im Vordergrund. Mittleres Risiko, aber einfach zu beheben? Sehr gern! Hohes Risiko, aber extrem aufwendig zu beheben? Vielleicht nicht sofort. Wenn wir etwas warten, lässt sich die Schwachstelle womöglich einfacher beheben.
Ansatz C: übergreifende TrendsFür Sie zählen weniger die Details als vielmehr der allgemeine Trend – die gesamte Angriffsfläche. Sorgen wir dafür, dass die Teams mit der Zeit immer weniger Schwachstellen haben. Ob sie diese Woche drei schwerwiegende oder vier mittelschwere Schwachstellen beheben, ist nicht wirklich wichtig. Hauptsache, wir beheben Schwachstellen und verkleinern die Angriffsfläche. (Übertreiben Sie es nicht :) Das heißt nicht, dass Sie alle Schwachstellen mit niedrigem Schweregrad beheben und kritische ignorieren sollten!)
Ansatz D: ComplianceManchmal müssen wir einfach bestimmte Anforderungen erfüllen. Compliance hat viele Formen: von einem jährlichen Sicherheitsaudit durch einen Drittanbieter bis hin zu einem „Siegel“, mit dem wir werben möchten. Dieser Ansatz unterscheidet sich von Ansatz A, weil bestimmte Eigenschaften strenger bewertet werden. Wenn Sie bei Ansatz A nur das Risiko kritischer Schwachstellen berücksichtigen, kann man Sie hier auffordern, alle Schwachstellen mit kritischem Schweregrad zu beheben – selbst wenn Sie sie bereits bewertet haben und sicher sind, dass sie kein Risiko darstellen (weil sie beispielsweise in Ihrem Kontext nicht erreichbar sind).
Welchen Ansatz für das Sicherheitsrisikomanagement würden Sie wählen?
Nehmen wir an, Sie haben diese beiden Schwachstellen. Welche würden Sie beheben und warum?
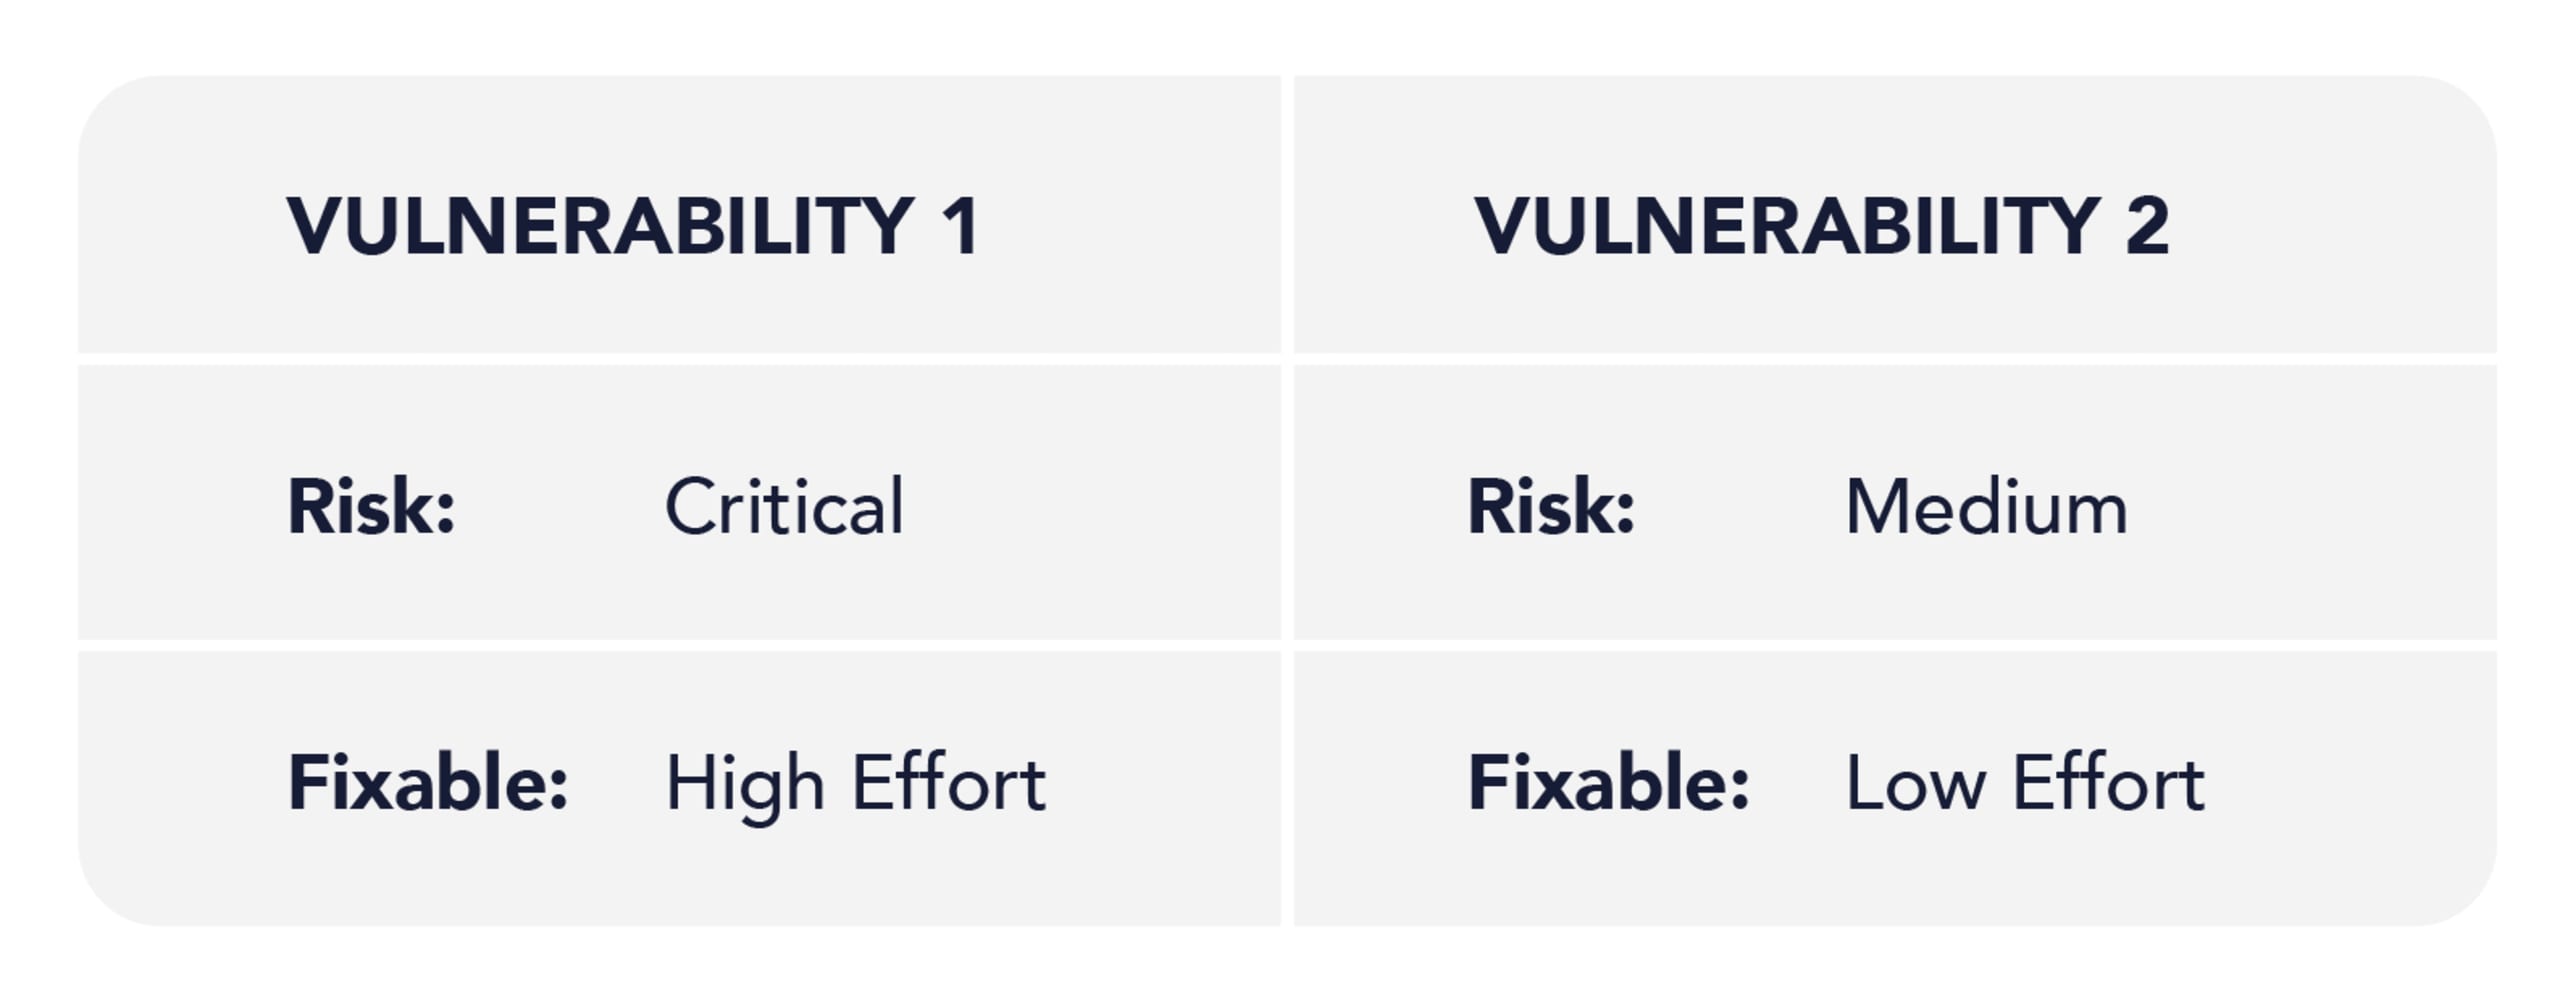
Ansatz A: Beheben Sie das kritische Risiko. Mit der mittelschweren Schwachstelle können Sie verfahren, wie Sie möchten.
Ansatz B: Beheben Sie die mittelschwere Schwachstelle. Hoffen Sie, dass sich die kritische bald einfacher beheben lässt. Irgendwann beheben Sie auch diese.
Ansatz C: Denken Sie nicht zu lange nach: Beheben Sie eine Schwachstelle jetzt und die andere später. Es geht darum, die Angriffsfläche zu verkleinern.
Ansatz D: Sehen wir uns an, wie diese beiden Schwachstellen definiert. Und welcher Schwellenwert dort erforderlich ist.
Würden Sie mehrere Ansätze kombinieren oder fragen Sie sich nur, welcher Ansatz „der richtige“ ist?
Es gibt keinen falschen Ansatz, aber viele Wege, sicherer zu werden. Wie die Cheshire-Katze in Alice im Wunderland sagt: „Das hängt sehr davon ab, wohin du willst.“
Wenn Sie ein neues Team einarbeiten, empfehlen wir Ansatz B – ROI-orientiert, mit Fokus auf schnelle Erfolge und raschen Mehrwert. So gewinnen Sie die Entwickler für sich und verlangen ihnen nichts zu Anspruchsvolles ab, bevor sie sich engagieren.
Wenn Sie mit einem erfahrenen, unterbesetzten Team an einer zeitkritischen Aufgabe arbeiten, ist Ansatz A vielleicht besser. So stellen Sie sicher, dass das Team fokussiert bleibt und die Risiken dennoch nach Priorität reduziert.
Wenn Ihr jährliches Compliance-Audit bevorsteht, ist Ansatz D genau richtig. Sie wissen wahrscheinlich, was auf Sie zukommt, und können sich darauf vorbereiten!
Wenn Sie CISO in einem großen Unternehmen sind, interessiert Sie vielleicht vor allem Ansatz C (Ihr AppSec-Team sollte möglicherweise einen anderen Ansatz verfolgen).
Jeder Ansatz hat seine Vorteile. Wählen Sie den, der am besten zu Ihnen passt – Snyk unterstützt Sie dabei!
Wie Snyk Sie beim Sicherheitsrisikomanagement unterstützt
In Wirklichkeit konzentriert sich kein Unternehmen, mit dem wir sprechen, ausschließlich auf einen einzigen Ansatz. Die Teams unterscheiden sich je nach Erfahrung, Projekttyp und Arbeitsbelastung. Und selbst wenn CISO- und AppSec-Teams denselben Ansatz verfolgen, ist es in jedem Unternehmen eine Herausforderung, ihn durchgängig in allen Teams zu etablieren.
Snyk hilft Ihnen und Ihren Teams, Schwachstellen nicht nur theoretisch zu betrachten: Durch den zusätzlichen Kontext können Sie das Risiko in Ihrem Projekt präzise bewerten – eine entscheidende Voraussetzung für eine intelligente Priorisierung.
Hier ein kurzer Überblick über einige nützliche Funktionen von Snyk:
Ein Service ist extern nicht erreichbar? Weisen Sie ihm das Attribut „intern“ zu und nutzen Sie eine Security Policy, um den Schweregrad von DDoS auf „niedrig“ herabzustufen.
Exploit Maturity von Snyk zeigt Ihnen, ob ein Exploit existiert – das kann großen Einfluss auf das tatsächliche Risiko haben.
Snyk analysiert die aufgerufenen Codepfade, um festzustellen, ob Sie es mit erreichbaren Schwachstellen zu tun haben oder nicht.
Das sind nur einige der Faktoren, die Snyk für die Priorisierung heranzieht. Jeder einzelne liefert wertvolle Daten, doch was Sie brauchen, ist Intelligenz. Diese bietet Snyk mit dem noch recht neuen Snyk Priority Score. Auf Grundlage der oben genannten Erkenntnisse sowie weiterer Faktoren wie dem Alter der Schwachstelle und der Verfügbarkeit eines Fixes berechnet Snyk einen Score von 0 bis 1000. Je höher der Score, desto dringender sollte die Schwachstelle behoben werden. So können Sie Sicherheitsmaßnahmen in einer Reihenfolge umsetzen, die den größten Beitrag zur Risikoreduzierung leistet. Außerdem erfahren Sie, wie der Score berechnet wurde, damit Sie ihm vertrauen können.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.