Container-Schwachstellen anhand des Exploit-Reifegrads priorisieren

9. September 2020
0 Min. LesezeitHoffentlich hatten Sie schon Gelegenheit, sich über die Einführung der Priorisierungsfunktionen von Snyk zu informieren, die produktübergreifend verfügbar sind. Falls nicht, sollten Sie unbedingt unseren Blogbeitrag zur Funktion Priority Score lesen und erfahren, wie Snyk Kubernetes-Details nutzt, um die Priorisierung von Schwachstellen zu beeinflussen. Heute möchten wir Ihnen ein weiteres Detail zu Schwachstellen vorstellen, das Snyk ergänzt, damit Sie entscheiden können, welche Container-Schwachstellen Sie beheben sollten: den Exploit-Reifegrad bei Linux-Schwachstellen.
Diese neuen Daten helfen Ihnen, schnell zu entscheiden, auf welche Schwachstellen Sie sich konzentrieren sollten. Das ist besonders im Container-Ökosystem wichtig, denn nicht selten finden sich Hunderte von Schwachstellen in einem einzigen Container-Image. Wir freuen uns, Ihnen mitteilen zu können, dass diese Exploit-Reifedaten jetzt beim Scannen von Schwachstellen mit Snyk Container verfügbar sind und als integrierter Faktor in unsere neuen Priority-Score-Berechnungen einfließen.

Was bedeutet Exploit-Reifegrad bei Containern und wie wirkt er sich auf das Risiko einer Schwachstelle aus?
Das Sicherheitsteam von Snyk begann 2019 damit, Open-Source-Schwachstellen um Angaben zum Exploit-Reifegrad zu ergänzen, damit Entwickler entscheiden können, welche Probleme sie zuerst beheben sollten. Das Konzept ist also nicht neu. Mit dem Reifegrad eines Exploit-Codes (kurz: Exploit-Reifegrad) messen wir, wie praktikabel eine Schwachstelle in der realen Welt tatsächlich ist. Dabei berücksichtigen wir:
Ob der Exploit veröffentlicht wurde (ob er also „in freier Wildbahn“ verfügbar ist) und;
wie hilfreich die veröffentlichten Exploits tatsächlich sind – also ob sich die Schwachstelle durch die Veröffentlichung wirklich leichter ausnutzen lässt.
Anders gesagt: Wenn überhaupt kein Exploit verfügbar ist, lässt sich eine Schwachstelle schwieriger ausnutzen. Umgekehrt bedeutet ein verfügbarer Exploit nicht zwangsläufig, dass sich die Schwachstelle ohne ein gewisses Maß an Fachwissen leicht ausnutzen lässt.
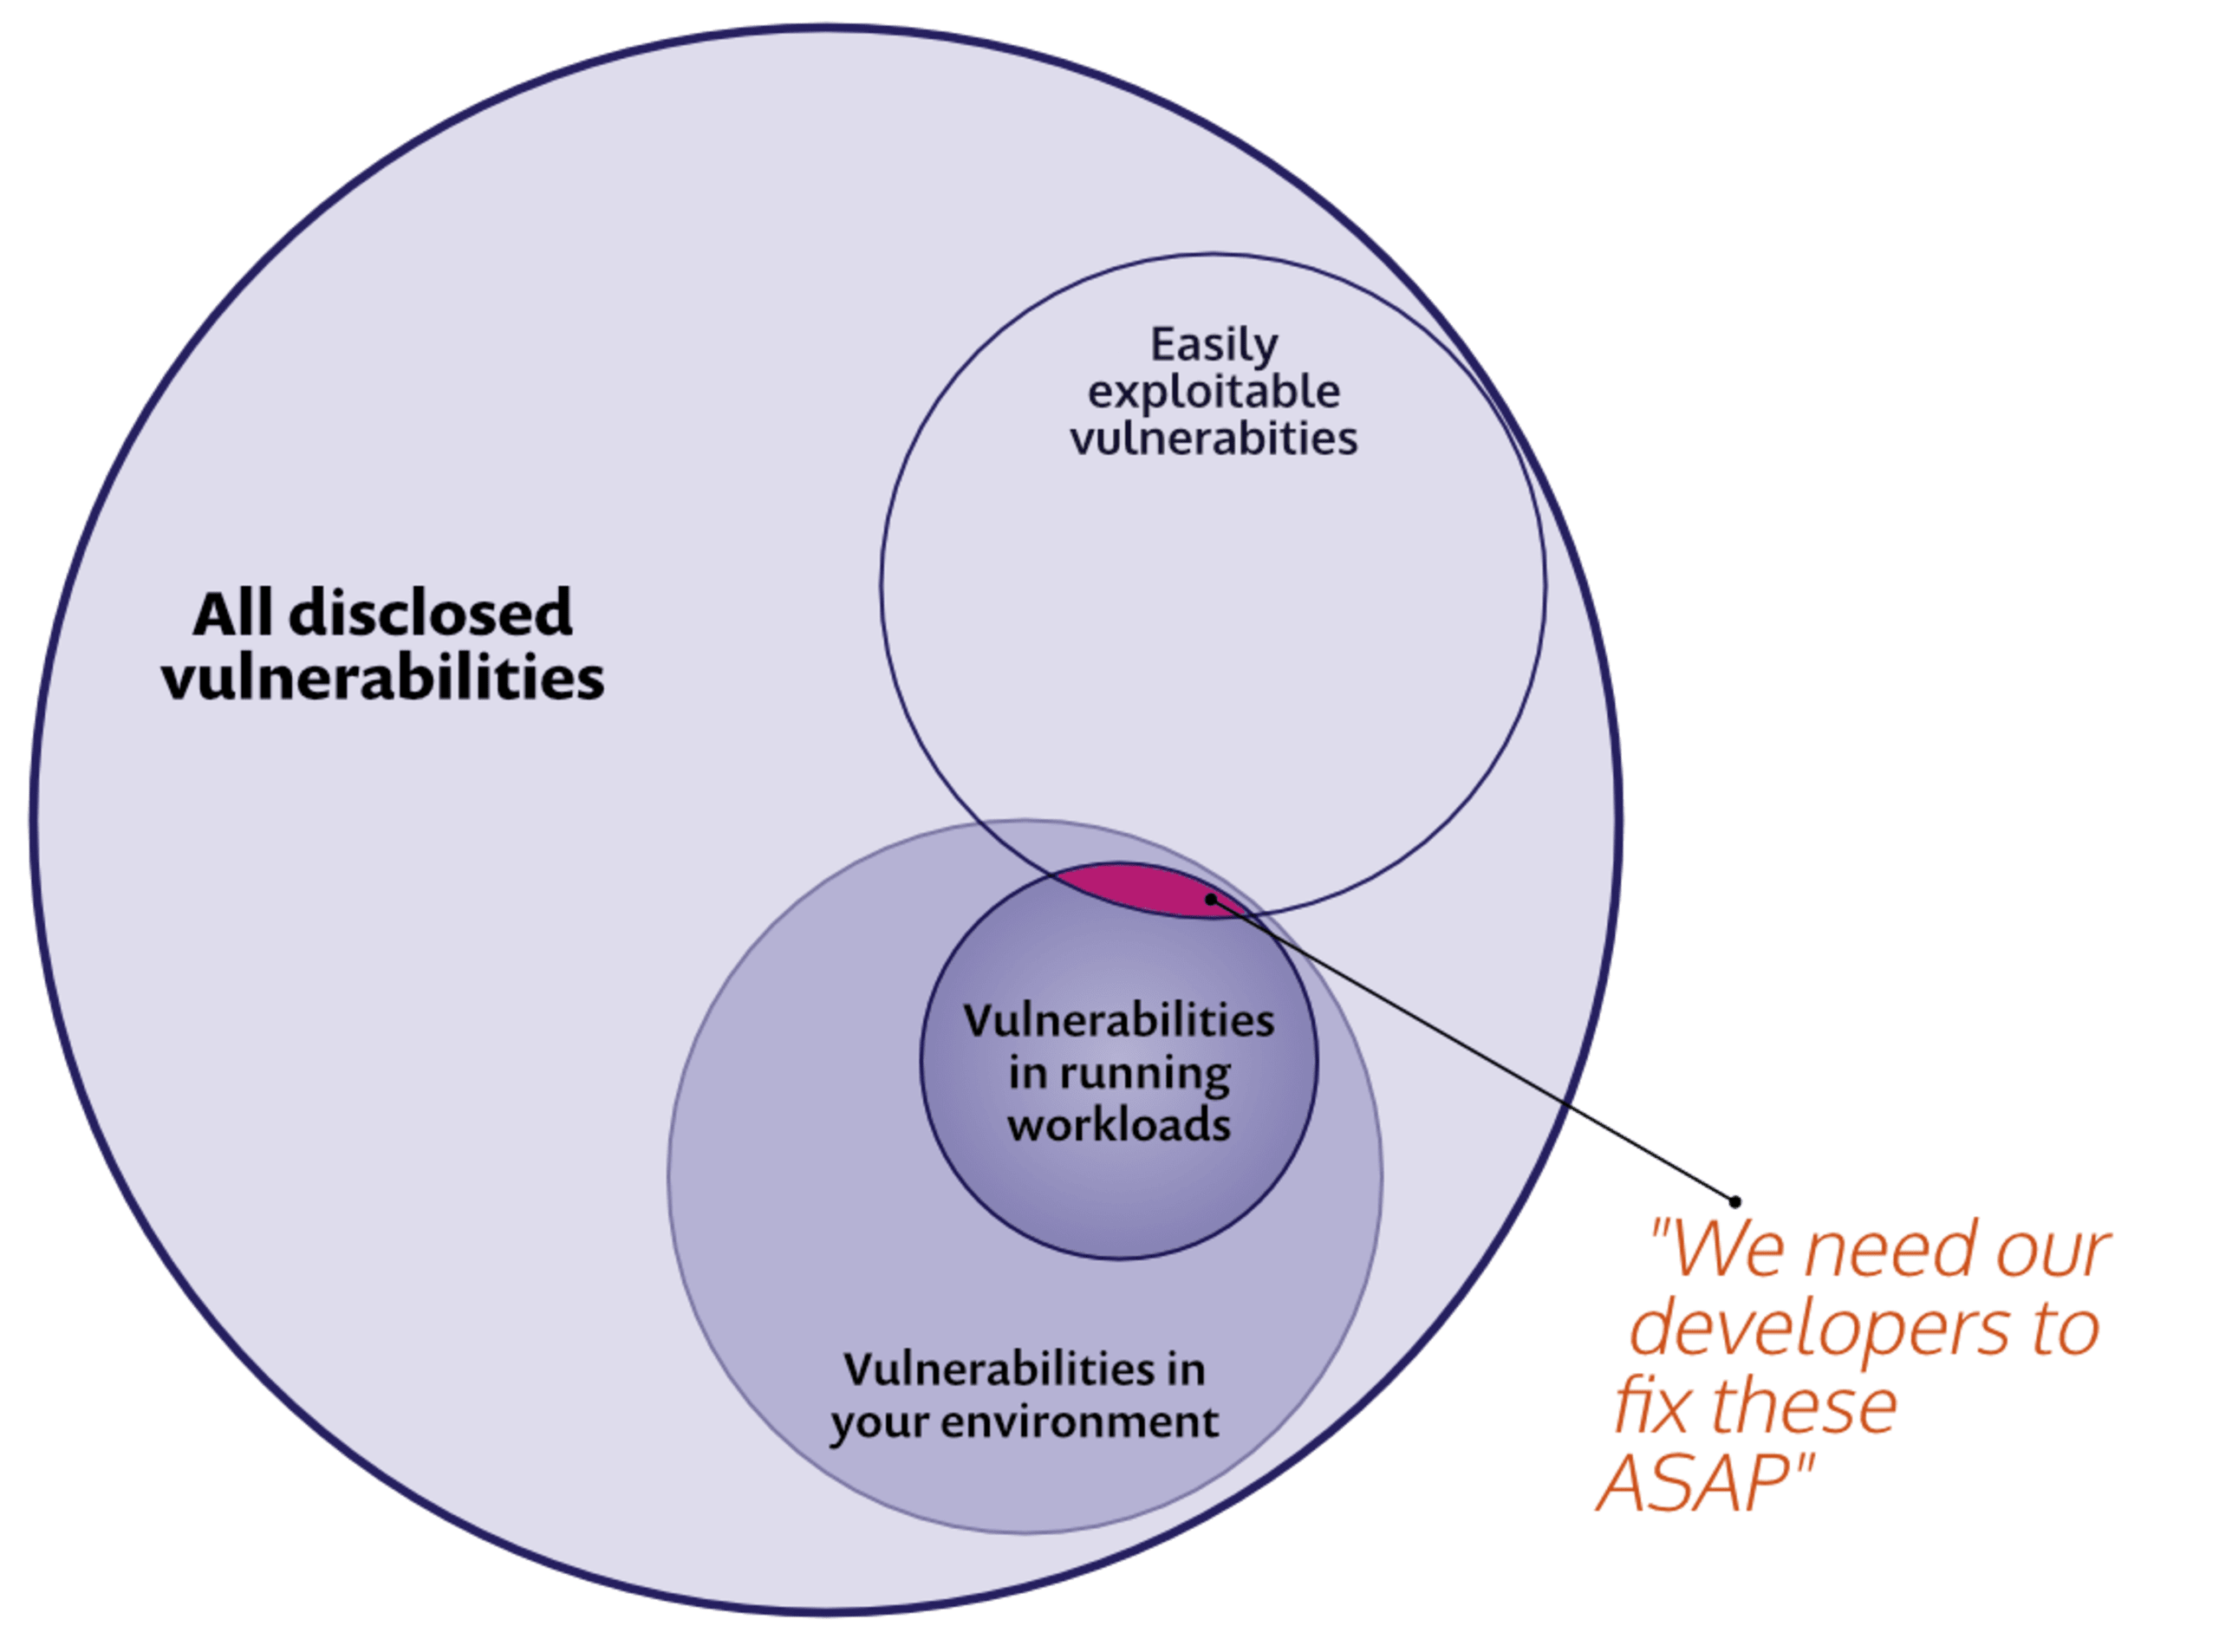
Wenn Sie mit der CVSS-Bewertung vertraut sind, fragen Sie sich vielleicht, warum die zusätzlichen Angaben von Snyk zum Exploit-Reifegrad wichtig sind. Es geht um Benutzerfreundlichkeit und konkrete Handlungsmöglichkeiten für Entwickler im Alltag. Der CVSS-Score berücksichtigt eine große Zahl von Datenpunkten. Die Sicherheitsexperten von Snyk ergänzen unsere Datenbank anhand eigener Analysen um Angaben zum Exploit-Reifegrad. So lassen sich Berichte zum Scannen von Container- und Anwendungsschwachstellen einfach danach priorisieren, ob Exploits existieren und wie diese implementiert sind.
Den Exploit-Reifegrad von Snyk Container in Ihren Arbeitsablauf integrieren
Anhand eines typischen Anwendungsfalls sehen wir uns an, wie Sie die neue Priorisierungsfunktion für Linux in Ihre Arbeitsabläufe integrieren können. Wir hören oft, dass der erste Bericht zu Container-Schwachstellen für viele zunächst etwas überwältigend sein kann. Ein Image kann Hunderte von Schwachstellen aufweisen. Mit Snyk würden wir zunächst das Basis-Image ermitteln und Ihnen dabei helfen, eine Alternative auszuwählen – denn so lassen sich viele Schwachstellen auf einmal beseitigen.
Es können jedoch immer noch viele Schwachstellen übrig bleiben. Damit Ihre Teams ihre Bemühungen gezielt einsetzen, sollten sie sich auf Schwachstellen in aktiven Workloads konzentrieren, die in Ihren Kubernetes-Clustern ausgeführt werden und für die es ausgereifte Exploits gibt. Außerdem sollten Ihre Pipeline-Tests ähnliche Ergebnisse liefern und Schwachstellen in Container-Images mit „ausgereiften“ Exploits und einem „hohen“ Schweregrad kennzeichnen.
Container-Schwachstellen anhand des Exploit-Reifegrads finden und filtern
Zunächst konzentrieren wir uns auf ausgeführte Workloads, für die ausgereifte oder Proof-of-Concept-Exploits verfügbar sind. Schließlich werden diese Workloads aktiv in unseren Clustern ausgeführt und stellen damit einen besonders gefährlichen Angriffsvektor dar.
Mit Snyk können Sie Ihre Schwachstellen ganz einfach anhand der Exploit-Reifedaten für Linux-Schwachstellen in Kombination mit den Konfigurationsdaten der Kubernetes-Workloads anzeigen. Für den unten gezeigten Bericht meiner Organisation habe ich zunächst ausschließlich Schwachstellen ausgewählt, die:
in meinem Cluster ausgeführt werden (Filter „Projects“) und
über einen ausgereiften oder Proof-of-Concept-Exploit verfügen.
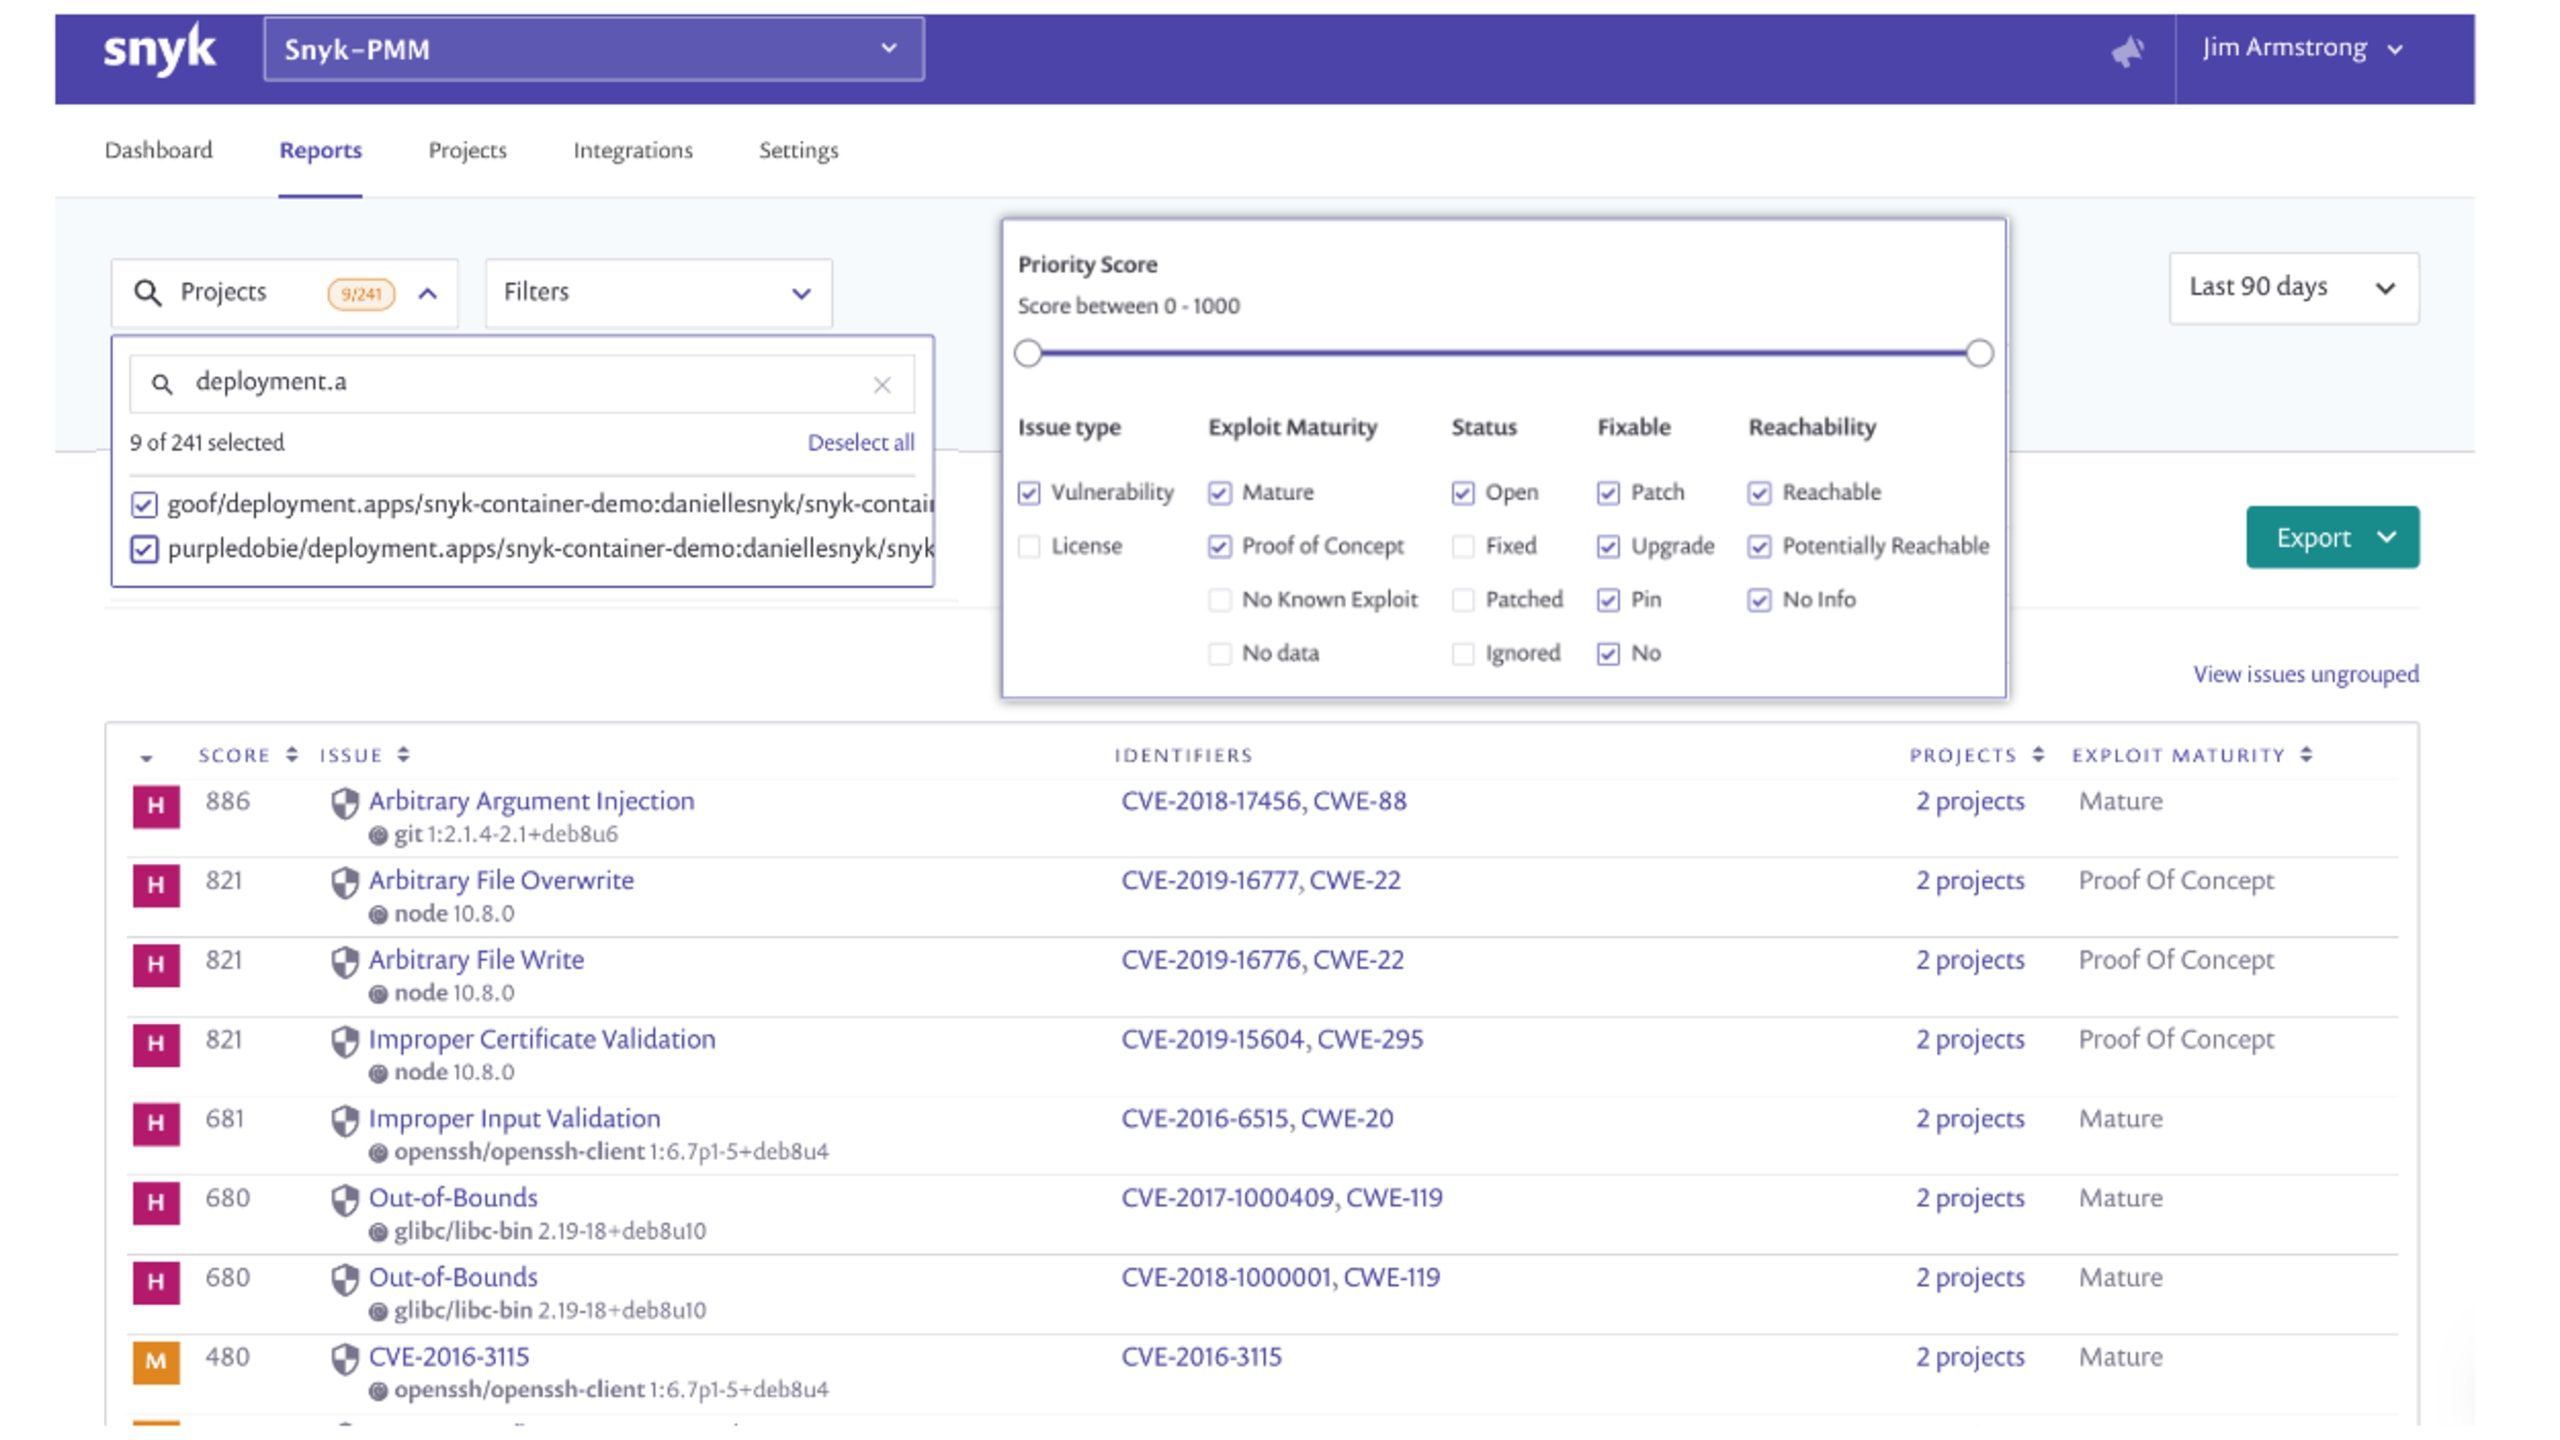
In diesem Fall zeigt mein Bericht viele Treffer, die diesen Kriterien entsprechen. Ich kann eines der Projekte genauer untersuchen, um weitere Details zu erhalten, wie unten dargestellt. In der Projektansicht sehen Sie, dass ich erneut nach dem Exploit-Reifegrad gefiltert habe (linke Bildschirmseite) und für das angezeigte Ergebnis zusätzlich ein Hinweis auf einen ausgereiften Exploit zu sehen ist. Diese Information fließt zusammen mit weiteren Faktoren, etwa der Konfiguration der ausgeführten Pods im Cluster, in den Priority Score von Snyk ein.

Erste Schritte
Wenn Sie ein Snyk-Konto haben und unser Produkt Snyk Container bereits nutzen, können Sie ab sofort Exploit-Reifedaten für Linux verwenden. Exploit-Reifegrad ist in allen Snyk-Plänen enthalten! Wenn Sie Snyk Container noch nicht ausprobiert haben, können Sie kostenlos loslegen.
Starten Sie mit dem Snyk Container-Tutorial im Snyk Solutions Center.
Lesen Sie die Dokumentation zu Snyk Container.
Bleiben Sie sicher!
Container-Sicherheit mit Fokus auf Entwickler
Snyk findet und behebt automatisch Schwachstellen in Container-Images und Kubernetes-Workloads.


