Rückblick auf das InCyber Forum Europe: 4 Tipps von DevSecOps-Expertinnen und -Experten

14. August 2024
0 Min. Lesezeit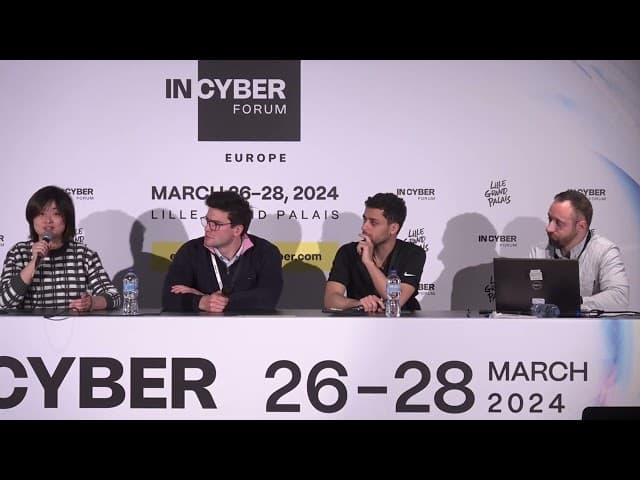
Wenn Ihr Unternehmen darüber nachdenkt, wie es Sicherheit nach links verlagern und die gemeinsame Verantwortung für die Behebung von Problemen fördern kann, ist oft unklar, wo man anfangen soll. Welche Tools passen am besten zu Ihren bestehenden Prozessen? Wie lässt sich am besten vermitteln, wie wichtig Anwendungssicherheit ist? Und wie bringen Sie Entwicklerinnen und Entwickler nach der Auswahl der Tools dazu, sie tatsächlich zu nutzen?
Drei Experten kamen beim InCyber Forum in Europa zusammen, um diese Fragen zu beantworten. Zu den Vortragenden gehörten Grace Law von Manulife, einem Snyk-Kunden, Eric Fourrier von GitGuardian, einem Snyk-Partner, und Chaaban Barakat von Snyk. Jeder Experte brachte eine eigene Perspektive auf die Auswahl der passenden Tools und Prozesse, die Sensibilisierung und die praktische Einführung von DevSecOps ein. Hier sind ihre wichtigsten Tipps und Tricks für Unternehmen, die DevSecOps von der Idee in die Praxis umsetzen möchten.
Wählen Sie Sicherheitstools, die zur Unternehmenskultur passen
Die Wahl der passenden Tools ist eine der
größten Herausforderungen für Unternehmen, die einen DevSecOps-Ansatz ermöglichen möchten. Wie viele Sicherheitsteams wissen, ist die Beschaffung von Anwendungssicherheitstools das eine. Entwicklungsteams dazu zu bringen, diese Tools tatsächlich zu nutzen, ist jedoch eine ganz andere Aufgabe.
Chaaban Barakat zufolge wird die Akzeptanz durch Entwicklerinnen und Entwickler zu einer großen Herausforderung, wenn die Tools nicht zur Unternehmenskultur passen und keine Verantwortungsübernahme für sicherheitsbezogene Aufgaben fördern. Er sagte: „Sehr oft sind [Sicherheits-]Tools bereits vorhanden, werden aber nicht angenommen … und dafür gibt es zwei Gründe. Entweder liegt es am Tool – es lässt sich zu schwer integrieren, ist zu kompliziert in der Anwendung, zu langsam, liefert zu viele falsch-positive Ergebnisse oder erschwert die Behebung … oder es liegt an der Unternehmenskultur oder den Menschen, weil niemand die Verantwortung für DevSecOps übernimmt.“
Um diese Herausforderung zu bewältigen, müssen Unternehmen gezielt Tools auswählen, die sich in bestehende Workflows einfügen und unnötiges Rauschen vermeiden. Grace Law sagt: „Es gibt viele Tools, die 100 Schwachstellen finden, uns aber gleichzeitig 1.000 falsch-positive Ergebnisse liefern. Am Ende nimmt dann niemand den Bericht ernst. Außerdem setzt das die Sicherheitsteams unter großen Druck, die Schwachstellen einzeln zu überprüfen.“
Die Tools sollten nicht nur präzise sein, sondern sich auch nahtlos in bestehende Workflows einfügen, um die Verantwortungsübernahme zu fördern. Eric Fourrier zufolge ist die Kompatibilität mit Entwicklungs-Workflows entscheidend, wenn gemeinsame Verantwortung gefördert werden soll. Lässt sich ein Tool nahtlos in bestehende Entwicklungspipelines integrieren, müssen Entwicklerinnen und Entwickler ihren Flow nicht unterbrechen, um Sicherheitstests auszuführen.
Er sagte: „Entwicklerinnen und Entwickler müssen heute so viele Technologien beherrschen – Frontend, Backend und Infrastruktur. Gleichzeitig erwarten wir von ihnen, dass sie Sicherheitsexperten und Security Champions sind. Und auf der anderen Seite kommt ein Sicherheitsexperte auf 100 Entwicklerinnen und Entwickler. Deshalb müssen wir sie wirklich zusammenbringen … indem wir Sicherheitsrichtlinien koordinieren und den Entwicklungsteams Tools an die Hand geben, die sich in ihre Workflows einfügen.“
Die Lösungen von Snyk setzen diese Prinzipien um: Sie bieten entwicklerorientierte Sicherheitstools, die sich mühelos in bestehende Entwicklungsumgebungen integrieren lassen. Die Einführung von Snyk bei Manulife zeigt, wie die Wahl des richtigen Tools die Sicherheitspraxis deutlich verbessern kann, ohne Workflows zu stören.
Kommunizieren, kommunizieren, kommunizieren
Nach der Auswahl eines Sicherheitstools ist es wichtig, Sicherheitsbewusstsein und Schulungen gezielt in den Entwicklungsteams Ihres Unternehmens einzuführen. Law sagt: „Bewusstsein ist enorm wichtig. Kommunikation ist enorm wichtig. Wir müssen die Denkweise von Entwicklerinnen und Entwicklern verändern und sie daran erinnern, dass Sicherheit helfen soll. Sicherheit soll niemanden daran hindern, eine Anwendung bereitzustellen … deshalb informieren wir sie frühzeitig und umfassend. Und wir präsentieren uns als Team, das wirklich mit ihnen zusammenarbeiten kann.“
Wie Sie Entwicklungsteams schulen und für das Thema sensibilisieren, sollte jedoch davon abhängen, welche Erfahrungen Ihr Unternehmen bisher mit Sicherheitstools gemacht hat. Barakat sagte: „Es hängt davon ab, wie weit das Unternehmen entwickelt ist. Manche Unternehmen sind Sicherheitstools gewohnt … schwieriger wird die Kommunikation, wenn Entwicklerinnen und Entwickler nicht daran gewöhnt sind, Probleme zu beheben oder mit Sicherheitstools zu arbeiten. Dann müssen wir sie an etwas Neues heranführen und das Bewusstsein stärken. Das kann direkt im Unternehmen geschehen. Security Champions können die Programme vorantreiben.
Auch Live-Hacking nutzen wir gerne, um das Bewusstsein zu stärken.“
Snyk unterstützt diese Kommunikationsbemühungen mit klaren, umsetzbaren Einblicken in Schwachstellen. So können Teams wie Manulife ihre Entwicklerinnen und Entwickler über die Bedeutung von Sicherheit und den effektiven Umgang mit Problemen aufklären und dafür sorgen, dass Sicherheit im gesamten Unternehmen zur gemeinsamen Verantwortung wird.
Messen Sie die richtigen KPIs
Die Vortragenden betonten außerdem, wie wichtig es ist, zu Beginn Ihrer DevSecOps-Reise die richtigen KPIs zu erfassen. Fourrier empfahl zunächst einen Ansatz, bei dem es darum geht, „den Schaden einzudämmen“ und „zu verhindern, dass neue Secrets und Schwachstellen in Ihre Codebasis gelangen. Das erreichen Sie mit den bereits angesprochenen Maßnahmen: Security Shift Left, Akzeptanz durch Entwicklerinnen und Entwickler sowie Schulungen. Das ist der erste KPI, den wir optimieren wollen.“
Letztlich sollten die wichtigsten Sicherheitskennzahlen Ihres Unternehmens jedoch dessen individuellen Prioritäten und Strukturen entsprechen. Barakat sagte: „Jedes Unternehmen hat eigene erste Ziele. Wenn Ihr Unternehmen noch nie alle Repositories scannen konnte, weil das bisherige Tool zu langsam oder zu schwer einzuführen war … dann könnte das erste Ziel darin bestehen, jedes Ihrer Repositories zu scannen.“
Behalten Sie neue AppSec-Trends im Blick
DevSecOps ist nie abgeschlossen. Es entstehen ständig neue Technologien und Prozesse, mit denen Sie Ihren Gesamtansatz verbessern können. Die Vortragenden sprachen über einige der wichtigsten Trends, von denen sie glauben, dass sie die Anwendungssicherheit verbessern werden:
Application Security Posture Management (ASPM): Führungskräfte erhalten einen Gesamtüberblick darüber, wie Risiken im gesamten Unternehmen minimiert werden
Mehr Fokus auf die Developer Experience: Unternehmen prüfen genau, wie sich Sicherheitskontrollen auf die täglichen Workflows der Entwicklungsteams auswirken, und stellen sicher, dass die Sicherheit bestehende Praktiken möglichst wenig beeinträchtigt.
Behebung statt bloßer Berichterstattung: Unternehmen befähigen Entwicklerinnen und Entwickler, Codeprobleme konkret zu beheben, anstatt nur eine Liste von Schwachstellen zusammenzustellen, um eine Compliance-Anforderung abzuhaken.
Wie Snyk die Einführung von DevSecOps unterstützt
Manulife nutzt Snyk Open Source, Snyk Code und Snyk Container, um die eigenen DevSecOps-Praktiken zu verbessern. Der entwicklerorientierte Sicherheitsansatz von Snyk hilft Unternehmen dabei, Tools einzuführen, die sich in bestehende Entwicklungspraktiken einfügen und Risiken in großem Maßstab reduzieren. Unsere Lösungen lassen sich einfach in bestehende IDEs, Repositories und CI/CD-Pipelines integrieren. So können Entwicklerinnen und Entwickler ihren Code beim Pull Request testen und beheben. Über die CLI bieten wir konkrete Hinweise zur Behebung, damit Entwicklungsteams Schwachstellen innerhalb weniger Minuten beseitigen können.
Mit Snyk Open Source kann Manulife Schwachstellen in Open-Source-Abhängigkeiten erkennen und beheben. Snyk Code hilft den Entwicklerinnen und Entwicklern, Sicherheitsprobleme im proprietären Code früh im Entwicklungszyklus zu erkennen. Snyk Container wiederum sorgt dafür, dass containerisierte Anwendungen von Anfang an sicher sind.
Darüber hinaus bietet unser ASPM-Angebot Snyk AppRisk Führungskräften einen vollständigen Überblick über Anwendungsrisiken. So können sie die dringendsten Bedrohungen für geschäftskritische Anwendungen und Abläufe proaktiv minimieren.
Sehen Sie sich die vollständige Präsentation beim InCyber Forum an, um mehr darüber zu erfahren, wie Sie ein erfolgreiches DevSecOps-Programm auf den Weg bringen.