So bauen Sie eine moderne DevSecOps-Kultur auf: Erkenntnisse von Jaguar Land Rover und Asda

Brian Piper
21. Februar 2024
0 Min. Lesezeit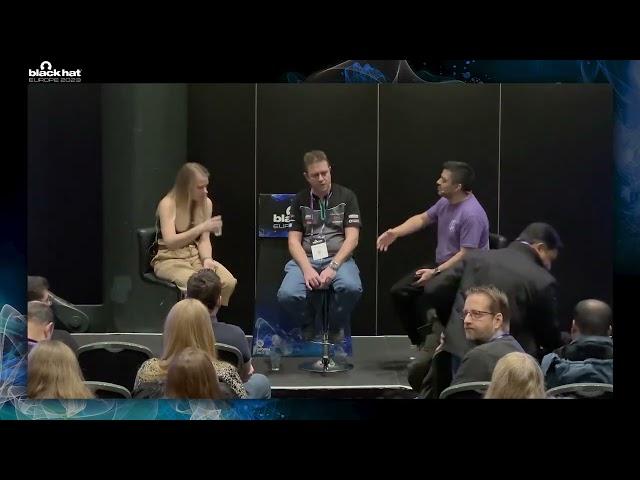
Menschen, Prozesse und Tools beeinflussen gleichermaßen, wie gut ein Unternehmen ein starkes AppSec-Programm aufrechterhalten kann. Bei einer kürzlich veranstalteten Podiumsdiskussion auf der Black Hat Europe sprach Snyk mit zwei Kunden – Jaguar Land Rover (JLR) und Asda – über die besonderen Herausforderungen, denen sie sich beim Management von Entwicklungsteams, der Einführung neuer Sicherheitstools und dem Aufbau eines modernen DevSecOps-Programms in ihren Unternehmen stellen müssen.
JLR stellt seit 1935 Autos her. Nach mehreren Fusionen und Übernahmen sowie fast einem Jahrhundert technologischer Innovation beschäftigt das Unternehmen heute weltweit 3.000 Entwicklerinnen und Entwickler, die an verschiedenen Softwareprojekten arbeiten. Mike Welsh, Lead Enterprise Security Architect of DevSecOps bei JLR, verantwortet unternehmensweite Strategien, die sichere Entwicklungspraktiken gewährleisten und unterschiedliche Teams durch einheitliche Prozesse zusammenführen.
Asda hingegen steht noch am Anfang des Aufbaus seines DevSecOps-Programms. Obwohl die Marke etabliert ist, muss Asda nach der kürzlichen Trennung von Walmart als „größtes Startup Europas“ agieren. Ruta Baltiejute, DevSecOps-Leiterin bei Asda, baut die DevSecOps-Kultur des Unternehmens von Grund auf auf, führt neue Tools ein und arbeitet funktionsübergreifend mit Engineering- und Sicherheitsteams zusammen, um das Fundament für den Ansatz des Unternehmens zur sicheren Anwendungsentwicklung zu legen.
Obwohl sich die beiden Unternehmen beim Aufbau einer DevSecOps-Kultur in sehr unterschiedlichen Entwicklungsphasen befinden, haben sie auf ihrem Weg einige gemeinsame Erkenntnisse gewonnen.
1. Beziehen Sie Entwicklerinnen und Entwickler in Entscheidungsprozesse ein
Während der Podiumsdiskussion waren sich Mike und Ruta einig, dass die Unterstützung durch Entwicklerinnen und Entwickler entscheidend für den Erfolg einer starken DevSecOps-Kultur ist. Beide empfehlen anderen DevSecOps-Fachleuten, Ingenieurinnen und Ingenieure in alle Entscheidungen einzubeziehen – von Vorschlägen für neue Entwicklungstools bis hin zur Durchführung eines Proof of Concept. Diese Zusammenarbeit ist unerlässlich, damit sich Ingenieurinnen und Ingenieure nicht gegen Sicherheitsvorgaben wehren oder ihnen aufgezwungene Tools ignorieren. Mike sagt: „Es ist um einiges einfacher, Menschen davon zu überzeugen, ausgewählte Tools einzusetzen und damit weiterzuarbeiten, wenn sie in den Auswahlprozess eingebunden waren.“
Fehlt diese Unterstützung, werden neue Prozesse und Tools nur zögerlich eingeführt. Das kann die Integrität Ihres Programms erheblich gefährden. Für Mike und JLR ist das ein großes Anliegen. Das Unternehmen beschäftigt Tausende Ingenieurinnen und Ingenieure in EMEA, APAC und auf dem amerikanischen Kontinent. Mike musste Tools finden, die für alle funktionieren – und die alle einsetzen wollen –, damit das Unternehmen vollständigen Einblick in seine Codebasis erhält und relevante Schwachstellen erkennen kann. Wie Mike sagte: „Es bringt nichts, nur 10 % der Codebasis zu sehen und herauszufinden, ob sie sicher ist oder nicht.“
Snyk war die perfekte Lösung. Die branchenweit anerkannte Lösung wurde von Mitgliedern der JLR-Entwickler-Community immer wieder vorgeschlagen. Mit Snyk Open Source, Snyk Container und Snyk Code konnte Mike einheitliche Richtlinien und Prozesse für das Team festlegen und Snyk darin integrieren. Jetzt kann jede Entwicklerin und jeder Entwickler Snyk nutzen, um Schwachstellen zu erkennen. Dank umfassender Automatisierung mithilfe der Snyk API kann JLR in seinem Code-Management-System effektiv die enormen 14.000 Projekte scannen. So können Entwicklerinnen und Entwickler effizienter arbeiten und sichereren Code erstellen.
2. Gehen Sie Prozessänderungen mit einer „Vorteile zuerst“-Mentalität an
Bevor Sie etwas Neues einführen, sollten Sie sicherstellen, dass die Prozessänderungen oder neuen Tools, die Sie implementieren möchten, Ihrem Engineering-Team einen praktischen Nutzen bringen. Denn damit Ingenieurinnen und Ingenieure einen neuen Prozess bereitwillig annehmen, müssen sie verstehen, wie er sich positiv auf sie auswirkt.
Ruta empfiehlt, sich gründlich über die Herausforderungen von Entwicklerinnen und Entwicklern zu informieren und die Erkenntnisse mit ihnen zu teilen, damit auch sie diese nachvollziehen können. Beobachten Sie Ihre Entwicklerinnen und Entwickler bei der Arbeit und sprechen Sie laut aus, was Ihnen auffällt. Sehen Sie sich ihre Arbeitsabläufe an und weisen Sie auf die verschiedenen Schwierigkeiten hin, mit denen sie im Alltag konfrontiert sind (z. B. einen zeitaufwendigen Prozess). Manchmal handelt es sich um ein bekanntes Problem, über das Entwicklerinnen und Entwickler gerne ausführlich berichten. Manchmal ist es etwas, das ihnen selbst noch gar nicht aufgefallen ist – oder bei dem sie nicht erkannt haben, dass es Verbesserungspotenzial gibt.
Sobald Sie wissen, wie eine Vorgabe Entwicklerinnen und Entwicklern zugutekommt, müssen Sie diese Vorteile kommunizieren. Erklären Sie ihnen, wie und warum ein neuer Prozess den Arbeitsalltag erleichtert, sicherer oder effizienter macht.
Bei Asda stieß Ruta insbesondere bei langjährigen Mitarbeitenden und Auftragnehmern auf Widerstand gegen neue Tools und Prozesse. Nach der Trennung von Walmart befand sich das Unternehmen in einer interessanten Grauzone: In mancher Hinsicht agierte es als neue Einheit, in anderer als etabliertes Unternehmen. Zusammen mit dem rasanten Wachstum – das Engineering-Programm verdreifachte sich tatsächlich – ist es nur natürlich, dass es bei Ingenieurinnen und Ingenieuren Widerstand gab.
Ruta und ihr Team nutzten die einmalige Gelegenheit, Engineering- und Sicherheitsteams gleichzeitig von Grund auf aufzubauen und bei der Prüfung zahlreicher Lösungen am Markt die Zusammenarbeit mit den Entwicklerinnen und Entwicklern zu fördern. Letztendlich erwies sich Snyk als beste Lösung für Asda. Das Unternehmen führte die gesamte Snyk-Plattform ein (Snyk Open Source, Snyk Code, Snyk IaC und Snyk Container). Sie bietet den Ingenieurinnen und Ingenieuren praktische Vorteile im Arbeitsalltag und erfüllt zugleich die Anforderungen des Sicherheitsteams.
Ihr Team sträubt sich besonders stark? Wenn nichts anderes hilft, empfiehlt Mike, auf Gamification zurückzugreifen. Die Zahlen sprechen für sich, und Ingenieurinnen und Ingenieure sehen gern den konkreten Unterschied zwischen verschiedenen Ansätzen. Kommunizieren Sie transparent die Ergebnisse von Teams, die mit unterschiedlichen Prozessen arbeiten, und zeigen Sie so überzeugend die jeweiligen Vorteile auf.
3. Vereinfachen Sie den Onboarding-Prozess
Wie nützlich ein neuer Prozess auch sein mag: Entwicklerinnen und Entwickler hören sich Ihre Argumente nur an und führen den Prozess oder das Tool nur ein, wenn es ihnen leicht gemacht wird.
Wie Ruta die Teilnehmenden erinnerte: „Sie werden Entwicklerinnen und Entwickler niemals dazu bringen, ein 50-seitiges Dokument darüber zu lesen, wie sie im Unternehmen etwas erledigen sollen. Wenn Sie ihnen die Tools und eine vereinfachte Vorgehensweise zur Verfügung stellen, werden sie die Richtlinien korrekt einhalten.“
4. Lernen Sie gemeinsam aus vergangenen Erfahrungen
Zusammenarbeit ist in der Theorie großartig. Um sich jedoch selbst in die Pflicht zu nehmen, sollten Sie einen formellen Prozess für die Zusammenarbeit einführen, damit alle Stimmen gehört werden. Wahrscheinlich verfügt Ihr Team über viel gemeinsames Wissen und Erfahrung. Wo ließen sich besser neue Ideen oder Feedback zu Tools und Prozessen finden?
Bei JLR gründeten Mike und sein Team eine DevSecOps Guild mit Vertreterinnen und Vertretern aus verschiedenen Unternehmensbereichen und mit unterschiedlichen beruflichen Erfahrungen. Die Mitglieder treffen sich, um über Tools zu sprechen, die sie bereits genutzt haben, oder andere Lösungen zu prüfen, die sich lohnen könnten. Das gesammelte Wissen der Guild hilft JLR, die Zusammenarbeit systematisch zu gestalten und in der Vielzahl der branchenüblichen Tools Prioritäten zu setzen.
In einer DevSecOps-Kultur ist Zusammenarbeit entscheidend
Im Kern unterstreicht jede dieser Erkenntnisse, wie wichtig die Zusammenarbeit zwischen Sicherheits- und Entwicklungsteams ist. Ganz gleich, wo Sie sich auf Ihrem Weg zu DevSecOps befinden: Die Stärke und Kontinuität Ihres Programms hängen davon ab, dass alle Beteiligten es mittragen. Sehen Sie sich die vollständige Black-Hat-Session an, um mehr über diese Erkenntnisse zu erfahren.
Suchen Sie ein Tool, das Ihre Entwicklungs- und Sicherheitsteams überzeugt? Entdecken Sie Snyks moderne Developer-Security-Plattform.


