Anwendungssicherheit in großem Maßstab managen


30. September 2020
0 Min. LesezeitWir freuen uns, die Einführung unserer fortschrittlichen, entwicklerorientierten Projektmanagementfunktionen bekannt zu geben, mit denen Unternehmen Anwendungssicherheit in großem Maßstab verwalten können!
Je größer ein Unternehmen wird, desto schwieriger wird es, ein Programm für Anwendungssicherheit zu konzipieren, zu verwalten und umzusetzen. In diesem Zusammenhang spielt die Größe eine Rolle. Wenn ein Unternehmen wächst, wächst auch die Anwendung. Zusätzliche Produkte und Services kommen hinzu. Weitere Teams werden eingebunden. Für Entwicklung, Tests und Bereitstellung der Anwendung kommen mehrere Umgebungen zum Einsatz.
Das neue Modell cloudnativer Anwendungen erhöht die Komplexität zusätzlich. Anwendungen bestehen heute aus unterschiedlichen Bausteinen, die miteinander verbunden sind, aber nicht unbedingt in einem zentralen Repository verwaltet werden. Die Anwendungssicherheit über diese moderne Software-Supply-Chain hinweg zu verwalten, ist ein Albtraum für das Projektmanagement. Allein die schiere Anzahl der Projekte kann diese Teams überfordern und selbst einfache Aufgaben wie das Auffinden eines Projekts erschweren – ganz zu schweigen von zeitaufwendigeren Aufgaben wie der Priorisierung und Behebung erkannter Schwachstellen.
Diese Herausforderungen können die allgemeine Sicherheitslage eines Unternehmens beeinträchtigen. Der Zusammenhang ist einfach: Je schwieriger das Projektmanagement ist, desto weniger effektiv lassen sich die damit verbundenen Risiken verwalten. Ein unübersichtlicher Projektbestand kostet Entwicklungs- und Sicherheitsteams Zeit und kann zu zunehmender Frustration und mangelndem Vertrauen führen. Gleichzeitig können kritische Schwachstellen unbemerkt bleiben oder nicht rechtzeitig behoben werden.
Um die Herausforderung der Skalierung zu bewältigen, ist eine einfache Möglichkeit zur Verwaltung der Anwendungssicherheit erforderlich. Herkömmliche Enterprise-Sicherheitslösungen bieten entweder keine Verwaltungsfunktionen oder sind zu unflexibel, um wirksam zu sein. Die entwicklerorientierten Projektmanagementfunktionen von Snyk helfen Ihnen dabei, Projekte einfacher zu organisieren, zu verwalten und zu priorisieren – und letztlich die Sicherheitslücken und Lizenzprobleme, die sie mit sich bringen, effizienter zu verwalten.
Einheitliche Projektorganisation schaffen
Proprietärer Code, Open-Source-Pakete, Container, Kubernetes-Konfigurationen, Infrastructure as Code – das sind die gängigen Bausteine cloudnativer Anwendungen. Aus Sicht des Sicherheitsmanagements und insbesondere in größeren Unternehmen kann dieses Modell zu einer enormen Anzahl unterschiedlicher Projekte führen.
Kunden mit einer Enterprise-Lizenz von Snyk verwalten beispielsweise durchschnittlich mehr als 2.000 Projekte. Kunden mit unserer Pro-Lizenz verwalten über 900 Projekte. Zusammengenommen enthalten diese Projekte durchschnittlich mehr als 5.000 Schwachstellen! Ohne eine standardisierte Methode zur Organisation der Projekte werden die Workflows zur Priorisierung und Behebung der darin enthaltenen Probleme aufwendig und ineffizient.
Die neuen Projektmanagementfunktionen von Snyk bieten eine einfache Möglichkeit, diese Herausforderung zu bewältigen. Mit Project Attributes und Project Tags können Nutzer ihren Projekten jetzt verschiedene Arten von Kennungen hinzufügen. So lassen sich Projekte einheitlich und entsprechend der internen Logik des Unternehmens organisieren. Dadurch wird das Sortieren und Suchen nach Projekten erheblich einfacher.
Eine ausführlichere Anleitung zur Organisation von Projekten mit Project Attributes und Project Tags finden Sie in diesem Blogbeitrag.
Sicherheit und Compliance steuern
Richtlinien legen die Grenzen fest, die für ein Unternehmen akzeptabel sind und innerhalb derer Entwickler arbeiten können. Für große Unternehmen sind sie besonders wichtig, da sie eine Möglichkeit bieten, diese Grenzen automatisch und einheitlich durchzusetzen.
Doch Projekte sind nicht alle gleich. Für ein geschäftskritisches Projekt gelten andere Sicherheits- und Compliance-Grenzen als für ein Projekt mit geringen Auswirkungen auf das Geschäft. Auch die Umgebung eines Projekts oder die Phase im Lebenszyklus der Anwendung kann den Grad der Kontrolle beeinflussen.
Damit Richtlinien in den verschiedenen Projekten eines Unternehmens wirksam durchgesetzt werden können, bietet Snyk flexible Governance- und Kontrollfunktionen. Automatisierte Sicherheits- und Lizenzrichtlinien lassen sich anhand eines zugewiesenen Attributs ganz einfach auf ein bestimmtes Projekt oder eine Projektgruppe anwenden. So kann beispielsweise für ein Projekt in der Produktion eine strenge Lizenzrichtlinie gelten, während für eine Anwendung in der Entwicklung eine großzügigere Richtlinie angewendet wird.
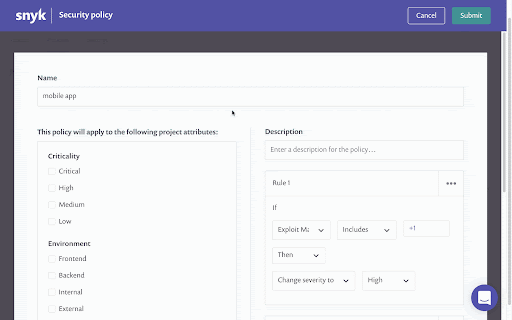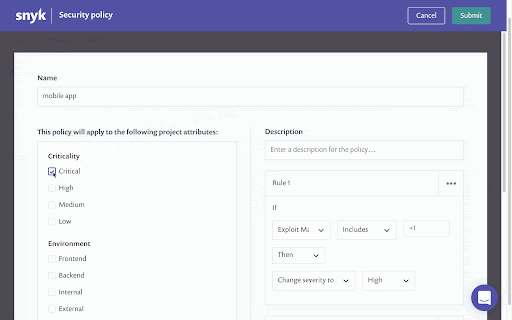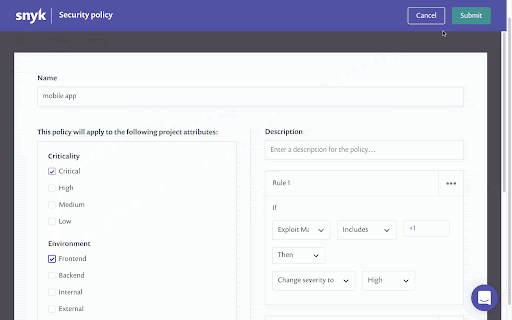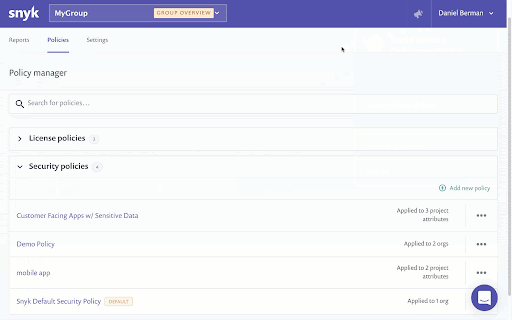
Wie Sie mithilfe von Project Attributes eine Richtlinie erstellen und einem bestimmten Projekt zuordnen, erfahren Sie in diesem Blogbeitrag.
Maßnahmen auf die wichtigsten Projekte konzentrieren
Im Juli haben wir die Einführung zahlreicher Priorisierungsfunktionen bekannt gegeben, mit denen Entwicklungs- und Sicherheitsteams ihre Sicherheitsrückstände effektiver bewältigen können. Project Attributes und Project Tags führen diesen Ansatz fort und ermöglichen es Nutzern, auch anhand subjektiver, geschäftsspezifischer Kontextinformationen zu priorisieren.
Unternehmen bewerten ihre Ressourcen unterschiedlich. Für die Risikobewertung und Priorisierung ist es entscheidend, den geschäftlichen Wert einer Ressource und die möglichen Folgen einer Kompromittierung zu verstehen.
Snyk-Nutzer können jetzt schnell die Projekte identifizieren, die aus geschäftlicher Sicht für ihr Unternehmen am wichtigsten sind – entweder mithilfe von Project Attributes (Environment, Business Criticality, Lifecycle stage) oder durch das Erstellen und Zuweisen vollständig anpassbarer Project Tags. Anschließend lassen sich die Behebungsmaßnahmen entsprechend priorisieren – nach Team, Anwendungstyp oder Datensensibilität. Der Fantasie sind keine Grenzen gesetzt.
Anwendungssicherheit erfolgreich skalieren
Um wettbewerbsfähig zu bleiben, entwickeln sich Unternehmen heute schnell weiter und wachsen rasant. Dank Cloud-Computing, DevOps und dem cloudnativen Modell wird neuer Code so häufig wie nie zuvor entwickelt und bereitgestellt. Wie oben erwähnt, stellt dieses Tempo die Anwendungssicherheit vor Herausforderungen: 54 % der Unternehmen veröffentlichen regelmäßig und wissentlich anfälligen Code, weil sie unter Druck stehen, Release-Termine einzuhalten.
Unternehmen, die diesen Wert verbessern möchten, benötigen eine Lösung, die die Produktivität steigert, statt sie zu beeinträchtigen. Die entwicklerorientierten Projektmanagementfunktionen von Snyk wurden genau dafür entwickelt: Sie helfen diesen Teams dabei, ihre Projekte einfacher zu organisieren, zu verwalten und zu priorisieren – und letztlich die Anwendungs- und Unternehmenssicherheit effektiver zu gewährleisten.
Project Attributes sind in allen Tarifen von Snyk Open Source und Snyk Container verfügbar, einschließlich des Free-Tarifs. Project Tags sind in den Pro- und Enterprise-Tarifen von Snyk Open Source und Snyk Container verfügbar. Security Policies sind in der Beta-Version für Pro- und Enterprise-Tarife verfügbar.
Starten Sie mit Capture the Flag
Erfahren Sie in unserem virtuellen On-Demand-Workshop für Einsteiger, wie Sie Capture-the-Flag-Herausforderungen lösen.


