Rapport
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Découvrez pourquoi Snyk a été nommé Leader dans The Forrester Wave™: Agentic Development Security Tools, T4 2026.
Aide-mémoire
Aide-mémoire
Vidéo
Rapport
Affichage 505 - 528 sur 756 ressources
Les avantages de l’analyse de sécurité
Découvrez l’analyse de sécurité, une approche proactive qui détecte les menaces avancées grâce à l’intelligence artificielle et au machine learning.
Comment intégrer la modélisation des menaces au rythme effréné du DevSecOps ?
Découvrez la modélisation des menaces et comment en tirer des bénéfices en matière de sécurité sans entraver le processus de développement logiciel. Faites évoluer la modélisation des menaces encore plus « à gauche ».
Analyse statique du code : explications et meilleurs outils
Découvrez comment utiliser les meilleurs outils d’analyse statique du code pour prévenir les incidents de sécurité qui passent souvent entre les mailles du filet jusqu’à la mise en production.
Mettre en place des politiques de sécurité des applications au service d’un développement sécurisé
Découvrez comment mettre en place des politiques de sécurité des applications grâce à un processus bien conçu, qui accompagne le rythme de votre organisation et inspire confiance à vos clients.
Comprendre l’automatisation de la sécurité
Découvrez l’automatisation de la sécurité, une nécessité concrète pour toute activité logicielle performante. Repérez les cybermenaces dès leur apparition et priorisez les actions de remédiation.

Tests interactifs de sécurité des applications (IAST)
Découvrez l’IAST, une méthode de test de sécurité des applications qui détecte les vulnérabilités pendant leur exécution, et pourquoi elle n’est peut-être pas adaptée à vos besoins.
Tests dynamiques de sécurité des applications (DAST)
Découvrez les tests dynamiques de sécurité des applications (DAST), une méthode de test en boîte noire qui examine votre application de l’extérieur pendant son exécution.
Analyse statique de sécurité des applications (SAST) : analyse du code
Découvrez les 7 étapes de l’analyse statique de sécurité des applications (SAST), ses avantages et ses inconvénients, et comment elle contribue à protéger votre code source.
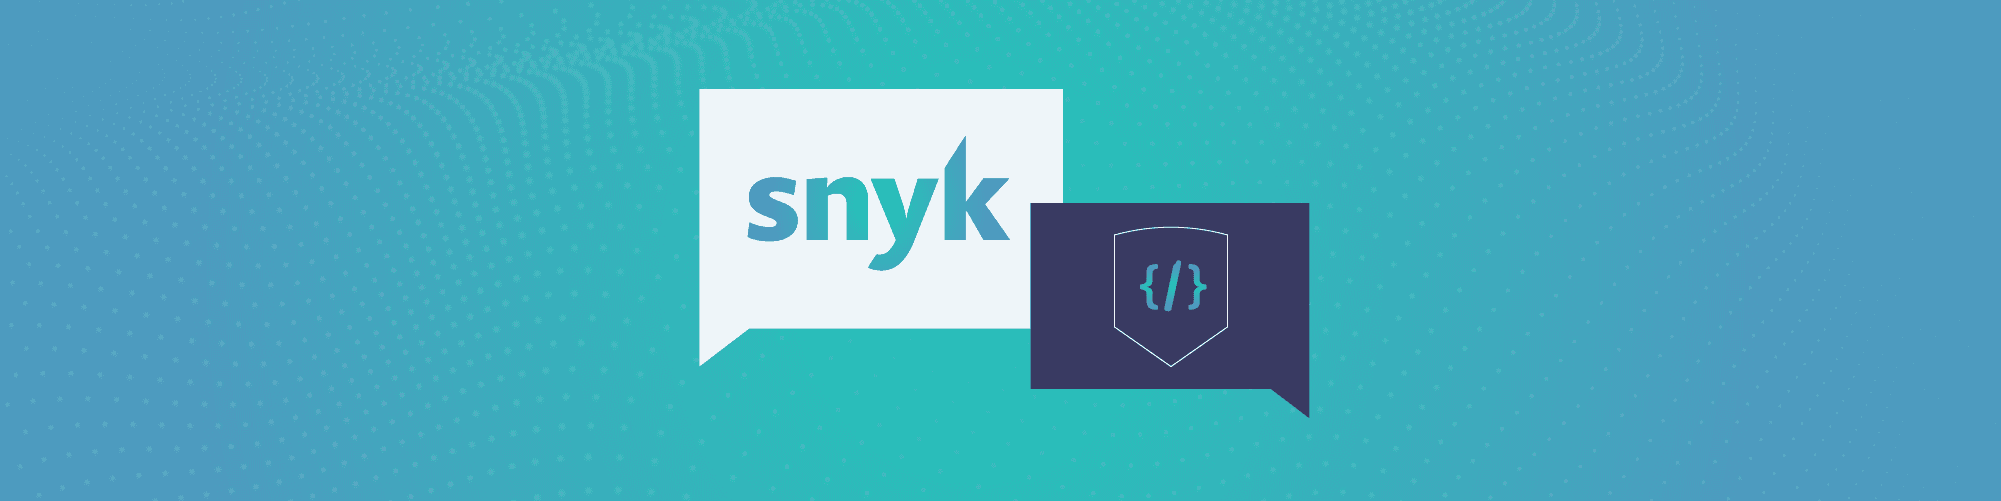
Principaux composants du pipeline DevOps
Un pipeline DevOps aide les équipes à créer, tester et déployer des logiciels rapidement et efficacement grâce à une combinaison d’outils et de pratiques. Découvrez son fonctionnement et comment le mettre en œuvre.
La sécurité logicielle expliquée
Découvrez la sécurité logicielle, ainsi que les outils et les processus adaptés pour détecter et corriger les bugs. Son lien avec la sécurité des applications, le SDLC sécurisé et bien plus encore.
Scanner de vulnérabilités : qu’est-ce que c’est et comment fonctionne-t-il ?
Découvrez les scanners de vulnérabilités : les 3 principaux types et catégories, leur fonctionnement et comment choisir l’outil d’analyse adapté.
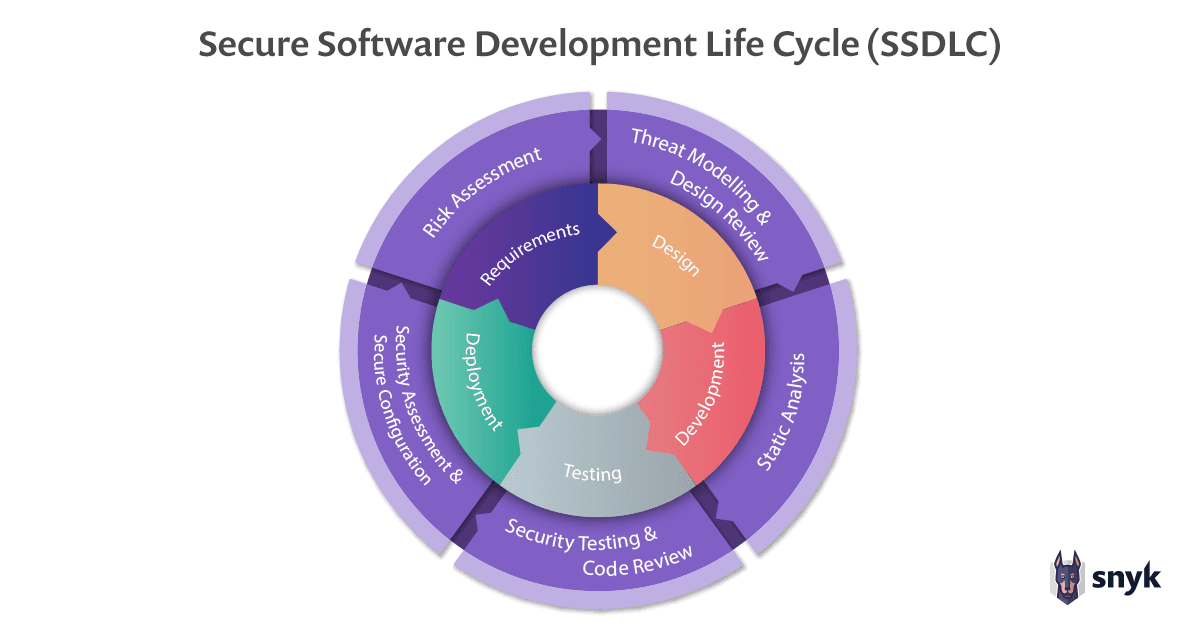
Cycle de vie du développement logiciel (SDLC) : phases et méthodologies
Découvrez les phases et méthodologies du SDLC (cycle de vie du développement logiciel), qui définissent étape par étape l’ensemble du processus de développement logiciel.
Évaluation des vulnérabilités : outils et étapes pour renforcer votre posture de sécurité
Découvrez comment évaluer les vulnérabilités pour rester en sécurité et évaluer efficacement les faiblesses de sécurité de vos systèmes et environnements.
Bonnes pratiques de codage sécurisé que tout développeur devrait connaître
Le codage sécurisé consiste à écrire du code dans un langage de haut niveau en respectant des principes stricts, afin de prévenir les vulnérabilités potentielles
Guide de l’analyse de sécurité Docker
Découvrez l’analyse de sécurité Docker pour commencer à analyser vos images de conteneurs dans Docker et d’autres registres.
Guide sur la sécurité cloud native pour créer des applications sécurisées
La sécurité cloud native consiste à sécuriser les plateformes, les infrastructures et les applications cloud en intégrant la sécurité à chaque étape du développement.
Guide complet de la sécurité des applications : outils et bonnes pratiques
La sécurité des applications désigne les mesures prises tout au long du cycle de développement d’une application pour réduire les vulnérabilités, renforcer la sécurité et protéger les données sensibles.
Tests de sécurité des applications (AST) : les principales questions et réponses
Les tests de sécurité des applications sont une étape clé du cycle de développement logiciel sécurisé (SSDLC). Découvrez les différents types de tests de sécurité des applications et les outils dédiés, et commencez à créer des applications sécurisées.
L’infrastructure as code dans un monde DevSecOps
Découvrez l’infrastructure as code (IaC), sa définition et les implications de sécurité liées à son utilisation dans le monde réel.
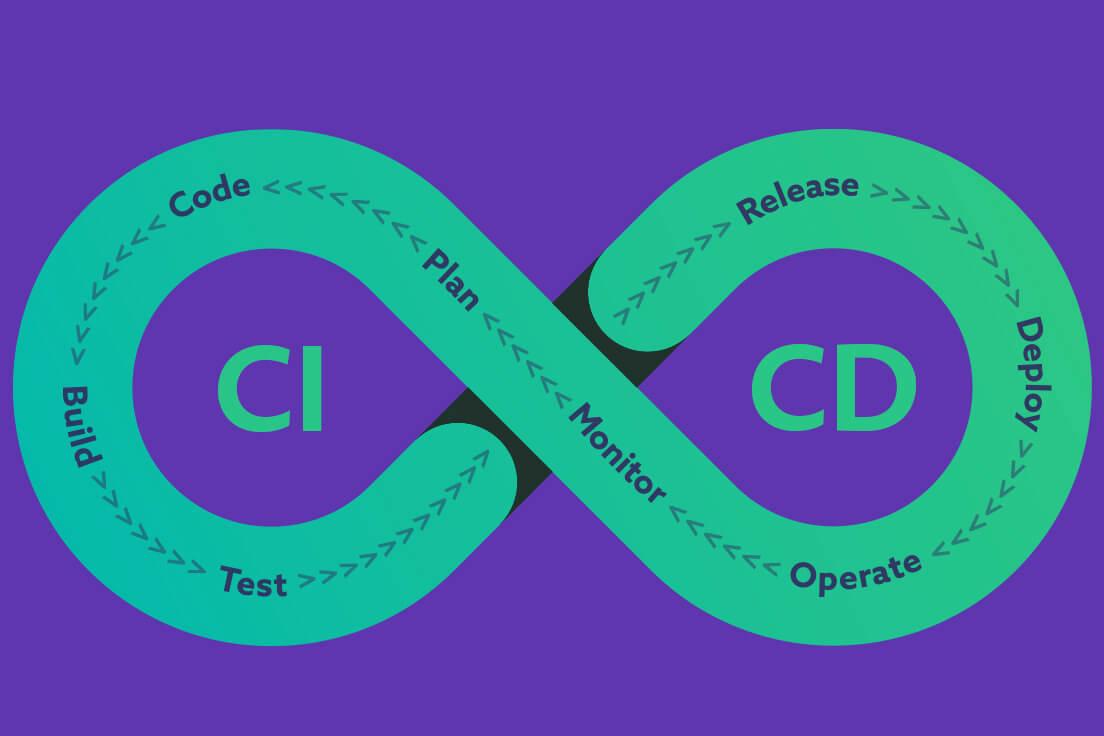
Qu’est-ce que le CI/CD ? Les pipelines et outils CI/CD expliqués
Découvrez l’intégration continue et la livraison continue (CI/CD), les pipelines et les frameworks CI/CD. Le CI/CD, fondement du DevSecOps.
Licences et sécurité de Node.js : les points à connaître
Avec la popularité croissante de l’environnement d’exécution Node.js, il est important de connaître les risques liés aux licences et à la sécurité de Node.js pour vos applications web.
Copyleft : l’essor des licences logicielles open source
Découvrez les licences copyleft les plus populaires, leurs conditions et leurs modalités, ainsi que les différences entre copyleft et copyright. Trouvez la solution la mieux adaptée à votre équipe.
La licence AGPL est-elle le bon choix pour vos projets open source ?
Découvrez les avantages, les conditions d’utilisation et l’usage commercial de la licence AGPL, et bien plus encore. Déterminez si la licence AGPL 3, LGPL 3 ou GPL 3 standard convient à votre projet.
Licence publique générale GNU : GPLv3 expliquée
Tout ce que vous devez savoir sur la licence GPL : nouvelles clauses, différences entre GPLv2 et GPLv3, conditions d’utilisation et plus encore.