Analyse statique de sécurité des applications (SAST) : analyse du code
Avantages, inconvénients, mise en œuvre et choix des meilleurs outils SAST
Écrit par

0 minutes de lecture
À retenir : pourquoi le SAST est important
La plupart des vulnérabilités trouvent leur origine dans le code source.
Le SAST facilite la conformité aux référentiels tels que PCI DSS, HIPAA et ISO 27001, qui imposent des pratiques de développement sécurisées.
Le SAST permet aux équipes d’intégrer la sécurité directement au cycle de développement logiciel (SDLC), plutôt que de la traiter comme une priorité secondaire.
Pour choisir le bon outil d’analyse statique de sécurité des applications (SAST), il faut trouver le juste équilibre entre couverture, précision et intégration au flux de travail des développeurs.
Les outils SAST modernes conçus pour l’IA, comme Snyk, s’appuient sur le machine learning et les grands modèles de langage pour détecter des vulnérabilités complexes souvent ignorées par les scanners fondés sur des règles.
L’analyse statique de sécurité des applications (SAST), également appelée analyse statique du code ou test en boîte blanche, est l’un des moyens les plus efficaces d’identifier les vulnérabilités dès les premières étapes du cycle de développement logiciel. Chaque année, du code non sécurisé contribue à des milliers de violations de données
— mais en analysant le code source avant son déploiement, les équipes peuvent détecter les failles avant qu’elles ne provoquent des incidents de sécurité coûteux.
Qu’est-ce que le test de sécurité des applications statique (SAST) ?
Le test de sécurité des applications statique (SAST), une forme d’analyse statique du code, analyse le code source pour identifier les vulnérabilités susceptibles d’exposer les applications à des attaques malveillantes. Le SAST utilise des techniques d’analyse des vulnérabilités qui se concentrent sur le code source et le bytecode afin de détecter des problèmes de sécurité, comme les attaques par injection ou les problèmes de gestion de la mémoire. L’analyse est effectuée avant que le code puisse être exécuté, d’où son appellation de test en boîte blanche. Grâce aux outils SAST, vos applications sont mieux protégées contre les menaces potentielles.
Pourquoi le SAST est-il important pour la sécurité des applications ?
Tous les développeurs souhaitent sécuriser leur code source sans y consacrer trop de réflexion. Pourtant, ils n’ont souvent pas les connaissances en sécurité nécessaires pour éviter les pratiques de programmation non sécurisées, savoir utiliser des API sécurisées ou détecter les problèmes entre fichiers impliquant plusieurs parties d’une application développées par différentes équipes.
Le SAST analyse votre code source à la recherche de vulnérabilités de sécurité, pour que vous n’ayez pas à le faire. En intégrant le SAST tôt dans votre pipeline d’intégration continue (CI) ou à votre environnement de développement intégré (IDE) au moyen d’un plug-in, l’outil peut vérifier votre code en temps réel pendant que vous travaillez et empêcher l’introduction de problèmes de sécurité dans la base de code.
Contrairement aux tests dynamiques (DAST), qui détectent les problèmes dans une application en cours d’exécution, le SAST repère les faiblesses pendant le développement. Les développeurs peuvent ainsi corriger les failles plus tôt, lorsque leur résolution est plus rapide et moins coûteuse.
Les 7 étapes d’une analyse de sécurité des applications
Les sept étapes d’une analyse SAST sont les suivantes :

7 étapes de l’analyse statique de sécurité des applications (SAST)
Continuez à coder tout en intégrant la sécurité au processus de développement afin d’éviter l’introduction de vulnérabilités dans le code à venir. Intégrer la sécurité à chaque étape implique notamment : les revues de code, les pratiques de fusion, les politiques de branches, les recommandations de codage sécurisé et les contrôles de conformité. Surveillez également les nouvelles menaces, l’évolution des ensembles de règles et les mises à niveau des outils. Pensez à analyser en continu non seulement le nouveau code, mais aussi le code ancien remanié.
Analysez votre code au fur et à mesure de son écriture, au moyen d’une analyse statique en temps réel ou quasi réel (IDE, hooks de pré-commit ou premières étapes du pipeline CI). Cette analyse porte notamment sur la syntaxe, les violations de style, l’utilisation non sécurisée des API et les pratiques de codage connues pour être risquées (par exemple, les entrées non assainies, les secrets codés en dur et la cryptographie faible).
Établissez les priorités et triez les résultats en fonction de la gravité et de l’impact des vulnérabilités détectées. Après leur détection, classez les problèmes selon leur gravité (par exemple, CVSS ou score interne), leur exploitabilité, leur impact sur l’application et l’activité, la surface d’attaque exposée, leur accessibilité, etc. Le triage consiste aussi à éliminer les faux positifs et le bruit afin de concentrer les efforts sur les risques importants.
Comprenez la nature des vulnérabilités détectées en examinant les données d’analyse et en évaluant le niveau de risque associé. Étudiez en détail chaque problème identifié afin d’en comprendre la cause racine, le flux de données, le flux de contrôle et les interactions entre dépendances. Déterminez le risque réel que présente la vulnérabilité dans l’environnement de déploiement.
Tirez des enseignements des résultats de l’analyse pour éviter que des vulnérabilités similaires ne se reproduisent. Cela implique notamment d’intégrer des normes de codage sécurisé, de former les développeurs, de mettre à jour les listes de contrôle des revues de code et d’affiner les règles d’analyse. Mettez en place des politiques pour réduire le risque de répétition des erreurs courantes. Vous pouvez également organiser des revues de code entre pairs axées sur la sécurité, des ateliers de programmation ou des formations sur les nouvelles catégories de vulnérabilités.
Corrigez les vulnérabilités détectées en appliquant des correctifs au code ou d’autres mesures de remédiation. Cela peut impliquer de modifier le code, de supprimer ou remplacer des bibliothèques vulnérables, de modifier des configurations (par exemple, la validation des entrées ou l’encodage des sorties), voire de revoir l’architecture de modules. Pour certains problèmes, des mesures d’atténuation suffisent ; d’autres nécessitent une correction complète. Testez rigoureusement les correctifs pour vous assurer qu’ils ne perturbent pas le fonctionnement et n’introduisent pas de nouveaux problèmes.
Relancez une analyse pour vérifier que le correctif a fonctionné. Après la remédiation, lancez une nouvelle analyse SAST, soit sur la partie modifiée (analyse incrémentielle), soit sur l’ensemble de la base de code (analyse de référence), afin de vérifier que les vulnérabilités sont corrigées et qu’aucun effet secondaire involontaire ni nouveau problème n’est apparu. Vérifiez que les chemins d’attaque sont neutralisés.
7 étapes du SAST — principaux aspects techniques et bonnes pratiques
Étape | Principaux défis | Bonnes pratiques |
|---|---|---|
Analyse | Les outils doivent prendre en charge le code en cours d’écriture ou contenant des erreurs de syntaxe (par exemple, dans un IDE). Prise en charge de plusieurs langages, des frameworks modernes, du code généré, des macros de code, etc. Éviter un trop grand nombre de faux positifs dès les premières étapes du développement. | Intégrez le SAST aux IDE, aux hooks de pré-commit et aux pull requests pour détecter les problèmes au plus tôt. |
Établir les priorités et trier selon la gravité et l’impact | Évaluer l’impact sur l’activité nécessite de comprendre la sensibilité des ressources, leur exposition (API publiques, entrées utilisateur) et le contexte de déploiement. Risque de lassitude face aux alertes lorsque trop de problèmes de faible gravité ou de faible impact sont signalés. | Établissez une grille de triage combinant gravité, exploitabilité, exposition et contexte métier. Automatisez le pré-triage (filtrage des catégories non pertinentes ou à faible impact). Utilisez des balises et des métadonnées (CWE, accessibilité, environnement, criticité des composants). Définissez des SLA pour corriger ou faire remonter les problèmes selon leur niveau de gravité. |
Examen et évaluation des risques | Les outils signalent souvent des problèmes sans informations sur l’environnement d’exécution ou le contexte, par exemple l’accessibilité, l’assainissement et les contrôles architecturaux. La cause racine ou le flux de données peut traverser plusieurs modules ou faire appel à des bibliothèques tierces, ce qui complique l’analyse. Certaines vulnérabilités restent théoriques tant que certaines conditions d’exécution ne sont pas réunies ; il n’est pas toujours simple de les distinguer. | Utilisez des graphes d’appels et des analyses du flux de contrôle et du flux de données pour valider les chemins d’exploitation. Associez les résultats aux modèles de menace ou aux diagrammes d’architecture. Vérifiez si les vulnérabilités se trouvent dans des bibliothèques externes ou dans du code personnalisé ; contrôlez si des correctifs ou des mises à jour de version sont disponibles. Intégrez l’analyse de l’atteignabilité pour filtrer les chemins inactifs ou inatteignables. |
Tirer des enseignements et prévenir les vulnérabilités | Les développeurs ne connaissent pas toujours les pratiques de codage sécurisé ni les vulnérabilités propres à certains frameworks. Il est difficile de faire respecter les pratiques si elles ne sont pas ancrées dans la culture de développement. | Maintenez des normes et recommandations internes de codage sécurisé, et mettez-les à jour à mesure que de nouveaux résultats apparaissent. Formez les développeurs et organisez des revues de code sécurisées entre pairs. Mettez à jour ou créez des règles et des modèles de détection personnalisés à partir des problèmes récurrents. |
Remédiation | Certains problèmes nécessitent des modifications architecturales, la mise à niveau de dépendances ou le remplacement d’API non sécurisées. Veiller à ce que les correctifs ou les modifications couvrent tous les chemins de code concernés. Trouver le juste équilibre entre rapidité et exhaustivité des corrections, en particulier sous pression. | Attribuez chaque remédiation à un responsable et veillez à la collaboration entre les équipes sécurité et développement. Rédigez des tests automatisés et d’intégration pour les fonctionnalités corrigées, y compris des cas de test couvrant le chemin de la vulnérabilité. Pour les dépendances, surveillez les correctifs en amont et testez soigneusement les mises à niveau. |
Relancer une analyse pour vérifier les correctifs | Veiller à ce que la configuration d’analyse (règles, versions, périmètre) reste cohérente afin de valider correctement les correctifs. Détecter les effets secondaires involontaires ou les régressions introduits pendant la remédiation. Dérive des outils : les différences de versions ou les modifications des règles peuvent influer sur les résultats d’analyse. | Automatisez les nouvelles analyses après la fusion du correctif (CI/CD, fusions de pull requests). Effectuez régulièrement des analyses complètes de référence, et pas uniquement des analyses incrémentielles. Assurez le versionnement des règles d’analyse et des configurations des outils. Utilisez des indicateurs de couverture des tests ou des chemins de code pour vérifier que le chemin corrigé est bien testé. |
Codage continu et intégration de la sécurité / prévention | Pour prévenir de nouvelles vulnérabilités, il faut intégrer la sécurité à tous les flux de travail de développement (revues de code, politiques de branches, etc.). Veiller à maintenir à jour les outils de sécurité, les règles et les modèles de menace à mesure que les langages et les frameworks évoluent. Gérer la dette technique et le code ancien qui n’a pas été développé selon des pratiques de sécurité rigoureuses. Préserver la productivité des développeurs sans les submerger de contraintes liées à la sécurité. | Stratégie de sécurité intégrée dès le début : intégrez le SAST tôt et fréquemment (IDE, CI, PR). Désignez des « référents sécurité » au sein des équipes de développement pour contribuer au maintien de pratiques sécurisées. Suivez les indicateurs dans le temps : densité des vulnérabilités, MTTR, évolution des faux positifs, etc., afin de mesurer les progrès. Prévoyez régulièrement des modélisations des menaces, des audits et des mises à jour des outils et des normes de codage sécurisé. Veillez à mettre à jour les ensembles de règles et les modèles de détection, y compris ceux qui couvrent les dépendances tierces et les frameworks. |
Liste de contrôle des bonnes pratiques pour la mise en œuvre du SAST
Définissez et documentez les rôles et les responsabilités
Commencez les analyses tôt et fréquemment (sécurité intégrée dès le début)
Intégrez le SAST à l’IDE ou aux hooks de pré-commit afin que les développeurs reçoivent des commentaires pendant qu’ils codent
Lancez automatiquement des analyses sur les pull requests et les branches de fonctionnalités
Planifiez régulièrement des analyses complètes de référence (par exemple, chaque nuit ou chaque semaine)
Ajustez les ensembles de règles et les configurations
Personnalisez les ensembles de règles selon vos langages, frameworks et architectures
Définissez clairement les seuils de gravité (critique, élevée, moyenne, etc.) afin que les politiques puissent bloquer les problèmes critiques et élevés
Établissez intelligemment les priorités et triez les résultats
Tenez compte de facteurs tels que l’exploitabilité, l’impact sur l’activité, l’exposition et l’atteignabilité des chemins de code.
Maintenez un processus ou une grille de triage pour classer les problèmes de manière cohérente
Attribuez les résultats à des responsables et définissez des SLA de remédiation (par exemple, les problèmes critiques doivent être corrigés sous X jours)
Intégrez le SAST aux pipelines CI/CD avec des contrôles qualité
Ajoutez le SAST aux étapes de build et aux pull requests pour empêcher la fusion ou le déploiement de code présentant certaines vulnérabilités
Mettez en place une analyse incrémentielle ou différentielle du code modifié pour accélérer les résultats et les retours
Configurez l’outil CI/CD pour signaler les builds ou les faire échouer en cas de gravité critique ou de dépassement des seuils
Fournissez des retours utiles et des conseils de remédiation
Produisez des rapports indiquant les chemins d’accès aux fichiers, les numéros de ligne, le contexte, l’exploitabilité et les correctifs suggérés
Intégrez les retours aux environnements de travail des développeurs
Tenez à jour une documentation ou une base de connaissances interne sur les schémas courants de vulnérabilités et leurs mesures d’atténuation
Gérez les faux positifs et la maintenance des outils
Examinez régulièrement les faux positifs et les faux négatifs
Maintenez l’outil SAST, sa base de règles et son moteur de détection à jour pour couvrir les vecteurs d’attaque les plus récents
Vérifiez que l’outil prend en charge tous les langages, frameworks et systèmes de build utilisés dans votre organisation
Surveillez, mesurez et améliorez les résultats au fil du temps
Définissez et suivez des indicateurs clés de performance (KPI) : délai de remédiation, densité des vulnérabilités, taux de faux positifs et tendances par niveau de gravité
Réalisez régulièrement des audits de la couverture des analyses et de l’efficacité des règles
Utilisez les données d’analyse pour alimenter les formations des développeurs et mettre à jour les normes de codage
Tenez compte de la conformité, des modèles de menace et du contexte de risque
Associez les résultats SAST aux modèles de risque et aux profils de menace propres à votre domaine et à votre environnement applicatif
Veillez à ce que les résultats d’analyse soient exploitables pour la conformité (par exemple, rapports, preuves et traçabilité)
Tenez compte des cadres réglementaires et des organismes de normalisation (par exemple, OWASP, CWE et NIST SSDF) lors du choix des règles et de la définition des politiques
Optimisez les performances et l’expérience des développeurs
Utilisez des analyses incrémentielles pour accélérer les retours dans les PR et les commits
Si nécessaire, excluez le code non pertinent (par exemple, le code généré, les fichiers de test ou les bibliothèques tierces et fournisseurs stables ou corrigées)
Trouvez le juste équilibre entre profondeur et rapidité (par exemple, des retours plus rapides au début et des analyses plus approfondies lors des builds planifiés ou de mise en production)
5 avantages de l’analyse statique de sécurité des applications
SAST offre de nombreux avantages tout au long du cycle de vie du développement logiciel (SDLC), comme l’amélioration de la qualité du code et la réduction des coûts et des efforts nécessaires pour garantir la sécurité des applications.
Voici cinq avantages de la mise en œuvre de SAST :
Analyse dès les premières étapes du développement : La plupart des outils SAST travaillent uniquement sur le code source et le vérifient au regard des bonnes pratiques. Vous pouvez donc utiliser SAST pendant que vous écrivez votre code. Les plugins IDE pour les outils SAST sont courants et détectent les problèmes avant même que le code ne soit intégré au contrôle de version. C’est particulièrement important lorsque vous utilisez des outils de codage IA, qui, de par leur nature, peuvent introduire des erreurs et des hallucinations dans le code à une vitesse encore jamais vue.
Indique l’emplacement du code problématique et explique le problème détecté : SAST vous indique l’emplacement exact de chaque vulnérabilité et explique le flux de données. Vous pouvez ainsi facilement comprendre et corriger chacune d’elles.
Ne nécessite aucun cas de test : Certains outils AppSec, comme le test dynamique de sécurité des applications (DAST), vous obligent à choisir ce que vous souhaitez tester, tandis que les outils SAST appliquent simplement toutes leurs règles à votre base de code.
Ces règles peuvent être définies manuellement par le créateur de l’outil SAST ou par la communauté. Elles s’appuient souvent sur de nombreux projets et des années d’expérience en programmation : leur auteur doit donc posséder des connaissances dans différents domaines. Elles vous permettent de détecter des vulnérabilités dont vous ignoriez même l’existence.Ne nécessite pas l’exécution de l’application : SAST analyse le code source avant l’exécution de l’application. Ses analyses sont donc bien plus rapides que celles d’autres suites de tests d’application.
Facile à automatiser : Les fichiers de code source peuvent être analysés automatiquement à n’importe quelle étape du SDLC. SAST peut donc servir de garde-fou de sécurité à chaque étape.
3 limites de SAST (et comment les surmonter)
Malgré ses avantages, le test statique de sécurité des applications a aussi des limites, notamment l’incapacité à détecter certaines vulnérabilités. Parmi les autres limites majeures de SAST :
Faux positifs et faux négatifs : Les outils SAST interprètent le code source et doivent s’appuyer sur certaines hypothèses. Ils peuvent donc signaler des problèmes qui n’en sont pas : c’est ce qu’on appelle un faux positif, autrement dit une détection erronée. Les anciens outils SAST pouvaient afficher un taux de faux positifs de 50 à 80 %, ce qui rendait difficile la distinction entre les alertes pertinentes et le bruit, et remettait en question le ROI de SAST. Il est donc important d’utiliser une solution SAST moderne, plus précise grâce à des résultats rationalisés et hiérarchisés, ainsi qu’à des fonctionnalités personnalisables.
Manque de contexte : Les entrées utilisateur non assainies représentent un risque majeur pour la sécurité et doivent être corrigées dès qu’elles arrivent dans un composant logiciel. Les entrées non assainies côté frontend sont souvent corrigées côté backend, ce qui atténue le risque. Comme le code frontend et backend ne se trouve pas toujours dans le même dépôt, un outil SAST risque de ne pas détecter l’assainissement et d’inciter le développeur à corriger un problème inexistant.
Dépendance au langage : SAST dépend fortement du code. De nombreux outils SAST prennent en charge les langages de programmation répandus, comme Java et C#, mais ils sont très peu nombreux pour les langages plus spécialisés, comme ReScript et Nim.
SAST face aux autres outils AppSec
SAST face aux autres outils AppSec
Il existe plusieurs outils de sécurité des applications. Il est donc essentiel de comprendre les différences entre SAST et les autres outils de test de sécurité des applications pour déterminer lesquels conviennent le mieux à votre organisation. La bonne combinaison d’outils AppSec peut aider votre organisation à détecter tôt les failles dans le code, à valider les vulnérabilités à l’exécution et à mettre leurs atouts en commun pour bâtir une posture de sécurité résiliente.
Comparaison | Principales différences | Cas d’utilisation idéaux |
|---|---|---|
SAST vs DAST | Point d’analyse : SAST analyse le code source ou le bytecode (boîte blanche), tandis que DAST teste une application en cours d’exécution (boîte noire). Moment dans le SDLC : SAST intervient tôt dans le développement ; DAST, plus tard (en préproduction ou en production). Visibilité / couverture : SAST examine la logique interne et les flux de contrôle et de données ; DAST observe le comportement à l’exécution, les problèmes de configuration et les surfaces exposées. | Les environnements dotés d’un CI/CD mature, où la détection précoce est recherchée ; les exigences réglementaires et de conformité ; les grandes bases de code où les pratiques de codage sont importantes (SAST excelle dans ce domaine). Utilisez DAST en préproduction ou en production pour détecter les problèmes d’exécution ou de déploiement, tester les applications accessibles de l’extérieur et valider la sûreté du comportement à l’exécution. Associer les deux permet d’obtenir une couverture à plusieurs niveaux. |
SAST vs IAST | Instrumentation : IAST s’intègre à l’environnement d’exécution de l’application (agents/capteurs) et combine des informations statiques et dynamiques ; SAST est entièrement statique. Contexte d’exécution : IAST offre une visibilité sur les chemins d’exécution et les flux de données lors de requêtes ou de tests réels ; ce n’est pas le cas de SAST. Compromis entre couverture et rapidité : SAST peut analyser l’ensemble de la base de code, y compris les chemins non exécutés, mais peut être plus lent et générer davantage de bruit. IAST est plus rapide dans certains contextes, mais ne voit que ce qui est exécuté. | Idéal pour les environnements de test ou de préproduction où des tests fonctionnels et d’intégration sont disponibles, et lorsque vous recherchez une plus grande précision, davantage de contexte et moins de fausses alertes. Utilisez IAST dans les équipes qui disposent d’une bonne couverture de tests. Utilisez SAST dès les premières étapes (IDE, avant commit) pour une couverture générale, puis complétez avec IAST. |
SAST vs SCA | Périmètre : SAST examine votre propre code et détecte les failles dans le code ; SCA analyse les composants open source, tiers et les dépendances (vulnérabilités connues, problèmes de licence). Type de vulnérabilité : SCA identifie les vulnérabilités déjà répertoriées dans des bases de données de vulnérabilités de composants (CVE, etc.) ainsi que les risques liés aux licences ; SAST recherche les vulnérabilités dans le code personnalisé. Visibilité sur les dépendances : SCA inclut souvent les dépendances transitives ; SAST risque de ne pas détecter les vulnérabilités des bibliothèques, sauf si elles sont incluses dans l’analyse (ou si leur code est visible). | SCA est essentiel dans les environnements qui utilisent beaucoup de dépendances tierces ou open source, lorsque la conformité des licences est requise, ainsi que pour la gestion des risques liés à la chaîne d’approvisionnement. SAST est indispensable dès les premières phases du développement, pour détecter les failles logiques et sécuriser le code personnalisé. Utilisez les deux ensemble : SAST + SCA couvrent à la fois le code personnalisé et les vulnérabilités des composants tiers. |
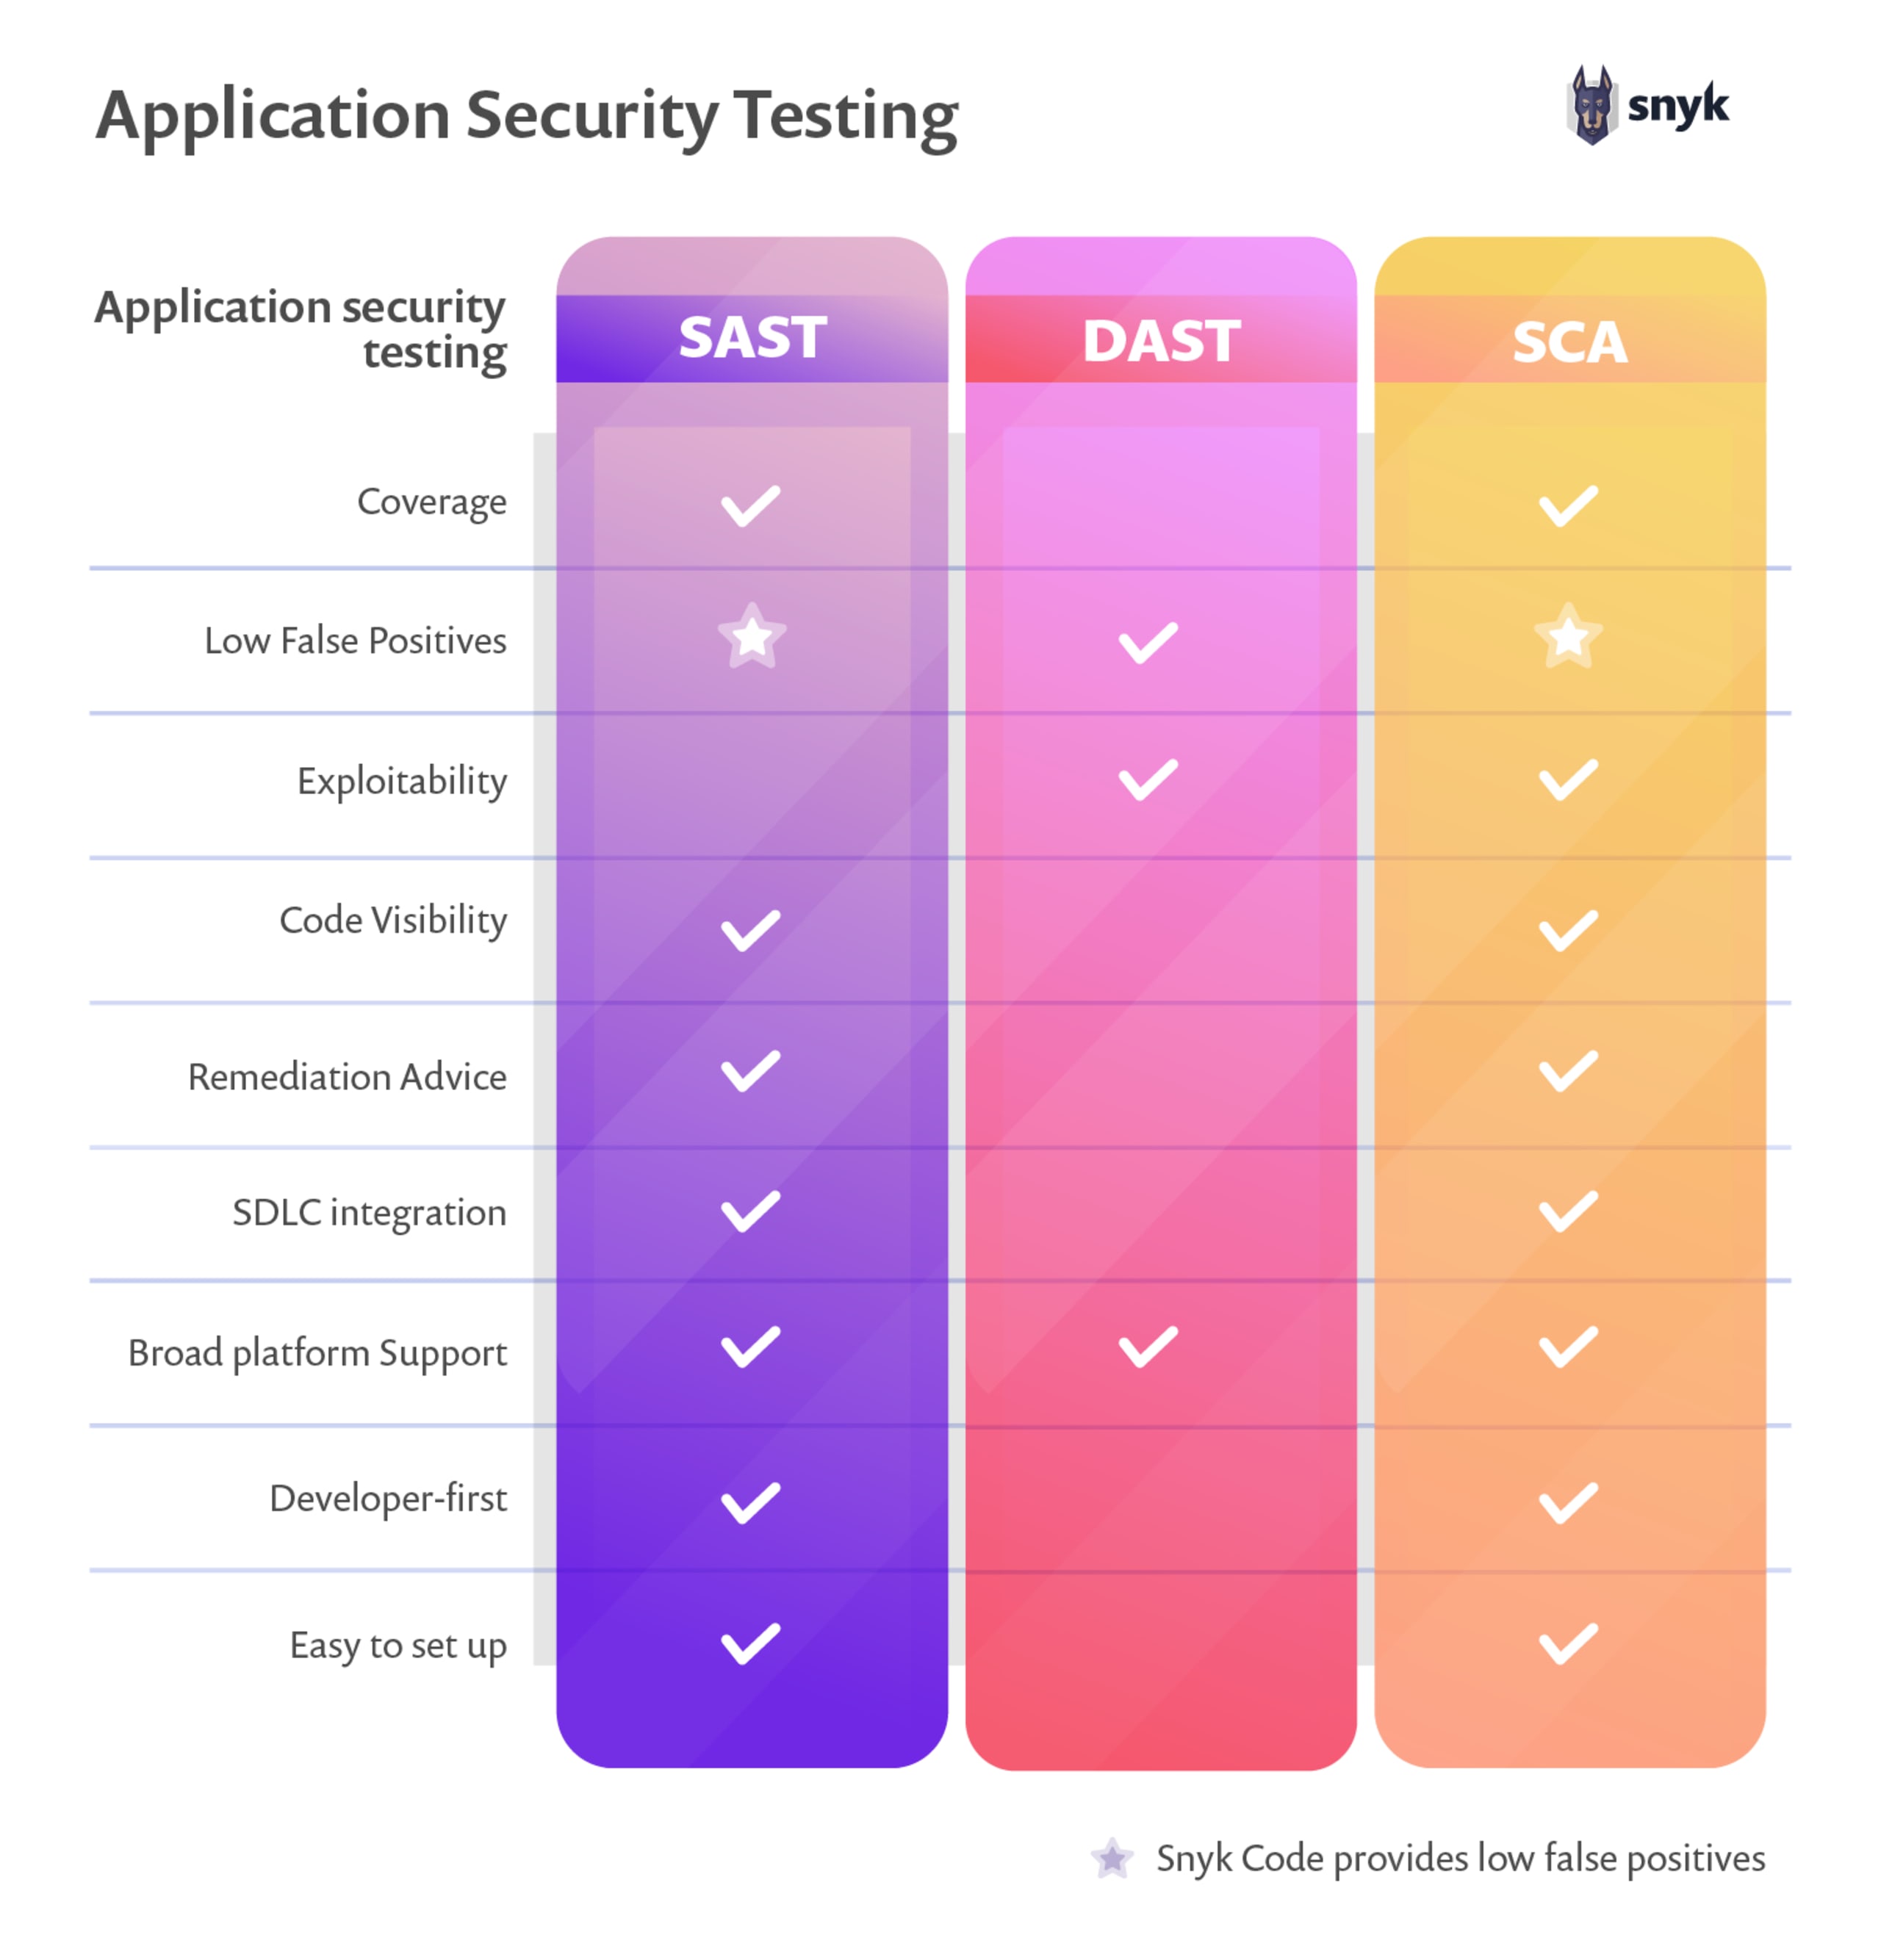
SAST vs DAST vs SCA
SAST vs DAST
Si SAST est un test en boîte blanche, DAST est une méthode de test en boîte noire. DAST teste les applications en cours d’exécution et intervient plus tard dans le pipeline CI. C’est une bonne méthode pour prévenir les régressions et, contrairement à SAST, elle ne dépend pas du langage de programmation.
Le fuzzing est une méthode DAST qui met une application à rude épreuve pour provoquer des comportements inattendus, des plantages ou des fuites de ressources. Les développeurs peuvent ainsi mieux comprendre le comportement et les vulnérabilités de l’application.
Découvrez-en plus sur SAST et DAST : leurs différences et comment les combiner pour obtenir des résultats optimaux.
SAST vs IAST
Le test interactif de sécurité des applications (IAST) est une approche récente du test de sécurité des applications qui fournit des commentaires en temps réel sur les vulnérabilités potentielles d’une application.
IAST est considéré comme très précis, car il combine des éléments de SAST et de DAST et offre une visibilité sur le code et l’environnement d’exécution de l’application.
La nature interactive d’IAST permet également de corriger les vulnérabilités plus efficacement : les développeurs reçoivent des informations précises sur le problème et peuvent le résoudre directement dans leur workflow.
SAST vs SCA
L’analyse de la composition logicielle (SCA) se concentre sur les dépendances tierces du code de l’application. Elle découvre davantage d’informations sur les composants open source que SAST, notamment les licences et l’historique des versions. SCA est donc mieux adaptée à la sécurisation des dépendances tierces.
SCA est très efficace pour les applications qui utilisent de nombreuses bibliothèques open source. Leur utilisation est courante pendant le développement : SCA est donc plus importante que jamais. Toutefois, cette méthode dépend elle aussi du langage de programmation.
Découvrez-en plus sur SAST et SCA et sur la manière de les combiner pour publier des logiciels sécurisés.
SAST et les autres outils AppSec
SAST, DAST, SCA et IAST sont autant de types essentiels de tests de sécurité des applications, qui offrent différents éclairages sur la posture de sécurité tout au long du cycle de vie du développement.
Ces outils sont complémentaires. En les utilisant ensemble, vous obtiendrez une évaluation complète de la sécurité de votre application.
Comment fonctionnent les outils SAST et comment en choisir un ?
SAST est une technique qui permet d’évaluer le code source sans l’exécuter. Elle consiste à examiner la structure et la syntaxe du programme pour repérer les problèmes et les erreurs potentiels, tels que les erreurs de codage, les vulnérabilités de sécurité et les goulots d’étranglement des performances. Le processus consiste à analyser le code source, à créer un arbre syntaxique abstrait et à appliquer différentes techniques d’analyse pour détecter les problèmes. En fournissant rapidement des informations sur les problèmes potentiels du code, SAST contribue à améliorer la qualité logicielle et à réduire le risque d’erreurs et de vulnérabilités de sécurité.

5 types d’analyse SAST
Quelles vulnérabilités les outils SAST peuvent-ils détecter ?
Les outils SAST détectent divers incidents de sécurité et vulnérabilités dans le code source, notamment :
Les problèmes de flux de données
Les erreurs sémantiques
Les paramètres mal configurés
Les problèmes de flux de contrôle
Les failles structurelles
Les problèmes de mémoire
Comment SAST peut-il automatiser les tests de sécurité du cloud ?
SAST peut automatiser les tests de sécurité du cloud en s’intégrant directement aux pipelines CI/CD, afin de garantir la détection et la correction des vulnérabilités avant le déploiement. En analysant continuellement le code source à la recherche de failles de sécurité, SAST contribue au respect des bonnes pratiques de sécurité du cloud et prévient les erreurs de configuration susceptibles d’exposer les environnements cloud aux menaces. Grâce à une automatisation adaptée aux développeurs, les outils SAST modernes comme Snyk Code permettent des analyses en temps réel et des corrections rapides, réduisant ainsi le risque que des problèmes de sécurité ralentissent le développement.
Comment choisir le bon outil SAST pour sécuriser le cycle de vie du développement logiciel (SDLC)
SAST est un élément essentiel pour sécuriser le cycle de vie du développement logiciel. Il est donc indispensable de choisir un outil doté de fonctionnalités telles que :
Des fonctionnalités adaptées aux développeurs, comme l’analyse en temps réel et les corrections automatiques dans différents environnements, ainsi qu’une interface facile à utiliser et à comprendre pour le personnel non spécialisé en sécurité.
Des analyses rapides pour éviter de ralentir le processus de développement.
Des fonctionnalités de création de rapports permettant aux équipes de hiérarchiser les problèmes de gravité élevée et critique à corriger.
Des fonctionnalités de correction automatique (ou « auto-correction »), pour que les développeurs puissent appliquer en un clic des correctifs précis aux vulnérabilités et avoir la certitude qu’ils ne créeront pas de nouveaux problèmes de sécurité dans leur code.
Un faible taux de faux positifs, qui réduit le temps et les efforts consacrés par les développeurs à examiner et à vérifier manuellement les résultats.
Une intégration simple et rapide à votre pipeline CI/CD existant.
Grâce à ces fonctionnalités des outils SAST, les organisations peuvent veiller à ce que la sécurité soit prise en compte dès le développement des logiciels, réduire le risque de vulnérabilités et renforcer la sécurité globale de leurs applications.
SAST conçu pour les développeurs avec Snyk
En détectant les problèmes de sécurité dès le début du développement, les outils SAST évitent aux développeurs de devoir constamment se préoccuper du respect des bonnes pratiques de sécurité lorsqu’ils codent, même sous la pression des délais. Toutefois, plus vous attendez dans le cycle de vie du développement logiciel pour exécuter SAST, plus les efforts nécessaires pour le rendre opérationnel sont importants.
Les outils SAST traditionnels génèrent de nombreux faux positifs que les développeurs doivent écarter. Et si le système est écrit dans un langage de programmation peu courant, il se peut qu’aucun outil SAST ne soit disponible pour vous aider à résoudre vos problèmes de sécurité. Les outils SAST modernes, natifs de l’IA et conçus pour les développeurs répondent efficacement à ces problèmes et offrent un processus plus fluide et plus efficace. Grâce à ces outils modernes qui détectent et corrigent les problèmes de sécurité en temps réel, les développeurs peuvent aussi coder en toute confiance avec des outils de programmation basés sur l’IA : les problèmes sont repérés dès qu’ils surviennent, sans ralentir le développement. Ces avantages font des outils SAST de nouvelle génération un incontournable pour tout développeur et toute organisation soucieux de la sécurité.
Snyk Code est une solution SAST moderne, conçue pour les développeurs. Elle propose une analyse en temps réel, 50 fois plus rapide que celle des outils traditionnels, ainsi qu’une correction automatique qui résout les problèmes en 12 secondes en moyenne, le tout directement dans l’environnement de travail des développeurs. Cette rapidité s’accompagne d’une précision de pointe et d’une base de connaissances de dernière génération, optimisée par une IA avec intervention humaine. Simplifiez la sécurité des applications grâce à l’IA et commencez à utiliser Snyk Code gratuitement dès aujourd’hui.
Sécurisez votre code grâce à des informations de pointe
Découvrez toutes les fonctionnalités SAST de Snyk Code en seulement 30 minutes.