Scanner de vulnérabilités : qu’est-ce que c’est et comment fonctionne-t-il ?
Écrit par

0 minutes de lecture
Qu’est-ce qu’un scanner de vulnérabilités ?
Un scanner de vulnérabilités est un outil automatisé de test des vulnérabilités qui détecte les erreurs de configuration ou les défauts de code susceptibles de représenter des menaces pour la cybersécurité. Les scanners de vulnérabilités s’appuient sur une base de données de vulnérabilités connues ou recherchent des types de failles courants afin de découvrir des vulnérabilités inconnues. Le scanner consigne les vulnérabilités détectées et leur attribue parfois un score de risque.
Quel est le rôle d’un scanner de vulnérabilités ?
Un scanner de vulnérabilités joue un rôle essentiel dans la sécurité de vos systèmes numériques. L’analyse des réseaux, des applications et des appareils permet de détecter les failles que des attaquants pourraient exploiter, comme des logiciels non corrigés, des systèmes obsolètes ou des erreurs de configuration. Ces outils sont précieux pour garder une longueur d’avance sur les menaces émergentes.
Une fois l’analyse terminée, le scanner fournit des rapports détaillés qui recensent les vulnérabilités détectées et indiquent comment y remédier. Vous pouvez ainsi les hiérarchiser et les corriger en fonction de leur impact potentiel, afin de réduire les risques de sécurité.
Quels sont les différents types d’analyse de vulnérabilités ?
Les analyses de vulnérabilités varient selon leur mode de déploiement et les éléments analysés. Elles peuvent être internes ou externes, authentifiées ou non, exhaustives ou spécifiques à un appareil. Le mode d’analyse optimal dépend de l’élément concerné : réseaux, applications web tout au long du cycle de développement logiciel sécurisé, ou code et bibliothèques open source.
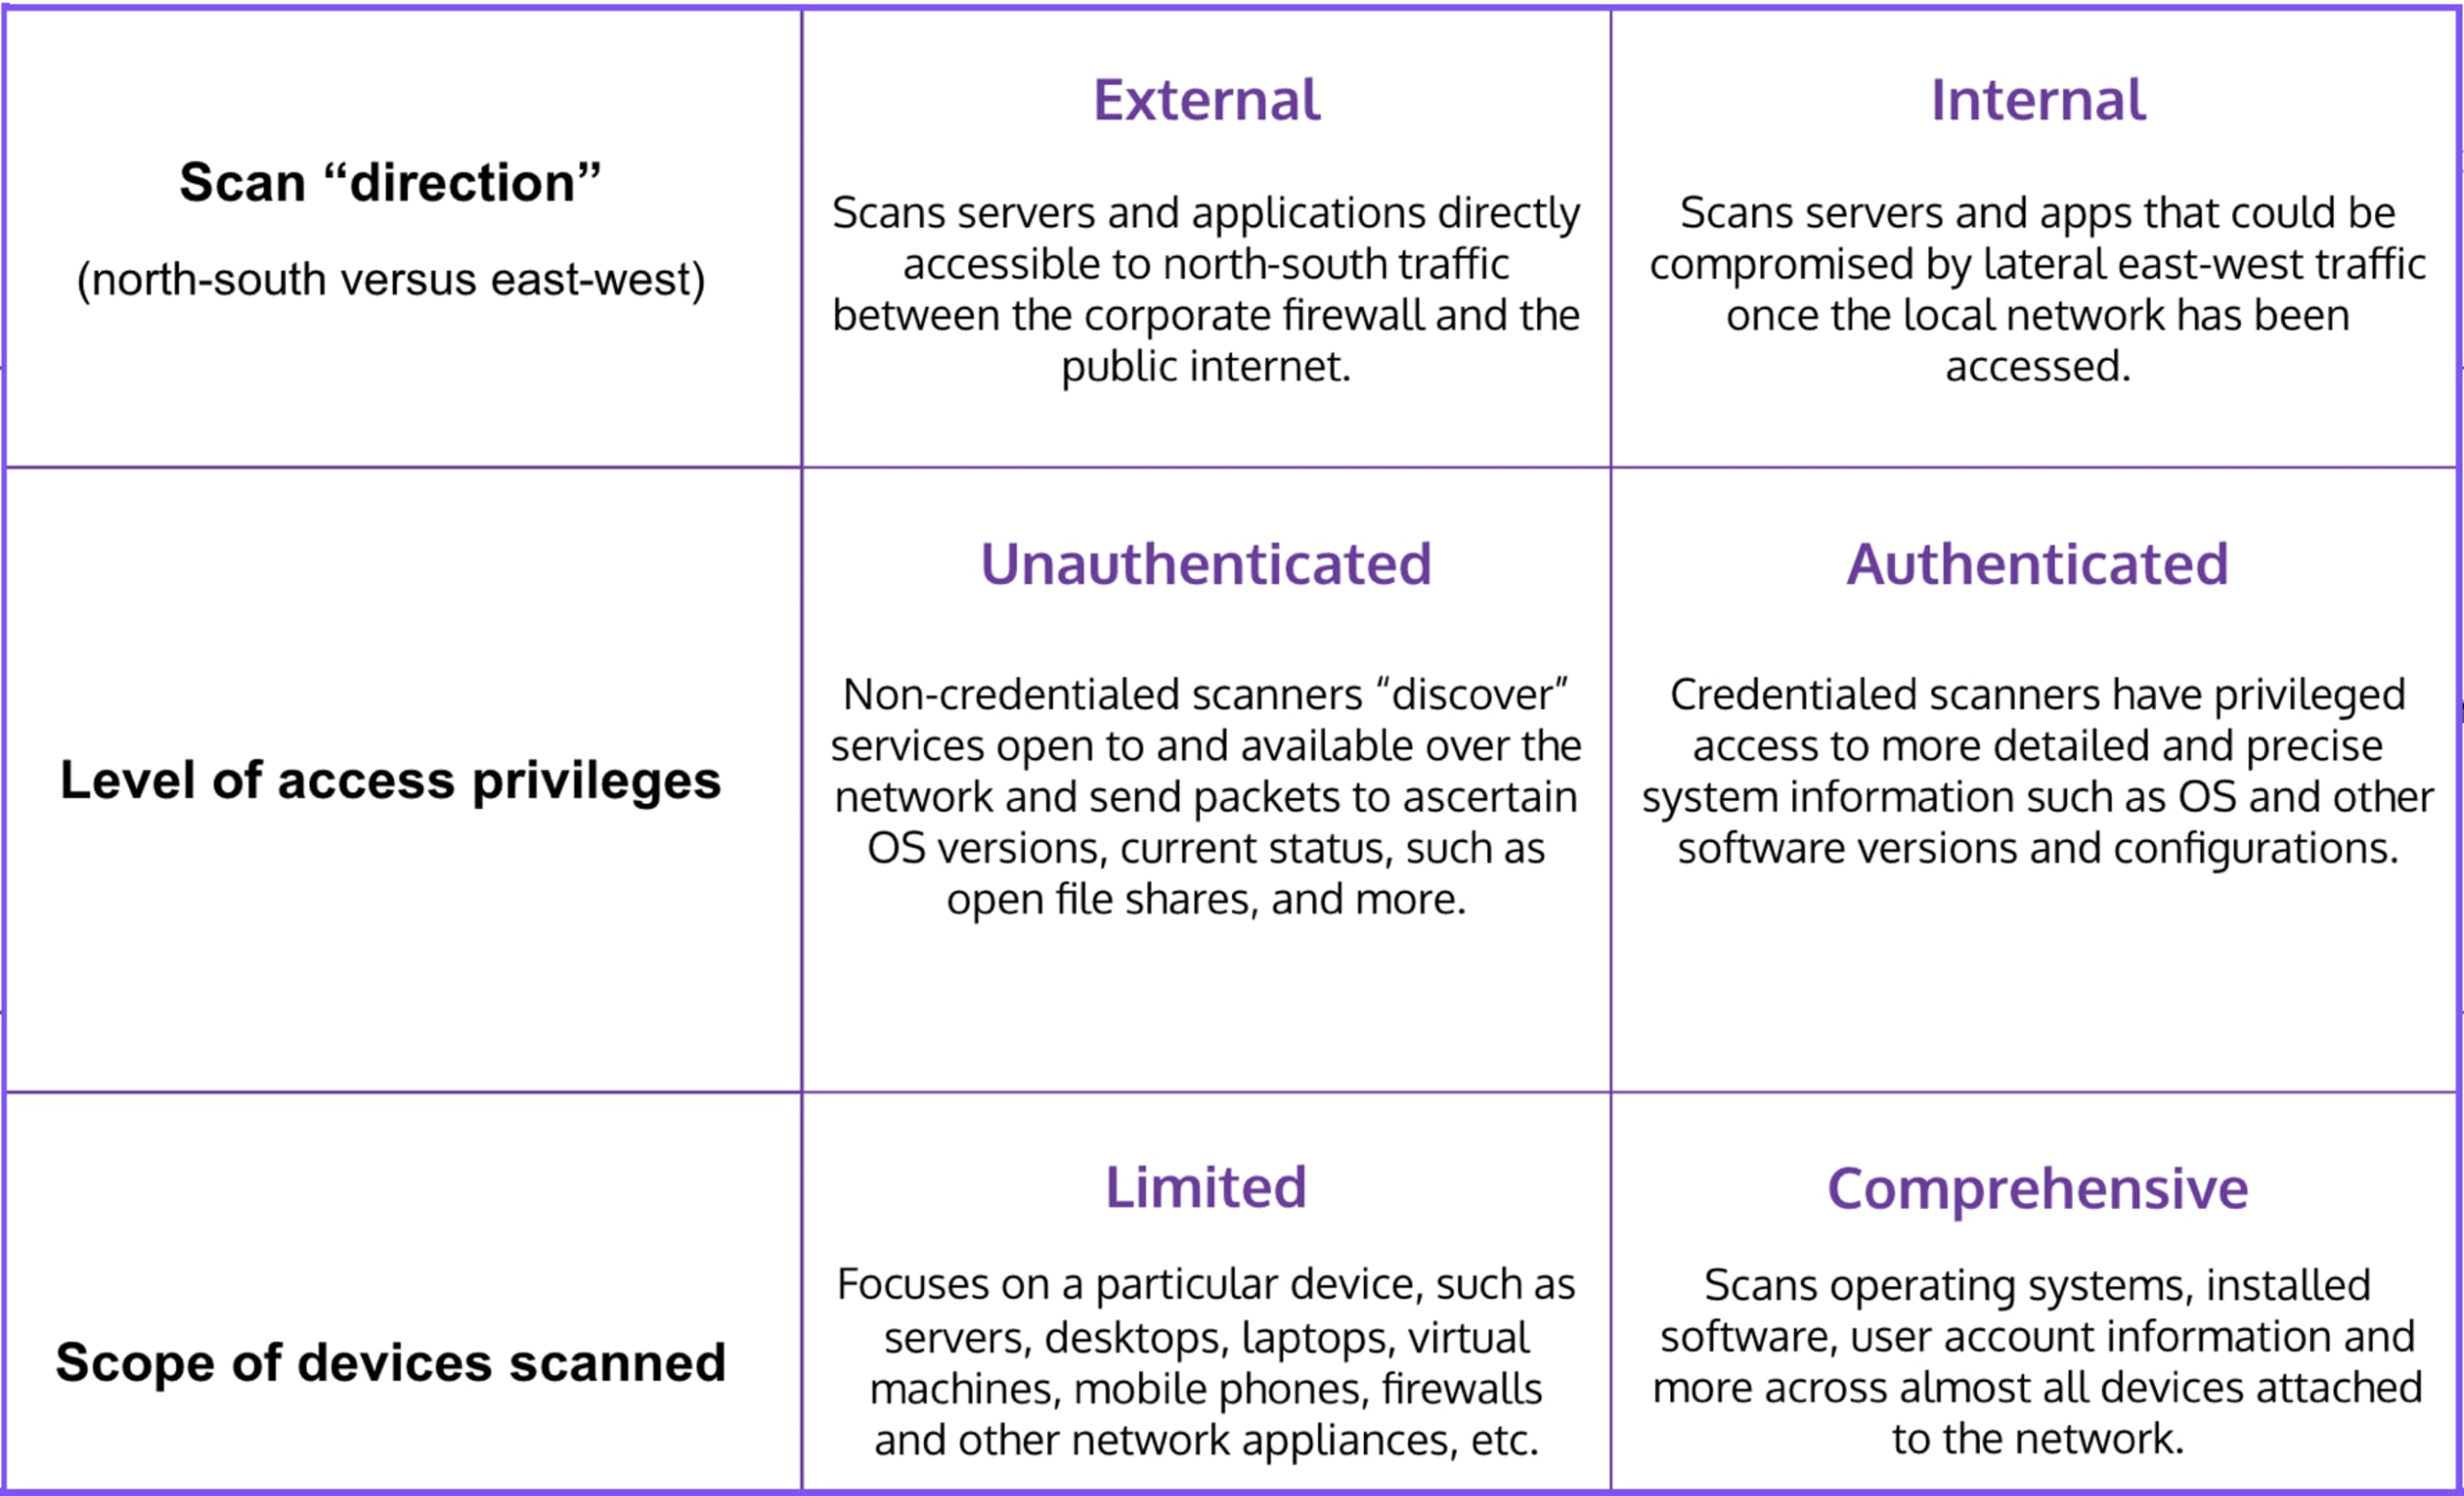
Tableau 1 : modes de fonctionnement des scanners
Que sont les vulnérabilités en cybersécurité ?
Les vulnérabilités sont des défauts de code logiciel ou des erreurs de configuration système qui permettent aux attaquants d’obtenir directement un accès non autorisé et privilégié à un système ou à un réseau. Leur niveau de risque varie. Celles qui sont activement exploitées sont considérées comme présentant un risque élevé et doivent être priorisées pour correction.
Les scanners de vulnérabilités constituent la première ligne de gestion des vulnérabilités. Ils sont essentiels pour repérer les vulnérabilités que des acteurs malveillants pourraient exploiter pour compromettre des systèmes et des données.
3 types courants de scanners de vulnérabilités
Scanners de vulnérabilités réseau
Scanners de vulnérabilités des applications web
Scanners de vulnérabilités open source
1. Scanners de vulnérabilités réseau
Les scanners de vulnérabilités réseau surveillent les serveurs web, leurs systèmes d’exploitation, leurs démons et tous les autres services accessibles depuis Internet, comme les services de base de données.
Les scanners de vulnérabilités réseau s’appuient sur une base de données des vulnérabilités connues. Nombre de ces bases reposent sur le catalogue gratuit et exhaustif des vulnérabilités connues des logiciels et micrologiciels du programme Common Vulnerabilities and Exposures (CVE). Chaque entrée normalisée comprend un identifiant CVE unique, une brève description et au moins une référence publique.
Pour aller plus loin, le Common Vulnerability Scoring System (CVSS) enrichit la liste des CVE en attribuant un score numérique à la gravité technique de chaque vulnérabilité. Toutefois, les meilleurs résultats d’analyse des vulnérabilités réseau sont obtenus avec des bases de données propriétaires qui agrègent et analysent en continu des informations issues de diverses sources. La Snyk Vulnerability Database en est un bon exemple : elle est étroitement intégrée aux bases de données sur les vulnérabilités, aux systèmes de renseignement sur les menaces, aux sources communautaires et au monde universitaire. Alimentée et vérifiée manuellement par une équipe dédiée à la sécurité, la Snyk Vulnerability Database optimise les scanners de vulnérabilités réseau pour leur permettre de fournir des informations précises et exploitables.
Cette capacité accrue à tirer le maximum d’informations sur les vulnérabilités réseau est également importante sur le plan opérationnel. L’organisation à but non lucratif Center for Internet Security (CIS) tient à jour un ensemble de CIS Controls pour aider les organisations à appliquer les bonnes pratiques de cybersécurité. L’un des contrôles fondamentaux consiste à assurer une gestion des vulnérabilités continue, y compris les analyses. Cependant, les analyses des vulnérabilités réseau pouvant provoquer une congestion, elles ne sont généralement effectuées qu’une fois par semaine. Il est donc indispensable de les réaliser à partir d’une base de données enrichie couvrant de manière exhaustive les vulnérabilités connues et inconnues.
2. Scanners de vulnérabilités des applications et sites web
Les scanners de vulnérabilités web analysent le code des applications et des sites web pour détecter les vulnérabilités susceptibles de compromettre ces derniers ou leurs services back-end. Ils constituent un élément essentiel des tests de sécurité des applications.
Ces scanners s’appuient sur une liste de exploits courants tenue à jour par OWASP et d’autres organismes. Ces exploits utilisent des techniques d’injection et de contournement pour prendre le contrôle d’applications et de sites web, exfiltrer des données, inciter les utilisateurs ou les systèmes à communiquer des informations sensibles ou perturber les performances des applications. Parmi les exploits les plus connus figurent l’injection SQL, le cross-site scripting (XSS), les attaques de l’homme du milieu (MITM) et le code malveillant.
Pour les applications web, la seule stratégie efficace de gestion des vulnérabilités consiste à adopter une approche DevSecOps shift-left et à déployer des scanners tout au long d’un cycle de développement logiciel sécurisé (SDLC). Cet ensemble de scanners inclut des outils de sécurité des applications statiques (SAST), qui analysent automatiquement le code non compilé à la recherche de vulnérabilités, ainsi que des outils de sécurité des applications dynamiques (DAST), qui analysent automatiquement le code compilé dans tous les environnements, des tests à la production.
Les tests d’intrusion constituent un autre outil important. Ils simulent des attaques pour déterminer si une application ou un site web est vulnérable à des exploits malveillants. Des services d’analyse de vulnérabilités de sites web en ligne proposent même des tests d’intrusion réalisés par des tiers.
La solution SAST de Snyk a été conçue dès le départ pour répondre aux défis que posent les outils SAST traditionnels aux développeurs et aux hackers éthiques : analyses qui durent des heures, voire des jours, taux élevés de faux positifs et nécessité de posséder des connaissances approfondies en sécurité pour résoudre les problèmes. Avec Snyk Code, le SAST s’intègre naturellement au processus de développement et offre aux développeurs et aux équipes de sécurité une visibilité en temps réel et précise sur les vulnérabilités du code et leur résolution.
3. Scanners de vulnérabilités open source
Les scanners de vulnérabilités open source sont des outils d’analyse de la composition logicielle (SCA) qui analysent les applications pour détecter tous les frameworks et bibliothèques open source — y compris leurs dépendances directes et indirectes — et identifier les vulnérabilités. Certains aident également les développeurs à relever le défi que représente la localisation précise du code vulnérable dans la base de code.
Comme l’utilisation de composants présentant des vulnérabilités connues figure parmi les 10 principaux risques de l’OWASP, les organisations doivent s’assurer d’utiliser un scanner de vulnérabilités open source de pointe. Le scanner de vulnérabilités open source de Snyk offre notamment les avantages suivants :
Détection précoce des vulnérabilités du code open source, avant que les applications ou les sites web ne soient compromis.
Identification rapide de toutes les instances affectées par une vulnérabilité détectée dans le code open source, afin de bloquer l’accès aux attaquants et de corriger les problèmes plus vite.
Documentation claire de tous les frameworks et bibliothèques open source utilisés dans les applications.
Vérification de la conformité aux exigences des licences open source.
Comment évaluer un scanner de vulnérabilités
Bonne nouvelle : le marché propose aujourd’hui de nombreux scanners de vulnérabilités gratuits et commerciaux. En revanche, ce vaste choix peut compliquer l’évaluation de la pile de scanners la mieux adaptée à vos besoins.
Commencez par vous renseigner sur les scanners de vulnérabilités. OWASP tient à jour une liste exhaustive de scanners gratuits et commerciaux, sans toutefois les classer.
Après avoir présélectionné quelques scanners de vulnérabilités, vous pouvez les essayer. Même les scanners commerciaux proposent des essais gratuits qui vous permettent de les tester avant de prendre une décision définitive. Étant donné la diversité des scanners à déployer pour assurer une couverture de bout en bout dans tous vos environnements, vous pouvez également envisager une plateforme de gestion des vulnérabilités capable de s’intégrer à tous vos scanners et de regrouper leurs résultats pour constituer une source de référence unique.
Pourquoi l’analyse des vulnérabilités est-elle importante ?
L’analyse des vulnérabilités est la première étape indispensable de tout programme de gestion des vulnérabilités. Aujourd’hui, cette gestion n’est plus un simple atout, mais une nécessité vitale pour toute organisation qui exploite des applications web ou des sites interactifs. Ces ressources accessibles au public constituent des vecteurs d’attaque courants pour les acteurs malveillants cherchant à accéder sans autorisation aux systèmes et aux données.
À l’époque des applications monolithiques hébergées sur site, les scanners de vulnérabilités étaient principalement déployés en production comme des outils de surveillance de l’infrastructure, chargés de signaler les menaces en cours d’exécution. Ce modèle est devenu obsolète avec l’émergence des applications cloud natives, qui tirent parti de l’évolutivité et de l’agilité de l’infrastructure cloud moderne. À mesure que les applications et les outils permettant de les sécuriser gagnent en complexité, des solutions comme l’ASPM voient le jour pour réunir les différents flux de données et permettre une hiérarchisation et une correction fondées sur le risque.
Les pipelines CI/CD hautement automatisés d’aujourd’hui ne peuvent pas se permettre de goulets d’étranglement lors des tests de sécurité. La détection et la correction des vulnérabilités doivent suivre le rythme effréné des pratiques DevOps matures.
L’architecture hautement distribuée des applications cloud natives constitue un autre défi pour les modèles de sécurité traditionnels. Elle repose sur des composants dynamiques tels que les bibliothèques open source, les fonctions serverless, l’infrastructure as code (IaC) et les conteneurs. En bref, les applications cloud natives nécessitent un nouveau modèle de sécurité des applications cloud natives : les vulnérabilités doivent être détectées et corrigées pendant le développement, grâce à une approche globale qui intègre la sécurité au cycle de développement logiciel (SDLC).
Existe-t-il un scanner de vulnérabilités gratuit ?
Il existe des scanners de vulnérabilités open source qui ne nécessitent pas de frais de licence. Presque tous les scanners commerciaux proposent également une édition communautaire gratuite, avec des fonctionnalités d’analyse de vulnérabilités de base. Découvrez la solution Cloud Native Application Security de Snyk, conçue en priorité pour les développeurs.
Analyse des vulnérabilités avec Snyk
Les solutions d’analyse des vulnérabilités de Snyk s’intègrent naturellement aux workflows de développement et permettent aux équipes de détecter et de traiter les risques de sécurité dès les premières étapes du cycle de développement logiciel. Snyk aide les équipes à repérer les vulnérabilités dans l’ensemble de leur pile applicative et leur propose des conseils concrets pour les corriger, afin de résoudre efficacement les problèmes sans nuire à la productivité.
Snyk Open Source : détecte les vulnérabilités dans les dépendances open source et fournit des conseils de correction concrets pour aider les développeurs à sécuriser leurs bibliothèques et frameworks.
Snyk Code : détecte les problèmes de sécurité et les défauts de qualité dans le code propriétaire pendant le développement, grâce à une intégration directe aux IDE et aux pipelines CI/CD.
Snyk Container : analyse les images de conteneurs pour détecter les vulnérabilités dans les images de base, les packages et les configurations, et ainsi sécuriser les applications conteneurisées.
Snyk Infrastructure as Code (IaC) : détecte les erreurs de configuration dans le cloud et les fichiers d’infrastructure as code, afin de prévenir les risques de sécurité avant le déploiement.
Découvrez l’état de la sécurité des logiciels open source
Découvrez les tendances et les approches actuelles en matière de logiciels open source et de sécurité de la chaîne d’approvisionnement.