Rapport
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Découvrez pourquoi Snyk a été nommé Leader dans The Forrester Wave™: Agentic Development Security Tools, T4 2026.
Aide-mémoire
Aide-mémoire
Vidéo
Rapport
Affichage 433 - 456 sur 756 ressources
Qu’est-ce que l’architecture de sécurité cloud ? Principes, cadre et évaluation de l’architecture
Protégez votre organisation dans le cloud grâce à une architecture de sécurité cloud robuste. Découvrez l’architecture de sécurité cloud et son importance.
Sécurité des données liées à l’IA : risques, cadres et bonnes pratiques
Découvrez les principaux risques liés à la sécurité des données associés à l’IA, les cadres permettant de mieux comprendre leur protection et les bonnes pratiques pour choisir des outils d’IA.
7 obstacles surprenants sur la voie de la maturité DevSecOps
Découvrez comment la maturité DevSecOps de votre organisation se compare aux références du secteur. Apprenez-en plus sur les défis courants liés à la réduction des risques, à la fatigue face à la sécurité et à l’adoption par les développeurs. Faites le plein d’informations.
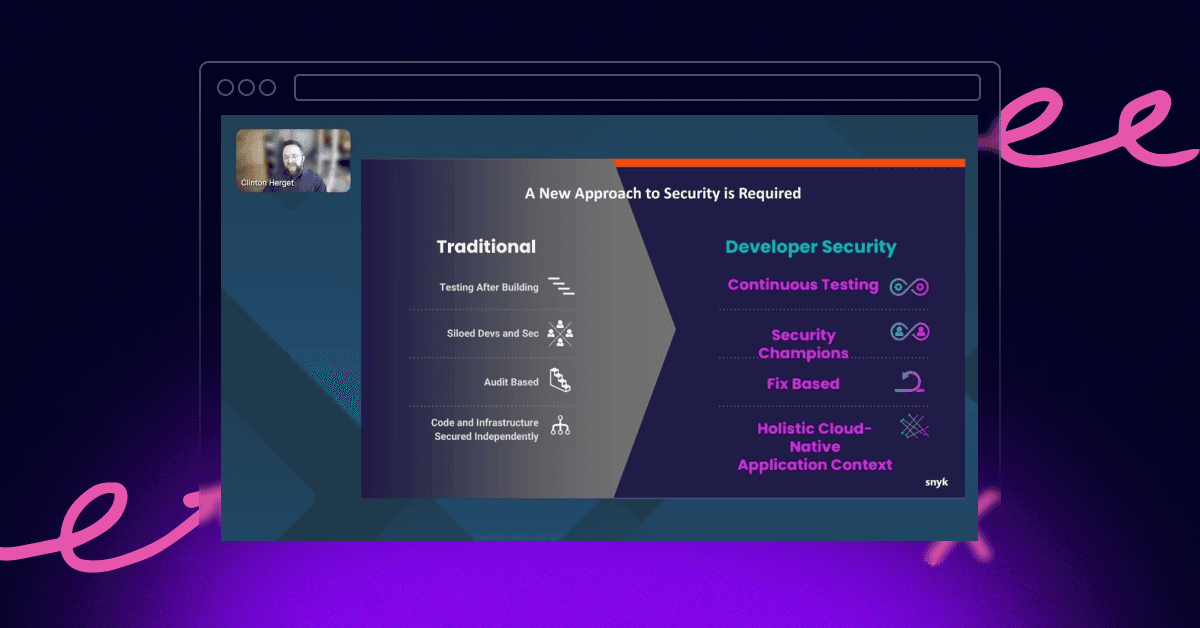
Webinar: Breaking Down Financial Services' Biggest AppSec Hurdles
Découvrez les principaux défis de l’AppSec dans les services financiers et des stratégies concrètes pour simplifier la mise en conformité, sécuriser le développement à grande échelle et rapprocher les équipes de sécurité et de développement dans ce webinaire à la demande.
Prévenir les failles de contrôle d’accès dans les applications Python Flask
Si vous développez des applications Python Flask pour des applications métier modernes de type SaaS, cette vulnérabilité vous concerne certainement. Découvrez comment prévenir les failles de contrôle d’accès dans les applications Python Flask.
Simple ne signifie pas toujours sécurisé : évitez ce schéma XSS en Golang
Les attaques par script intersites (XSS) exploitent une vulnérabilité du Web qui permet aux attaquants d’injecter des scripts malveillants dans des pages Web. Découvrez comment prévenir et corriger les attaques XSS en Golang.
The Rise of Platform Engineering webinar
Regardez le webinaire de Snyk pour découvrir les dernières évolutions de l’essor de l’ingénierie de plateforme.
5 Common AppSec Challenges in FinServ
Découvrez comment relever les principaux défis de la sécurité des applications dans les services financiers, de la conformité réglementaire aux cybermenaces, tout en alignant les équipes de sécurité et de développement.
5 enseignements clés pour débuter en DevSecOps
Lors du récent appel communautaire de DevSecCon consacré aux débuts en DevSecOps, des experts en sécurité de la communauté DevSecCon ont partagé des conseils concrets, des étapes pratiques et des pistes pour s’orienter dans ce domaine essentiel. Voici les cinq principaux enseignements à retenir.

Comment installer Python sur macOS
Apprenez à installer Python sur macOS étape par étape. Ce guide simple explique comment télécharger, installer et configurer Python sur votre Mac, que vous débutiez ou soyez développeur.
What You Need to Know About ISO 27001
Developer security best practices in a fast growing technology company
Sécurisez votre cycle de développement logiciel grâce à la remédiation optimisée par l’IA, à la priorisation des risques et à la sécurité CI/CD. Découvrez comment Snyk aide les équipes tech à accélérer le développement sans compromettre la sécurité.
What You Need to Know About OWASP
Risques de sécurité liés aux conventions de nommage des packages Python : typosquatting et autres menaces
Méfiez-vous du typosquatting et des noms de packages Python trompeurs : une simple erreur dans une commande pip install peut exposer votre système à des portes dérobées, des chevaux de Troie et du code malveillant. Découvrez comment les attaquants exploitent les conventions de nommage des packages et les bonnes pratiques pour sécuriser votre chaîne d’approvisionnement logicielle open source.

What you need to know about CRA
What You Need to Know About PCI DSS 4.0
Best Practices for SOC2
Comment sécuriser vos workflows GitHub Actions avec Snyk pour renforcer la sécurité JavaScript
Snyk met à votre disposition un workflow GitHub Actions personnalisé et préconfiguré, que vous pouvez ajouter à votre CI. Vous n’avez ainsi pas à gérer directement les analyses de vulnérabilités avec la CLI Snyk.