Rapport
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Découvrez pourquoi Snyk a été nommé Leader dans The Forrester Wave™: Agentic Development Security Tools, T4 2026.
Aide-mémoire
Aide-mémoire
Vidéo
Rapport
Affichage 457 - 480 sur 756 ressources
TypeScript suffit-il à assurer la sécurité des applications ?
Quels sont les contrôles et les idées reçues en matière de sécurité avec TypeScript ? Sécuriser des applications TypeScript nécessite une approche à plusieurs niveaux.
Sécurité open source en 2024
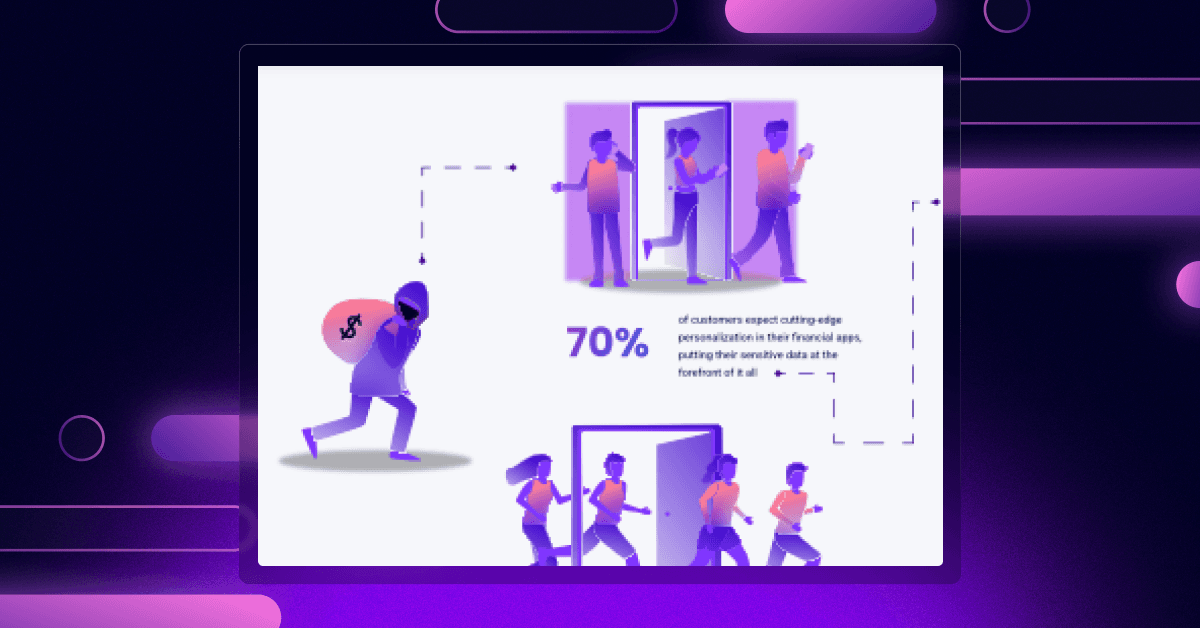
Défendre vos applications de services financiers contre les menaces modernes — infographie
Merci d’avoir consulté notre infographie sur la sécurisation de vos applications de services financiers ! Pour en savoir plus, téléchargez notre eBook Optimizing AppSec in FinServ.
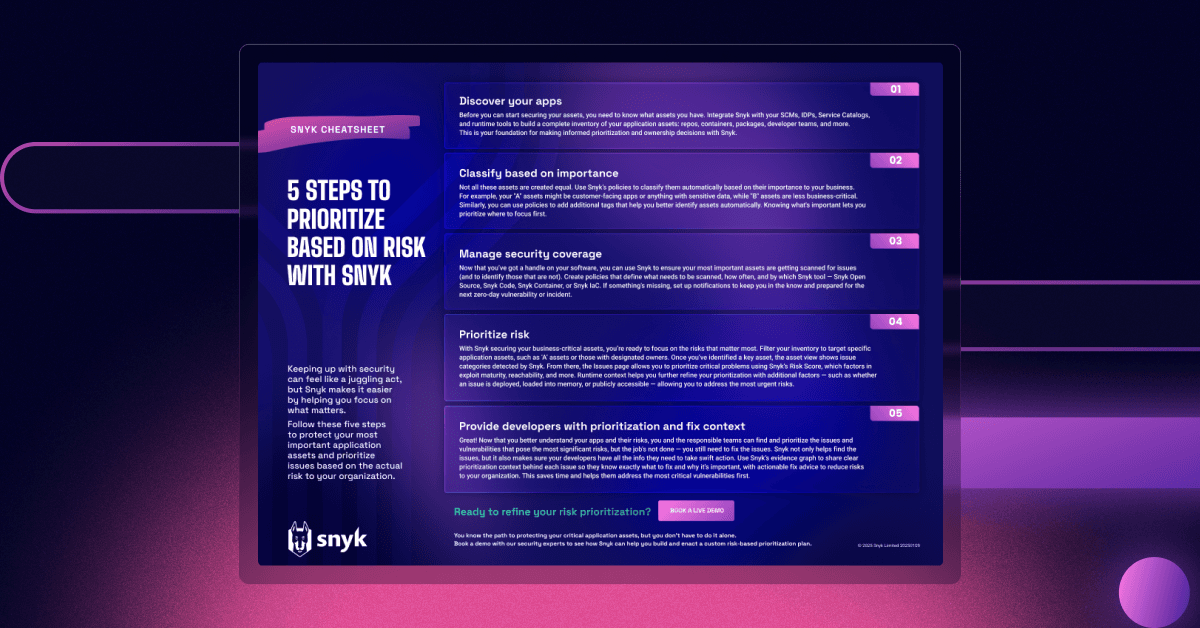
5 Steps to Prioritize Based on Risk with Snyk - Risk-Based Prioritization Cheat Sheet
Suivre le rythme en matière de sécurité peut vite devenir un numéro d’équilibriste. Snyk vous simplifie la tâche en vous aidant à vous concentrer sur l’essentiel. Suivez ces cinq étapes pour protéger les ressources les plus importantes de vos applications et prioriser les problèmes en fonction des risques réels pour votre organisation.
Le machine learning peut-il détecter les vulnérabilités de traversée de chemin en Go ? Snyk Code, oui !
Découvrez comment les outils de sécurité de Snyk basés sur le machine learning s’attaquent aux vulnérabilités de traversée de chemin dans le code Golang. Apprenez à sécuriser vos applications Go et mettez-vous au défi de détecter et d’exploiter les vulnérabilités comme un pro !
Comprendre l’injection de modèles côté serveur en Golang
L’injection de modèles côté serveur (SSTI) peut ouvrir la voie à des risques de sécurité croissants, comme l’inclusion de fichiers, le cross-site scripting (XSS) ou même des attaques par injection de code.
L’injection SQL en Golang : exemple
Découvrez comment prévenir les injections SQL dans vos applications Golang à l’aide d’instructions préparées et de requêtes paramétrées, ainsi que d’outils comme Snyk pour détecter les vulnérabilités.
L’importance de la qualité du code
La qualité du code est essentielle pour créer des applications performantes et sécurisées. Découvrez la qualité du code, le développement sécurisé et l’outil de vérification du code de Snyk.
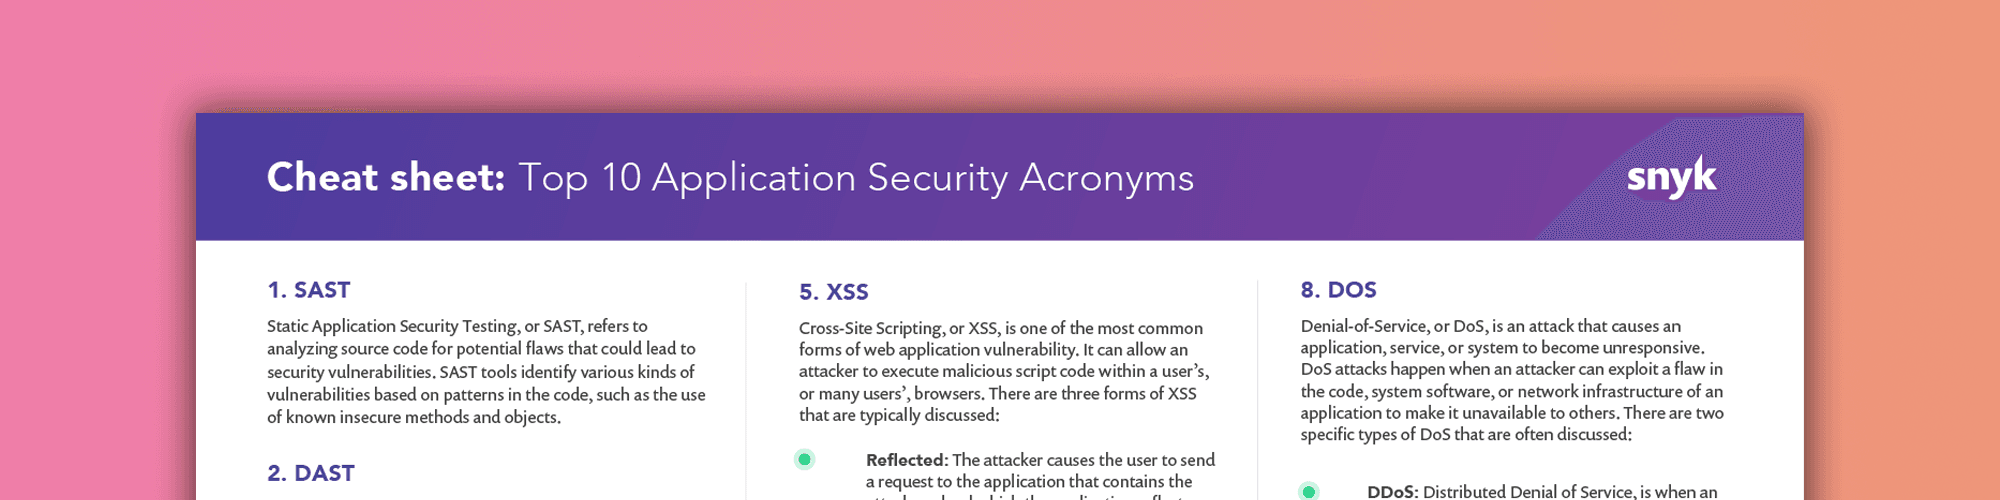
Top 10 des acronymes de la sécurité des applications
Découvrez les acronymes AppSec à connaître pour pouvoir discuter librement des résultats d’un récent test d’intrusion ou d’une analyse statique du code.
Plongée au cœur du renseignement sur les cybermenaces
Alors que les entreprises continuent d’adopter les technologies cloud native, près de 60 % d’entre elles sont de plus en plus préoccupées par leur niveau de sécurité.

Sécurité Docker : défis et bonnes pratiques
La sécurité Docker consiste à protéger les conteneurs, les applications, les systèmes hôtes et tous les éléments liés à Docker. Découvrez-en davantage dans notre guide complet.
Sécurité AWS : guide complet de la sécurité du cloud Amazon
Qu’est-ce que la sécurité AWS ? AWS est-il sécurisé ? Découvrez les meilleurs conseils de Snyk pour sécuriser vos déploiements AWS et garder une visibilité sur vos ressources AWS en développement et en production.
Les 10 meilleures pratiques de sécurité pour Node.js
Découvrez cinq risques majeurs liés à la sécurité de Node.js et les dix meilleures pratiques à mettre en œuvre pour y répondre et sécuriser vos applications pendant leur développement.
La sécurité Java expliquée
Découvrez les bases de la cybersécurité dans l’écosystème Java, notamment la cryptographie, l’authentification des applications et bien plus encore.
Cycle du renseignement sur les menaces | Phases et bonnes pratiques expliquées
Découvrez les différentes phases du cycle du renseignement sur les menaces ainsi que les bonnes pratiques à appliquer à chacune d’elles.
Qu’est-ce que la due diligence technique (TDD) ?
La due diligence technique est une analyse approfondie de la situation d’une entreprise sous l’angle technique, notamment de ses produits, de son infrastructure et bien plus encore.
Tout savoir pour débuter avec la sécurité des conteneurs
Découvrez les bases de la sécurité des conteneurs dans différents écosystèmes et apprenez à sécuriser vos conteneurs, de la création à l’exécution. Familiarisez-vous avec les termes essentiels et obtenez des réponses à vos questions.
Trois étapes pour sécuriser les images de conteneurs
Suivez notre guide pratique sur la sécurité des conteneurs, élaboré en partenariat avec Docker. 3 étapes essentielles pour exécuter vos conteneurs en toute sécurité.

Sécurité des applications web : risques et 9 bonnes pratiques
Les développeurs doivent impérativement connaître la sécurité des applications web pour sécuriser celles-ci dès leur conception et alléger la charge des équipes de sécurité.
Qu’est-ce que l’orchestration de conteneurs ?
L’orchestration consiste à automatiser le déploiement des conteneurs, leur fonctionnement et la gestion de leur cycle de vie. Cette approche automatise le provisionnement, le déploiement, la mise à l’échelle, la surveillance et le remplacement des conteneurs en cours d’exécution, ainsi que la gestion de leur stockage.
Guide de la surveillance Kubernetes
Découvrez tout ce qu’il faut savoir sur la surveillance Kubernetes : outils, bonnes pratiques, indicateurs clés à suivre et bien plus encore.