Rapport
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Découvrez pourquoi Snyk a été nommé Leader dans The Forrester Wave™: Agentic Development Security Tools, T4 2026.
Aide-mémoire
Aide-mémoire
Vidéo
Rapport
Affichage 625 - 648 sur 756 ressources
Bien démarrer avec Practical Rego
Découvrez Rego, un langage de politiques déclaratif, dans ce guide destiné aux programmeurs habitués aux langages impératifs comme Python ou Java. Il présente les concepts clés, les pièges courants et les bonnes pratiques pour écrire des politiques Rego efficaces.
Analyse statique JavaScript avec ESLint et Biome
Biome, un nouvel outil de l’écosystème JavaScript, associe formatage du code et analyse de qualité. Il offre des gains de vitesse et de performances par rapport aux outils traditionnels comme ESLint et Prettier, ce qui en fait une alternative intéressante. Grâce à son intégration dans des environnements de développement comme VS Code et à son adoption potentielle par de grands projets, Biome pourrait transformer la façon dont les développeurs JavaScript abordent la qualité et le formatage du code.
Oups, j’ai créé une fonctionnalité et introduit une vulnérabilité de redirection ouverte dans une application Deno
Créez votre première application web Deno grâce à ce guide pas à pas. Découvrez comment implémenter une fonctionnalité de redirection tout en évitant les pièges de sécurité courants, comme les vulnérabilités de redirection ouverte. Sécurisez votre application Deno en appliquant les bonnes pratiques et découvrez comment configurer un environnement de développement Deno dans GitHub Codespaces.
Comment Snyk aide à appliquer le modèle OWASP Software Assurance Maturity Model
Découvrez comment le modèle OWASP Software Assurance Maturity Model (SAMM) et Snyk peuvent s’associer pour proposer une approche efficace de mesure, de gestion et d’amélioration de la sécurité de vos logiciels. Découvrez les principaux avantages, les étapes concrètes de mise en œuvre et les outils spécifiques proposés par Snyk pour accompagner votre organisation dans sa démarche de sécurité.

Snyk in 30 : SAST
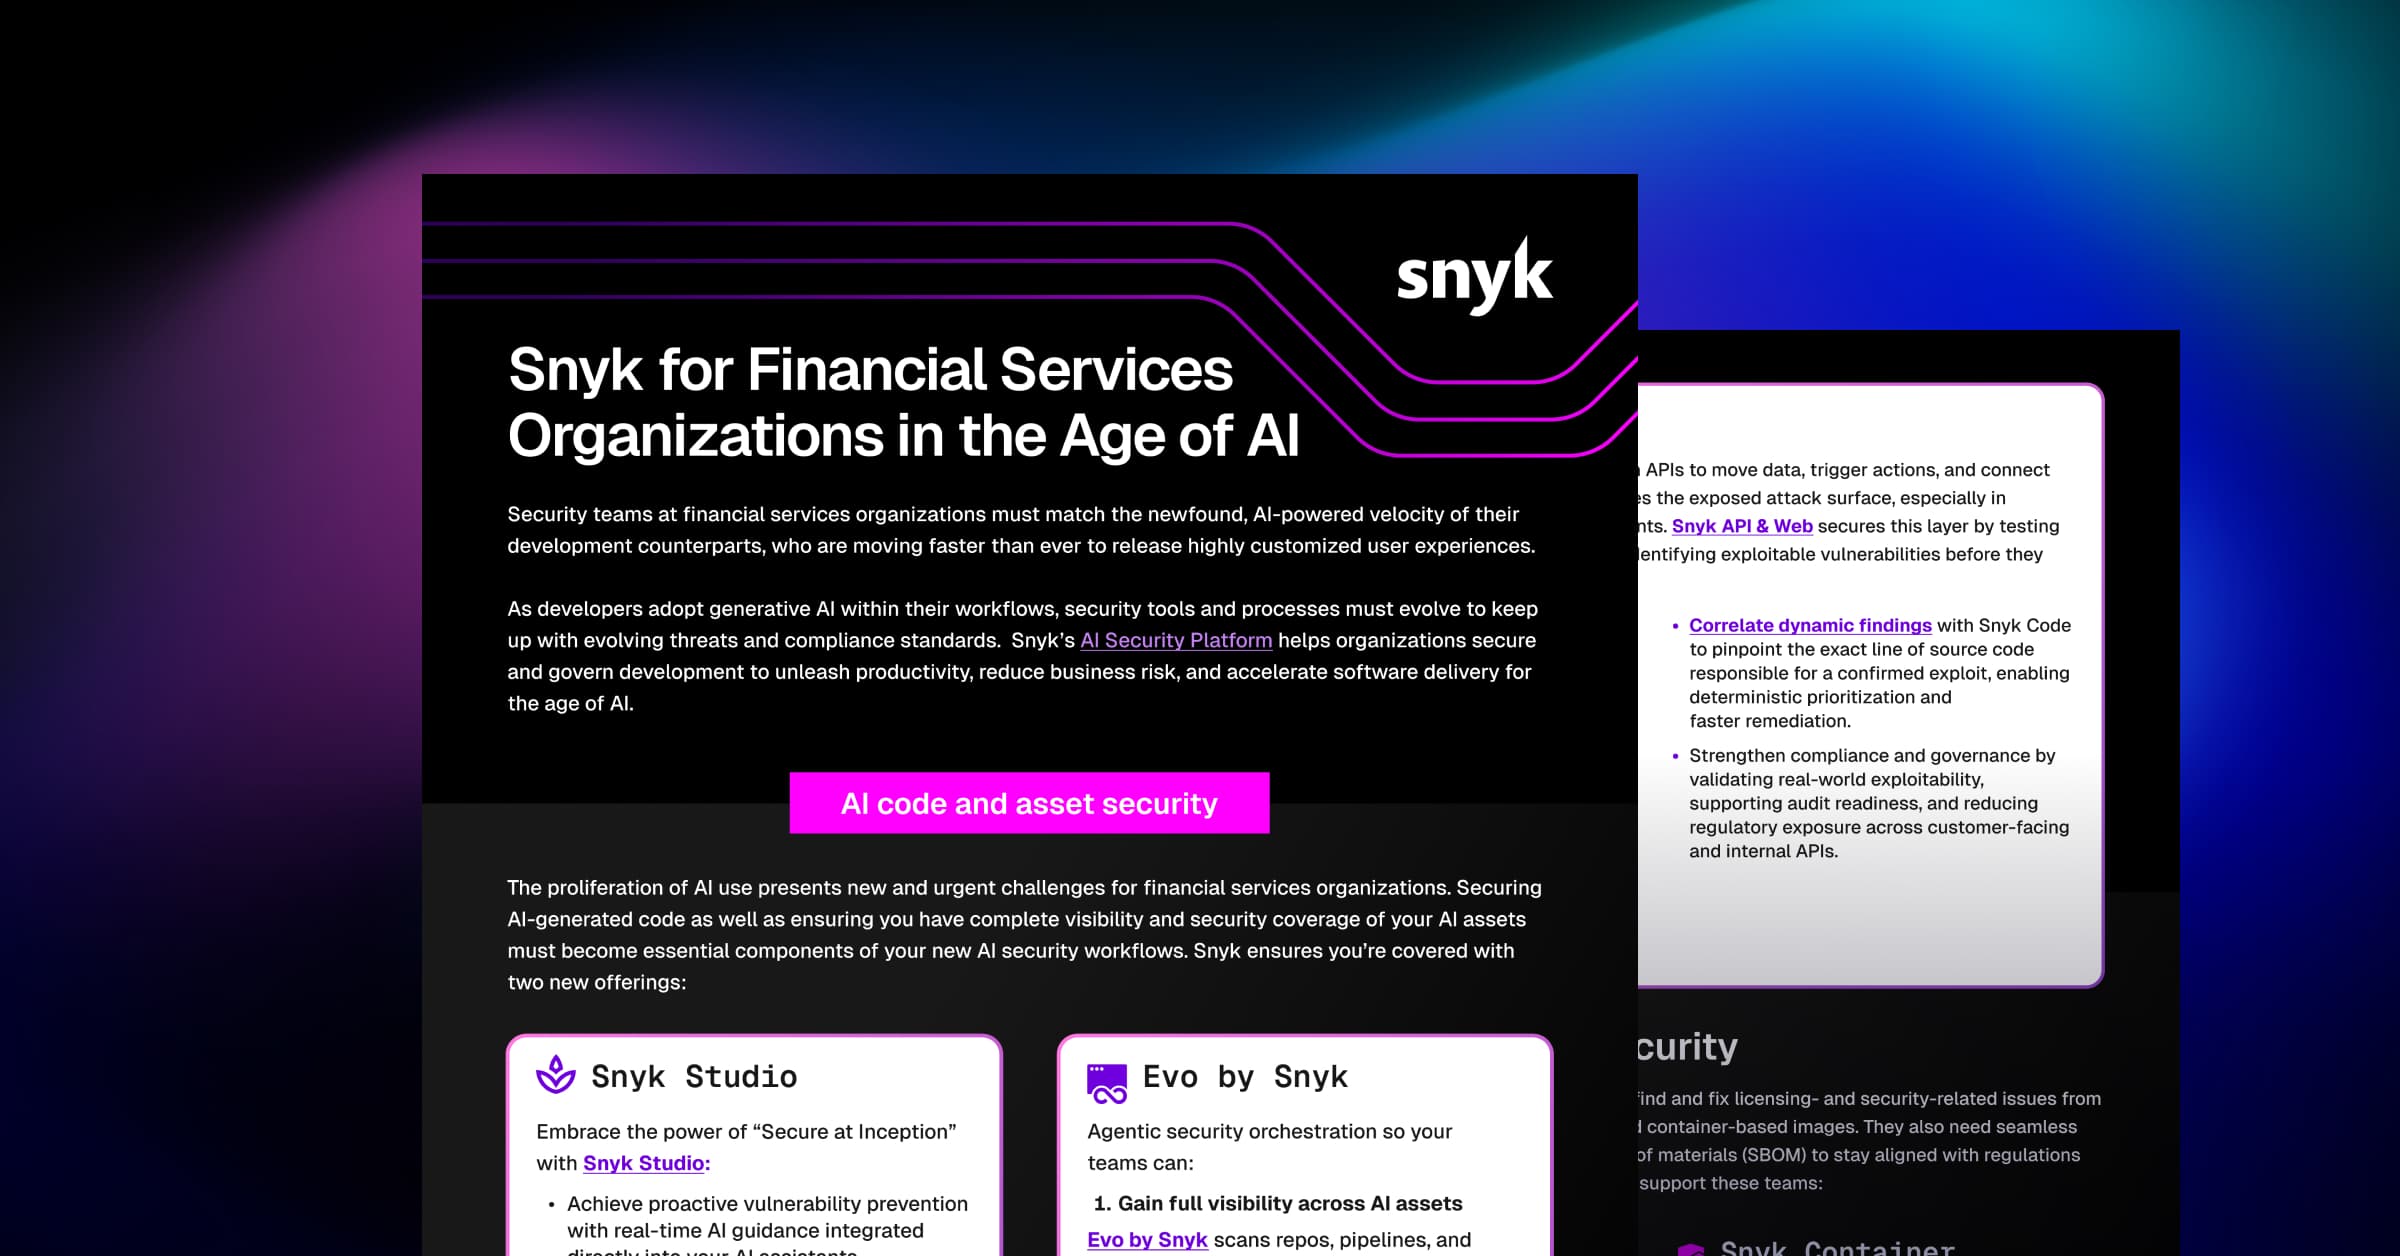
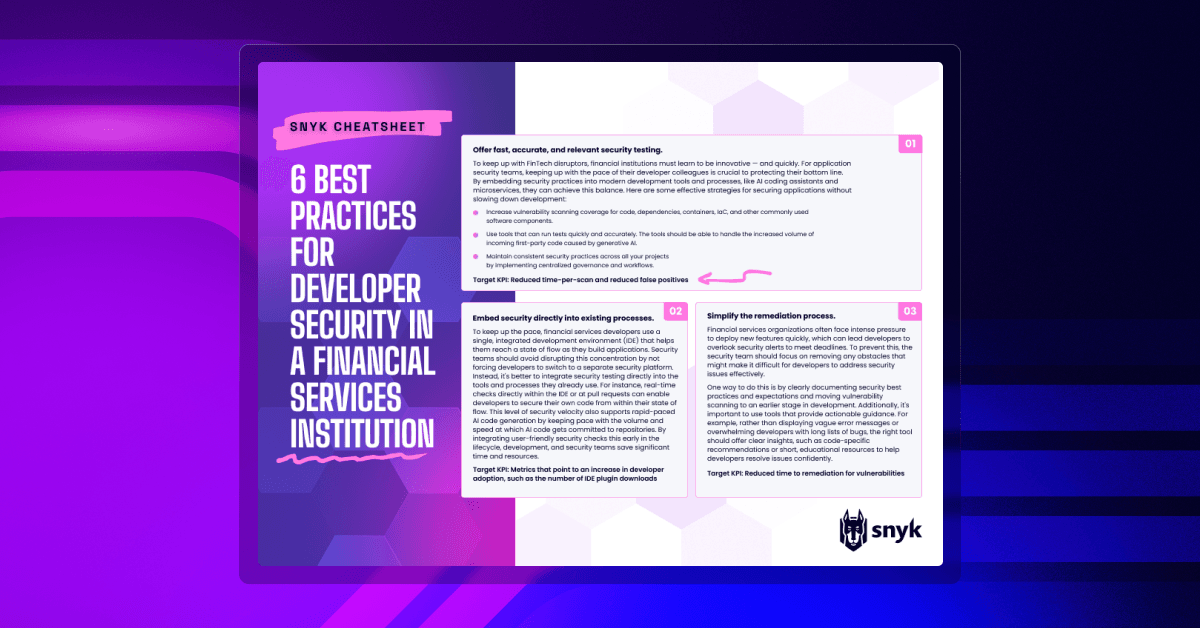
Snyk for FinServ: Secure AI & Maintain Compliance | Cheat Sheet
Découvrez comment sécuriser les logiciels des services financiers avec des outils pensés pour les développeurs
Premiers pas avec l’analyse statique JavaScript
Les outils d’analyse statique sont indispensables aux développeurs JavaScript. Ils analysent automatiquement votre code pour repérer les erreurs, les vulnérabilités de sécurité et les problèmes de formatage. Vous pouvez ainsi écrire un meilleur code plus rapidement et améliorer l’ensemble de votre processus de développement.
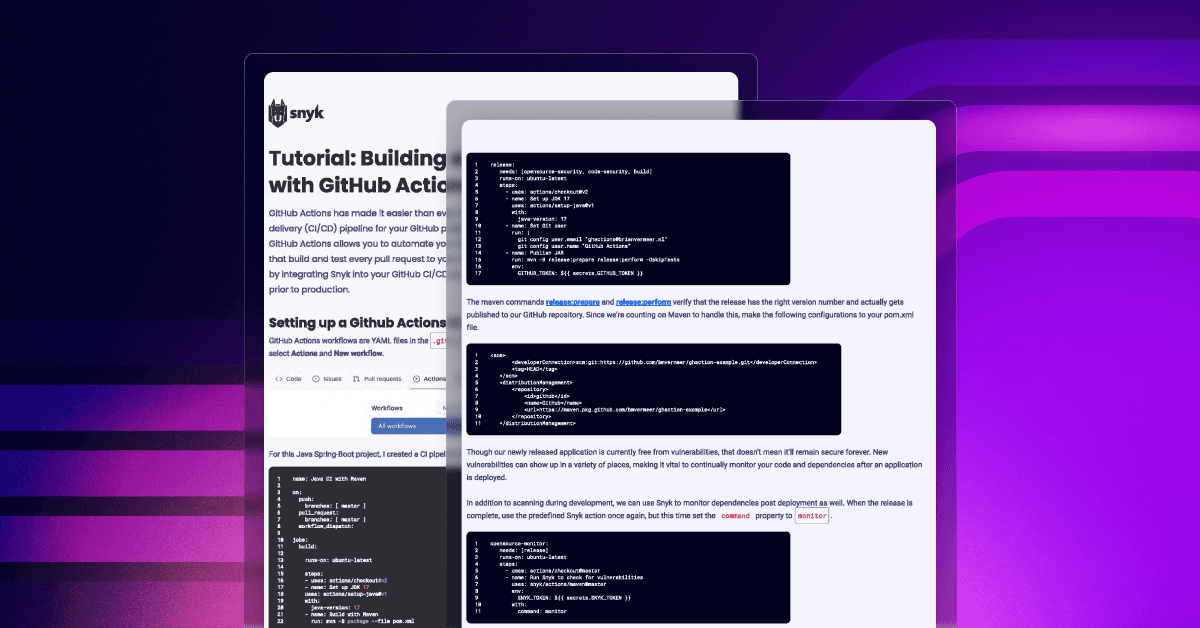
Tutoriel Java sur GitHub Actions CI/CD
Décryptage des CVE : guide pratique pour évaluer et atténuer les risques de sécurité
Explorons l’univers des vulnérabilités et expositions courantes (CVE) à l’aide d’exemples détaillés, étape par étape, pour déterminer si une CVE affecte votre projet, ainsi que de stratégies pragmatiques pour l’atténuer efficacement. Ce guide vous aidera à faire face aux vulnérabilités de sécurité. Ne laissez pas les alertes CVE passer inaperçues : découvrez comment y répondre avec assurance et efficacité.
Les 10 commandes npm incontournables que tout développeur JavaScript devrait connaître
Maîtrisez les commandes npm essentielles pour optimiser votre développement JavaScript. Gestion des dépendances ou renforcement de la sécurité : gagnez en efficacité et protégez vos projets. Découvrez comment exploiter npm ls, npm why, npm run et bien d’autres commandes pour perfectionner vos compétences npm dès aujourd’hui.

Comment Snyk détecte les vulnérabilités SSRF CVE-2024-24806 de libuv dans le projet Node.js
Node.js est un environnement d’exécution puissant et largement utilisé, qui permet aux développeurs de créer des applications évolutives et performantes avec JavaScript. Cependant, beaucoup ignorent peut-être que Node.js dépend fortement de plusieurs composants open source tiers pour fonctionner efficacement. Parmi les plus importants figurent libuv, OpenSSL et V8.
Comment prévenir les vulnérabilités liées à la pollution des prototypes en JavaScript
Protégez vos applications JavaScript contre les vulnérabilités liées à la pollution des prototypes. Découvrez comment empêcher les attaquants d’injecter du code malveillant dans les prototypes d’objets, au risque de compromettre vos données et la sécurité de vos applications. Découvrez des stratégies efficaces, tirez parti des puissants outils de Snyk et protégez vos projets JavaScript contre cette menace critique.

Comment sécuriser les applications Node.js contre les vulnérabilités de redirection ouverte
Sécurisez vos applications Node.js contre les vulnérabilités de redirection ouverte. Découvrez comment prévenir les attaques de redirection malveillante, protéger les données des utilisateurs et maintenir une solide posture de sécurité. Découvrez les bonnes pratiques, des outils comme Snyk et des conseils pratiques pour protéger vos applications Node.js.