Rapport
Snyk named a Leader in The Forrester Wave™: Agentic Development Security Tools (Gated)
Découvrez pourquoi Snyk a été nommé Leader dans The Forrester Wave™: Agentic Development Security Tools, T4 2026.
Aide-mémoire
Aide-mémoire
Vidéo
Rapport
Affichage 697 - 720 sur 756 ressources
Top SAST and SCA Considerations for Security Professionals
Téléchargez ce guide pour découvrir les aspects essentiels d’un programme AppSec complet à prendre en compte lors du choix d’outils SAST et SCA.
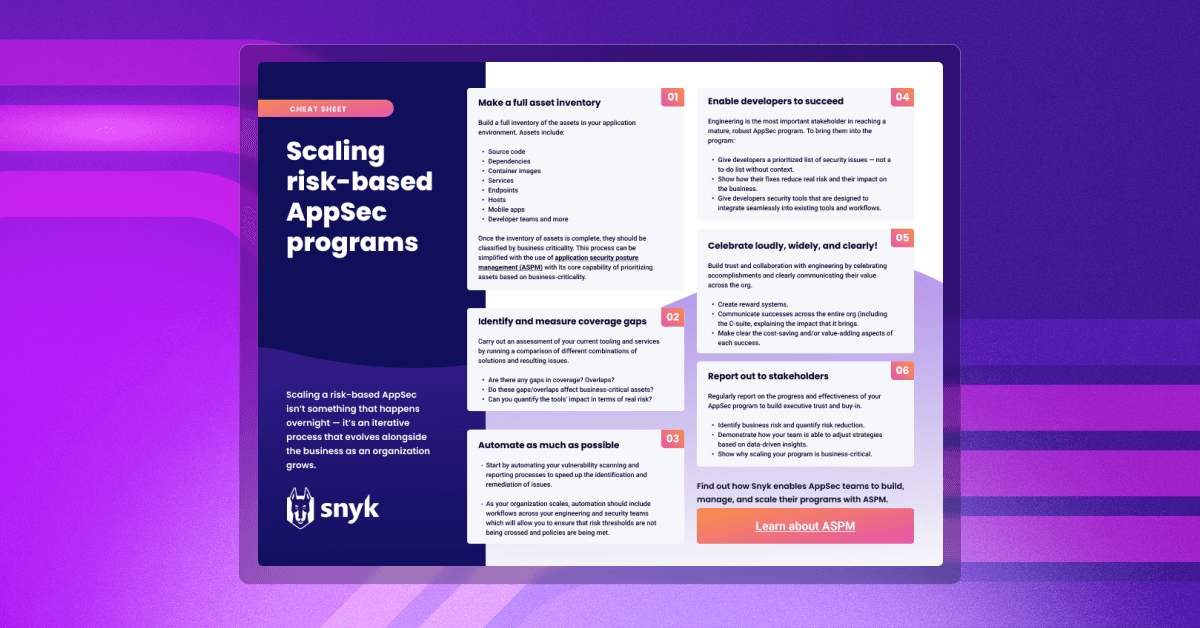
6 Steps for Scaling Risk-Based AppSec Programs
Vous souhaitez renforcer votre posture de sécurité applicative à grande échelle ? Découvrez comment définir, gérer et déployer votre programme de sécurité applicative, avec une visibilité de bout en bout sur vos applications, votre couverture et votre gouvernance, en suivant ces 6 étapes clés.

How to Perform an Application Security Gap Analysis
Vous souhaitez découvrir comment une analyse des lacunes en sécurité applicative peut vous aider à repérer les points faibles de votre programme AppSec ? Dans ce guide, nous vous expliquons les étapes pour réaliser une analyse des lacunes en sécurité applicative.
Reporting AppSec Risk up to Your CISO
Améliorez vos rapports de sécurité grâce à des informations pertinentes sur l’état et la progression de votre programme de sécurité applicative, tout en veillant à ce que les risques les plus menaçants pour l’entreprise soient traités rapidement, sans perturber les workflows des développeurs.
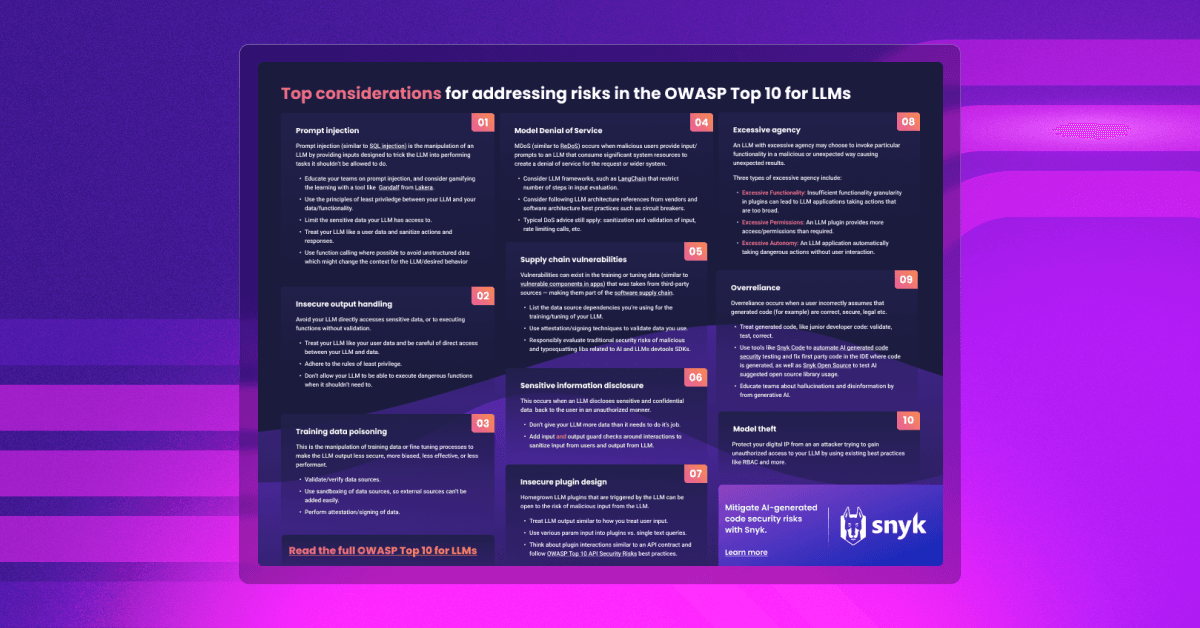
Top Considerations for Addressing Risks in the OWASP Top 10 for LLMs
Dans cette fiche pratique, nous passons en revue les 10 risques les plus importants auxquels les applications utilisant cette nouvelle technologie sont exposées, selon l’OWASP.
Zero-Day Vulnerability Playbook
Dans ce guide, nous présenterons les bases des vulnérabilités zero-day, puis proposerons un plan d’action que votre équipe pourra utiliser pour se préparer aux vulnérabilités zero-day à venir.
Driving Developer Adoption of Security Tools
Téléchargez cette fiche pratique pour découvrir comment favoriser l’adoption des outils de sécurité par les développeurs.
Buyer's Guide for Generative AI Code Security
Téléchargez ce guide pour découvrir les processus et les outils nécessaires pour exploiter efficacement le code généré par l’IA et le sécuriser.
CISOs Guide to Cultivating Developer Security
Ce livre blanc résume les enseignements tirés de nos échanges avec diverses organisations dont les programmes DevSecOps sont à des stades de maturité différents.
The Importance of DevSecOps
Votre organisation est-elle prête à adopter le DevSecOps ? Découvrez les techniques clés pour instaurer une culture DevSecOps.
How to build a security champions program
Téléchargez notre guide pratique pour découvrir comment créer un programme de Security Champions adapté à votre organisation
Developer Security Tools Buyer’s Guide
Ce guide aborde tous les aspects des outils de sécurité pour les développeurs que les acheteurs doivent prendre en compte lorsqu’ils recherchent un nouvel outil de sécurité conçu pour les développeurs.
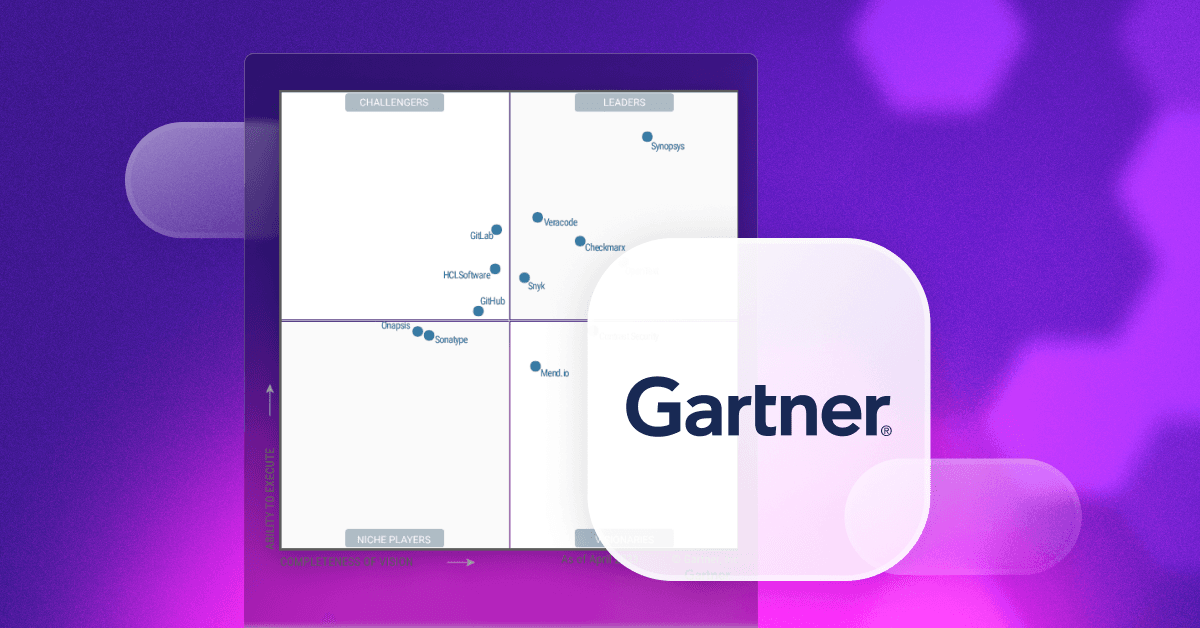
Gartner Magic Quadrant for AST 2023
Accédez gratuitement au rapport pour découvrir le marché des tests de sécurité des applications et comprendre pourquoi Snyk est nommé Leader.

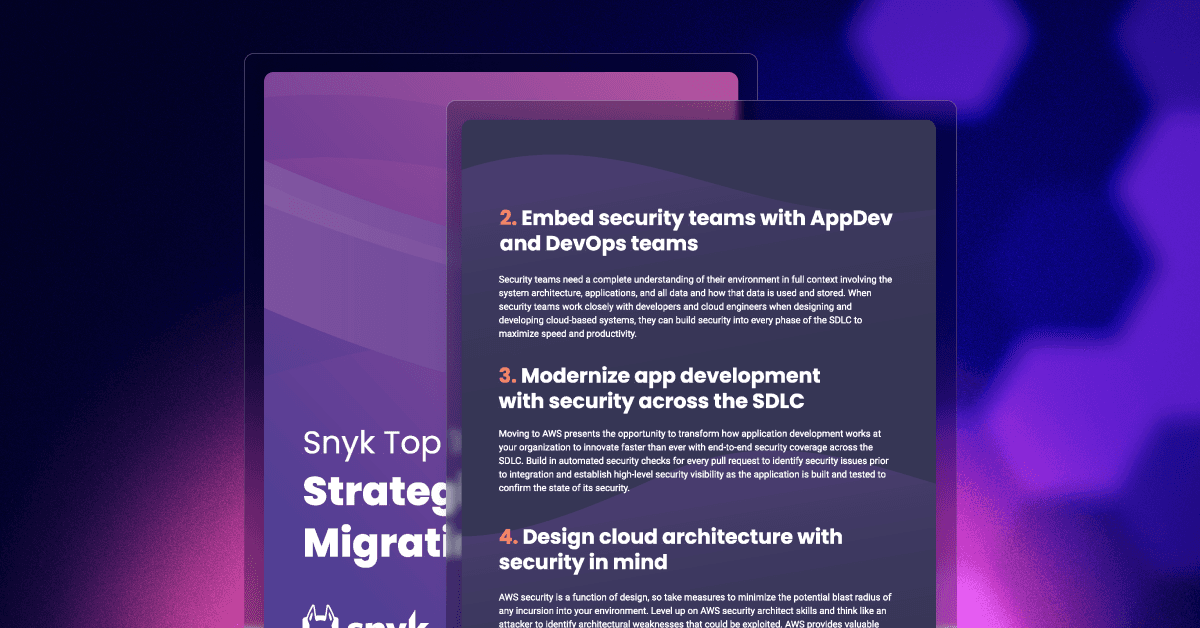
10 points de vigilance en matière de sécurité lors de la migration vers AWS : aide-mémoire
Découvrez 10 points à prendre en compte pour sécuriser votre migration vers AWS et la mener en toute simplicité.
Le DevSecOps n’est qu’un début : pourquoi les équipes de sécurité modernes doivent se transformer (et comment y parvenir)
Ce guide explore les déséquilibres actuels entre le développement et la sécurité, et explique pourquoi les équipes de sécurité modernes doivent faire évoluer leur rôle et leur approche de l’intégration de la sécurité.
Top considerations when evaluating SAST tools
Download this guide to learn about the key aspects to look out for when choosing your SAST solution.
Guide pour choisir une solution SAST
Téléchargez ce guide pour découvrir la démarche recommandée en 4 étapes pour tester et choisir un outil de sécurité du code.
Commencez à gauche : votre parcours cloud sécurisé
Dans ce livre blanc rédigé avec Accenture, nous vous aidons à repenser votre programme et vos processus de sécurité des applications (AppSec) en adoptant le point de vue des équipes de développement qui se tournent vers le cloud natif. Nous vous montrons également comment la résolution des problèmes détectés par les outils AppSec — un domaine où de nombreux développeurs ont connu des déconvenues par le passé — vous permettra de mettre en place de nouveaux processus de sécurité qui accéléreront votre transition vers le cloud. Alors, poursuivez votre lecture. Vous ne le regretterez pas.